JS结合复选框实现勾选记住密码交互
详解如何使用原生JavaScript结合复选框实现记住密码交互,包含页面初始化自动回显、表单提交状态分支存储与清除逻辑,并深度剖析localStorage与Cookie机制及前端安全实践。
checked 属性,勾选则覆盖写入存储,未勾选则彻底删除历史数据。本文将基于原生 JavaScript 逐步实现该交互,给出完整可用的代码结构,并深入剖析生产环境中的存储选型与安全防护边界。
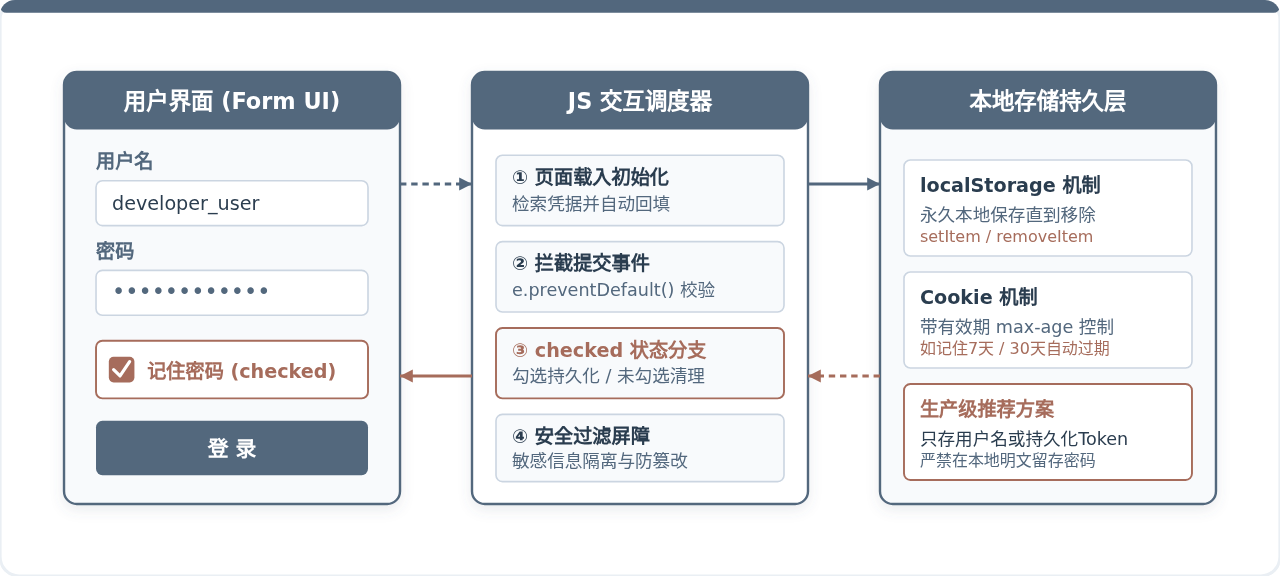
一、基础结构搭建与交互状态流转
实现勾选记住密码交互,首先需要明确复选框与持久化动作的绑定时机。很多初学者容易产生一个直觉偏差:认为只要复选框的状态发生变化(即触发了 change 事件),就应该立即操作本地存储。然而在真实业务场景中,用户在表单内可能只是误触勾选,或者刚取消勾选但尚未决定提交,如果此时立即清空存储,用户一旦刷新页面就会丢失原有的登录状态。因此,复选框仅作为用户意愿的标记,真正的存储写入与擦除动作必须延后至表单提交验证通过时执行。
一个标准的登录表单包含用户名输入框、密码输入框、复选框与其关联的标签,以及提交按钮。在编写 HTML 时,务必通过 <label for="remember-me"> 绑定复选框 ID,这样用户点击文字标签时也能直接触发复选框状态切换,提升点击热区体验:
<form id="login-form" autocomplete="off">
  <div class="form-group">
    <label for="username">账号</label>
    <input type="text" id="username" placeholder="请输入用户名" required>
  </div>
  <div class="form-group">
    <label for="password">密码</label>
    <input type="password" id="password" placeholder="请输入密码" required>
  </div>
  <div class="form-group checkbox-group">
    <input type="checkbox" id="remember-me">
    <label for="remember-me">记住密码</label>
  </div>
  <button type="submit" id="submit-btn">登 录</button>
</form>
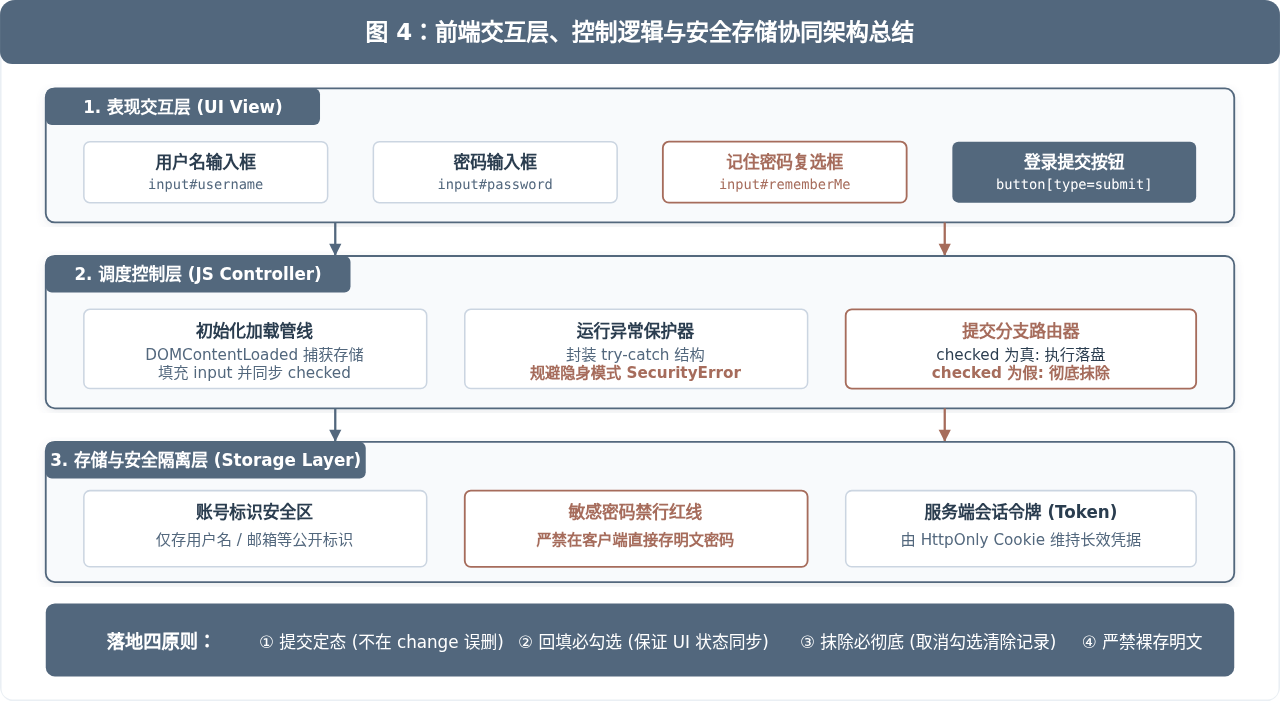
在这个结构中,复选框的核心属性是布尔类型的 checked。当用户勾选时,该属性值为 true;未勾选或取消勾选时,其值为 false。整个交互围绕着页面加载(读取)与表单提交(写入或移除)两个阶段展开。
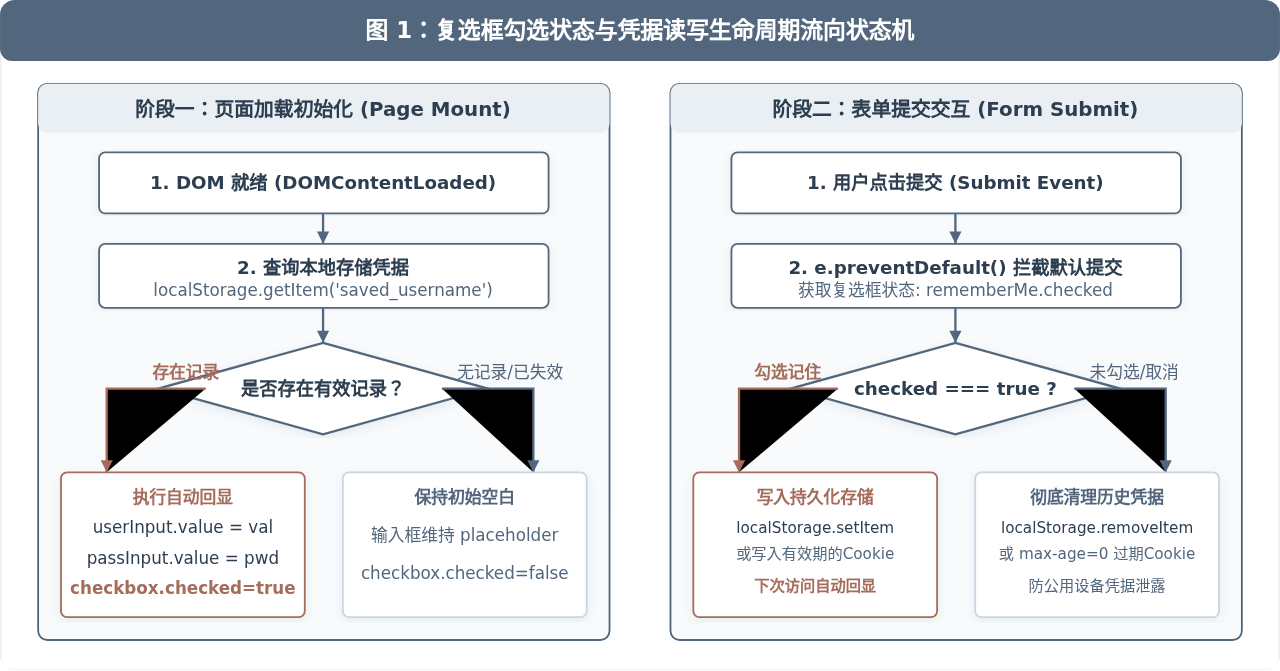
二、页面初始化:凭据检索与自动回显
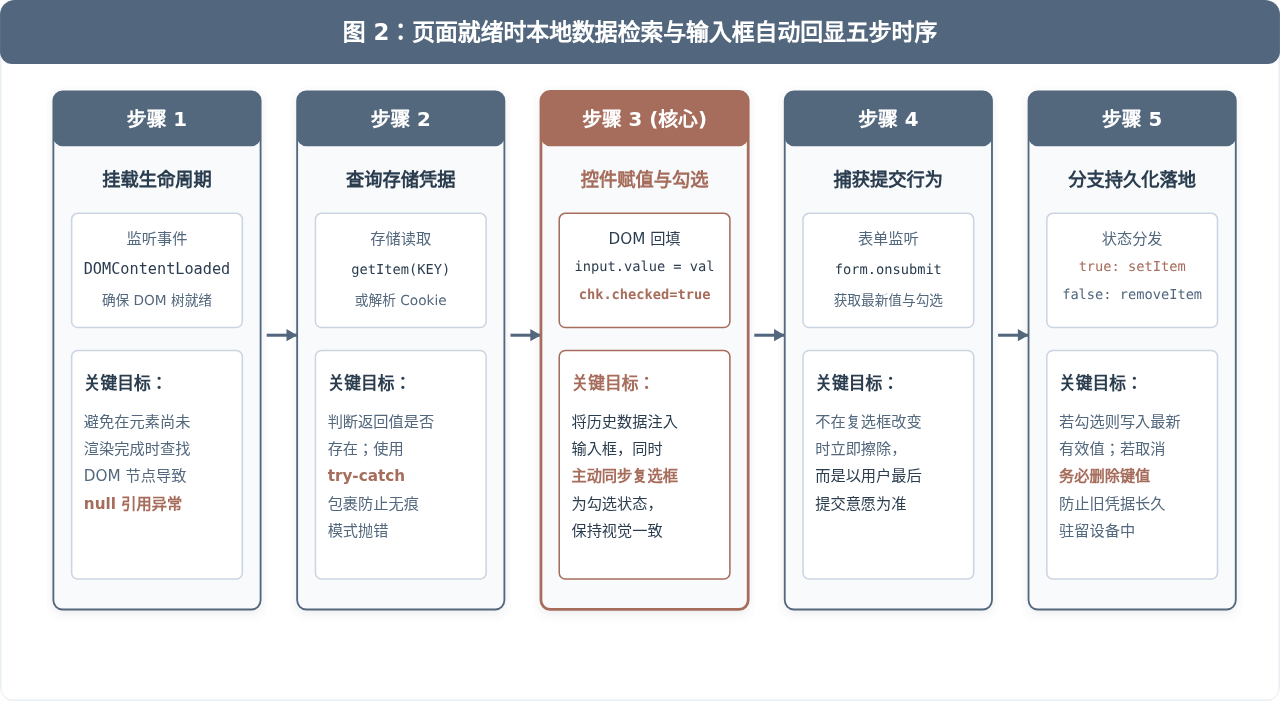
当用户重新进入登录页面时,JavaScript 需要在 DOM 树解析完毕后立即检查本地存储。绑定 DOMContentLoaded 事件能保证在页面节点创建完成后安全获取 DOM 元素,避免因脚本过早执行导致的 null 引用报错。
回显逻辑包含三项关键动作:
- 从持久化介质(例如
localStorage)中获取保存的凭据键值; - 校验获取到的值是否有效(非
null且非空字符串),若存在则回填到对应输入框的value属性中; - 显式将复选框的
checked属性设置为true。这一点极为关键:如果输入框已经自动回显了历史密码,但复选框却保持未勾选,用户直接点击“登录”按钮就会触发未勾选分支,直接将原本已保存的凭据从本地抹除。
// 页面加载阶段:凭据检测与自动填充
document.addEventListener('DOMContentLoaded', () => {
  const usernameInput = document.getElementById('username');
  const passwordInput = document.getElementById('password');
  const rememberCheckbox = document.getElementById('remember-me');

  try {
    const savedUser = localStorage.getItem('saved_username');
    const savedPass = localStorage.getItem('saved_password');

    // 若本地存在历史凭据,执行自动回显并同步勾选状态
    if (savedUser && savedPass) {
      usernameInput.value = savedUser;
      passwordInput.value = savedPass;
      rememberCheckbox.checked = true;
    } else {
      rememberCheckbox.checked = false;
    }
  } catch (err) {
    // 应对隐身模式或存储受限环境下的异常抛出
    console.warn('无法访问本地存储:', err);
  }
});
三、表单提交:勾选状态分支与持久化处理
在表单提交时,我们通过监听 submit 事件拦截默认刷新行为,随后依据 rememberCheckbox.checked 的布尔结果走入两个不同的处理分支:
- 分支一(勾选为
true):读取当前输入框内最新的输入值,调用localStorage.setItem()将数据持久化到本地。即使用户修改了旧密码,提交后也会自动更新为最新值。 - 分支二(未勾选为
false):调用localStorage.removeItem()彻底删除对应的键名。这能确保用户在公共设备上主动取消勾选后,设备不再残留任何旧信息。
以下是具备完整交互与基础样式的独立示例代码,可以直接在浏览器中运行验证:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>记住密码交互测试</title>
  <style>
    .login-card {
      width: 320px;
      margin: 40px auto;
      padding: 24px;
      border: 1px solid #CBD5E1;
      border-radius: 8px;
      font-family: sans-serif;
    }
    .form-item { margin-bottom: 16px; }
    .form-item label { display: block; margin-bottom: 6px; font-size: 14px; }
    .form-item input[type="text"],
    .form-item input[type="password"] {
      width: 100%;
      padding: 8px;
      box-sizing: border-box;
      border: 1px solid #94A3B8;
      border-radius: 4px;
    }
    .checkbox-item { display: flex; align-items: center; gap: 6px; font-size: 14px; }
    button {
      width: 100%;
      padding: 10px;
      background: #52677D;
      color: #FFF;
      border: none;
      border-radius: 4px;
      cursor: pointer;
    }
  </style>
</head>
<body>
  <div class="login-card">
    <form id="loginForm">
      <div class="form-item">
        <label for="user">账号</label>
        <input type="text" id="user" required>
      </div>
      <div class="form-item">
        <label for="pass">密码</label>
        <input type="password" id="pass" required>
      </div>
      <div class="form-item checkbox-item">
        <input type="checkbox" id="remember">
        <label for="remember">记住密码</label>
      </div>
      <button type="submit">登录</button>
    </form>
  </div>

  <script>
    const STORAGE_KEY_USER = 'demo_user';
    const STORAGE_KEY_PASS = 'demo_pass';

    const loginForm = document.getElementById('loginForm');
    const userInput = document.getElementById('user');
    const passInput = document.getElementById('pass');
    const rememberChk = document.getElementById('remember');

    // 1. 初始化回显
    window.addEventListener('DOMContentLoaded', () => {
      try {
        const u = localStorage.getItem(STORAGE_KEY_USER);
        const p = localStorage.getItem(STORAGE_KEY_PASS);
        if (u && p) {
          userInput.value = u;
          passInput.value = p;
          rememberChk.checked = true;
        }
      } catch (e) {
        console.error(e);
      }
    });

    // 2. 提交分支保存/清理
    loginForm.addEventListener('submit', (e) => {
      e.preventDefault();
      const currentU = userInput.value.trim();
      const currentP = passInput.value;

      try {
        if (rememberChk.checked) {
          localStorage.setItem(STORAGE_KEY_USER, currentU);
          localStorage.setItem(STORAGE_KEY_PASS, currentP);
          alert('登录成功,已记录凭据!');
        } else {
          localStorage.removeItem(STORAGE_KEY_USER);
          localStorage.removeItem(STORAGE_KEY_PASS);
          alert('登录成功,已清除记录!');
        }
      } catch (e) {
        alert('无法写入存储,请检查浏览器权限');
      }
    });
  </script>
</body>
</html>
四、存储介质选型:localStorage 与 Cookie 的机制对比
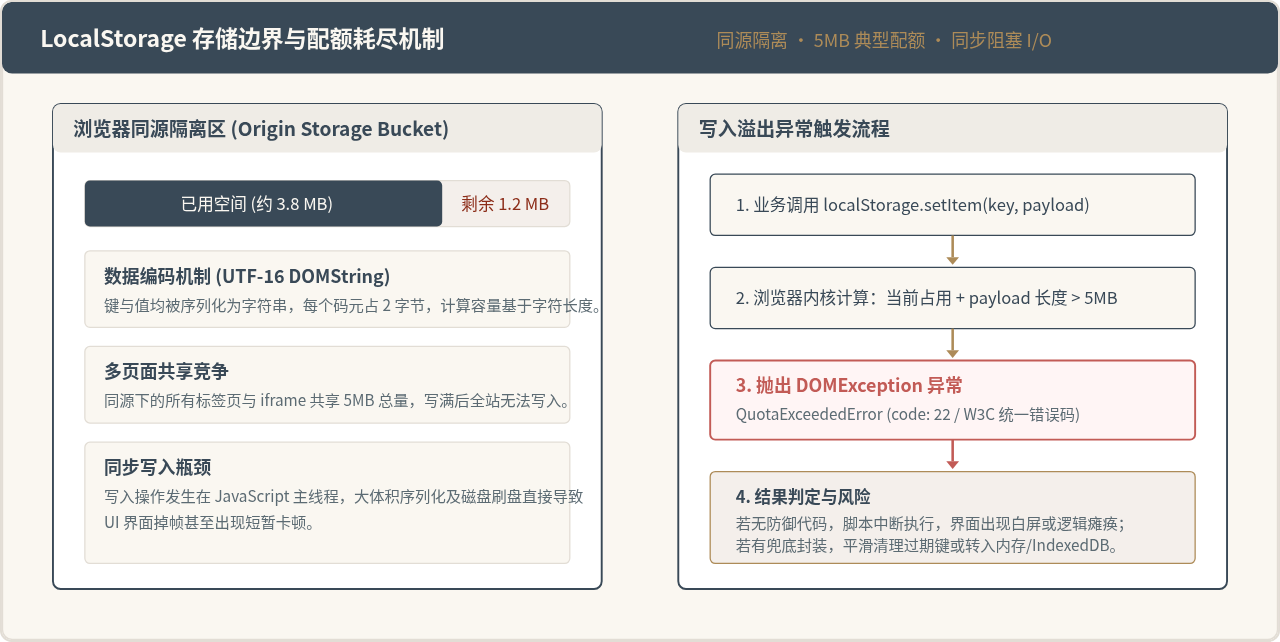
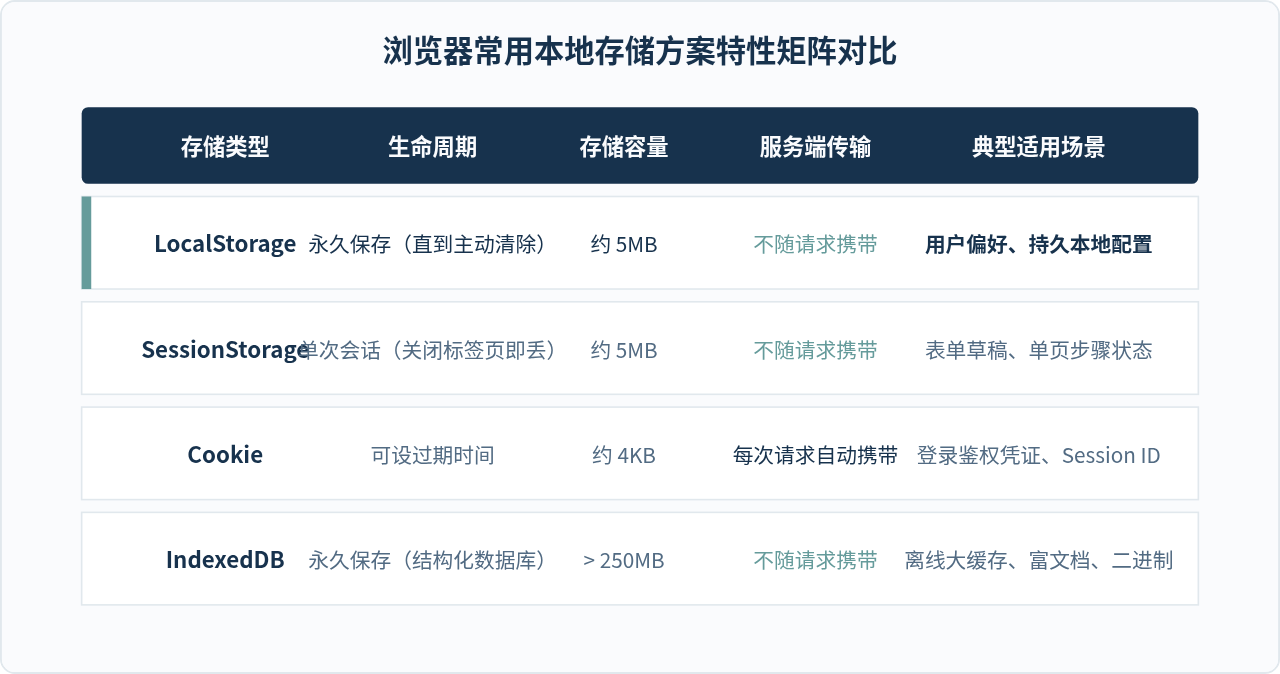
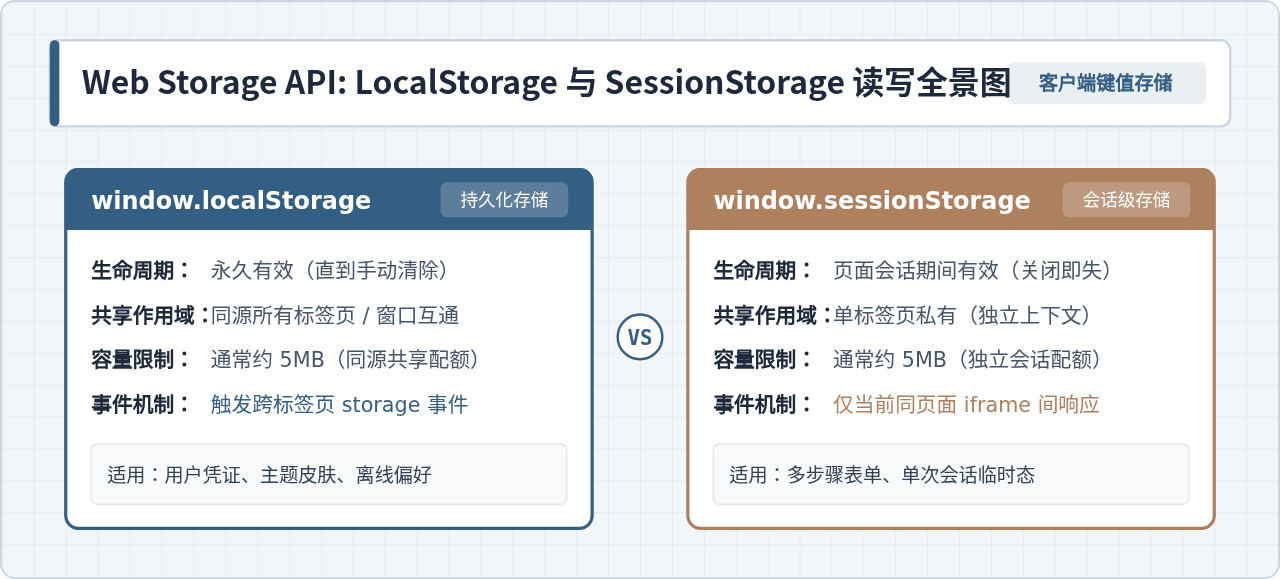
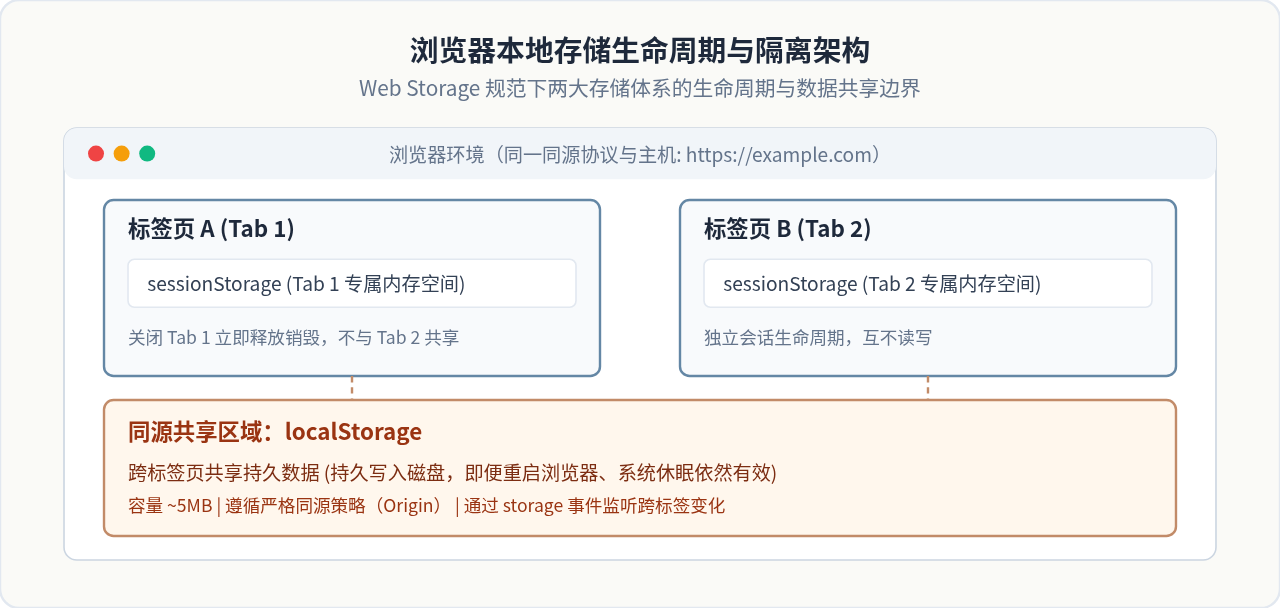
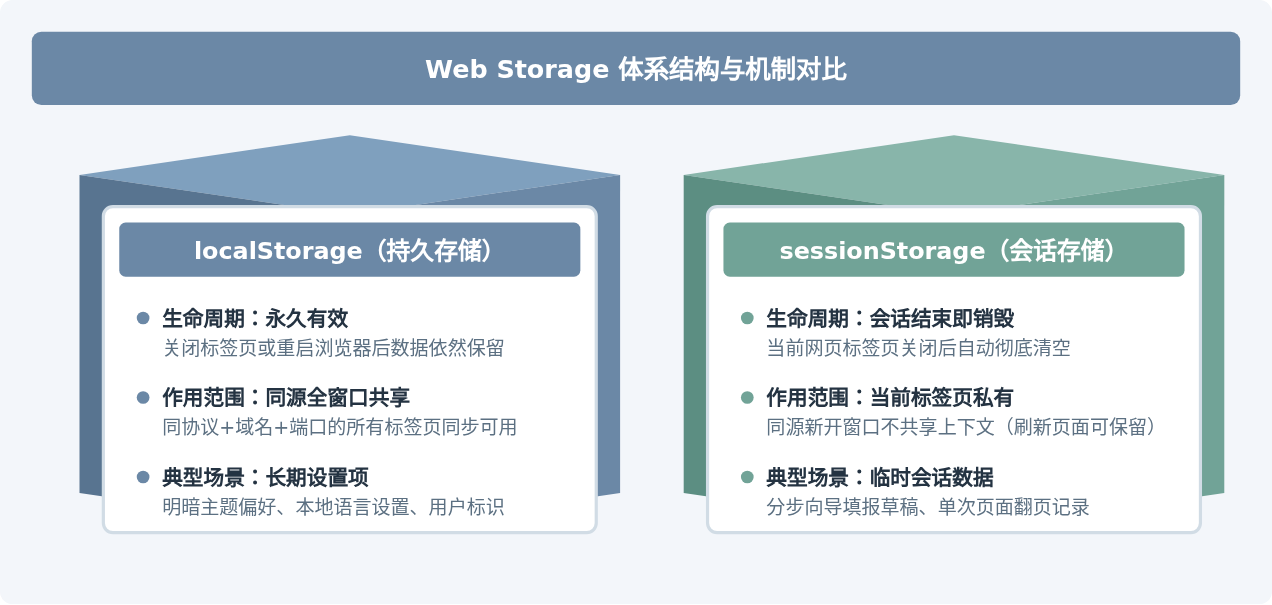
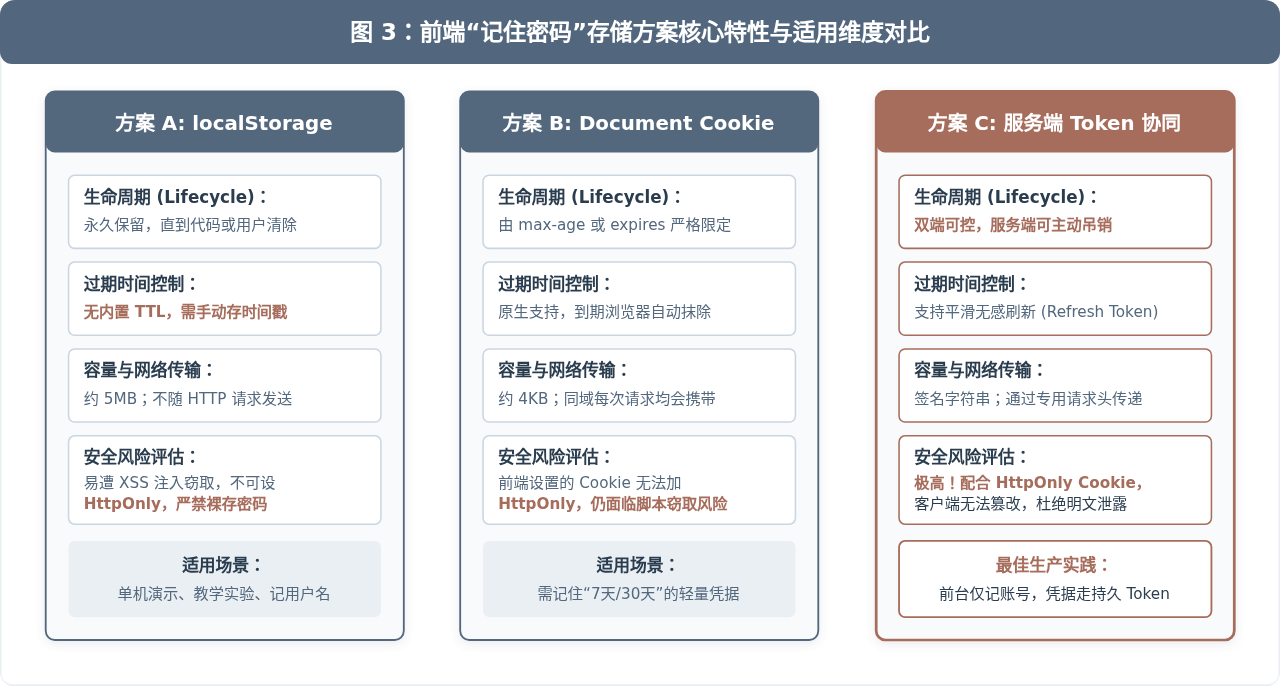
在前端持久化存储中,localStorage 和 Document.cookie 是两种最常被拿来对比的技术手段。理解它们的特性差异,有助于根据项目需求做出正确决策:
| 对比维度 | localStorage 方案 | Document.cookie 方案 | 服务端 Token 协同方案 |
|---|---|---|---|
| 生命周期 | 永久有效,除非脚本或用户手动清除 | 由 max-age 或 expires 严格控制 |
服务端控制,支持过期与主动注销 |
| 过期时间支持 | 无原生 TTL,需额外保存时间戳手动判断 | 原生支持,浏览器到期自动删除 | 双 Token 刷新机制(Access/Refresh Token) |
| 存储容量 | 约 5MB,同源共享 | 约 4KB,限制严格 | 无体积瓶颈(仅存票据字符串) |
| 请求自动携带 | 否,纯前端本地存储,不增加网络负担 | 是,同域名下每次 HTTP 请求默认携带 | 通过指定 Authorization 请求头传输 |
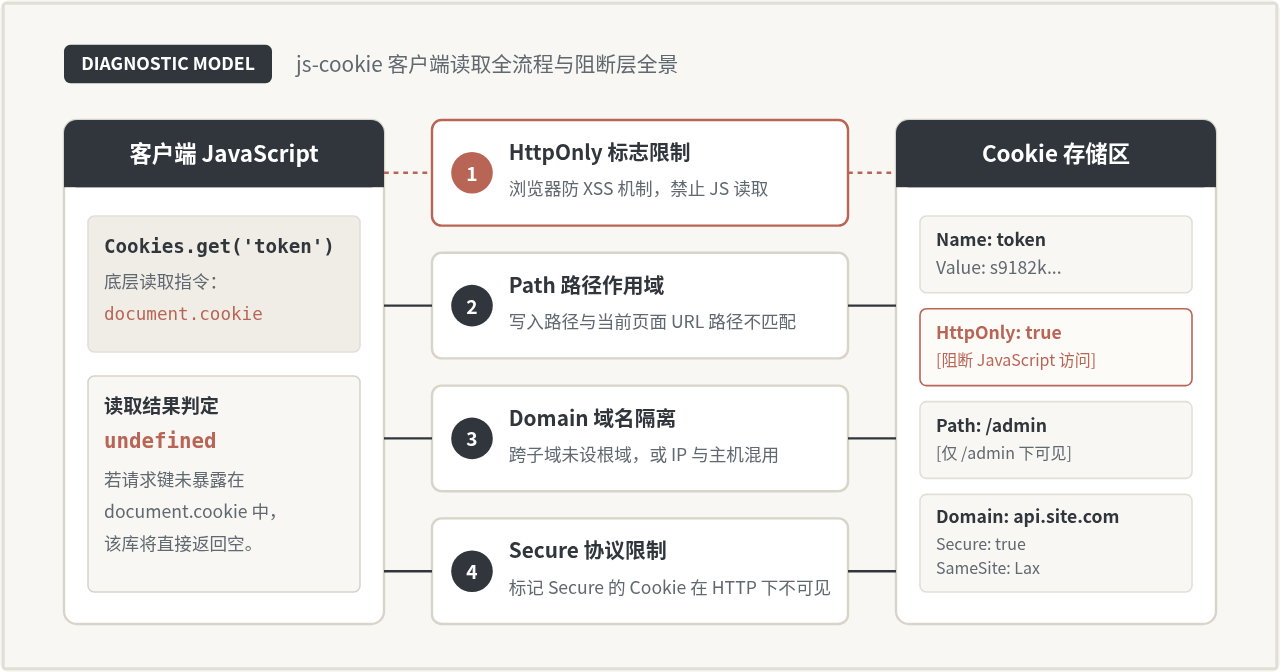
| 安全风险 | 同源脚本均可访问,易受 XSS 窃取 | 若无 HttpOnly 依然可被 JS 脚本读取 | 极高,结合 HttpOnly 与 SameSite 隔离 |
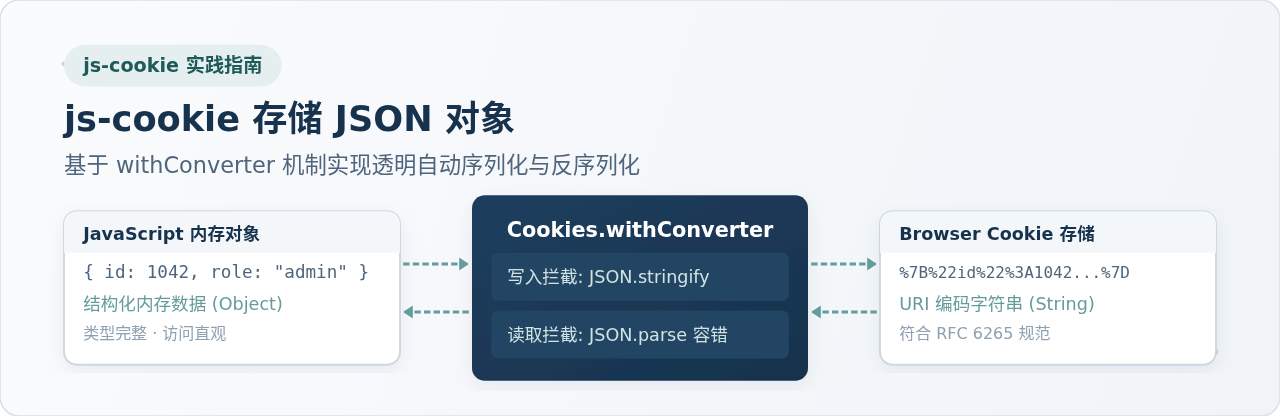
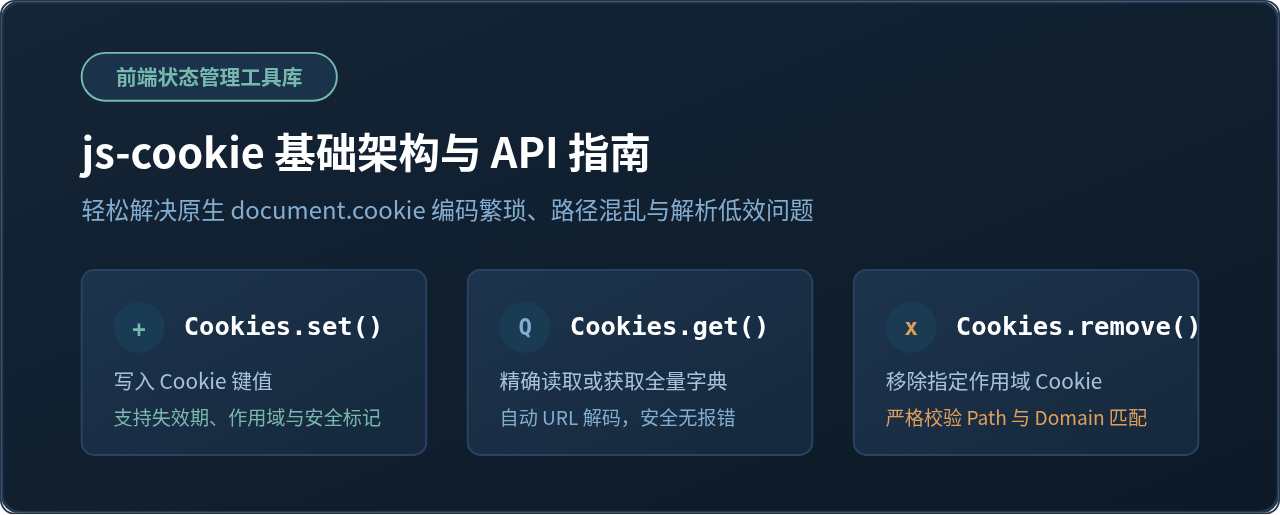
如果业务明确要求“记住 7 天”或“记住 30 天”,使用 Cookie 的 max-age 属性是更为自然的原生实现方式。以下是基于 Cookie 封装的轻量工具函数:
// 设置 Cookie,支持指定有效天数
function setCookie(name, value, days = 7) {
  const maxAge = days * 24 * 60 * 60;
  // 设置 SameSite=Lax 与 path=/,保障作用域与基础安全
  document.cookie = `${encodeURIComponent(name)}=${encodeURIComponent(value)}; max-age=${maxAge}; path=/; SameSite=Lax`;
}

// 获取指定名称的 Cookie 值
function getCookie(name) {
  const target = encodeURIComponent(name) + '=';
  const cookies = document.cookie.split('; ');
  for (const cookie of cookies) {
    if (cookie.startsWith(target)) {
      return decodeURIComponent(cookie.substring(target.length));
    }
  }
  return null;
}

// 清除 Cookie(设置 max-age 为 0 即可立即失效)
function removeCookie(name) {
  document.cookie = `${encodeURIComponent(name)}=; max-age=0; path=/`;
}
五、生产环境安全边界与替代架构
localStorage 或可由 JS 访问的 Cookie 存储明文密码,存在极高的安全隐患。一旦网页遭受 XSS(跨站脚本)攻击,攻击者只需一段简单的脚本即可打包盗取所有本地数据。
在严谨的生产环境中,“记住密码”这一产品需求通常通过以下两种安全架构实现:
1. 仅记住用户名(Remember Account Only)
这也是大部分银行系统、云服务平台和企业办公系统的标准做法。本地存储只保存用户的账号名称(如手机号、邮箱或工号),而不保存任何密码信息。每次重新进入页面,输入框自动填充账号,密码仍需用户主动输入或交由操作系统原生加密的凭据管理器(如 Chrome 密码管家、iCloud 钥匙串)自动填充。
2. 服务端颁发的持久化长效 Token(Remember-Me Token)
用户勾选“记住我”并登录成功后,服务端在返回响应时生成一个随机、不可预测且经过哈希签名的持久化令牌(Token),并将其写入带有 HttpOnly 与 Secure 标记的 Cookie 中。这种模式下:
- 客户端 JavaScript 根本无法读取该 Cookie,从根本上免疫了 XSS 脚本窃取凭据;
- 下一次打开页面时,浏览器会在 HTTP 请求中自动带上该 Cookie,服务端识别并直接确认登录状态,前端无需在输入框中明文回填密码;
- 如果用户在后台主动点击“注销登录”,服务端即可立即销毁对应的 Token 记录,实现双端彻底注销。
六、交互落地总结与开发核对清单
完成前端复选框与记住密码交互后,可以使用以下四项核对清单检验代码的健壮性:
- 标签联动核对:检查
<input type="checkbox">的 ID 与<label>的for属性是否完全一致,确保用户点击文字标签时能够流畅切换选中状态。 - 回显状态同步核对:确认在回填
input.value的代码分支中,显式执行了checkbox.checked = true。避免“填入了内容却显示未勾选”,防止下一次提交时误触发删除逻辑。 - 清理彻底性核对:当
checkbox.checked === false时,必须保证执行了removeItem或将 Cookie 的max-age设为 0,防止废弃凭据永久滞留在用户磁盘中。 - 异常捕获防护:所有对
localStorage的访问必须包裹在try...catch块中。部分移动端浏览器在开启“隐身/无痕浏览”或第三方 Cookie 受限时,调用存储 API 会直接抛出SecurityError,不加防护会导致后续业务脚本直接崩溃中断。
JS使用FileReader读取文本出现乱码怎么解决
2026-11-18 22:19:59
怎么用JS强制刷新页面以忽略浏览器缓存
2026-11-18 22:09:36
浏览器控制台怎么调试Web前端JavaScript报错
2026-11-18 21:39:22
JS判断移动端与CSS媒体查询该怎么选择
2026-11-18 20:53:40
JS事件捕获与冒泡的区别:执行顺序与适用场景对比
2026-11-18 19:33:42