

JavaScript前端安全设计:防御XSS与CSRF攻击的最佳实践
深入解析JavaScript前端安全设计,全面拆解XSS(跨站脚本攻击)与CSRF(跨站请求伪造)的攻击路径与防御机理。提供DOM安全渲染、富文本DOMPurify净化、CSP策略沙箱、SameSite Cookie隔离、请求头CSRF Token协同注入的完整工程落地指南与生产代码。
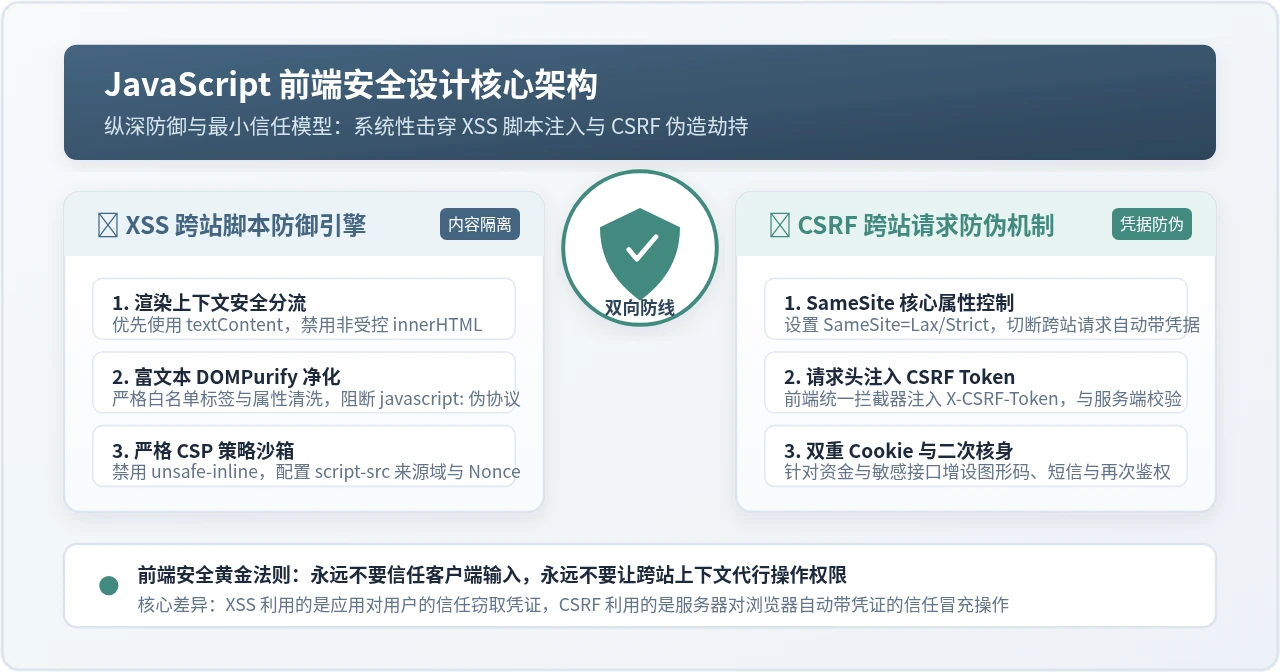
在现代 Web 应用程序中,跨站脚本攻击(XSS)与跨站请求伪造(CSRF)是威胁前端资产与用户身份凭证最频发的两大安全漏洞。防御这两类攻击的根本不是依赖零散的字符过滤函数,而在于建立“输入无害化、渲染上下文安全隔离、会话凭证最小暴露、跨域请求双向验证”的前端纵深防御体系。本文直接切入实战,详解 XSS 与 CSRF 的核心攻击路径,并提供涵盖 DOMPurify 净化、CSP 沙箱策略、SameSite Cookie 配置及 CSRF Token 拦截器注入的一整套生产级代码方案与架构设计。
一、认识威胁本质:XSS 与 CSRF 的机理与边界差异
许多初涉前端安全的开发者常将 XSS 与 CSRF 混淆,甚至试图用同一种手段解决两者。事实上,两者的攻击目标、利用机制与信任关系完全不同:
- XSS(Cross-Site Scripting,跨站脚本攻击):攻击者利用目标网站对“用户输入或外部内容”的不当信任,将可执行的恶意脚本(JavaScript)注入到受害者浏览器中。脚本一旦在合法域名上下文执行,便拥有读取本地存储、操纵 DOM、窃取敏感凭证或静默发起接口调用的完全控制权。
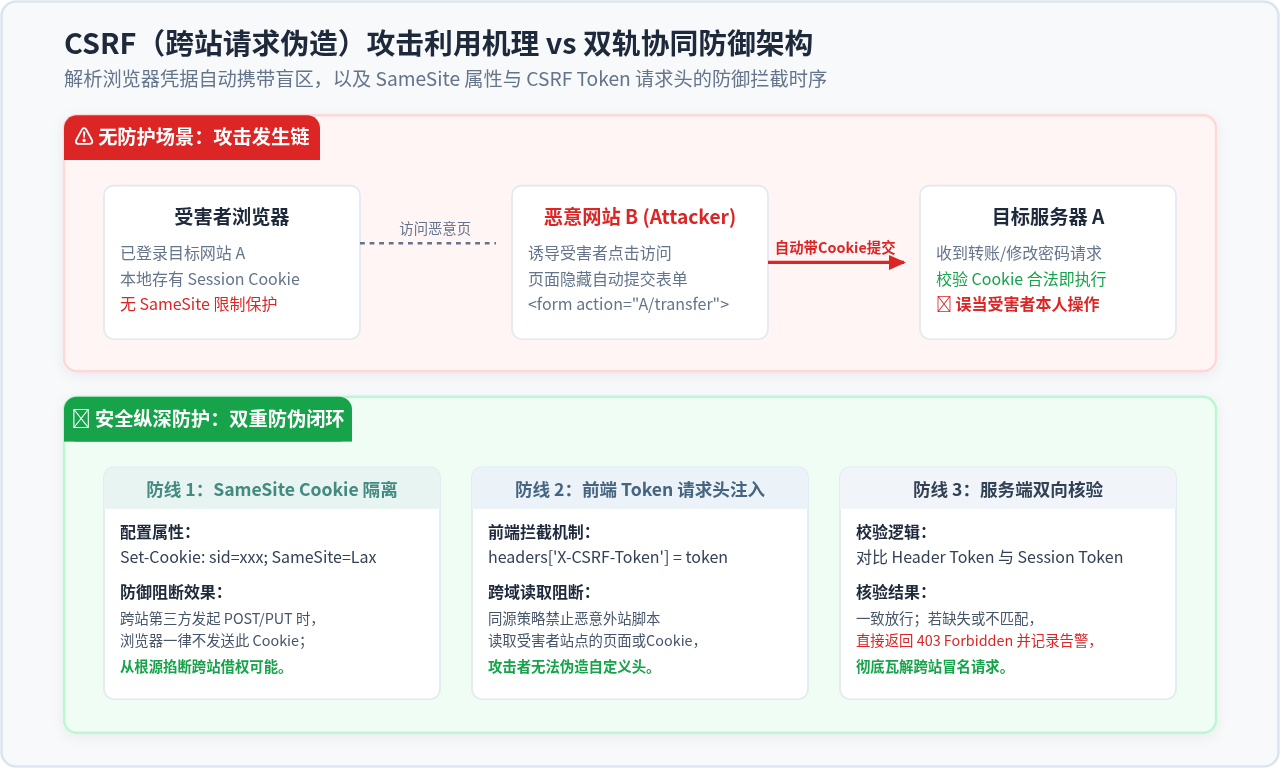
- CSRF(Cross-Site Request Forgery,跨站请求伪造):攻击者利用目标网站对“受害者浏览器身份凭据”的默认信任,诱导受害者在已经登录目标站的状态下访问恶意第三方页面。恶意页面跨域向目标站发起敏感操作请求,浏览器会按照默认机制自动附带该网站的身份 Cookie,从而在用户毫不知情的情况下冒名执行转账、改密等破坏操作。
XSS 是在你的应用里跑黑客的代码(窃取当前会话上下文并破坏页面完整性);
CSRF 是黑客在自己的网站里调你的接口(借助受害者本地留存的凭证欺骗服务端)。
XSS 的破坏力往往大于 CSRF。一旦应用存在 XSS 漏洞,黑客可以直接执行代码读取内存数据或绕过前端的防 CSRF 机制,因此 XSS 防御始终处于更基础的防御优先级。
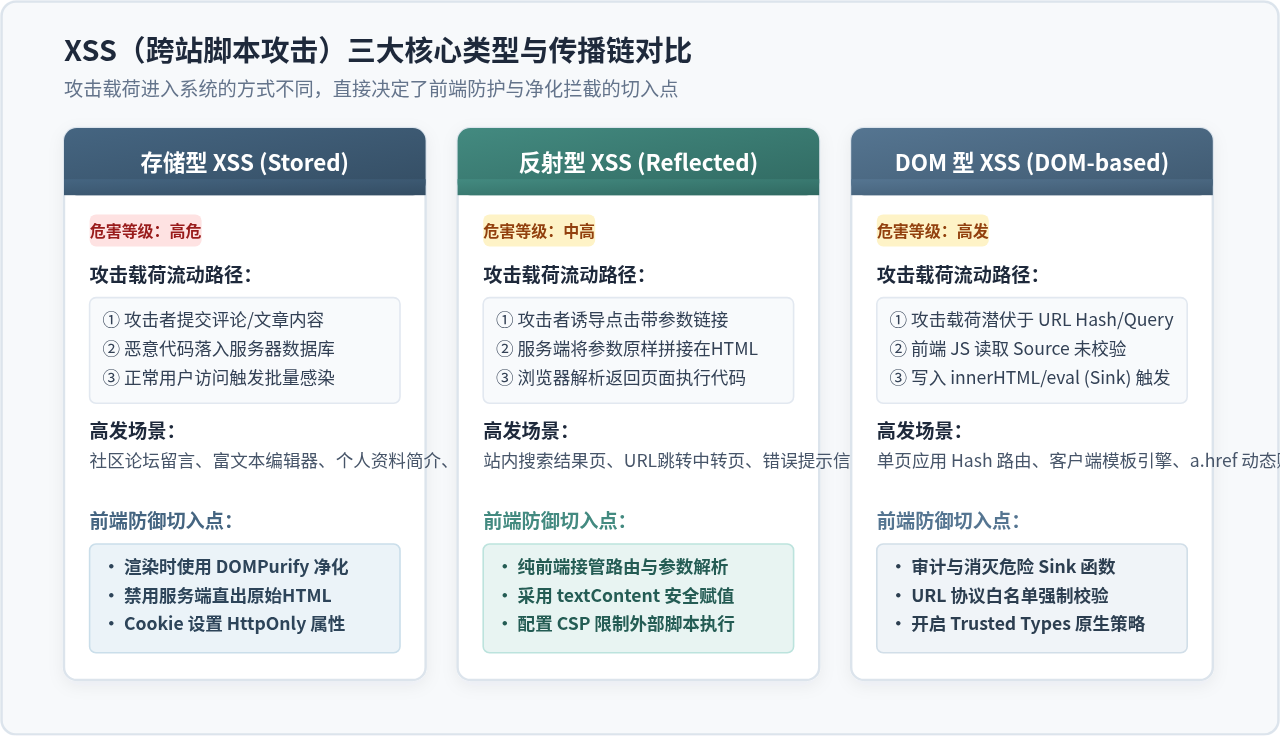
二、XSS 前端防御设计:从渲染隔离到 CSP 策略沙箱
防范 XSS 的首要原则是:永远不要将未净化可信的外部数据直接当作可执行代码或 HTML 标签进行解析渲染。根据前端视图渲染的实际场景,防护策略需分层次落实。
2.1 视图渲染层:优先使用安全 API 替代危险 Sink
在原生 JavaScript 中,导致 DOM 型 XSS 的最常见根源是调用了危险接收器(Dangerous Sinks),例如 element.innerHTML、element.outerHTML、document.write() 以及 eval()。
对于纯文本内容的展示(如用户昵称、评论正文、状态描述),必须一律使用 textContent 或 innerText。浏览器在处理 textContent 赋值时,会将其内部所有字符按普通文本节点对待,即便包含 <script>、<img onerror=...> 也绝不解析执行,直接完成了原生级别的实体隔离。
// ❌ 危险操作:直接拼接导致存储型或反射型 XSS
const rawInput = '<img src=x onerror="alert(document.cookie)">';
userContainer.innerHTML = `<div class="user-bio">${rawInput}</div>`;

// ✅ 安全操作:使用 textContent 创建安全纯文本节点
const bioDiv = document.createElement('div');
bioDiv.className = 'user-bio';
bioDiv.textContent = rawInput; // 字符被原样呈现为文本,不触发任何脚本执行
userContainer.appendChild(bioDiv);
2.2 富文本渲染:基于 DOMPurify 的工业级净化实践
在很多业务场景中(如博客文章排版、富文本编辑器输出、Markdown 渲染解析),页面必须支持 <p>、<strong>、<img> 等 HTML 标签。此时单纯使用 textContent 会导致排版丢失,而使用自制正则表达式替换危险标签(如 str.replace(/<script>/gi, ''))极易被各种绕过技巧突破(如 <scr<script>ipt>、大小写变异、畸形标签、事件属性 onload / onerror)。
行业生产环境统一采用经过全球数亿次渗透检验的开源安全库 DOMPurify。DOMPurify 基于浏览器原生 DOM 解析树进行白名单清洗,能准确剥离所有未授权标签、内联事件属性以及形如 href="javascript:..." 的恶意伪协议。
// 安装依赖: npm install dompurify
import DOMPurify from 'dompurify';

/**
 * 安全渲染富文本内容的通用封装函数
 * @param {string} dirtyHtml - 未经处理的原始富文本字符串
 * @returns {string} 净化后的安全 HTML 字符串
 */
export function sanitizeRichText(dirtyHtml) {
  if (!dirtyHtml || typeof dirtyHtml !== 'string') {
    return '';
  }

  // 配置严谨白名单策略,阻断外链可执行伪协议
  const clean = DOMPurify.sanitize(dirtyHtml, {
    ALLOWED_TAGS: [
      'p', 'br', 'b', 'i', 'em', 'strong', 'a', 'ul', 'ol',
      'li', 'blockquote', 'code', 'pre', 'h1', 'h2', 'h3', 'img'
    ],
    ALLOWED_ATTR: ['href', 'title', 'alt', 'src', 'target', 'rel', 'class'],
    ALLOW_DATA_ATTR: false, // 禁用 data-* 自定义属性,防止滥用数据载荷
  });

  return clean;
}

// 示例挂载安全富文本
const rawArticle = '<p>正常排版</p><script>stealTokens()</script><a href="javascript:doEvil()">点击查看</a>';
const safeArticle = sanitizeRichText(rawArticle);
// safeArticle 结果为: <p>正常排版</p><a>点击查看</a> (恶意标签与伪协议被安全剔除)
document.getElementById('article-content').innerHTML = safeArticle;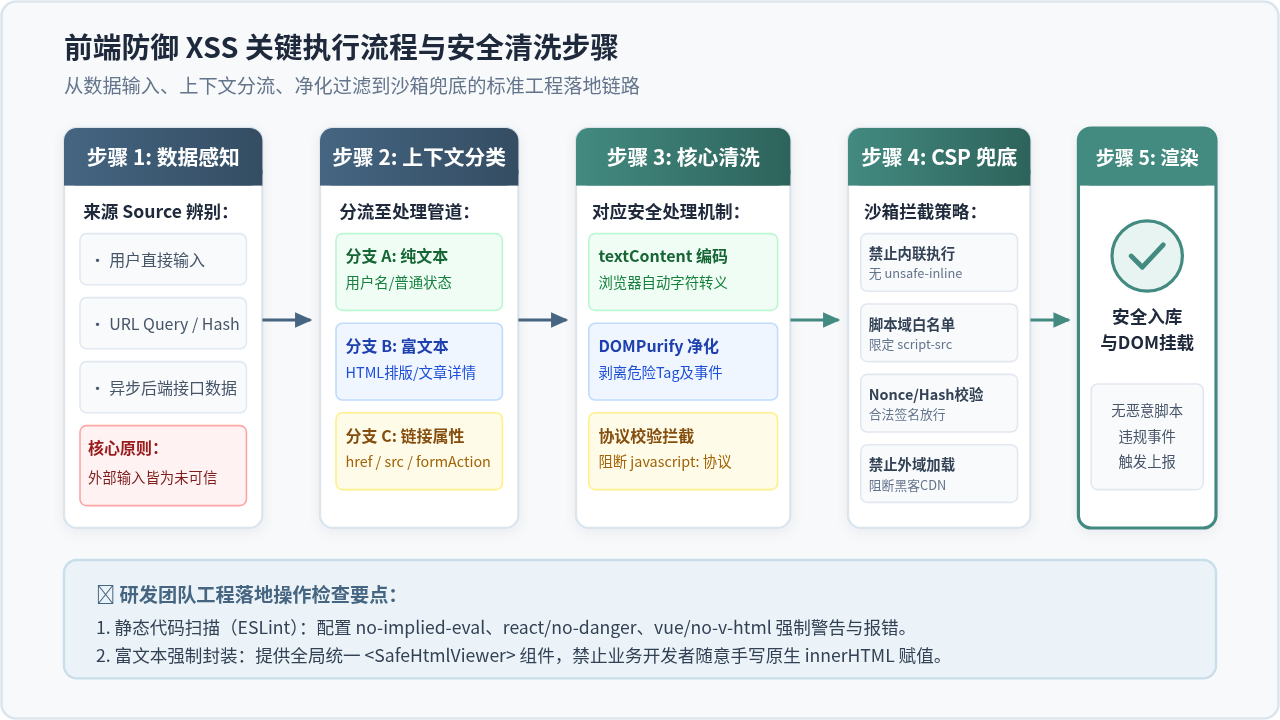
2.3 动态属性绑定:警惕伪协议与开放重定向
除了常规的 HTML 内容外,动态向 HTML 标签属性(如 <a href="...">、<iframe src="...">)赋值也是高发漏洞点。当恶意输入为 javascript:alert(1) 或 data:text/html,... 时,用户点击超链接即会直接在当前源执行脚本。
防御措施:对任何动态填入 href 或 src 的 URL,前端必须强制实施严格的协议白名单校验,仅放行 http:、https: 及相对路径。
/**
 * 校验 URL 协议安全性,防御 javascript: 伪协议执行
 * @param {string} rawUrl - 目标跳转链接
 * @returns {string} 安全的 URL,若非法则返回兜底空路径
 */
export function validateSafeUrl(rawUrl) {
  if (!rawUrl || typeof rawUrl !== 'string') return '#';
  const trimmed = rawUrl.trim();

  // 允许安全的相对路径
  if (trimmed.startsWith('/') && !trimmed.startsWith('//')) {
    return trimmed;
  }

  try {
    const parsed = new URL(trimmed, window.location.origin);
    // 严格限制仅支持 HTTP/HTTPS 安全协议
    if (['http:', 'https:'].includes(parsed.protocol)) {
      return parsed.href;
    }
  } catch (e) {
    // URL 解析异常视为非法输入
  }
  return '#';
}
2.4 运行期最终防线:部署内容安全策略(CSP)
即便前端代码规范再严密,大型项目也难免存在第三方组件漏洞或疏漏之处。内容安全策略(Content Security Policy, CSP)是浏览器原生提供的沙箱限制能力,由服务端在响应头中下发(或在 HTML <meta> 声明),用于从根源上控制网页能够加载和执行哪些资源。
# Nginx 或后端 API 响应标头配置示例
Content-Security-Policy: default-src 'self';   script-src 'self' 'nonce-rAnd0m12345' https://trusted-cdn.example.com;   style-src 'self' 'unsafe-inline';   img-src 'self' data: https:;   object-src 'none';   base-uri 'self';   frame-ancestors 'self';   report-uri /api/v1/security/csp-report;
关键指令解析与实践建议:
default-src 'self':默认只允许从当前同源主机加载所有资源。script-src 'self' 'nonce-...':绝对不要配置'unsafe-inline'。内联脚本只能携带与服务端单次握手一致的随机nonce属性方可执行,黑客即便注入<script>也因缺乏合法 nonce 而被浏览器直接拦截抛错。object-src 'none':彻底禁用 Flash、Java Applet 等废弃危险插件容器。report-uri:当浏览器拦截到违规脚本时,自动向服务端告警接口发送 JSON 告警日志,便于工程师第一时间感知零日攻击。
三、CSRF 前端防御设计:凭据隔离与请求头防伪
与 XSS 的代码注入逻辑不同,CSRF 攻击依赖的是浏览器的两个默认机制:跨域请求时自动携带目标域 Cookie,以及跨域表单无须经过 CORS 预检即可发起提交。因此,防范 CSRF 的核心在于斩断“非受信任第三方上下文借调凭据”的可能。
3.1 防线基石:Cookie 的 SameSite 属性设置
现代浏览器已全面普及 SameSite 属性。这是目前针对 CSRF 最直接、防御面最广的浏览器原生防御手段。服务端在下发身份标识 Cookie 时,必须指明其跨站上下文发送策略:
| SameSite 取值 | 跨站请求 Cookie 发送规则 | 防御效果与推荐适用场景 |
|---|---|---|
| Strict | 极其严格。只要请求来源与目标不同源,一律不发送 Cookie(哪怕从外部网站点击超链接跳过来也不带)。 | 最高安全性。适合网银、后台管理、支付等绝对不允许带外跳转登录态的系统。 |
| Lax(现代浏览器默认) | 对于跨站发起的 POST、PUT、DELETE 以及由 <img>、<iframe> 触发的后台请求,一律不发送 Cookie;仅对安全的导航跳转(如顶层 <a href> 链接点击)放行 Cookie。 |
绝大多数 Web 应用的最佳默认选项。在保障良好用户跳转体验的同时,彻底防御了基于表单提交的跨站 POST 伪造攻击。 |
| None | 任何跨站请求均无条件发送 Cookie。必须同时显式设置 Secure 属性,且仅在 HTTPS 下生效。 |
不具备任何 CSRF 防护能力。仅用于跨域嵌入式 Widget 或开放 API。 |
注意:SameSite=Lax 允许普通顶层导航(GET 请求)携带 Cookie。若业务接口违反 RESTful 规范,将状态变更(如 GET /api/user/delete?id=1)做成 GET 请求,攻击者只需诱导受害者点击超链接即可完成攻击!因此,所有会产生数据写操作、状态变更的接口必须强制使用 POST / PUT / DELETE。
3.2 深度防御:CSRF Token 机制与前端拦截器统一注入
为了在旧版浏览器、复杂子域名跨站或某些第三方集成场景下获得 100% 可控的安全性,必须配合 CSRF Token(同步令牌模式)。
工作原理:
- 用户首次进入单页应用(SPA)时,服务端在初始 HTML 页面的
<meta name="csrf-token" content="...">中注入一个随机生成的加密 Token(或通过只读接口下发)。 - 前端在发起任何 AJAX / Fetch / Axios 请求时,拦截器自动读取该 Token,并通过自定义 HTTP 请求头(如
X-CSRF-Token)携带。 - 第三方恶意站点虽然可以伪造向服务端的请求,但受限于浏览器的同源策略(Same-Origin Policy),恶意域的 JavaScript 绝对无法跨域读取受害站点的 DOM 树或
<meta>内容,自然无法在自定义 Header 中附带正确的 Token。服务端一旦发现 Header 缺失或校验失败,直接响应403 Forbidden。
// axiosConfig.js: 生产级 Axios 请求拦截器注入 CSRF Token
import axios from 'axios';

const apiClient = axios.create({
  baseURL: '/api/v1',
  timeout: 10000,
  withCredentials: true // 保持合法的凭据传输
});

/**
 * 获取当前页面注入的 CSRF Token
 */
function getCsrfToken() {
  const metaTag = document.querySelector('meta[name="csrf-token"]');
  return metaTag ? metaTag.getAttribute('content') : '';
}

// 注册请求拦截器
apiClient.interceptors.request.use(
  (config) => {
    const method = (config.method || '').toUpperCase();
    // 针对所有可能改变服务端状态的非幂等谓词,强制注入安全请求头
    if (['POST', 'PUT', 'DELETE', 'PATCH'].includes(method)) {
      const token = getCsrfToken();
      if (token) {
        config.headers['X-CSRF-Token'] = token;
      } else {
        console.warn('[Security] 缺少 CSRF Token,非幂等请求已被前置挂起');
      }
    }
    return config;
  },
  (error) => Promise.reject(error)
);

export default apiClient;
3.3 无状态架构替代方案:双重 Cookie 验证(Double Submit Cookie)
对于前后端分离、无服务端 Session 存储的微服务系统,维护一个服务端的 Token 状态可能带来额外缓存开销。此时可使用双重 Cookie 验证:
- 服务端设置一个非 HttpOnly 的随机值 Cookie(如
XSRF-TOKEN=ab89cd01...,且声明SameSite=Lax)。 - 前端应用在发起写操作时,通过 JavaScript 读取该 Cookie 值,并原样放入自定义请求头
X-XSRF-TOKEN中提交。 - 服务端校验
Cookie['XSRF-TOKEN'] === Headers['X-XSRF-TOKEN']。因为恶意站点既无法读取合法站点的 Cookie,也无法在跨域时设置自定义请求头,两者的匹配能有力证明该请求是当前站点合规前端发起。
四、体系化工程实践:纵深防御全景架构与上线自查
任何单一的安全防线都有被绕过的风险。例如,如果站点存在一个 XSS 漏洞,攻击者就能通过注入的脚本直接提取 <meta> 中的 CSRF Token,进而突破 CSRF 防线。这就是为什么前端必须建立彼此配合的纵深防御体系。
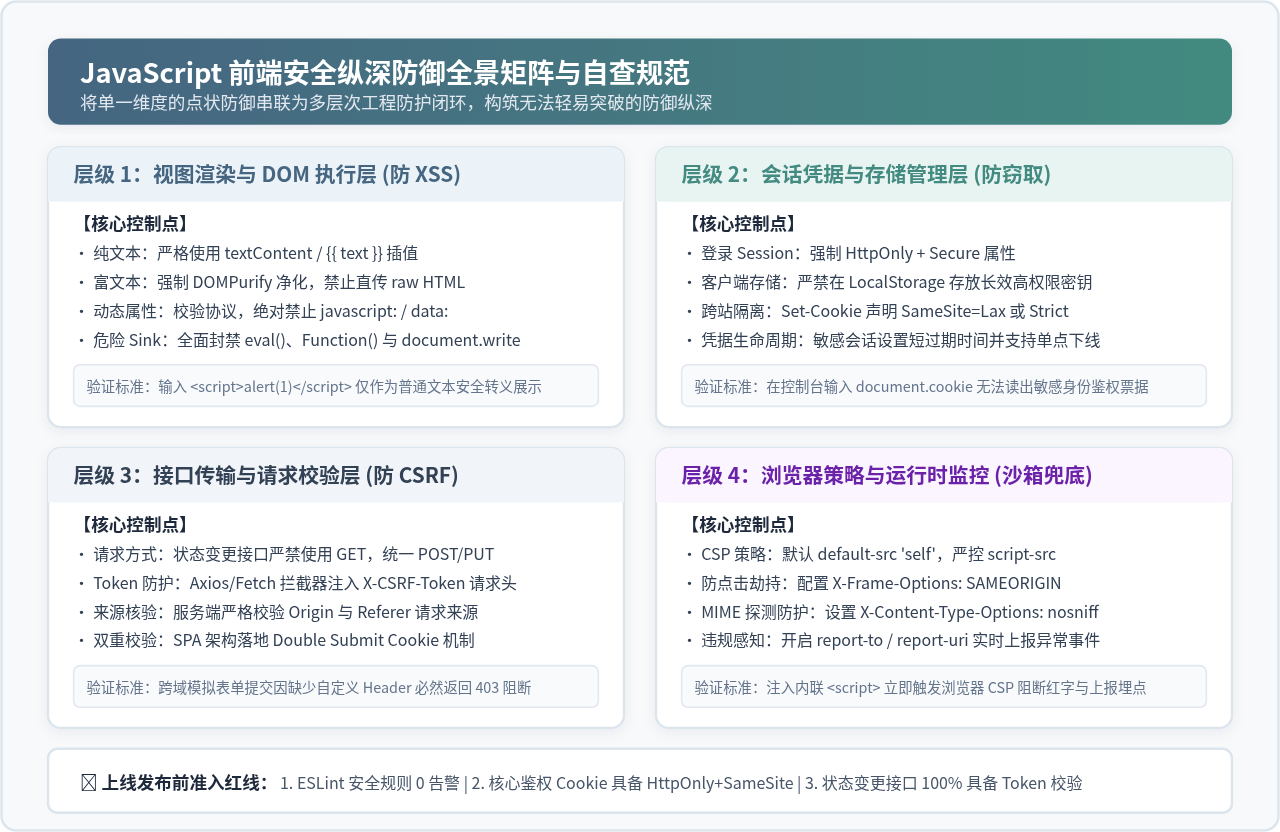
4.1 前端开发不可触碰的十大安全红线
🚫 绝对禁止 eval
严禁使用 eval()、new Function() 解析动态 JSON 或字符串逻辑,必须使用 JSON.parse()。
🚫 杜绝原生 innerHTML
业务代码一律使用 textContent;必须渲染富文本时,必须经过 DOMPurify.sanitize() 净化后才可输出。
🔒 敏感 Token 入 HttpOnly
登录态 Token 绝不能存放在 localStorage,避免被 XSS 脚本通过一行代码全部打包盗取。
🛡️ 默认开启 SameSite=Lax
所有由服务端签发的 Session/Cookie 均应附带 SameSite=Lax 与 Secure 属性。
🔗 外部跳转校验协议
所有动态渲染的 <a href> 必须过滤掉 javascript:、data:、vbscript: 伪协议。
📋 状态变更杜绝 GET
增删改操作接口 100% 采用 POST / PUT / DELETE,严禁使用 GET 接口执行任何实质状态变更。
4.2 常见疑问与避坑指南
Q1:使用 React / Vue 现代框架,是不是就完全不用考虑 XSS 了?
解答:现代框架在默认的数据绑定(如 React 的 {text} 或 Vue 的 { text })中确实会自动进行 HTML 实体转义,这极大降低了常见 XSS 的概率。但只要代码中使用了 dangerouslySetInnerHTML、v-html,或者直接将 URL 变量赋给 <a href={url}>,框架的防御保护机制就会被主动绕过。此外,某些 SSR(服务端渲染)直出状态时如果直接将 JSON 拼入 <script>window.__INITIAL_STATE__ = ${JSON.stringify(data)}</script>,当数据中包含 </script> 字符时便会被提前截断导致反射型 XSS。因此框架只是降低了防护成本,并非万能护甲。
Q2:有了 SameSite=Lax 为什么还要同时保留 CSRF Token?
解答:虽然现代主流浏览器已默认执行 SameSite=Lax,但在部分旧版内置 WebView、嵌入式工控终端或特定移动端客户端中,SameSite 仍可能不受支持;其次,若系统为了某些业务需要放开了跨子域跳转或存在特定框架漏洞,攻击者依然可能通过构造特殊的 GET 导航链寻找破绽。CSRF Token 属于应用层的显式强校验,而 SameSite 是浏览器底层的传输控制,两相结合才能构成不可被单点突破的立体防御网。
Q3:高危资金操作如何做到彻底杜绝恶意冒名?
解答:对于资金转账、密码重置、解绑手机等超高敏感度业务,单靠 Token 验证仍无法防范“受害者本地被木马直接接管屏幕”或“严重 XSS 自动化执行”。在工程架构上,必须增设二次鉴权(Re-authentication)机制,例如要求用户即时输入手机短信动态码、动态生物识别(WebAuthn)或滑动安全图形验证码,直接将无感知的跨站冒充攻击阻断在交互层之外。
JS怎么遍历三维数组:三重循环与flat方法对比
2026-11-18 21:23:44
优化HTML页面加载:JS脚本放置位置与加载策略
2026-11-18 21:00:16
JavaScript逆向爬取实战:怎么用DevTools定位加密参数生成逻辑
2026-11-18 19:24:35
JS复制功能失败?排查HTTPS限制与用户交互触发问题
2026-11-18 18:17:03
优化JS滑动验证动画帧率:提升拖拽平滑度与响应速度
2026-11-18 13:57:43







