JavaScript逆向爬取实战:怎么用DevTools定位加密参数生成逻辑
在网络爬虫实战中,面对包含哈希签名、Token 或密文载荷的加密请求,本文系统讲解如何利用 Chrome DevTools 快速排查并定位加密参数的生成逻辑与源头算法。
在针对现代 Web 应用编写爬虫时,目标接口的 Query 参数、Request Headers 或 Body 往往包含 sign、token、_signature 或 AES/RSA 加密密文。定位这些加密参数生成逻辑的核心思路,是从网络层已经确定的密文为终点,利用 Chrome 开发者工具(DevTools)提供的调用栈回溯、断点拦截与全局搜索,逆向跳转至前端业务逻辑中执行明文组装与算法计算的那一行代码。
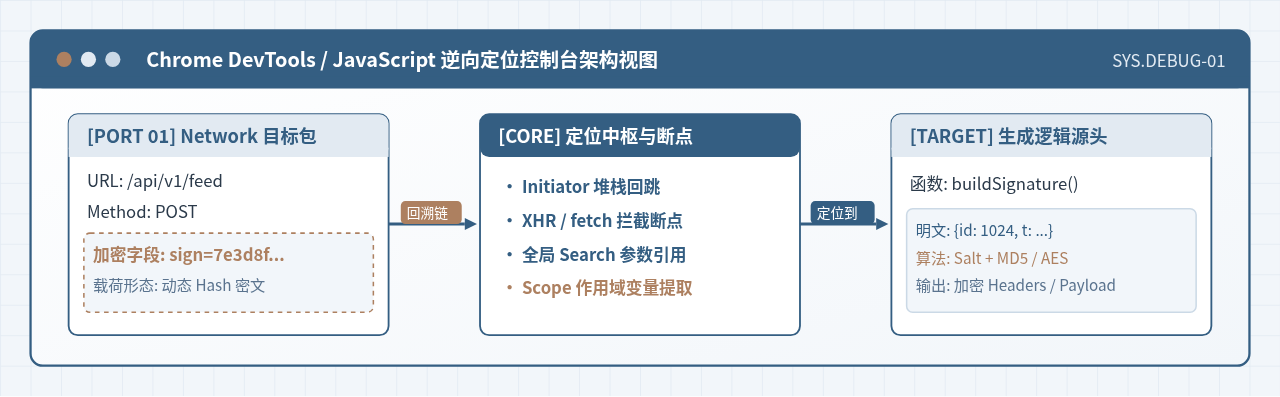
一、排查前的核心问题研判与分析链路
定位加密参数并非一上来就盲目单步调试,而是要先在 Network 面板明确被加密的具体字段形态与载体位置。根据 Web 请求标准,加密参数通常以三种形态出现:
- URL Query 参数:形如
/api/data?id=101&t=1716801200&sign=4e8a7c...,通常包含时间戳、随机数与摘要签名。 - 自定义 Request Headers:形如
X-Sign: 9f2b8c...或Authorization: Bearer eyJhbGci...,由网络库统一拦截器注入。 - Request Payload(载荷整体加密):请求体为一个看似乱码的 Base64 字符串或十六进制字符串,属于对称加密(如 AES)或非对称加密(如 RSA)。
确定了字段位置后,标准定位工作流按照“抓包确认特征 → 检查 Initiator 调用栈 → 设置 XHR/fetch 断点 → 作用域变量倒查 → 算法控制台验证”五个步骤推进。
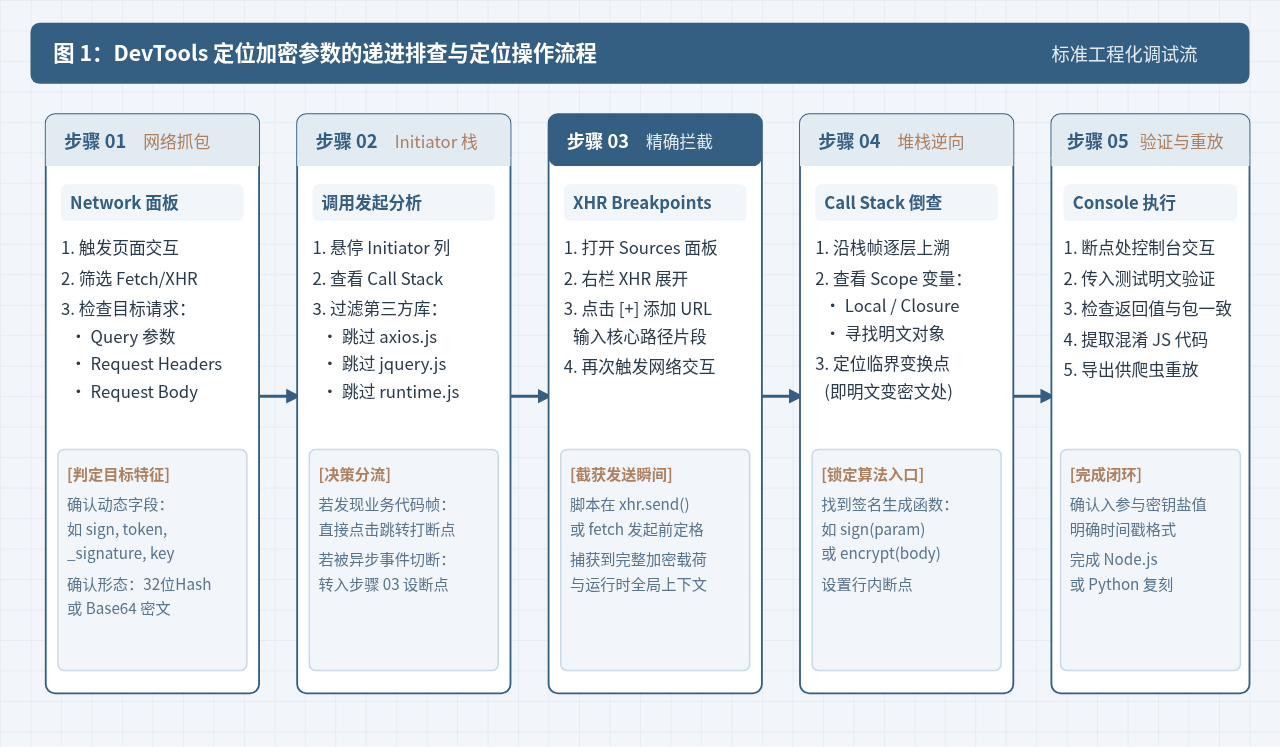
二、方法一:利用 Network 面板 Initiator 调用栈切入
Initiator(发起程序)列记录了触发该网络请求的 JavaScript 脚本调用链。对于未经过度异步剥离的项目,这是最轻量、定位速度最快的入口。
操作步骤
- 打开 DevTools 的 Network 面板,在 Filter 输入框中过滤异步请求类型(勾选
Fetch/XHR)。 - 在网页上触发产生加密参数的操作(如点击查询、翻页或提交表单),在抓包列表中找到目标接口。
- 将鼠标悬停在对应请求行的 Initiator 列上,界面会弹出该请求被触发时的调用栈(Request call stack)。
- 调用栈自下而上代表调用顺序(最底部是最初事件,最顶部是最终发起调用的底层函数)。忽略最顶部的通用网络库(例如
axios.min.js、jquery.min.js、fetch.js),寻找处于中间偏上位置的业务文件名(例如api.js、request.js或product-list.vue?vue&type=script)。 - 直接点击该业务文件链接,DevTools 将自动跳转至 Sources 面板并在对应行高亮。
polyfill.js 或 regenerator-runtime.js,说明项目使用了大量 async/await 微任务或 Promise 调度,原始调用栈被事件循环截断。此时 Initiator 无法展示业务来源,必须立即换用方法二的 XHR 断点。
三、方法二:配置 XHR/fetch Breakpoints 精准拦截
当调用链被层层封装或微任务异步打断时,XHR/fetch Breakpoints 是最可靠的基石手段。它不仅能在浏览器发出底层的 XMLHttpRequest.send() 或 window.fetch() 的那一瞬间将执行线程暂停,还能为你保留发送瞬间完整的堆栈上下文。
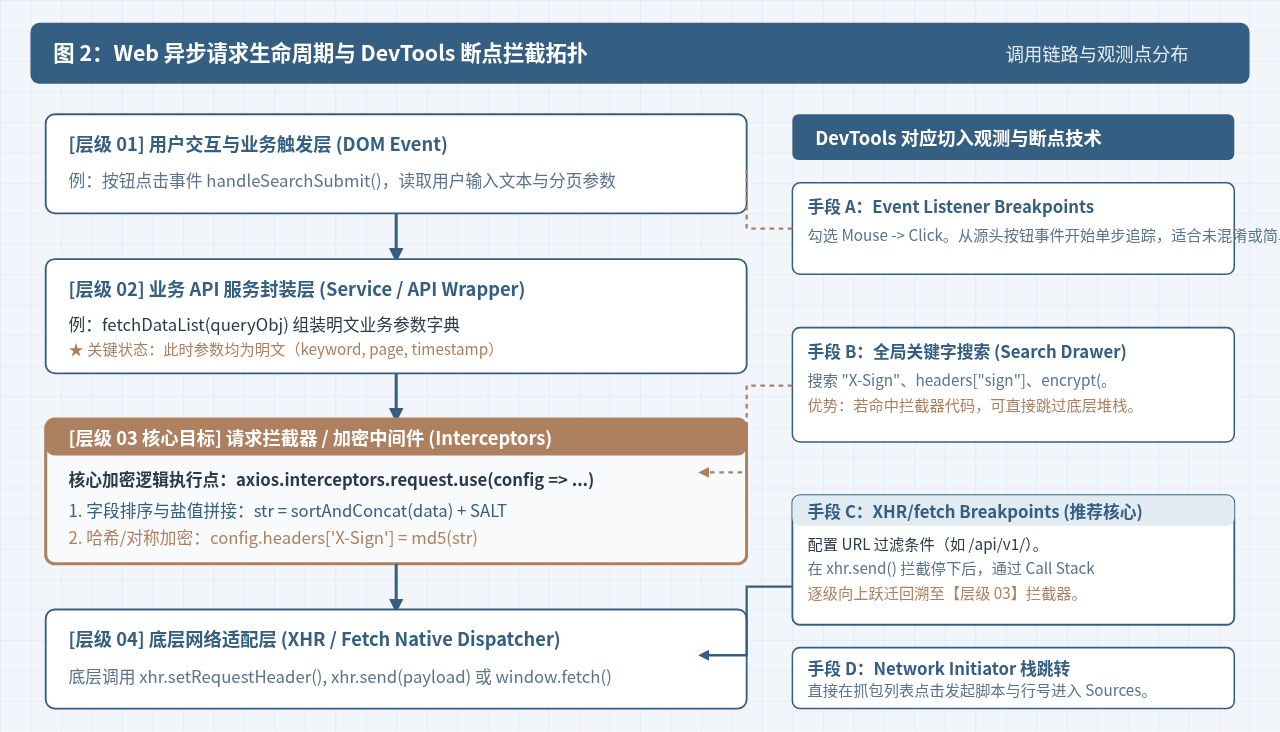
操作步骤与配置细节
- 切换到 DevTools 的 Sources 面板。
- 在右侧侧边栏中找到 XHR/fetch Breakpoints 折叠面板并展开。
- 点击面板右上角的 [+] 按钮添加断点规则。输入框要求填写 URL 包含的字符串。建议填入目标接口的相对核心路径(例如
/api/user/info或/v1/feed),避免填写带动态参数的完整 URL,也不要留空(留空将对所有 XHR 请求生效,会频繁误触发页面心跳包)。 - 回到网页再次触发查询交互,页面将变灰并提示
Paused in debugger,右侧 Call Stack 停在底层网络适配代码上。
沿 Call Stack 栈帧向上回溯与 Scope 观察
断点触发时,代码停留在底层框架(如 Axios 或原生 XHR 适配器)内部。此时打开右侧 Scope(作用域)面板,查看 Local 变量,此时的 data 或 headers 已经完全处于加密状态。
接下来在右侧 Call Stack 列表中,用鼠标由上至下逐个点击上层栈帧。随着栈帧的切换,左侧代码区和右侧 Scope 面板都会同步刷新到该函数当时的局部上下文:
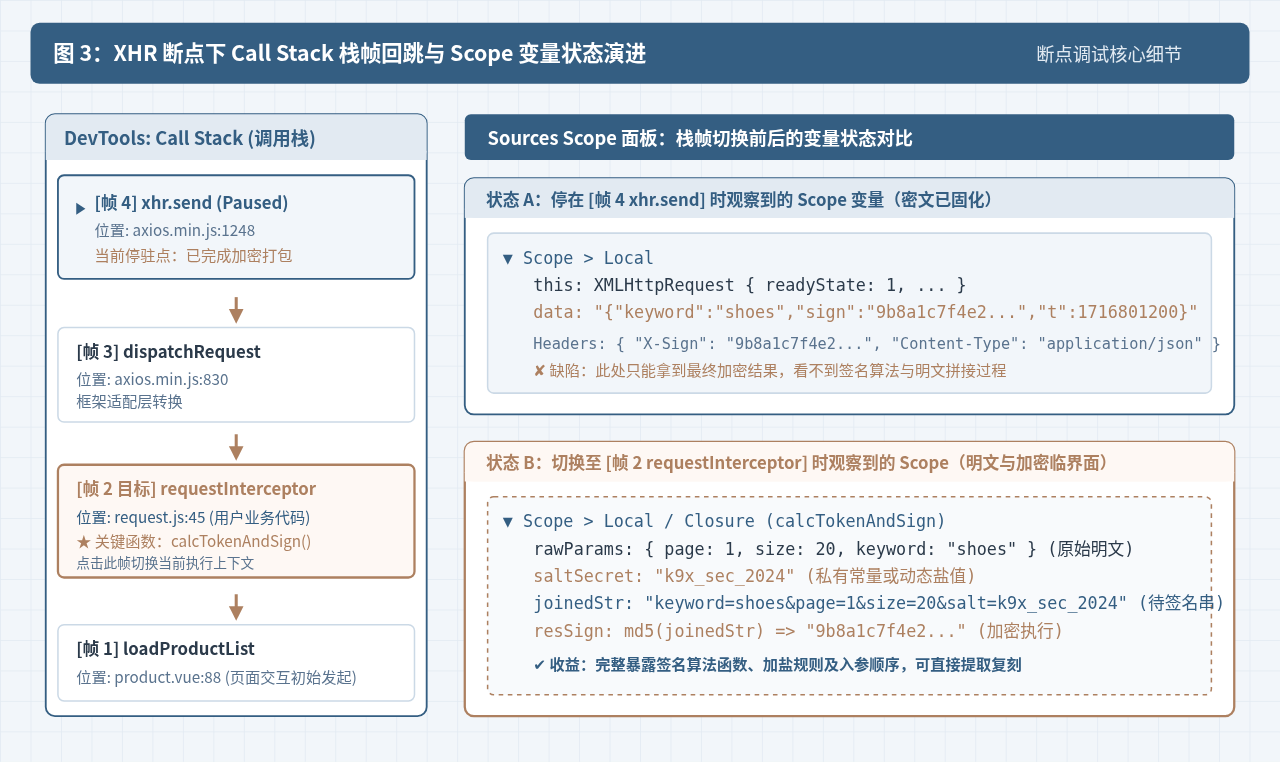
在栈帧回跳过程中,观察变量的临界转换点。通常在类似 request.interceptors.request.use 或 buildSignParams 的函数内部,你会看到明文字典向加密字符串转化的赋值语句:
// 典型的 Axios 拦截器加密签名模式(在 Sources 面板中常见的代码形态)
service.interceptors.request.use(function (config) {
    var timestamp = Date.now();
    var nonce = Math.random().toString(36).substring(2);

    // 待签名明文对象
    var queryParams = config.params || {};

    // 生成摘要密文
    var signature = generateSignature(queryParams, timestamp, nonce);

    // 注入请求头与时间戳
    config.headers['X-Timestamp'] = timestamp;
    config.headers['X-Nonce'] = nonce;
    config.headers['X-Sign'] = signature;

    return config;
}, function (error) {
    return Promise.reject(error);
});
一旦在代码中看到 generateSignature 这样的调用,在其行号上打上普通断点(蓝色标记),随后取消 XHR 断点重新触发交互,执行流就会精准停留在算法计算前夕。
四、方法三:全局搜索结合正则过滤定位特征字段
如果在请求头或参数中看到了命名较特殊的字段(例如 _signature、x-client-data、webSign、req_token),使用全局文本搜索可以直接跳过调用栈的追踪,直奔代码定义处。
搜索技巧与防噪音策略
- 在 DevTools 任意面板按下快捷键
Ctrl + Shift + F(macOS 为Cmd + Option + F),调出底部的全局 Search 抽屉。 -
精细化关键字选择:
- 直接搜索参数名往往会匹配到大量的压缩变量名。若参数名为
sign,不要直接搜sign,建议搜索"sign":、'sign':、headers['sign']或headers.sign。 - 如果请求头字段为
X-Security-Token,可以直接搜索完整名称"X-Security-Token"。
- 直接搜索参数名往往会匹配到大量的压缩变量名。若参数名为
- 在搜索结果中点击匹配条目,Sources 面板会打开对应文件并跳转到高亮位置。
- 如果代码已被压缩成单行,点击 Sources 面板左下角的
{}(Pretty Print 美化按钮),将单行压缩代码格式化为结构化代码,并在格式化后的关键行上设置断点。
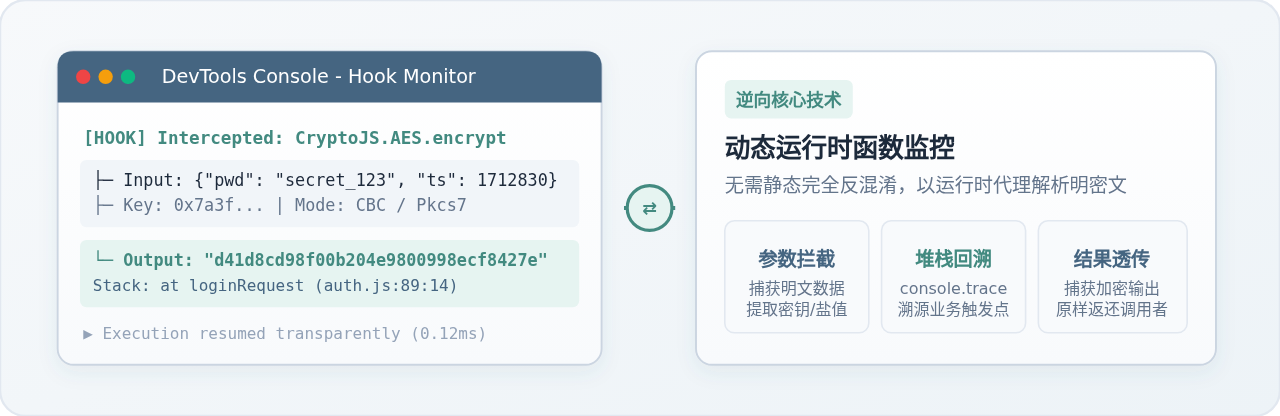
五、方法四:针对深度混淆与动态属性的 Hook 调试
在遇到代码经过严格混淆(如 Webpack 加密、OB 混淆、变量名全为 _0x1a2b)时,静态阅读和单纯断点可能会迷失在几万行平坦化的控制流中。此时可以借助 JavaScript 原生对象机制进行运行时属性 Hook。
1. Hook Header 设置拦截
如果加密参数位于请求头(如 X-Sign),在 DevTools 的 Console 控制台或油猴脚本中注入如下 Hook 代码,即可在浏览器设置该请求头瞬间强行进入 debugger:
// 在控制台注入针对 XMLHttpRequest setRequestHeader 的 Hook
(function() {
    var originalSetHeader = XMLHttpRequest.prototype.setRequestHeader;
    XMLHttpRequest.prototype.setRequestHeader = function(header, value) {
        if (header.toLowerCase() === 'x-sign' || header.toLowerCase() === 'authorization') {
            console.log('[DevTools Hook] 捕获到目标请求头注入:', header, value);
            debugger; // 代码将在此刻立即暂停,此时调用栈完全对应业务赋值行
        }
        return originalSetHeader.apply(this, arguments);
    };
})();
2. Hook JSON.stringify 拦截请求体打包
大多数 POST 请求在发送载荷前,都会执行 JSON.stringify(data) 将对象序列化。在控制台重写 JSON.stringify,可以截获数据从明文对象转为待加密字符串的瞬间:
(function() {
    var originalStringify = JSON.stringify;
    JSON.stringify = function(data) {
        // 判断待序列化的对象是否包含敏感业务字段
        if (data && typeof data === 'object' && data.keyword) {
            console.log('[DevTools Hook] 捕获到业务对象序列化:', data);
            debugger;
        }
        return originalStringify.apply(this, arguments);
    };
})();
六、算法定位后的验证与控制台重放
当执行流停在加密函数入口时,需要进一步验证算法的纯度与依赖环境:
- 确认函数入参:在 Console 打印传入参数。确认参数是否包含隐蔽的时间戳、随机盐值或从 DOM 节点中提取的动态 Token。
- 独立调用测试:在 Console 中直接执行该函数(例如
window.myEncrypt("test", 1716801200)),检查返回值是否与 Network 面板中捕获的加密字符串结构一致。 - 使用 Logpoints 避免频繁卡死:如果目标代码处于高频循环中,右键断点行号选择 Add logpoint...,输入
"Sign calc:", params, signature。DevTools 将在控制台实时打印入参与计算值,而不会频繁阻断页面交互。 - 本地覆盖持久化(Local Overrides):在 Sources 面板启用 Overrides,将格式化后的 JS 文件保存到本地。你可以在其中加入
console.log或固定特定时间戳,刷新页面后修改依然生效,极大方便深入解密。
七、定位方案决策矩阵与总结
面对不同防护强度与代码结构的网站,应选用针对性的定位手段,避免在低效手段上消耗时间。下表总结了四种主要定位手段的决策依据:
| 调试手段 | 适用场景 | 优势 | 局限性 |
|---|---|---|---|
| Initiator 栈跳转 | 网络请求链路直观、未重度异步拆分的普通项目 | 操作零配置,悬停即看,速度最快 | 易被通用库或异步 Promise 微任务切断调用链路 |
| XHR/fetch 断点 | 绝大多数异步数据加载接口(通用标准方案) | 100% 确保在网络发送前断下,保留完整调用栈 | 停驻点在底层网络库,需逆向回溯多层栈帧 |
| 全局 Search 检索 | 具有明显专有特征的字段名(如 _sign, X-Token) |
直接跳转源码赋值点,绕过漫长的单步调试 | 若关键字过通用(如 key, code)会产生海量无效匹配 |
| 原生 API Hook | 深度代码混淆、动态 Header 生成、Cookie 签名 | 无视变量混淆与控制流平坦化,锁定底层写入瞬间 | 需在请求发起前提前注入 Hook 逻辑 |
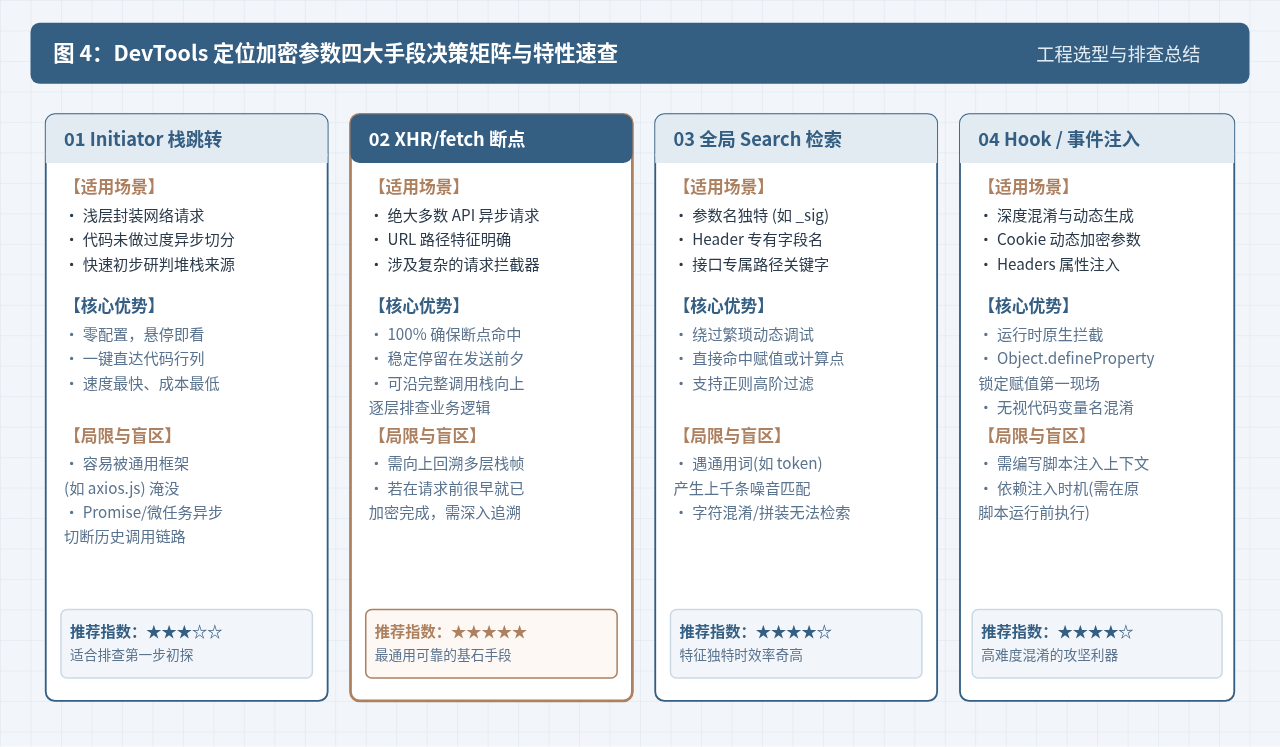
掌握 DevTools 定位加密参数的核心在于“逆向推进”:先通过网络请求确认加密结果的表现形式,优先使用 XHR 断点截获发送状态,再通过调用栈逐层向上回溯定位到业务组装层。找到加密入口后,结合控制台直接验证算法的入参与输出,即可在最短时间内理清加密逻辑,为后续编写爬虫代码或算法复现打下扎实的基础。
JS复制功能失败?排查HTTPS限制与用户交互触发问题
2026-11-18 18:17:03
优化JS滑动验证动画帧率:提升拖拽平滑度与响应速度
2026-11-18 13:57:43
浏览器JavaScript脚本安全性风险:怎么识别恶意脚本与保护隐私
2026-11-18 12:17:11
JavaScript同步执行原理:单线程模型与代码阻塞机制
2026-11-17 11:48:25
JS微信登录自定义按钮样式与交互优化
2026-11-16 13:42:22