

怎么在JS自定义事件中通过detail属性传递复杂数据
深入讲解在JavaScript中如何利用CustomEvent的detail属性传递嵌套对象、数组、Map/Set及异步回调等复杂数据。涵盖实例化步骤、引用副作用防护、DOM冒泡与Shadow DOM穿透机制以及TypeScript工程化实践。
CustomEvent 构造函数的第二个参数,在配置对象的 detail 属性中挂载任意 JavaScript 数据结构(包括深层嵌套对象、数组集合、Map/Set,乃至异步回调函数)。本文将系统讲解从数据打包、事件派发、到监听捕获的标准实施路径,并深入剖析对象引用共享副作用、DOM 冒泡穿透与 TypeScript 类型工程化规范。
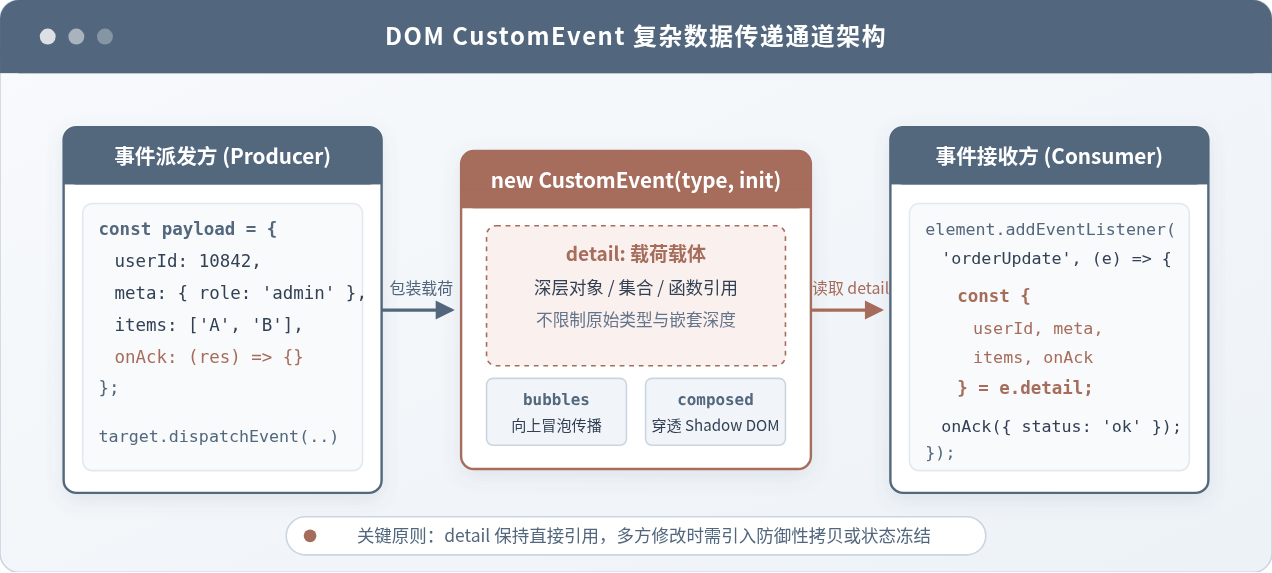
一、为什么传递复杂数据必须使用 detail 属性
在原生 DOM 规范(DOM Level 4 及后续 Living Standard)出现之前,开发者有时会通过直接在事件实例对象上附加自定义属性来传递数据。例如先调用 new Event('update'),再手动执行 event.myData = { ... }。这种做法不仅违背了事件封装标准,而且在某些严格模式或浏览器安全沙箱中可能被过滤、抹除,或者引发与原生事件只读属性的冲突。
W3C 规范专门引入了 CustomEvent 接口,并在其初始化配置字典 CustomEventInit 中明确保留了 detail 字段。该字段是浏览器唯一官方认可的用户自定义数据挂载点。在规范底层,CustomEvent.prototype.detail 作为一个只读属性暴露给事件接收者,这意味着一旦事件实例创建完成,其 detail 属性本身的指向就不能被重新赋值替换,从而确保了事件在整个捕获与冒泡生命周期中的传递一致性。
值得强调的是,尽管 event.detail 属性本身是只读的,但其所引用的内部数据如果是复杂类型(例如普通 Object 或 Array),该对象内部的成员依然可以被访问和按需操作。这正是我们能够通过 detail 传递高度结构化复杂数据的规范基石。
二、通过 detail 传递复杂数据的标准实施步骤
在实际项目中,通过 CustomEvent 传递复杂数据遵循严谨的五步闭环流程:设计数据模型、构造事件实例、选定目标节点派发、挂载监听提取数据以及执行业务消费。
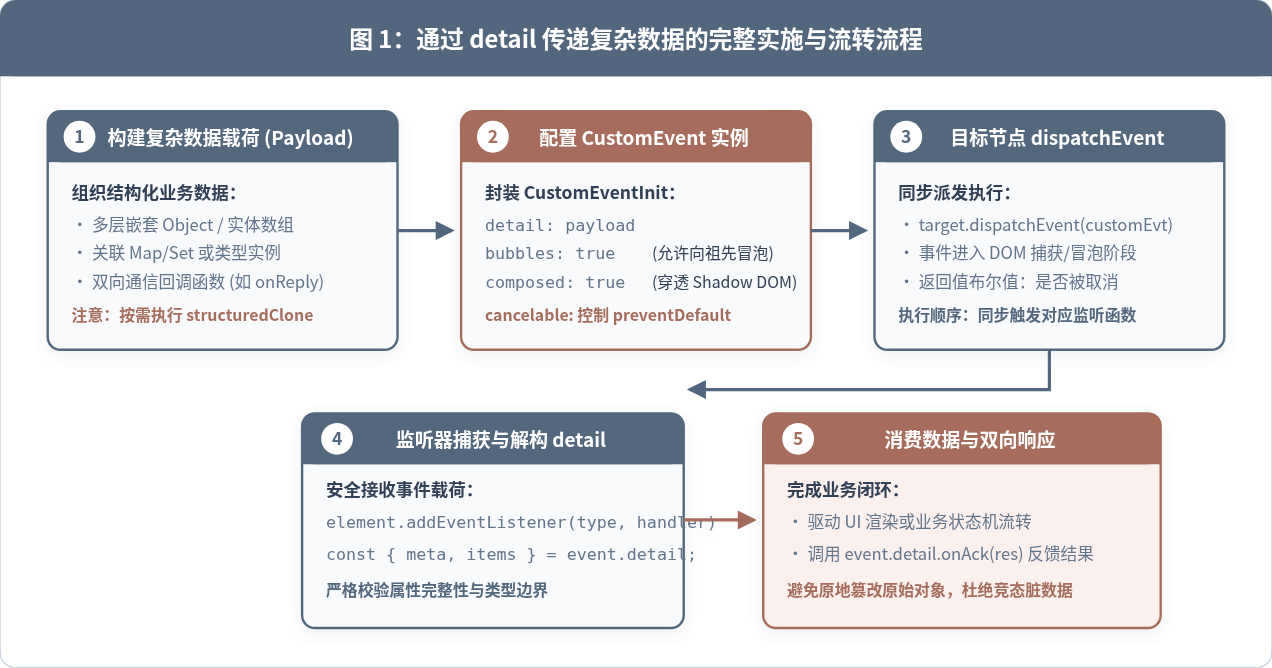
1. 定义并准备复杂数据载荷
在触发事件前,首先确定通信双方契约约定的数据载荷。无论是电商订单结算、富文本编辑器选区同步,还是表单的批量草稿状态,都可以整合成一个复合对象:
// 构造复杂的业务数据载荷
const orderPayload = {
  orderId: "ORD-202611-8902",
  timestamp: Date.now(),
  buyer: {
    id: 1048,
    name: "林工",
    contact: { email: "lin@example.com", phone: "+86-13800000000" }
  },
  items: [
    { sku: "SKU-A01", title: "高速机械键盘", quantity: 1, unitPrice: 499.00 },
    { sku: "SKU-B09", title: "人体工学鼠标", quantity: 2, unitPrice: 199.00 }
  ],
  metadata: new Map([
    ["sourceChannel", "app-store"],
    ["campaignTag", "q4-developer-festival"]
  ])
};
2. 实例化 CustomEvent 并配置 detail 与传播标志
调用 new CustomEvent(type, eventInitDict)。其中第一个参数为自定义事件名称(推荐遵循小驼峰命名或领域冒号命名,如 cart:itemChanged),第二个参数为配置项:
// 实例化自定义事件
const orderEvent = new CustomEvent("order:submitted", {
  // 将复杂数据完整挂载到 detail 下
  detail: orderPayload,

  // 设置 bubbles 为 true,允许事件沿 DOM 树向上冒泡至祖先节点
  bubbles: true,

  // 设置 cancelable 为 true,允许接收者通过 event.preventDefault() 阻止默认后续行为
  cancelable: true,

  // 若涉及 Web Components Shadow DOM,设置 composed: true 允许穿透边界
  composed: true
});
3. 目标节点调用 dispatchEvent 同步派发
任何继承自 EventTarget 的对象(包括所有 DOM 元素、document、window 乃至 Node.js 中的 EventTarget 实例)都可以调用 dispatchEvent 方法:
const submitButton = document.querySelector("#submit-order-btn");

// 同步派发事件
const continueProcessing = submitButton.dispatchEvent(orderEvent);

if (!continueProcessing) {
  console.warn("示例输出:某处事件监听器调用了 preventDefault(),后续提交已被取消。");
} else {
  console.log("示例输出:事件已广播并正常放行。");
}
重要机制说明:dispatchEvent 在执行时是同步触发所有已注册监听器的。这意味着在 submitButton.dispatchEvent(...) 调用结束之前,所有相关的冒泡监听回调已经依次执行完毕。如果你的数据消费包含耗时计算,请在监听器内部自行调度微任务或异步处理,以避免主线程卡顿。
4. 监听器捕获与解构 event.detail
接收端使用标准的 addEventListener 注册监听。在事件回调函数中,通过事件对象的 event.detail 即可读取完整的原始复杂数据:
// 祖先容器或全局 window 捕获该事件
document.addEventListener("order:submitted", (event) => {
  // 从 event.detail 中安全解构复合数据
  const { orderId, buyer, items, metadata } = event.detail;

  console.log(`示例输出:收到订单 ${orderId},购买人:${buyer.name}`);
  console.log(`示例输出:第一件商品为 ${items[0].title},单价:¥${items[0].unitPrice}`);
  console.log(`示例输出:渠道来源:${metadata.get("sourceChannel")}`);
});
三、进阶场景:在 detail 中传递集合与双向异步回调
除了常规的 JSON 兼容对象外,CustomEvent 的 detail 属性是在当前 JS 堆内存中直接传递引用的。这意味着它可以容纳原生不支持 JSON 序列化的复杂类型,例如 Map、Set、Uint8Array 甚至函数指针与 Promise。
1. 传递 Map 与 Set 集合数据
在需要维护键值类型严格对应(如非字符串键)或元素唯一性的场景下,直接在 detail 中放置 Map 或 Set 避免了反复进行序列化转换的性能开销:
// 派发方携带 Set 集合
const activeUserIds = new Set([101, 102, 108, 115]);

const syncEvent = new CustomEvent("user:sync-presence", {
  detail: {
    timestamp: Date.now(),
    onlineSet: activeUserIds
  },
  bubbles: false
});

target.dispatchEvent(syncEvent);

// 接收方直接享受 Set 的原生高效查询
target.addEventListener("user:sync-presence", (e) => {
  if (e.detail.onlineSet.has(108)) {
    console.log("示例输出:用户 108 当前处于在线活跃状态");
  }
});
2. 实现双向通信:在 detail 中携带确认回调或 Promise
常规的 DOM 事件通常是单向广播(“发射后不管”)。但在许多模块化应用中,派发方往往需要知道监听方是否成功处理了数据,或者需要监听方回传处理结果。此时可以在 detail 中封装一个回调函数或由派发方生成的 Promise:
// 派发方:附带回执函数 ackCallback
function dispatchInteractiveAction() {
  return new Promise((resolve, reject) => {
    const requestEvent = new CustomEvent("data:save-draft", {
      detail: {
        content: "Draft content...",
        // 在 detail 中携带回调句柄
        onSuccess: (result) => resolve(result),
        onError: (err) => reject(err)
      },
      bubbles: true
    });

    window.dispatchEvent(requestEvent);
  });
}

// 监听方:接收 detail 并回传处理结论
window.addEventListener("data:save-draft", async (e) => {
  const { content, onSuccess, onError } = e.detail;
  try {
    // 模拟服务端保存
    const saveResult = { status: 200, draftId: "DF-998" };
    if (typeof onSuccess === "function") {
      onSuccess(saveResult);
    }
  } catch (err) {
    if (typeof onError === "function") onError(err);
  }
});

// 调用方即可 await 事件的处理完成
// const res = await dispatchInteractiveAction();
四、核心机制深潜:引用共享陷阱与防御性保护策略
由于 CustomEvent 在浏览器同一全局执行上下文内是按引用传递(Pass by Reference)对象指针的,这一特性既带来了极高的零拷贝性能,也埋下了潜在的“共享状态篡改”陷阱。
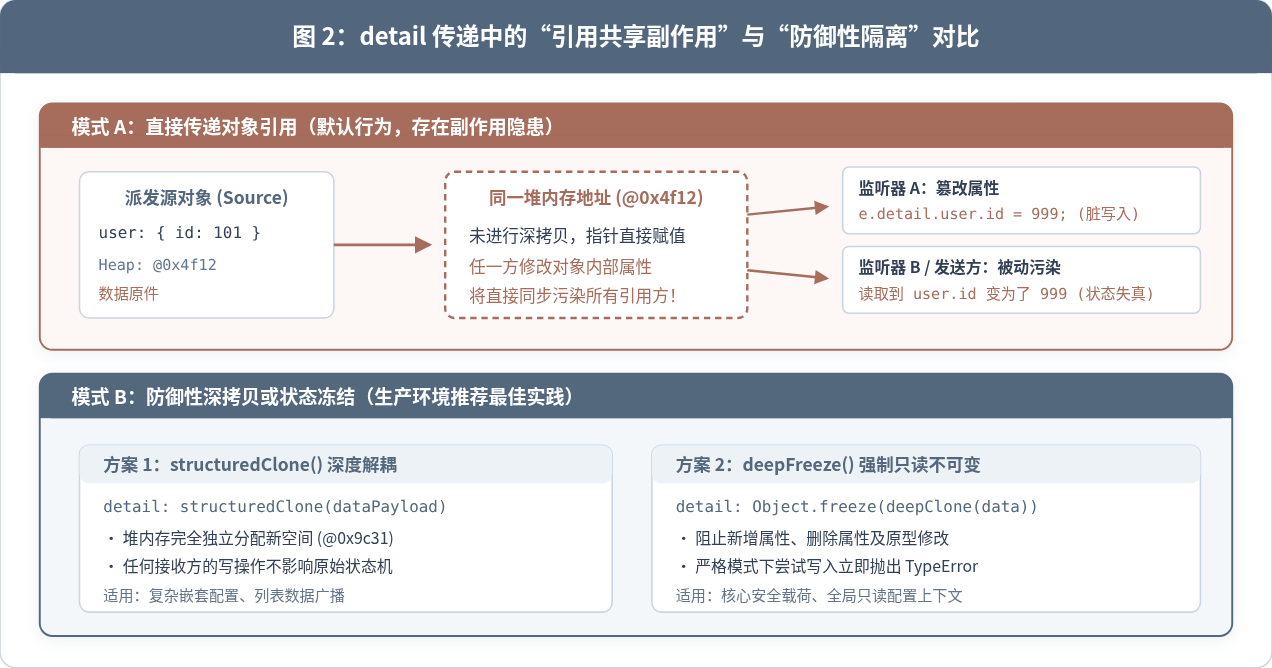
1. 为什么直接共享引用会导致竞态隐患
当一个带有 bubbles: true 的自定义事件向上冒泡时,DOM 树上可能有多个中间组件(甚至多个第三方插件)同时注册了监听器。如果监听器 A 接收到 e.detail 后,直接对内部属性执行了赋值操作(例如 e.detail.user.role = 'guest'),那么后续所有的监听器(以及最初派发事件的源业务模块)所持有的该对象状态都会被直接修改。这种非预期的状态突变在复杂单页应用中极难追踪和调试。
2. 防御策略一:使用 structuredClone() 进行原生深度隔离
如果事件广播的数据在离开当前模块后,不应被外部修改,或者下游监听器有独立的变更需求,推荐在装配 detail 时使用现代浏览器原生支持的 structuredClone() 进行完全深拷贝:
const sensitiveConfig = {
  theme: "dark",
  endpoints: { api: "https://api.example.com", ws: "wss://ws.example.com" },
  tokens: ["tk_alpha", "tk_beta"]
};

// 使用 structuredClone 深度隔离堆内存
const safeEvent = new CustomEvent("app:config-broadcast", {
  detail: structuredClone(sensitiveConfig),
  bubbles: true
});

document.dispatchEvent(safeEvent);
structuredClone() 相比传统的 JSON.parse(JSON.stringify()),具备原生处理循环引用、Date 对象、RegExp、Map、Set 以及 TypedArray 的完整能力,是当前最规范的深度隔离方式。需要注意的是,structuredClone() 无法克隆函数和 DOM 节点,若 detail 包含回调函数,则应仅对纯数据部分进行克隆。
3. 防御策略二:使用 Object.freeze() 实施只读保护
如果不希望牺牲深拷贝带来的内存和计算开销,又必须保证数据的纯净性,可以在构造数据时利用 Object.freeze() 进行冻结:
// 递归深冻结辅助函数
function deepFreeze(object) {
  const propNames = Reflect.ownKeys(object);
  for (const name of propNames) {
    const value = object[name];
    if ((value && typeof value === "object") || typeof value === "function") {
      deepFreeze(value);
    }
  }
  return Object.freeze(object);
}

const immutableData = deepFreeze({
  userId: 1001,
  permissions: ["read", "export"],
  settings: { notifications: true }
});

const broadcastEvent = new CustomEvent("auth:user-ready", {
  detail: immutableData,
  bubbles: true
});

// 任何监听器若试图执行 e.detail.userId = 9999;
// 在严格模式('use strict')下将直接抛出 TypeError 异常,彻底杜绝隐蔽写污染。
五、跨越边界:DOM 冒泡机制与 Shadow DOM 穿透 (composed)
在现代前端工程中,Web Components 与微前端组件被广泛应用。自定义事件派发时,常常面临组件封闭边界与事件跨层级传递的问题。
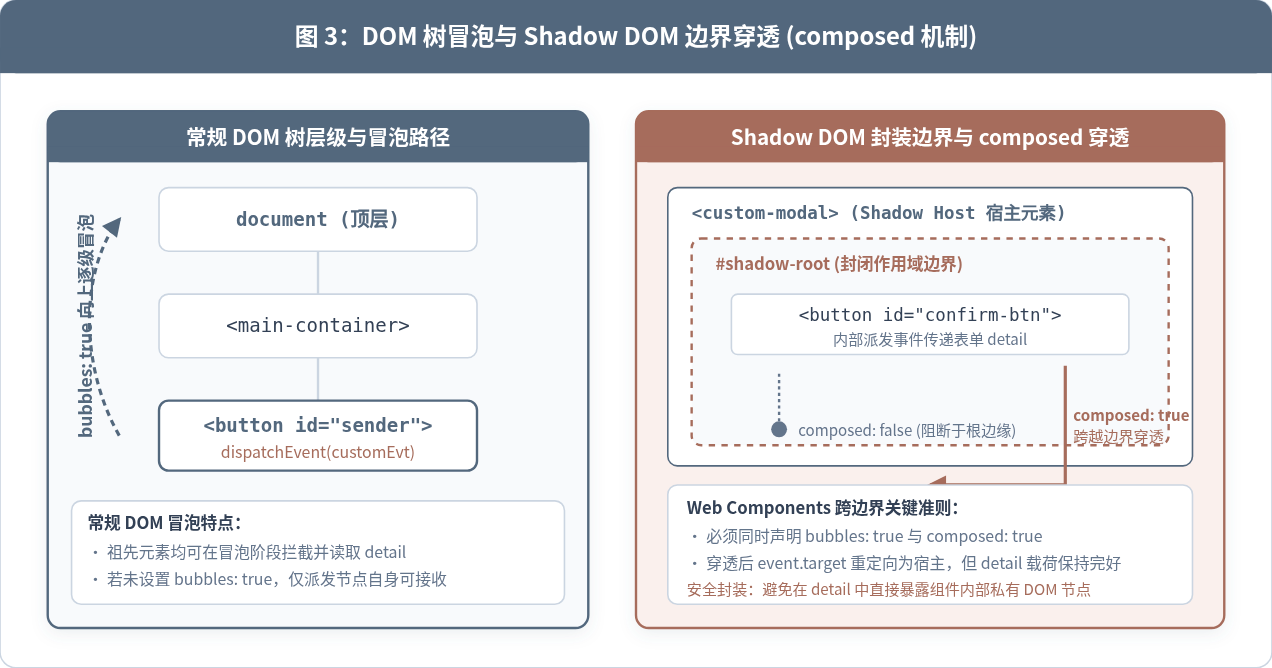
1. bubbles 与 composed 的组合规则
在构造 CustomEvent 时,有两个决定事件传播范围的核心布尔值标志:
| 配置项组合 | 在常规 DOM 树的表现 | 在 Shadow DOM 内部派发的表现 | 典型适用场景 |
|---|---|---|---|
bubbles: false, composed: false |
仅派发节点自身可监听到 | 仅 Shadow DOM 内部该节点自身监听到 | 组件内部私有通知,无需外部知晓 |
bubbles: true, composed: false |
沿普通 DOM 树向上冒泡至 document/window | 在 Shadow Root 根节点处被彻底截断,外部无法接收 | 常规非 Shadow DOM 组件树通信 |
bubbles: true, composed: true |
沿普通 DOM 树正常冒泡 | 成功跨越 Shadow Boundary,冒泡至宿主外部 DOM 树 | Web Components 向外暴露业务事件与复杂数据 |
2. 穿透时的事件重定向 (Event Retargeting) 与 detail 完整性
当一个设置了 composed: true 的自定义事件穿越 Shadow Root 边界到达外层 document 时,出于封装安全性考量,浏览器的事件引擎会自动将 event.target 重定向为当前的宿主元素(Custom Element Host)。
event.target 会随着跨越作用域边界而被重定向,但挂载在 event.detail 中的复杂数据结构完全不受任何影响,所有深层属性、集合与对象引用均原样无损传递至外层监听器。
六、TypeScript 中的工程化类型安全实践
在大型前端项目或 SDK 开发中,如果不加类型约束,event.detail 的默认类型通常是 any 或 unknown,极易在团队协作时引发属性拼写错误或运行时空指针。通过泛型扩展与接口合并,可以实现绝对的类型安全:
// 1. 定义复杂业务载荷的严格契约接口
export interface UserProfileUpdatePayload {
  uid: string;
  basicInfo: {
    nickname: string;
    avatarUrl: string;
  };
  roles: Array<"editor" | "admin" | "subscriber">;
  auditInfo: {
    operatorId: string;
    timestamp: number;
  };
}

// 2. 使用 CustomEvent<T> 泛型构造严谨的派发函数
export function dispatchProfileUpdate(
  target: EventTarget,
  payload: UserProfileUpdatePayload
): boolean {
  const evt = new CustomEvent<UserProfileUpdatePayload>("user:profile-update", {
    detail: payload,
    bubbles: true,
    cancelable: false
  });
  return target.dispatchEvent(evt);
}

// 3. 扩展全局 HTMLElementEventMap,赋予 addEventListener 原生自动推导能力
declare global {
  interface HTMLElementEventMap {
    "user:profile-update": CustomEvent<UserProfileUpdatePayload>;
  }
}

// 消费端获得完整的代码补全与编译期校验
const userCardElement = document.querySelector<HTMLElement>("#user-card")!;
userCardElement.addEventListener("user:profile-update", (e) => {
  // 此时 e.detail 被精准推导为 UserProfileUpdatePayload
  const avatar = e.detail.basicInfo.avatarUrl; // 拥有完全的代码智能提示
  console.log("示例输出:头像地址为", avatar);
});
七、关键决断矩阵与避坑指南
为了在生产环境中稳健运用 CustomEvent 传递复杂数据,下方的架构决策矩阵与自查清单总结了核心选型原则与排错要点:
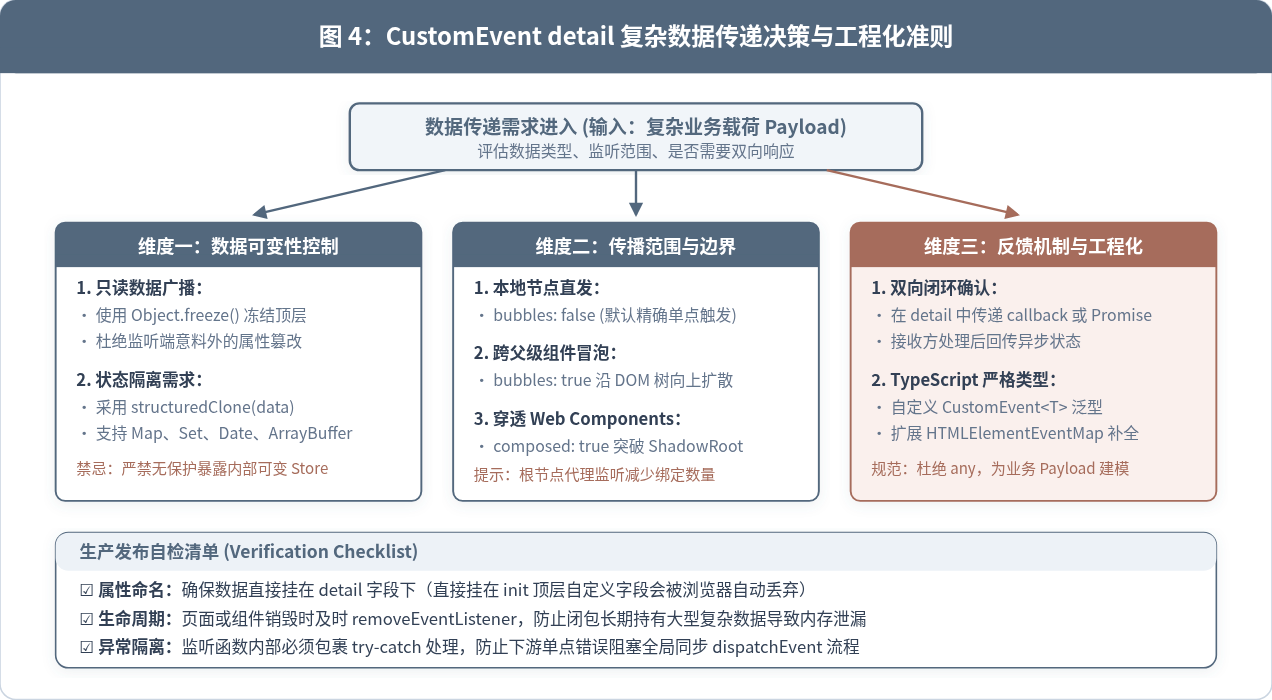
常见错误与避坑备忘录
-
勿将数据直接放在配置字典顶层:必须写作
new CustomEvent('name', { detail: data })。如果错写为new CustomEvent('name', { data }),浏览器底层只会提取标准字段(bubbles,cancelable,composed,detail),顶层的自定义字段会被静默忽略,导致接收方e.data为undefined。 -
混淆普通 Event 与 CustomEvent:普通
new Event('name', { detail: data })无法接收detail参数。标准规范中,只有CustomEvent才会将detail属性映射到事件实例上。 -
跨线程边界的无效性:
CustomEvent属于 DOM 事件系统,仅在当前主线程/同一 Window 上下文中有效。如果需要向 Web Worker、Service Worker 或跨域 iframe 传递复杂数据,必须使用postMessage搭配结构化克隆或 Transferable Objects,而不能直接使用 CustomEvent。 -
防止闭包引发的内存泄漏:如果传递的
detail包含大容量数据或 DOM 引用,且监听函数绑定在长期存在的全局对象(如window或document)上,一旦组件销毁时未执行removeEventListener,整个detail对象及其闭包上下文将无法被垃圾回收机制回收。建议使用AbortController的信号机制来统一解绑:const controller = new AbortController(); window.addEventListener("order:submitted", (e) => { console.log("示例输出:单次周期监听", e.detail); }, { signal: controller.signal }); // 当模块或组件卸载时: controller.abort(); // 自动且干净地解除所有关联监听
通过遵循上述规范,开发者既能充分发挥 DOM 事件系统的解耦广播能力,又能兼顾复杂业务数据的结构完整性、内存安全性与大型工程的类型完备性。
JS中location.href跳转与window.open新开标签页的区别
2026-11-18 17:27:45
JS点击下载时怎么自定义文件名?
2026-11-18 13:43:33
JS刷新父页面指定区域而非整页的方法
2026-11-18 12:08:08
JS获取元素src属性:element.src与getAttribute的区别
2026-11-18 12:05:28
怎么用JS实现无缝循环滚动的图片轮播效果
2026-11-18 11:00:46







