JS中location.href跳转与window.open新开标签页的区别
深入对比JavaScript中location.href与window.open的核心区别,涵盖浏览上下文、历史记录栈、异步弹窗拦截机制、window.opener安全防护及实际选型决策指南。
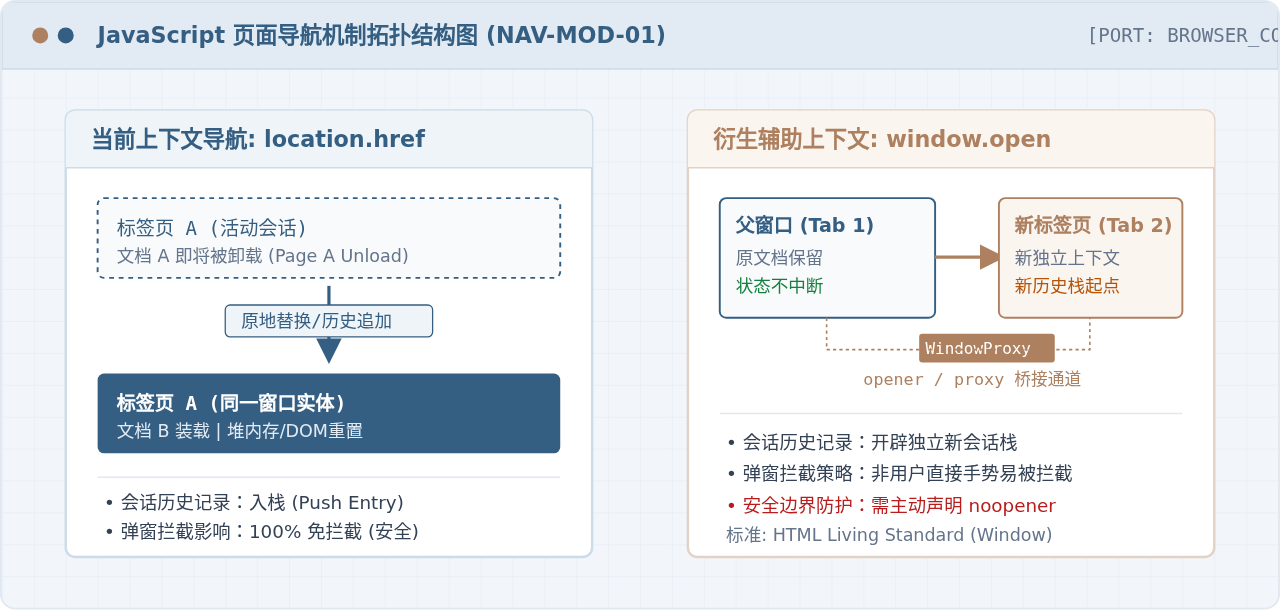
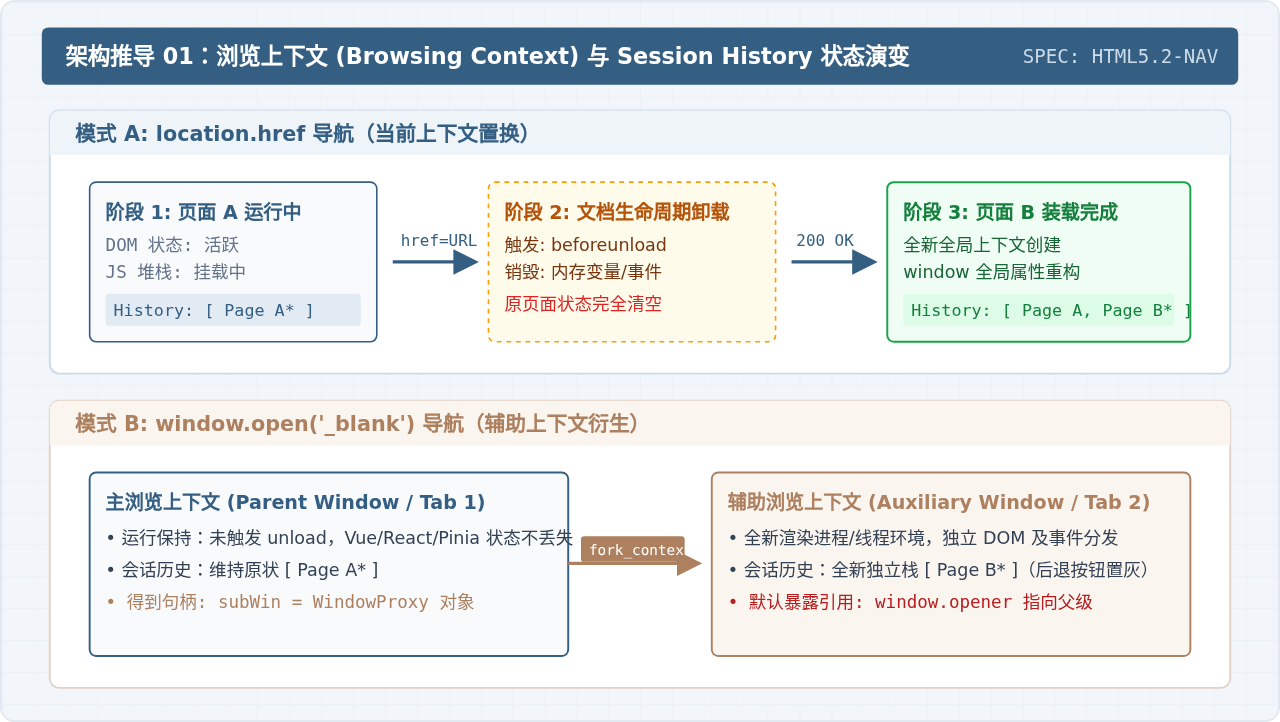
location.href 在当前标签页内完成导航,会销毁当前运行环境并向当前会话历史压入新记录;而 window.open() 默认创建全新的辅助浏览上下文(新标签页或弹窗),保留原页面运行时状态并返回窗口控制句柄,但面临浏览器弹窗拦截策略与 window.opener 安全漏洞的约束。
一、核心机制:浏览上下文与会话历史栈
在 HTML 规范中,浏览器每一个展示网页的标签页、窗口或 <iframe> 都被称为浏览上下文(Browsing Context)。理解 location.href 与 window.open 的第一步,是明确它们分别对当前浏览上下文施加了何种操作。
1. location.href:当前浏览上下文内的连续导航
window.location 对象建模了当前窗口所加载文档的 URL 地址。当执行 location.href = url(或直接赋值 window.location = url)时,浏览器引擎会执行以下关键动作:
- 触发文档卸载流程:当前文档的 DOM 树、全局变量、事件监听器和定时器将被标记销毁,触发
beforeunload与pagehide/unload事件。 - 复用当前窗口容器:标签页不会增减,仍然保留在现有的视口内,网络模块发起对目标 URL 的 HTTP 请求并渲染新文档。
- 会话历史追加(Push):该操作会在当前标签页的会话历史记录(Session History)中追加一条全新条目。用户点击浏览器的“后退”按钮,可以原路返回刚才的页面。若开发者需要跳转且不允许用户后退,则应调用
location.replace(url)。
// 1. 标准原地跳转:追加历史记录,支持后退
window.location.href = 'https://example.com/dashboard';

// 2. 效果等同于赋值 href
window.location.assign('https://example.com/dashboard');

// 3. 替换当前历史记录:无法通过“后退”键回到当前页
window.location.replace('https://example.com/login');
2. window.open:衍生辅助浏览上下文
window.open(url, target, windowFeatures) 方法的核心职责是向浏览器请求分配一个全新的浏览上下文。其主要特征如下:
- 开辟全新独立环境:当
target设置为_blank(缺省默认值)时,浏览器会在新标签页或独立小窗口中加载目标 URL,原有页面的 JavaScript 虚拟机堆内存、DOM 状态与轮询定时器继续完整运行,互不干扰。 - 独立的会话历史:新开标签页拥有从 0 开始的独立历史栈,新页面的“后退”按钮处于置灰禁用状态。
- 返回 WindowProxy 代理句柄:
window.open()会同步返回新建窗口的代理对象引用。如果处于同源策略许可范围内,父页面可以通过该句柄执行subWin.close()、subWin.focus()乃至调用子页面的函数。
// 语法规范:window.open(url, target, windowFeatures)
// 返回值:新窗口的 WindowProxy 对象(若被拦截则返回 null)
const childWindow = window.open(
  'https://example.com/report',
  '_blank',
  'noopener,noreferrer'
);

if (childWindow) {
  console.log('新窗口启动成功');
} else {
  console.warn('新窗口已被浏览器弹窗拦截策略阻断');
}
二、关键区别一:浏览器弹窗拦截策略与用户激活机制
在实际生产环境中,开发者使用 window.open 时遭遇最多的问题是“页面无法弹出,控制台无报错或提示已拦截”。这与现代浏览器的安全策略密切相关。
1. 用户瞬态激活(Transient User Activation)机制
为了防止恶意脚本在未经用户许可的情况下滥弹广告,所有主流浏览器(Chrome、Edge、Safari、Firefox)均遵循 W3C 的 Transient User Activation 规范。
- 有效手势直接触发:在用户真实的物理交互事件(如
click、keydown、touchend)的处理函数同步执行周期内调用window.open(),浏览器会放行新窗口。 - 异步任务中令牌丢失:若在
setTimeout、setInterval或fetch / axios异步网络请求的回调函数中调用window.open(),由于此时已经脱离了原有的用户交互执行栈,浏览器的“用户瞬态激活令牌”已经过期或失效,浏览器会判定该行为为“非用户意愿弹窗”,立即将其拦截。 - location.href 的免检特权:相比之下,
location.href仅改变当前窗口的地址,不产生多余的视口干扰用户,因此不受任何弹窗拦截器的限制。即便在数秒后的异步回调中执行location.href = url,跳转依然能 100% 稳定执行。
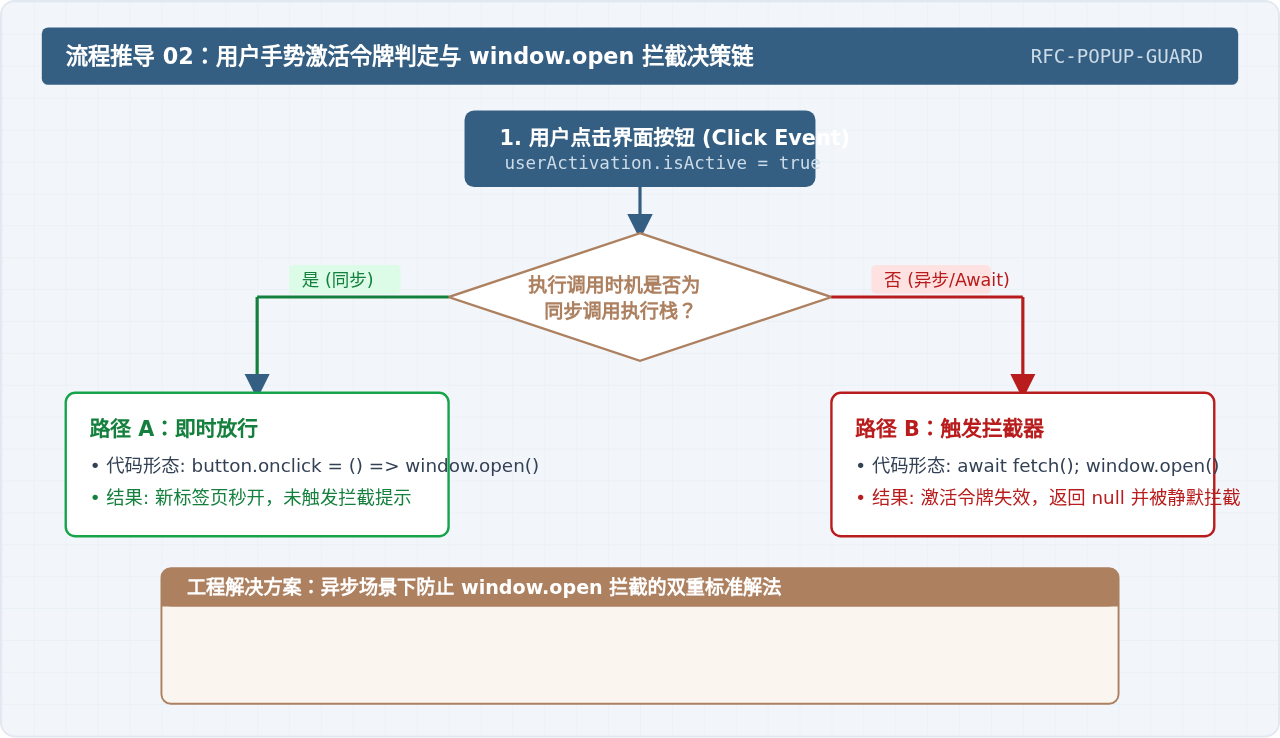
2. 异步接口请求后新开页面的代码实现
在很多业务场景中,跳转目标 URL 依赖后端接口返回(例如发起支付后获取收银台地址、点击生成报表后获取下载 URL)。直接在 then 或 await 后调用 window.open 会被高概率拦截。以下是规范的规避方案:
// ❌ 错误做法:在 await 请求后调用,将被浏览器拦截
async function handlePayWrong() {
  const res = await axios.post('/api/create-order');
  // 此时用户手势上下文已过期,window.open 将返回 null 并被浏览器拦截
  window.open(res.data.payUrl, '_blank');
}

// ✔️ 正确方案:同步阶段提前打开空白标签页,异步完成后写入目标地址
async function handlePayCorrect() {
  // 1. 同步执行:利用当前有效的用户手势开辟空白页
  const newTab = window.open('about:blank', '_blank');

  try {
    const res = await axios.post('/api/create-order');
    if (newTab) {
      // 2. 异步就绪:修改子窗口的 URL
      newTab.location.href = res.data.payUrl;
    }
  } catch (error) {
    // 异常处理:关闭预开的无用空白标签页
    if (newTab) newTab.close();
    alert('创建订单失败,请稍后重试');
  }
}
三、关键区别二:window.opener 安全隐患与进程隔离
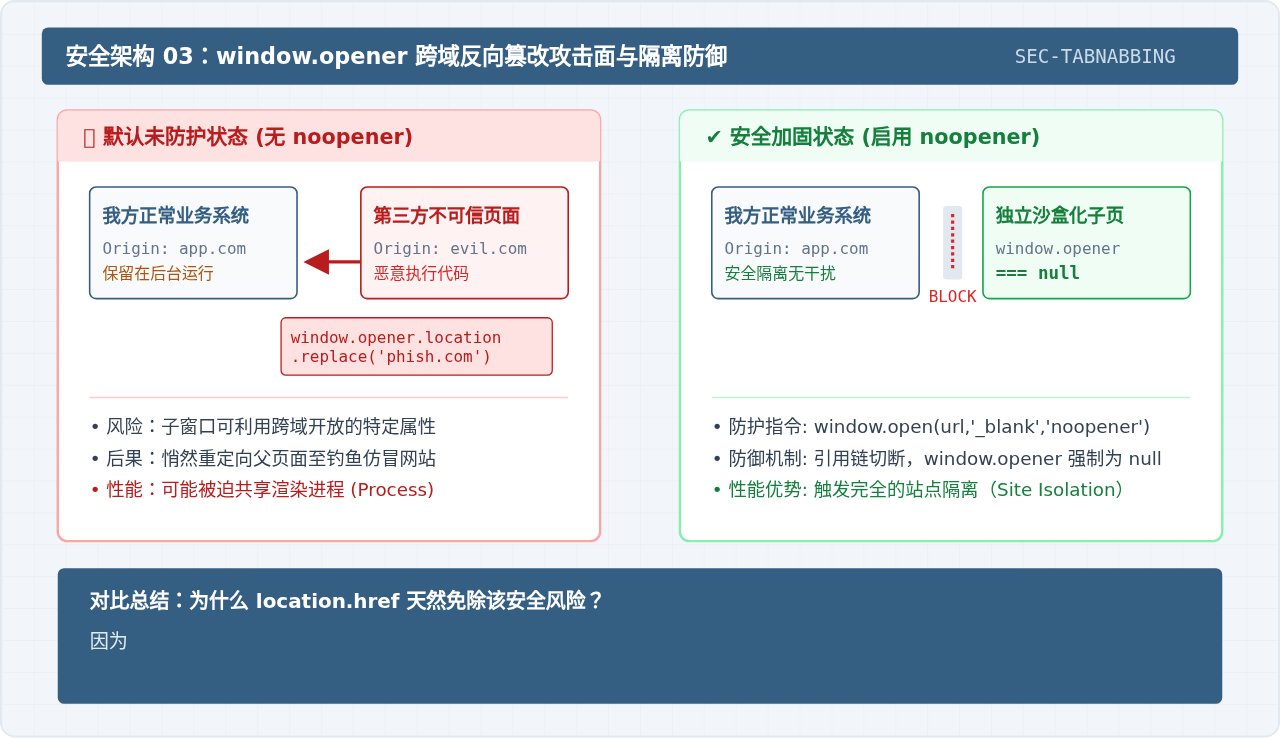
当使用 window.open 打开新窗口时,除非明确声明特性参数,否则子窗口的 window.opener 属性将直接指向父窗口的 window 全局对象。这一机制带来了严重的安全隐患与性能耦合。
1. 针对 opener 的反向钓鱼攻击(Tabnabbing)
假设你的站点 A 通过 window.open(targetUrl) 打开了一个第三方未知站点 B。站点 B 的脚本只需编写一行代码:
// 存在于恶意第三方站点 B 中的脚本
if (window.opener) {
  // 将原站点 A 的 URL 篡改为恶意伪造的高仿登录页
  window.opener.location.replace('https://phishing-site.com/fake-login');
}
当用户阅读完站点 B 关闭标签页,切回站点 A 时,发现页面处于“登录超时请重新输入密码”的状态。由于域名极其相似,用户极易遭受凭据窃取。
2. 主线程与渲染进程耦合卡顿
即便打开的不是恶意网站,如果父子窗口同属一个进程或存在 opener 引用链路,子页面执行高强度的密集计算或发生崩溃,有可能拖慢甚至直接卡死父页面。
'noopener,noreferrer' 参数;若在 HTML 中通过超链接打开,必须附带 rel="noopener noreferrer"。对于 location.href 跳转,由于原有文档已被彻底卸载,从根源上不存在 window.opener 引用泄露问题。
四、关键区别三:移动端与内嵌 WebView 的表现差异
在桌面端浏览器(如 PC 端 Chrome、Firefox)中,window.open 的表现非常直观——以新 Tab 或新窗口呈现。然而在移动端和内嵌环境(如微信内置浏览器、各类 App 原生 WebView、iOS Safari),两者的行为差异更为显著:
- 移动端多窗口能力受限:多数移动端 Web 容器(尤其是混合开发中的 Android WebView 或 iOS WKWebView)默认禁用了多窗口支持(即未重写
WebChromeClient.onCreateWindow或WKUIDelegate.createWebViewWithConfiguration)。在这些环境下,调用window.open()往往毫无反应或直接被降级为当前页面刷新。 - 页面交互断层:移动端屏幕视口有限,频繁弹出新窗口容易导致底部的“后退手势”混乱;而
location.href在移动端具备最原生、最可靠的系统级全屏手势支持(如 iOS 边缘滑动返回)。
五、技术特性全景对比与工程选型决策
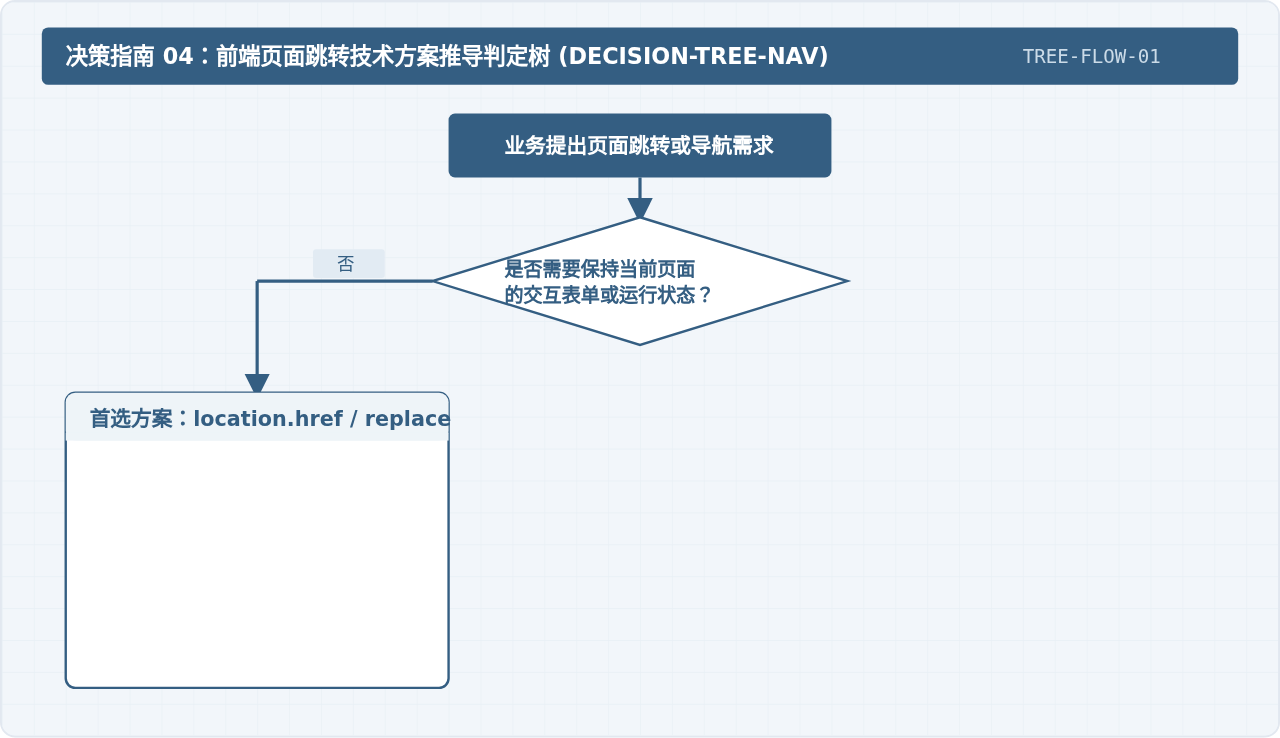
在实际技术方案选型时,不应主观臆测,而应根据“是否保留当前页状态”、“是否跨窗口通讯”、“是否面临弹窗拦截风险”三个核心条件进行决策。
| 对比维度 | location.href (当前窗口跳转) | window.open (新开辅助窗口) |
|---|---|---|
| 浏览上下文 | 复用原浏览上下文,原地置换 Document | 创建全新的辅助浏览上下文 (Auxiliary) |
| 当前页面内存/状态 | 彻底销毁,DOM 树及 JS 运行时上下文重置 | 完全保留,原有数据、定时器、轮询不中断 |
| 会话历史记录栈 | 在当前标签页历史记录中追加新条目(可后退) | 在新标签页中开辟独立的会话历史(初始无法后退) |
| 弹窗拦截器影响 | 完全免疫,任何异步时机均可稳定跳转 | 受用户手势激活制约,异步回调中极易被拦截 |
| 窗口对象控制权 | 无返回值,原有执行环境随后销毁 | 返回 WindowProxy 句柄,可跨窗口通信与控制 |
| 安全性风险 | 无 opener 概念,无反向钓鱼篡改风险 | 默认存在 opener 泄露风险,必须显式加固 |
| 移动端/WebView 兼容 | 100% 原生支持,体验连贯流畅 | 受原生容器配置限制,常见失效或白屏降级 |
六、实践总结与开发建议
● 采用 location.href 的场景
1. 业务流程具有前后连续性:如登录验证、权限过期踢出、多步骤问卷填报等,旧页面无需保留。
2. 异步请求后的跳转:避免处理复杂的弹窗拦截逻辑,直接赋值即可平稳导航。
3. 移动端 H5 混合应用:保证原生手势返回正常运作,避免 WebView 多窗口失效。
● 采用 window.open 的场景
1. 平行工作台与辅助信息查看:如后台管理系统中点击查看数据报表大图、预览 PDF 合同、阅读使用文档。
2. 第三方联合登录授权(OAuth):弹出小窗口完成登录,通过 postMessage 回传 Token 后自动调用 window.close()。
3. 必须加固安全属性:永远不要遗漏 'noopener,noreferrer' 参数,严防反向钓鱼攻击。
JS点击下载时怎么自定义文件名?
2026-11-18 13:43:33
JS刷新父页面指定区域而非整页的方法
2026-11-18 12:08:08
JS获取元素src属性:element.src与getAttribute的区别
2026-11-18 12:05:28
怎么用JS实现无缝循环滚动的图片轮播效果
2026-11-18 11:00:46
浏览器前端JS不暴露密钥安全发送邮件的方案
2026-11-18 09:27:54