JS怎么动态添加嵌套JSON结构的深层属性
深入解析在JavaScript中如何安全、高效地动态添加嵌套JSON或深层对象的属性,讲解链式寻址中断的本质原因、原生迭代与reduce实现、原型污染防范及生产级工具封装。
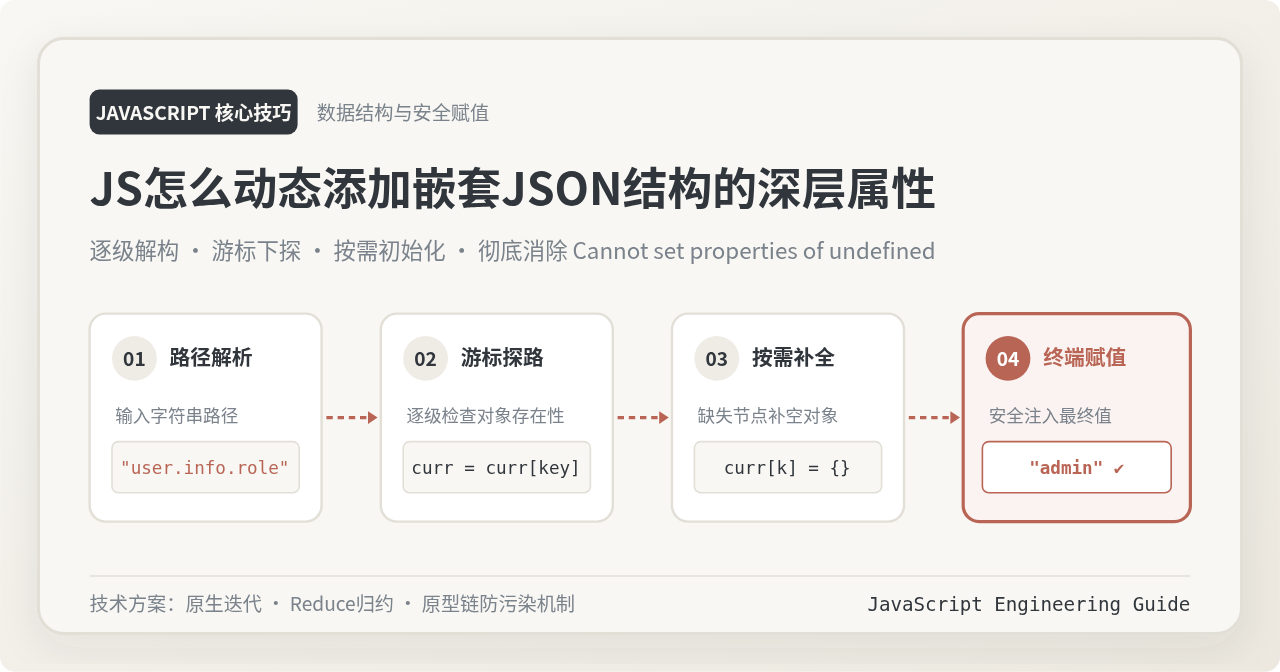
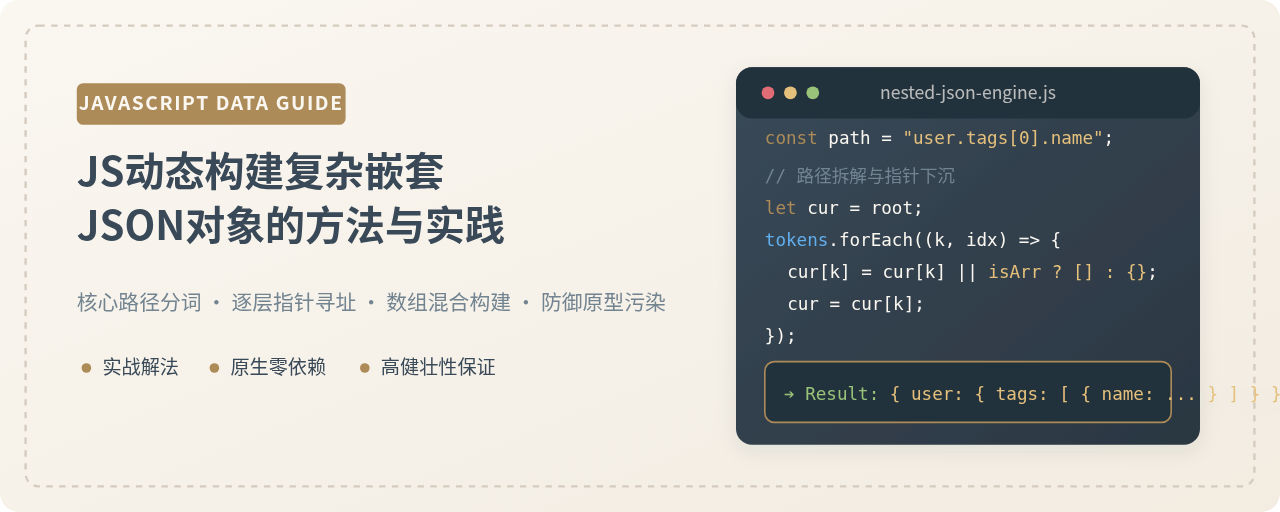
data.user.profile.age = 25,而 data.user 为 undefined),运行时会直接抛出 TypeError: Cannot set properties of undefined。动态添加嵌套 JSON 结构的深层属性,最标准且可靠的核心思路是:将层级路径拆分为键名数组(如 ['user', 'profile', 'age']),维护一个引用游标从根对象逐层向下探查;当发现中间节点为 undefined、null 或非对象时,动态将其初始化为空对象 {}(若为数组索引则初始化为 []),游标随后下移至新节点,直到最后一步完成终端属性的写入。
一、为什么常规的深层赋值会中断报错?
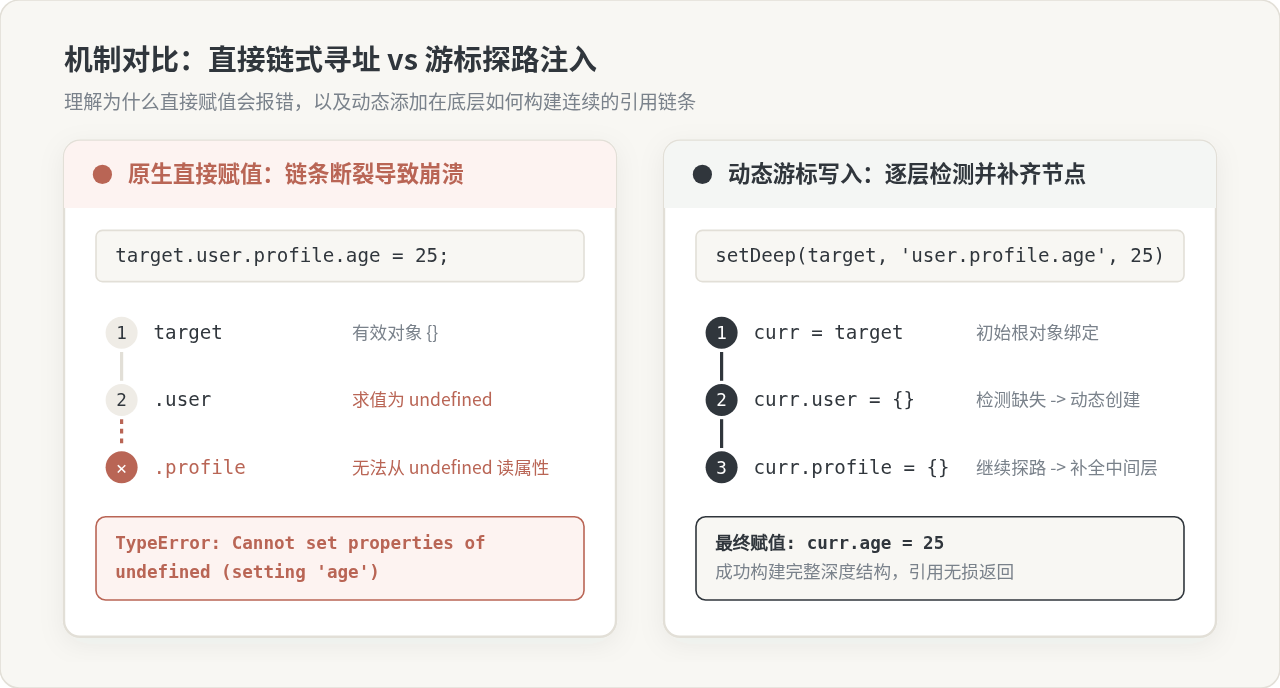
在深入具体代码前,必须先理清 JavaScript 引擎在执行多级赋值时的求值机制。许多初学者容易产生一种直觉误解,认为只要写下了赋值等式,JavaScript 引擎就会“顺着路径自动把缺少的所有中间层级创建出来”。然而在 ECMAScript 规范中,赋值表达式求值是分步进行的。
当执行 obj.a.b.c = 100 时,引擎首先需要对赋值操作符左侧的引用进行从左到右的“成员访问求值”(Member Evaluation)。求值步骤如下:
- 首先读取
obj.a,若obj中未声明a,其返回值为undefined; - 接着尝试在第一步的返回值之上读取属性
b,即执行(undefined).b; - 由于原始类型
undefined根本没有任何属性与原型,引擎在此步直接抛出不可捕获的原生异常:TypeError: Cannot read properties of undefined或TypeError: Cannot set properties of undefined,整个脚本执行中断。
obj?.a?.b,常用于安全读取深层数据。很多开发者下意识尝试书写 obj?.a?.b = 100,这会在编译阶段直接报出 SyntaxError: Invalid left-hand side in assignment。因为可选链设计的初衷是短路返回 undefined,它并不是一个有效的左值引用(L-value reference),无法被赋予新值。
二、核心方案一:基于迭代循环的游标下探(推荐)
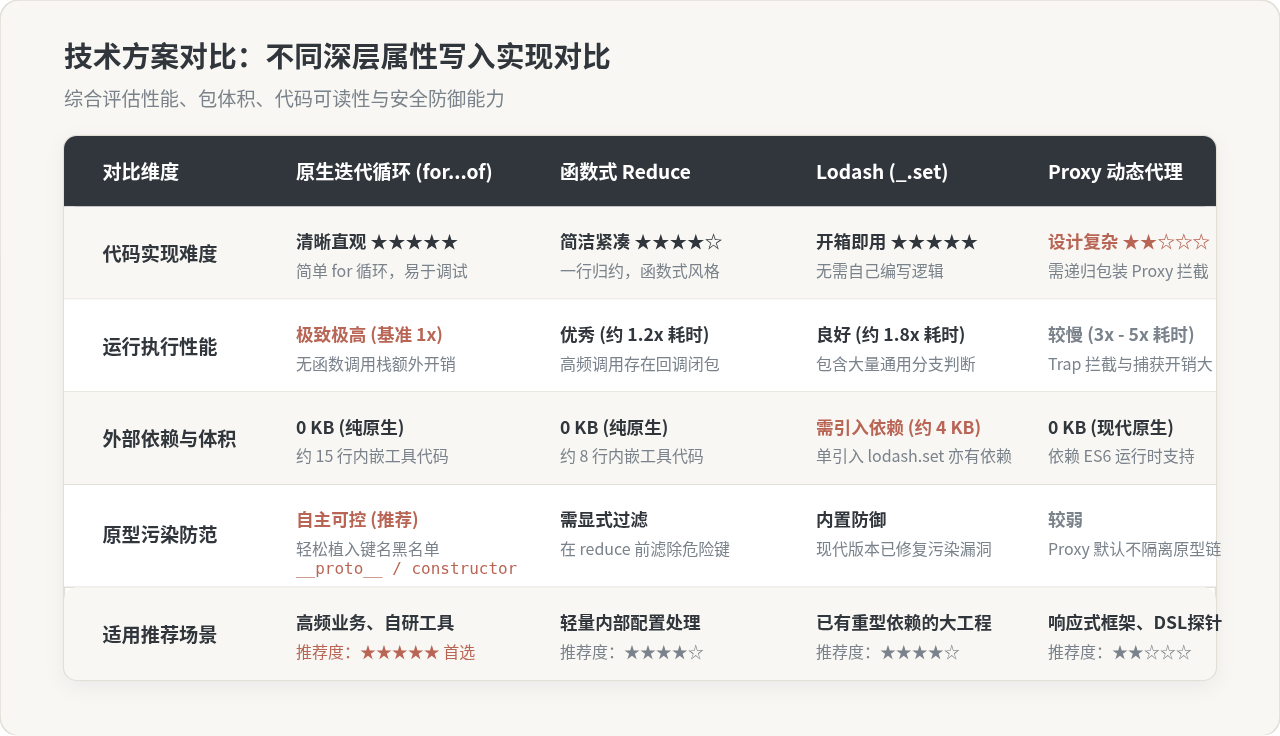
这是在生产环境中最推荐的实现方式。它不依赖任何第三方库,逻辑直观、调试容易,且由于没有多余的函数调用闭包开销,运行性能在所有方案中最为优异。
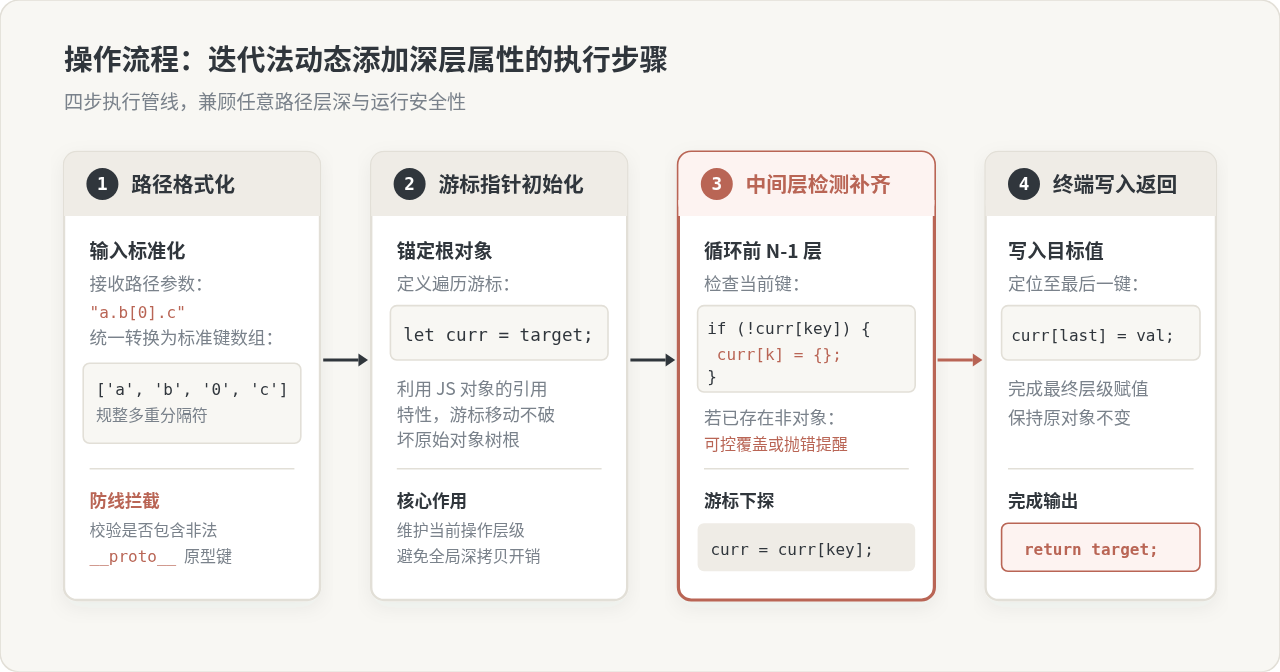
该方案将整个写入流程细化为四个严谨的步骤:
- 路径标准化:允许调用者传入点号分割的字符串(如
"user.address.city")或预先拆好的键名数组(如['user', 'address', 'city']),统一将其规范化为扁平的字符串数组。 - 游标指针绑定:声明一个局部变量
current指向根对象。在 JavaScript 中,对象是通过引用(Reference)传递的,修改current的内部属性会直接同步反映在原始对象上。 - 前 N-1 层安全探路与自动补齐:循环遍历除了最后一个键之外的所有中间层级。在每一层检查
current[key]是否已经存在且为非空的object类型。如果不存在,立即将其赋值为{};随后将current游标更新为当前子对象,准备进入下一轮循环。 - 终端节点赋值:跳出中间层循环后,游标已稳定停留在倒数第二层对象上,此时直接执行
current[lastKey] = value即可安全完成深层写入。
以下是经过规范化封装的完整实现代码:
/**
 * 为嵌套对象动态安全添加深层属性
 * @param {Object} target - 目标根对象
 * @param {string|string[]} path - 属性路径,如 "user.profile.age" 或 ['user', 'profile', 'age']
 * @param {*} value - 待设置的目标值
 * @returns {Object} 更新后的根对象
 */
function setDeepProperty(target, path, value) {
  // 1. 基础校验:确保 target 为有效对象
  if (!target || typeof target !== 'object') {
    throw new TypeError('Target must be a non-null object');
  }

  // 2. 路径标准化为数组
  const keys = Array.isArray(path) ? path : path.split('.');
  if (keys.length === 0) return target;

  // 3. 初始化游标指针
  let current = target;

  // 4. 遍历前 n - 1 个中间键
  for (let i = 0; i < keys.length - 1; i++) {
    const key = keys[i];

    // 若中间节点不存在或不是对象(例如是原始值),则初始化为空对象
    if (!current[key] || typeof current[key] !== 'object') {
      current[key] = {};
    }

    // 游标下移至下一层
    current = current[key];
  }

  // 5. 在倒数第一层写入最终目标值
  const lastKey = keys[keys.length - 1];
  current[lastKey] = value;

  return target;
}
运行结果验证:
// 准备一个空白对象
const userConfig = {};

// 动态添加三级深度的属性
setDeepProperty(userConfig, 'preferences.display.theme', 'dark');
setDeepProperty(userConfig, 'preferences.display.fontSize', 14);

// 控制台输出验证
console.log(JSON.stringify(userConfig, null, 2));
/*
输出结果:
{
  "preferences": {
    "display": {
      "theme": "dark",
      "fontSize": 14
    }
  }
}
*/
三、核心方案二:利用 Array.prototype.reduce 的函数式实现
如果你偏好声明式或函数式编程风格,利用 JavaScript 数组的 reduce 方法可以将上述逻辑压缩在数行之内。
reduce 的累加器(accumulator)在每次迭代中正好充当了游标的角色。我们截取数组中除末尾项之外的所有键进行累加归约,每一次回调都确保当前中间节点存在,并将其返回给下一轮计算。
function setDeepWithReduce(target, path, value) {
  const keys = Array.isArray(path) ? path : path.split('.');
  const lastKey = keys.pop();

  // 通过 reduce 逐步下探并补全前置对象
  const deepestObject = keys.reduce((accumulator, currentKey) => {
    if (!accumulator[currentKey] || typeof accumulator[currentKey] !== 'object') {
      accumulator[currentKey] = {};
    }
    return accumulator[currentKey];
  }, target);

  // 最终赋值
  if (lastKey !== undefined) {
    deepestObject[lastKey] = value;
  }

  return target;
}
四、极其关键的安全陷阱:防范原型污染(Prototype Pollution)
在很多实际业务中,深层属性的路径并不是前端写死的常量,而是来自 URL 查询参数(如 ?filter.user.id=12)、动态表单设计器或是后端反序列化回传的 JSON 字符串。
如果在没有安全校验的情况下,直接把外部不可信的路径喂给上述函数,就会引发严重的原型污染漏洞。
1. 原型污染的攻击原理
在 JavaScript 中,几乎所有对象均继承自全局的 Object.prototype。攻击者可以通过精心构造的路径传入特殊键名:
// 攻击者传入的恶意路径
const maliciousPath = '__proto__.isAdmin';
setDeepProperty({}, maliciousPath, true);

// 造成的灾难性后果:所有新建的普通对象都莫名其妙拥有了 isAdmin = true 属性!
const normalUser = {};
console.log(normalUser.isAdmin); // 输出 true!权限校验彻底失效!
2. 防御策略:拦截危险键名与自身属性检查
为了杜绝原型链污染,任何用于生产环境的深层赋值函数都必须建立一道安全隔离层,强制过滤以下三个高危属性名:
__proto__:直接访问或重定义对象的原型引用;constructor:访问构建对象的类构造函数;prototype:函数及类的原型对象。
五、生产级通用封装:具备安全防护与数组识别的完整方案
结合前面的性能优势与安全防范,我们可以编写一个能够直接应用于生产项目中的终极版本。它不仅内置了防原型污染机制,还能支持类似 "users[0].name" 的数组索引混合路径。
/**
 * 生产级安全深层属性写入工具函数
 * @param {Object} target - 目标对象
 * @param {string|Array<string|number>} path - 属性路径,支持 "a.b.c"、"items[0].title" 或键数组
 * @param {*} value - 待赋予的值
 * @returns {Object} 目标对象自身
 */
function safeSetDeep(target, path, value) {
  if (!target || typeof target !== 'object') {
    throw new TypeError('Target must be an object or array');
  }

  // 路径统一解析:将 "items[0].title" 转成 ['items', '0', 'title']
  let keys;
  if (Array.isArray(path)) {
    keys = path.map(String);
  } else {
    keys = String(path)
      .replace(/\[(\w+)\]/g, '.$1') // 把 [0] 转换为 .0
      .replace(/^\./, '')           // 清除首部的点
      .split('.');
  }

  let current = target;
  const len = keys.length;

  for (let i = 0; i < len - 1; i++) {
    const key = keys[i];

    // 核心安全拦截:杜绝原型污染
    if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
      console.warn(`[Security] 拦截到潜在原型污染键: "${key}",跳过处理`);
      return target;
    }

    // 预测下一层是否应当是数组(如数字下标 "0", "1")
    const nextKey = keys[i + 1];
    const isNextKeyIndex = /^\d+$/.test(nextKey);

    if (!current[key] || typeof current[key] !== 'object') {
      // 智能选择按需补齐 [] 还是 {}
      current[key] = isNextKeyIndex ? [] : {};
    }

    current = current[key];
  }

  const lastKey = keys[len - 1];
  if (lastKey === '__proto__' || lastKey === 'constructor' || lastKey === 'prototype') {
    return target;
  }

  current[lastKey] = value;
  return target;
}
复杂混合嵌套场景实测:
const state = {};

// 同时支持数组语法与深层嵌套赋值
safeSetDeep(state, 'catalog.categories[0].books[0].title', 'JavaScript 精髓');
safeSetDeep(state, 'catalog.categories[0].books[0].price', 89);

// 尝试传入攻击载荷(安全防线生效)
safeSetDeep(state, '__proto__.polluted', 'hacked');

console.log(state);
console.log(({}).polluted); // undefined,成功防御!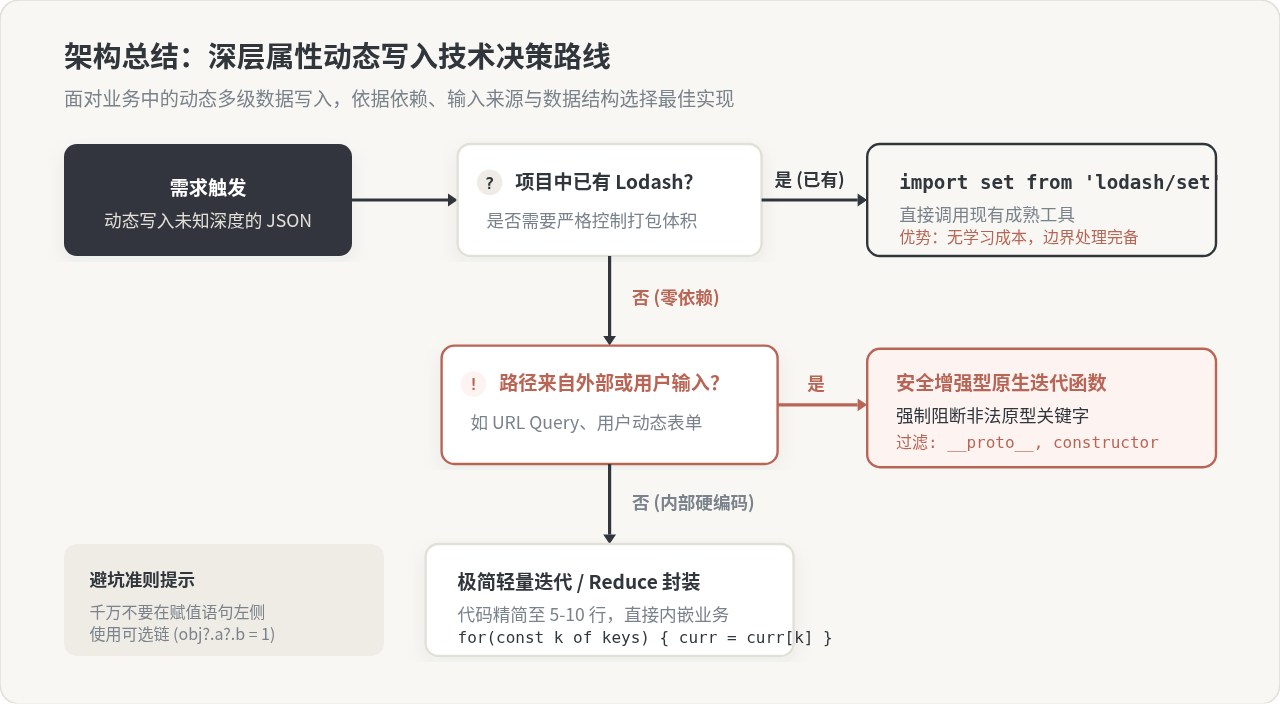
六、实践总结与决策建议
为嵌套 JSON 动态赋值是数据清洗、动态表单映射以及状态管理中的高频需求。在做技术选型时,建议根据当前项目的具体约束做出判断:
- 轻量级微服务 / 独立前端组件库:优先内嵌本文实现的
safeSetDeep工具函数。它无需安装任何 npm 依赖包,体积几乎可忽略不计,且能够完全掌控原型防护与执行性能。 - 大型既有工程:若工程本身已将
lodash或lodash-es作为通用底层基础,可直接使用官方经过长期测试的_.set方法,无须重复封装维护。 - 日常编码铁律:严禁在未初始化对象的深层访问赋值左侧盲目书写可选链
?.;凡是涉及外部接口入参或 URL Query 构成的路径,必须做键名过滤。
封装通用的JS对象数组动态排序工具函数
2026-11-17 22:35:22
JS定时器在Event Loop中的执行时机与宏任务机制
2026-11-17 21:24:07
利用JS逻辑运算符&&和||简化if判断
2026-11-17 20:07:55
JS工厂模式与构造函数创建对象怎么选
2026-11-17 19:56:41
JavaScript全局对象是什么:window、global与self的区别
2026-11-17 19:11:59