JS对象属性遍历最佳实践:for...in与Object.keys/entries的安全用法
深入解析 JavaScript 对象属性遍历的核心机制与安全实践,对比 for...in 与 Object.keys/entries 的原型穿透行为,详解 Object.hasOwn 安全守卫与现代函数式转换流水线。
Object.keys()、Object.values() 或 Object.entries(),因为它们天然只提取对象自身的可枚举属性,从源头杜绝原型链污染;如果因历史项目维护或特定继承场景必须使用 for...in 循环,则必须使用现代规范的 Object.hasOwn(obj, key) 作为防线过滤继承属性。本文通过具体场景拆解原型穿透的风险根源、对比不同 API 的捕获边界,并提供可直接落地的安全写法与选型指南。
一、核心机制辨析:原型链、可枚举性与键名类型
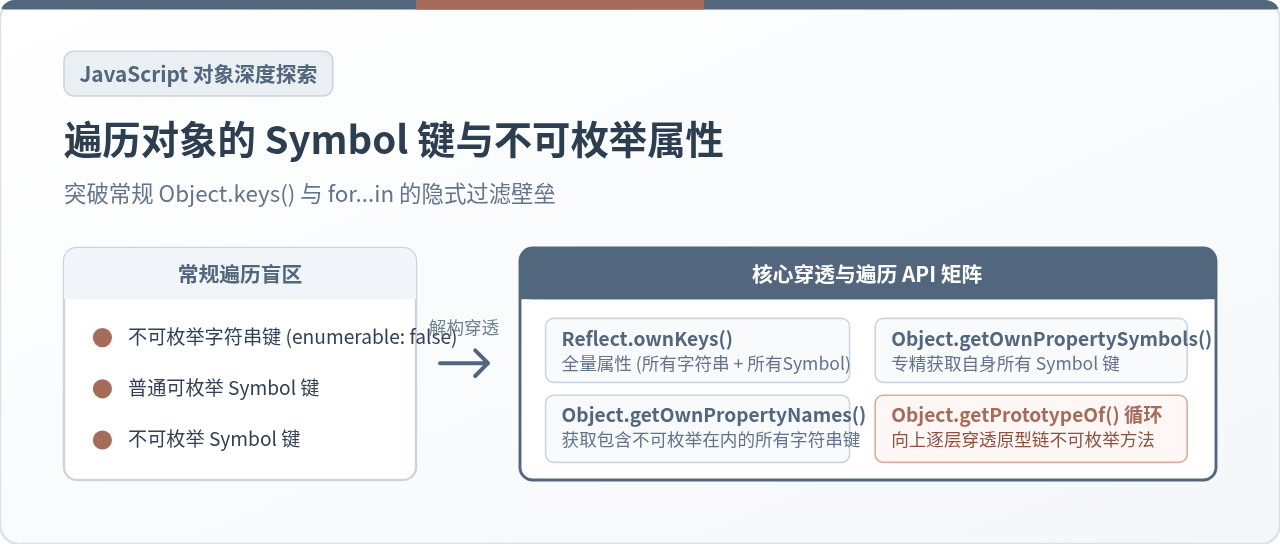
深入掌握对象属性遍历的前提,是准确区分 JavaScript 对象内部属性的三维状态:所属层级(自身属性 vs 原型链属性)、可枚举性(enumerable 标志位)以及键名类型(String 字符串 vs Symbol 符号)。大多数线上遍历产生的 Bug,均源自对这三个维度的混淆。
通过 Object.defineProperty() 定义属性时,enumerable 默认值为 false;而字面量声明的对象,其属性 enumerable 默认为 true。更重要的是原型继承:所有基于构造函数或原型链生成的对象,其隐式原型 [[Prototype]] 上挂载的可枚举属性,会在不同 API 下表现出完全不同的可见性。
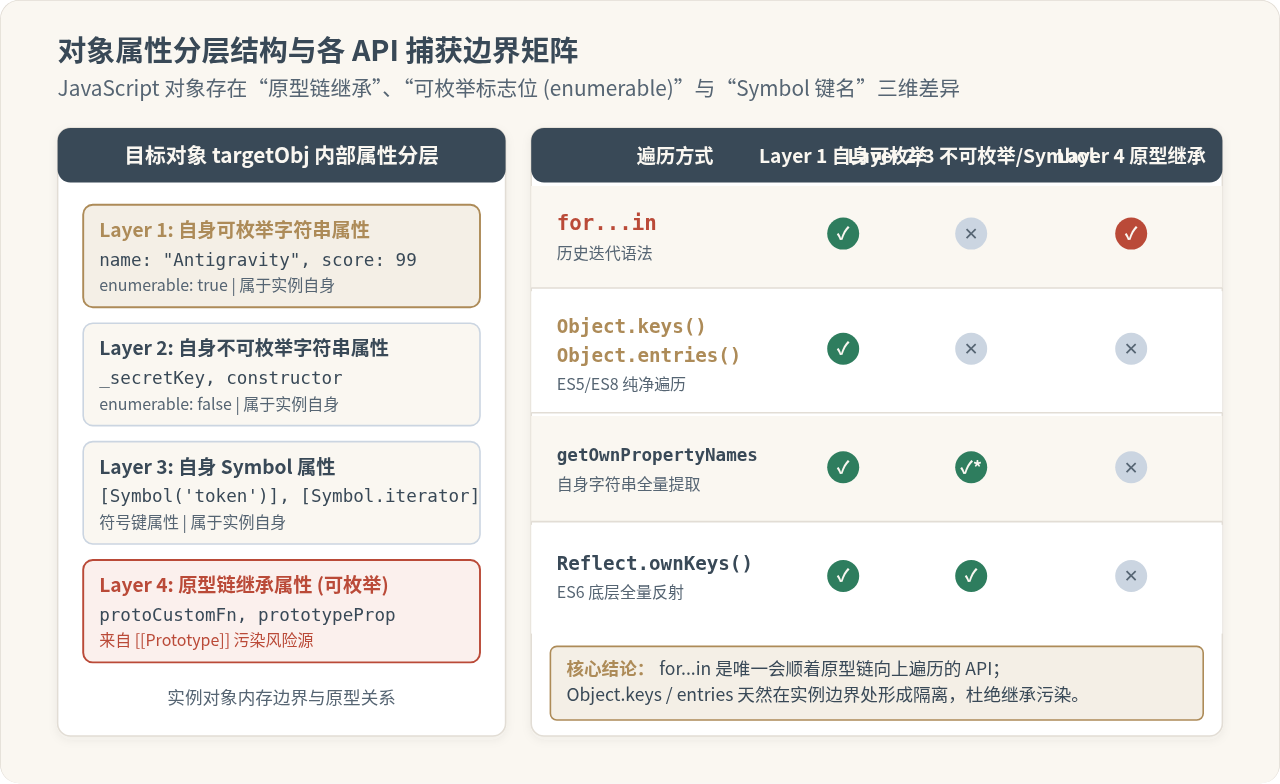
从上方图示中可以清晰看出各 API 的行为边界:
for...in:唯一会顺着原型链持续向上追溯直到根原型的循环机制,它遍历的是“自身与原型链上所有的可枚举字符串属性”。Object.keys() / Object.entries():天然在实例对象自身设立屏障,严格忽略任何原型链继承内容,仅捕获“自身的可枚举字符串属性”。Object.getOwnPropertyNames():停留在自身边界,但无论enumerable是否为true均全部捕获(包含不可枚举属性),但不包含 Symbol。Reflect.ownKeys():底层反射 API,全量返回自身所有字符串和 Symbol 键,不论可枚举性。
二、for...in 循环的陷阱与安全防御方案
for...in 是 JavaScript 最早引入的循环机制之一。它的初衷是遍历对象及其原型上的共享特性,但在现代业务开发中,我们几乎总是只关心对象自身包含的数据。当第三方库、Polyfill 或公共基类扩展了原型链时,未加防护的 for...in 就会带来严重的问题。
1. 原型链污染产生的非预期遍历
考虑以下示例:某个工具库或历史脚本在 Object.prototype 上挂载了自定义辅助方法,此时直接使用 for...in 会将该方法一并输出:
// 模拟第三方库或历史代码污染原型对象
Object.prototype.customHelper = function() {};

const payload = { id: 101, username: "developer" };

// 危险写法:未做过滤的 for...in
for (const key in payload) {
  console.log(key);
}"id"
"username"
"customHelper" <-- 意外捕获了原型扩展属性!若传递给接口将导致入参异常或解析崩溃
2. 为什么 obj.hasOwnProperty(key) 不再安全?
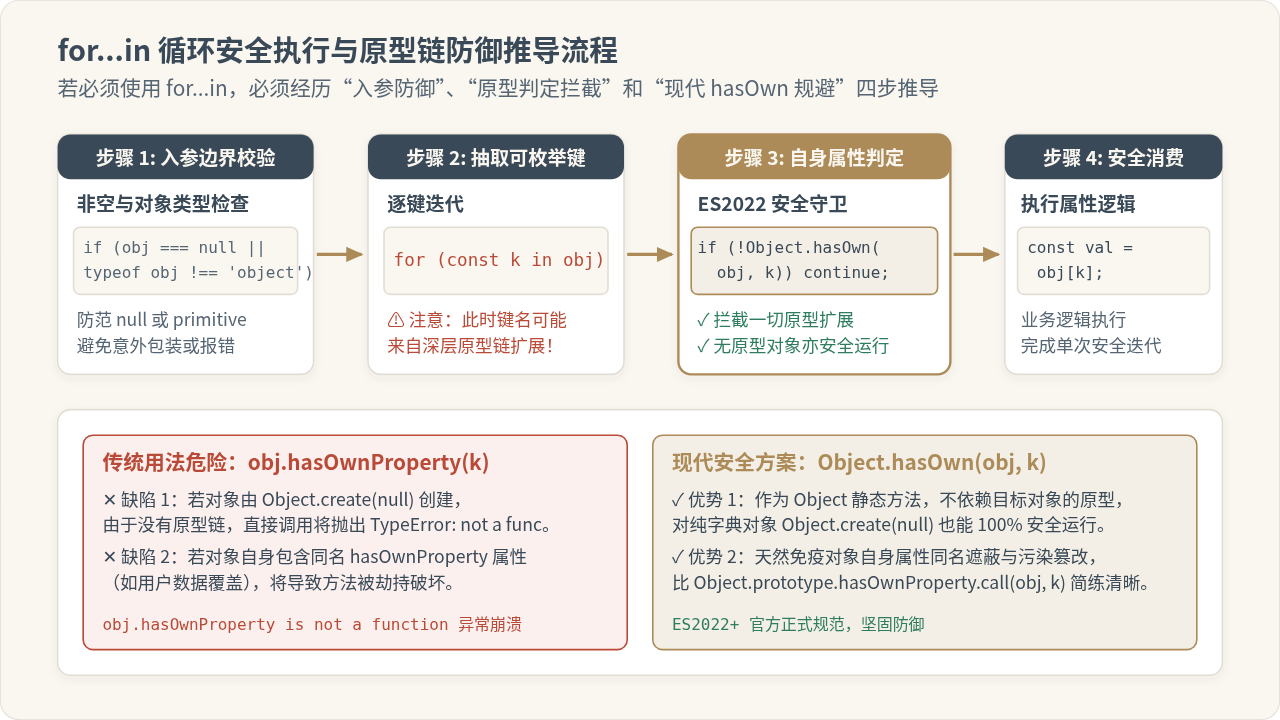
很多开发者习惯在循环内使用 if (payload.hasOwnProperty(key)) 进行过滤。然而,这种传统写法存在两大致命脆弱点:
- 无原型对象的崩溃问题:在字典表或无污染缓存对象中,常用
const dict = Object.create(null)创建无原型的干净对象。由于没有继承Object.prototype,直接调用dict.hasOwnProperty()会直接抛出Uncaught TypeError: dict.hasOwnProperty is not a function。 - 属性名被恶意或意外覆盖:若业务对象本身包含名为
hasOwnProperty的字段(例如 API 返回 JSON 包含该字段),实例方法将被自身属性遮蔽,导致调用时报错或判定失常。
3. 现代安全规范写法:Object.hasOwn()
ECMAScript 2022(ES13)正式引入了 Object.hasOwn() 静态方法,专为取代老旧且脆弱的 hasOwnProperty 实例调用。它不仅免疫无原型对象和同名属性遮蔽,且无需编写冗长的 Object.prototype.hasOwnProperty.call(obj, key)。
/**
 * for...in 循环的标准安全防御模板
 * @param {Record<string, any>} target 目标对象
 */
function safeTraverseWithForIn(target) {
  // 步骤 1:防御性空值校验
  if (target === null || typeof target !== "object") {
    return;
  }

  // 步骤 2:启动 for...in 迭代
  for (const key in target) {
    // 步骤 3:使用 ES2022 静态方法拦截原型属性
    if (!Object.hasOwn(target, key)) {
      continue;
    }

    // 步骤 4:安全消费自身属性
    const value = target[key];
    console.log(`[Safe for..in] ${key}: ${value}`);
  }
}
三、Object.keys 与 Object.entries 的安全用法与实战规范
在主流前端与 Node.js 现代工程中,Object.keys()(ES5)与 Object.entries()(ES8)已成为事实上的默认选择。它们从底层语义上限定只访问对象自身的可枚举属性,无需开发者手动编写防御代码。
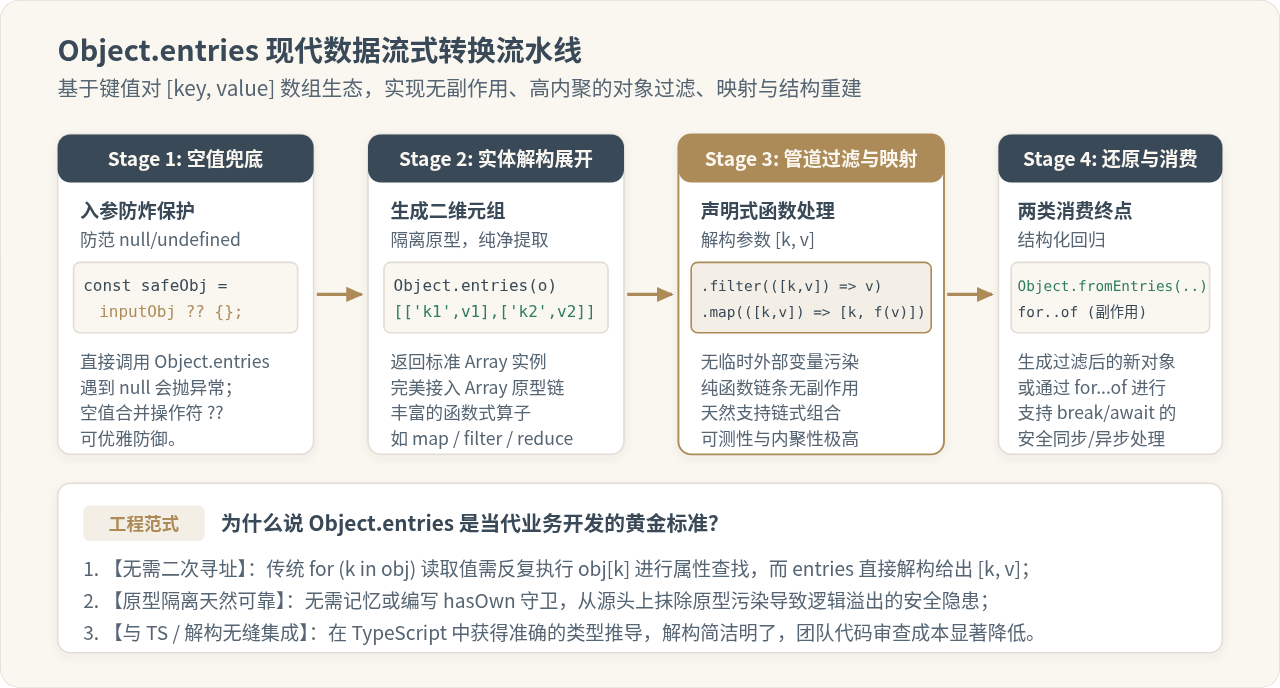
1. 为什么 Object.entries 是当代业务黄金标准?
Object.entries(obj) 会返回一个格式为 [key, value] 的二维数组。这种设计带来了两大决定性优势:
- 消灭二次属性寻址:在传统的
for...in或Object.keys()中,获取值都需要执行obj[key]。这不仅写法冗余,在复杂哈希对象中也会产生二次查找开销;而Object.entries直接将键与值成对给出,天然支持数组解构。 - 无缝接入函数式流水线:返回的数组可以直接衔接
.filter()、.map()等无副作用函数,最后结合 ES2019 的Object.fromEntries()还原为对象,形成清晰干净的数据转换流。
2. 防御 null 与 undefined 的类型报错
需要特别注意:Object.keys(null) 和 Object.entries(undefined) 会抛出 TypeError: Cannot convert undefined or null to object。在处理后端接口返回的可空对象时,应配合 ES2020 空值合并操作符 ?? 做好安全兜底:
// 实战场景:对请求参数进行白名单与空值过滤清洗
function sanitizeQueryParams(rawParams) {
  // 防御式入参标准化:即使 rawParams 为 null 也不崩溃
  const safeParams = rawParams ?? {};

  return Object.fromEntries(
    Object.entries(safeParams)
      // 过滤掉值为 null、undefined 或空字符串的字段
      .filter(([_, val]) => val !== null && val !== undefined && val !== "")
      // 对字符串值统一修剪空格
      .map(([k, v]) => [k, typeof v === "string" ? v.trim() : v])
  );
}

// 示例验证
const dirtyData = { search: "  react hooks  ", page: 1, filterTag: null, sort: "" };
console.log(sanitizeQueryParams(dirtyData));{ search: "react hooks", page: 1 }
3. 异步操作与中断场景:配合 for...of
虽然数组的 .forEach() 简单易用,但它不支持 break 或 return 中途跳出,也无法正确等待 async/await。当需要在遍历过程中进行网络请求或条件熔断时,for (const [key, value] of Object.entries(obj)) 是最稳健的写法:
async function validateFormAsync(formData) {
  for (const [field, value] of Object.entries(formData ?? {})) {
    // 支持中途校验熔断
    if (!value) {
      console.warn(`字段 ${field} 为空,立即中断后续检查`);
      return false;
    }
    // 支持真正的异步等待顺序执行
    await remoteCheckField(field, value);
  }
  return true;
}
四、属性遍历顺序规范与特殊场景处理
在早期 JavaScript 规范中,遍历顺序是由各引擎自行实现的。自 ECMAScript 2015(ES6)起,规范严格定义了对象的自有属性遍历顺序(OrdinaryOwnPropertyKeys 规范),消除了跨浏览器行为不一致:
- 数字索引键:按照升序整数由小到大排序(如
"0"、"1"、"2")。 - 普通字符串键:按照属性的实际创建先后顺序依次排列。
- Symbol 键:按照 Symbol 属性的实际创建先后顺序依次排列。
Object.keys()、Object.values()、Object.entries() 和 Reflect.ownKeys() 均严格遵守此确定性规范;而 for...in 由于历史兼容原因,规范中其遍历顺序仍保留了部分实现相关性,严禁依赖 for...in 的执行顺序保证业务逻辑。
Symbol 属性的专属提取方法
由于 Symbol 属性天然具备私有性与防冲突性,for...in 和 Object.keys() 均会主动忽略 Symbol 键。如果业务中需要克隆对象元数据或处理 Symbol 特性,必须使用专属 API:
Object.getOwnPropertySymbols(obj):提取自身全部 Symbol 键;Reflect.ownKeys(obj):提取自身全部键(包含字符串与 Symbol,无论是否可枚举)。
五、工程选型总结与决策指南
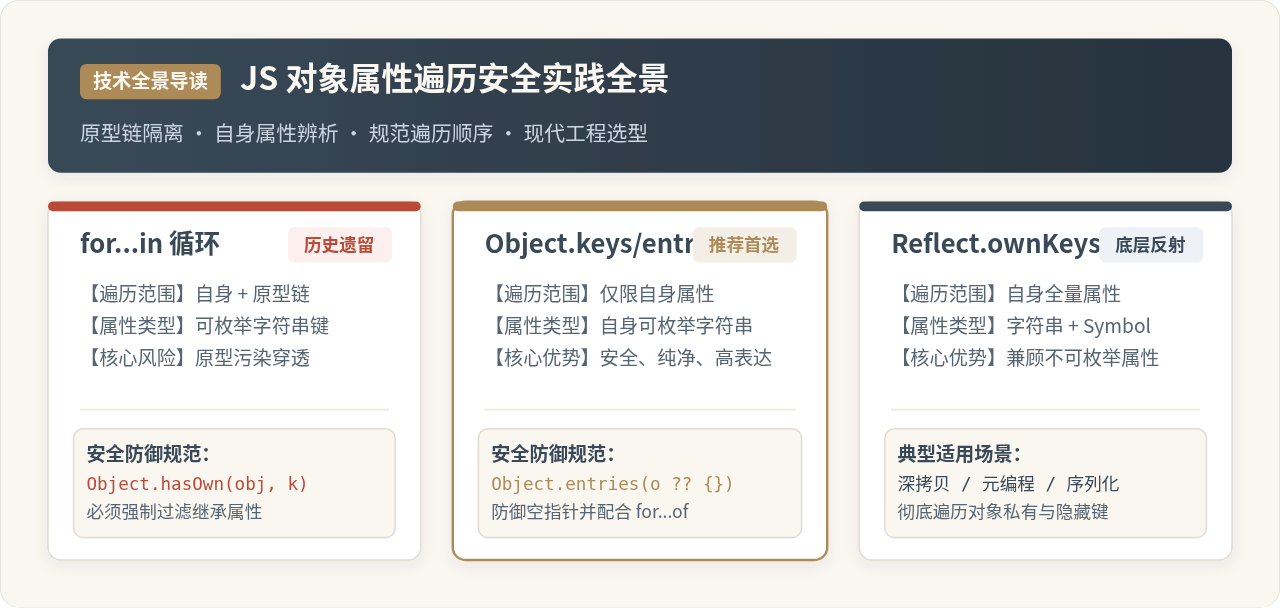
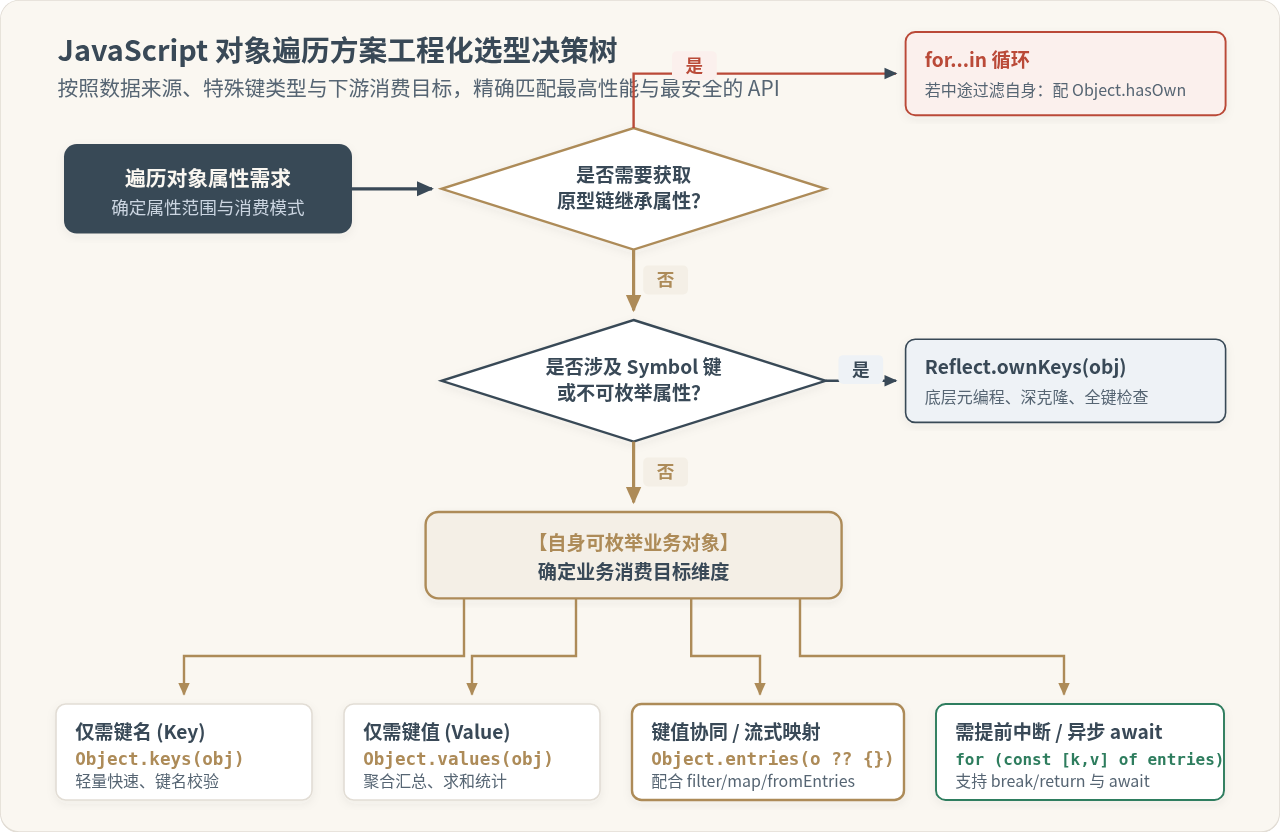
根据业务诉求、属性类型以及性能与代码简洁度,可参考下方的选型决策树进行技术收敛:
| 遍历方式 | 自身属性隔离 | Symbol 支持 | break / await | 典型适用场景 |
|---|---|---|---|---|
Object.entries(o ?? {}) |
天然安全 | 忽略 | 搭配 for..of 支持 | 业务开发首选:键值协同、管道过滤与映射 |
Object.keys(o ?? {}) |
天然安全 | 忽略 | 搭配 for..of 支持 | 轻量检查:判断空对象、获取字段键名列表 |
Object.values(o ?? {}) |
天然安全 | 忽略 | 搭配 for..of 支持 | 数据汇总:数值求和、列表聚合运算 |
for...in + Object.hasOwn |
需手动守卫 | 忽略 | 原生支持 | 继承系统:必须遍历原型链可枚举继承属性的历史模块 |
Reflect.ownKeys(obj) |
天然安全 | 全量支持 | 搭配 for..of 支持 | 底层系统:深拷贝工具库、序列化、元编程反射 |
简而言之:“业务首选 entries,键名 keys 查,防御加兜底,for...in 锁 hasOwn”。遵循这一规范,不仅能消除原型污染导致的不可预测 Bug,更能使团队代码保持一致的高内聚与可读性。
JavaScript Date对象基础:实例化方法与常用API详解
2026-11-17 20:31:44
JS代码在不同运行环境中为何报错:兼容性处理指南
2026-11-17 19:47:48
JavaScript函数默认参数可以使用表达式或前序参数吗
2026-11-17 19:11:55
dayjs 和 date-fns 中获取当前年份的代码示例
2026-11-17 19:11:52
JS生成PDF中文乱码怎么办?字体嵌入完整方案
2026-11-17 18:13:37