JS获取window.open返回的窗口引用并操作其DOM内容
深入讲解JavaScript中使用window.open获取新窗口引用并安全操作其DOM内容的完整方法,涵盖时序控制、同源策略限制及常见陷阱防范。
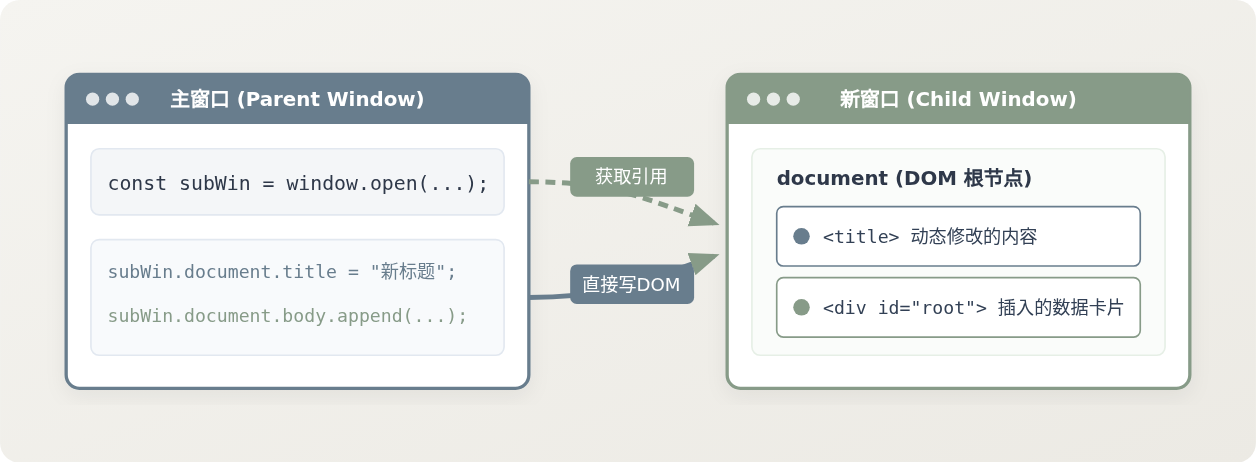
window.open() 会返回一个指向新创建窗口的 WindowProxy 对象。只要主窗口与新窗口满足同源策略,并且在DOM加载完成的正确时机执行操作,就可以通过该引用访问其 document 属性,直接进行创建元素、修改文本、绑定样式等完整的 DOM 操作。
一、获取新窗口引用的基本方法
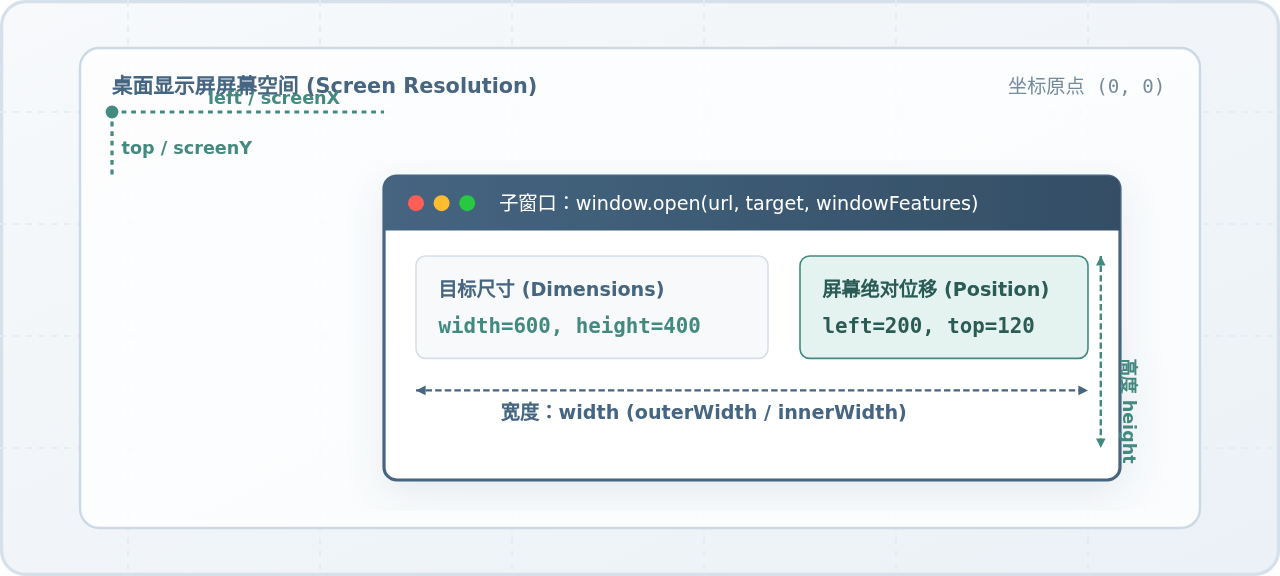
浏览器提供了 window.open(url, target, features) 函数来打开新的浏览器标签页或独立窗口。此函数的返回值并不是单纯的布尔值或窗口标识符,而是一个具备完整窗口 API 接口的引用对象。
// 打开一个同源的目标页面或空白页面,并接收返回的窗口引用
const subWindow = window.open('/report.html', '_blank', 'width=800,height=600');

// 校验窗口是否被浏览器拦截
if (!subWindow) {
  console.warn('新窗口打开失败,可能被浏览器的弹窗拦截机制阻断');
} else {
  console.log('成功获取新窗口引用:', subWindow);
}
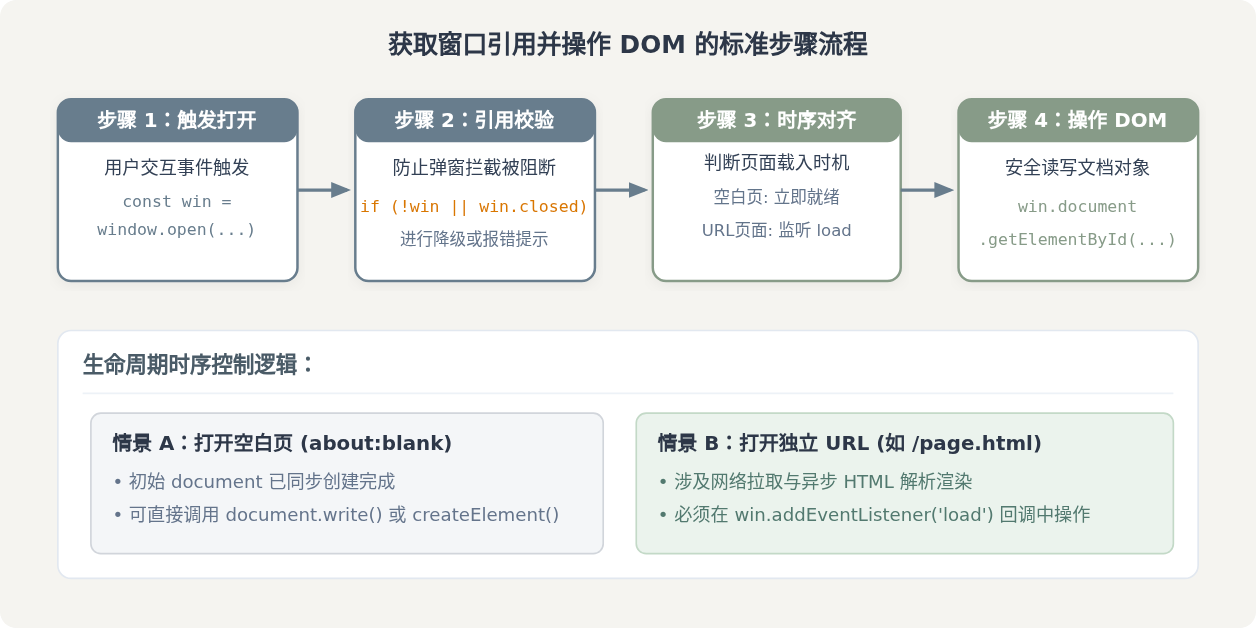
需要特别注意的是,现代浏览器普遍配备了弹窗拦截机制。如果 window.open() 不是由用户的直接交互事件(如 click 或 submit)触发,或者用户主动启用了强拦截规则,该方法将返回 null 或 undefined。因此,在对返回值调用任何属性之前,必须先进行空值判断,以避免出现 Cannot read properties of null 的运行时异常。
二、主窗口与子窗口的架构关系
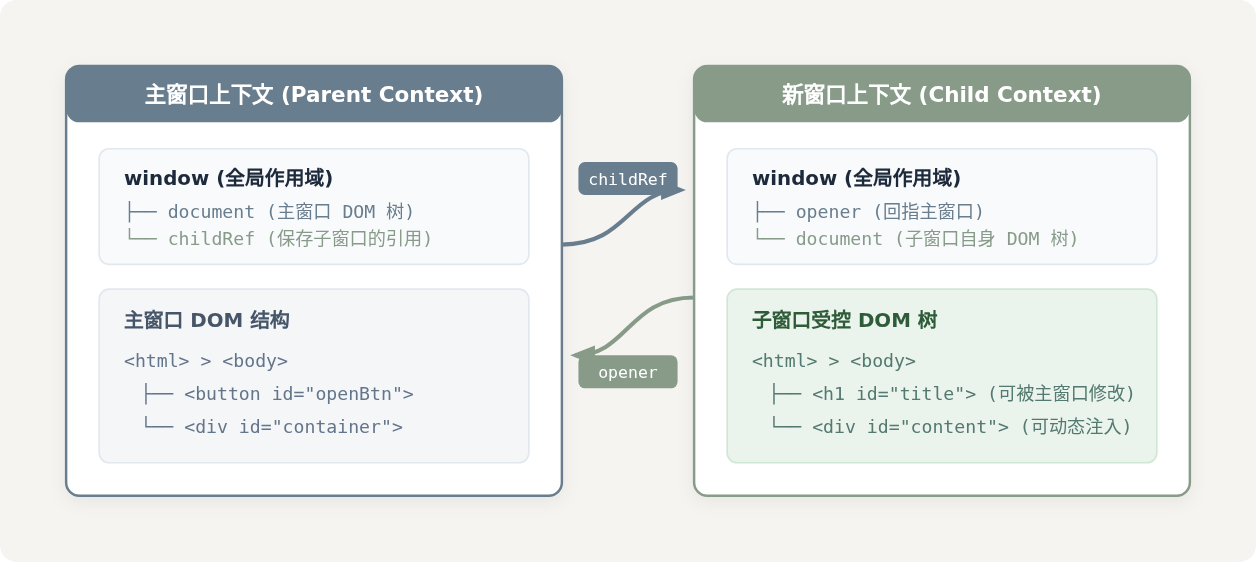
当通过 window.open 打开一个窗口后,浏览器内部为两个窗口各自维护了独立的执行环境。每个窗口都拥有专属于自己的顶级对象 window 和文档对象 document。
两个窗口并不是完全孤立的,它们之间存在着基于脚本对象的双向映射链条:
- 主窗口指向子窗口:主窗口通过
window.open()的返回值持有子窗口的代理对象subWindow。 - 子窗口指向主窗口:在子窗口内部,全局变量
window.opener默认指向发起打开动作的主窗口引用。
三、核心约束:同源策略与权限边界
能够在主窗口中操作子窗口 DOM 的核心前提是:主窗口与子窗口必须处于同一源(Same-Origin)。
在浏览器安全规范中,只有当两个页面的协议(Protocol)、域名(Host)和端口(Port)完全一致时,才被认定为同源。以下展示了同源与跨域在对子窗口执行 DOM 操作时的关键差异:
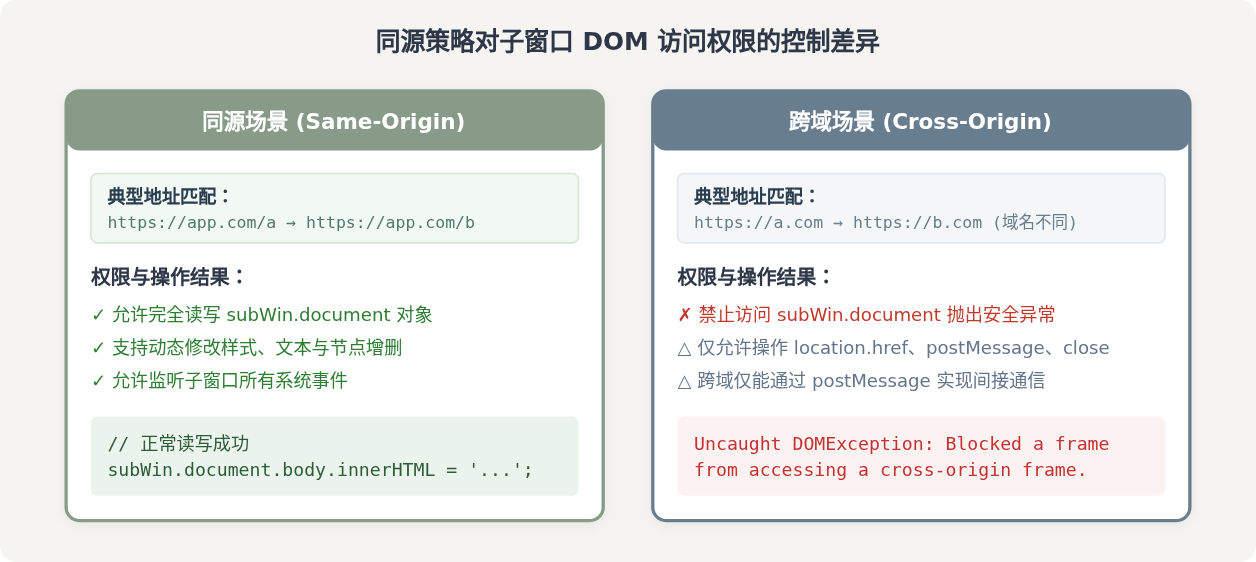
一旦访问跨域页面的 document 属性,浏览器控制台会立刻抛出 DOMException 错误。如果业务确实需要跨域通信,必须在目标页面预置脚本,并通过 window.postMessage() 机制发送消息,由目标页面自身去更新自己的 DOM。
四、具体实现:两种典型场景的操作范式
场景 1:打开空白页并同步写入 DOM 内容
将 window.open 的第一个参数设置为空字符串 '' 或 'about:blank' 时,浏览器会即时生成一个处于同源状态的空白文档上下文。此时不需要等待网络请求,可以立即对其 DOM 进行构建。
// 1. 打开同源空白窗口
const printWindow = window.open('', '_blank', 'width=600,height=400');

if (printWindow) {
  // 2. 获取新窗口的 document 对象
  const doc = printWindow.document;

  // 3. 构建并写入基础结构
  doc.title = '动态打印预览';

  // 4. 使用 DOM API 创建并装配元素
  const header = doc.createElement('h2');
  header.textContent = '数据导出确认单';
  header.style.color = '#333333';

  const contentBox = doc.createElement('div');
  contentBox.innerHTML = '<p>生成时间:' + new Date().toLocaleString() + '</p>';
  contentBox.style.padding = '12px';
  contentBox.style.border = '1px solid #ddd';

  // 5. 挂载到子窗口的 body 节点
  doc.body.appendChild(header);
  doc.body.appendChild(contentBox);
}
场景 2:打开已有独立 HTML 页面并等待加载完成修改 DOM
当传入一个完整的相对或绝对 URL(如 window.open('/preview.html'))时,由于需要进行网络传输与文档解析,执行 window.open() 的下一行代码时,目标页面的 DOM 往往尚未生成。如果此时直接执行 getElementById,结果必定为 null。
正确的做法是监听新窗口的 load 事件,确保页面资源全部装载并生成最终 DOM 树后再执行修改:
// 1. 打开同源的目标页面
const reportWindow = window.open('/reports/summary.html', '_blank');

if (reportWindow) {
  // 2. 注册子窗口的 load 事件监听器
  reportWindow.addEventListener('load', () => {
    try {
      // 3. 此时目标页面 DOM 已安全就绪
      const subDoc = reportWindow.document;

      const titleNode = subDoc.getElementById('report-title');
      if (titleNode) {
        titleNode.textContent = '2026年财务季度结算报告 (已审核)';
      }

      const statusBadge = subDoc.createElement('span');
      statusBadge.textContent = '【主窗口注入认证】';
      statusBadge.style.color = '#879B88';
      subDoc.body.prepend(statusBadge);

      console.log('子窗口 DOM 修改完成');
    } catch (err) {
      console.error('操作子窗口 DOM 失败:', err);
    }
  });
}window.open 时可能瞬时就绪。但在生产环境中,必须一律遵循监听 load 事件或通过轮询检查 reportWindow.document.readyState === 'complete' 的模式,以保障代码的稳定性。
五、操作子窗口 DOM 的关键陷阱与防御措施
1. 慎用 noopener 属性
在常规的前端安全准则中,打开外部链接推荐使用 rel="noopener" 或在 window.open 的特性参数中加入 noopener=yes,以防止被打开的页面通过 window.opener 反向篡改父窗口。
但只要设置了 noopener,window.open() 将永远返回 null。此时主窗口与子窗口的指针关系被彻底斩断,你将无法获取子窗口引用,更谈不上操作其 DOM。因此,在需要操作子窗口 DOM 的场景下,切勿指定 noopener。
2. 窗口意外关闭与引用失效
用户可能在主窗口执行异步任务的过程中主动关闭子窗口。如果不做检查就调用 subWindow.document,可能会引发报错或内存滞留。
// 检查窗口是否存在且处于开启状态
if (subWindow && !subWindow.closed) {
  subWindow.document.body.style.backgroundColor = '#FAFAFA';
} else {
  console.log('目标窗口已被用户关闭,放弃执行 DOM 操作');
}
六、总结
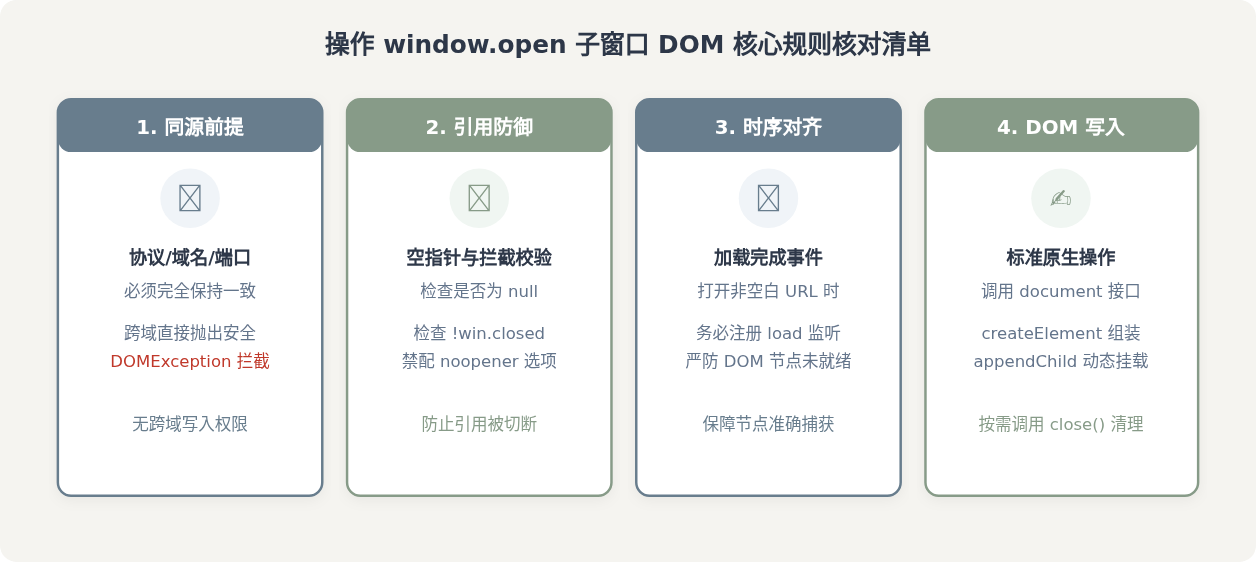
通过 window.open 返回的引用操作子窗口 DOM 是实现自定义预览、数据报表打印以及页面联动时的高效手段。实现该需求的核心逻辑可归纳为三个要素:
- 保留引用通路:不能使用
noopener,且必须防御弹窗拦截导致的空引用; - 严守同源界限:跨域环境下浏览器禁止直接访问
document,应转为使用postMessage; - 精准对齐时序:空白页可即时同步写入,而带 URL 的页面必须等待
load事件触发后才能安全修改其内部 DOM。
JS设置scrollTop滚动到底部失效怎么解决
2026-11-16 13:42:00
开启enableHighAccuracy能否提高JS定位精度
2026-11-16 13:23:46
监听fullscreenchange事件处理JS全屏状态切换
2026-11-16 13:19:17
JS选择文件夹方案对比:webkitdirectory与File System Access API
2026-11-16 13:19:09
JS获取父级元素为null的原因及处理方法
2026-11-16 13:18:59