

Node.js官方下载地址在哪?怎么识别nodejs.org正版入口
Node.js官方唯一入口是nodejs.org。本文详解Node.js官方下载地址、辨别山寨仿冒网站与第三方捆绑软件的方法、LTS与Current版本选型差异,以及标准安装与验证步骤。
一、Node.js 官方权威下载入口解析
Node.js 是由 OpenJS 基金会(隶属于 Linux 基金会)维护的开源项目,不属于任何商业软件公司或下载平台。由于其完全开源免费,官方从未授权任何第三方网站充当所谓的“商业代理下载中心”或发布“高速下载器”。
为了保证所安装运行时环境的纯净与安全,读者需要认准以下三条官方直达路径:
- 官方全球主站:
https://nodejs.org/—— 面向全球开发者的主站点,能自动根据访问者操作系统展示推荐的安装包版本。 - 官方简体中文直达页:
https://nodejs.org/zh-cn/—— 官方主站的简体中文语言分支,文档、按钮提示与版本说明均完成中文化,域名依然严格属于nodejs.org。 - 官方二进制及源码分发归档站:
https://nodejs.org/dist/—— 存放从 v0.10 到最新版本的所有.msi、.pkg、.tar.gz安装包、源码压缩包及 SHA-256 完整性校验文件。 - 官方开源代码仓:
https://github.com/nodejs/node—— 官方 GitHub 仓库,其侧边栏 Releases 标签页同样直接反向链接到nodejs.org/dist/。
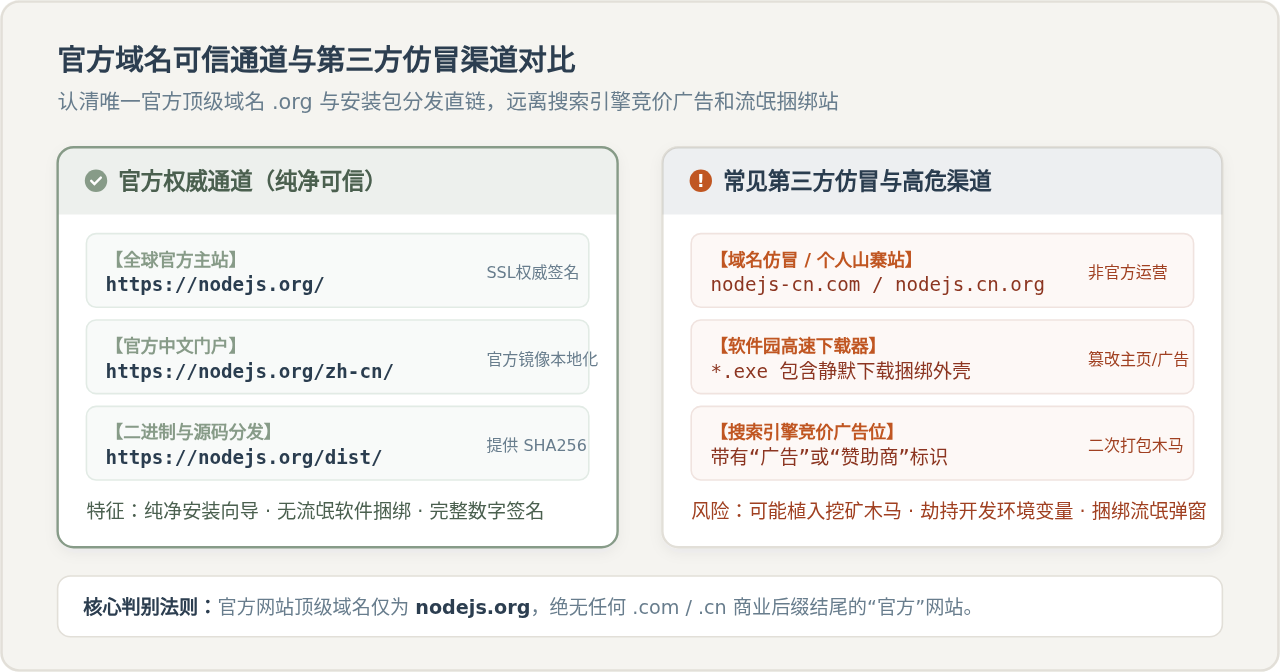
很多非官方站点会注册形似 nodejs-cn.com、nodejs.com.cn 或 nodejs-download.cn 的域名。这类网站往往在页面显眼处放置大型“高速安全下载”按钮,点击后下载到的实际上是几百 KB 的捆绑下载器。一旦运行,该程序便会在后台下载未知来源的压缩包,并趁机向系统写入推广软件、劫持浏览器默认主页。因此,认准 .org 顶级域名是识别正版的第一道坚固防线。
二、官方下载页核心版本选择:LTS 与 Current 有何差异?
当你打开 nodejs.org 官网首页时,首先映入眼帘的是两个显眼的深绿色下载按钮:左侧为 LTS,右侧为 Current。面对这两个选项,很多刚接触 Node.js 的开发者往往困惑该选哪一个。
为了在一致的开发场景下帮助大家做出理性决策,我们对比两者在稳定性、维护周期和生态支持上的关键区别:
| 对比维度 | LTS(长期支持版,推荐) | Current(当前最新版) |
|---|---|---|
| 版本号规律 | 偶数主版本号(例如 v20.x, v22.x) | 奇数或最新发布主版本号(例如 v21.x, v23.x) |
| 官方支持周期 | 长达 30 个月(包含活跃支持与维护修复期) | 约 6 至 8 个月,后续不进入 LTS 长期维护 |
| 生态模块兼容性 | 极高。npm 上绝大多数流行库均以此版本为基准测试 | 中等。部分涉及原生 C++ 编译的底层模块可能存在延迟适配 |
| 语法与功能特性 | 成熟稳定,严禁引入破坏向下兼容的重大 API 变更 | 第一时间集成最新的 V8 引擎与前沿 ECMAScript 语法特性 |
| 适用目标群体 | 企业线上生产环境、团队商业项目、新手入门学习 | 开源框架维护者、前沿技术尝鲜者、试验性本地项目 |
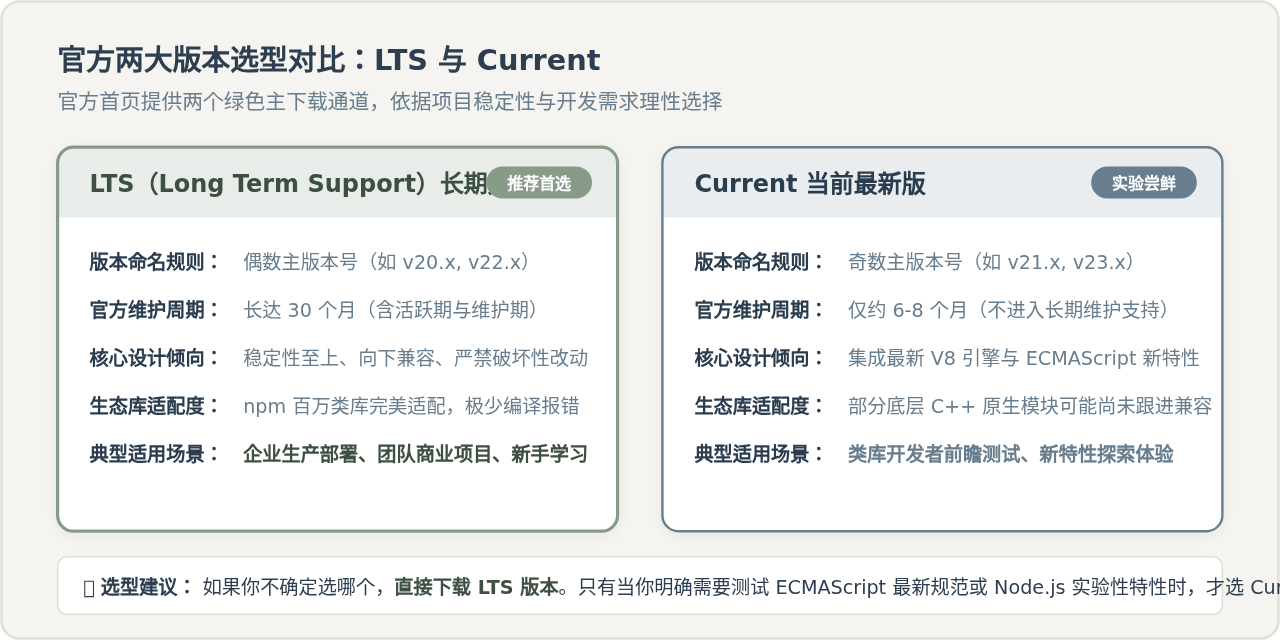
选型结论:对于 95% 以上的学习者、前端工程搭建(如 Vite、Webpack、Next.js)以及企业服务端开发,请直接下载并安装 LTS 长期支持版。只有当你明确需要体验 ECMAScript 刚刚发布的前沿实验性语法,或需要向 Node.js 核心代码提交 PR 时,才建议选用 Current 版本。
三、官方安装包的标准安装与终端验证四步法
从官方下载的正规安装包为读者提供了标准的操作体验,整个流程清晰透明,绝不包含任何第三方推广内容。以下是标准的四步操作路径:
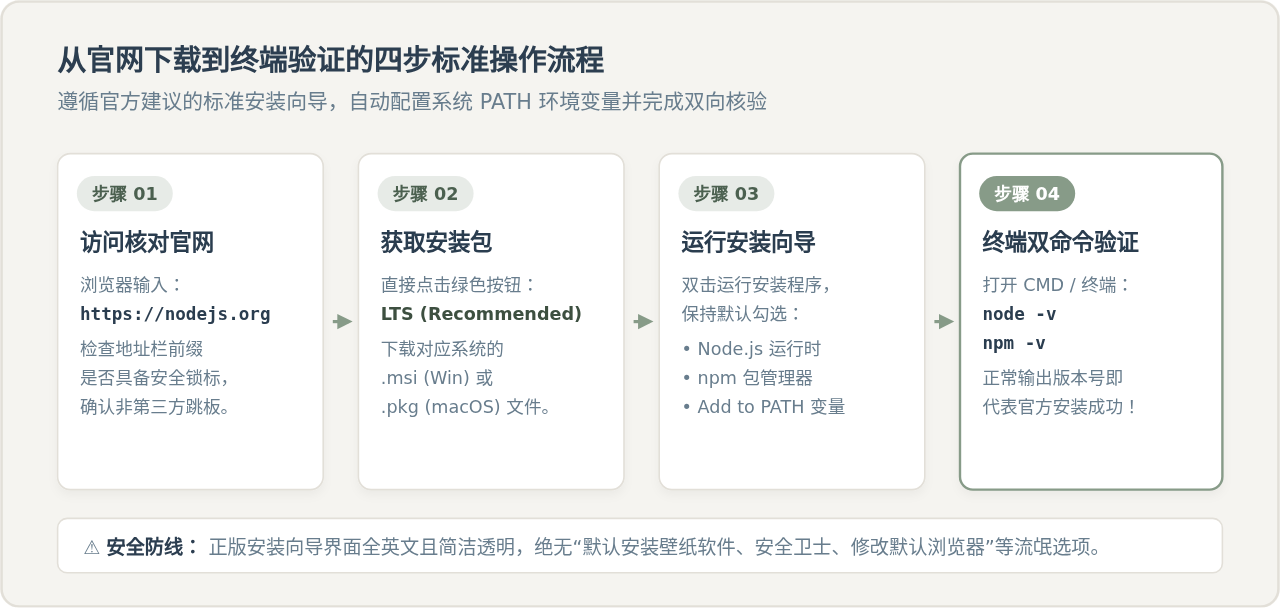
步骤 1:访问官网并核对地址栏
在主流现代浏览器(如 Chrome、Edge、Safari、Firefox)地址栏输入 https://nodejs.org。按下回车后,观察地址栏左侧是否有一把闭合的安全锁图标,点击锁标可查看连接加密状态,确保域名严格为 nodejs.org。
步骤 2:下载对应系统的安装文件
官网首页会通过浏览器的 User-Agent 自动识别你的操作系统类型:
- Windows 用户:直接点击“LTS”绿色按钮,浏览器将自动下载 64 位安装程序(文件名类似于
node-v22.x.x-x64.msi)。 - macOS 用户:点击下载通用安装器(文件名类似于
node-v22.x.x.pkg),已全面适配 Apple Silicon(M系列芯片)及 Intel 架构。 - Linux 用户:建议进入“Downloads”子页面,按需选择官方预编译二进制包(
.tar.xz)或使用官方 NodeSource 软件源进行安装。
步骤 3:运行官方安装向导
双击下载完成的 .msi 或 .pkg 文件启动安装向导。官方向导的核心步骤如下:
- 阅读并勾选同意许可协议(End-User License Agreement);
- 选择安装路径(Windows 默认建议为
C:\Program Files\nodejs\,尽量避免包含中文字符和特殊符号); - 进入 Custom Setup(自定义设置)页面。默认会勾选
Node.js runtime、corepack、npm package manager以及关键的 Add to PATH(自动将 Node 和 npm 添加至系统环境变量);全部保持默认即可; - 在后续的“Tools for Native Modules”页面中,除非你必须在本地频繁编译 C/C++ 编写的原生 Node 扩展模块,否则无需勾选“Automatically install the necessary tools”,直接点击 Next 即可完成安装。
步骤 4:打开终端进行双向验证
安装完成后,不要立即启动原本就开着的旧终端窗口。请新打开一个命令提示符(Windows 按 Win + R 输入 cmd 回车,macOS 打开“终端” Terminal),依次执行以下两条命令:
node -v
# 正常示例输出:v22.12.0(或你下载的具体LTS版本号)
# 2. 验证伴随安装的官方 npm 包管理器版本
npm -v
# 正常示例输出:10.9.0
两条命令均能无报错并精准打印出版本号,说明官方正版 Node.js 运行环境及其包管理器已经成功部署并正确写入系统环境变量。
四、识别 nodejs.org 正版入口的 5 个关键技巧
为了防止在日常搜索或更新时再次误入假冒站点,你可以熟练掌握以下 5 项具有可操作性的防伪判断准则:
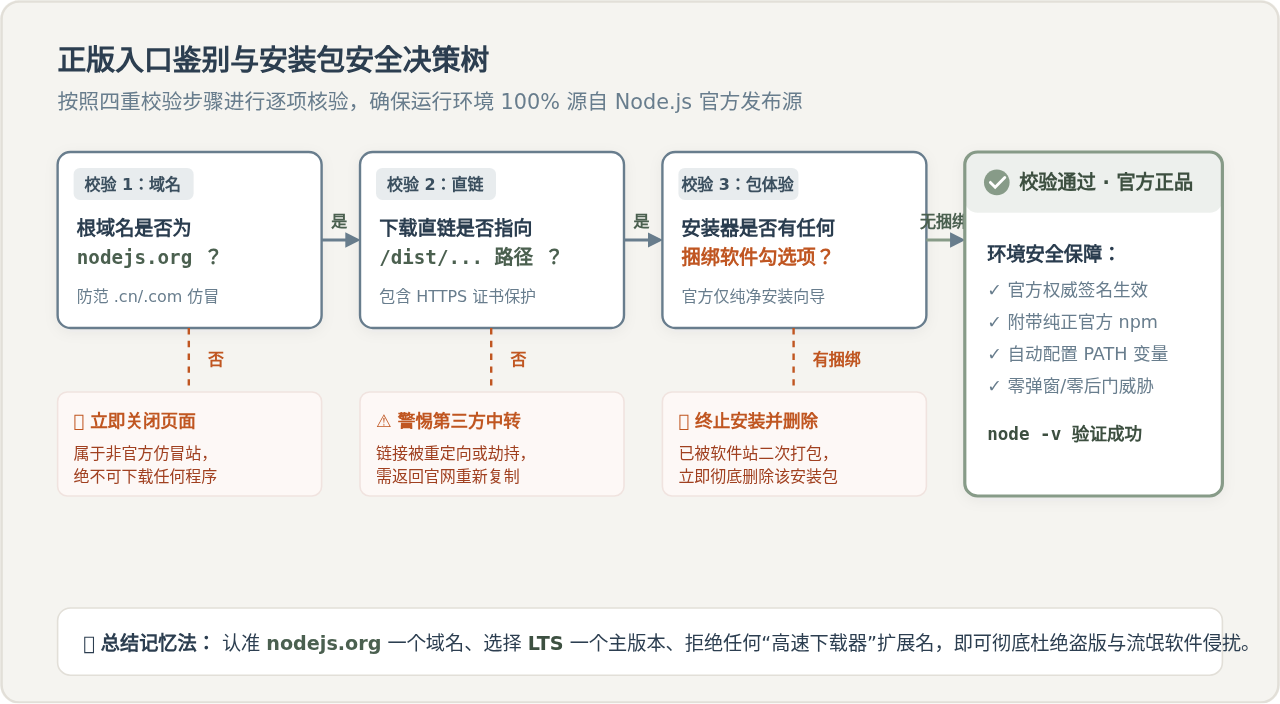
技巧 1:紧盯根域名,警惕拼写混淆(Typosquatting)
认准唯一顶层域名后缀为 .org。任何以 .com、.cn、.net 或 .cc 结尾的“Node.js 官方网站”都是第三方个人或机构注册的非官方站点。此外,需警惕形似字母替换的仿冒拼写,例如 n0dejs.org(将字母 o 替换为数字 0)或 nodej5.org。
技巧 2:核查 HTTPS 证书主体信息
点击浏览器地址栏的锁形标识,展开“连接是安全的”并查看证书详情。nodejs.org 的 SSL 证书由全球公认的权威 CA 机构签发,其公用名严格为 *.nodejs.org 或 nodejs.org。如果是假冒钓鱼网站,证书往往刚申请不久或显示为其他无关主体的自签名证书。
技巧 3:认准官方下载直链的 URL 前缀
在点击下载链接前,右键复制链接地址或查看浏览器底部的下载目标 URL。官方安装包的真实下载地址必然以 https://nodejs.org/dist/ 开头。如果你发现下载地址被重定向到了带有 down、download-soft 或 cdn-soft-setup 类的二级域名,则极大概率是第三方捆绑分发商。
技巧 4:使用 SHA-256 校验和进行文件防伪比对
Node.js 官方在每一个版本的 /dist/ 目录下都会同步公开一份由发布团队签名的 SHASUMS256.txt 文件。对于金融、企业内网等对安全性有严格要求的场景,你可以自行在终端中执行哈希比对:
Get-FileHash -Algorithm SHA256 .\node-v22.12.0-x64.msi
# macOS / Linux 终端下校验安装包 SHA-256 哈希值
shasum -a 256 node-v22.12.0.pkg
将终端计算得出的 64 位十六进制哈希字符串,与官方页面对应版本目录下的 SHASUMS256.txt 内容逐字核对。若完全一致,可百分之百确信该安装包在网络传输过程中未经任何第三方二次打包或木马植入。
技巧 5:通过官方 GitHub 仓库链接反向核实
如果遇到不确定的导航网站或镜像站,可以先进入 Node.js 托管在 GitHub 的官方认证开源仓库(拥有数十万 Star 的 github.com/nodejs/node)。在仓库主页右侧的“About”区域,官方公布的唯一主页链接永远是标准的 https://nodejs.org。利用权威平台的互链关系,可以有效瓦解各类假冒推广网页的信息迷雾。
五、常见问题解答与安全建议
1. 国内访问 nodejs.org 速度较慢时,有官方认可的镜像源吗?
对于位于中国大陆地区的开发者,直接访问海外主站有时可能遇到网络波动。此时可以使用由国内知名技术团队(如阿里巴巴淘宝团队)长期公益维护的 npmmirror 镜像站(镜像地址为 https://npmmirror.com/mirrors/node/)。
需要明确的是:npmmirror 是一个只读同步镜像源,它通过自动化定时任务从 nodejs.org/dist/ 抓取完全相同的二进制包,不会进行任何二次打包。使用该镜像源下载安装包既能保障百兆宽带满速,又能享有与官方正版完全一致的代码安全性。
2. 开发中需要同时维护多个 Node.js 版本,该如何规范管理?
直接在官网下载 .msi 或 .pkg 安装包适合单版本用户。如果你的机器上既有维护中的旧项目(需要 Node 18),又有新立项的项目(需要 Node 22),建议使用官方社区广泛推荐的多版本管理工具:
- Windows 系统:推荐使用
nvm-windows(GitHub 官方地址:github.com/coreybutler/nvm-windows); - macOS / Linux 系统:推荐使用
nvm或由 Rust 编写的高性能版本管理工具fnm。
这些管理工具在安装各版本 Node.js 时,底层默认都是直接向 nodejs.org/dist/ 请求官方编译好的纯净二进制包,安全性和灵活性皆能兼顾。
3. 如果此前不慎安装了第三方的捆绑版本,应该如何排查与清理?
如果不小心运行了第三方软件园的下载器,建议采取以下三步彻底排查清理:
- 进入控制面板卸载:打开系统的“应用和功能”(或添加/删除程序),按安装日期降序排列,仔细核对同一时间段内被静默安装的不知名浏览器插件、锁屏推广或弹窗工具,将其全部卸载;
- 检查快捷方式属性:右键查看桌面常用浏览器图标的“属性”,检查“目标”路径末尾是否被追加了推广网址参数,若有则予以删除;
- 重新官方覆盖安装:直接前往
https://nodejs.org/下载最新的 LTS 官方安装包,再次运行安装向导,它会自动校正并覆盖原本混乱的 PATH 环境变量与核心二进制文件。
Windows系统安装Node.js:msi安装包使用与环境变量配置
2026-11-12 12:40:22
macOS 安装 Node.js:Homebrew 与官方 pkg 包怎么选
2026-11-12 11:49:24
Node.js Windows系统下载安装与环境变量配置教程
2026-11-12 08:48:13
Node.js安装完成后怎么配置npm国内镜像源加速
2026-11-12 08:26:25
Node.js安装后提示'node不是内部或外部命令'?Windows与Mac环境变量PATH配置详解
2026-11-11 15:40:26







