

旧项目升级Node.js版本要注意哪些兼容性风险
针对维护多年的旧项目在升级Node.js版本时面临的兼容性挑战,系统梳理原生C++模块断裂、OpenSSL 3.0加密拦截、npm依赖树解析严格化、废弃核心API及Linux系统底层glibc依赖等关键风险,并提供标准化的升级排查与落地流程。
gyp ERR!、ERR_OSSL_EVP_UNSUPPORTED 或 code ERESOLVE。旧项目跨版本升级 Node.js,本质上是在应对底层二进制 ABI、加密安全基线、依赖树解析算法以及操作系统 C 运行库的断裂。要让升级平稳落地,必须在动手前逐项梳理并化解这些关键层面的兼容性风险。
一、原生 C/C++ 扩展与 V8 ABI 断裂风险
在 Node.js 生态中,部分追求极致性能或直接对接底层系统的依赖库是用 C/C++ 编写的(例如早期前端广泛使用的 node-sass,后端用于纤程调度的 fibers,以及图形处理库 canvas)。这些原生模块在安装时需要通过 node-gyp 进行本地编译,或者从远程服务器下载对应系统与 Node.js 版本的预编译 .node 二进制文件。
当 Node.js 升级到更高的大版本时,其内置的 Google V8 引擎与底层 C++ 抽象层会同步升级,这直接导致了 NODE_MODULE_VERSION(即 ABI 版本号)的改变。如果原生模块使用的是早期未标准化的内部宏或旧版 NAN(Native Abstractions for Node.js)绑定,新版本运行时加载预编译文件时便会直接报错:
Error: The module '/project/node_modules/node-sass/vendor/linux-x64-72/binding.node'
was compiled against a different Node.js version using
NODE_MODULE_VERSION 72. This version of Node.js requires
NODE_MODULE_VERSION 115. Please try re-compiling or re-installing the module.
此时即使尝试执行 npm rebuild,也会因为新 Node.js 自带的头文件不再兼容旧 C++ 语法,或者宿主环境中的 Python 3 与 GCC 版本过新,导致 node-gyp 编译阶段直接崩溃。
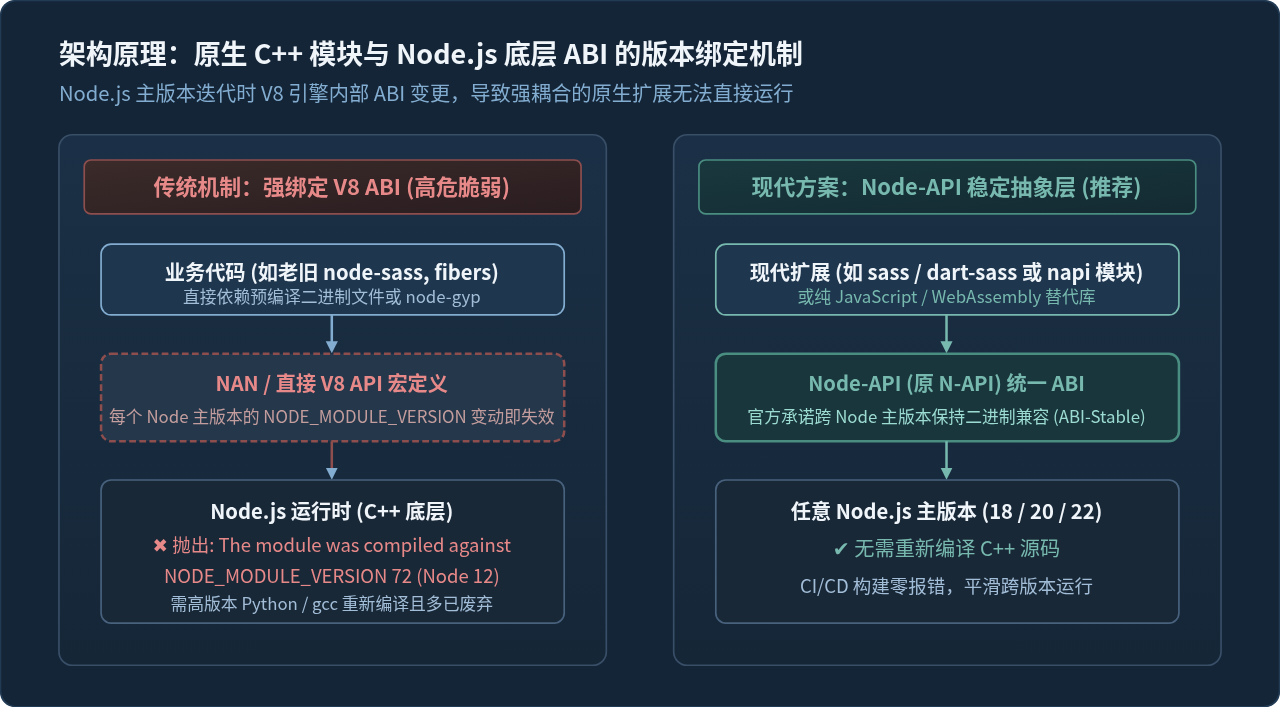
对于像 node-sass 这样官方早已停止维护的原生模块,最彻底的做法是替换为基于纯 JavaScript 或 WebAssembly 编译的 sass(Dart Sass);对于后端必须使用的底层扩展,应核实其是否已重构成遵循 Node-API(即 ABI-Stable 的稳定应用程序接口)的实现版本。对于必须保留的原生编译模块,需要确保本地与 CI/CD 环境安装了对应版本的 Python 3 与 C++ 构建工具链(如 build-essential 或 Windows Build Tools)。
二、加密协议升级与 OpenSSL 3.0 兼容性拦截
从 Node.js 17 开始,官方将底层的加密引擎由 OpenSSL 1.1.1 升级到了 OpenSSL 3.0。OpenSSL 3.0 为了满足更高等级的网络与信息安全标准,默认禁用了诸如 MD4 等老旧弱哈希算法与部分对称密码算法。
这一改动对许多基于 Webpack 4 或老旧构建脚手架的旧前端工程造成了直接破坏。由于 Webpack 4 内部生成文件哈希时默认调用了 Node.js 的 crypto.createHash('md4'),在 Node.js 17、18 或 20 环境下运行 npm run build 时,进程会立即中断并输出以下错误:
Error: error:0308010C:digital envelope routines::unsupported
    at new Hash (node:internal/crypto/hash:69:19)
    at Object.createHash (node:crypto:133:10)
    opensslErrorStack: [ 'error:03000086:digital envelope routines::initialization error' ],
    code: 'ERR_OSSL_EVP_UNSUPPORTED'
排查该问题时,开发人员需要权衡短期适配与长期重构的成本:
- 临时规避手段:在运行命令时注入环境变量参数,启用 OpenSSL 的旧版提供程序:
在export NODE_OPTIONS="--openssl-legacy-provider" npm run buildpackage.json的 scripts 脚本中加入cross-env NODE_OPTIONS=--openssl-legacy-provider可以保证团队多平台开发时免受影响。 - 长效根治手段:升级构建工程至 Webpack 5 或改用 Vite。Webpack 5 允许显式配置
output.hashFunction = 'xxhash64'等现代非加密散列算法,彻底摆脱对 Node 废弃哈希实现的依赖。
三、包管理器与依赖树解析机制变革
Node.js 的跨版本升级往往伴随着全局绑定的 npm 版本跨代。例如 Node.js 14 自带的是 npm 6,而 Node.js 16/18/20 则分别搭载了 npm 8、9、10。在 npm 7 引入全新的依赖解析引擎(Arborist)后,针对 peerDependencies(对等依赖)的处理逻辑发生了根本性转变。
在 npm 6 中,当项目中声明的某个插件(例如旧版 UI 组件库)要求的对等依赖版本与宿主项目实际安装的版本不一致时,npm 仅仅在终端打印一段黄色的 npm WARN 告警信息,依然会继续把包下载并写入 node_modules。但从 npm 7 开始,算法会把依赖冲突视为不可调和的逻辑错误,并直接中断安装流程:
npm ERR! code ERESOLVE
npm ERR! ERESOLVE unable to resolve dependency tree
npm ERR! While resolving: legacy-ui-lib@2.1.0
npm ERR! Found: react@17.0.2
npm ERR! Could not resolve dependency:
npm ERR! peer react@"^16.8.0" from legacy-ui-lib@2.1.0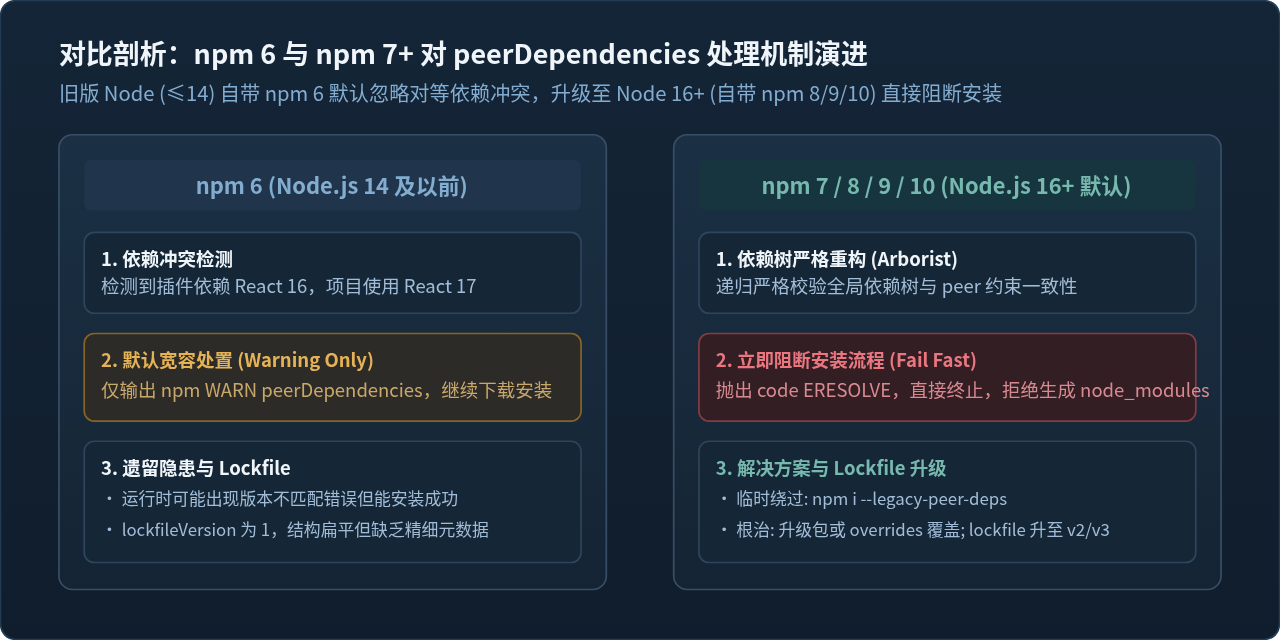
此外,随着 npm 版本的跨越,package-lock.json 文件的结构规范也从 lockfileVersion: 1 自动升级到 lockfileVersion: 2 或 3。如果团队内部分成员仍使用旧版 Node.js/npm 开发,而另一些成员使用新版执行 npm install,会导致 lockfile 在代码仓库中频繁被整文件重写,引发灾难级的代码合并冲突。
在旧项目尚未全量排查完第三方老旧依赖前,可在根目录下创建 .npmrc 文件,写入 legacy-peer-deps=true,将安装逻辑降级为旧版模式;在 npm 8.3.0+ 中,还可以使用 package.json 内的 overrides 字段强制覆盖深层嵌套依赖的版本约束,实现精准修正。
四、废弃 API、模块解析规范与全局命名空间冲突
除了外部生态与构建工具,Node.js 运行时核心库本身在演进过程中也做出了多项破坏性清理与新特性注入,老旧代码在执行时容易触发静默异常或不可预期的问题。
1. Buffer 构造函数的全面废弃
早年编写的 Node.js 后端代码经常包含 new Buffer(number) 或 new Buffer(string)。因为未初始化的内存分配容易导致敏感内存数据泄漏,Node.js 官方早已将该构造函数列为废弃(DEP0005)。在老版本中仅抛出告警,但在 Node.js 18+ 的某些子模块或第三方严苛检查下,继续调用会直接产生运行时中断。必须全部重构替换为 Buffer.alloc() 或 Buffer.from()。
2. URL 解析与 process.binding() 移除
旧代码常用的 url.parse() 方法已被废弃,改由与浏览器对齐的标准 new URL() 替代。更危险的是部分底层黑魔法包依赖了 Node.js 内部的私有绑定函数 process.binding(),在新版本中这些未公开接口已被彻底封禁,调用即报错 process.binding is not a function。
3. 原生 fetch 与全局作用域污染
Node.js 18 开始正式将 fetch、Headers、Request 和 Response 挂载到了全局对象 globalThis 下。如果旧项目中曾经在全局定义了同名的变量、或引入了旧版第三方打补丁库(如 node-fetch v2),两者的类型定义或行为细节差异(如 Node 内置 fetch 的流式处理机制与旧版库不同)可能会导致静默的接口请求异常。
4. package.json 的 exports 字段严格限制
旧项目常通过深层路径直接引用第三方依赖包的私有文件,例如 require('some-pkg/lib/utils/helper')。但在 Node.js 14+ 广泛推行 ESM/CJS 条件导出后,若第三方包在 package.json 中定义了 exports 映射表,任何未在 exports 中明确公开的子路径在被引入时都会直接抛出 ERR_PACKAGE_PATH_NOT_EXPORTED 错误。
五、操作系统与运行时底座环境(glibc 2.28 门槛)
许多运维团队在本地开发机上完成了 Node.js 升级和功能验证,但将应用打包发布到生产服务器或老旧 Docker 镜像中时,容器却在启动阶段直接崩溃退出,日志只有短短一行:
node: /lib64/libc.so.6: version `GLIBC_2.28' not found (required by node)
node: /lib64/libm.so.6: version `GLIBC_2.27' not found (required by node)
这是因为从 Node.js 18 开始,官方预编译的 Linux x64 二进制文件将构建工具链的基线提升到了 glibc 2.28。这意味着所有基于 CentOS 7(默认搭载 glibc 2.17)、Ubuntu 18.04 或 Debian 9 的旧宿主机系统与老旧容器镜像,都无法直接启动 Node.js 18+ 的官方二进制文件。
严禁尝试在生产机器上强行替换系统级 libc.so.6 软链接,这极易导致系统级核心组件(如 SSHD、systemd)全面崩溃。正规做法是在升级 Node.js 的同时,将基础镜像或服务器操作系统同步迁移至现代发行版:
- Docker 镜像由
node:14-alpine或centos:7升级为node:20-bookworm-slim(基于 Debian 12,glibc 2.36)或node:20-alpine(采用 musl libc)。 - 如果使用 Alpine 基础镜像,由于其使用 musl libc 而非 glibc,安装包含原生二进制扩展的 npm 包时需要额外确认预编译支持,或通过
apk add --no-cache python3 make g++保证具备就地编译环境。
六、旧项目平滑升级的操作步骤与实战验证流程
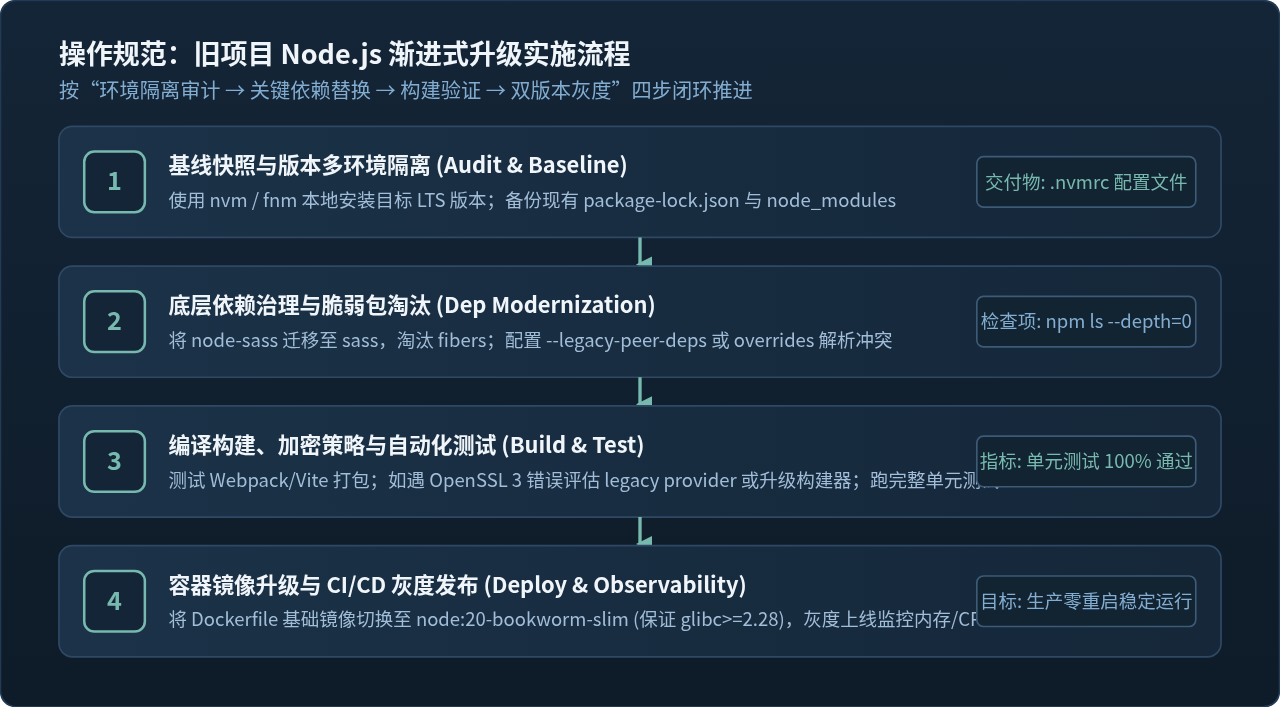
为了避免升级过程中遇到多个问题相互交织引发“滚雪球”式的排障困难,推荐按照以下四个标准化阶段递进执行。
第 1 步:基线快照与多版本环境隔离
不要直接在全局安装覆盖旧 Node.js。在本地机器上使用 nvm(Node Version Manager)或 fnm 进行版本托管,并在项目根目录下创建 .nvmrc 文件,明确标注目标版本号(如 20.18.0)。在开始前,完整备份当前项目运行正常的 package.json 与 package-lock.json,以便遇到不可预估的问题时随时回退对比。
第 2 步:排查淘汰老旧原生扩展与脆弱依赖
利用命令检查项目内所有依赖的原生编译模块:
# 检索依赖树中的 node-sass 等老旧原生包
npm ls node-sass fibers node-gyp

# 全量测试依赖安装(先开启兼容模式以定位深层冲突)
npm install --legacy-peer-deps
将确认失效的原生库替换为纯 JS 现代库。例如将 node-sass 卸载并安装 sass,同时检查前端构建配置(如 vue.config.js 或 webpack.config.js)中是否有直接引用旧 Sass 编译选项的配置项,做出相应参数调整。
第 3 步:本地编译打包与回归测试
切换到新版本运行构建与测试脚本:
# 切换至指定 Node 版本
nvm use

# 执行本地全量构建
npm run build

# 运行单元测试与集成测试套件
npm test
若在构建时触发了 OpenSSL 错误,优先尝试在构建参数中临时附加 NODE_OPTIONS="--openssl-legacy-provider" 确认构建能否跑通,随后安排计划升级构建工具。全部测试通过后,方可锁定生成新版 package-lock.json。
第 4 步:CI/CD 矩阵验证与生产灰度
在持续集成(CI)流水线中配置多版本测试矩阵(例如同时配置 Node.js 14 与 Node.js 20),在容器环境中验证镜像打包与全量自动化测试。生产发布时采用灰度发布或金丝雀发布策略,重点观测 Node.js 进程的事件循环延迟(Event Loop Lag)、内存常驻集(RSS)与异常捕获指标,确认无性能劣变后再行全量切流。
七、升级兼容性风险快速排查矩阵与自检清单
在开展升级前与升级排查中,可以参照下方的全景矩阵,对照项目现存技术栈进行全面自检。
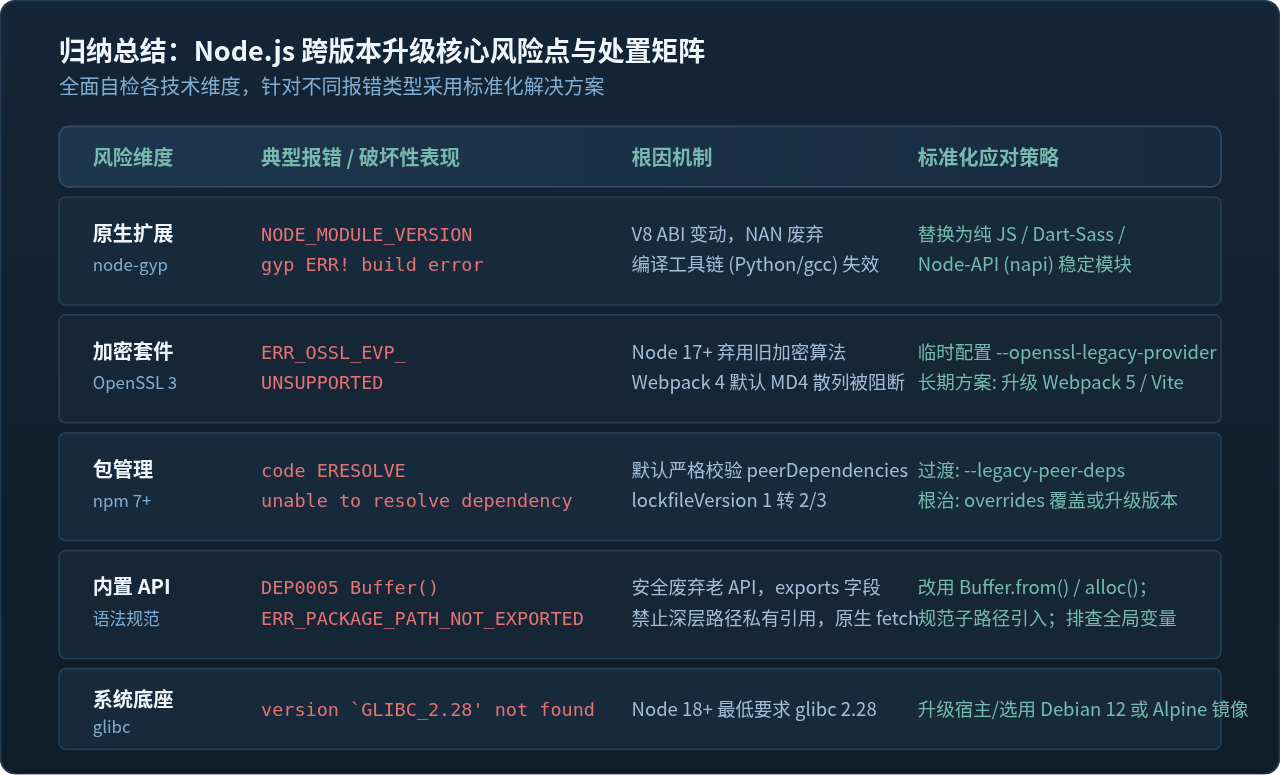
| 检查项类别 | 风险触发特征 | 预先自检命令或代码特征 | 达标准出条件 |
|---|---|---|---|
| 原生依赖 | gyp ERR!、NODE_MODULE_VERSION 报错 |
检查 dependencies 中是否含有 node-sass、fibers |
全部替换为 Node-API 模块或纯 JS 替代库 |
| 加密套件 | ERR_OSSL_EVP_UNSUPPORTED |
Webpack 4 打包、crypto.createHash('md4') |
配置 legacy provider 或升级打包器,构建 0 错误 |
| 依赖解析 | npm ERR! code ERESOLVE |
执行 npm install 报错退出 |
配置 .npmrc 或规范化 package-lock.json |
| 运行时 API | DEP0005、process.binding 异常 |
全文检索 new Buffer(、process.binding( |
代码均改用 Buffer.from() / Buffer.alloc() |
| 操作系统底座 | version 'GLIBC_2.28' not found |
在 Linux 服务器执行 ldd --version 查看 glibc 版本 |
宿主或容器 glibc >= 2.28,进程平稳常驻 |
整体而言,旧项目的 Node.js 升级绝非简单的版本数字更新,而是一次对前端构建与后端运行时工程链路的全面体检。遵循“隔离环境、排查原生扩展、兼容加密与包解析、适配底座镜像”的推进策略,可以最大程度地将升级风险扼杀在本地开发与自动化测试阶段,确保业务系统在最新 LTS 版本的安全防护与性能红利下平稳运行。
为什么选择Node.js开发后端?适用场景与局限性分析
2026-11-12 12:50:54
解决 JavaScript 局域网聊天连接被防火墙拦截的问题
2026-11-12 11:23:19
国内怎么加速下载 Node.js?常用镜像源汇总
2026-11-12 11:13:06
Node.js 免安装版(zip/tar.gz)的手动配置方法
2026-11-12 10:29:55
Node.js官网下载慢或失败?国内镜像源加速下载教程
2026-11-12 08:21:23







