JavaScript框架库漏洞造成内存泄漏怎么排查
深入解析JavaScript框架与第三方依赖库自身漏洞引发内存泄漏的完整排查方法,通过DevTools生产环境配置、三快照对比技术、Retainers保留树追溯与MRE隔离验证,彻底定性并解决内存泄漏问题。
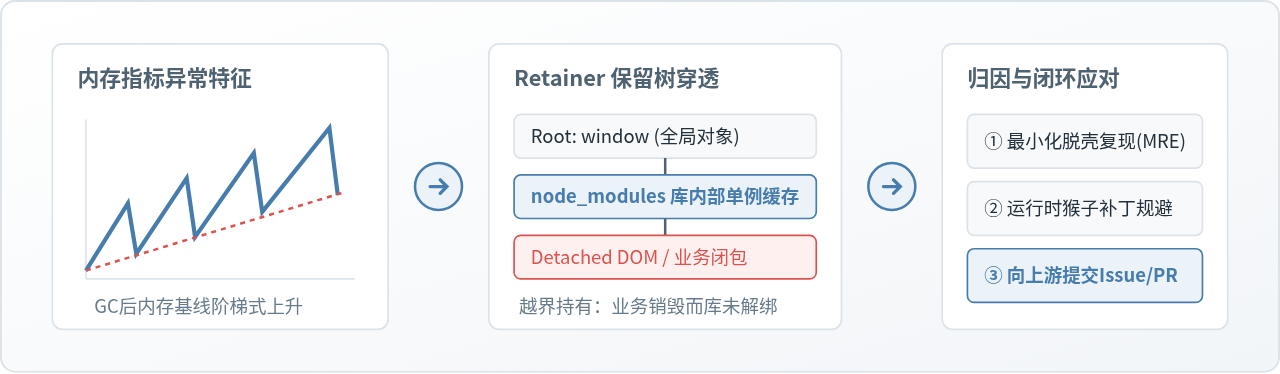
排查因第三方框架或类库内部缺陷引发的内存泄漏,核心难点在于将问题从业务代码中剥离,并定位到三方源码持久持有的强引用链。当页面或组件在调用了官方指定的销毁方法后,内存基线依然随操作次数持续抬升,开发者往往面临“业务已解绑,但对象仍不释放”的困境。排查此问题的有效路径可以归纳为五个具体阶段:建立无干扰的无混淆测试环境、运用 Chrome DevTools 三快照对比技术截获未释放对象、沿着 Retainers 保留树穿透业务层并定位到库内部锚点、构建脱离业务上下文的最小复现代码(MRE)隔离定性,最后通过运行时猴子补丁临时规避并向上游开源项目提交修复。
一、区分“业务误用”与“框架库内部缺陷”
排查的第一步是建立清晰的判定基准。绝大部分内存泄漏并非来自底层框架的 Bug,而是业务代码遗漏了清理逻辑。但在实际工程中,框架和库自身的漏洞通常表现为以下几种隐蔽的固化特征:
- 全局注册表或单例未弱引用化:框架内部维护了全局事件总线(EventBus)、状态追踪器或依赖收集集合,在组件注册时存入了普通数组或
Map,但在组件销毁流程中未执行剔除逻辑。 - 销毁生命周期存在死角:在调用库的
destroy()、dispose()或unmount()方法后,其内部绑定的 DOM 尺寸监听器(如ResizeObserver)、全局窗口事件(如window.onorientationchange)或定时任务未完全停止,回调闭包中仍持久持有组件根节点。 - 虚拟 DOM 与异步调度队列引用残留:某些高频渲染库在组件被父级卸载时,微任务队列或动画渲染帧队列中仍滞留着已卸载节点的引用,导致整个组件上下文无法被垃圾回收器(GC)回收。
- SSR 服务端多请求上下文穿透:在 Node.js 服务端渲染场景中,某些库在模块顶层创建了单例数据缓存,导致后续用户的 HTTP 请求持续向该单例塞入数据,造成 Node 进程常驻内存(RSS)单调上涨。
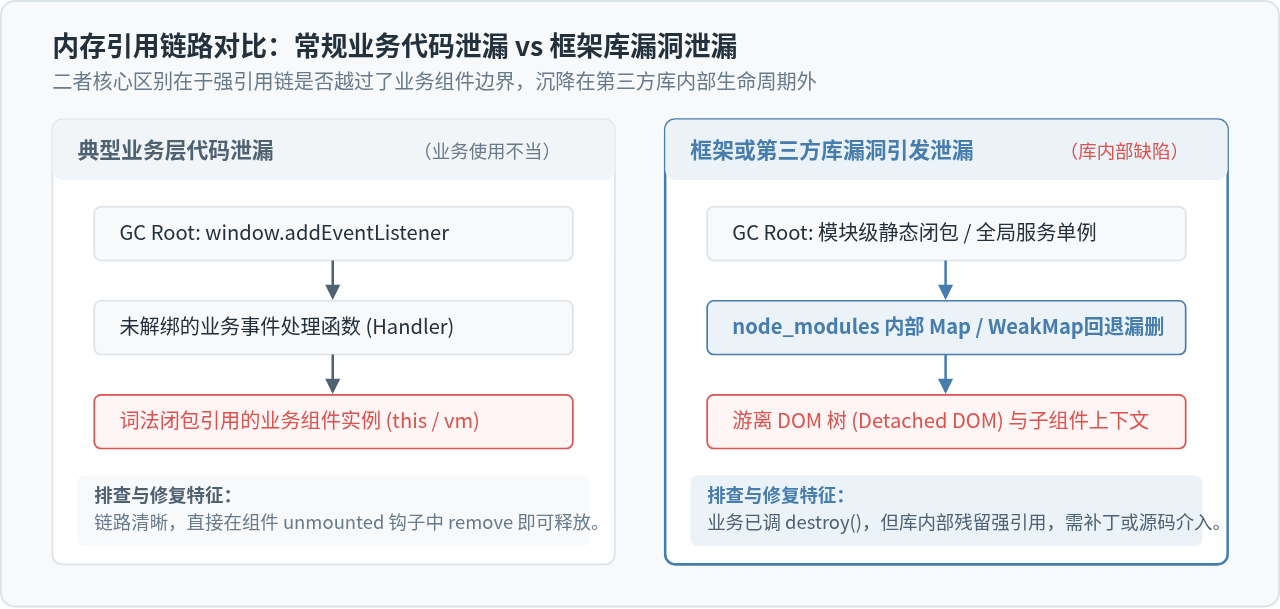
从引用拓扑上看,业务层泄漏的 Retainer 链较短,其根引用通常直接止步于业务全局变量或未解绑的 DOM 监听;而框架库漏洞导致的泄漏,其保留树必定会跨越应用层与依赖层的边界,在 node_modules 内部某处全局变量或静态闭包中形成滞留锚点。
二、排查准备:搭建干净的基准测试环境
在排查内存泄漏时,直接在常规的本地开发模式或经深度混淆的线上生产包中分析往往会得出错误结论。开发模式下的热模块替换(HMR)机制和各种 DevTools 扩展插件自身就会持有大量对象,造成严重的“伪泄漏”;而混淆后的变量名会变成单字母(如 t.e[n]),导致开发者无法在快照中识别库内部的数据结构。
正确的排查环境必须满足以下三个关键前置条件:
1. 启动纯净的浏览器独立测试实例
浏览器扩展程序(如广告拦截器、各类框架插件)会向宿主页面注入 Content Script 并长期持有 DOM 节点引用。排查时应通过命令行启动一个全新、纯净的用户目录:
/Applications/Google\ Chrome.app/Contents/MacOS/Google\ Chrome --user-data-dir=/tmp/chrome-clean-profile --no-first-run --no-default-browser-check
2. 输出保留函数名与类名的无混淆构建产物
修改前端构建工具配置(以 Vite / Rollup 或 Webpack 为例),关闭标识符混淆并开启完整的 Source Map,确保在堆快照(Heap Snapshot)中能直接观察到第三方库中真实的类名和私有属性名:
// vite.config.js 示例:排查专用的保留名称配置
export default {
  build: {
    minify: 'terser',
    terserOptions: {
      mangle: false,       // 禁用变量混淆,保留真实函数与类名
      keep_classnames: true,
      keep_fnames: true
    },
    sourcemap: true
  }
};三、操作步骤:三快照对比法(Three Snapshot Technique)
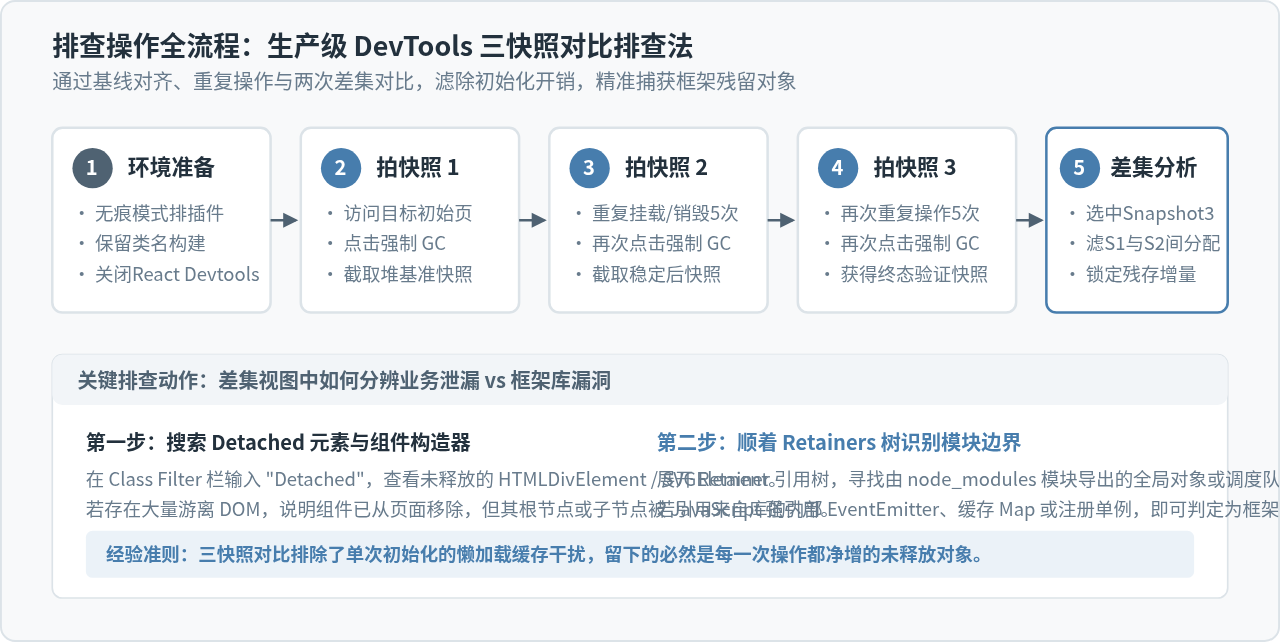
要确定某个框架库是否存在内存泄漏,不能单纯查看内存数值的大小,而必须观察“重复执行挂载与卸载后,内存基线是否阶梯式上升”。Chrome DevTools 的“三快照对比技术”是排查此类问题最严谨的标准操作。
步骤 1:录制初始基线(快照 1)
在纯净浏览器中打开待测页面。等待网络请求与初始渲染全部就绪后,打开 Chrome 开发者工具,切换到 Memory(内存)面板,选中 Heap snapshot。在点击左上角的“Take snapshot”之前,连续点击两次垃圾桶图标(Collect garbage)强制执行全局垃圾回收,随后捕获第一份快照,命名为 Snapshot 1。
步骤 2:执行循环操作并录制中间态(快照 2)
在页面中连续执行目标操作(例如打开并关闭包含该三方库的弹窗,或切换路由进入后离开)5 次。完成最后一次操作后,停留在空闲界面,再次连续点击两次垃圾桶图标执行强制垃圾回收。此时拍摄第二份快照,命名为 Snapshot 2。此时的快照可能包含该库初次加载时的某些一次性缓存。
步骤 3:重复相同循环并录制终态(快照 3)
以完全相同的路径再次执行目标操作 5 次,并在完成后回到初始空闲状态。再次点击垃圾桶图标强制 GC,截取第三份快照,命名为 Snapshot 3。
步骤 4:计算差集,锁定顽固滞留对象
这是最关键的一步分析操作:
- 在左侧列表中点击选中
Snapshot 3; - 在顶部透视下拉菜单(默认为 Summary)中切换为 Objects allocated between Snapshot 1 and Snapshot 2(在快照1和快照2之间分配的对象);
- 此时列表中展示的对象,是在步骤 2 期间创建、并且历经了步骤 3 的操作与强制垃圾回收后依然存活在堆内存中的对象。
由于步骤 2 和步骤 3 的操作完全对称,如果某个库没有任何泄漏,所有因组件创建而分配的对象在组件销毁后都应被回收,此差集视图中的增量对象计数应该接近于 0。如果列表中稳定存在大量该三方库相关的内部类、Detached HTMLDivElement 或闭包对象,则证明发生了净增泄漏。
四、保留树(Retainers Tree)深度溯源与定位
锁定未释放的异常对象后,必须追溯其被谁持有。在差集列表中,展开可疑对象并在下半部分的 Retainers(保留树)面板中逐层向上排查,直至发现阻断垃圾回收的根本源头。
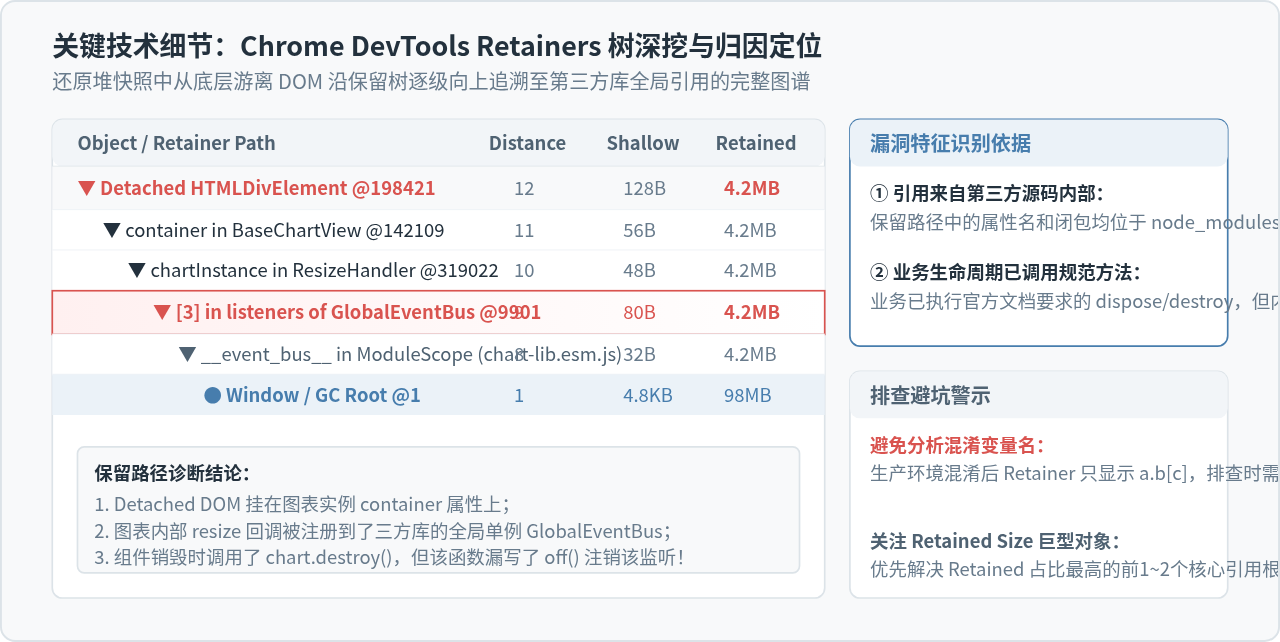
1. 识别游离 DOM(Detached Elements)
在 Class Filter 过滤栏输入 Detached。如果发现页面已经销毁了包含图表、富文本或复杂 UI 组件的容器,但内存中仍驻留着黄色高亮显示的 Detached HTMLDivElement,说明该 DOM 树虽脱离了渲染文档树,却依然被 JavaScript 变量持有。双击该条目展开其 Retainers 视图,可以看到下游属性:
// 典型的 Retainer 保留链层级解读:
Detached HTMLDivElement @198421                     // [1] 游离的业务挂载 DOM
  container in ChartRenderer @142109               // [2] 被第三方渲染器引用
    chartInstance in ResizeObserverCallback @319022 // [3] 闭包回调中捕获了实例
      listeners of GlobalEventBus @9901            // [4] 挂在三方库全局单例事件总线上
        ModuleScope (node_modules/chart-lib/esm.js) // [5] 库顶层模块级静态作用域
          Window @1                                 // [6] 全局 GC Root
2. 研判阻断回收的“分界点”
沿着保留树向上读取属性名和文件名。当发现保留链条从你的业务业务代码(如 MyComponent.vue 或 Dashboard.tsx)转移到了位于 node_modules/ 内部的文件(如 chart-core.esm.js),且持有的属性为库内部未公开的全局映射表(如 __all_instances__、eventRegistry 或 resizeHandlerPool)时,即可初步断定:这是该库在执行内部销毁方法时,未同步移除全局静态容器中的私有引用造成的漏洞。
五、制作最小可复现示例(MRE)验证库缺陷
要最终坐实框架库的漏洞并与开源社区对话,不能依赖臃肿的业务项目。必须编写一个不包含任何业务框架、业务接口与第三方状态管理的独立 HTML 单文件,用纯原生 JavaScript 模拟反复挂载与销毁。
以下为一个标准的验证脚手架代码:
<!DOCTYPE html>
<html>
<head>
  <meta charset="UTF-8">
  <title>Library Memory Leak MRE Test</title>
  <!-- 引入待验证的第三方库产物 -->
  <script src="./node_modules/target-lib/dist/target-lib.js"></script>
</head>
<body>
  <button id="btn-run">执行 50 次循环挂载/销毁</button>
  <div id="container-root"></div>

  <script>
    const runBtn = document.getElementById('btn-run');
    const root = document.getElementById('container-root');

    async function runCycle() {
      for (let i = 0; i < 50; i++) {
        // 1. 创建挂载目标节点
        const mountNode = document.createElement('div');
        mountNode.className = 'test-mount-point';
        root.appendChild(mountNode);

        // 2. 初始化第三方库实例
        const instance = new TargetLib.Component({
          el: mountNode,
          data: { values: [1, 2, 3, 4, 5] }
        });

        // 模拟短暂停留以完成异步渲染
        await new Promise(r => setTimeout(r, 20));

        // 3. 严格调用官方文档要求的销毁方法
        if (typeof instance.destroy === 'function') {
          instance.destroy();
        } else if (typeof instance.dispose === 'function') {
          instance.dispose();
        }

        // 4. 从 DOM 树彻底移除容器
        root.removeChild(mountNode);
      }
      console.log('50 次挂载与销毁循环执行完毕,请在 DevTools 中点击 GC 并拍摄快照。');
    }

    runBtn.addEventListener('click', runCycle);
  </script>
</body>
</html>
如果在上述仅有几十行纯净代码的 MRE 中,点击按钮执行循环并在 GC 后截取快照,依然能在内存中观察到 50 个 Detached HTMLDivElement 或累积的 TargetLib.Component 实例,则 100% 确认该漏洞存在于第三方库本身的销毁流程中。
六、临时规避方案与上游修复闭环
在确认库内部漏洞后,不能干等开源作者发布修复版本,前端团队需要建立双轨制的应急与修复路径:
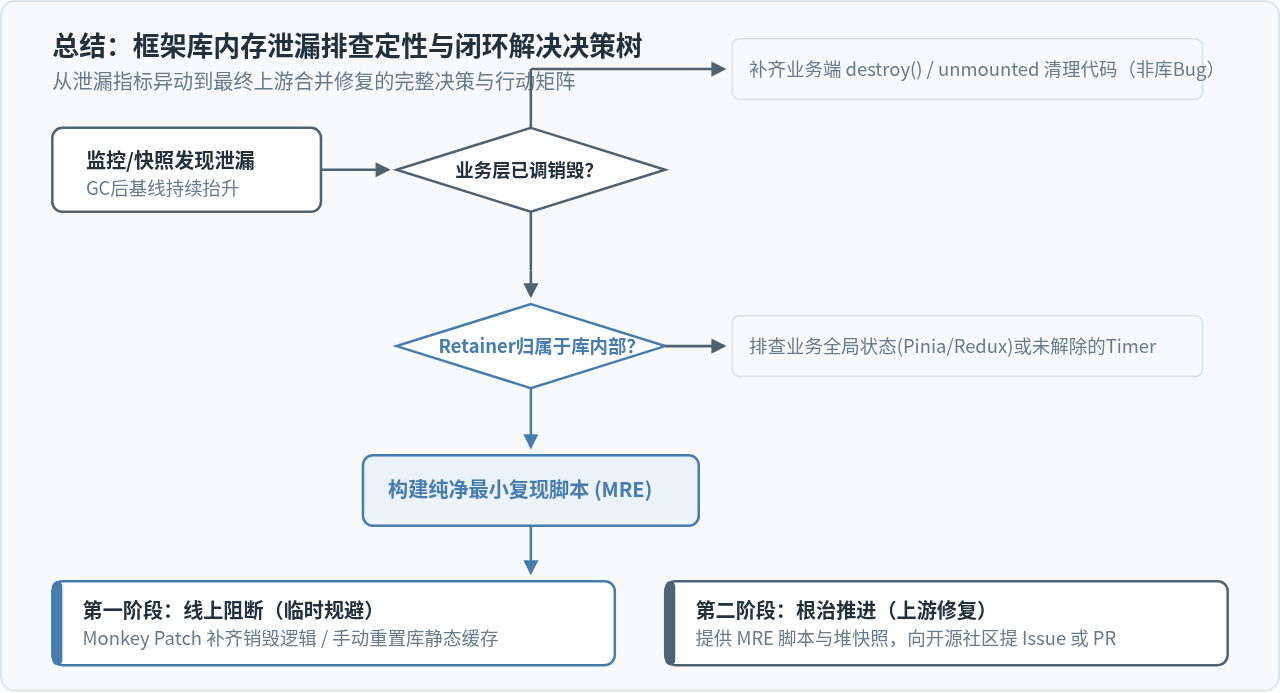
1. 第一阶段:运行时猴子补丁(Monkey Patch)线上阻断
在不修改源码文件的前提下,可以在项目入口处重写该库的销毁原型方法,主动清除其泄露的私有句柄:
// 运行时修补第三方库的销毁漏洞
import TargetLib from 'target-lib';

const originalDestroy = TargetLib.Component.prototype.destroy;

TargetLib.Component.prototype.destroy = function() {
  // 1. 调用原始销毁逻辑
  originalDestroy.apply(this, arguments);

  // 2. 针对排查出的 Retainer 泄露点实施主动清理
  if (this.__resizeHandler && window.removeEventListener) {
    window.removeEventListener('resize', this.__resizeHandler);
    this.__resizeHandler = null;
  }

  // 3. 清理全局静态单例注册表中残留的弱引用缺失
  if (TargetLib._internalRegistry && TargetLib._internalRegistry.has(this)) {
    TargetLib._internalRegistry.delete(this);
  }

  // 4. 解除内部对 DOM 的持久引用
  this.el = null;
  this.canvas = null;
};
2. 第二阶段:规范提交 Issue 与 Pull Request
将步骤五中写好的 MRE 代码、Chrome DevTools 导出的 .heapsnapshot 核心证据截图(展开 Retainers 树的截图)整理成标准的 GitHub Issue 报告。报告中直接指出源文件中漏写清理代码的精确行号(如指出组件在 destroy 方法中遗漏了 resizeObserver.disconnect() 或未从 Map 中 delete 实例)。通常此类具备完整复现用例与 Retainer 证据的 Issue 会在很短时间内获得开源维护者的合并与发版。
js判断整数正则表达式和传统写法哪个性能更好
2026-11-08 11:17:51
JavaScript框架库漏洞的命名和写法规范怎么定
2026-11-07 13:34:28
JavaScript怎么强制刷新页面绕过浏览器缓存
2026-11-06 18:33:02
JS批量操作DOM导致卡顿?用DocumentFragment优化性能
2026-11-06 13:39:22
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12