JavaScript框架库漏洞的命名和写法规范怎么定
针对JavaScript前端与Node.js开源库漏洞管理中的命名随意、信息缺失和复现困难等痛点,详细讲解如何制定标准化漏洞标题分段语法、六要素正文模版及工程化落地流程。
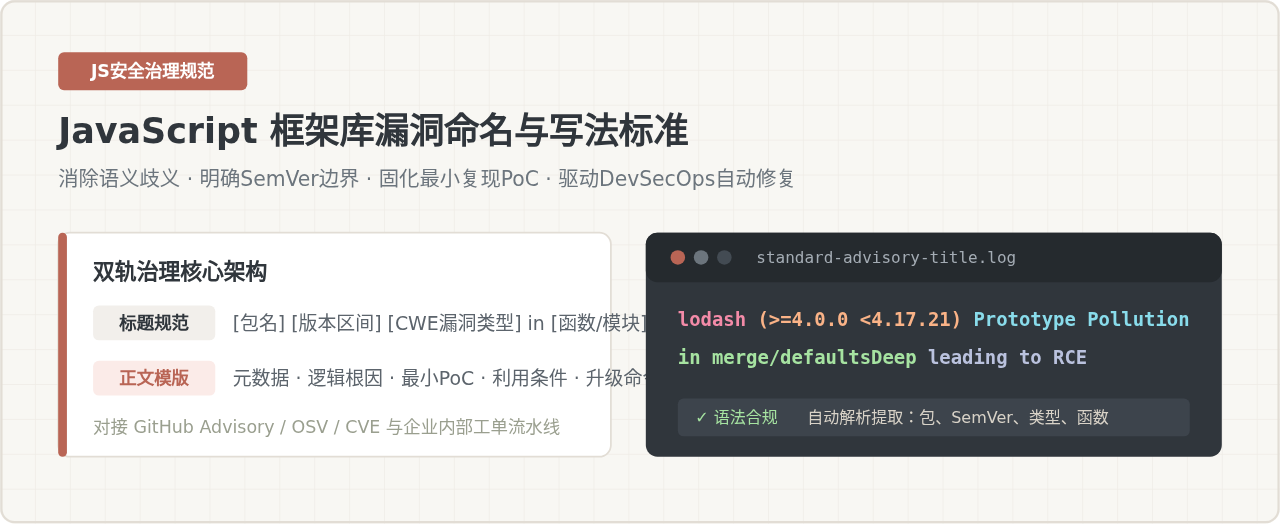
为JavaScript框架与开源库制定漏洞命名与写法规范,核心是建立“可检索、可验证、边界清晰”的工程标准:标题采用固定顺序的四段式语法(包名与作用域、SemVer版本区间、CWE标准漏洞类型、受影响核心函数与危害),正文严格遵循包含元数据矩阵、漏洞机理剖析、最小可复现环境与代码(PoC)、利用前提条件、精准升级路径和应急缓解补丁在内的“六要素模板”。
为什么必须为 JavaScript 框架库制定专门的漏洞规范
在前端与 Node.js 技术栈中,JavaScript 库的依赖层级极深,npm 仓库上单次构建依赖数百甚至上千个第三方包已是常态。在缺乏统一规范的团队或开源社区中,安全工单和缺陷报告往往充斥着诸如“某某库存在严重XSS漏洞”、“请尽快升级框架”、“检测到潜在安全风险”等模糊表述。
这种粗放的写法会直接导致三类工程问题:第一,检索与聚类失效。安全工程师或组件负责人无法通过关键词与 CVE/GHSA 数据库实现自动化对齐;第二,修复边界模糊。未明确指出语义化版本(SemVer)区间与具体调用函数,导致业务方全量升级引发破坏性变动,或低估风险直接忽视;第三,复现成本高昂。缺少 Node.js 运行时版本、构建打包配置或最小运行 PoC,排查人员需要花费数小时逆向分析触发链条。
因此,制定规范并非文字修饰,而是将安全漏洞转化为机器可解析、开发者可复现、运维可定位的工程质量数据。
一、漏洞标题命名的格式标准与字段拆解
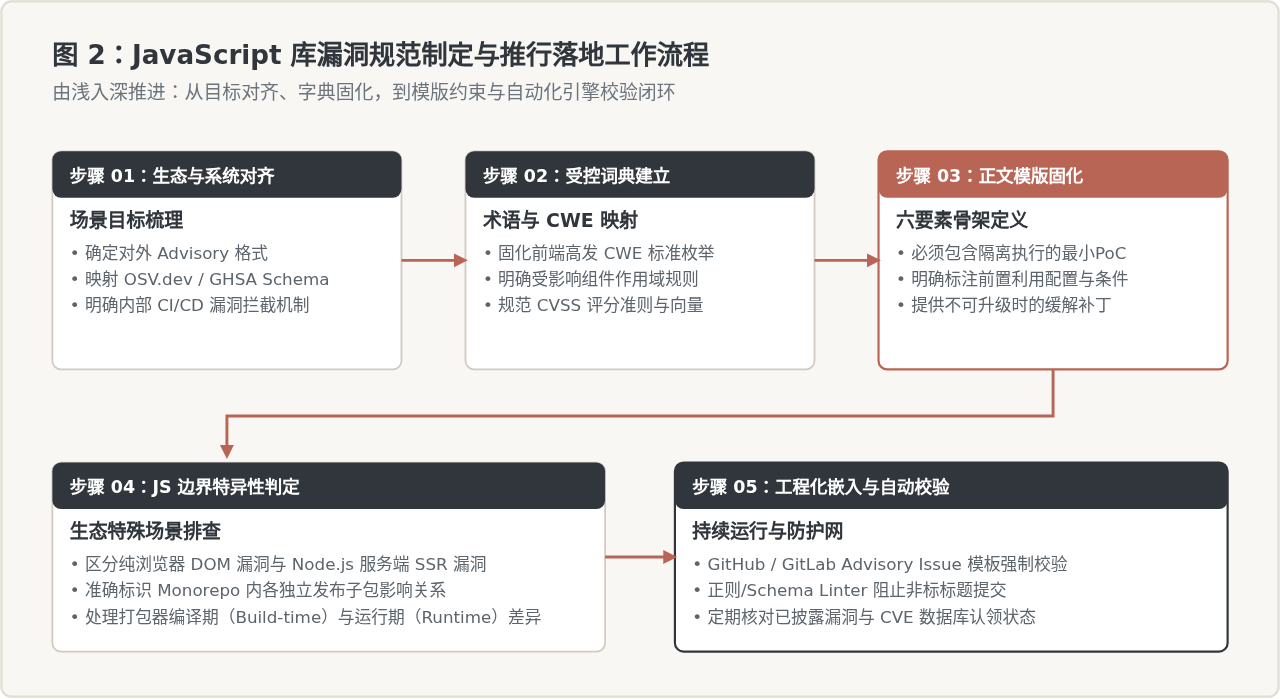
漏洞标题是检索索引与自动化扫描拦截的第一触点。所有 JavaScript 库漏洞的标题必须采用单行“四段式分词语法”。禁止在标题中添加“最新突发”、“严重危险”、“紧急修复”等情绪化修饰词。
[完整包名/作用域] [精确SemVer版本区间] [标准CWE漏洞类型] in [受影响函数/文件] (危害后果)
为了让不同团队成员撰写出的标题保持高度一致,每个字段都必须遵循严格的取值约束:
- 完整包名与作用域(Package Scope):必须书写 npm 上注册的完整名称。带有组织作用域的包必须保留
@前缀与斜杠,例如必须写@angular/core而非简写为angular;属于 Monorepo 体系的子包,必须精准到具体产生缺陷的包名(如@babel/traverse),禁止使用仓库名称指代。 - 精确 SemVer 版本区间(Version Range):使用语义化版本比较操作符,如
>=2.0.0 <2.14.3。严禁使用“部分低版本”、“3.x老版本”、“4.0之前”等自然语言代称。若所有历史版本均受影响且尚未发布修复版,统一标注<=当前最高版本 (Unpatched)。 - 标准 CWE 漏洞类型(Vulnerability Type):漏洞类型必须与公共缺陷枚举(CWE)或公认术语严格对齐,优先使用英文技术原词,括号内可补充中文,例如
Prototype Pollution (原型链污染)、DOM-based XSS (DOM型跨站脚本)、ReDoS (正则表达式拒绝服务)。 - 受影响函数与危害后果(Target & Impact):明确指明导出方法名、内部工具函数或模块文件,例如
in mergeDeep、in compileTemplate;括号内标注最严重的直接威胁,例如leading to RCE或leading to Information Disclosure。
二、制定与推行规范的标准工作流程
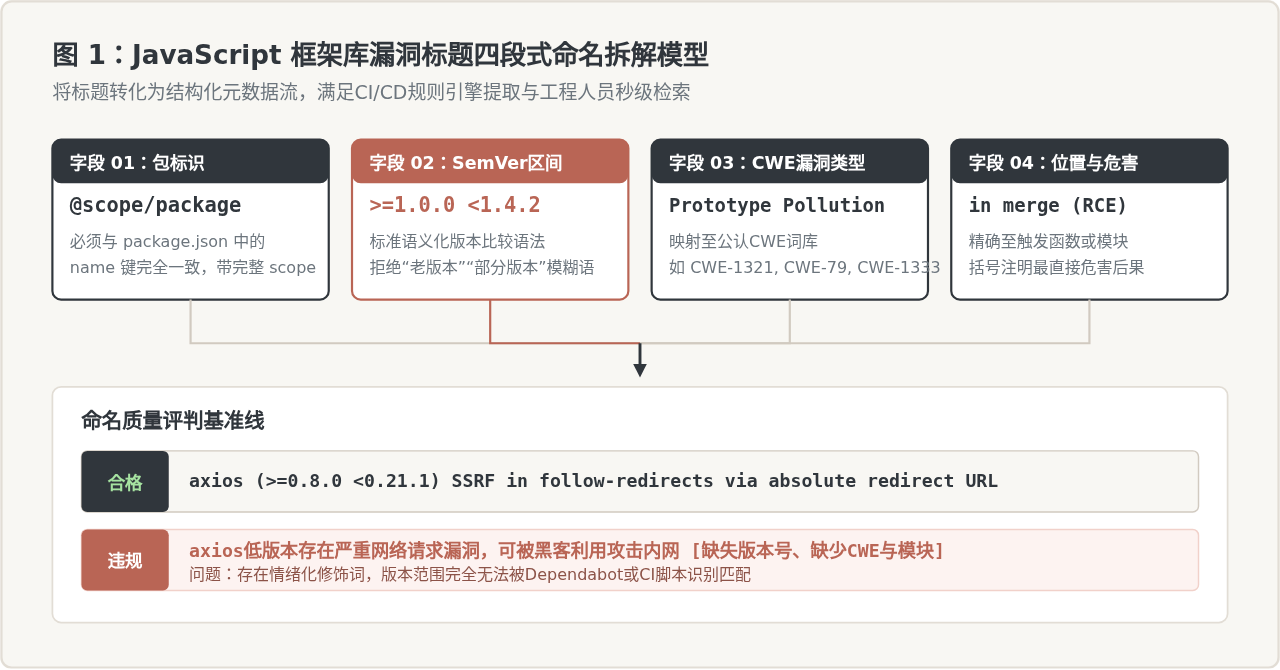
建立一套可在研发流程中长效运转的漏洞规范,不能仅靠发布一份文档。安全团队或开源维护者需要按照以下五个操作阶段组织推进:
- 确定应用场景与下游对接目标:明确当前规范服务的对象是 GitHub Advisory Database、内部漏洞管理平台(如 DefectDojo/Jira),还是扫描工具(如 Trivy/Snyk)。如果需要导出为开源安全数据库(OSV)格式,在字段制定时就需要直接映射其 JSON Schema。
- 建立受控词汇表(Controlled Vocabulary):前端领域存在大量容易混淆的术语。例如,必须统一将“原型链污染”固定命名为
Prototype Pollution,避免部分报告写作Object Prototype Tampering;将DOM-based XSS与反射型 XSS 明确区分,避免审计人员误入歧途。 - 设计正文六要素结构化模版:将自由文本输入改造为结构化表单(如下文第三部分详述),在工单系统中将受影响包名、复现代码、Node版本设定为必填字段。
- 针对 JavaScript 生态边界制定判据:针对 Monorepo 多包共存、别名软链接(Symlink)、服务端渲染(SSR)与纯客户端(CSR)环境差异,补充具体填写规则。例如区分漏洞是仅在 Node.js 端 SSR 编译时触发,还是在浏览器端运行时触发。
- 引入自动化校验与持续审计:编写简易的正则验证脚本或 Git Commit Hook,在安全工单提交或 Advisory PR 合并前,自动验证标题格式是否满足四段式正则、SemVer 区间是否合法。
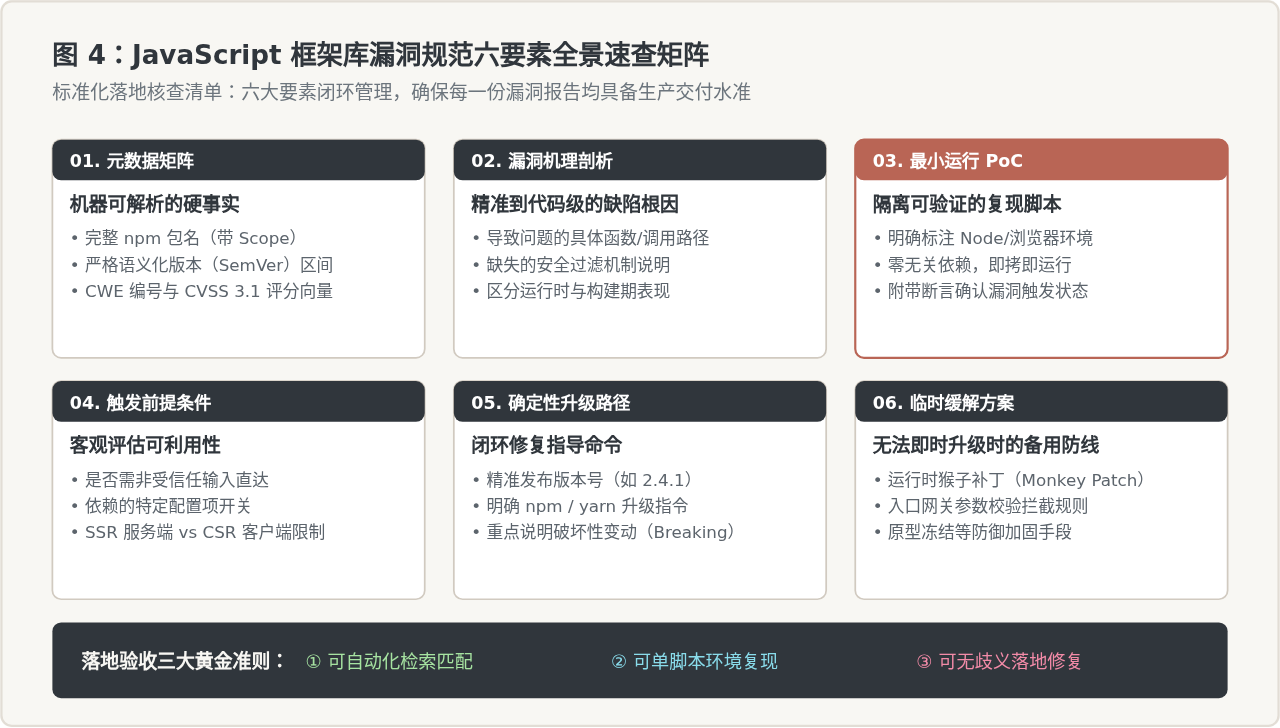
三、正文详细写法的“六要素”结构化规范
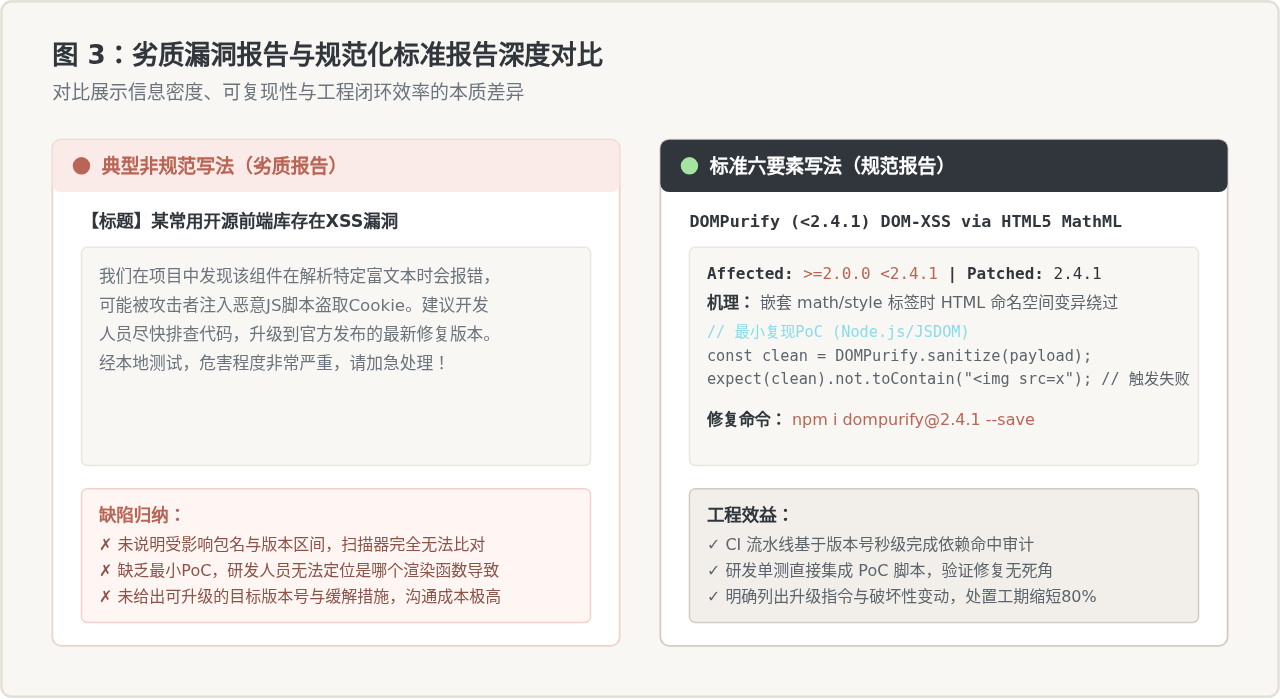
仅有合格的标题无法指导漏洞的实际修复与验证。漏洞正文必须摒弃无序记叙,严格按照“六要素模板”展开撰写:
1. 元数据矩阵(Metadata Matrix)
正文第一节必须以键值对表格呈现元数据,供自动化爬虫或流水线直接解析:
| 字段名 | 类型/格式 | 填写要求与示例 |
|---|---|---|
| Package | String | npm 注册名,如 @fastify/multipart |
| Affected Versions | SemVer Range | 精确区间表达式,如 >=7.0.0 <7.4.1 |
| Patched Version | SemVer Version | 首次修复的具体版本,如 7.4.1;若尚未修复填 None |
| CWE ID | CWE Identifier | CWE 标准编号,如 CWE-1321 (Improperly Controlled Modification of Object Prototype Attributes) |
| CVSS v3.1 | Score & Vector | 评分与向量串,如 7.5 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H) |
2. 漏洞机理剖析(Root Cause Analysis)
简明扼要地解释“在什么场景下,哪一段逻辑由于什么原因产生了缺陷”。必须具体到代码机制,例如:
“在执行深拷贝函数 deepMerge(target, source) 时,代码仅判断了属性是否存在,未过滤键名为 __proto__、constructor 或 prototype 的特殊属性,导致不可信对象的恶意键直接赋给全局 Object.prototype,引发原型链污染。”
3. 最小可复现环境与代码(Minimal Reproducible PoC)
复现脚本是检验漏洞真实性与修复效果的最高标准。PoC 必须遵循“零依赖或自包含”原则:
- 明确指定执行环境:注明测试使用的 Node.js LTS 版本(如
Node.js v18.19.0)或浏览器内核(如Chromium 120.0)。 - 提供最小
package.json与执行脚本:脚本中应包含预期漏洞触发前后的断言输出,执行该脚本能稳定观察到异常现象(如污染证明、内存耗尽或未授权调用)。
// repro.js - 独立最小复现示例
const { deepClone } = require("target-lib"); // 受影响版本: 1.2.0

console.log("执行前污染状态:", ({}).polluted); // 输出: undefined

// 模拟不可信恶意输入
const maliciousPayload = JSON.parse('{"__proto__": {"polluted": "pwned"}}');
deepClone({}, maliciousPayload);

// 验证全局对象是否遭到篡改
if (({}).polluted === "pwned") {
  console.error("【漏洞确认】全局 Object 原型链已遭污染!");
  process.exit(1);
} else {
  console.log("【安全】未检测到污染。");
}
4. 触发前提与利用上下文(Exploit Conditions)
必须实事求是地列出漏洞触发所必须的前置条件。例如是否需要开启特定配置项(如 allowInsecurePrototype: true)、是否必须接收未经验证的用户原始 JSON 输入、是否依赖客户端特定 DOM 挂载行为等。严禁为了抬高危害评级而隐藏严苛的前置触发条件。
5. 确定性升级与修复指引(Remediation & Upgrade)
给出确切的依赖更新命令,避免含糊说“请升级至最新版”。如果跨主版本升级存在破坏性变动(Breaking Changes),必须简要注明兼容性风险,例如:
# 修复建议
# 生产项目执行以下命令锁定安全版本:
npm install target-lib@1.2.1 --save

# 注意:若由 1.x 升级至 2.x,请注意 init() 方法已改为异步 Promise 返回!
6. 临时缓解补丁(Workaround)
在无法立即停机重启或依赖链存在锁版本限制的场景下,提供纯代码层面的热修复或输入过滤方案。例如:使用 Object.freeze(Object.prototype) 防御原型污染,或在入口网关处配置 JSON Schema 强校验拦截含有敏感属性名的请求体。
四、JavaScript 典型漏洞类型的标准描述模版
不同漏洞类型的技术根因不同,描述重点也有所侧重。以下梳理 JavaScript 框架与基础库中最常见的四类漏洞规范写法要点:
1. 原型链污染(Prototype Pollution - CWE-1321)
- 标准标题格式:
[库名] [SemVer区间] Prototype Pollution in [深拷贝/对象合并函数] via [未受控键名] - 必须标明的核心机理:指出未拦截
__proto__或constructor.prototype的具体合并或属性赋值路径;说明受影响函数是否属于递归结构。 - PoC 规范:必须包含对
({}).pollutedProperty的直接断言,严禁只贴一个巨大的 JSON 数据。
2. DOM 型跨站脚本(DOM-based XSS - CWE-79)
- 标准标题格式:
[组件库名] [SemVer区间] DOM-XSS in [渲染方法/组件属性] via [特殊协议或HTML标签] - 必须标明的核心机理:指出未经转义直接流入
innerHTML、outerHTML、document.write或javascript:伪协议的具体参数。 - PoC 规范:明确说明触发该 XSS 是否需要依赖特定的浏览器行为,给出可触发
alert(document.domain)的最小 HTML 片段与组件调用代码。
3. 正则表达式拒绝服务(ReDoS - CWE-1333)
- 标准标题格式:
[库名] [SemVer区间] ReDoS in [校验函数] via crafted [输入特征] - 必须标明的核心机理:贴出问题正则表达式源码,指出产生多项式或指数级灾难性回溯(Catastrophic Backtracking)的模式结构(如
([a-z]+)+$)。 - PoC 规范:给出特定长度的畸形输入构造代码,并注明触发 Node.js 事件循环(Event Loop)阻塞超过 3000ms 的最小字符长度。
4. 模板注入与任意代码执行(SSTI / Code Injection - CWE-94)
- 标准标题格式:
[服务端模板库] [SemVer区间] Code Injection in [表达式解析器] via [沙箱逃逸技术] - 必须标明的核心机理:解释模板引擎在解析非受信表达式时,是否通过原型链索引访问到了全局
Function、process或child_process,导致突破沙箱执行任意系统命令。
五、落地执行中的边界情况与注意事项
在 JavaScript 生态的实际维护中,常常遇到一些容易引发争议的边缘场景,规范制定团队需要提前给出裁决标准:
1. Monorepo 体系中的多包协同与影响范围判定
许多现代 JavaScript 框架(如 Vue、React、Babel、Rollup)均采用 Monorepo 架构进行管理。在定标漏洞时,禁止将主仓库名称直接作为漏洞受影响包。例如,如果在 @babel/traverse 中发现漏洞,标题与元数据中的 Package 必须明确为 @babel/traverse,而非 babel。如果该缺陷同时波及多个子包,必须在元数据中列出多个并列的受影响包条目,每个条目独立声明各自的版本区间。
2. 传递依赖(Transitive Dependency)与别名重映射
当业务方项目扫描出漏洞时,往往并非直接依赖存在问题,而是通过两三层深层依赖引入。在撰写企业内部漏洞通告时,核心对象必须始终是缺陷的原生产生包,并在“业务影响面”小节中附带依赖树查询命令示例(如 npm ls <package-name>),指引开发者定位引用链路。对于使用 package.json 中 overrides(npm 8+)或 resolutions(yarn)强行锁定子依赖版本的方案,需明确说明其在兼容性上的潜在副作用。
3. 未公开披露期(Embargo)与责任披露约定
在漏洞修复补丁尚未合并并正式发布 npm 前,编写漏洞预警文档必须严守安全保密协议。标题可以保留核心语法,但正文中的复现 PoC 应仅在内部闭门安全组流通,不得包含可能被黑客直接转化的利用向量。对外公告应与修复版本发布(Release)保持严格的原子性同步。
总结:团队落地实施核对清单(Checklist)
为了确保每一篇安全通告或内部缺陷工单在归档前符合规范,安全负责人可对照以下核对清单进行把关:
- [ ] 标题合规性:是否完全符合四段式语法,无夸张修饰语,包名包含完整 npm scope,SemVer 版本区间无歧义。
- [ ] CWE 与危害对齐:是否准确对应标准 CWE 编号,漏洞类型与实际危害因果逻辑一致。
- [ ] PoC 自包含性:复现代码是否可以在干净的指定 Node.js 环境中独立跑通,无隐性上下文依赖。
- [ ] 触发条件客观性:是否诚实指明触发所必需的前提环境与配置,避免虚高 CVSS 评分。
- [ ] 修复方案可执行:升级命令是否精准,是否存在破坏性变动说明;针对无法即时升级的场景是否提供了有效的缓解方案。
通过这套双轨标准——标题分段语法保障机器解析效率,正文六要素保障工程修复质量,团队可以将混沌的漏洞信息转化为高价值的安全资产,从根本上降低 JavaScript 供应链安全管理的协作与响应成本。
JavaScript怎么强制刷新页面绕过浏览器缓存
2026-11-06 18:33:02
JS批量操作DOM导致卡顿?用DocumentFragment优化性能
2026-11-06 13:39:22
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12
JavaScript console.log高级用法:用table、group和time优化调试输出
2026-11-05 08:04:56
JS变量中存储HTML代码时的特殊字符转义方法
2026-11-04 19:04:09