JavaScript框架库漏洞怎么处理多层嵌套的情况
针对JavaScript前端与Node.js项目中深层嵌套依赖(间接依赖)出现安全漏洞且常规npm update无效的问题,提供从调用链定位、包管理器强制重写(overrides/resolutions)到本地源码热打补丁(patch-package)的完整实操解决方案与验证规范。
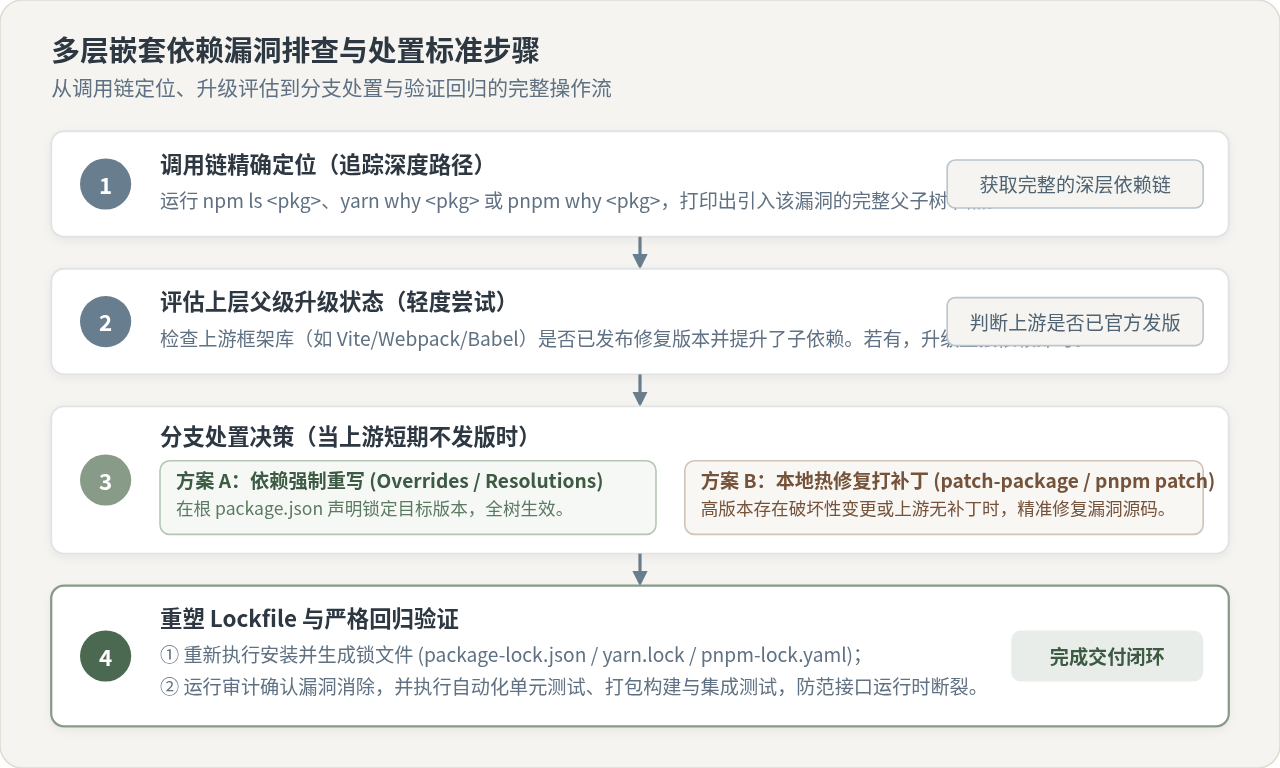
业务项目 → 框架/脚手架 → 构建插件 → 底层工具库)引入安全漏洞时,开发者无法通过直接修改项目的 package.json 解决问题。处理深层嵌套漏洞的标准解决路径是:先使用包依赖追踪命令定位引入链路,评估上层父包的升级状态;若上游短期内未发版,通过包管理器的依赖重写机制(npm overrides、Yarn resolutions、pnpm overrides)强制指定底层安全版本;若目标版本存在破坏性变更或上游无可用补丁,则使用 patch-package 或 pnpm patch 对锁定的版本实施本地精准热修复,并在处理后重新固化锁文件与验证自动化测试。
一、多层嵌套依赖漏洞的形成机制与排查困境
在现代 JavaScript 生态中,一个项目往往引入十几个到几十个直接依赖(如 Vue、React、Webpack、Vite),但最终生成的 node_modules 和锁文件(package-lock.json、yarn.lock、pnpm-lock.yaml)却通常包含数千个子依赖包。这些未在项目 package.json 中显式声明、而是被其他库一层层递归引入的依赖,称为间接依赖(Transitive Dependencies)。
多层嵌套漏洞通常出现在依赖树的叶子节点或深层节点上。例如,常见的 glob-parent 正则表达式拒绝服务(ReDoS)漏洞、minimist 原型链污染、loader-utils 远程执行风险等。当开发者运行 npm audit 报告高危漏洞并尝试执行 npm update 时,往往发现控制台输出“0 packages updated”,漏洞依然存在。
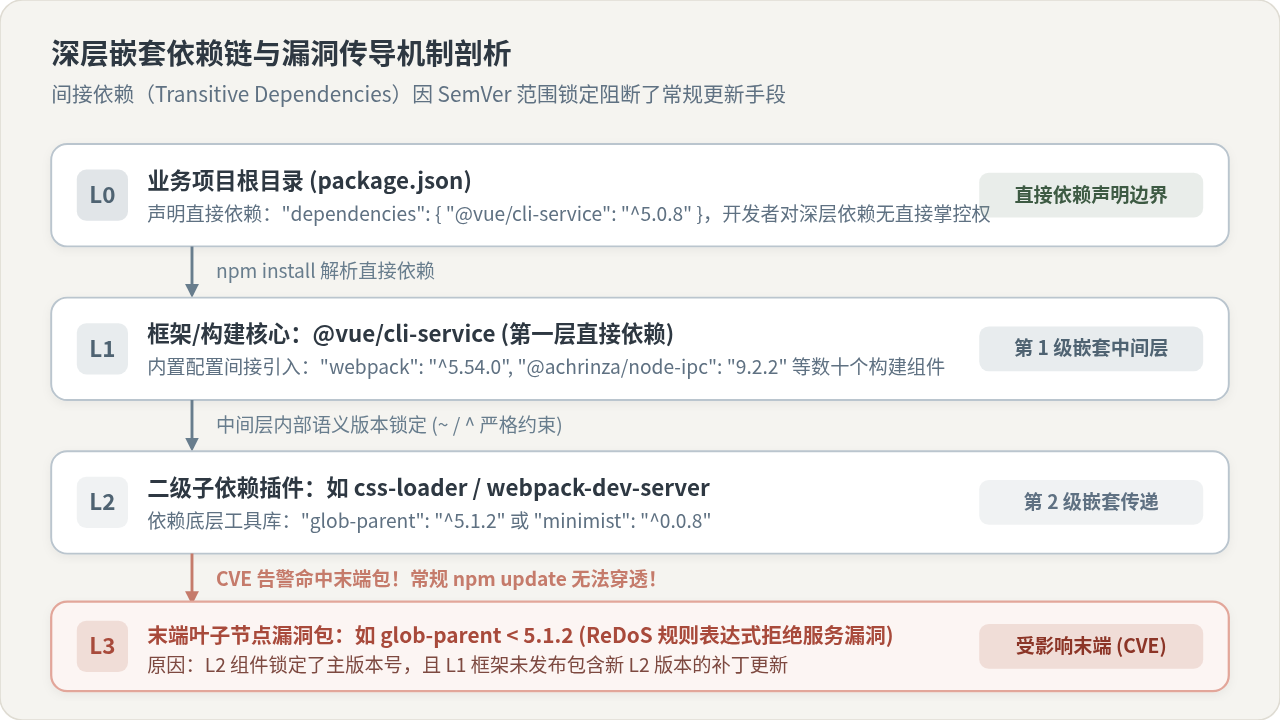
造成这种困境的核心原因在于语义化版本(SemVer)约束阻断与父级版本锁定:
- 直接依赖的版本范围限制: 项目的根
package.json只控制第一级直接依赖。第二级依赖由第一级依赖的package.json声明,第三级依赖由第二级依赖声明。 - 严格的版本范围锁定: 中间层的中间件可能使用了精确版本号(如
"glob-parent": "5.1.1")或波浪号限制(~5.1.0),阻止了向已修复漏洞的5.1.2或更高版本自动跃升。 - 上游骨干框架发版周期长: 即使底层工具库已经发布了安全补丁,但如果中间的构建插件或最上层的应用框架尚未发版引用新版本,下游项目就无法通过常规更新自动获取修复。
二、第一步:精确定位深层依赖引入链条
在采取任何修复措施之前,必须查明漏洞包的具体嵌套路径、当前解析的版本,以及它究竟被哪些上层库所依赖。只有知道完整的引入层级,才能判断应该在哪个层级进行版本覆盖,并评估修复动作对项目运行时的影响面。
根据项目使用的包管理器,在项目根目录下执行对应的依赖追溯命令:
1. npm 环境下的追溯
# 语法:npm ls <漏洞包名>
npm ls glob-parent
示例输出:
my-web-project@1.0.0
└─┬ @vue/cli-service@5.0.8
  └─┬ webpack@5.75.0
    └─┬ watchpack@2.4.0
      └─┬ chokidar@3.5.3
        └── glob-parent@5.1.1  deduped invalid: < 5.1.2 (vulnerable)
2. pnpm 环境下的追溯
# 语法:pnpm why <漏洞包名>
pnpm why glob-parent
3. Yarn 环境下的追溯
# 语法:yarn why <漏洞包名>
yarn why glob-parentdependencies 树中),还是仅仅属于开发构建工具依赖(位于 devDependencies 树中,如构建器、代码检查工具)。若是仅在本地打包时执行的开发依赖,其暴露在公网被远程攻击的风险通常较低;若属于线上运行时服务(例如 Node.js 服务端的直接请求处理链路),则属于最高优先级阻断事项。
三、处置路径一:推动上游框架与中间层原生升级
最健康、维护成本最低的方式,始终是利用官方已发布的更新。在准备手动介入前,应先确认上游框架或直接父级库是否已经发布了合并修复补丁的新版本。
-
查询直接父级的最新版本:
通过
npm view <父级包名> version或查看其 GitHub Release 日志,确认该库的最新版本是否已将底层漏洞包升级到安全区间。 -
在 SemVer 兼容范围内就地更新:
若直接依赖的语义版本范围允许向上更新,可针对该特定中间包执行更新:
npm update @vue/cli-service
局限性: 在现实开发中,大型框架(如历史版本的 Webpack 4、Vue CLI 旧版、Create React App、Angular 早期版本)往往已经停止维护(EOL)或处于长周期维护状态,其维护者通常不会为了一个底层小工具的漏洞而频繁发布新版本。此时必须采用后续的主动干预手段。
四、处置路径二:使用包管理器强制重写依赖(Overrides / Resolutions)
当上层框架短期内不发版,且漏洞包发布了向下兼容的修复版本(通常为 Patch 补丁版本或小版本 Minor 更新)时,最高效的做法是使用包管理器的依赖重写机制。这允许根项目强制锁定整棵依赖树中任意深层子包的解析版本。
1. npm 8.3+ 中的 overrides 配置
npm 自 8.3.0 起原生支持 overrides 字段。编辑项目根目录下的 package.json:
{
  "name": "my-web-project",
  "version": "1.0.0",
  "dependencies": {
    "@vue/cli-service": "^5.0.8"
  },
  // 全局强制锁定:依赖树中所有的 glob-parent 一律解析为 5.1.2
  "overrides": {
    "glob-parent": "^5.1.2"
  }
}
限定父级作用域的重写(推荐): 如果只需要针对特定上层库重写深层依赖,避免误伤其他使用不同版本的模块,可以使用嵌套语法:
"overrides": {
  "@vue/cli-service": {
    "chokidar": {
      "glob-parent": "^5.1.2"
    }
  }
}
2. pnpm 中的 pnpm.overrides 配置
在 pnpm 中,对应的字段为 pnpm.overrides:
{
  "name": "my-web-project",
  "pnpm": {
    "overrides": {
      "glob-parent": "^5.1.2"
    }
  }
}
3. Yarn (v1 / Classic) 中的 resolutions 配置
在 Yarn Classic (v1.x) 中,配置 resolutions 字段:
{
  "name": "my-web-project",
  "resolutions": {
    "glob-parent": "^5.1.2",
    // 也支持选择性覆盖:仅覆盖特定库下的子依赖
    "**/chokidar/glob-parent": "^5.1.2"
  }
}
4. 执行锁文件刷新与重新固化
配置完成后,必须重新执行安装以更新锁文件。切勿直接在已损坏的环境上叠加,推荐清理并重建:
# 针对 npm
rm -rf node_modules package-lock.json
npm install

# 针对 pnpm
rm -rf node_modules pnpm-lock.yaml
pnpm install

# 针对 Yarn
rm -rf node_modules yarn.lock
yarn installTypeError: undefined is not a function,导致项目打包或运行时崩溃。遇到此类情况,切勿盲目 override,而应转向下文介绍的本地精准打补丁方案。
五、处置路径三:当新版不兼容时采用本地精准打补丁(Patching)
如果漏洞的官方修复版本引入了不兼容的 API 变动,或者上游开源仓库彻底废弃、没有任何新版本可用,本地打补丁是最安全也是最受控制的手段。它通过在本地生成一个轻量级的 .patch 文件,在每次执行 npm install 后自动将修复代码注入到 node_modules 中对应的深层文件里。
1. 使用 patch-package(适用于 npm 和 Yarn)
步骤一:安装 patch-package
npm install patch-package --save-dev步骤二:直接在本地修改深层漏洞文件
在编辑工具中打开 node_modules/<深层依赖路径>/<问题文件>.js,找到漏洞相关的具体代码行(通常参考官方 CVE 安全通告中的修复 commit),将修复逻辑写入。例如修复一个不严谨的正则表达式或增加边界防护判断。
步骤三:生成补丁文件
# 命令语法:npx patch-package <修改的包名>
npx patch-package glob-parent
执行成功后,项目根目录下会自动生成 patches/glob-parent+5.1.1.patch 文件。该文件包含了标准的 unified diff 差异对比。
步骤四:配置 package.json 的自动修补钩子
在 scripts 中添加 postinstall 钩子,确保团队其他成员在拉取代码或 CI 构建时自动应用补丁:
{
  "scripts": {
    "postinstall": "patch-package"
  }
}
步骤五:将补丁文件提交至 Git 仓库
git add patches/ package.json
git commit -m "fix(security): patch glob-parent ReDoS vulnerability via patch-package"
2. 使用 pnpm patch(pnpm 内置流程)
pnpm 7.4+ 原生内置了对依赖打补丁的支持,操作更加隔离和安全:
# 1. 提取目标包到临时编辑工作区
pnpm patch glob-parent@5.1.1

# 控制台会输出一个临时目录地址,如:/tmp/pnpm-patch-xxx
# 2. 打开该目录,修改存在漏洞的文件并保存

# 3. 提交修改并生成项目补丁
pnpm patch-commit /tmp/pnpm-patch-xxx
pnpm 会自动在根目录创建 patches/ 目录,并在 package.json 的 pnpm.patchedDependencies 中自动写入引用,全程无需依赖外部工具。
六、关键对比:强制重写(Overrides)与 本地打补丁(Patching)
在多层嵌套漏洞处置中,Overrides 与 Patching 处于不同的抽象层次。为了帮助工程团队在面对深层漏洞时做出合理的决策,下表在一致的工程条件下对二者进行系统对照:
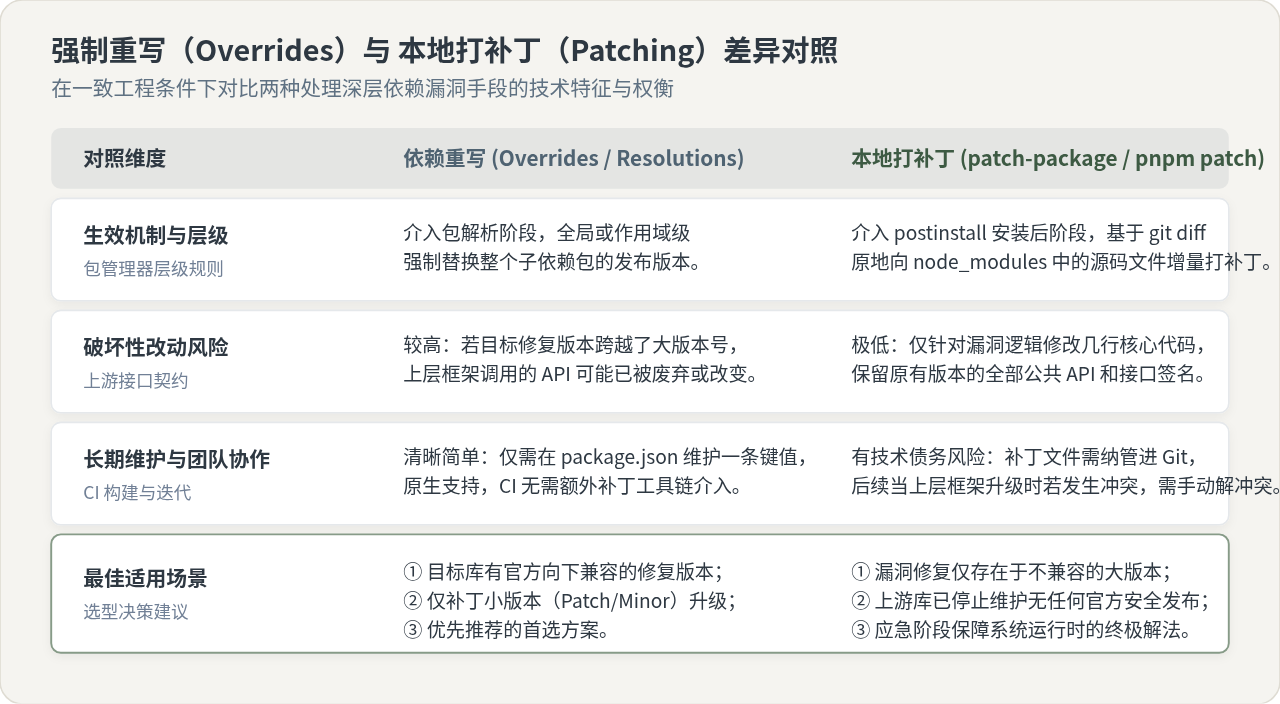
从对照中可以看出:版本重写更适合“官方有平滑向下兼容更新、但上层未引入”的场景;而本地打补丁更适合“官方只有大版本破坏性更新、或上层年久失修”的防御场景。
七、验证与工程化防范
处置完成后,必须遵循严格的验证流程,确认深层漏洞确实已被阻断,同时确保没有引入次生故障。
1. 安全状态核验
# 重新检查依赖树中实际使用的版本
npm ls glob-parent

# 执行安全审计确认漏洞警告归零
npm audit
如果配置正确,npm ls 此时输出的底层节点应明确显示为重写后的目标版本(例如 5.1.2),且 npm audit 不再输出该条安全告警。
2. 运行时与构建完整性回归
依赖重写或源码修补直接触及底层实现,不能仅以 npm audit 报告为唯一标准,必须执行完整的测试流水线:
- 全量生产构建测试: 运行
npm run build,验证打包器(Webpack/Vite/Rollup)能否正常解析模块并顺利产出。 - 单元与集成测试回归: 执行完整的自动化测试套件(Jest/Vitest/Cypress),确保调用到该依赖的核心功能未受影响。
- 运行时边界抽检: 重点测试涉及文件匹配、路径解析、对象解析等与漏洞库功能相关的实际业务流程。
3. 构建长效的多层依赖防护体系
临时修补只能解决当下的漏洞,要防止未来再次被多层深层依赖漏洞拖慢交付,团队应在工程规范中设立三重防线:
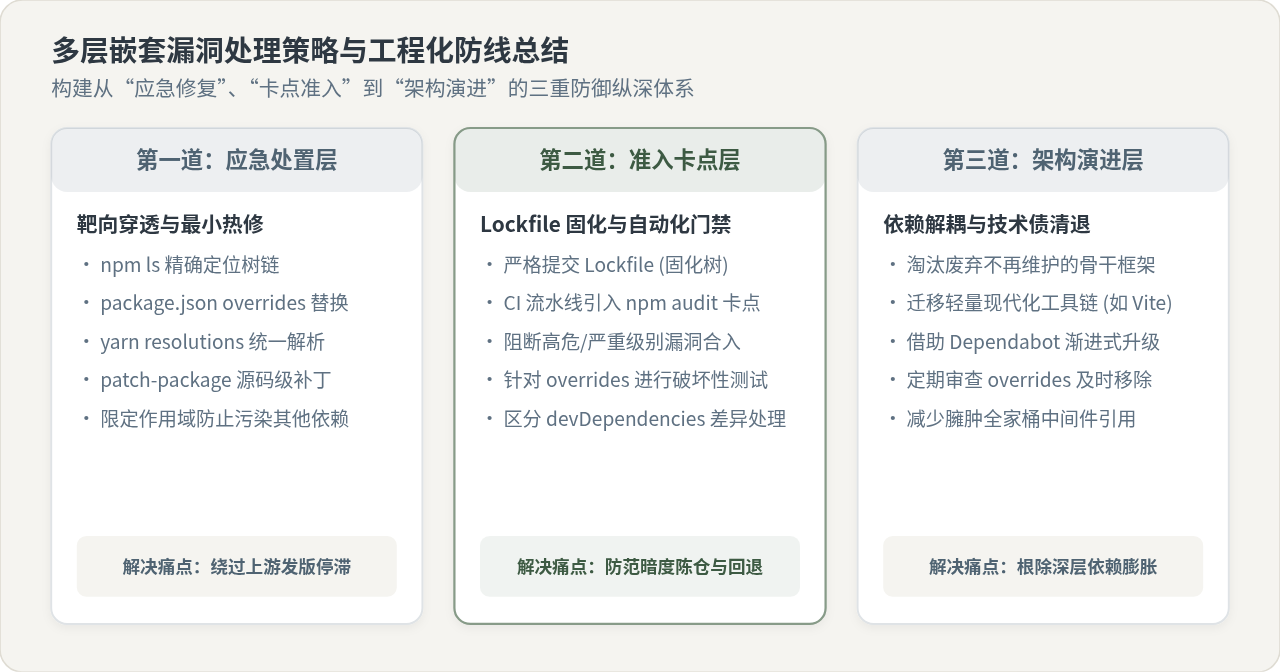
- 严格将 Lockfile 纳入版本管理: 确保团队所有成员与 CI/CD 流水线使用完全一致的锁定依赖树,坚决禁止在部署构建时使用自动跃升的无锁安装(如禁止使用
--no-lockfile)。 - 在 CI 流水线设立 Audit 拦截门禁: 配置仅阻断
high和critical级别的漏洞合入,防止未知风险流入主分支。 - 定期清理技术债务与 Overrides 标签: 随着上游主框架的发版,当官方新版已经原生收敛了底层依赖时,应及时移除
overrides或patches,恢复依赖树的原生洁净状态,避免长期保留造成配置累赘。
js判断整数正则表达式怎么做异常兜底不白屏
2026-11-08 10:03:05
JS浮点数精度导致Math.ceil结果异常怎么解决
2026-11-06 22:30:51
JavaScript 对象增删改查:属性访问、赋值与删除操作
2026-11-06 21:31:17
JS脚本App能实现哪些自动化操作
2026-11-06 16:53:03
怎么在JS控制台输出带样式的彩色文字?
2026-11-06 15:22:45