JavaScript框架库漏洞引入第三方库的成本值不值
深入探讨在面对JavaScript框架及库漏洞时,引入第三方库解决问题的真实成本与收益,提供科学的评估矩阵、决策流水线与落地防范建议。
npm install 引入一个新的第三方库来绕过或修补问题,绝大多数情况下是不划算的。引入新库并非消除了风险,而是将显性的已知漏洞,转化为由深层传递依赖、破坏性升级冲突与供应链劫持构成的隐形所有权成本。只有当目标功能涉及极高专业度的安全防护(例如规范级 HTML XSS 过滤或标准化加密),且自研极易产生未覆盖边界时,引入高质量、零/少传递依赖的专业库才具备真正的正向价值。
一、为什么“多引一个库”往往得不偿失?
在实际项目维护中,许多团队在看到安全扫描器(如 npm audit 或 SonarQube)报告宿主框架某个辅助模块存在原型污染、ReDoS(正则表达式拒绝服务)或路径遍历漏洞时,本能反应是去 npm 搜索一个专门处理该功能的第三方库来替换原调用。
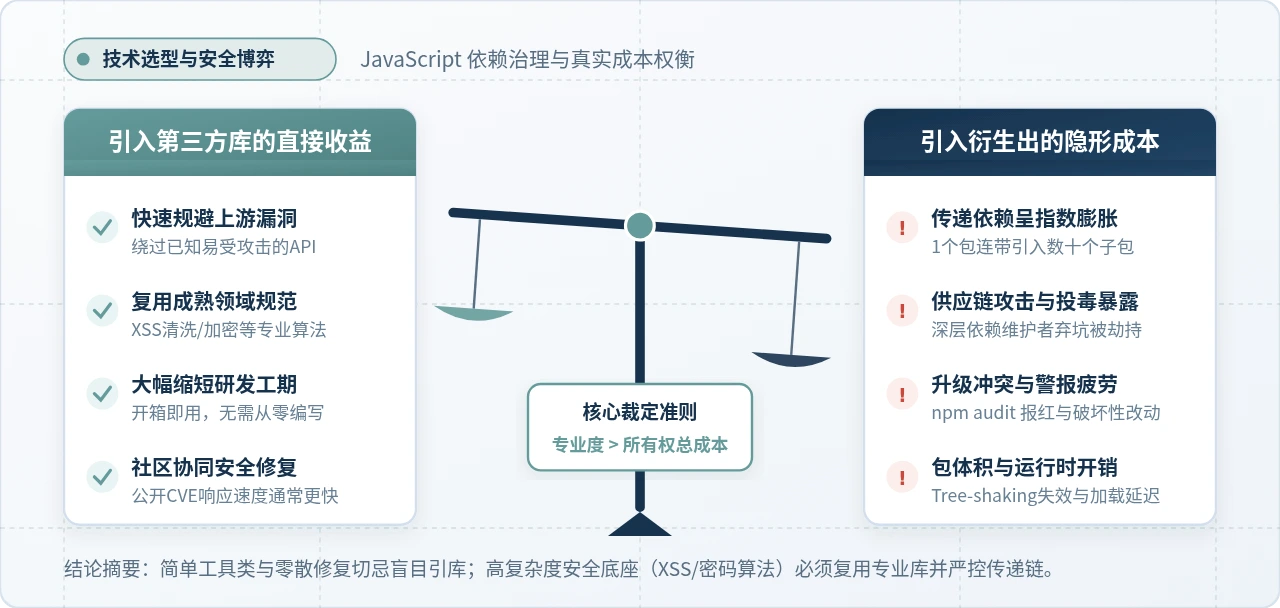
这种做法看似快速平息了当下的扫描告警,但实际上支付了昂贵的技术与安全贷款。每一个进入 package.json 的第三方依赖,都伴随着以下四重难以规避的衍生隐形成本:
-
1. 传递依赖(Transitive Dependencies)的雪崩式放大:
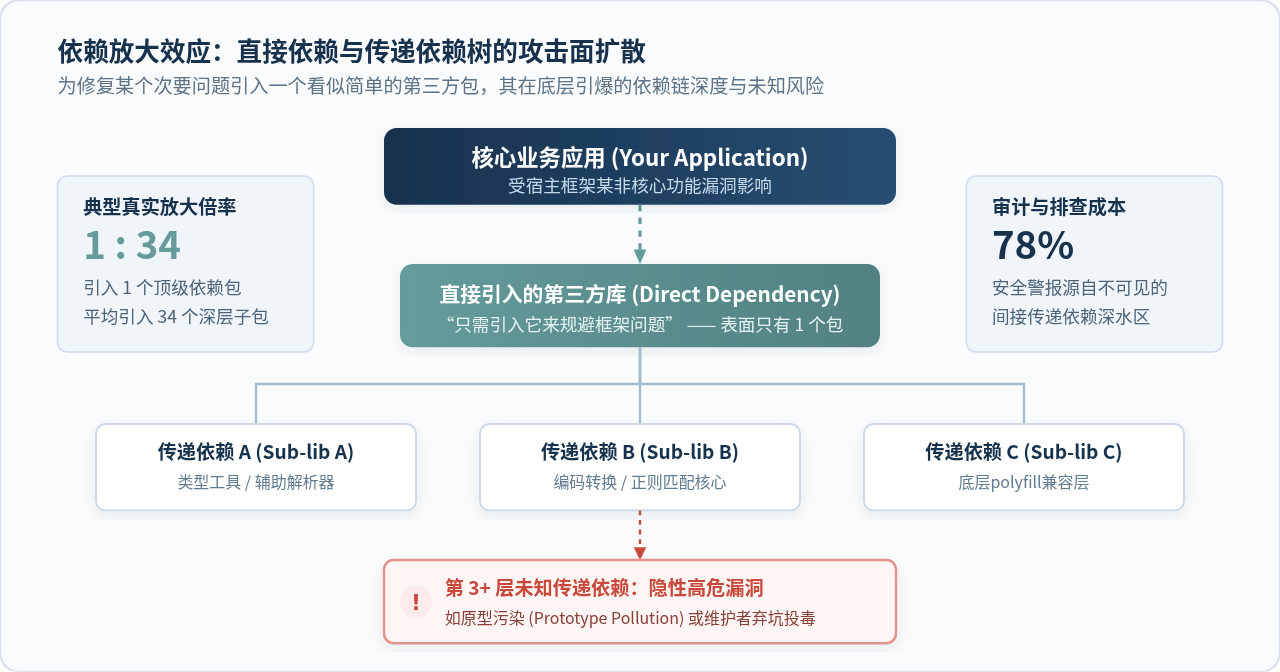
JavaScript 生态极度推崇微包哲学。你以为只安装了一个功能单一的直接依赖,但在执行安装后,
package-lock.json中可能瞬间多出了几十个二阶、三阶子依赖。攻击者往往不会正面攻破高热度的主库,而是攻破深层链条中维护者疲惫、无专人审计的冷门微型包。 -
2. 告警疲劳与无休止的版本升级冲突:
引入的外部库越多,项目在未来的持续集成(CI)中遭遇
npm audit报红的概率就呈几何级数上升。当深层传递依赖出现漏洞时,由于上层库没有及时更新版本声明,业务团队往往卡在无法直接平滑升级的尴尬境地,不得不花费数倍时间排查依赖冲突。 - 3. 供应链投毒与维护停滞风险: 开源维护者具有极强的不确定性。包可能被原作者归档弃坑,也可能因为账号凭据泄露、恶意所有权移交而在小版本自动更新中被植入窃取环境变量或注入恶意脚本的后门代码。
- 4. 客户端包体积膨胀与运行时性能损耗: 非自研代码通常包含大量通用但业务永远用不到的分支逻辑。全量引入不仅增加 JavaScript 最终打包体积(Bundle Size),拖慢页面首屏解析速度,还可能因全局原型修改或内存泄漏引入更隐蔽的稳定性缺陷。
二、四象限决策:什么时候“真值”,什么时候“坚决不值”?
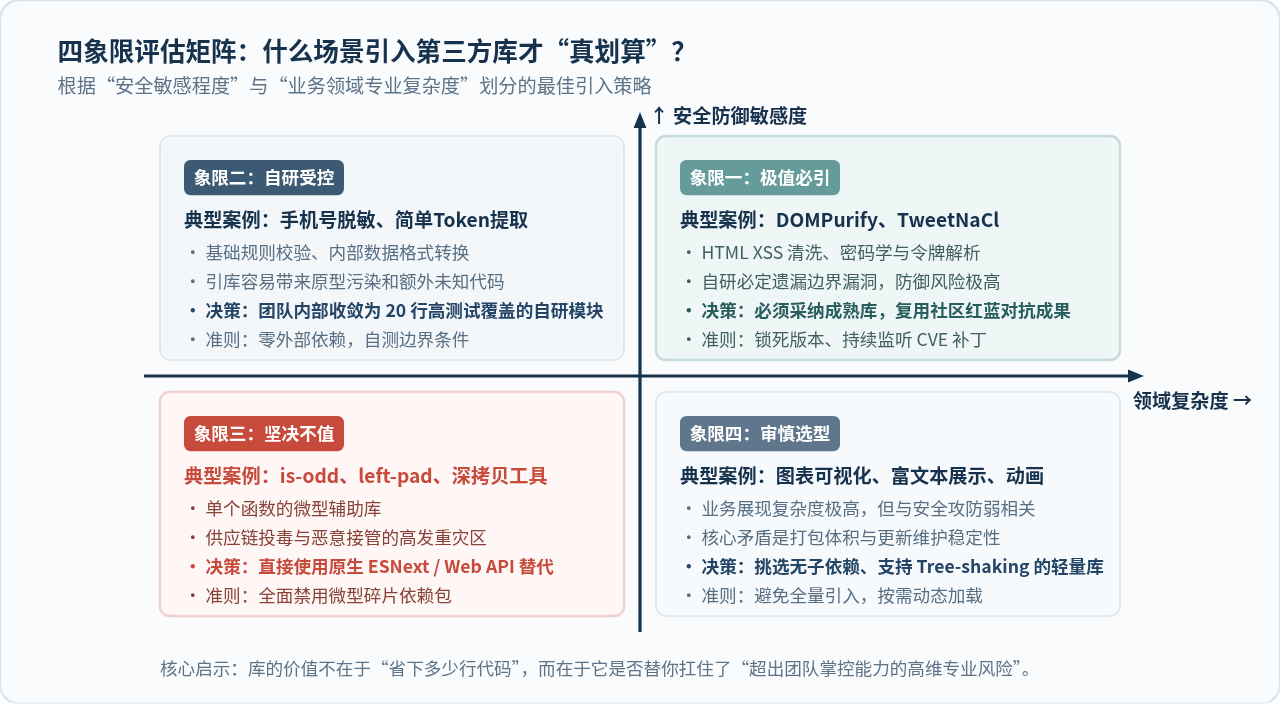
评估引入第三方库的成本是否划算,不能凭直觉,而必须依据两个客观维度:业务领域的专业算法复杂度与安全攻防的敏感程度。
为了让团队成员在遇到类似争论时有一致的标准,可以通过以下四象限模型进行快速分类裁定:
| 业务场景象限 | 典型功能案例 | 自研成本与风险 | 引入第三方库的代价 | 终审决策建议 |
|---|---|---|---|---|
| 象限一:高复杂度 + 高安全敏感 | HTML 富文本 XSS 过滤、高敏感数据加解密、JWT 规范验签 | 自研极高,几乎必然遗漏解析歧义导致安全被绕过 | 需要锁定版本,持续跟进安全 CVE | 极值,必须引入 推荐成熟库如 DOMPurify、tweetnacl |
| 象限二:低复杂度 + 高安全敏感 | 手机号/邮箱脱敏、内部Token简单提取、基础白名单校验 | 自研极低,几十行代码配合单元测试即可全覆盖 | 引库反而增加原型污染与恶意代码审查难度 | 不值,严格自研 团队内部统一封装高覆盖率函数 |
| 象限三:低复杂度 + 低安全敏感 | 判断奇偶 (is-odd)、左补零 (left-pad)、浅层合并、数组去重 | 现代 ES6+ 语法原生 1~3 行即可完全覆盖 | 带来不必要的依赖链条,是供应链攻击高发区 | 坚决不值,严禁引库 直接使用原生 JavaScript API |
| 象限四:高复杂度 + 低安全敏感 | 复杂数据可视化、图表渲染、复杂文档流排版 | 自研耗费几个月工期,严重拖慢商业交付 | 占用大量打包体积,存在长尾升级维护成本 | 审慎引入 严格选型无子依赖、支持 Tree-shaking 库 |
三、典型场景落地对比:原生代码 vs 引入第三方库
很多时候,开发者引入第三方库仅仅是因为习惯了旧有开发范式,并不知道现代 JavaScript 运行时(Node.js 18+ 及现代主流浏览器)已经将以往需要重度依赖外部库的核心能力变成了内置标准。
场景 1:为了规避深拷贝中的原型污染漏洞
早期许多项目为了实现对象深拷贝,会直接安装完整的 lodash 或 clone-deep。然而历史上此类通用库曾多次爆出原型污染(Prototype Pollution)高危漏洞(如 CVE-2019-10744)。如果此时为了解决该漏洞再安装另一个不知名的克隆库,只会重蹈覆辙。
// ❌ 传统高成本做法:引入沉重的外部包,带来潜在原型污染与安全扫描负担
// 需执行:npm install lodash.clonedeep
import cloneDeep from 'lodash.clonedeep';
const copied = cloneDeep(sourceObject);

// ✅ 现代原生做法:零依赖、引擎级原生保护、天然阻断原型篡改
// structuredClone 为 HTML 规范与 ECMAScript 标准,运行在 C++ 底层
const secureCopied = structuredClone(sourceObject);structuredClone()、Object.hasOwn()、Array.prototype.flat()、Promise.allSettled() 等标准方法。遇到数据结构处理类的漏洞告警,第一步应优先查阅 MDN,直接使用语言原生标准平替。
场景 2:富文本输入中的跨站脚本注入(XSS)防范
与工具函数不同,HTML 清洗属于高复杂度且极端安全敏感的领域。攻击者可以利用浏览器 HTML5 容错解析机制、SVG 属性、变异 XSS(mXSS)等上百种冷门语法绕过简单的正则替换。
// ❌ 危险自研做法:试图用几行正则过滤 HTML 标签(极易被 mXSS 绕过)
function naiveSanitize(html) {
  // 攻击者使用 <svg><style><img src=x onerror=alert(1)> 即可轻松绕过
  return html.replace(/<script[^>]*?>.*?<\/script>/gi, '');
}

// ✅ 极具价值的引入:DOMPurify 是专门针对浏览器 DOM 解析差异研发的顶级防御库
// 零多余传递依赖,代码库长期接受主流白帽子和安全团队红蓝对抗洗礼
import DOMPurify from 'dompurify';
const cleanHTML = DOMPurify.sanitize(untrustedInput);四、操作步骤:第三方库准入评估四步流水线
当遇到框架漏洞或业务需求,团队在决定是否敲下 npm install <package> 之前,必须按顺序执行以下四个排查步骤:
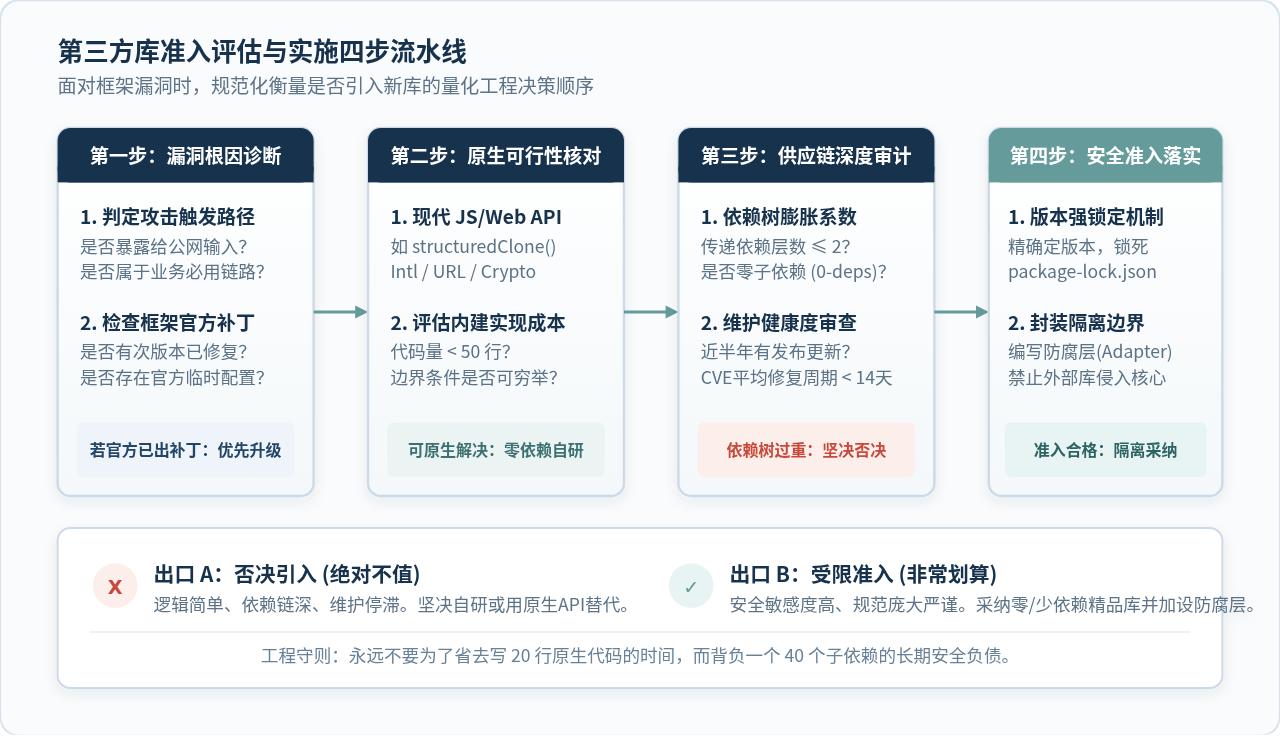
步骤 1:漏洞根因诊断(确定是否必须在应用层介入)
首先确认漏洞的真实触发条件。查看 CVE 描述中的攻击向量(Vector):该漏洞是否需要特定的配置开关才会触发?漏洞利用路径是否对未授权用户开放?框架官方是否已经在后续的小版本(Patch / Minor Release)中修复?
- 如果框架官方已提供修复补丁,直接升级宿主框架次版本是成本最低且最安全的选择。
- 如果框架官方尚未修复,但可以通过修改框架运行配置(如禁用特定中间件、关闭危险特性开关)来规避,则优先调整配置,无需引库。
步骤 2:原生能力可行性核对(Modern Web API Check)
如果必须在业务代码层编写逻辑来过滤或替代原有问题函数,判断使用原生 JavaScript 实现所需代码量:
- 若代码逻辑在 50 行以内,且边界条件(类型、Null/Undefined、异常情况)能够通过 10 组单元测试清晰覆盖,坚决采用内部封装函数。
- 若涉及底层规范解析(如解析复杂的 MIME-Type、RFC 3986 URL 规范等),检查现代 Node.js / Web 运行时是否已经具备内置 API(例如全局
URL、crypto.subtle、Intl)。
步骤 3:候选第三方库的供应链与依赖树深度审计
如果确认自研成本过高,必须选型外部库,则打开终端,在沙箱环境中对候选库进行深度依赖审查:
# 1. 检查候选库声明的直接依赖与子依赖总数
npm view <candidate-package> dependencies

# 2. 模拟安装并打印完整依赖树深度
npm install --dry-run <candidate-package>

# 3. 审查当前项目依赖链(确认是否存在已有可复用依赖)
npm ls <candidate-package>
审查时需严格核对以下四项硬指标:
- 传递依赖层数:优先选择
dependencies: {}(零子依赖)的纯净包;凡传递依赖层数大于 3 层且子包总数超过 10 个的候选库,直接淘汰。 - 开源健康度(OpenSSF Scorecard):近 6 个月内是否有活跃提交与发版;维护者是否为知名开源组织或具备多人协作治理机制(避免个人单一故障点)。
- CVE 历史响应时效:在 GitHub Security Advisory 或 Snyk 数据库中,查看过往安全漏洞的平均修复周期是否在 14 天以内。
- 打包体积与副作用:在 Bundlephobia 上确认其体积,以及
package.json是否声明了"sideEffects": false。
步骤 4:隔离防腐与版本锁定落地
通过审核并引入项目后,不能将外部库直接散落调用在业务逻辑的各个角落,必须建立防腐层(Anti-Corruption Layer):
-
强制锁定精确版本:
在
package.json中去除版本前缀的^或~,固定精确版本号(如"dompurify": "3.0.8"),并将自动生成的package-lock.json提交至版本库。在持续集成中必须使用npm ci而非npm install。 -
编写门面封装(Facade Adapter):
在项目中创建
src/security/sanitizer.js,统一导出包装后的方法。业务代码只能调用此内部门面,严禁直接import第三方库。一旦未来该第三方库爆出新漏洞或出现更优替代品,团队只需修改这一个文件即可完成整体替换。
五、全生命周期依赖安全与成本治理闭环
要从根本上避免“为补一个洞,引来十个雷”的恶性循环,团队需要在软件工程生命周期的四个关键节点建立标准化卡点。
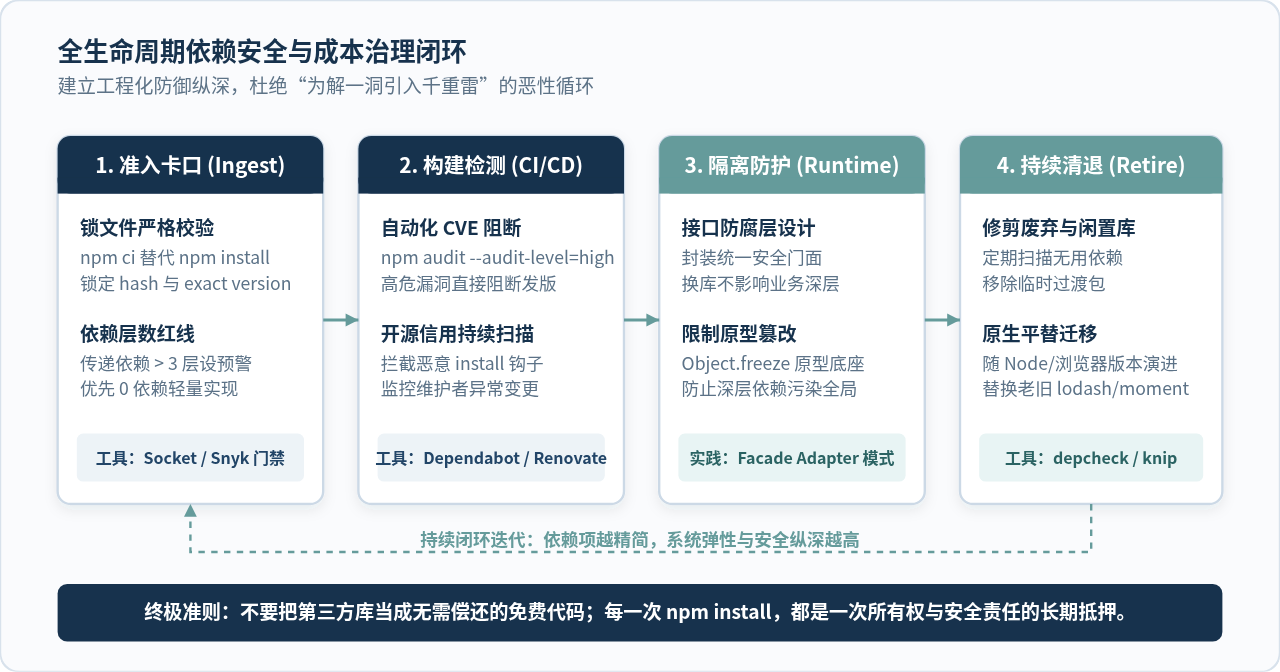
1. 准入与 CI 阶段的自动化安全门禁
在持续集成构建流水线中,设置强制阻断策略。对于高危或致命级漏洞,直接阻断构建发布:
# 在 CI 脚本构建前执行严格审计,高危及以上漏洞直接返回非零退出码中断流水线
npm audit --audit-level=high
2. 定期开展“依赖修剪与退役”清理(Dependency Pruning)
软件开发容易产生“只装不删”的惰性。随着项目迭代,曾经为了临时绕过某个框架 Bug 而引入的过渡库,往往在框架修复后依然残留在项目中。建议团队每个季度运行一次无用依赖排查工具:
# 扫描项目中已安装但源码中从未 import 的废弃依赖
npx depcheck
对扫描出的未用包及时通过 npm uninstall 移除,持续收敛应用的暴露面与构建体积。
总结:衡量成本的核心原则
回到核心问题:“JavaScript框架库漏洞引入第三方库的成本值不值?”
答案是:把第三方的代码当成负债而非资产来看待时,你的决策才会真正清晰。
代码并不是写在自己仓库里才需要维护;只要运行在你的生产环境中,每一次 npm install 都是将一部分系统的可用性与安全性抵押给了外部未知的世界。面对框架漏洞,优先顺序永远是:官方次版本补丁 > 原生安全配置规避 > 现代 JavaScript 原生代码平替 > 引入高质量零依赖专业库并加设防腐层。守住这条准绳,才能在快速交付业务的同时,确保系统始终拥有稳固可控的安全底座。
JS数组查找性能对比:find、some与includes该选谁
2026-11-05 17:48:00
怎么优化 React 应用性能?避免不必要的重渲染
2026-11-05 12:43:40
怎么利用 Nuxt.js useHead 优化 SEO 与元数据管理
2026-11-05 10:37:58
JS混淆常见手段解析:字符串加密与控制流平坦化还原思路
2026-11-04 19:07:42
JavaScript能在浏览器中直接获取MAC地址吗
2026-11-03 20:34:17