js判断整数正则表达式造成内存泄漏怎么排查
深入讲解在JavaScript中使用正则表达式判断整数时引发内存泄漏的真实成因、排查流程与修复方案,涵盖V8切片字符串陷阱、Chrome DevTools堆快照对比、保留者树Retainers追踪与代码优化。
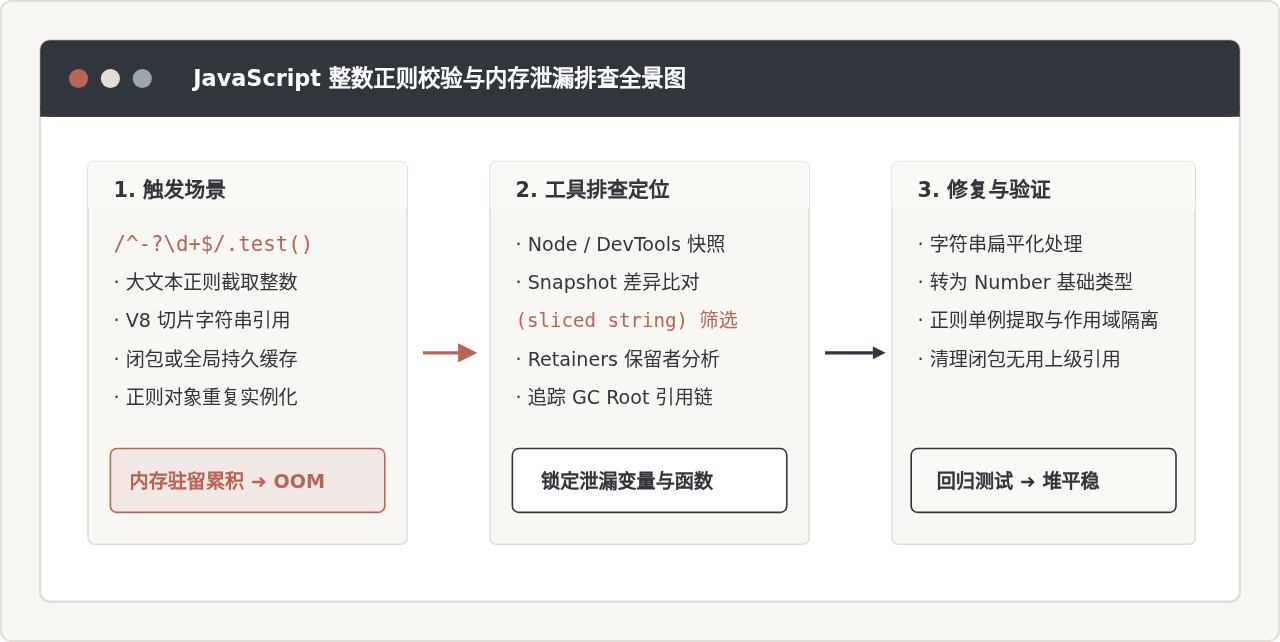
/^-?\d+$/)是一个极为常见的操作。看似简单的正则判断如果引发了内存泄漏,其核心根因通常并非正则引擎本身的死循环,而是由提取整数字符串引发的 V8 引擎切片字符串(Sliced String)父对象滞留、高频正则对象与闭包作用域的非预期驻留,或是无限制全局缓存所致。排查此问题的直接路径是:通过 Chrome DevTools 或 Node.js 抓取操作前后的堆快照(Heap Snapshot),在“Comparison”视图下筛选 (sliced string) 与 RegExp 构造器,沿保留者树(Retainers)逆向定位强引用根节点(GC Root),最后通过扁平化字符串或改写校验逻辑完成根治。
一、为什么简单的整数正则会造成内存泄漏?
排查问题前,必须明确“正则判断整数”是如何在底层与内存泄漏产生关联的。在 V8 引擎(Chrome、Node.js、Deno、Electron 的底层运行环境)中,正则表达式本身占用内存极小,但围绕正则执行的前后代码逻辑容易落入以下三类内存陷阱:
1. V8 切片字符串陷阱(Sliced String Retention)
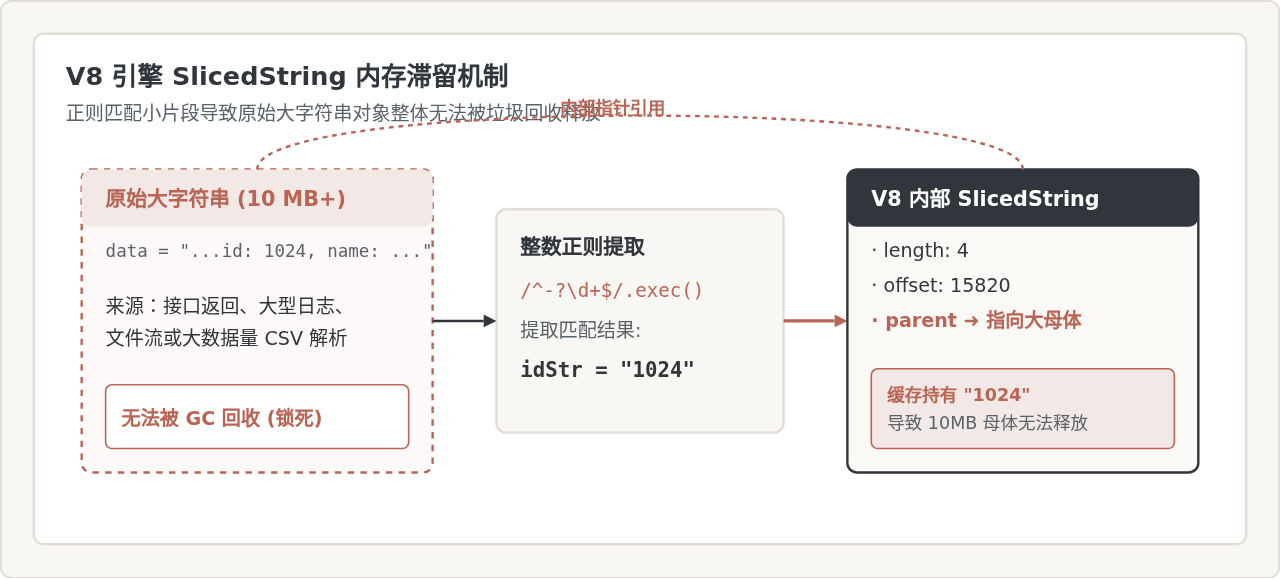
这是最隐蔽且最容易造成巨大内存泄漏的场景。当我们在一个体积庞大的字符串(如 10MB 的日志、巨型 JSON 文本、CSV 原始文件)中通过正则匹配、提取或切片获取一段代表整数的小字符串(例如 "1024"),V8 引擎为了性能优化,不会重新为 "1024" 拷贝内存,而是创建一个内部类型为 SlicedString 的浅引用结构。
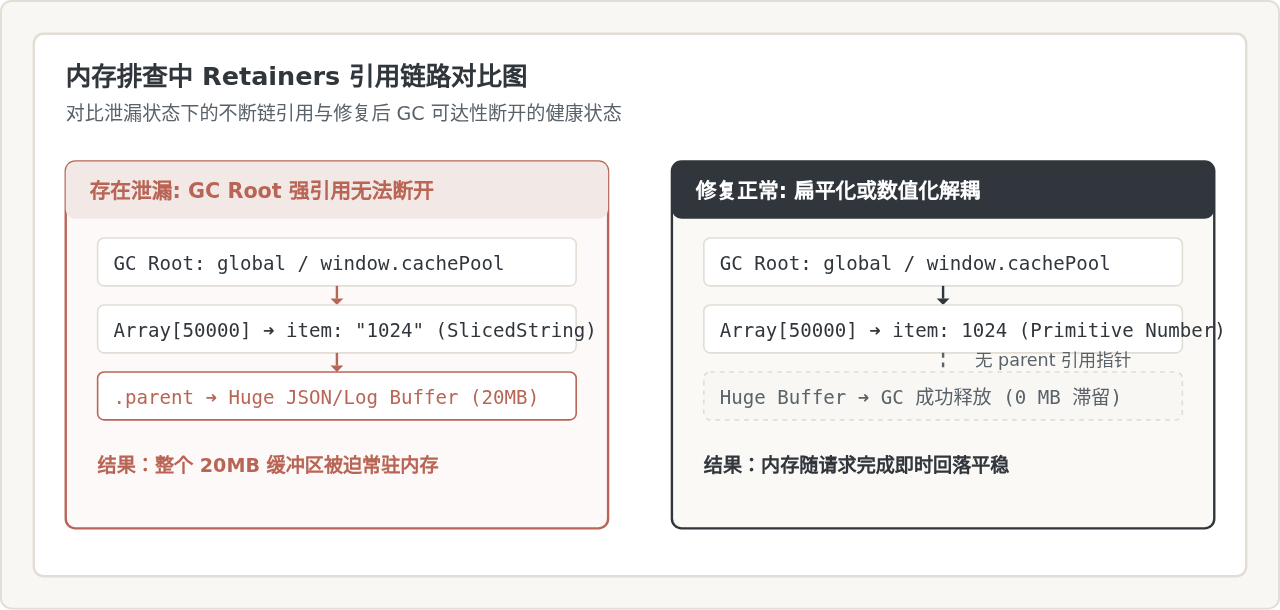
该结构仅记录偏移量(offset)和长度(length),并持有一个指向原始 10MB 大字符串的内部指针。只要提取出的整数字符串被外部任何长生命周期对象(如全局 Map、缓存队列、Vue/React 状态组件或闭包)持有,整个 10MB 的母体字符串就永远无法被垃圾回收器(GC)回收。如果系统持续处理这类大请求,内存就会成倍飙升直至 OOM(Out Of Memory)。
2. 闭包捕获了上下文与大对象
在函数内执行整数校验时,很多开发者会将正则逻辑封装在高阶函数、事件监听器或定时回调中。如果整数校验函数引用了外部作用域的任何变量,JavaScript 引擎创建的 Context 闭包对象可能会隐式将同级作用域内的大型数据(如未清空的缓冲区、请求上下文 req、大型 DOM 节点)一同捕获。
3. 正则对象的高频动态创建与错误全局缓存
在紧密循环或高频触发的请求处理链中,动态调用 new RegExp("^-?\d+$") 并将其作为键值缓存到无淘汰策略(无容量上限的普通 Object 或 Map)中,会造成正则实例与字符串键单调递增,引起典型内存泄漏。
二、排查前的环境与工具准备
排查 JavaScript 内存泄漏不可依靠肉眼猜想,必须依靠堆内存快照(Heap Snapshot)。针对浏览器前端与 Node.js 服务端,分别准备如下排查环境:
1. Node.js 服务端排查环境启动
在启动 Node.js 服务时,务必附加 --inspect 与 --expose-gc 参数。--expose-gc 允许我们在排查过程中显式调用 global.gc(),确保每次抓取快照前排除临时未清理的垃圾对象干扰:
# 启动待排查的 Node 服务
node --inspect=0.0.0.0:9229 --expose-gc server.js
启动后,在 Chrome 浏览器地址栏输入 chrome://inspect,在 Devices 列表中点击目标 Node 进程下方的 inspect 链接,即可直接进入与浏览器端完全一致的 Chrome DevTools Memory 面板。
2. 浏览器前端排查准备
在 Chrome 浏览器中,使用无痕模式(Incognito Mode)打开目标网页,彻底禁用所有浏览器插件(避免第三方插件的 Content Scripts 往堆内注入对象造成干扰)。按 F12 打开 DevTools,切换至 Memory 面板。
三、Heap Snapshot 四步排查法
定位正则整数校验泄漏的核心在于对比“基准内存状态”与“执行校验后的内存状态”。通过以下四个具体步骤即可精准锁定问题代码:
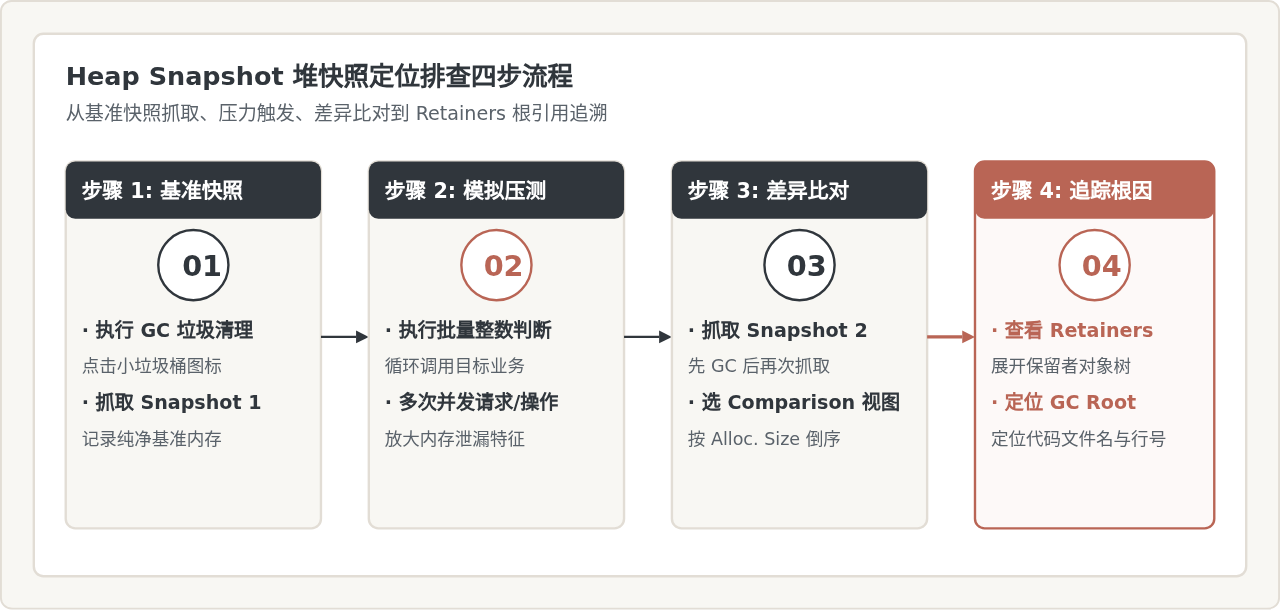
步骤一:采集基准快照(Snapshot 1)
- 打开 Memory 面板,选中 Heap snapshot 选项。
- 在点击“Take snapshot”前,先点击左上角的垃圾桶图标(Collect garbage)两次,强制进行一次完整的垃圾清理。
- 点击 Take snapshot 按钮,生成基准快照
Snapshot 1。
步骤二:施加压力与触发目标代码
在应用中触发调用包含正则判断整数的业务逻辑。例如在 Node.js 中使用压测工具(如 autocannon 或 wrk)连续发起 5000 次请求,或在浏览器界面中反复触发包含数据导入与整数验证的操作模块:
# 示例:使用 autocannon 进行快速压测
npx autocannon -c 20 -d 10 http://127.0.0.1:3000/validate-batch
步骤三:采集比对快照(Snapshot 2)并切换 Comparison 视图
- 压测停止后,等待 3~5 秒让当前事件循环清空。
- 再次点击垃圾桶图标触发 Full GC,确保存活的均是无法释放的强引用对象。
- 点击 Take snapshot,生成
Snapshot 2。 - 在左侧快照列表中选中
Snapshot 2,在顶部下拉框中将“Summary”切换为 Comparison(比对视图),并在右侧选择“Compare to Snapshot 1”。
步骤四:重点构造函数排查与 Retainers 链路逆向追踪
在类过滤器(Class filter)输入框中,依次排查以下三组关键构造器:
| 构造器名称 (Constructor) | 排查特征 | 与正则整数判断的直接关联 |
|---|---|---|
(sliced string) |
Alloc. Size 巨大,但自身 length 很小 | 正则截取整数后未拷贝,内部持有庞大父字符串的引用无法释放 |
RegExp |
Delta 数量随请求线性增加 | 在循环或闭包中频繁创建 new RegExp() 且被长周期数组或 Map 持有 |
system / Context 或 (closure) |
对象数量激增,Retained Size 大 | 整数校验函数被保存在事件队列、Promise 链或回调中,隐式持有了外部变量 |
展开可疑的 (sliced string) 或 RegExp 对象,查看下方区域的 Retainers(保留者) 视图。Retainers 显示了由垃圾回收根(GC Root,通常是 Window、global、模块作用域顶层变量或活动调用栈)层层持有该对象的完整引用链。沿着加粗的变量名向下看,即可直接看到是哪一个 Map、全局数组或闭包函数名死死扣住了这个对象。
四、常见问题代码场景与具体修复方案
排查定位到问题后,可以对照以下三种最典型的代码模式进行针对性改造:
场景 1:正则匹配整数字符串引发 SlicedString 滞留
问题代码:从大报文截取整数后直接存入持久化数据结构。
// 错误示范:从数十兆的原始大文本中提取整数字符串
function extractAndCacheIds(largePayload) {
  const intRegex = /id:\s*(-?\d+)/g;
  let match;
  while ((match = intRegex.exec(largePayload)) !== null) {
    const idStr = match[1]; // 此处 idStr 是 SlicedString,指向 largePayload
    persistentStore.push(idStr); // 导致整个 largePayload 无法被 GC 回收!
  }
}修复方案:将提取出的整数字符串转换为基础数值类型(Number)或将其扁平化断开引用。
// 方案 A(推荐):如果仅需整数值,直接转换为原始 Number 类型
function extractAndCacheIds(largePayload) {
  const intRegex = /id:\s*(-?\d+)/g;
  let match;
  while ((match = intRegex.exec(largePayload)) !== null) {
    const idNum = parseInt(match[1], 10); // 彻底脱离字符串内存管理体系
    persistentStore.push(idNum);
  }
}

// 方案 B:如果必须保留字符串类型,使用扁平化拷贝断开 parent 指针
function extractAndCacheIds(largePayload) {
  const intRegex = /id:\s*(-?\d+)/g;
  let match;
  while ((match = intRegex.exec(largePayload)) !== null) {
    // 强制深拷贝/断开 SlicedString 引用
    const cleanStr = (' ' + match[1]).slice(1);
    persistentStore.push(cleanStr);
  }
}
场景 2:在循环与闭包中高频重复构造 RegExp 对象
问题代码:每次函数调用都重新编译正则并挂载到闭包中。
// 错误示范:每次调用高频校验都实例化,且被外部事件侦听器持有
function createValidator() {
  return function isValid(value) {
    const regex = new RegExp("^-?\d+$"); // 频繁创建对象且捕获外层作用域
    return regex.test(String(value));
  };
}修复方案:将静态的整数判断正则提取至模块顶层单例,消除不必要的内存分配;若必须动态创建,限制缓存容量(如 LRU 策略)。
// 推荐写法:单例复用,纯函数不捕获多余上下文
const INTEGER_REGEX = /^-?\d+$/;

function isValidInteger(value) {
  if (typeof value === "number") {
    return Number.isInteger(value);
  }
  if (typeof value === "string") {
    // 注意:不要加 /g 标志,避免 lastIndex 带来线程安全性与共享状态隐患
    return INTEGER_REGEX.test(value);
  }
  return false;
}g 标志(即 /^-?\d+$/g)。带有 g 标志的正则在调用 test() 或 exec() 时会修改内部的 lastIndex 属性。多次对不同输入校验会导致状态紊乱,出现偶发校验失败或陷入无意循环。
五、修复验证与防范体系
修改代码后,需进行科学验证以确认内存泄漏已彻底根除,并建立长效防护:
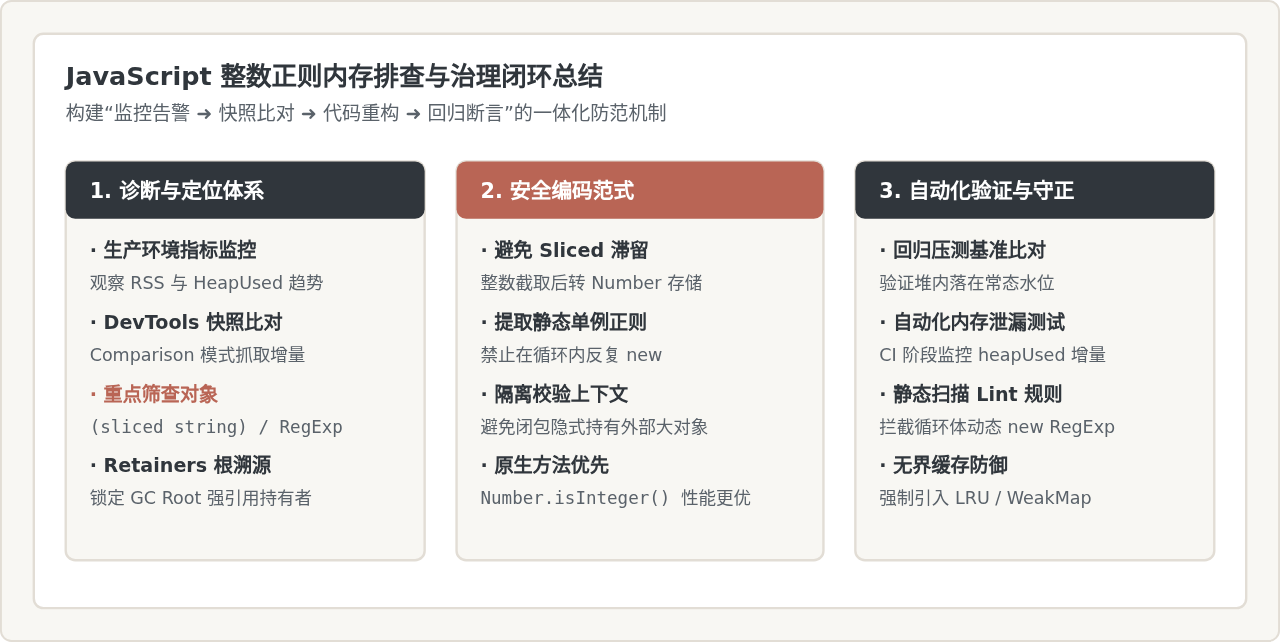
1. 自动化回归测试脚本验证
编写专门的压力测试脚本,在 Node.js 中通过 process.memoryUsage() 监控执行前后的堆占用。如果修复成功,经过 100,000 次处理并在手动调用 global.gc() 后,堆内增量应稳定在极低水位(小于 1MB):
// verify-leak.js
const { gc } = global;

function runValidationTest() {
  if (!gc) {
    console.error("请使用 node --expose-gc 运行本测试");
    return;
  }

  // 1. 预热与清理
  gc();
  const initialHeap = process.memoryUsage().heapUsed;

  // 2. 执行批量操作
  for (let i = 0; i < 100000; i++) {
    const dummyPayload = JSON.stringify({ id: i, text: "x".repeat(1024) });
    extractAndCacheIds(dummyPayload);
  }

  // 3. 强制垃圾回收
  gc();
  const finalHeap = process.memoryUsage().heapUsed;
  const diffMB = ((finalHeap - initialHeap) / 1024 / 1024).toFixed(2);

  console.log(`内存净增量: ${diffMB} MB`);
  if (parseFloat(diffMB) < 2.0) {
    console.log("【验证通过】内存曲线稳定,无明显泄漏");
  } else {
    console.warn("【警告】内存持续上涨,仍存在潜在泄漏");
  }
}

runValidationTest();(sliced string) 是否挂住了原始数据;次查长生命周期对象是否无界吞入了正则实例或闭包;修复时坚决通过数据数值化、正则表达式单例化与上下文解耦切断非法强引用,从根本上保障应用的内存平稳。
Windsurf编辑器常见报错及性能优化解决方案
2026-11-07 09:44:46
JavaScript框架库漏洞怎么校验用户输入是否合法
2026-11-07 08:12:59
hls.js 性能调优:缓冲策略与内存占用优化指南
2026-11-05 23:58:42
Node.js 中使用 crypto-js 加密大文件的最佳实践
2026-11-05 19:27:24
tween.js 内存泄漏预防:怎么正确停止动画与清理对象
2026-11-05 15:52:56
相关标签: