为什么typeof null是object?JS数据类型判断的历史遗留问题解析
详细解析为什么 JavaScript 中 typeof null 会返回 'object' 的底层历史原因。深入初代 JS 引擎 32 位机器码标签机制、TC39 未能修复该缺陷的兼容性考量,以及现代开发中准确判断 null 与数据类型的可靠方案。
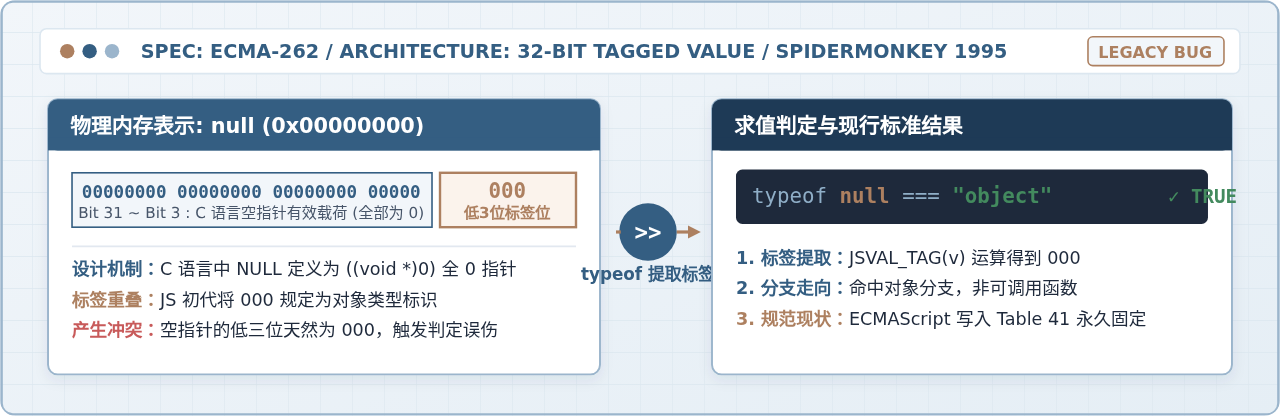
在 JavaScript 中执行 typeof null 会返回字符串 "object"。该现象并不是因为 null 在语言分类中属于对象类型,而是 1995 年 Brendan Eich 编写首个 JavaScript 引擎(Mocha/SpiderMonkey 原型)时引入的底层设计缺陷。在引擎的 C 语言实现中,变量采用“值与类型标签合一”的带标签机器字表示,对象的类型标识位被定义为 000,而 null 被直接表示为空指针(全 0 机器字)。当 typeof 读取末三位标签时,全 0 空指针恰好命中了对象的判断条件。由于修复该行为会直接破坏全球成千上万老旧网站的兼容性,ECMAScript 标准委员会在制定规范时最终选择将其永久固化。理解这一历史成因,有助于在现代开发中选用更严谨的数据类型判断方案。
一、底层机器码机制:Tagged Value 与类型标签设计
要透彻理解该现象的成因,必须回到初代 JavaScript 引擎对内存与变量表示的底层实现。1995 年的计算机硬件普遍采用 32 位架构,为了在保证性能的同时节省堆内存分配,引擎采用了经典的 Tagged Value(带标签的值) 技术。
在 Tagged Value 模型中,一个 32 位的机器字(C 语言中定义为 jsval)同时承载了数据内容和类型元数据。其中,高 29 位到 31 位用于存储数据载荷(如堆内存地址指针或短整数数据),而低 1 位到 3 位则被专门划拨为类型标签(Type Tag)。
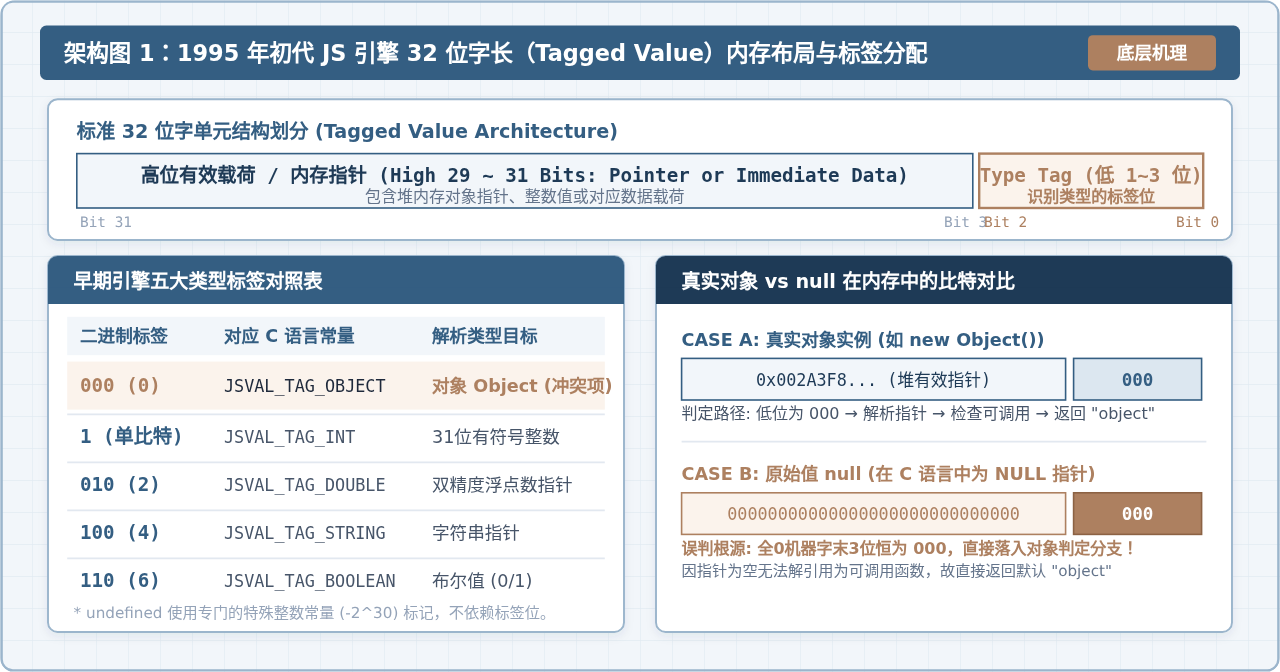
早期引擎根据低位二进制值定义了五种主要的类型标签枚举:
000(整数 0):对象(Object)。高 29 位是指向堆内存中实际 JavaScript 对象的内存地址指针。1(最低位为 1):整数(Integer)。高 31 位直接内联存储有符号整数数值。010(整数 2):双精度浮点数(Double)。高位存储指向 64 位浮点数结构的指针。100(整数 4):字符串(String)。高位存储指向字符数组的内存指针。110(整数 6):布尔值(Boolean)。高位存储布尔字面量 0 或 1。
除了这五大基本标签外,undefined 使用了超出正常整数表示区间的特殊常量(数值为 -2^30)进行内联标记。然而,在处理 null 时,初代实现直接借用了 C 语言原生的空指针表示方式——即 ((void *)0),物理表现为一个 32 位全为 0 的机器字(0x00000000)。
由于整个机器字的所有比特位均为 0,其最低的三位自然也是 000。这就导致在底层逻辑看来,null 的物理形态与一个“指向 0x0 地址的对象指针”毫无区别,从而埋下了类型判断混乱的隐患。
二、typeof 运算符的求值分支与推导流程
当开发者在 JavaScript 代码中调用 typeof value 时,引擎在底层需要经过一系列明确的分支判断来确定最终返回的字符串。了解该运算的具体推导流程,可以清晰看到 null 是在哪个环节被误归为对象的。
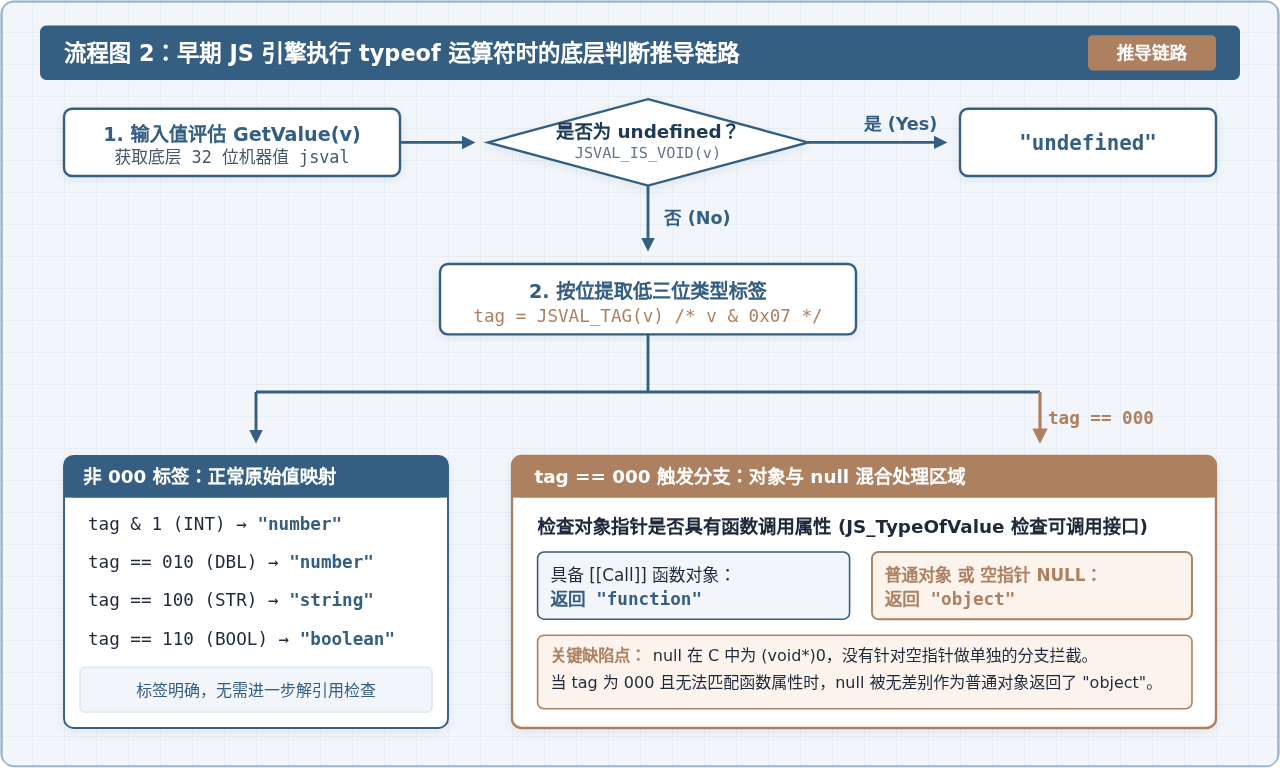
其底层的分支判断流程可归纳为以下步骤:
- 解析参数与取值:调用底层求值算法
GetValue(value),取得变量对应的 32 位jsval数据。 - 检查是否为特殊空缺值:执行宏判断
JSVAL_IS_VOID(v),如果该值与undefined的专用常量匹配,则立刻返回字符串"undefined"。 - 按位与运算提取标签:执行位掩码操作
tag = v & 0x07,提取低 3 位的数值。 - 非对象标签直接分发:如果
tag是1或010,返回"number";如果是100,返回"string";如果是110,返回"boolean"。 - 对象标签深入检查:如果
tag为000,说明进入了对象体系。此时引擎会进一步检验该对象是否实现了可调用接口(在现代规范中对应内部槽[[Call]])。如果可调用,则返回"function";如果不具备可调用特性,则统一返回默认的"object"。
问题恰恰出现在第 5 步:null 的低 3 位是 000,因此它绕过了原始值的常规匹配,进入了对象检测分支;而作为一个全 0 的空指针,它显然不可能包含函数调用表,因此最终直接落入了普通对象的默认出口,产出了 "object"。在初代引擎编写时,作者并未在第 3 步提取标签前加入针对全 0 空指针的独立拦截语句,这一细节疏漏直接导致了长达数十年的认知困扰。
undefined 与 null 虽然在业务语境中同属空值类别,但 undefined 并非使用全 0 存储,而是使用了专门的极值常量标记。typeof 在进入低位标签提取前,首先会通过宏逻辑匹配该常量,因此 typeof undefined 能够准确返回 "undefined",未受标签位重合的影响。
三、TC39 委员会为何没有在后续规范中修复该 Bug?
在了解了底层机理后,许多开发者会提出疑问:既然这是一个公认的技术缺陷,为什么 ECMAScript 标准委员会(TC39)在后续二十多年的版本迭代中,没有通过一次发布将其更正为 typeof null === "null"?
事实上,在 ECMAScript 6(即著名的 Harmony 规划阶段)期间,TC39 曾有提案正式探讨将 typeof null 的返回值修改为 "null"。然而,在经过严密的网络兼容性测试后,该提案被全票否决。
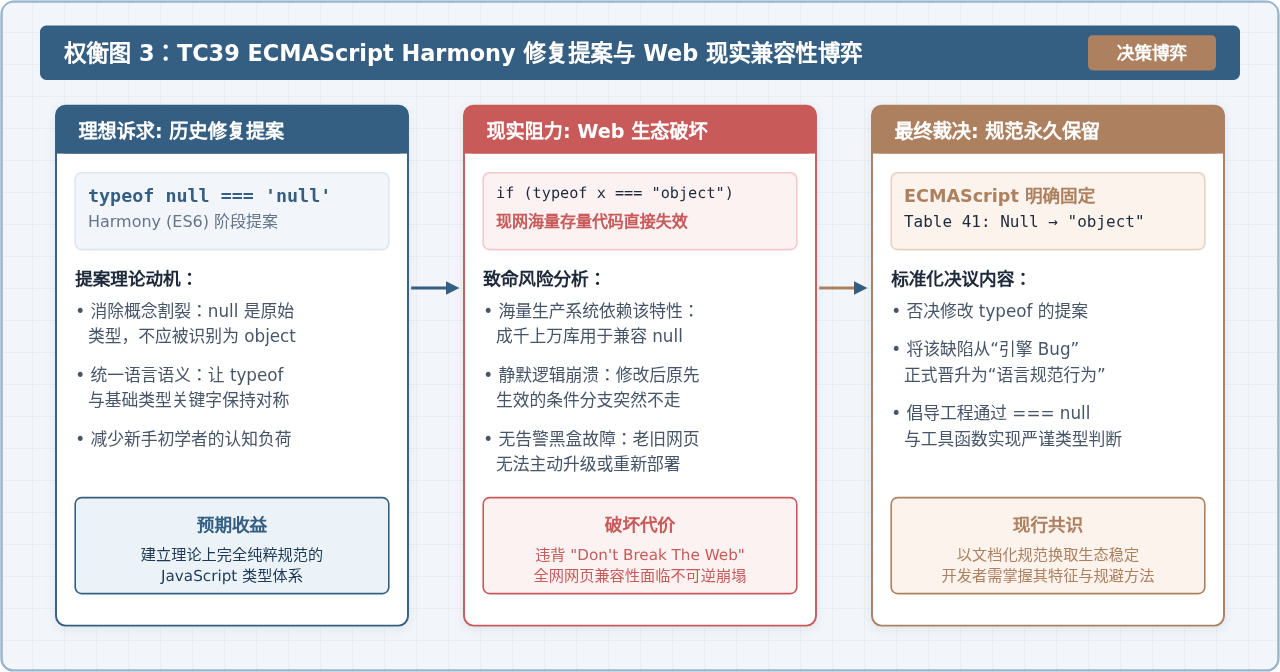
否决修复的核心原因在于 Web 标准制定中的最高准则:“不破坏现有 Web 生态(Don't break the web)”。具体阻力来自以下两个方面:
- 现存代码对缺陷的深度依赖:从 1995 年到 2015 年,全球已经有数以亿计的生产级网页在运行。大量的开源库和业务脚本为了判断一个值是普通对象还是
null,写下了形如typeof val === "object" && val !== null的逻辑;还有很多早期框架默认依靠typeof val === "object"来涵盖null的处理路径。一旦修改返回值,这些依赖既有特性的陈旧脚本将直接发生逻辑断流。 - 静默失败与不可逆损失:不同于语法错误会直接抛出异常被开发者发觉,类型判断返回值的变更会导致条件分支发生静默转移。许多无法持续维护的企业老旧系统、政府门户和自动化脚本将产生无法预估的运行时错误,且很难定位排查。
基于维护互联网基础设施稳定性的权衡,TC39 最终决定保留此行为,并在官方规范文档的类型转换与操作符求值章节中,以硬编码表格的形式明确规定:
| 操作数类型(Type of val) | 规范定义的 typeof 运算返回值 | 性质说明 |
|---|---|---|
| Undefined | "undefined" |
标准原始类型映射 |
| Null | "object" |
规范永久保留的历史遗留映射 |
| Boolean | "boolean" |
标准原始类型映射 |
| Number | "number" |
标准原始类型映射 |
| String | "string" |
标准原始类型映射 |
| Symbol | "symbol" |
ES6 引入的原始类型映射 |
| BigInt | "bigint" |
ES2020 引入的原始类型映射 |
| Object(普通对象) | "object" |
标准引用类型映射 |
| Object(实现 [[Call]]) | "function" |
函数类型特殊映射 |
自此,typeof null === "object" 在法律意义上已经不再是一个“Bug”,而是被 ECMAScript 规范正式接纳并写入准则的语言既定行为。
四、现代 JavaScript 中准确判断 null 与数据类型的可靠方案
在明确了 typeof 无法直接区分 null 与对象的局限后,实际工程开发中必须采取针对性的判断手段。根据不同的业务场景,以下四种方案是目前最严谨、最通用的工程实践:
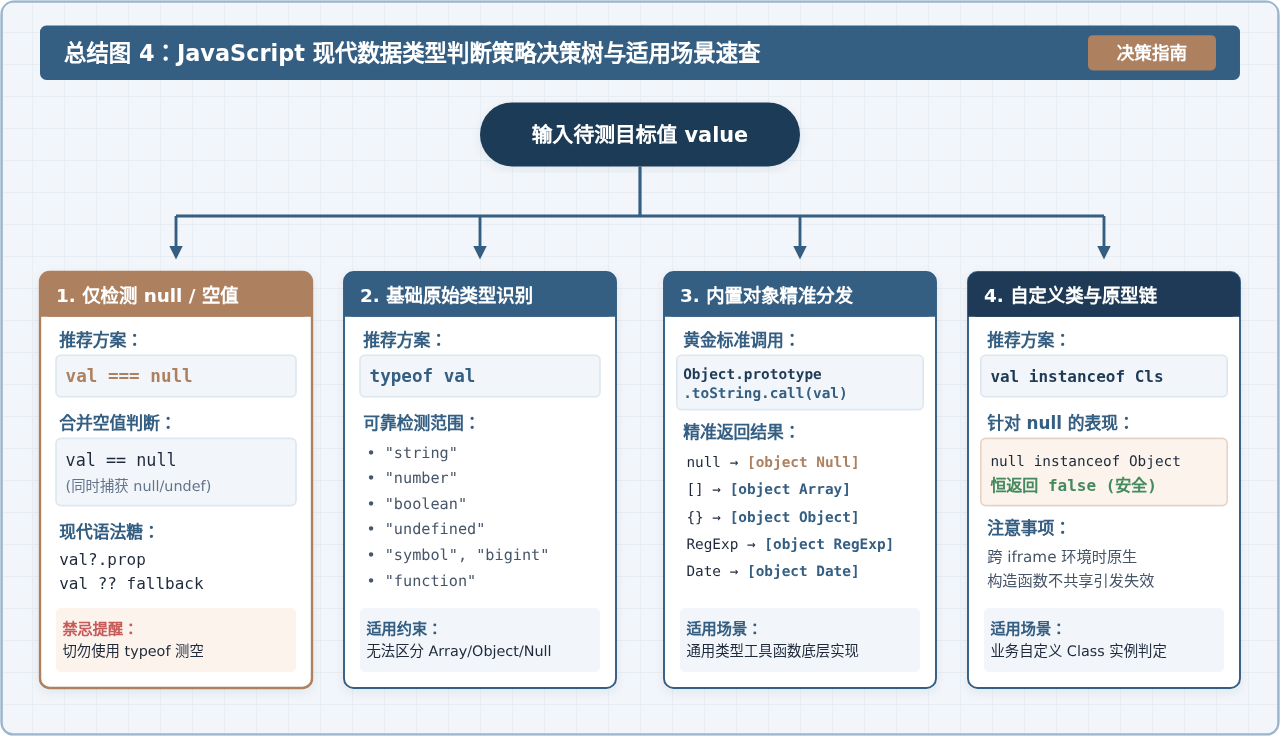
1. 针对 null 的精准排查:全等运算符(===)
如果业务逻辑的目标只是明确检验某个变量是否为 null,最直接、性能最高的方式是使用严格全等运算符:
// 严格判断是否为 null
const target = null;

if (target === null) {
  console.log("变量明确为 null");
}
如果需要同时捕捉 null 和 undefined(例如判断表单输入是否为空缺失值),可以利用宽松相等运算符(==)的类型转换特性:
// 利用宽松相等同时匹配 null 与 undefined
if (target == null) {
  // 当 target 为 null 或 undefined 时均能进入此分支
  console.log("变量无有效值(null 或 undefined)");
}
2. 严谨的全类型判别:Object.prototype.toString.call()
当需要编写通用的数据验证工具、序列化模块或深拷贝算法时,typeof 的表达力远远不足。此时应使用原生的原型方法 Object.prototype.toString.call(value)。该方法会根据规范内部的 [[Class]] 或 Symbol.toStringTag 标签输出精确的内部标记:
Object.prototype.toString.call(null);        // 示例输出: "[object Null]"
Object.prototype.toString.call(undefined);   // 示例输出: "[object Undefined]"
Object.prototype.toString.call([]);          // 示例输出: "[object Array]"
Object.prototype.toString.call({});          // 示例输出: "[object Object]"
Object.prototype.toString.call(new Date());    // 示例输出: "[object Date]"
Object.prototype.toString.call(/abc/);       // 示例输出: "[object RegExp]"
3. 封装生产级通用类型检测函数
结合 typeof 对基础原始类型的快速执行优势以及 toString 对复杂类型的精确识别,可以在工程通用工具库中封装如下函数:
/**
 * 获取任意变量的真实数据类型小写名称
 * @param {*} value 待检测的目标值
 * @returns {string} 类型名称(如 'null', 'array', 'object', 'number' 等)
 */
function getExactType(value) {
  // 显式优先处理 null 与 undefined,兼顾极高执行效率
  if (value === null) return "null";
  if (value === undefined) return "undefined";

  // 借助 Object.prototype.toString 解析精确原型标签
  const rawTag = Object.prototype.toString.call(value);
  // 截取 "[object Xxx]" 中的 Xxx 部分并转换为小写
  return rawTag.slice(8, -1).toLowerCase();
}

// 验证测试示例
console.log(getExactType(null));        // 示例输出: "null"
console.log(getExactType([1, 2]));      // 示例输出: "array"
console.log(getExactType({ a: 1 }));   // 示例输出: "object"
4. 常见易混淆陷阱:null 与 instanceof
部分初学者会尝试使用 instanceof 来验证 typeof null === "object" 是否意味着 null 是 Object 的实例:
console.log(null instanceof Object); // 示例输出: false这里输出 false 的原因在于 instanceof 的内部机制:该操作符负责在左操作数的原型链上不断查找右侧构造函数的 prototype 属性。由于 null 是一个原始值,其自身根本不存在原型指针([[Prototype]]),根据规范,当 instanceof 的左侧为非对象原始值时,会直接返回 false,不会向上追溯。这再次证实了 null 在语言运行时实质上并不具备任何对象特质。
五、核心结论与实践清单
围绕 typeof null === "object" 的知识架构与实践策略,可总结为以下三条明确准则:
- 技术本源:该现象不是面向对象哲学的刻意设计,而是初代 JS 引擎 32 位机器字中“全 0 空指针”与“000 对象标签”碰撞产生的技术缺陷。
- 规范现状:因保护既有互联网老旧网站不发生大面积运行瘫痪,TC39 委员会永久封存了该缺陷并作为规范基准执行。
- 防御准则:在现代工程编码中,检测
null必须使用val === null;需要过滤对象并排除null时,使用typeof val === "object" && val !== null;进行全局类型鉴定时,统一采用Object.prototype.toString.call()。
JS ES6+新增数组方法解析:from、flat与flatMap
2026-11-06 15:07:06
JavaScript动态类型(弱类型)的特点及开发注意事项
2026-11-06 12:46:15
解决JavaScript递归导致的栈溢出错误(Maximum call stack size exceeded)
2026-11-06 11:13:13
JS拖拽排序后怎么保存顺序?前端数据同步与后端交互示例
2026-11-05 23:46:31
JS读取Excel出现中文乱码怎么解决
2026-11-05 22:02:33