JavaScript动态类型(弱类型)的特点及开发注意事项
深入解析JavaScript动态类型与弱类型的核心特性,梳理隐式类型转换规则、常见陷阱,并提供防御性类型检查与开发避坑实用指南。
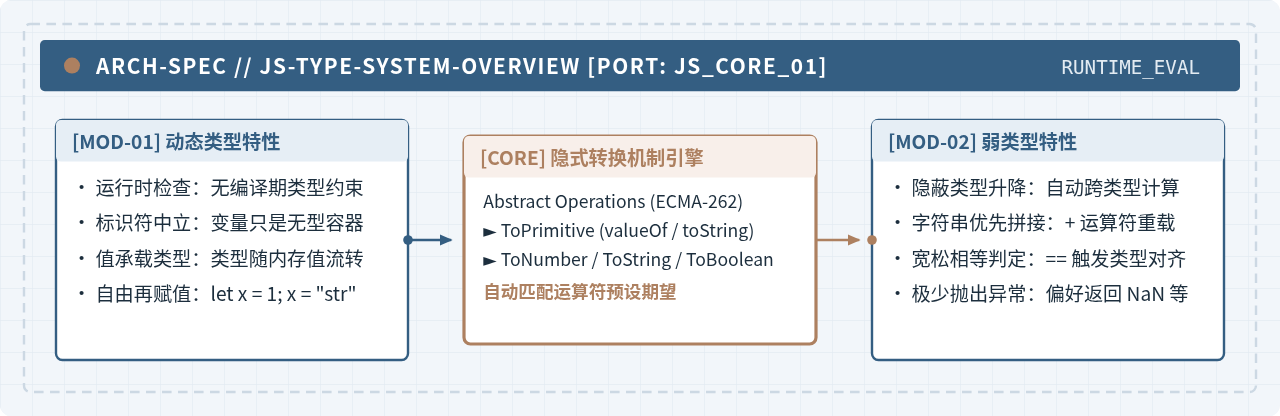
JavaScript 在类型系统设计上同时具备“动态类型”与“弱类型”两大特征:动态类型决定了变量本身没有固定类型、可在运行时自由绑定不同类型的值;弱类型则决定了语言在执行不同类型操作数的运算时,会自动触发静默的隐式类型转换(Type Coercion)。理解其底层推导机制并掌握防御性编码规范,是避免生产环境因类型问题产生诡异 Bug 的关键。
一、动态类型与弱类型的本质区别与表现
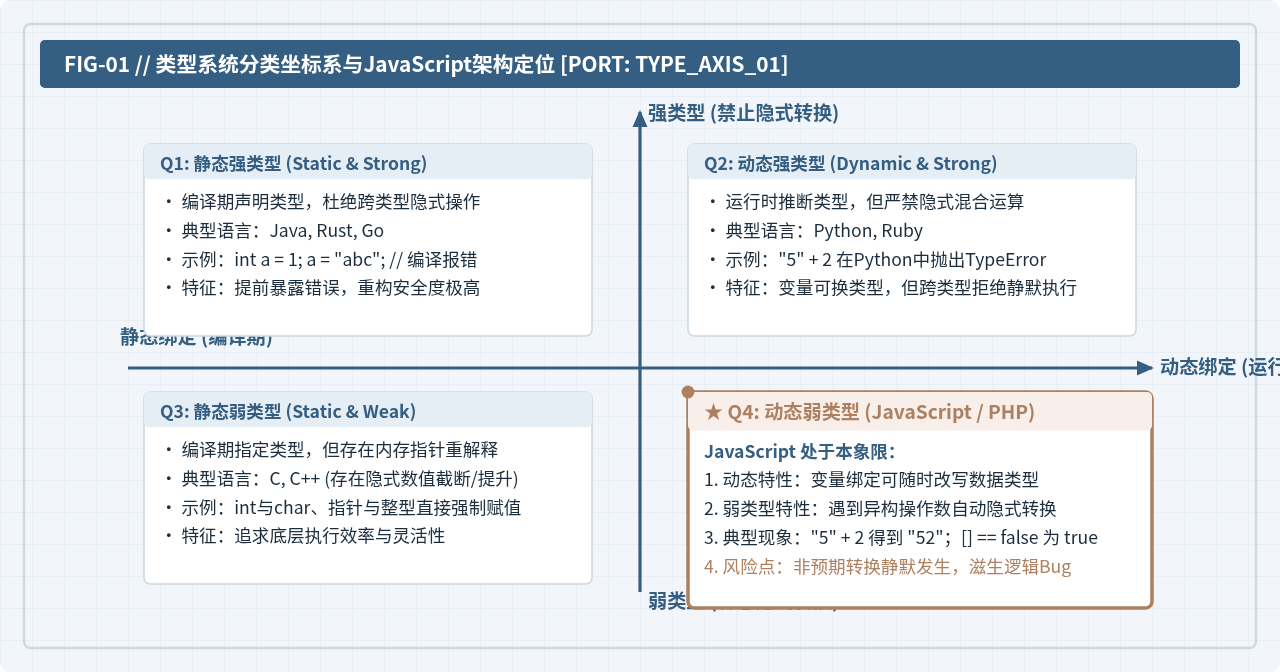
在技术交流中,“动态类型”与“弱类型”常被混为一谈,但它们从完全不同的维度描述类型系统:动态类型关注的是类型绑定的时机,而弱类型关注的是类型转换的约束严苛程度。
1. 动态类型(Dynamic Typing):值决定类型,而非变量
静态类型语言(如 Java、Go、Rust)在编译期间即确定每个变量的类型,一旦定义便不可变。而在 JavaScript 中,类型是绑定在“值”(数据)上,变量仅仅是一个指向具体内存值的标识符指针。
let payload = 42;          // 此时 payload 指向 Number 类型的值
payload = "任务处理中";     // 合法运行,payload 改为指向 String 类型的值
payload = { code: 200 };   // 合法运行,payload 改为指向 Object 类型的值
这种特点赋予了开发者高度的敏捷性,无需冗长的泛型与类型声明即可快速组装逻辑;但其代价在于类型错误无法在编译期被拦截,必须等到代码实际执行到对应路径时才会暴露。
2. 弱类型(Weak Typing):容忍甚至自动进行隐式类型转换
弱类型的核心在于:当操作符两端的数据类型与期望类型不匹配时,引擎不会立即中断执行或抛出类型异常(TypeError),而是尝试按照预设的 ECMAScript 规范将操作数自动强制转换为兼容类型。
例如在动态强类型语言 Python 中执行 "5" + 2 会直接抛出 TypeError: can only concatenate str (not "int") to str;而在 JavaScript 中,该表达式不仅不会报错,还会默默返回字符串 "52"。
二、隐式类型转换的核心机制与推导逻辑
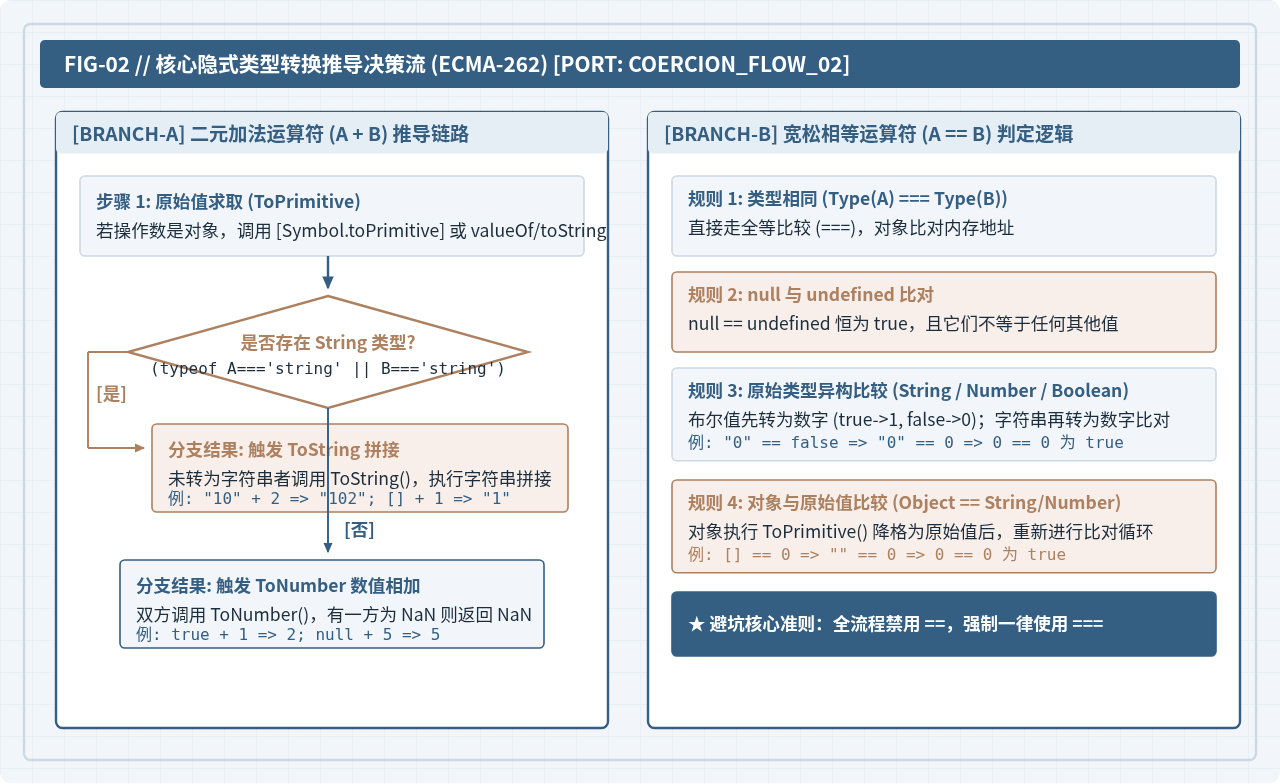
JavaScript 运行时的隐式转换并非随机发生,而是严格遵循 ECMAScript 标准中定义的抽象操作(Abstract Operations)。理解这些规则是编写高可靠代码的基础。
1. 加法操作符(+)的双重职责与转换判定
加法运算符 + 是 JavaScript 中最容易产生意料之外结果的运算符,因为它同时承担“数值相加”与“字符串拼接”双重功能。其推导遵循以下固定逻辑:
- 首先对两端操作数执行
ToPrimitive,若为对象则转换为原始值。 - 如果转换后的两个原始值中至少有一个是 String 类型,则另一个操作数也被强制执行
ToString(),随后进行字符串拼接。 - 若两端均不是 String 类型,则双方均被执行
ToNumber(),随后进行纯数值相加。
10 + 20             // 30 (纯数值相加)
"10" + 20           // "1020" (存在字符串,20 隐式转为 "20" 拼接)
1 + null            // 1 (无字符串,null 隐式转为 0)
1 + undefined       // NaN (无字符串,undefined 隐式转为 NaN)
[1, 2] + [3, 4]     // "1,23,4" (数组 ToPrimitive 为 "1,2" 和 "3,4",随后拼接)
2. 宽松相等(==)的抽象相等比对算法
全等操作符(===)会在类型不同时直接判定为 false。而宽松相等(==)在类型不一致时会启动复杂的转换瀑布流:
- null 与 undefined:它们之间宽松相等为
true,且除了彼此之外不等于任何其他值。 - 布尔值参与比较:无论布尔值与谁比较,布尔值本身都会先被强制转换为数字(
true -> 1,false -> 0)。 - 字符串与数字比较:字符串被转换为数字(
ToNumber)后再行比对。 - 对象与原始值比较:对象调用内部
ToPrimitive方法获取原始值后再进行比较。
3. 逻辑上下文中的假值(Falsy Values)机制
在 if 条件、三元表达式及逻辑运算符(!、&&、||)中,表达式会被隐式调用 ToBoolean。JavaScript 中只有 8 个假值,其余所有值(包括空数组 []、空对象 {})均为真值:
| 假值(Falsy Value) | 常见产生源头 | 转换为布尔值结果 | 常见误判场景 |
|---|---|---|---|
false |
布尔字面量 | false | 正常状态标记 |
0 / -0 / 0n |
数值计算结果、计数器 | false | 数量为 0 时误触发默认值设置 |
"" (空字符串) |
未填写的文本表单 | false | 无法区分“用户输入了空串”与“未填写” |
null |
主动赋空的对象引用 | false | 与 undefined 混用导致排查困难 |
undefined |
未初始化的变量、对象缺失属性 | false | 解构未命中时默默穿透 |
NaN |
非法数值运算结果 (如 0 / 0) | false | NaN === NaN 为 false,导致自身判定失效 |
三、开发中最常见的弱类型陷阱与排查步骤
由于弱类型机制在运算发生异常时往往选择“静默妥协”而非抛错,业务代码很容易在不知不觉中引入逻辑漏洞。以下列举三大高频场景并给出工程排查步骤。
1. 典型陷阱剖析
-
表单与 URL 查询参数的“拼接灾难”:从
<input>、URLSearchParams获取的值永远是string。若直接const total = page + pageSize,计算"1" + 10会变成"110"而不是11。 -
空值合并与假值覆盖的混淆:使用
||设置默认参数时,若合法入参为0或"",会被当作假值强行覆盖:// 错误做法:当 count 为 0 时,显示为 10 const limit = count || 10; // 正确做法:使用 ES2020 空值合并操作符(??),仅对 null 和 undefined 生效 const safeLimit = count ?? 10; -
对象/数组隐式调用 toString 的歧义:
[] == ![]        // 结果为 true!
// 推导链路:
// 1. ![] 逻辑非操作,对象为真值,取反得到 false
// 2. [] == false 触发宽松相等
// 3. false 转为数字 0
// 4. [] 执行 ToPrimitive 得到空串 ""
// 5. "" == 0 字符串转数字,0 == 0 成立返回 true
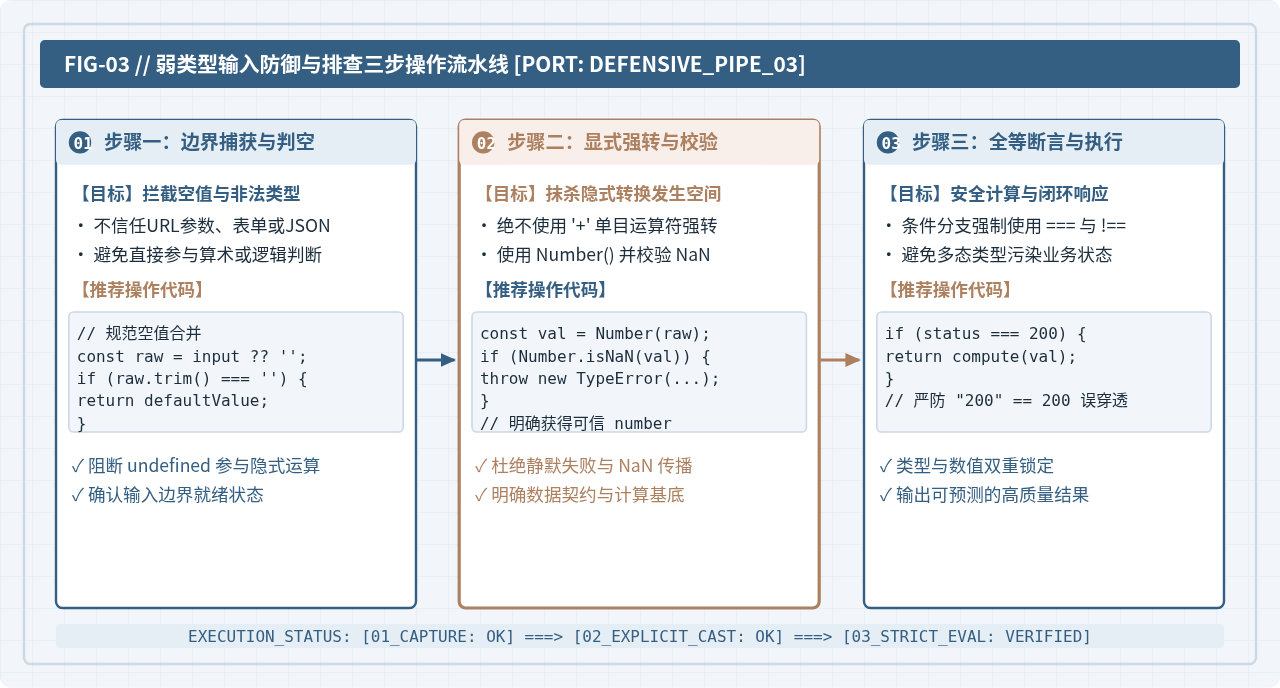
2. 弱类型输入的防御排查标准步骤
为了杜绝外部数据污染系统内部逻辑,在任何数据输入边界(用户输入、第三方接口、持久化存储反序列化)都必须执行标准的防御操作流:
- 边界截断与判空:优先通过
??剔除null与undefined,过滤无意义的空白输入。 - 显式类型转换与数值有效性校验:使用
Number()等标准构造函数进行显式转型,并立刻配套Number.isNaN()确认转换结果合法。 - 严格全等比较断言:所有后续条件控制与状态流转均使用全等比较,拒绝任何隐式对齐。
四、保障代码健壮性的开发注意事项与工程化规范
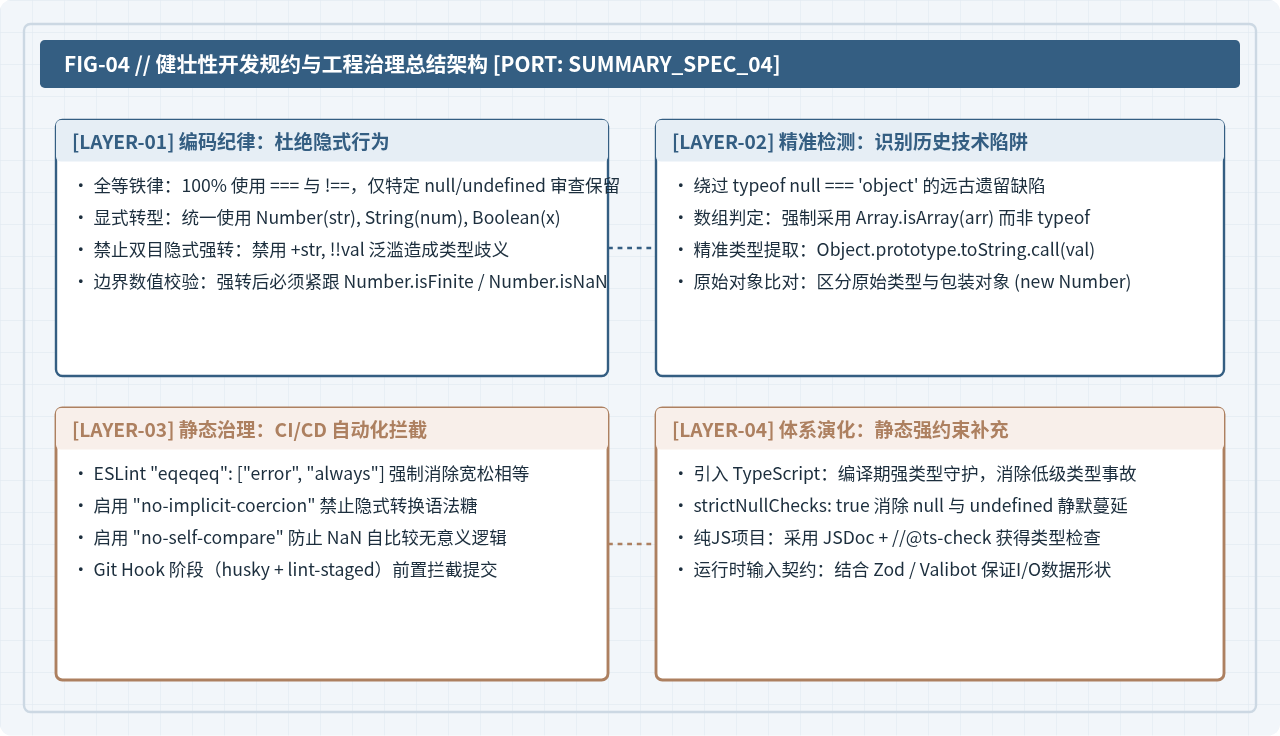
在实际工程团队开发中,不能仅仅依靠开发者的个人记忆去规避弱类型陷阱,必须通过强制规范与自动化静态检查构建防线。
1. 编码实践四项基本原则
-
原则一:一律使用严格全等(=== 与 !==)
除了与null/undefined同时比对的特定简写(如val == null等价于val === null || val === undefined)并经过团队书面约定时,其余所有场景严禁使用==。 -
原则二:使用语义明确的显式类型转换
避免滥用+str、"" + num、!!val等简写语法糖。采用Number(str)、String(num)、Boolean(val)能更清晰地传达业务意图。 -
原则三:采用精准可靠的类型判定手段
由于typeof null === "object"以及数组也是"object",不能完全依赖typeof:// 数组判定统一使用 Array.isArray(target) // 复杂引用类型精准检测通用工具函数 function getExactType(value) { return Object.prototype.toString.call(value).slice(8, -1).toLowerCase(); } getExactType([]); // "array" getExactType(null); // "null" getExactType(/abc/); // "regexp" -
原则四:避免可变类型的多态变量设计
在函数体内,一个变量一旦被赋予某种类型的值,就不应中途再被赋予其他类型的值。函数返回值也必须保持类型纯净,避免在不同分支中分别返回false与一个对象。
2. 工程化治理与静态代码检测
将类型安全的最佳实践固化到自动化工具链中:
-
ESLint 强制规约:在项目的
.eslintrc.json中配置以下核心规则:{ "rules": { "eqeqeq": ["error", "always"], // 强制使用 === 和 !== "no-implicit-coercion": "error", // 禁止隐式类型转换简写 "no-self-compare": "error", // 禁止自我比较 (针对 NaN) "use-isnan": "error" // 强制使用 isNaN() 校验 } } -
渐进式引入 TypeScript 或 JSDoc:大型项目全面采用 TypeScript,开启
strict: true与strictNullChecks: true。若在纯 JavaScript 遗留项目中,可通过在文件头部添加// @ts-check并配合 JSDoc 获得轻量级的强类型约束。
解决JavaScript递归导致的栈溢出错误(Maximum call stack size exceeded)
2026-11-06 11:13:13
JS拖拽排序后怎么保存顺序?前端数据同步与后端交互示例
2026-11-05 23:46:31
JS读取Excel出现中文乱码怎么解决
2026-11-05 22:02:33
使用async/await处理JavaScript GET请求的异步响应
2026-11-05 20:22:10
JS类型判断方法对比:typeof、instanceof与toString
2026-11-05 20:20:56