怎么在iframe中独立重新加载JS脚本
详细讲解在不刷新整个iframe页面的前提下,如何独立重新加载和替换其中的JavaScript脚本,涵盖DOM动态注入、缓存清除、内存副作用清理与跨域通信方案。
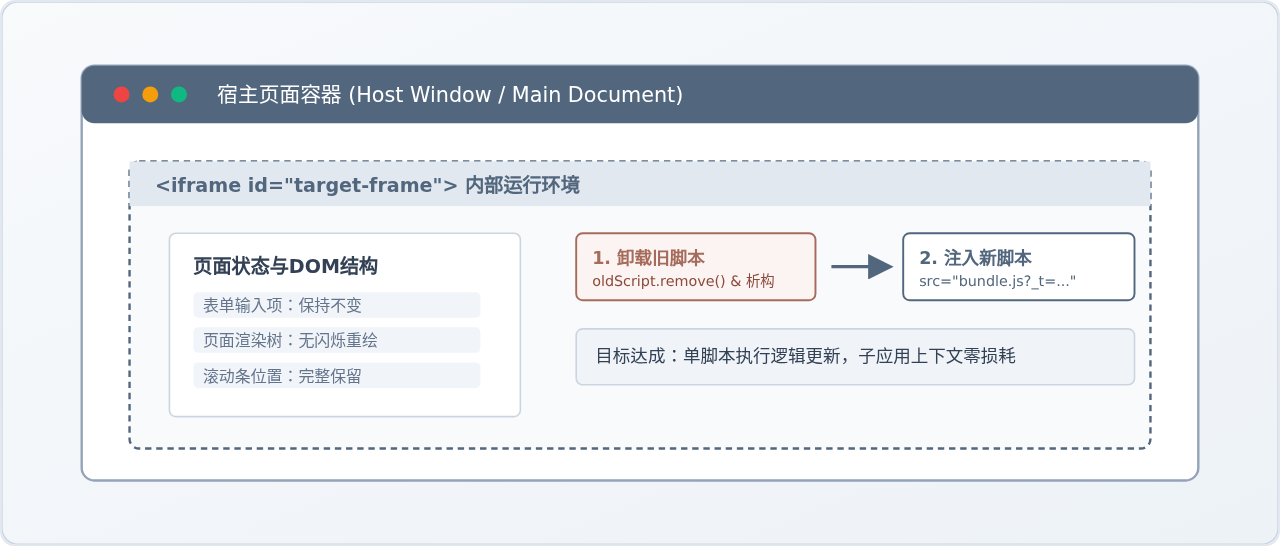
iframe.contentWindow.location.reload() 会强制重置子页面的全部 DOM 树、表单输入和局部组件状态。要做到只在 iframe 内部独立重新加载指定的 JavaScript 脚本,核心路径是在保留当前 iframe 页面文档的前提下,先清理旧脚本在全局上下文中注册的定时器与事件监听等副作用,随后移除原有的 <script> 节点,并动态向 iframe 的 contentDocument.head 追加带有防缓存时间戳的新脚本标签。
一、核心思路与同源前置条件
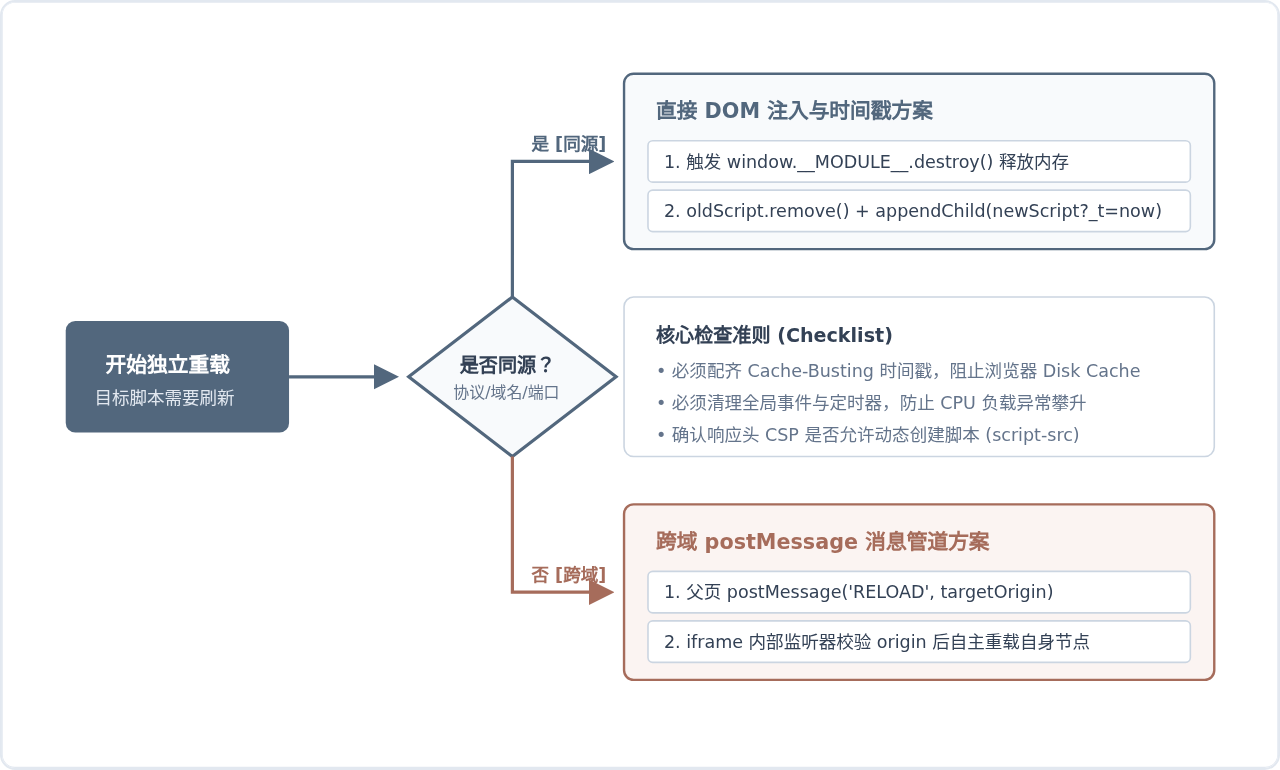
在讨论具体的代码实现之前,必须先明确一个浏览器底层的安全边界:同源策略(Same-Origin Policy)。父级页面能否直接触及 iframe 内部的 DOM 与 JavaScript 执行空间,完全取决于两者的协议、域名和端口是否一致。
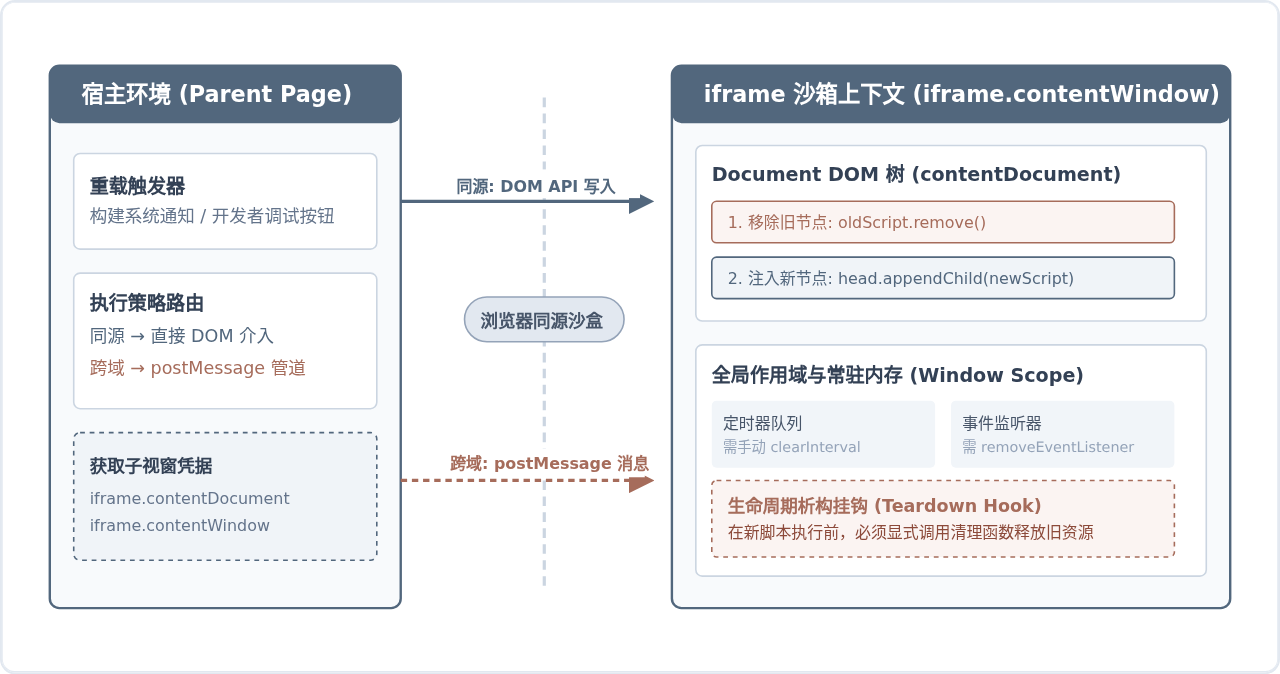
如果宿主页面与 iframe 处于同源环境(或者子页面是内联 srcdoc 生成的),宿主页面可以直接通过 iframeElement.contentDocument 和 iframeElement.contentWindow 获取目标上下文,随后在 iframe 的文档树中查找现有的 <script> 标签并执行替换。
如果两者处于跨域环境,出于浏览器的安全沙盒隔离机制,宿主页面如果直接尝试访问 iframe.contentDocument 将会抛出 SecurityError: Blocked a frame with origin from accessing a cross-origin frame 异常。此时必须采用双向消息通信协议(window.postMessage),由宿主页面向 iframe 发送重载指令,由 iframe 内部预置的协调脚本在自身的沙箱内执行重载与挂载动作。
二、同源模式下的标准操作步骤
在同源情况下,父级页面具有对 iframe 文档的完全控制权。重新加载脚本的过程不是简单地把脚本再写一遍,而是需要完成“清理残留 → 节点脱轨 → 防缓存生成 → 节点注入 → 就绪检测”的严谨链路。
步骤一:精准定位目标脚本标签
在 iframe 中可能存在多个第三方库、公共样式或 Polyfill。必须通过 id、特定属性或包含特定特征的 src 路径准确捕获需要重载的脚本节点。
步骤二:执行业务层析构(关键步骤)
许多初学者容易忽视的是:从 DOM 树中调用 oldScript.remove() 仅仅移除了 HTML 节点,绝不会自动注销已经加载到 JavaScript 引擎内存中的函数、全局对象或定时器。因此,在删除节点前,必须优先调用该模块暴露的清理函数(例如 window.myModule.destroy())。
步骤三:拼接时间戳防缓存参数(Cache Busting)
现代浏览器具有强大的静态资源强缓存与协商缓存机制。如果直接再次向页面追加相同 src 地址的脚本,浏览器往往会直接从内存或磁盘缓存(Memory Cache / Disk Cache)中读取旧脚本,导致代码根本没有发生变更。在请求 URL 尾部添加唯一的查询参数(如 _t = Date.now())能够强制浏览器发起全新的网络请求。
步骤四:构建新节点并监听加载状态
在 iframe 所在文档上下文内创建新的 <script> 标签,设置 type、src 和 async/defer 属性,并绑定 onload 与 onerror 回调,确保在脚本成功执行后获得通知。
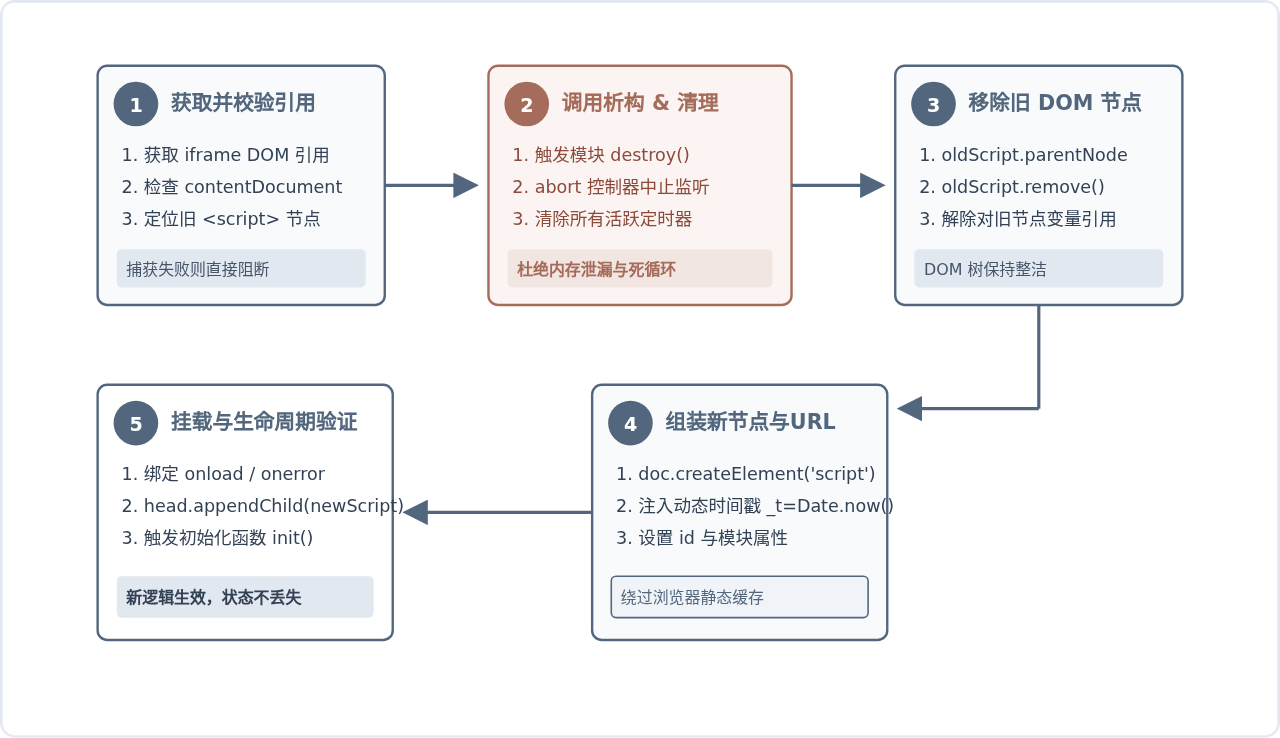
下面是一个封装好的完整通用函数。无论在控制台调试还是在微前端宿主应用中,都可以直接运行此函数:
/**
 * 在同源 iframe 内部独立重新加载指定的 JS 脚本
 * @param {HTMLIFrameElement} iframeElement - 目标 iframe 元素
 * @param {string} scriptId - 目标 script 标签的唯一标识 id
 * @param {string} rawScriptUrl - 脚本源码的基础 URL
 * @returns {Promise<boolean>}
 */
function reloadIframeScript(iframeElement, scriptId, rawScriptUrl) {
  return new Promise((resolve, reject) => {
    // 1. 检验 iframe 访问权限与上下文可用性
    const iframeDoc = iframeElement.contentDocument || iframeElement.contentWindow?.document;
    const iframeWin = iframeElement.contentWindow;

    if (!iframeDoc || !iframeWin) {
      return reject(new Error("无法访问 iframe 的内部文档,请确认是否满足同源策略"));
    }

    // 2. 清理旧脚本在全局作用域中遗留的副作用与业务挂钩
    if (iframeWin.__CURRENT_MODULE__ && typeof iframeWin.__CURRENT_MODULE__.destroy === "function") {
      try {
        iframeWin.__CURRENT_MODULE__.destroy();
      } catch (err) {
        console.warn("执行旧脚本析构钩子时发生警告:", err);
      }
    }

    // 3. 定位并从 DOM 中移除原有的 script 元素
    const oldScript = iframeDoc.getElementById(scriptId);
    if (oldScript) {
      oldScript.remove();
    }

    // 4. 构建防缓存 URL (去除原有查询参数或追加时间戳)
    const separator = rawScriptUrl.includes("?") ? "&" : "?";
    const freshUrl = `${rawScriptUrl}${separator}_t=${Date.now()}`;

    // 5. 创建新 script 标签并挂载
    const newScript = iframeDoc.createElement("script");
    newScript.id = scriptId;
    newScript.type = "text/javascript";
    newScript.src = freshUrl;

    // 6. 监听加载完成与异常分支
    newScript.onload = () => {
      console.log(`[iframe-loader] 脚本 ${scriptId} 已成功独立更新`);
      resolve(true);
    };

    newScript.onerror = (err) => {
      console.error(`[iframe-loader] 脚本 ${scriptId} 加载失败`, err);
      reject(new Error(`加载失败: ${freshUrl}`));
    };

    // 挂载到 iframe 的 head 中立即触发网络拉取与执行
    iframeDoc.head.appendChild(newScript);
  });
}
三、脚本副作用清理与内存防漏
很多开发者在实践独立重载时,经常遇到一个非常怪异的现象:代码看似重新下载了,但界面上的点击事件触发了两次、后台定时器执行频率翻倍,或者旧代码逻辑依旧在继续运行。这正是由于忽视了浏览器 JavaScript 引擎的生命周期机制。
在浏览器体系中,DOM 结构和 JavaScript 运行环境(V8 Context)是两个独立的分层:
- DOM 层:存储
<html>、<body>和<script>等元素标签。执行script.remove()只意味着从 DOM 树上摘除了这个节点。 - Execution Context(执行上下文/内存层):由
contentWindow持有。当旧脚本首次运行时,它所定义的全局变量(如挂载在window上的属性)、通过addEventListener注册的 DOM 回调、以及通过setInterval/requestAnimationFrame注册的回调句柄,全部驻留在常驻堆内存中,不受 DOM 节点移除的影响。
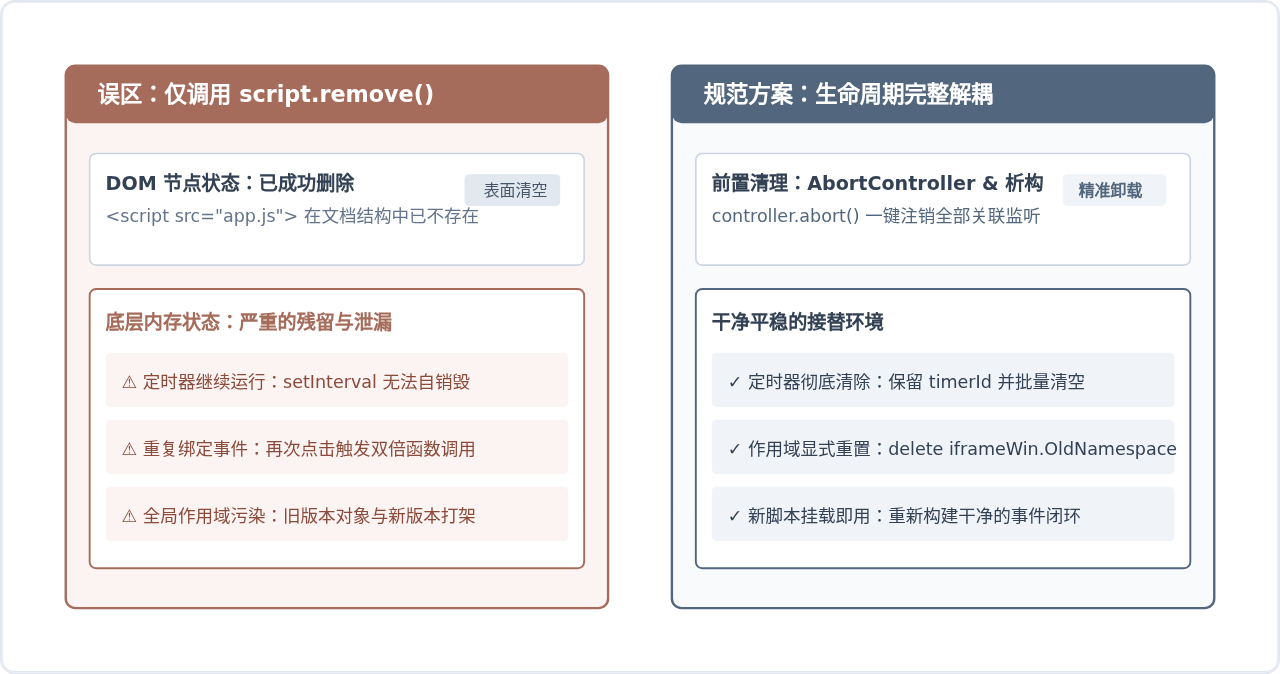
为了让脚本具备良好的独立重载能力,在编写待载入 iframe 的业务脚本时,建议遵循统一的模块化生命周期设计。在脚本内部引入 AbortController 能够极大简化监听清理的复杂度:
// 推荐在注入 iframe 的子脚本中采用如下结构编写
(() => {
  const abortController = new AbortController();
  const { signal } = abortController;
  const activeTimers = [];

  // 绑定事件时传入 signal 选项
  document.getElementById("action-btn")?.addEventListener(
    "click",
    () => {
      console.log("按钮点击交互响应中...");
    },
    { signal }
  );

  // 注册定时器并统一收拢句柄
  const timerId = setInterval(() => {
    console.log("心跳轮询状态...");
  }, 3000);
  activeTimers.push(timerId);

  // 暴露统一的析构协议供宿主或重载器调用
  window.__CURRENT_MODULE__ = {
    version: "1.0.2",
    destroy() {
      // 1. 瞬时注销所有绑定此 signal 的 DOM 事件
      abortController.abort();

      // 2. 清除所有定时任务
      activeTimers.forEach(id => clearInterval(id));
      activeTimers.length = 0;

      // 3. 清理全局变量自身
      delete window.__CURRENT_MODULE__;
      console.log("旧脚本内存与副作用已全数清理完毕");
    }
  };
})();
四、跨域场景与现代ES模块加载方案
1. 跨域场景:借助 postMessage 管道完成重载
当 iframe 的源与父页面不同时,任何对 iframe.contentDocument 的直接读取都会触发浏览器的跨域安全策略拦截。此时应建立由父页面发送信号、子页面自主重载的模式:
// 1. 宿主页面发送重载指令
function notifyIframeToReloadScript(iframeElement, targetOrigin) {
  iframeElement.contentWindow.postMessage({
    type: "TRIGGER_RELOAD_SCRIPT",
    scriptId: "plugin-core",
    url: "https://cdn.example.com/js/plugin.js"
  }, targetOrigin);
}

// 2. iframe 内部预置接收监听器
window.addEventListener("message", (event) => {
  // 严格核实来源 Origin 安全性
  if (event.origin !== "https://host.example.com") return;

  if (event.data?.type === "TRIGGER_RELOAD_SCRIPT") {
    const { scriptId, url } = event.data;

    // 在 iframe 自身上下文中执行节点替换(自身拥有自身 Document 的写权限)
    const oldScript = document.getElementById(scriptId);
    if (oldScript) oldScript.remove();

    const newScript = document.createElement("script");
    newScript.id = scriptId;
    newScript.src = `${url}?_t=${Date.now()}`;
    document.head.appendChild(newScript);
  }
});
2. 现代方案:动态 import() 与 ES Module 热载入
在基于标准现代浏览器的工程中,如果脚本作为 ES 模块交付,可以直接在 iframe 的 contentWindow 环境下调用原生 import()。原生模块同样受到浏览器模块缓存的影响,通过在动态导入地址后追加时间戳,即可绕过模块缓存池:
// 在 iframe 的 Window 实例上执行动态模块拉取
async function reloadESModuleInIframe(iframeElement, moduleBaseUrl) {
  const iframeWin = iframeElement.contentWindow;
  const freshUrl = `${moduleBaseUrl}?_t=${Date.now()}`;

  // 利用 iframe 内部的 import 算子拉取最新模块
  const freshModule = await iframeWin.import(freshUrl);

  // 执行模块导出的启动函数
  if (typeof freshModule.bootstrap === "function") {
    freshModule.bootstrap();
  }
}
五、实施检查与常见排查要点
如果 iframe 页面部署了严格的 Content-Security-Policy 响应头(例如设置了 script-src 'self' 'nonce-...' 且未允许 'unsafe-inline' 或对应动态域名),通过 DOM 动态创建并插入的脚本可能会被浏览器安全策略直接拦截。在遇到脚本无法执行且控制台输出 CSP 错误时,需要检查子页面 HTTP 头的 script-src 配置规则。
在实际落地时,如果发现重载后的脚本依然不符合预期,可以按照以下顺序快速排查:
- 检查网络面板(DevTools Network):在父页面和 iframe 对应的网络请求中,观察目标 JS 文件的请求状态码。若显示
200 (from disk cache)或304 Not Modified,说明时间戳参数没有生效或被反向代理剥离。 - 排查变量命名冲突(let / const 顶级作用域声明):在同一个全局执行环境中,如果脚本包含顶层的
let foo = 1;或const bar = 2;,当重新执行该脚本时,会抛出Uncaught SyntaxError: Identifier 'foo' has already been declared错误。解决方法是将脚本主体包裹在立即执行函数(IIFE(() => { ... })())或独立的类定义中。 - 确认 iframe 的就绪时机:如果是在父页面初始化时就尝试重载,必须确保 iframe 的
DOMContentLoaded或onload已经完成,否则iframe.contentDocument.head可能为null。
掌握了同源判断、DOM 动态节点替换、缓存规避以及全局副作用清理,就能在微前端子应用调试、在线编辑器代码即时热重载等复杂场景中,实现平滑、稳定、不丢状态的脚本独立更新。
JS怎么使用classList添加、删除和切换class
2026-11-05 17:26:02
网页开发三者分工:HTML结构、CSS样式与JavaScript交互怎么协作
2026-11-05 12:51:22
JS解析URL参数时怎么处理中文乱码和特殊字符
2026-11-05 12:47:23
js-cookie 存储 JSON 对象:自动序列化与反序列化技巧
2026-11-05 12:36:26
marked.js 快速上手:安装与基础 Markdown 转 HTML 示例
2026-11-05 09:32:53