生产环境升级 Node.js 的注意事项与兼容性测试策略
针对生产环境平滑升级 Node.js 运行时的核心技术注意事项与全流程兼容性测试策略,系统解析原生 C++ 扩展 ABI、OpenSSL 3.0 加密变革、V8 堆内存基线差异,并提供四阶段兼容性测试与金丝雀灰度回滚方案。
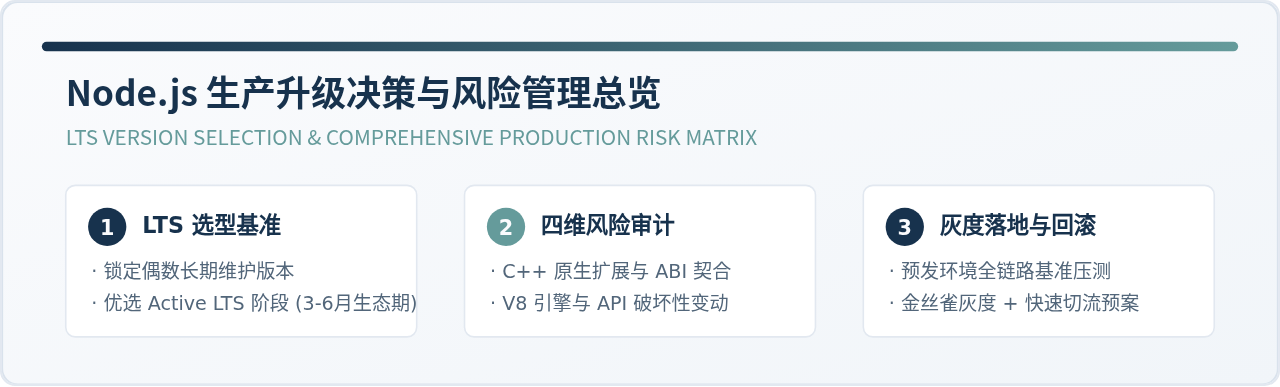
在生产环境中升级 Node.js 运行时,核心目标是在不中断在线服务、不劣变响应延迟的前提下,平滑迁移到底层具备长期技术支持(LTS)的版本。实施这项工作的标准路径包括:盘点自底向上的依赖链、识别潜在破坏性变更、搭建多阶段容器化矩阵与影子流量测试体系,并最终依托金丝雀灰度切流和自动化回滚机制完成交付。本文将从运行时底层机制、踩坑排查实操、分层兼容性测试方案到灰度上线策略,系统拆解生产升级的全流程。
一、Node.js 运行时分层体系与升级影响面分析
许多开发者容易将 Node.js 仅仅看作一个执行 JavaScript 的脚本引擎,认为升级只要保证业务代码语法在目标版本中支持即可。实际上,生产环境中的 Node.js 是一个深度耦合系统底层库的高性能运行时。其架构自上而下由业务应用层、Node.js 核心模块与桥接层、底层基础引擎库,以及容器操作系统与 C 标准库组成。
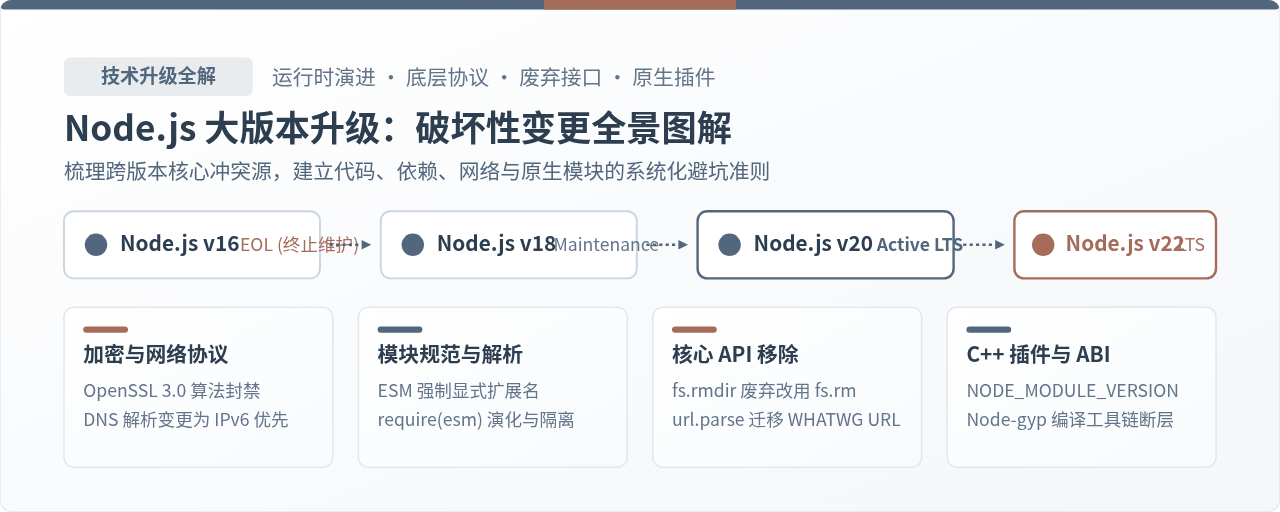
当跨越偶数长期支持主版本(例如从 Node.js 18.x 升级至 20.x 或 22.x)时,变更通常不是单点发生的,而是由底层基础库的演进向上逐层传导。例如,操作系统 glibc 版本的门槛抬升会直接导致旧版 Linux 容器镜像无法启动进程;OpenSSL 版本的跃迁会直接收紧网络传输安全标准;而 V8 引擎内部数据结构调整则可能使未经 N-API 抽象的老旧 C++ 扩展模块在调用动态链接库时崩溃。
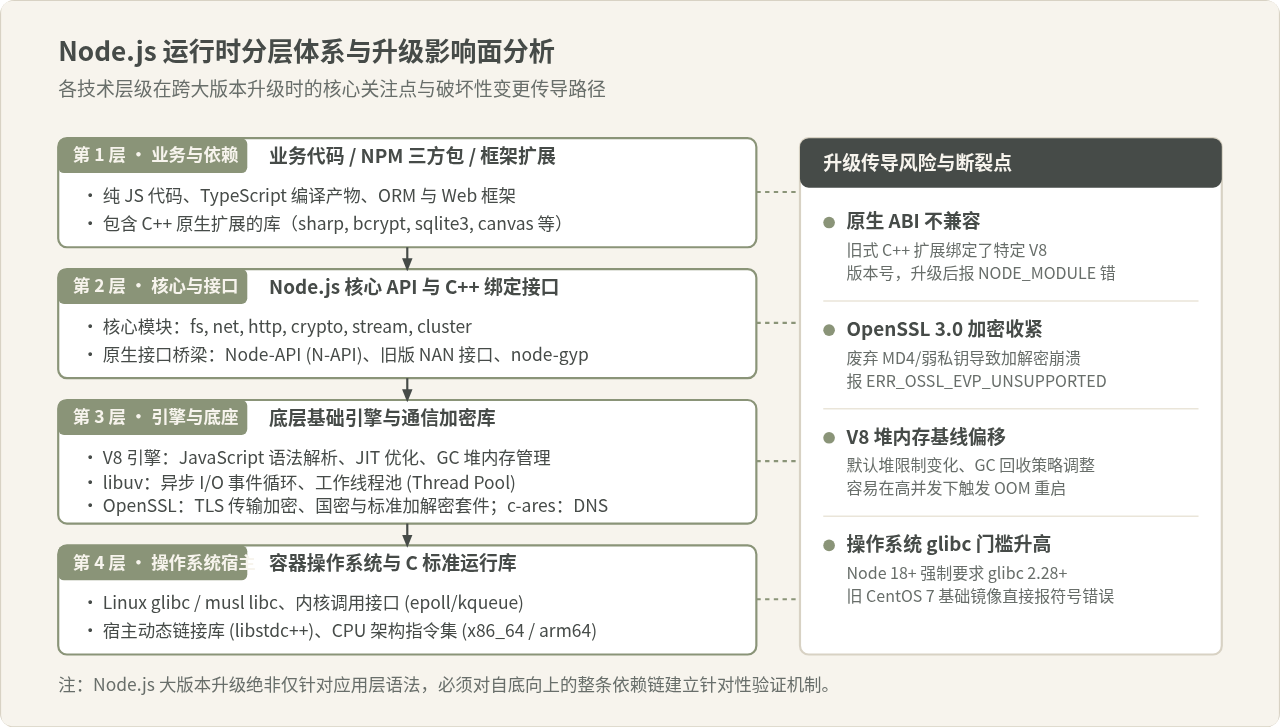
如图 1 所示,每一次 Node.js 运行时的重大演进,本质上是整套技术底座的协同替换。正因如此,生产升级的评估不能仅停留在应用代码的单元测试上,而必须建立对底层编译产物、第三方扩展、网络安全套件及内存特征的立体认知。
二、生产升级关键技术风险与高频踩坑深度排查
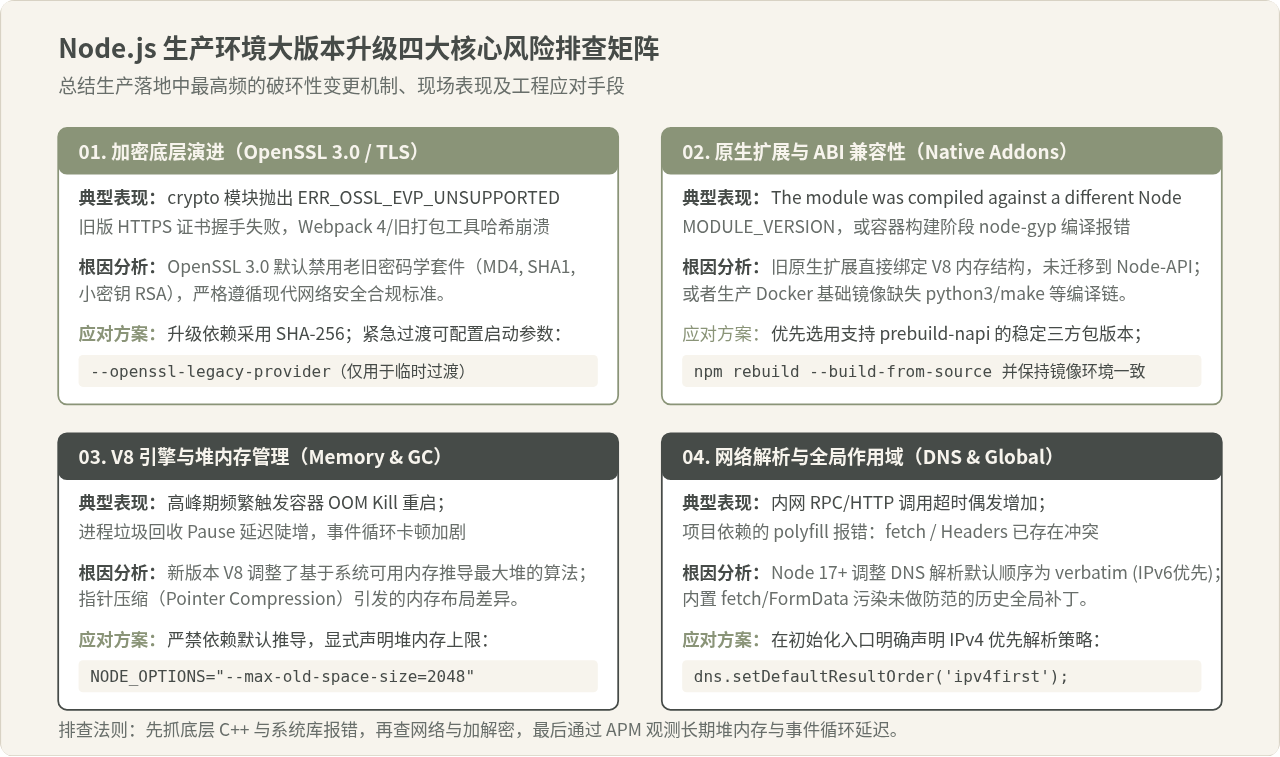
梳理历次 Node.js 生产环境大版本升级案例,故障集中在四大领域:原生 C++ 扩展的 ABI 兼容性、密码学协议收紧、V8 引擎内存与 GC 基线偏移,以及全局作用域与 DNS 网络解析行为的微调。
1. 原生 C++ 模块与二进制 ABI 破坏性不兼容
生产项目普遍使用的图片处理库(如 sharp)、加密哈希库(如 bcrypt)、嵌入式数据库(如 sqlite3)或性能监控探针(APM Agent),往往包含 C++ 编写的底层实现。这些模块需要编译为 .node 二进制动态链接库供 JavaScript 调用。
在早期,很多模块依赖旧式 NAN(Native Abstractions for Node.js)机制,直接暴露底层 V8 引擎的数据结构。由于 V8 的内部 C++ API 在大版本间频繁变动,这就导致二进制接口(ABI,Application Binary Interface)发生断裂。虽然现今多数主流三方库已采用官方标准的 Node-API(N-API)来保证跨版本的 ABI 稳定性,但仍有两类隐患在生产升级中高频发生:
- 预编译包(prebuild)缺失导致回退到本地编译:部分库在 npm 安装时会拉取远程对应平台与 Node 版本的预编译二进制。若目标 Node 版本刚发布或基础镜像架构特殊(如 ARM64 Alpine),预编译包下载失败后会自动调用
node-gyp进行源码编译。如果生产多阶段构建镜像中缺少python3、make、g++等编译工具链,会导致镜像构建直接中断。 - 操作系统的 C 运行库符号缺失:例如 Node.js 18 及更高版本的官方预编译包将最低 glibc 版本要求提高到了 2.28。若团队仍在使用旧版 CentOS 7 容器作为基础镜像(其默认 glibc 为 2.17),运行时将直接抛出
/lib64/libc.so.6: version 'GLIBC_2.28' not found,且无法通过简单的 npm 重建解决。
# 检查当前项目 node_modules 中所有包含原生构建绑定的包
find node_modules -name "*.node" -o -name "binding.gyp" | sort

# 示例输出(明确显示项目中含有的原生库路径):
# node_modules/bcrypt/lib/binding/napi-v3/bcrypt_lib.node
# node_modules/sharp/build/Release/sharp-linux-x64.node
2. OpenSSL 3.0 升级带来的加密与 TLS 握手异常
Node.js 17 及后续版本将默认搭载的 OpenSSL 升级到了 3.0。OpenSSL 3.0 默认关闭了老旧、不安全的加密算法套件(如 MD4、RIPEMD160,以及小于 2048 位的 RSA 密钥),并强化了严格的证书签名算法校验。
在生产环境中,这会直接影响两个关键场景:一是老旧项目构建工具链(如依赖废弃 MD4 算法进行哈希计算的 Webpack 4 打包插件)会直接崩溃,抛出 Error: error:0308010C:digital envelope routines::unsupported;二是业务系统对接银行、内部遗留系统或旧版微服务集群时,因对方仍在使用较弱的 TLS 加密套件或旧版自签名证书,导致 HTTPS 握手在 Node.js 端被底层直接拒收。
社区常建议通过注入环境变量 NODE_OPTIONS="--openssl-legacy-provider" 解决 OpenSSL 报错。必须明确:该参数仅可作为研发排查或极短周期的应急过渡措施,它会重新激活已知的不安全加密实现。在生产环境中,正规方案是升级加密算法至 SHA-256/AES-GCM,并敦促依赖方升级 TLS 证书体系。
3. V8 引擎演进与内存管理基线偏移
大版本升级伴随着 V8 引擎的跳跃。新版 V8 引入了指针压缩(Pointer Compression)优化与新型垃圾回收器(如 Concurrent Marking 与 Background Scavenge),显著优化了纯对象分配与浅层计算的吞吐能力。但在高并发生产场景下,存在两大必须重新核验的基线指标:
- 默认最大堆内存(max-old-space-size)推导算法变动:在容器受限环境(如 Kubernetes Pod 设置了 CPU/Memory limits)中,早期 Node.js 往往无法精确感知 cgroup 配额,导致 V8 根据宿主机总物理内存推导堆上限,进而触碰 cgroup limits 惨遭 Linux 内核
OOM-Killer静默杀死。即使现代 Node.js 优化了容器感知,生产环境依旧严禁依赖默认推导,必须显式显式限定参数。 - 内存驻留基线(RSS)上涨:由于 V8 新特性与编译缓存结构,新版运行时启动初期的基础物理常驻内存(RSS)通常略高于旧版本。如果原容器规格本身卡在内存边缘(如 512MB 单实例),升级后可能更容易出现高峰期突增抖动。
4. 全局命名空间与网络解析行为微调
两个看似细微但对生产服务稳定性影响深远的标准行为演进:
- DNS 解析顺序调整:Node.js 17 开始,
dns.lookup的默认排序由固定 IPv4 优先变更为verbatim(按操作系统返回的真实顺序,通常优先尝试 IPv6)。若内网机房未完整配置 IPv6 路由,Node.js 发起下游 RPC 或 HTTP 调用时,会先尝试连通无效的 IPv6 地址,等待数秒超时后才回退到 IPv4,造成接口响应耗时出现异常尖刺。 - 内置 Web 标准 API 冲突:Node.js 逐步内置了
fetch、FormData、Headers、Crypto等全局对象。若历史代码中引入了老旧的node-fetch或全局 polyfill 挂载脚本,两者可能因原型链方法签名不一致或只读属性覆盖而抛出TypeError: Cannot assign to read only property。
// server.js 核心初始化入口
import dns from 'node:dns';

// 显式锁定 DNS 解析顺序为 IPv4 优先,防止双栈网络未就绪环境下的解析挂起
if (typeof dns.setDefaultResultOrder === 'function') {
  dns.setDefaultResultOrder('ipv4first');
}

// 验证关键全局 API 未被破坏性篡改
console.log(`Node.js Runtime: ${process.version}, PID: ${process.pid}`);
三、关于生产升级的典型认知辨析
看似合理的理由:测试用例验证了绝大多数业务分支逻辑、数据处理和异常路径,用例全过证明功能完整性良好。
成立的条件:当且仅当项目为纯粹无原生绑定的纯 JS 代码、运行在环境完全同构的本地沙箱中,且不涉及长期并发与真实网络拓扑时,这一判断大致成立。
需要修正的地方:单元测试大多在 Mock 环境或单核低压环境下执行,无法暴露:① 容器宿主机 glibc 库版本差异;② 长时间高负载下的内存泄漏(RSS 斜率);③ 生产环境 APM 探针(如 SkyWalking、DataDog、NewRelic 等含有原生 C 绑定的组件)是否与新版 Node.js 兼容;④ 真实流量下的网络事件循环延迟(Event Loop Lag)。
看似合理的理由:Node.js 官方规范提供了 engines 字段,用于约束项目运行的 Node 版本区间。
成立的条件:当团队在 .npmrc 中严格开启了 engine-strict=true,且运维流水线强制通过 npm/yarn 安装依赖时,它能拦截包安装阶段的不匹配。
需要修正的地方:默认情况下,npm 遇到 engines 版本不匹配仅在终端输出一行 WARN,不会阻断流程;更关键的是,容器基础镜像拉取(如 FROM node:22-alpine)由 Dockerfile 决定,容器内的 node 运行时根本不会去解析业务代码的 package.json。必须将声明约束与 CI 拦截脚本进行硬绑定。
四、分层递进的四阶段兼容性测试策略
为规避全量上线带来的不可控风险,必须建立一套标准化的四阶段兼容性测试策略,从静态代码分析逐步推进至真实流量仿真与压测。
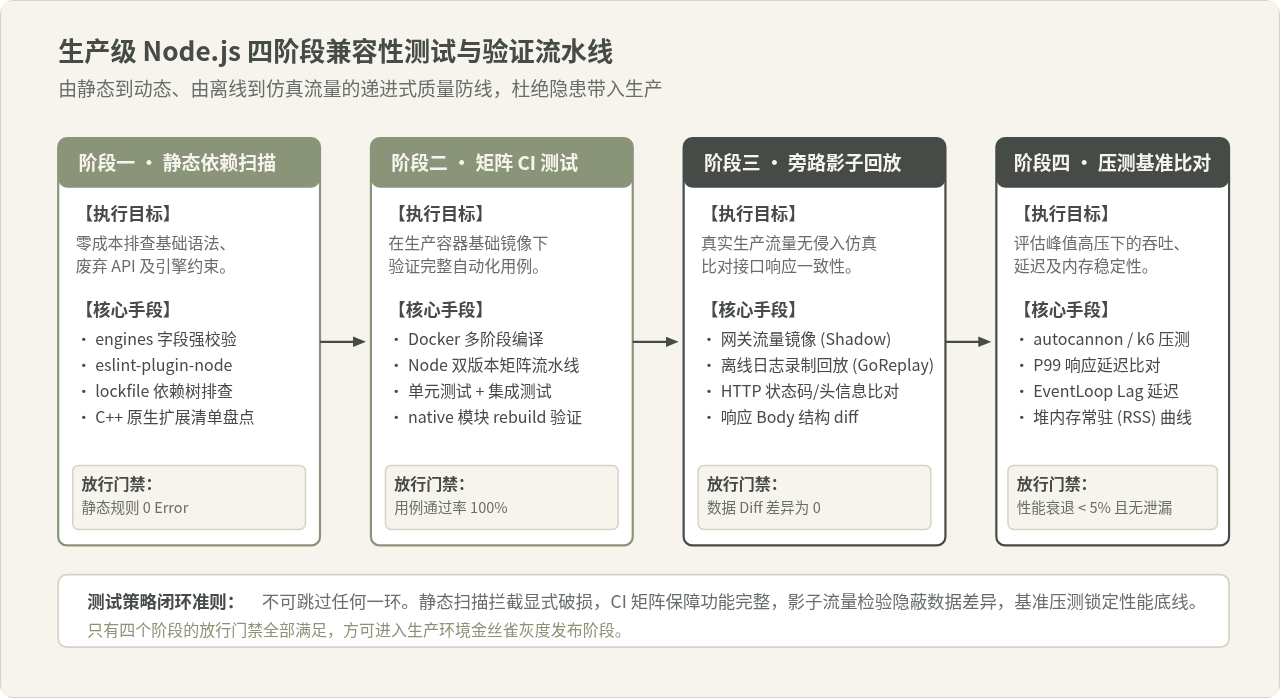
阶段一:静态依赖与语法扫描(Static Analysis)
在研发阶段,首先通过低成本的静态分析排查已知的不兼容隐患:
- 严格声明与校验引擎版本:在项目
package.json中严格定义目标 Node.js 版本区间,并在工程根目录的.npmrc中开启强校验。 - 废弃 API 语法静态检测:引入
eslint-plugin-n(或旧版eslint-plugin-node),配置目标版本规则。例如检测已废弃的fs.exists()、url.parse()等,阻断代码进入下一阶段。
// package.json
{
  "name": "core-api-service",
  "version": "2.4.0",
  "engines": {
    "node": ">=20.12.0 <21.0.0",
    "npm": ">=10.5.0"
  }
}

# .npmrc
engine-strict=true
阶段二:容器化环境矩阵 CI 测试(Matrix CI Testing)
在 CI 流水线中,不能仅在旧版或开发机器默认版本上跑测,而应构建包含“当前基线版本”与“目标升级版本”的双版本矩阵。测试必须基于真实的生产基础镜像(Base Image)构建,以确保底层 C 库与系统环境完全一致。
# .github/workflows/compatibility-matrix.yml
name: Node Runtime Compatibility Matrix

on:
  pull_request:
    branches: [ main ]

jobs:
  matrix-test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        node-version: [ 18.20.4, 20.18.0, 22.11.0 ]
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - name: Setup Node.js ${ matrix.node-version }
        uses: actions/setup-node@v4
        with:
          node-version: ${ matrix.node-version }
          cache: 'npm'

      - name: Install dependencies (Strict Engine Check)
        run: npm ci

      - name: Rebuild native addons
        run: npm rebuild

      - name: Run test suites
        run: npm test -- --coverage
        env:
          NODE_ENV: test
阶段三:旁路影子流量与接口回放(Traffic Shadowing & Replay)
即便单元测试和集成测试 100% 通过,对于核心金融、交易或核心网关系统,依然必须通过真实生产流量验证接口行为的一致性。
通过 API 网关(如 Nginx、Envoy 或 Kong)配置只读请求的流量镜像(Traffic Mirroring / Shadowing),将线上真实请求复制一份旁路投递给运行新版 Node.js 的灰度影子服务。将两者的输出进行对比(Diff):
- 比对 HTTP 响应状态码分布是否一致;
- 比对 JSON 报文的数据结构、字段精度(特别是高精度 BigInt 或时间序列解析)是否吻合;
- 比对底层网络连接的 Keep-Alive 保持稳定性。由于影子流量的响应不直接返回给真实用户,此阶段可以做到完全无损排查业务逻辑隐患。
阶段四:极限压测与基准性能评估(Benchmark & Profiling)
新版本往往宣称更强性能,但在具体的业务拓扑下,必须用压测数据说话。使用 k6 或 autocannon 针对新旧实例执行同规格阶梯负载压测,核心监测并记录以下性能指标:
| 监测维度 | 监控关键指标 | 健康评估阈值 / 门禁标准 |
|---|---|---|
| 接口延迟 | P95 / P99 响应延迟分布 | P99 延迟劣化不得超过基线版本的 5% |
| 事件循环 | Event Loop Lag(延迟阻塞时间) | 持续高压下峰值 Lag 应在 50ms 以内,无阶梯式堆积 |
| 物理内存 | RSS 驻留内存与堆内存(Heap Used) | 压测结束后 30 分钟内,内存能够回落,无持续爬坡泄漏 |
| 垃圾回收 | GC 暂停耗时占比与单次暂停时间 | 总 GC 耗时占比 < 2%,单次 Major GC 暂停 < 100ms |
| 系统调用 | CPU 饱和度与线程上下文切换 | 相同 RPS 下,CPU 消耗应持平或更低 |
五、生产环境平滑灰度部署与自动化回滚决策
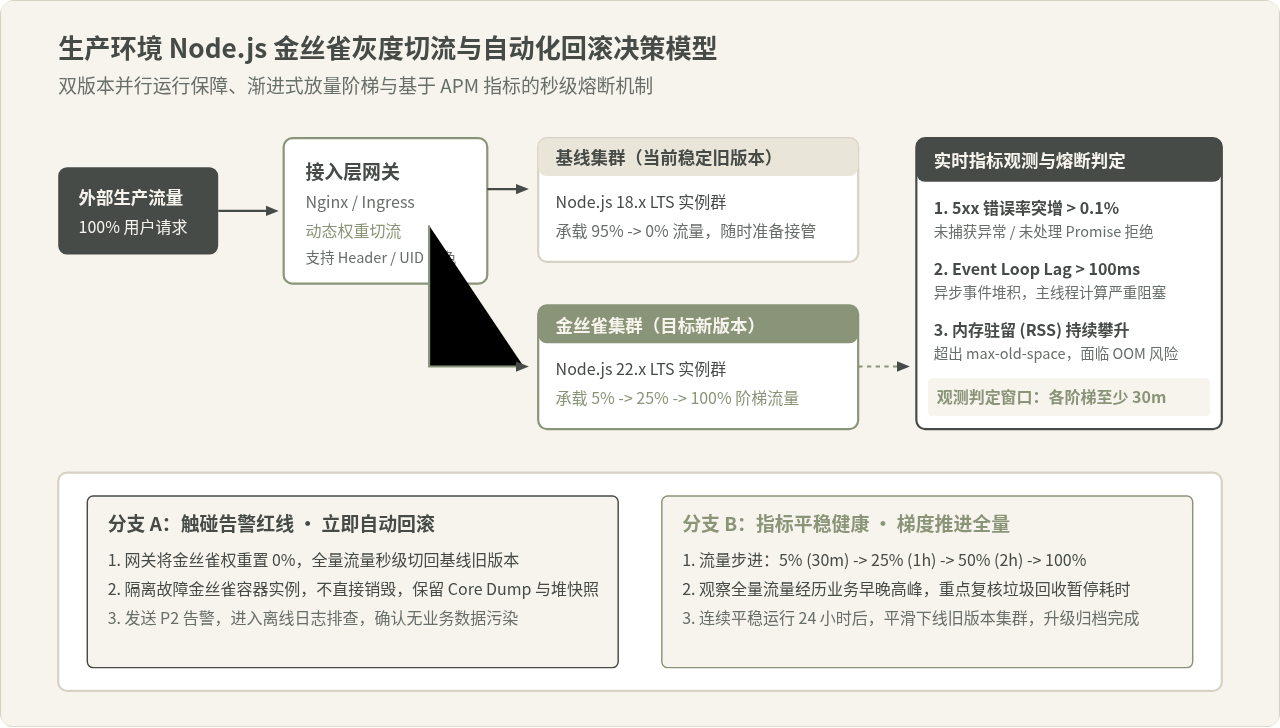
测试验证完毕后,正式进入生产发布阶段。生产升级绝不应采用全量替换重启的停机方式,而必须采用渐进式金丝雀发布机制,并设置明确的自动化熔断红线。
1. 渐进式金丝雀放量阶梯设计
保持生产集群双轨运行:由旧版稳定的 Pod 集群承载大部分业务流量,新版本镜像部署独立的金丝雀 Pod 组。流量调度按如下阶梯稳步推进:
- 第 1 阶梯(2% ~ 5% 内部/低危流量):通过网关根据特定的 Header、员工测试账号或随机权重,切入极小比例流量,持续观测 30 分钟。
- 第 2 阶梯(20% ~ 25% 生产流量):若错误率与日志正常,扩大至四分之一流量,持续观测至少 1 小时。
- 第 3 阶梯(50% 对半承载):进入业务高峰期前或平稳期切入 50% 流量,评估多实例下的微服务调用均衡性。
- 第 4 阶梯(100% 全量替换):全天候平稳运行满 24 小时后,完全下线旧版本实例,正式完成版本交割。
2. 核心监控红线与秒级自动回滚决策
在灰度发布的每一个观测窗口中,若触发以下三项指标中的任意一项,自动化运维系统或值班工程师必须无条件触发秒级回滚:
- 指标红线 1:5xx 错误率较旧版本基线突增超过 0.1%,或者日志中心出现未捕获异常(
unhandledRejection/uncaughtException)暴增; - 指标红线 2:事件循环延迟(Event Loop Lag)持续超过 100ms,伴随大量请求队列积压超时;
- 指标红线 3:单 Pod 物理内存(RSS)持续线性增长,逼近容器 Limit 限制,出现容器重启(CrashLoopBackOff)。
回滚动作规范:网关迅速将新版本权重置为 0,将全量流量秒级切回仍处于待命状态的基线旧集群。切流完成后,切勿直接销毁出问题的容器实例,应将其摘除流量后打上隔离标签(Quarantine),用于现场抓取 Core Dump、Heap Snapshot 及详细排查日志。
六、生产环境升级落地实施全周期检查清单
为确保升级执行不遗漏任何关键细节,以下提供覆盖升级前、测试期、上线中及上线后的完整落地 Checklist:
| 实施阶段 | 核心检查项 | 确认方式 / 责任人 | 状态 |
|---|---|---|---|
| 一、升级前准备 | 确认新版 Node.js 为 Active LTS 或 Maintenance LTS 版本 | 查阅 Node.js 官方发布周期表 | [ ] |
| 盘点第三方依赖中全部 C++ 原生扩展及 N-API 兼容度 | 执行 native 模块扫描脚本 | [ ] | |
| 核查生产容器宿主操作系统与 glibc 版本兼容性 | 核验 Dockerfile 基础镜像规格 | [ ] | |
| 排查 OpenSSL 3.0 与加解密/TLS 协议调用隐患 | 全文检索 crypto 调用与老旧哈希 | [ ] | |
| 二、兼容性测试 | CI 流水线容器矩阵测试通过率 100% | GitHub / GitLab CI 报告 | [ ] |
| 明确设置 DNS IPv4 优先解析策略防御超时 | 代码审查 DNS 初始化代码 | [ ] | |
| 旁路影子流量接口比对无异常 Diff | 网关镜像比对日志报告 | [ ] | |
| 极限压测 P99 延迟与 Event Loop 延迟指标达标 | 压测基准报告对比审定 | [ ] | |
| 三、灰度上线期 | 显式限定 --max-old-space-size 堆上限参数 |
检查容器启动脚本与环境变量 | [ ] |
| 部署双版本并行架构,配置金丝雀初始 5% 流量 | 网关分流规则确认 | [ ] | |
| APM 核心仪表盘就绪(错误率/内存/Lag) | 监控大屏实况轮询 | [ ] | |
| 四、上线后维护 | 保留旧版本镜像至少 72 小时以备极端情况急停 | 镜像仓库存储保留策略 | [ ] |
| 经历完整业务高峰周期无报警后,清理旧版容器 | 运维平台终验归档 | [ ] |
七、总结
生产环境升级 Node.js 从不是一次简单的“修改 Docker 镜像版本号”操作。它是一项横跨操作系统系统库、底层加密套件、V8 引擎内存模型与高并发异步 I/O 的系统工程。通过事前清晰识别原生扩展与底层变动的潜在破坏性、事中严格执行四阶段分层测试流水线,并在上线时坚持双版本金丝雀放量与自动化熔断回滚,工程团队便能从容化解底层运行时的升级风险,稳定享受新版本带来的性能提升与安全防护。
NestJS 是什么?与 Express、Koa 的核心区别及选型建议
2026-11-05 13:46:41
nvm 常用命令详解:怎么平滑切换和升级 Node.js 版本
2026-11-04 09:02:34
JavaScript和JSP的根本区别:运行环境与执行机制解析
2026-11-03 23:30:18
使用nvm卸载指定版本Node.js并切换默认环境
2026-11-03 23:09:26
Mac M1/M2 芯片安装 Node.js 的兼容性与注意事项
2026-11-03 22:24:23