构建规范的 NestJS RESTful API:全局异常过滤与统一响应格式
深入讲解如何在 NestJS 中设计并实现规范的 RESTful API 契约,结合响应拦截器与全局异常过滤器实现无死角错误兜底与标准数据封装,兼顾状态码语义与生产环境安全脱敏。
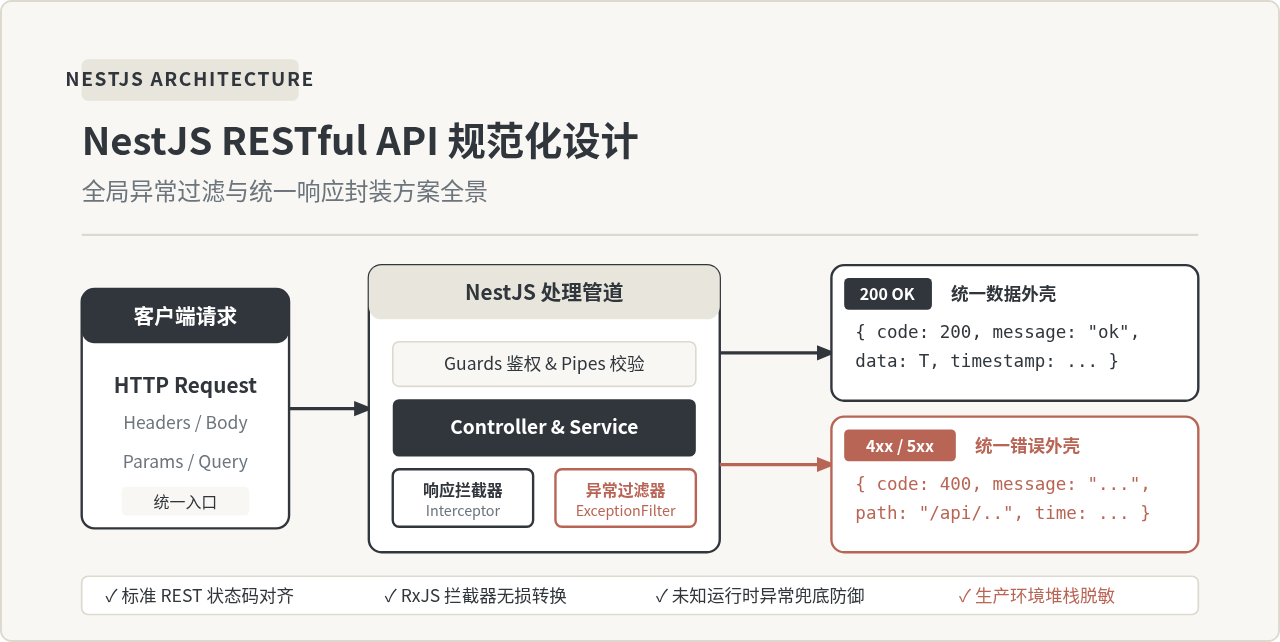
在基于 NestJS 开发前后端分离的生产级 RESTful API 时,接口响应的不确定性是前端与调用方最为头疼的问题。业务逻辑正常时返回纯数据,参数校验不通过时返回包含 statusCode、message 数组的对象,系统运行崩溃时又返回框架原生的 500 错误页面或空响应——这种碎片化的结构迫使前端在每个请求后写满防御性代码。本文将通过 TransformInterceptor(响应拦截器) 与 AllExceptionsFilter(全局异常过滤器) 的协同机制,构建一套兼顾 HTTP 状态码标准语义、自动化业务数据包裹与生产环境安全脱敏的统一响应规范。
一、RESTful 响应契约设计准则
要构建规范的 API,首先必须确立明确的数据交换契约。很多团队在设计统一包装时容易走向一个极端:将所有请求的 HTTP 状态码都强制改成 200,只在 JSON 内部通过 code: 500 表示错误。这种做法被称为“全量 200 反模式”,会彻底破坏 HTTP 基础设施:Nginx 负载均衡无法根据状态码统计 5xx 错误率,监控报警系统(如 Prometheus、Datadog)无法感知线上崩溃,浏览器与 CDN 的缓存机制也会彻底失效。
规范的做法应当是:HTTP 状态码保持真实的传输层语义,响应体 JSON 保持一致的外壳字段结构。成功响应与失败响应的外壳保持高度对齐:
// 1. 成功响应契约定义
export interface ApiResponse<T> {
  code: number;        // 与 HTTP 状态码同步,或携带特定的内部业务细分码(如 200)
  message: string;     // 友好的操作结果提示,如 "操作成功"
  data: T;             // 业务负载数据实体或列表
  timestamp: number;   // 响应生成时的时间戳(毫秒数)
}

// 2. 异常响应契约定义
export interface ApiErrorResponse {
  code: number;        // HTTP 状态码(如 400, 401, 403, 404, 500)
  message: string;     // 明确的错误原因说明
  path: string;        // 触发错误的请求 URI(如 /api/v1/users/99)
  timestamp: string;   // 遵循 ISO 8601 标准的时间戳字符串
}
在上述契约中,无论请求执行顺利还是中途抛出异常,前端与第三方客户端接收到的顶层结构始终可预测,解包逻辑可以安全地收敛至 Axios 或 Fetch 的全局拦截器中。
二、NestJS 生命周期与拦截管道全景
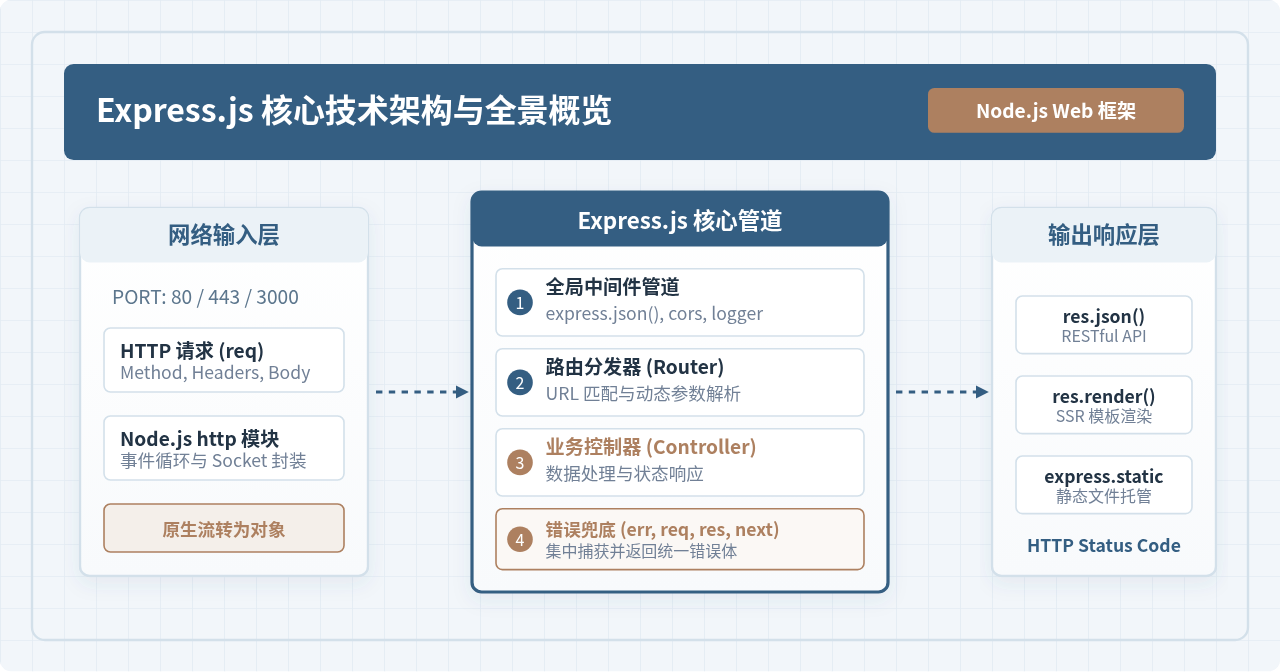
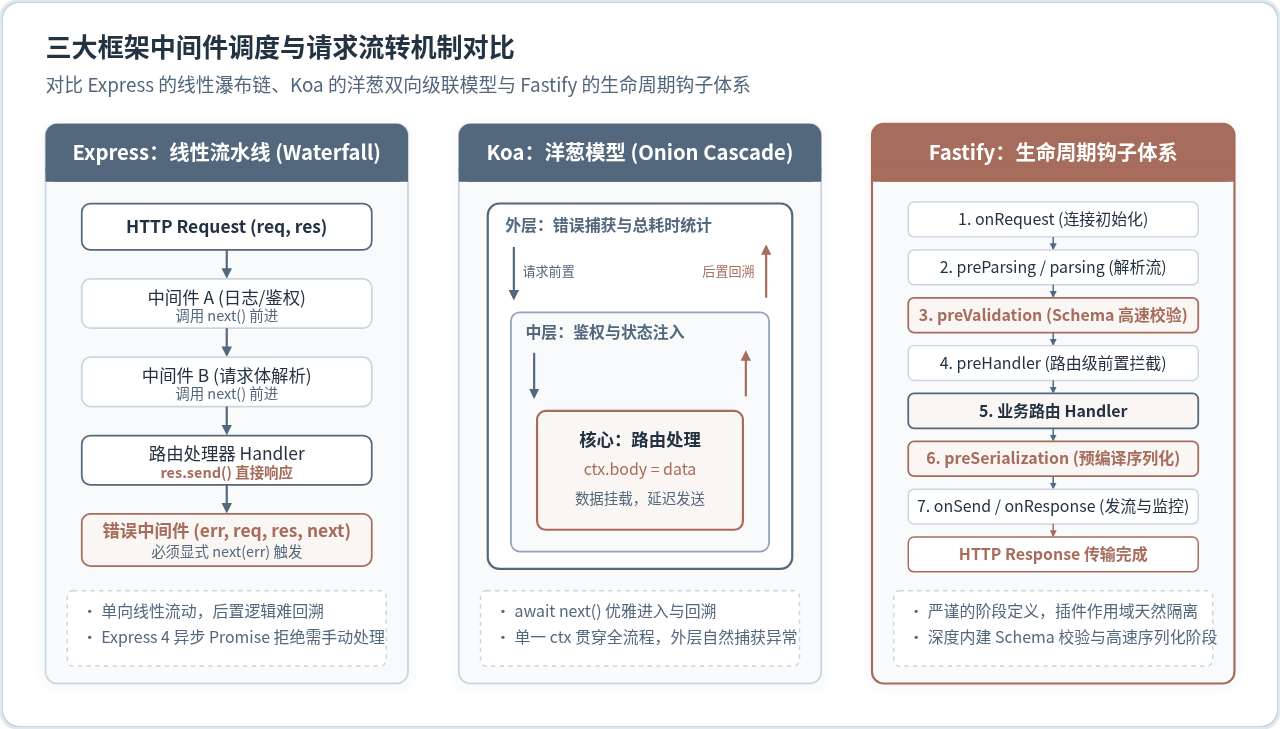
在编写具体代码前,理解 NestJS 的请求生命周期至关重要。很多初学者尝试在 Express 中间件中修改响应数据,却发现无法获取控制器返回的值;或者在拦截器中捕获异常,导致管道逻辑混乱。这是由 NestJS 独特的洋葱模型决定的。
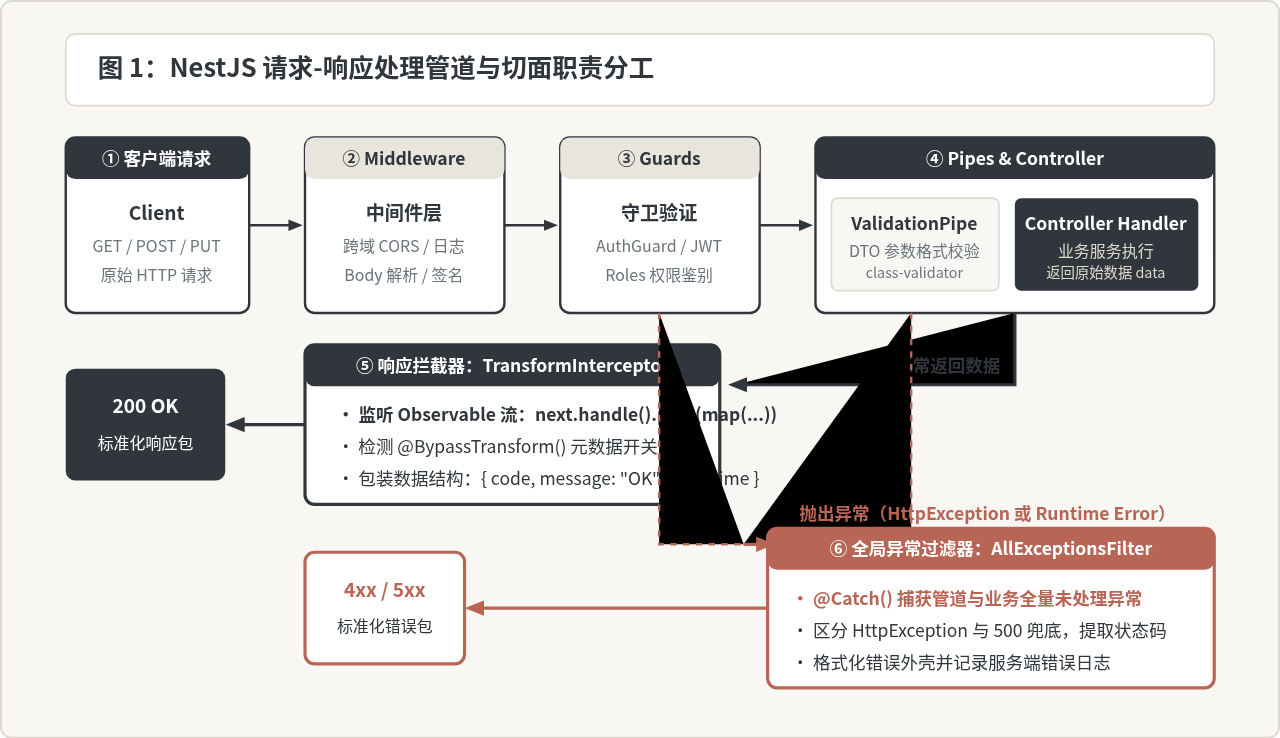
从图 1 可以清晰看到两个关键组件的分工:
- TransformInterceptor(响应拦截器):工作在控制器执行之后、响应发送给客户端之前。它利用 RxJS 的
Observable数据流,能够安全地拦截到控制器return的原始数据,并将其映射为ApiResponse<T>结构。 - AllExceptionsFilter(全局异常过滤器):处于生命周期的最外层兜底位置。无论异常是从中间件、守卫、管道还是控制器服务中抛出,只要没有被局部捕获,最终都会落入异常过滤器中统一格式化。
三、实现统一响应拦截器(TransformInterceptor)
我们首先实现成功响应的自动化包裹。在常规业务开发中,控制器应当保持纯粹,只关注业务数据本身(例如直接返回 UserEntity),而不应该手动书写 return { code: 200, data: user }。这项繁琐且容易遗漏的工作应当完全交给拦截器。
1. 旁路机制设计与元数据定义
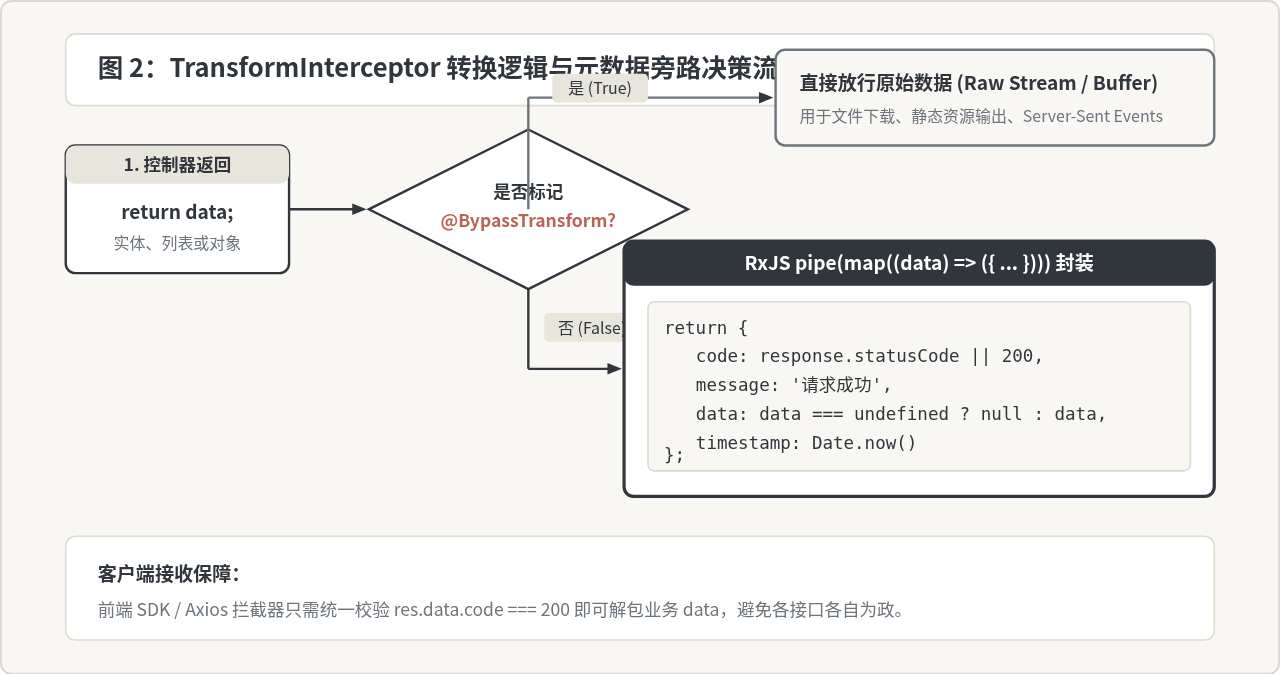
在实际业务中,并非所有接口都需要包裹为 JSON。例如:导出 Excel 文件流(StreamableFile)、输出验证码图片、重定向到外部链接等。如果一刀切地将所有返回值包装为 { code: 200, data: Buffer },会导致下载的文件损坏。因此,我们必须设计一个旁路装饰器 @BypassTransform()。
// src/common/decorators/bypass-transform.decorator.ts
import { SetMetadata } from '@nestjs/common';

export const BYPASS_TRANSFORM_KEY = 'BYPASS_TRANSFORM';
export const BypassTransform = () => SetMetadata(BYPASS_TRANSFORM_KEY, true);
2. 编写拦截器核心实现
在拦截器内部,我们通过 Reflector 读取当前路由方法及所在类上是否存在 @BypassTransform() 标记。如果存在则原样返回;若不存在,则使用 RxJS 的 map 操作符完成外壳组装:
// src/common/interceptors/transform.interceptor.ts
import {
  Injectable,
  NestInterceptor,
  ExecutionContext,
  CallHandler,
} from '@nestjs/common';
import { Reflector } from '@nestjs/core';
import { Observable } from 'rxjs';
import { map } from 'rxjs/operators';
import { BYPASS_TRANSFORM_KEY } from '../decorators/bypass-transform.decorator';

export interface ApiResponse<T> {
  code: number;
  message: string;
  data: T;
  timestamp: number;
}

@Injectable()
export class TransformInterceptor<T> implements NestInterceptor<T, ApiResponse<T>> {
  constructor(private readonly reflector: Reflector) {}

  intercept(context: ExecutionContext, next: CallHandler): Observable<any> {
    // 检查方法或控制器类上是否声明了跳过包装的元数据
    const isBypass = this.reflector.getAllAndOverride<boolean>(BYPASS_TRANSFORM_KEY, [
      context.getHandler(),
      context.getClass(),
    ]);

    if (isBypass) {
      return next.handle();
    }

    const httpContext = context.switchToHttp();
    const response = httpContext.getResponse();

    return next.handle().pipe(
      map((data) => {
        // 获取当前请求设置的 HTTP 状态码,保持与外壳内 code 一致
        const statusCode = response.statusCode || 200;

        return {
          code: statusCode,
          message: '请求成功',
          data: data === undefined ? null : data,
          timestamp: Date.now(),
        };
      }),
    );
  }
}
当控制器无返回值(例如执行一个 DELETE 或 void 方法)时,JavaScript 默认值为 undefined,而在序列化为 JSON 时 undefined 键会被直接移除。为了保持响应格式键名的稳定,拦截器将 undefined 显式归一为 null。
四、实现全量异常过滤器(AllExceptionsFilter)
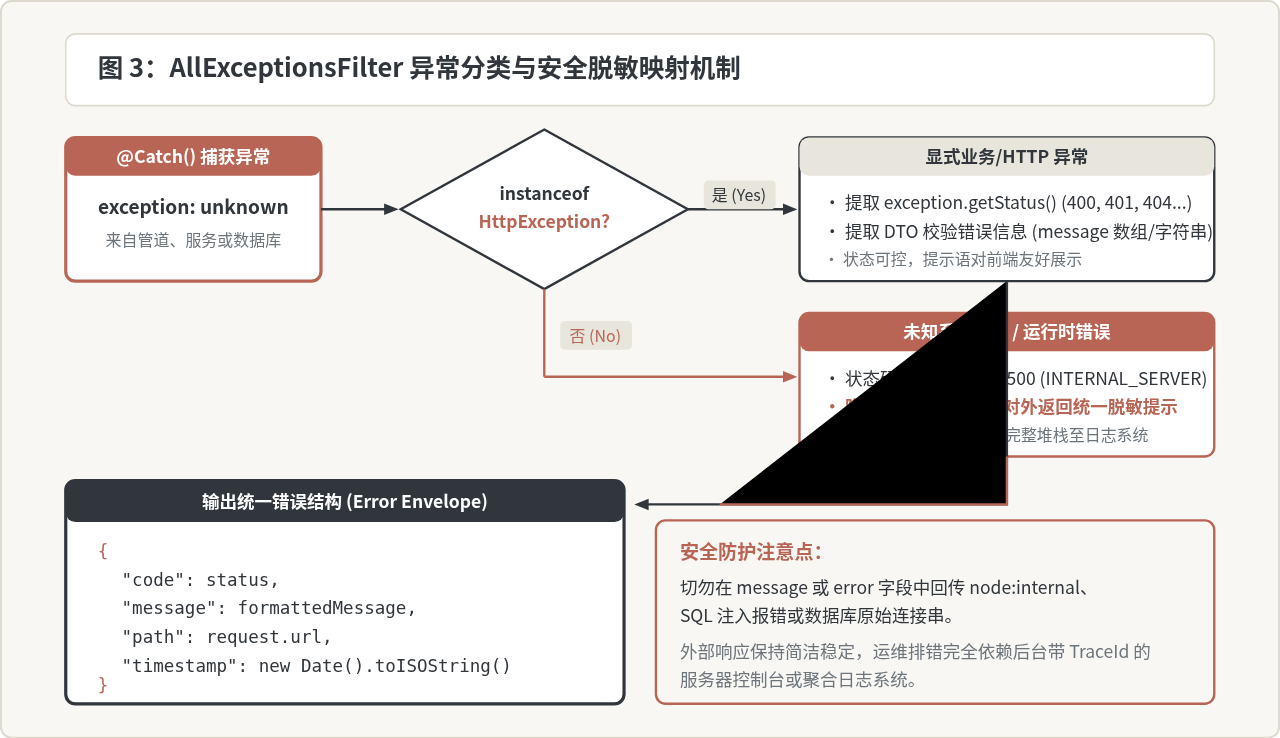
NestJS 默认提供了一个 HttpExceptionFilter,但它只处理继承自 HttpException 的已知错误。当代码发生空指针引用、数据库连接断开、或第三方 SDK 抛出原生 Error 时,默认过滤器无法捕获并格式化,导致直接输出未经处理的堆栈或断开连接。我们需要使用 @Catch()(无参数)创建一个能够捕获所有类型异常的全能过滤器。
1. 编写全量异常过滤器源码
// src/common/filters/all-exceptions.filter.ts
import {
  ExceptionFilter,
  Catch,
  ArgumentsHost,
  HttpException,
  HttpStatus,
  Logger,
} from '@nestjs/common';
import { Request, Response } from 'express';

@Catch()
export class AllExceptionsFilter implements ExceptionFilter {
  private readonly logger = new Logger(AllExceptionsFilter.name);

  catch(exception: unknown, host: ArgumentsHost): void {
    const ctx = host.switchToHttp();
    const response = ctx.getResponse<Response>();
    const request = ctx.getRequest<Request>();

    let status = HttpStatus.INTERNAL_SERVER_ERROR;
    let message = '服务器内部异常,请稍后重试';

    // 1. 判断是否为已知的 NestJS 显式 HTTP 异常
    if (exception instanceof HttpException) {
      status = exception.getStatus();
      const exceptionResponse = exception.getResponse();

      if (typeof exceptionResponse === 'string') {
        message = exceptionResponse;
      } else if (typeof exceptionResponse === 'object' && exceptionResponse !== null) {
        // 处理 class-validator 抛出的 ValidationPipe 错误结构
        const resMessage = (exceptionResponse as any).message;
        if (Array.isArray(resMessage)) {
          message = resMessage.join('; ');
        } else if (typeof resMessage === 'string') {
          message = resMessage;
        } else {
          message = exception.message;
        }
      }
    } else if (exception instanceof Error) {
      // 2. 未捕获的原生 JavaScript 运行时错误
      message = '服务器内部错误';
      // 严禁将 exception.stack 暴露给客户端,但必须完整记入服务端日志
      this.logger.error(
        `未处理的系统异常 [${request.method}] ${request.url}: ${exception.message}`,
        exception.stack,
      );
    } else {
      // 3. 极罕见的非 Error 对象抛出兜底
      this.logger.error(`未知抛出类型: ${JSON.stringify(exception)}`);
    }

    // 组装标准异常响应载荷
    const errorPayload = {
      code: status,
      message,
      path: request.url,
      timestamp: new Date().toISOString(),
    };

    // 发送与真实 HTTP 状态码一致的响应
    response.status(status).json(errorPayload);
  }
}
在数据库操作失败时(如 TypeORM / Prisma),底层错误对象可能包含 SQL 语句片段、数据库表字段名甚至数据库连接密码。AllExceptionsFilter 将未知 Error 统一收口为 500 并替换为标准脱敏文本,彻底切断了敏感信息向客户端泄露的安全隐患。
五、全局装配与依赖注入(两种接入方案对比)
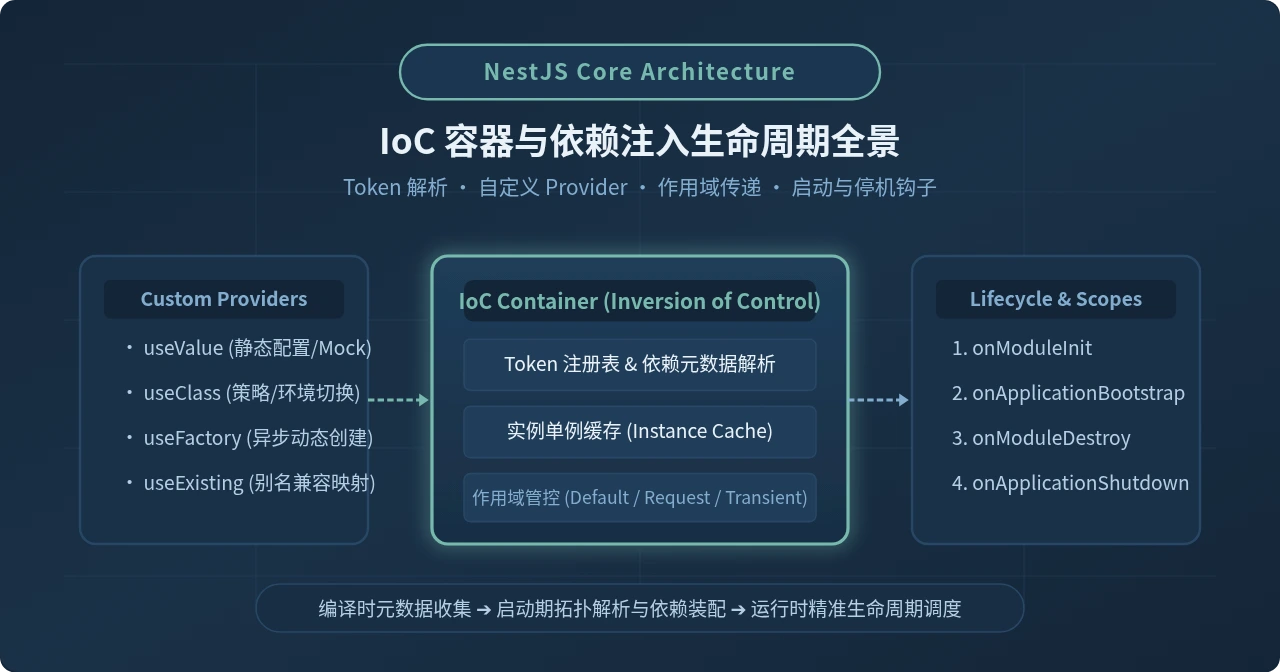
完成组件编写后,必须将其装配到 NestJS 应用的全局生命周期中。NestJS 提供了两种全局注册方式,开发者在实际项目中需要根据是否依赖 IOC 容器做选择。
| 注册途径 | 典型写法 | IOC 依赖注入支持 | 推荐使用场景 |
|---|---|---|---|
| main.ts (实例注册) | app.useGlobalFilters(new AllExceptionsFilter()) |
弱(无法自动注入未手动初始化的依赖) | 轻量独立组件、不依赖外部 Service 的简单架构 |
| AppModule (提供者注册) | provide: APP_FILTER, useClass: ... |
强(由 NestJS 容器全权接管,随意注入 Service) | 企业级推荐:拦截器需要依赖 Reflector 或自定义配置服务 |
推荐实践:在 AppModule 中配置全局提供者
// src/app.module.ts
import { Module } from '@nestjs/common';
import { APP_INTERCEPTOR, APP_FILTER } from '@nestjs/core';
import { TransformInterceptor } from './common/interceptors/transform.interceptor';
import { AllExceptionsFilter } from './common/filters/all-exceptions.filter';
import { UserModule } from './user/user.module';

@Module({
  imports: [UserModule],
  providers: [
    // 注册全局响应拦截器(由 NestJS 自动解析并注入 Reflector)
    {
      provide: APP_INTERCEPTOR,
      useClass: TransformInterceptor,
    },
    // 注册全局异常过滤器
    {
      provide: APP_FILTER,
      useClass: AllExceptionsFilter,
    },
  ],
})
export class AppModule {}
配合在 main.ts 中开启参数验证管道 ValidationPipe,便可获得开箱即用的工业级防御体系:
// src/main.ts
import { NestFactory } from '@nestjs/core';
import { ValidationPipe } from '@nestjs/common';
import { AppModule } from './app.module';

async function bootstrap() {
  const app = await NestFactory.create(AppModule);

  // 开启全局参数验证管道
  app.useGlobalPipes(
    new ValidationPipe({
      whitelist: true,         // 自动剔除 DTO 中未声明的冗余字段
      transform: true,         // 自动转换请求参数类型(如字符串转数字)
      forbidNonWhitelisted: true,
    }),
  );

  await app.listen(3000);
  console.log(`Application is running on: http://localhost:3000`);
}
bootstrap();
六、业务验证与实际响应效果比对
为了直观验证架构成果,我们编写一个典型的 UserController,涵盖正常查询、参数校验失败、主动抛出 404、未捕获代码崩溃以及文件下载旁路 5 种典型场景:
// src/user/user.controller.ts
import { Controller, Get, Post, Body, Param, NotFoundException, Res } from '@nestjs/common';
import { Response } from 'express';
import { IsString, IsEmail, MinLength } from 'class-validator';
import { BypassTransform } from '../common/decorators/bypass-transform.decorator';

class CreateUserDto {
  @IsString()
  @MinLength(3, { message: '用户名长度不能少于 3 位' })
  username: string;

  @IsEmail({}, { message: '请输入合法的邮箱地址' })
  email: string;
}

@Controller('users')
export class UserController {
  // 1. 正常业务查询
  @Get(':id')
  findUser(@Param('id') id: string) {
    if (id === '99') {
      throw new NotFoundException(`ID 为 ${id} 的用户不存在`);
    }
    return { id: Number(id), username: 'alex', role: 'admin' };
  }

  // 2. 包含 DTO 校验的新建接口
  @Post()
  createUser(@Body() dto: CreateUserDto) {
    return { id: 101, ...dto, createdAt: new Date() };
  }

  // 3. 模拟意外空指针崩溃
  @Get('crash/test')
  triggerCrash() {
    const obj: any = null;
    return obj.nonExistentMethod();
  }

  // 4. 导出原始文件(旁路拦截器)
  @Get('export/csv')
  @BypassTransform()
  exportCsv(@Res() res: Response) {
    res.setHeader('Content-Type', 'text/csv');
    res.attachment('users.csv');
    res.send('id,username\n1,alex\n2,lucy');
  }
}
测试调用结果示例
场景 A:正常查询 GET /users/1
// HTTP 状态码: 200 OK
{
  "code": 200,
  "message": "请求成功",
  "data": {
    "id": 1,
    "username": "alex",
    "role": "admin"
  },
  "timestamp": 1718012345678
}
场景 B:入参非法 POST /users 携带空 JSON
// HTTP 状态码: 400 Bad Request
{
  "code": 400,
  "message": "用户名长度不能少于 3 位; 请输入合法的邮箱地址",
  "path": "/users",
  "timestamp": "2026-03-31T08:00:00.000Z"
}
场景 C:意外崩溃 GET /users/crash/test
// HTTP 状态码: 500 Internal Server Error
{
  "code": 500,
  "message": "服务器内部错误",
  "path": "/users/crash/test",
  "timestamp": "2026-03-31T08:00:01.000Z"
}
七、总结与生产落地建议
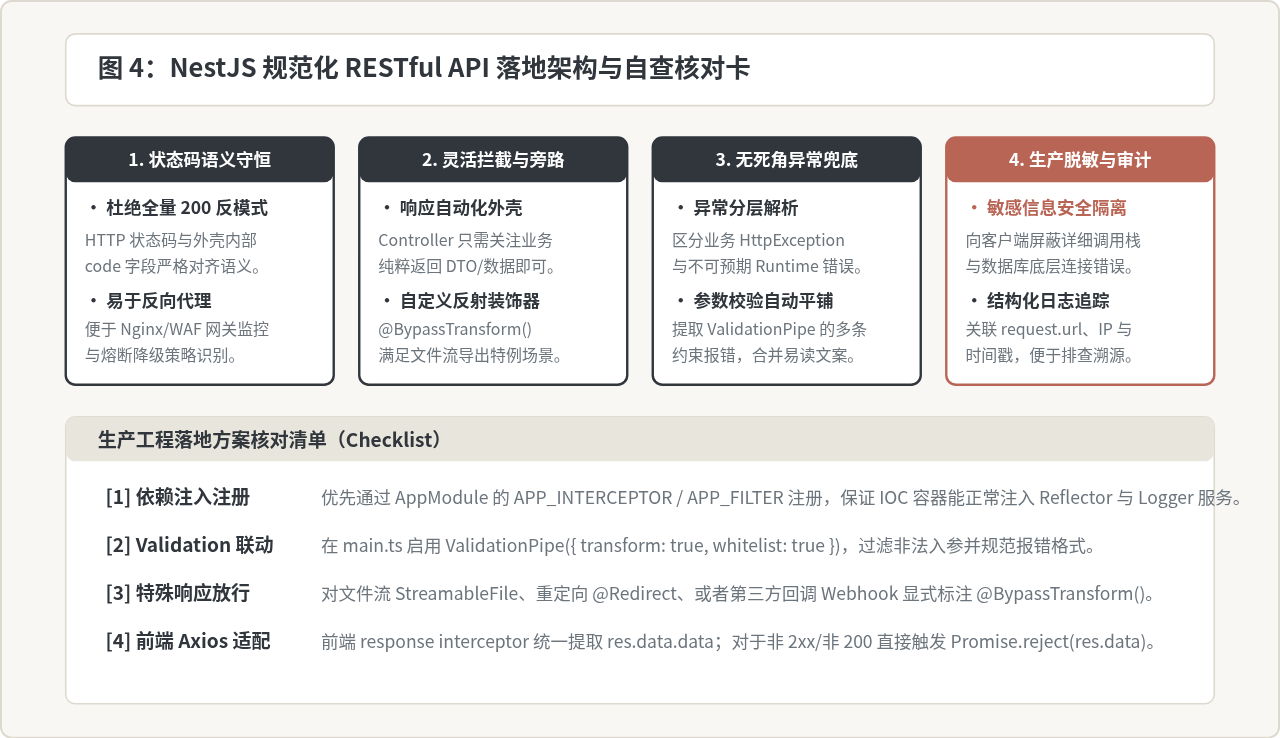
通过本文的实战演练,我们在 NestJS 中建立了一套优雅、坚固且易于维护的统一 API 体系。其核心价值体现在三个维度:
- 关注点高度分离:控制器与业务服务无需关心任何外壳结构的拼接,专注处理领域数据,代码整洁度显著提升。
- 契约严密自洽:成功与失败响应格式标准化,网络状态码与业务代码各司其职,彻底杜绝了全量 200 带来的反模式。
- 生产韧性增强:通过全局过滤器的多层解析与安全隔离,既保证了未知崩溃被 100% 捕获兜底,又阻断了代码堆栈对外的暴露风险。
在实际团队协作中,建议将 TransformInterceptor、AllExceptionsFilter 以及核心装饰器提取至团队内部的基础库或通用模块(如 @company/common-nestjs),让所有微服务与业务系统开箱共享同一套 API 行为标准,从而真正实现端到端的高效工程交付。
macOS卸载Node.js指南:区分Homebrew与pkg安装包的处理方式
2026-11-05 11:28:12
JS逆向入门:浏览器Console调试与Node.js环境搭建指南
2026-11-05 10:57:15
Node.js 大版本升级需要注意哪些破坏性变更
2026-11-03 20:35:44
Node.js官网LTS版与Current版有什么区别
2026-11-03 19:33:49
Windows彻底卸载Node.js:清理AppData残留与PATH环境变量
2026-11-03 19:15:35