Vue.js 企业级项目架构搭建与目录规范实战
针对Vue 3企业级中后台与大规模前端项目,详细解析项目初始化底座、分层目录结构规范、核心模块封装、代码质量约束与架构演进防腐策略。
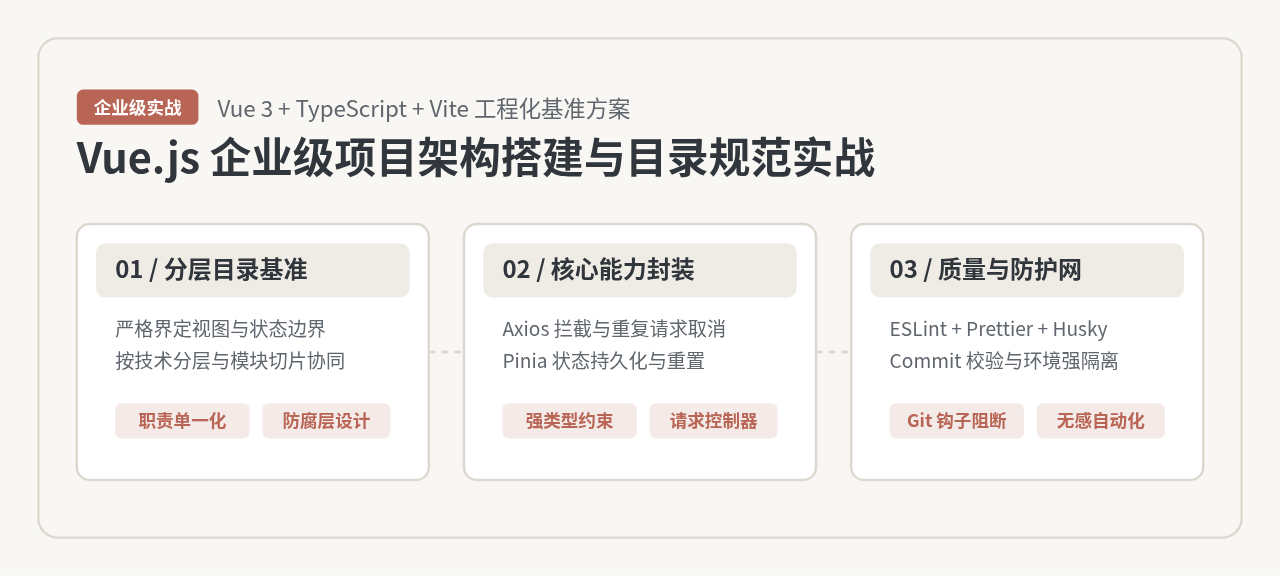
搭建企业级 Vue.js 项目,核心在于解决多人协作下的职责切分、代码防腐与长期可维护性。本文以 Vue 3、TypeScript 与 Vite 为基准技术栈,从底座环境与包管理器锁定、多层目录边界划分、核心基础设施(网络/状态/路由)封装,到团队规范约束落地,提供一套可直接用于中大型项目的标准架构方案。
一、工程初始化与底座基准锁定
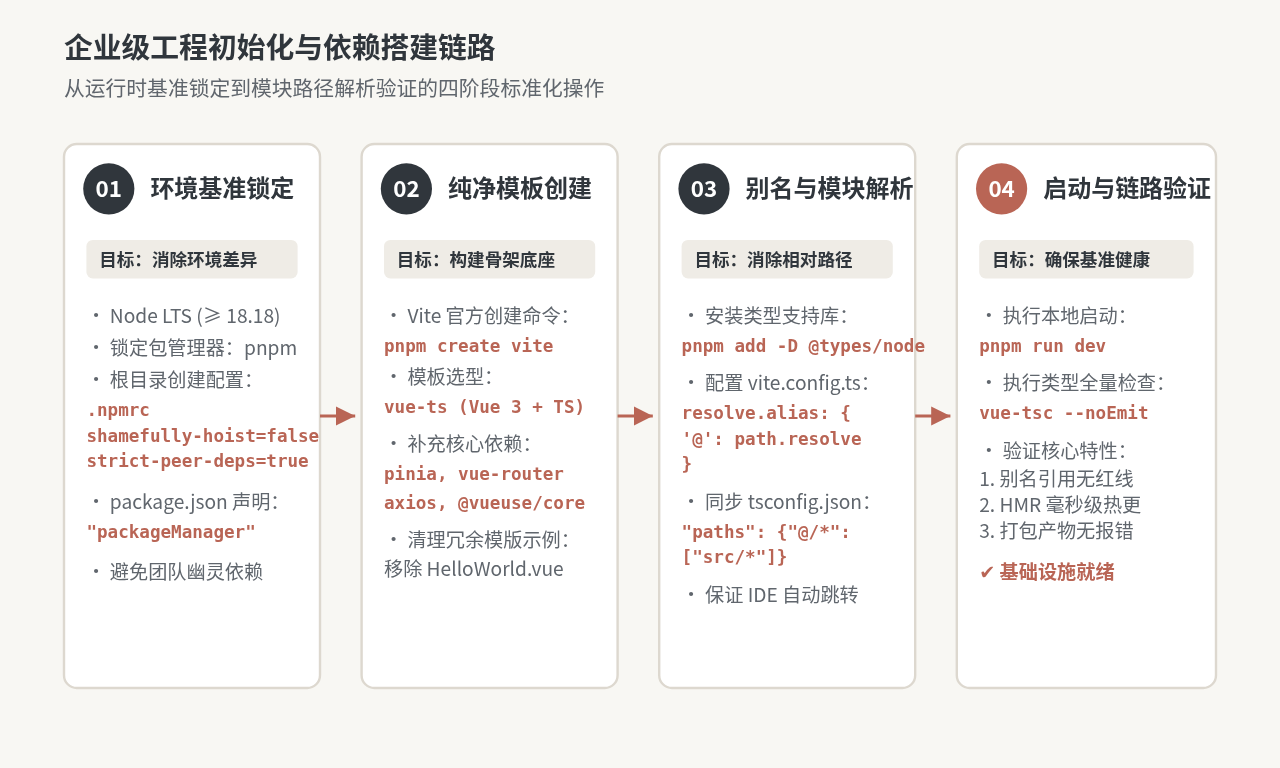
大型项目在初期最容易被忽视的问题,是团队成员开发环境不一致导致的基础依赖漂移与幽灵依赖(Phantom Dependencies)。如果不对 Node 版本与包管理器策略进行严格锁定,项目在半年后往往面临“新成员无法装包构建”或“锁定版本被意外升级引发静默报错”的局面。
1. 环境版本与包管理锁定
在项目根目录下,必须明确锁定 Node.js 的长期支持版本(LTS)并推荐统一使用 pnpm。pnpm 基于硬链接与符号链接的机制能有效杜绝依赖穿透,同时在大型项目中节省数倍的磁盘空间与依赖安装耗时。
在根目录创建 .npmrc 文件,显式声明严格安装策略:
# .npmrc
shamefully-hoist=false
strict-peer-deps=true
auto-install-peers=true
同时在 package.json 中利用 packageManager 字段固定具体版本,配合现代 Corepack 工具,能够直接阻断其他包管理器的误操作:
{
  "name": "vue-enterprise-template",
  "private": true,
  "version": "1.0.0",
  "packageManager": "pnpm@9.12.0",
  "engines": {
    "node": ">=18.18.0",
    "pnpm": ">=9.0.0"
  }
}
2. 脚手架纯净初始化
执行 Vite 官方脚手架初始化命令,选择 vue-ts 预设模版。此时生成的代码包含部分占位样例代码,必须做一次清理:删除模版内置的 HelloWorld.vue,清空 App.vue 中的示例样式,建立干净的初始提交基线。
# 创建基础脚手架工程
pnpm create vite vue-enterprise-template --template vue-ts

# 进入目录并安装项目核心基建依赖
cd vue-enterprise-template
pnpm add vue-router@^4.4.5 pinia@^2.2.4 axios@^1.7.7 @vueuse/core@^11.1.0
pnpm add -D @types/node@^22.7.5
3. 路径别名(Alias)的双向对齐
在企业级项目中,跨层级的深层相对路径(如 ../../../../utils/format)是代码重构的致命陷阱。一旦文件发生位置迁移,所有相对路径都需要手工维护,且极易在合并冲突中产生疏漏。必须配置统一的根别名 @。
路径别名必须同时在构建工具(Vite)和类型系统(TypeScript)中配置,两者保持完全对齐。仅配置 Vite 会导致 IDE 代码高亮报错且丢失代码自动补全;仅配置 TypeScript 则会在构建阶段抛出模块解析失败异常。
首先修改 vite.config.ts:
import { defineConfig } from 'vite'
import vue from '@vitejs/plugin-vue'
import { fileURLToPath, URL } from 'node:url'

export default defineConfig({
  plugins: [vue()],
  resolve: {
    alias: {
      '@': fileURLToPath(new URL('./src', import.meta.url))
    }
  }
})
接着同步修改 tsconfig.json(或其包含的 tsconfig.app.json)的 compilerOptions 块:
{
  "compilerOptions": {
    "baseUrl": ".",
    "paths": {
      "@/*": ["src/*"]
    }
  }
}
二、企业级目录分层规范与职责边界
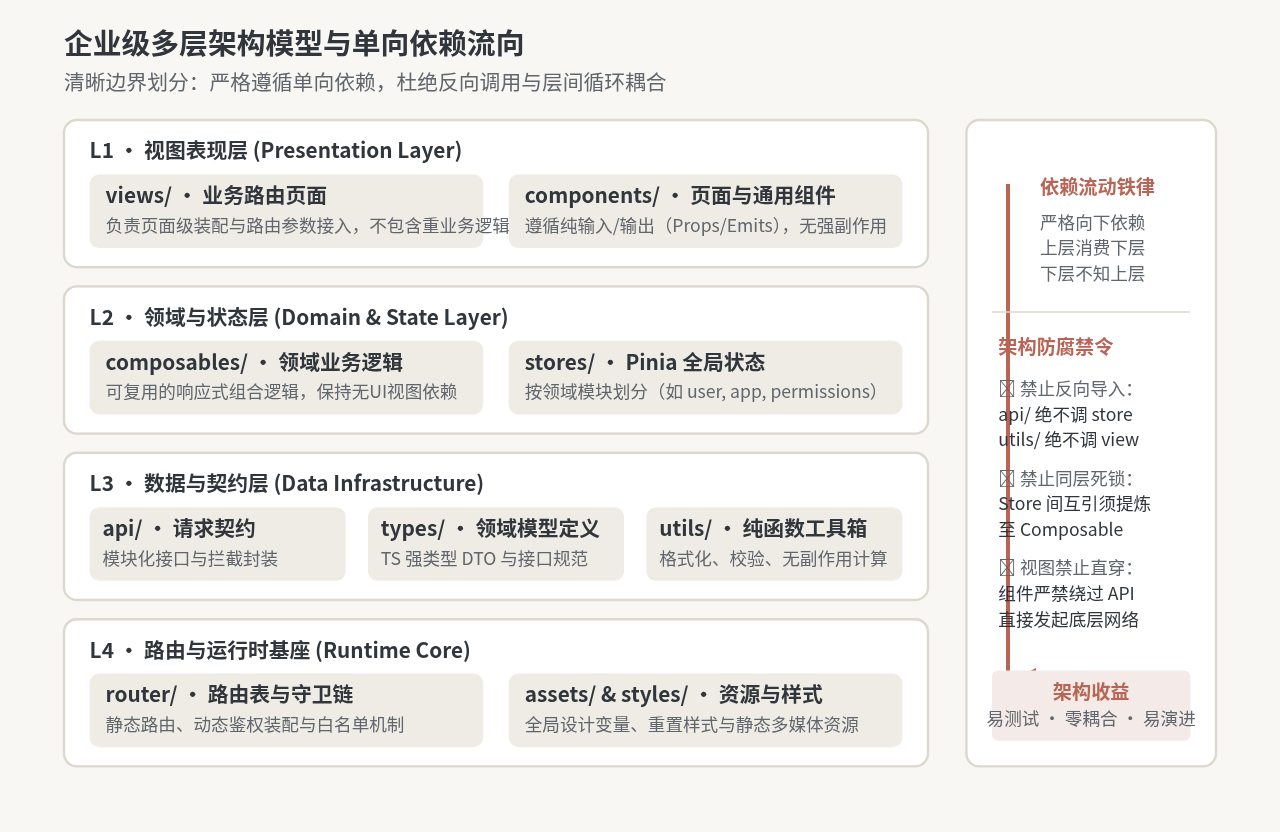
当团队规模扩大到 5 人以上、页面数量超过数十个时,目录结构将直接决定代码腐化速度。企业级工程目录的黄金原则是高内聚、单一职责与严格的单向依赖。
1. 标准推荐目录结构
以下是在众多中大型中后台与独立交付系统中沉淀的推荐目录规划:
src/
├── api/                  # 接口请求层:按业务领域划分接口契约与请求方法
│   ├── auth.ts           # 登录鉴权相关接口
│   ├── user.ts           # 用户与权限接口
│   └── request.ts        # Axios 单例实例与统一拦截器封装
├── assets/               # 静态资源层:图片、SVG 图标、字体等参与构建的素材
│   ├── icons/
│   └── images/
├── components/           # 全局通用 UI 组件(严格无业务数据绑定)
│   ├── common/           # 按钮、标签、空状态等基础纯展示组件
│   └── business/         # 跨多模块复用的通用业务组件(如组织架构选择器)
├── composables/          # 领域业务逻辑层:可复用的 Vue 3 组合式函数(Hooks)
│   ├── useAuth.ts        # 登录流程与权限控制逻辑
│   └── useTable.ts       # 分页表格通用交互与拉取逻辑
├── router/               # 路由层:路由表定义、路由元信息及导航守卫
│   ├── index.ts          # 路由实例化与动态挂载
│   ├── routes.ts         # 基础公共路由表
│   └── guards.ts         # 鉴权、标题切换、进度条等守卫切面
├── stores/               # 状态管理层:Pinia 模块化全局状态
│   ├── index.ts          # Pinia 单例导出与插件注册
│   ├── modules/          # 按业务领域划分的子 Store
│   │   ├── app.ts        # 系统全局配置(主题、侧边栏折叠等)
│   │   └── user.ts       # 当前用户信息与权限集合
├── styles/               # 样式资产:全局样式重置、CSS 变量、Mixin
│   ├── index.scss        # 样式入口
│   ├── variables.scss    # 设计变量
│   └── reset.scss        # 跨浏览器样式统一
├── types/                # 类型定义层:全局 TypeScript DTO 与模型声明
│   ├── api.d.ts          # 通用响应体与分页契约
│   └── domain.d.ts       # 业务实体核心数据模型
├── utils/                # 纯函数工具箱:无副作用的通用工具函数
│   ├── format.ts         # 金额、日期、文本格式化
│   └── validate.ts       # 校验规则与断言工具
├── views/                # 视图层:对应路由地址的业务页面组件
│   ├── dashboard/        # 数据看板模块
│   └── system/           # 系统管理模块
│       ├── user/         # 用户列表与操作
│       └── role/         # 角色与权限配置
├── App.vue               # 根组件
└── main.ts               # 项目启动入口
2. 核心目录职责判定与边界准则
| 目录名称 | 唯一职责 | 允许引用的层级 | 严禁出现的代码行为 |
|---|---|---|---|
components/ |
纯粹的 UI 表现与通用交互 | types/, utils/ |
禁止直接引入 stores/ 或调用 api/ 产生业务副作用 |
views/ |
页面装配与上下文容器 | 全层级(作为顶层装配者) | 禁止编写超过 300 行的密集业务计算逻辑,应下沉至 Composables |
composables/ |
响应式业务逻辑与流程编排 | api/, stores/, utils/, types/ |
禁止包含具体 DOM 节点引用或依赖具体的 .vue 模版 |
api/ |
网络请求、参数映射与类型契约 | types/, utils/ |
禁止直接操作 router 跳转或直接修改 stores |
utils/ |
无状态通用工具纯函数 | types/ |
绝对禁止引入任何带状态的模块(Vue 响应式 API、Pinia、路由) |
三、核心基础设施封装实战
基础架构的易用性直接决定了业务团队的开发效率。在企业级项目中,网络请求、状态管理与路由鉴权是最核心的三大支柱。
1. 网络请求层:Axios 双向拦截与重复请求取消
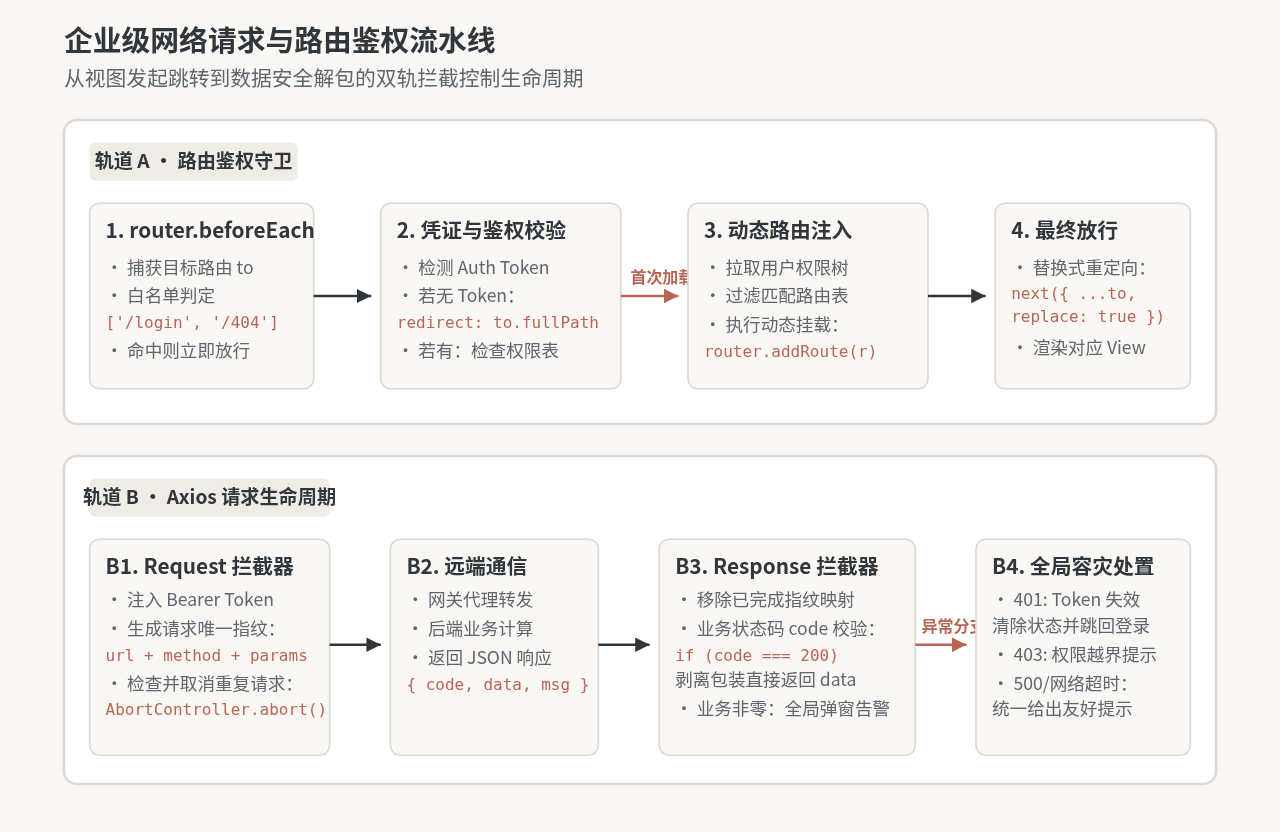
企业级网络层必须解决四个关键诉求:统一的数据解包、全局错误弹窗与重定向、Token 自动携带,以及用户高频误点击或路由快速切换时未决请求(Pending Requests)的自动取消。
// src/api/request.ts
import axios, { AxiosInstance, AxiosRequestConfig, AxiosResponse } from 'axios'
import { useUserStore } from '@/stores/modules/user'

export interface ApiResponse<T = unknown> {
  code: number
  data: T
  message: string
}

// 未决请求映射表:用于防重复与路由切换时主动销毁
const pendingMap = new Map<string, AbortController>()

function getRequestFingerprint(config: AxiosRequestConfig): string {
  return [config.method, config.url, JSON.stringify(config.params), JSON.stringify(config.data)].join('&')
}

function addPending(config: AxiosRequestConfig): void {
  const key = getRequestFingerprint(config)
  if (pendingMap.has(key)) {
    // 存在相同且尚未完成的请求,主动阻断上一个
    pendingMap.get(key)?.abort()
    pendingMap.delete(key)
  }
  const controller = new AbortController()
  config.signal = controller.signal
  pendingMap.set(key, controller)
}

function removePending(config: AxiosRequestConfig): void {
  const key = getRequestFingerprint(config)
  if (pendingMap.has(key)) {
    pendingMap.delete(key)
  }
}

// 供路由守卫在页面切换时调用,清空所有挂起请求
export function clearAllPending(): void {
  for (const [_, controller] of pendingMap) {
    controller.abort()
  }
  pendingMap.clear()
}

const service: AxiosInstance = axios.create({
  baseURL: import.meta.env.VITE_API_BASE_URL || '/api',
  timeout: 15000,
  headers: { 'Content-Type': 'application/json' }
})

// 请求拦截
service.interceptors.request.use((config) => {
  addPending(config)
  const userStore = useUserStore()
  if (userStore.token) {
    config.headers.Authorization = `Bearer ${userStore.token}`
  }
  return config
}, (error) => Promise.reject(error))

// 响应拦截
service.interceptors.response.use(
  (response: AxiosResponse<ApiResponse>) => {
    removePending(response.config)
    const res = response.data

    // 与后端约定的业务成功状态码
    if (res.code === 200) {
      return res.data as any
    }

    // 业务非 200 统一抛错处理
    console.error(`[API Error] ${res.message}`)
    return Promise.reject(new Error(res.message || '系统错误'))
  },
  (error) => {
    if (axios.isCancel(error)) {
      console.warn('请求已由控制器主动取消')
      return Promise.reject(error)
    }
    if (error.config) removePending(error.config)

    // HTTP 状态码容灾分支
    if (error.response?.status === 401) {
      const userStore = useUserStore()
      userStore.reset()
      window.location.href = '/login'
    }
    return Promise.reject(error)
  }
)

export default service
2. 状态管理层:Pinia 模块划分与重置规范
Pinia 取代 Vuex 成为官方推荐的状态库后,去除了繁琐的 mutations,天然具备完善的 TypeScript 类型推导。但在实际业务中,最常遇到的问题是用户退出登录后,内存中残留上一位用户的权限与表单数据。
在定义 Store 时,使用 Setup Store 风格,并显式实现 reset() 方法统一重置:
// src/stores/modules/user.ts
import { defineStore } from 'pinia'
import { ref } from 'vue'

export const useUserStore = defineStore('user', () => {
  const token = ref<string>(localStorage.getItem('AUTH_TOKEN') || '')
  const userInfo = ref<{ id: string; name: string; roles: string[] } | null>(null)

  function setToken(val: string) {
    token.value = val
    localStorage.setItem('AUTH_TOKEN', val)
  }

  function setUserInfo(data: { id: string; name: string; roles: string[] }) {
    userInfo.value = data
  }

  function reset() {
    token.value = ''
    userInfo.value = null
    localStorage.removeItem('AUTH_TOKEN')
  }

  return { token, userInfo, setToken, setUserInfo, reset }
})
3. 路由层:路由元信息与动态鉴权守卫
企业级前端的路由分为静态公共路由(登录、404、重定向)与动态权限路由(根据登录用户角色在运行时调用 router.addRoute() 动态注入)。
// src/router/guards.ts
import type { Router } from 'vue-router'
import { useUserStore } from '@/stores/modules/user'
import { clearAllPending } from '@/api/request'

const WHITE_LIST = ['/login', '/404']

export function setupRouterGuards(router: Router): void {
  router.beforeEach(async (to, from, next) => {
    // 页面跳转切换时,立即清空尚未响应的网络请求
    clearAllPending()

    const userStore = useUserStore()

    if (userStore.token) {
      if (to.path === '/login') {
        next({ path: '/' })
      } else {
        // 若已登录但尚未初始化用户信息,动态拉取权限并装配路由
        if (!userStore.userInfo) {
          try {
            // 模拟拉取权限并动态挂载
            // await fetchUserPermissions()
            next({ ...to, replace: true })
          } catch (err) {
            userStore.reset()
            next({ path: `/login?redirect=${to.path}` })
          }
        } else {
          next()
        }
      }
    } else {
      if (WHITE_LIST.includes(to.path)) {
        next()
      } else {
        next({ path: `/login?redirect=${to.path}` })
      }
    }
  })
}
四、团队协作与代码质量防护网
再完美的架构设计,若没有自动化工具作为卡点约束,都会在数周内因人为疏忽而变形。必须将规则内嵌至 Git 提交流中,让不符合规范的代码根本无法进入仓库。
1. 静态检查与格式化基线
现代规范采用 ESLint 9+ Flat Config 配合 Prettier。ESLint 负责代码逻辑正确性与禁令校验(如禁止直接使用未经检查的 any、禁止循环引用),Prettier 负责代码视觉排版统一(缩进、引号、分号)。
安装核心检查依赖:
pnpm add -D eslint prettier eslint-plugin-vue @typescript-eslint/parser @typescript-eslint/eslint-plugin eslint-config-prettier2. Git Hook 自动化拦截(Husky + lint-staged)
全量在本地运行所有文件的 ESLint 会导致提交过程缓慢。通过 lint-staged 只对本次通过 git add 暂存的文件进行增量检查与格式化,既能保障效率,又能确保入库代码全部合规。
# 初始化 husky
pnpm add -D husky lint-staged @commitlint/cli @commitlint/config-conventional
pnpm exec husky init
在 package.json 中配置过滤规则:
{
  "lint-staged": {
    "*.{js,ts,vue}": [
      "eslint --fix",
      "prettier --write"
    ],
    "*.{css,scss}": [
      "prettier --write"
    ]
  }
}
在 .husky/pre-commit 钩子中指定触发:
#!/usr/bin/env sh
. "$(dirname -- "$0")/_/husky.sh"

npx lint-staged
在 .husky/commit-msg 中约束团队提交信息格式,强制遵循 Angular 规范(如 feat(user): 支持第三方登录、fix(auth): 修复 Token 过期判定),杜绝无意义的 “fix bug” 记录:
#!/usr/bin/env sh
. "$(dirname -- "$0")/_/husky.sh"

npx --no -- commitlint --edit "$1"
3. 环境变量强类型绑定
在多环境(开发、测试、预发、生产)构建中,随手在代码中写 import.meta.env.VITE_APP_CUSTOM 极易因为拼写错误产生运行时 undefined。
在 src/env.d.ts 中扩展全局接口,将所有以 VITE_ 开头的变量全量列出,让编辑器具备精准的类型提示与语法校验:
/// <reference types="vite/client" />

interface ImportMetaEnv {
  readonly VITE_API_BASE_URL: string
  readonly VITE_APP_TITLE: string
  readonly VITE_ENABLE_MOCK: string
}

interface ImportMeta {
  readonly env: ImportMetaEnv
}
五、架构演进与可维护性检查清单
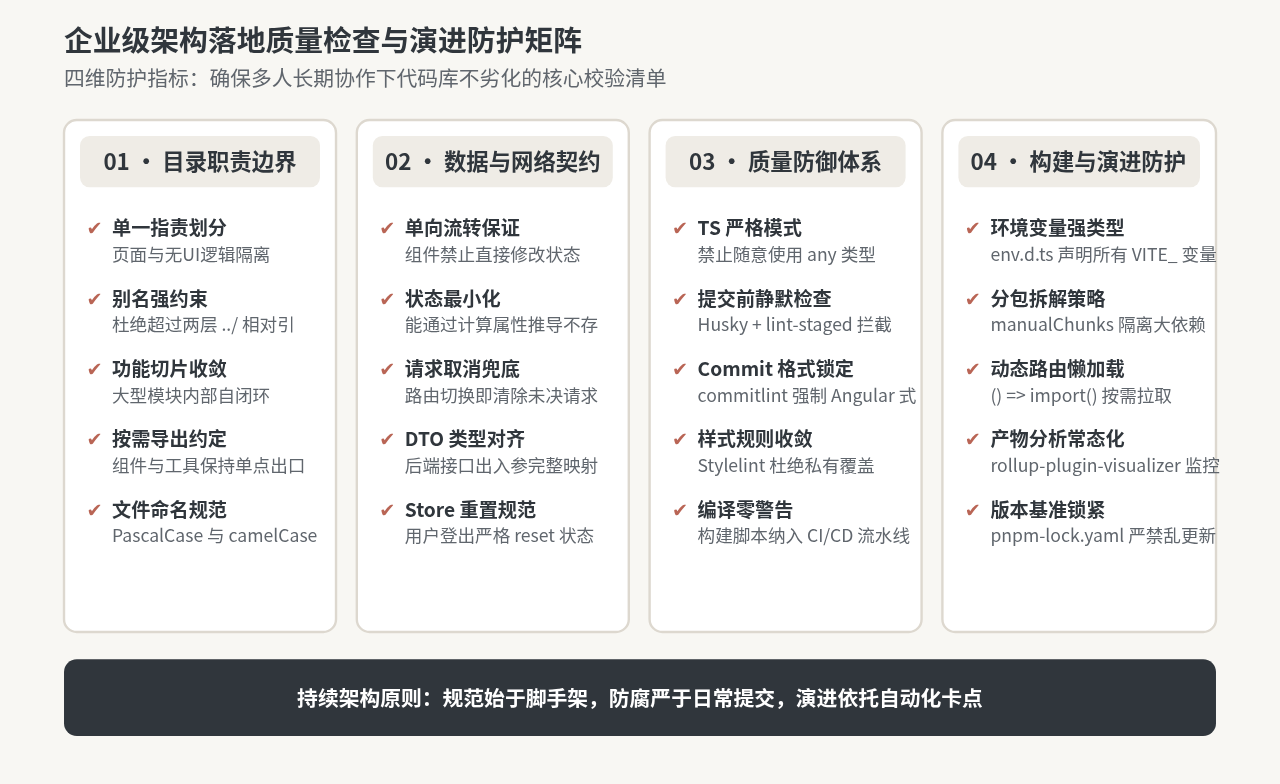
企业级架构不是一成不变的僵化教条,而是在业务持续扩张中始终能保持弹性的结构体系。在日常 Code Review(代码评审)与技术资产盘点时,应当根据以下矩阵逐项核查。
在任何时候,下层模块都决不能意识到上层模块的存在。utils 是纯工具,绝不可引用 views;api 是数据契约,绝不可持有 stores 的实例;组件应通过 Props 和 Emits 交互,避免过度依赖全局 Store 导致组件丧失复用能力。
常见架构陷阱与排查避坑点
-
陷阱一:过度全局化。 许多初学者习惯将所有表单数据与接口数据都扔进 Pinia 中。实际上,只有“跨路由复用”或“全局多组件联动”的数据(如登录态、全局主题、权限集)才需要进 Store。页面内部状态必须保留在
views/或composables/内,页面销毁时自动垃圾回收。 -
陷阱二:忽略打包产物分析。 企业级项目应集成
rollup-plugin-visualizer插件。每次发版前检查第三方库体积,严禁将未按需加载的大型图表库或富文本组件打入公共主包(Vendor Chunk)。 - 陷阱三:依赖循环引用。 当模块 A 引用模块 B,模块 B 又通过某种链路反向引入模块 A 时,会导致 Vite 热更新失效并在控制台抛出不可捉摸的“Cannot access before initialization”异常。遇到此情况必须立即提炼出独立的第三者类型文件或 Composable。
通过以上从底层依赖、目录分层、核心网络/路由/状态封装,到自动化拦截与审查矩阵的完整闭环,团队便能获得一个兼具强扩展性、低耦合度与严格工程防护的现代 Vue.js 企业级技术基座。
Vue.js官网地址是多少?区分国际站与中文文档入口
2026-11-05 16:29:53
Vue/React 项目中怎么封装复用 flv.js 播放器组件
2026-11-03 19:42:36
Vue.js 动态路由权限控制与菜单生成实战方案
2026-11-03 13:46:47
Vue 或 React 项目中集成 Swiper.js 的最佳实践
2026-11-02 10:29:42
Vue 和 React 项目中怎么正确集成 js-cookie
2026-11-02 09:18:29