

JS转整数时遇到NaN、undefined或空字符串怎么办
深入剖析JavaScript在将空字符串、undefined以及NaN转换为整数时的底层机制与陷阱,提供包含边界预检、字符串修剪、安全判定与兜底回退的工业级防御方案。
""(空字符串)、undefined 或既有的 NaN,开发者往往面临两类截然不同却同样危险的故障:要么是 parseInt 返回 NaN 并向下游计算扩散造成逻辑雪崩;要么是 Number() 与位运算隐式将空串和 null 偷换为 0,从而掩盖必填项缺失等业务异常。解决这一问题的根本路径不是碰运气选择某个语法糖,而是依据业务语义明确缺失态的处理策略(是赋予安全默认值还是中断报错),在转换前执行针对性的空值拦截与清洗,并借助封装完备的防御函数替代脆弱的原生隐式类型转换。
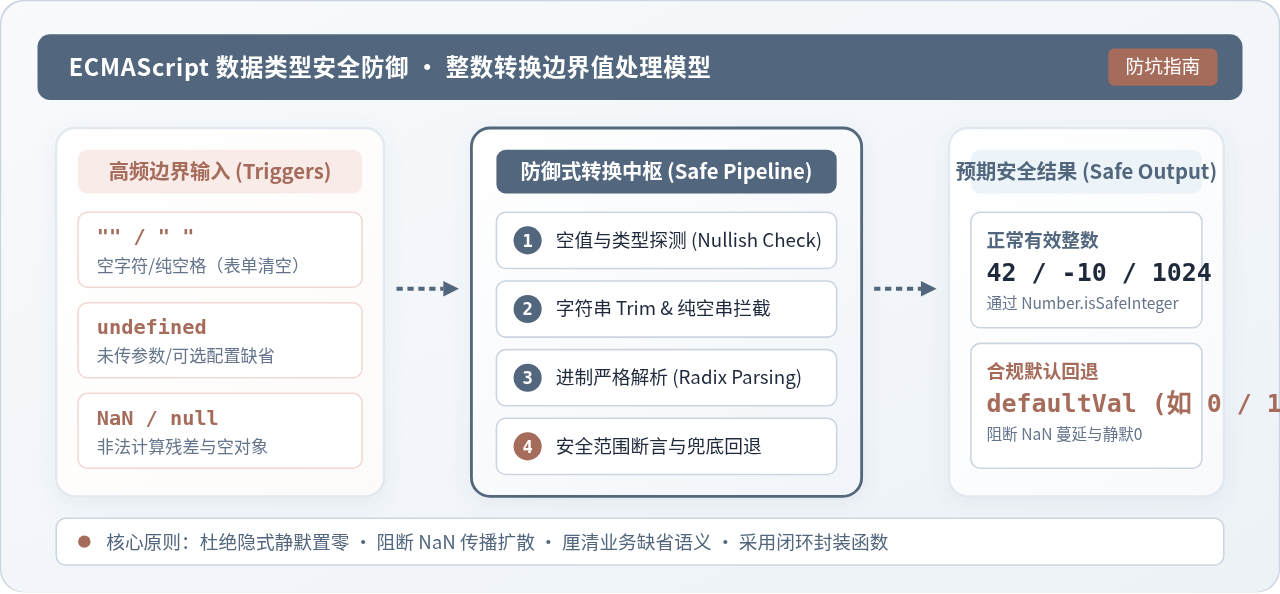
一、现象与根源剖析:为什么不同内置转换方式的行为如此分裂?
不少开发者在排查 Bug 时会发现一个令人费解的现象:同一个输入值在不同的类型转换方式下,产生的结果不仅不一致,甚至完全相反。例如在表单中,用户清空了输入框后提交了一个空字符串 ""。如果使用 parseInt("", 10),得到的结果是 NaN;如果使用 Number("") 或 +"",得到的结果却是数字 0;如果使用位运算符 "" | 0,得到的也是 0。
这种分裂源于 ECMAScript 规范对不同转换方法底层算法的规定:
-
parseInt(string, radix)的解析逻辑:该函数在执行前会强制将第一个参数通过ToString()转为字符串。当传入undefined时,它被转换为字符串"undefined";解析器从左到右扫描,首字符'u'在十进制下并非合法数字字符,因此立即终止并返回NaN。当传入""(空字符串)或纯空格字符串时,内部扫描不到任何有效数字符号,同样返回NaN。 -
Number(val)与一元加号+val的转换逻辑:它们遵循规范中的ToNumber()抽象操作。规范明确将undefined的数值映射定义为NaN;但极其诡异的是,规范将只包含空白字符的字符串(包括长度为 0 的空字符串)定义为转换为0。这个历史包袱导致空字符串在数值运算中极易静默伪装成有效数字 0。 -
位运算符(如
val | 0与~~val)的双重陷阱:位运算执行的是ToInt32()操作。它不仅会把NaN、undefined、null和""统统强制折叠为0,而且只保留 32 位有符号整数。一旦输入超过 2147483647(如时间戳或数据库雪花 ID),会直接发生符号位反转,产生荒谬的负数。
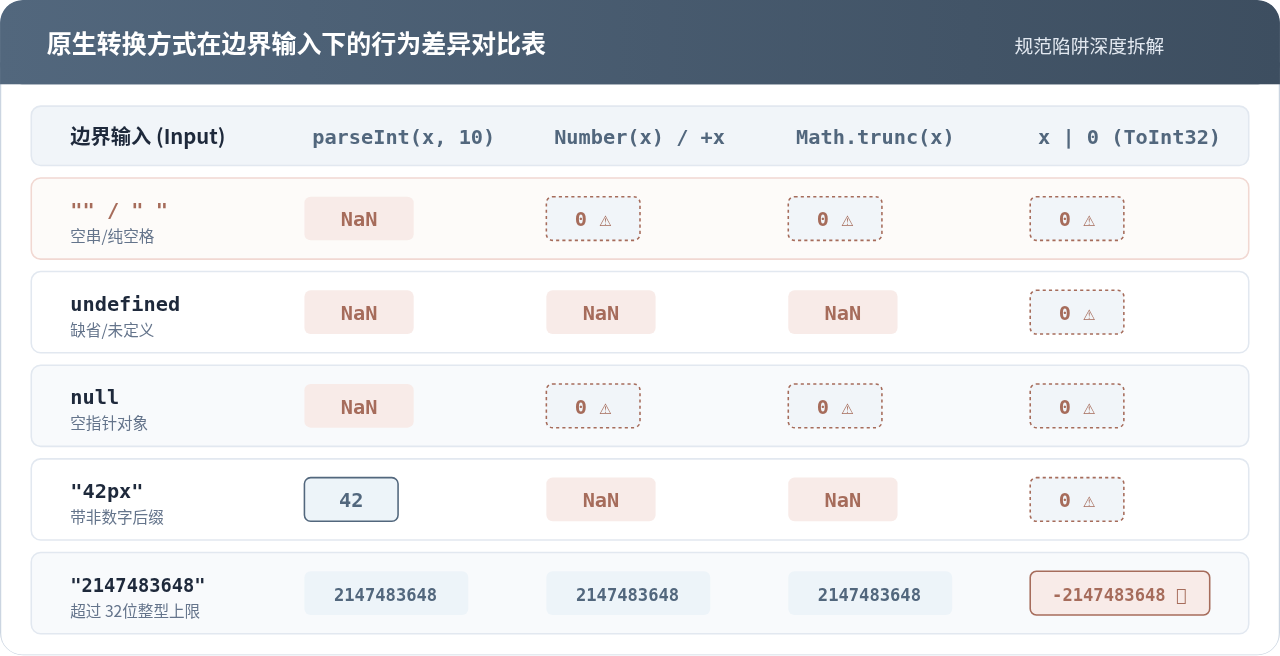
NaN,盲目使用 +val || 0 或 val | 0。这种做法虽然消除了 NaN,但如果用户在“折扣率”或“用户年龄”字段留空,它会被静默替换为数字 0(表示 0 折或 0 岁),甚至在分页场景将 ?page= 变成 page=0 触发数据库越界查询,危害远甚于显式抛错。
二、典型故障场景分析:问题是怎样在工程中爆发的?
在实际的前端开发与 Node.js 接口层中,NaN、undefined 和空字符串并非凭空出现,它们通常有三种固定的滋生途径:
1. 表单文本输入框被用户清空
HTML <input type="number"> 在 DOM 规范中的 value 属性永远是字符串类型。当输入框内无内容时,读取到的值为 ""。如果表单数据未加校验直接提交:
const formCount = document.querySelector('#countInput').value; // 用户未输入,值为 ""

// 方案 A:使用 parseInt,产生 NaN 污染
const totalA = parseInt(formCount, 10); // NaN
console.log(totalA + 5); // 结果依然是 NaN,后续判断 totalA > 0 为 false

// 方案 B:使用 Number(),静默将未填置为 0
const totalB = Number(formCount); // 0(系统误判为用户输入了数字0)
2. URL Query 参数与解构赋值缺省
解析浏览器地址栏的参数时,若用户直接访问 /list,new URLSearchParams(location.search).get('page') 返回的是 null;如果是访问 /list?page=,获取到的则是 "";如果是对象解构 const { page } = req.query;,在未传参时得到的是 undefined。
如果编写者直接书写 parseInt(page, 10),就会在发起下游异步请求时带上 /api/items?page=NaN,直接导致后端接口抛出 400 Bad Request 或 500 服务器内部异常。
3. 算术计算链路中的残差传导
一旦系统的某一环产生了 NaN,它具有极强的“传染性”——任何数值与 NaN 进行加减乘除,结果均为 NaN;且在 JavaScript 中 NaN === NaN 返回 false,连常规的相等比较都会失效,最终导致整个模块的计算逻辑全面瘫痪。
三、安全转整数的四步防御流水线
为了从根本上规避这些陷阱,我们应当在代码层面建立一套标准化的四步流水线处理机制。每一步只解决一个明确的问题,层层收敛数据的有效性。
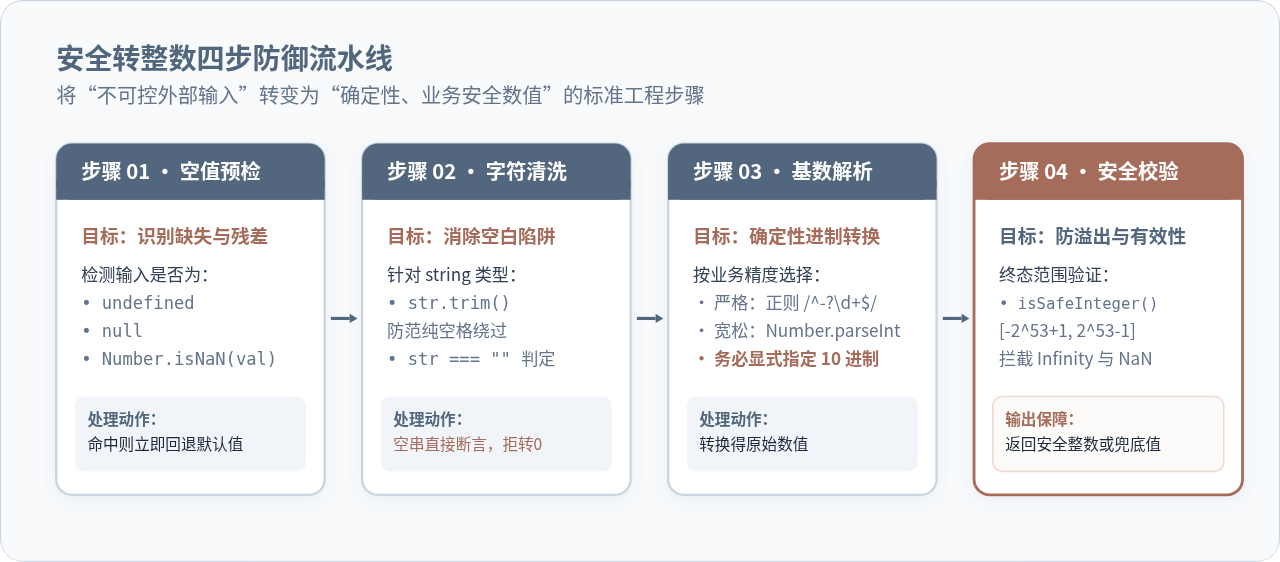
步骤 1:空值探测与前置预检
使用严格的空值判断(或现代的空值合并操作符 ??)识别出 undefined、null 以及已有的 NaN。此时必须根据业务需求做出分流:如果该字段必须存在,应当记录告警或抛出校验错误;如果是可选字段,则在此处立即返回指定的合法默认值(如 0 或 1),避免它们进入后续的字符串解析环节。
步骤 2:字符串清洗与空白截断
如果输入是字符串类型,必须首先调用 .trim() 方法剔除可能存在的首尾空格、制表符或换行符。随后进行 str === "" 的精准判断。千万不要让空字符串进入 Number() 进行隐式转换,若此时需要兜底,立即返回默认值。
步骤 3:基数解析与严格/宽松模式分流
在真正执行解析时,需根据业务容差选择解析策略:
- 严格整数字符串校验:若要求必须是纯数字(不允许
"12px"、"3.14"混入),可使用正则/^-?\d+$/.test(str)校验,通过后再转换。 - 宽松前缀提取:若业务需要提取尺寸或允许用户携带非数字后缀(如
"16px"),必须使用Number.parseInt(str, 10),并且绝对不能省略基数 10,防止以0x开头的十六进制意外触发或环境兼容异常。
步骤 4:范围安全判定与安全整数校验
解析后的数值必须通过 Number.isSafeInteger(num) 的检验。JavaScript 的 Number 类型基于 IEEE 754 双精度浮点标准,安全整数区间为 [-(2^53 - 1), 2^53 - 1](即 -9007199254740991 至 9007199254740991)。如果数值超出了这个区间,或者输入是 Infinity,必须拦截并回退,防止发生高位精度丢失。
四、工程化实现:开箱即用的通用防御函数
下面是一套在大型生产环境中经过严密验证的 toSafeInteger 函数。它完整落实了上述四步防御策略,支持传入自定义默认值,同时杜绝了 NaN 渗透与静默置零的隐患。
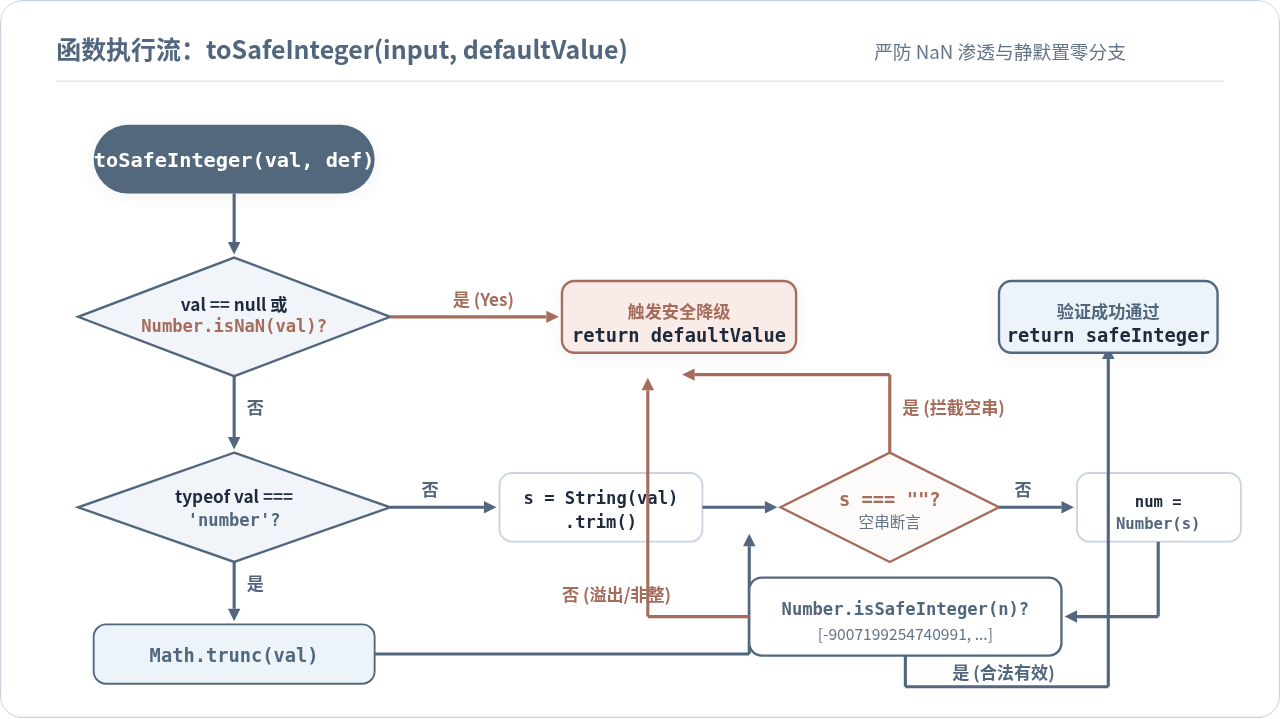
/**
 * 将任意未知输入安全地转换为整数
 *
 * 核心特性:
 * 1. 拦截 undefined、null、NaN,回退 defaultValue
 * 2. 拦截 "" 及纯空白字符串,防止 Number() 隐式静默转为 0
 * 3. 严格验证 Number.isSafeInteger,防范浮点溢出与精度截断
 *
 * @param {unknown} value - 待转换的原始值
 * @param {number} [defaultValue=0] - 转换失败或遇到空值时的安全回退值
 * @param {Object} [options] - 可选配置项
 * @param {boolean} [options.strict=false] - 是否开启严格模式(开启后不接受 "12px" 等含非数字字符的字串)
 * @returns {number} 安全合法的整数
 */
function toSafeInteger(value, defaultValue = 0, options = {}) {
  const { strict = false } = options;

  // 1. 预检:针对 undefined、null 以及已经是 NaN 的数值直接兜底
  if (value === undefined || value === null) {
    return defaultValue;
  }

  // 2. 如果本身就是数字类型
  if (typeof value === 'number') {
    if (Number.isNaN(value) || !Number.isFinite(value)) {
      return defaultValue;
    }
    // 浮点数截断取整(向0取整)
    const truncated = Math.trunc(value);
    return Number.isSafeInteger(truncated) ? truncated : defaultValue;
  }

  // 3. 如果是字符串类型
  if (typeof value === 'string') {
    const trimmed = value.trim();

    // 核心防线:空字符串拒绝隐式转0,直接回退默认值
    if (trimmed === '') {
      return defaultValue;
    }

    // 严格模式下:禁止包含除首位正负号与纯数字外的字符
    if (strict) {
      if (!/^[+-]?\d+$/.test(trimmed)) {
        return defaultValue;
      }
      const num = Number(trimmed);
      return Number.isSafeInteger(num) ? num : defaultValue;
    }

    // 宽松模式下:使用 parseInt(..., 10)
    const parsed = Number.parseInt(trimmed, 10);
    if (Number.isNaN(parsed) || !Number.isSafeInteger(parsed)) {
      return defaultValue;
    }
    return parsed;
  }

  // 4. 其他不可转换类型(如 boolean、object、symbol、function 等)直接回退
  return defaultValue;
}
测试用例验证
我们可以使用常见的各种临界值来检验该函数的健壮性:
// 验证:空值与缺失输入
console.log(toSafeInteger("", 0));            // 0 (被 trim 拦截后回退,而不是隐式转0)
console.log(toSafeInteger("   ", 1));         // 1 (纯空格成功拦截并回退默认值 1)
console.log(toSafeInteger(undefined, 10));    // 10 (安全回退)
console.log(toSafeInteger(null, -1));          // -1 (安全回退)
console.log(toSafeInteger(NaN, 0));            // 0 (拦截既有 NaN)

// 验证:合法整数与浮点数截断
console.log(toSafeInteger("42"));             // 42
console.log(toSafeInteger("-100"));           // -100
console.log(toSafeInteger(15.89));            // 15 (Math.trunc截断)

// 验证:宽松 vs 严格模式
console.log(toSafeInteger("120px", 0));                          // 120 (宽松模式解析)
console.log(toSafeInteger("120px", 0, { strict: true }));        // 0 (严格模式拒绝带单位字符)

// 验证:极大数防溢出
console.log(toSafeInteger(9999999999999999, 0)); // 超过 MAX_SAFE_INTEGER,安全返回 0
五、工程决策:不同业务场景下的最佳实践指南
在实际项目中,脱离具体业务场景谈类型转换是不可取的。下表与图表总结了主流业务场景中处理 NaN、undefined 和空字符串的标准范式:
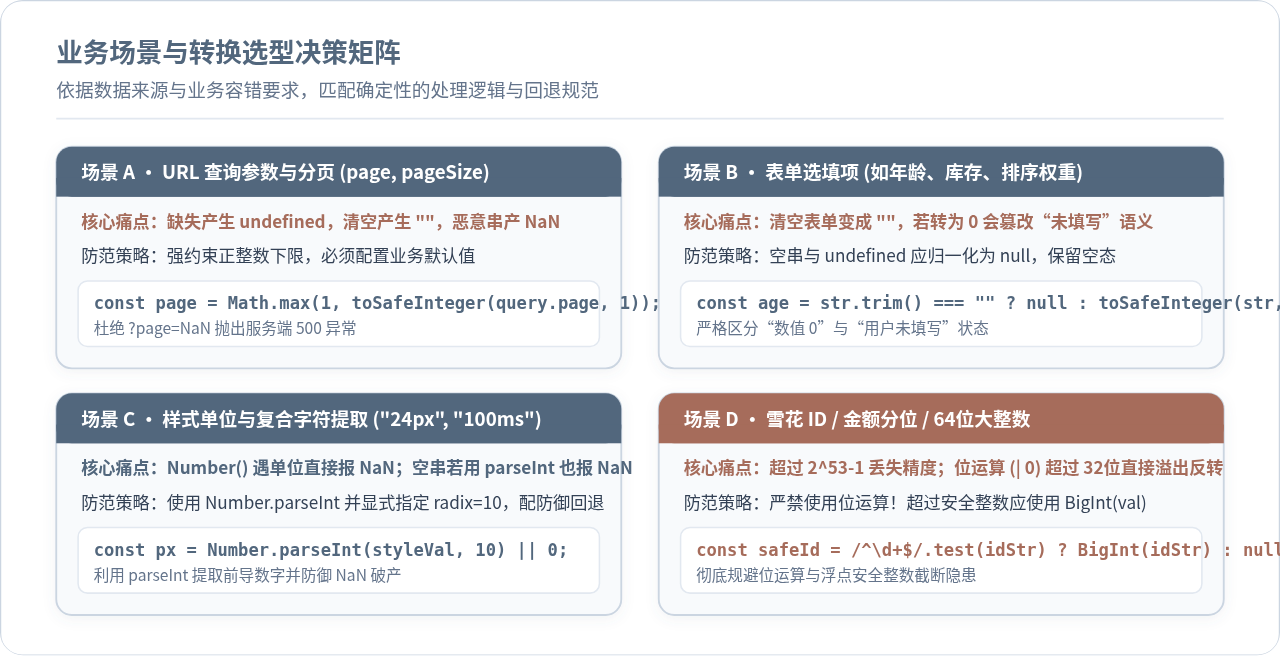
| 业务场景 | 典型输入示例 | 推荐处理方式 | 核心避坑点 |
|---|---|---|---|
| URL 分页参数 | ?page= 或 undefined |
Math.max(1, toSafeInteger(query.page, 1)) |
必须设定最小值为 1,严防 NaN 或 0 传到后端。 |
| 表单非必填整数 | 用户未填留空 "" |
val.trim() === "" ? null : toSafeInteger(val) |
保留 null 表达“未设置”,切忌自动转为 0。 |
| 样式/尺寸像素提取 | "24px" 或 "" |
Number.parseInt(val, 10) || 0 |
明确传入十进制基数 10,防止八进制解析混淆。 |
| 全局唯一 ID / 时间戳 | "1730376123456" |
使用 BigInt(val) 或纯字符串存储 |
绝对禁止使用 | 0 位运算,避免 32 位符号溢出破损。 |
- 优先使用
Number.isNaN():永远不要使用全局的isNaN(),因为全局isNaN("hello")会隐式把字符串转数字并返回true,容易造成误判。 - 慎用
||设置默认值:表达式const n = parseInt(x) || 10;在x === "0"时,因 0 是假值,会被强行替换为10!如果要保留有效数字 0,务必通过Number.isNaN()或空值合并运算符??精准判定。 - 始终显式标注
radix = 10:虽然 ES5 规范修复了部分前导零八进制解析问题,但在不同的浏览器内核和混杂格式下,显式指定 10 进制是避免一切歧义的铁律。
JS 怎么使用 pako.js 解压 gzip 数据流
2026-11-05 15:54:33
零基础先学JavaScript还是Python?对比学习难度与上手曲线
2026-11-05 14:47:40
JS代码反混淆:主流在线工具与本地软件推荐
2026-11-04 19:28:41
浏览器控制台查看格式化JSON有哪些实用技巧
2026-11-04 16:56:53
JS控制台打印基础:console.log语法与多参数用法
2026-11-04 09:23:11







