详解 NestJS 核心架构:模块、控制器与服务提供者的协作机制
深入解析 NestJS 核心架构设计,详细阐述模块(Module)、控制器(Controller)与服务提供者(Provider)的分工职责、依赖注入机制以及跨模块协作模式。
一、三层核心角色的职责划分与协作边界
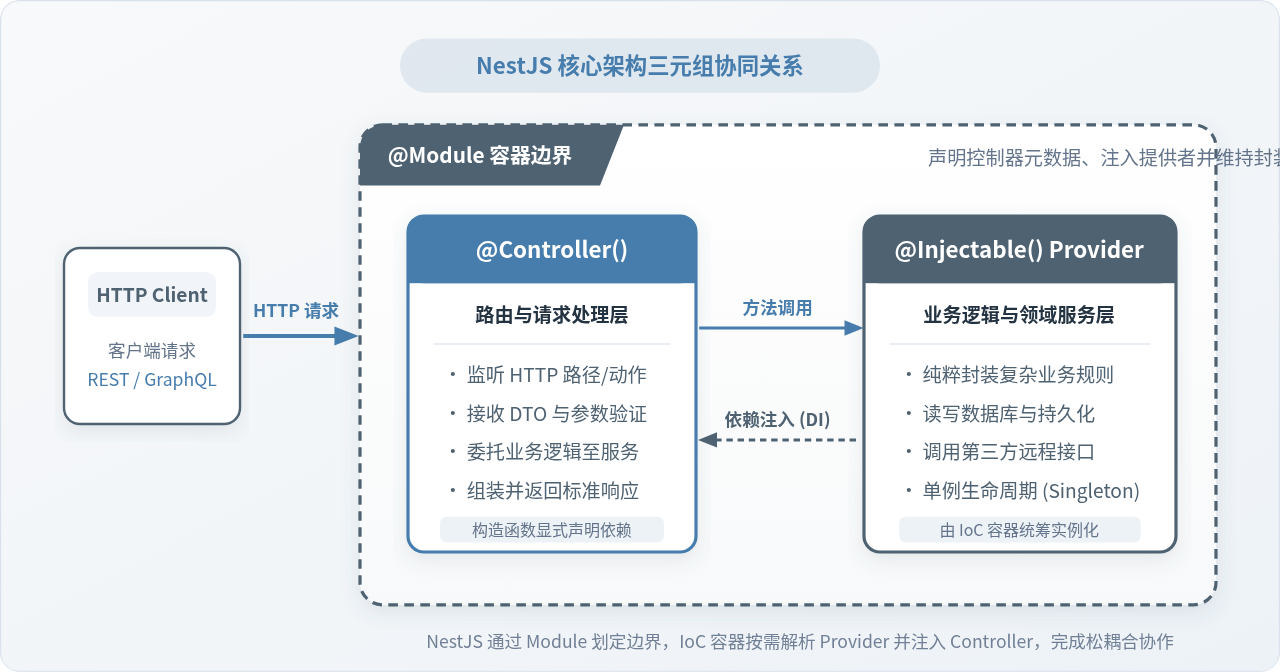
在传统 Node.js 框架(如原生 Express)开发中,随着业务规模膨胀,开发者很容易把路由分发、业务校验、SQL 拼装和外部 HTTP 请求全部糅合在路由回调函数中。这种混杂写法带来了极高的维护成本与代码耦合度。NestJS 解决该问题的首要手段,就是自顶向下划定了清晰的职责三角:
- 控制器(Controller):负责处理传入的客户端 HTTP 请求,匹配路由规则,解析与校验入参 DTO,并将处理结果返回给客户端。它不关心底层数据如何获取,仅扮演“请求调度者”角色。
- 服务提供者(Provider):承载核心业务逻辑、复杂计算、事务控制以及与持久化层(数据库、Redis)或第三方 API 的交互。被
@Injectable()装饰的类均属于 Provider。 - 模块(Module):使用
@Module()装饰器修饰的类,负责将相关联的控制器与提供者组织成紧凑的逻辑单元,并严密定义这些组件对外部模块的可见性范围。
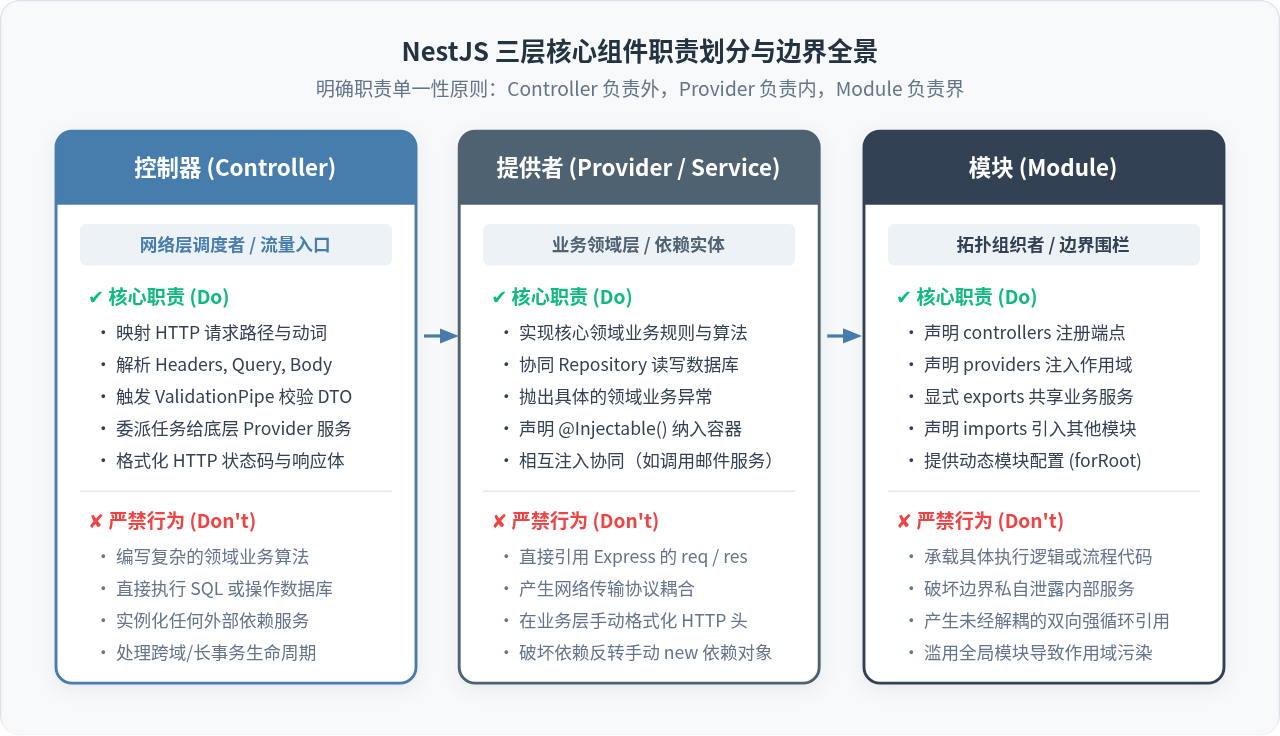
理解这三者的协作边界,最关键的一点在于保持控制器的精简(Lean Controller)与服务提供者的纯粹(Pure Service)。控制器永远不应直接执行数据库查询或计算商业逻辑,而服务提供者也永远不要直接操作底层的 req 或 res 原生对象,确保业务层具有独立于网络协议的可测试性。
二、控制器(Controller):网络协议的接入与路由分派
控制器是外部网络请求进入 NestJS 应用程序的第一站。它通过类装饰器 @Controller() 与方法装饰器(如 @Get()、@Post()、@Put()、@Delete())确立路径路由。
下面是一个用户管理模块中典型的控制器实现示例。控制器并不自己创建业务对象,而是通过 TypeScript 构造函数的参数类型声明,向 NestJS 容器索取所需的 UsersService 依赖:
import { Controller, Get, Post, Body, Param, ParseIntPipe, HttpStatus, HttpCode } from '@nestjs/common';
import { UsersService } from './users.service';
import { CreateUserDto } from './dto/create-user.dto';
import { UserResponseDto } from './dto/user-response.dto';

@Controller('users')
export class UsersController {
  // 核心协作点:通过构造函数显式声明依赖,IoC 容器会在实例化时自动注入对应单例
  constructor(private readonly usersService: UsersService) {}

  @Post()
  @HttpCode(HttpStatus.CREATED)
  async create(@Body() createUserDto: CreateUserDto): Promise<UserResponseDto> {
    // 控制器仅做任务调度,具体业务交由注入的 usersService 落实
    return await this.usersService.createUser(createUserDto);
  }

  @Get(':id')
  async findOne(@Param('id', ParseIntPipe) id: number): Promise<UserResponseDto> {
    return await this.usersService.findById(id);
  }
}constructor(private readonly usersService: UsersService) {} 是 TypeScript 提供的语法糖。它等同于声明了私有只读类属性并在此处赋值。NestJS 借助这一语法,提取构造参数的类型元数据并完成自动绑定。
三、服务提供者(Provider):控制反转与依赖注入实体
“提供者(Provider)”是 NestJS 中最为核心的概念之一。几乎所有非控制器的纯逻辑类、仓储层、工具辅助类、策略类,都可以作为 Provider 注册。它们的基本特征是能够被作为依赖注入到其他类的构造函数中。
1. 声明与定义服务提供者
将一个普通类标记为服务提供者,只需要在类上方添加 @Injectable() 装饰器。这不仅是语义标记,更是让 TypeScript 编译器输出类型元数据的必要条件:
import { Injectable, NotFoundException, ConflictException } from '@nestjs/common';
import { CreateUserDto } from './dto/create-user.dto';
import { UserResponseDto } from './dto/user-response.dto';

@Injectable()
export class UsersService {
  // 模拟内存数据存储
  private users: Array<{ id: number; username: string; email: string }> = [];
  private idCounter = 1;

  async createUser(dto: CreateUserDto): Promise<UserResponseDto> {
    const exists = this.users.some((u) => u.email === dto.email);
    if (exists) {
      throw new ConflictException(`邮箱 ${dto.email} 已被注册`);
    }

    const newUser = {
      id: this.idCounter++,
      username: dto.username,
      email: dto.email,
    };
    this.users.push(newUser);

    return newUser;
  }

  async findById(id: number): Promise<UserResponseDto> {
    const user = this.users.find((u) => u.id === id);
    if (!user) {
      throw new NotFoundException(`用户 ID ${id} 不存在`);
    }
    return user;
  }
}
2. IoC 容器装配与依赖推导步骤
很多初学者感到困惑:为什么在 UsersController 里面根本没有 new UsersService(),却可以直接调用 this.usersService 的方法?这背后的推导过程与运行流程如下所示:
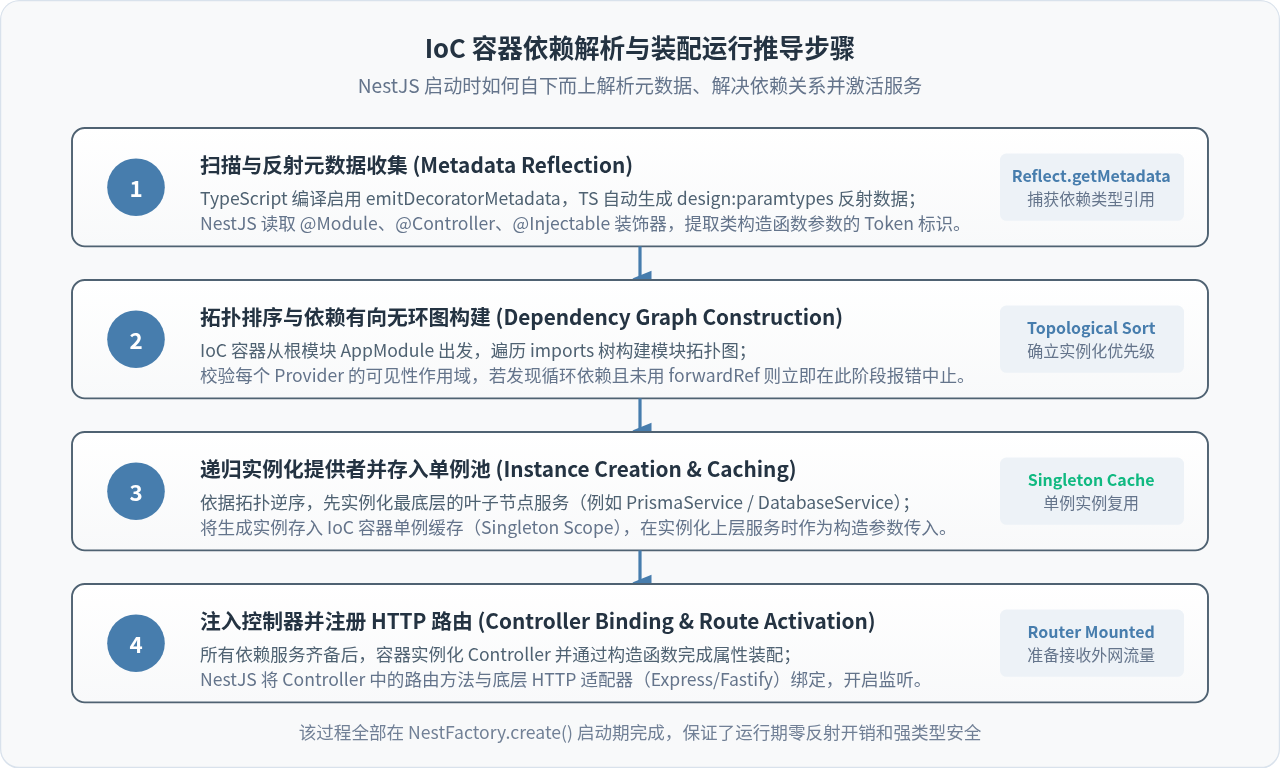
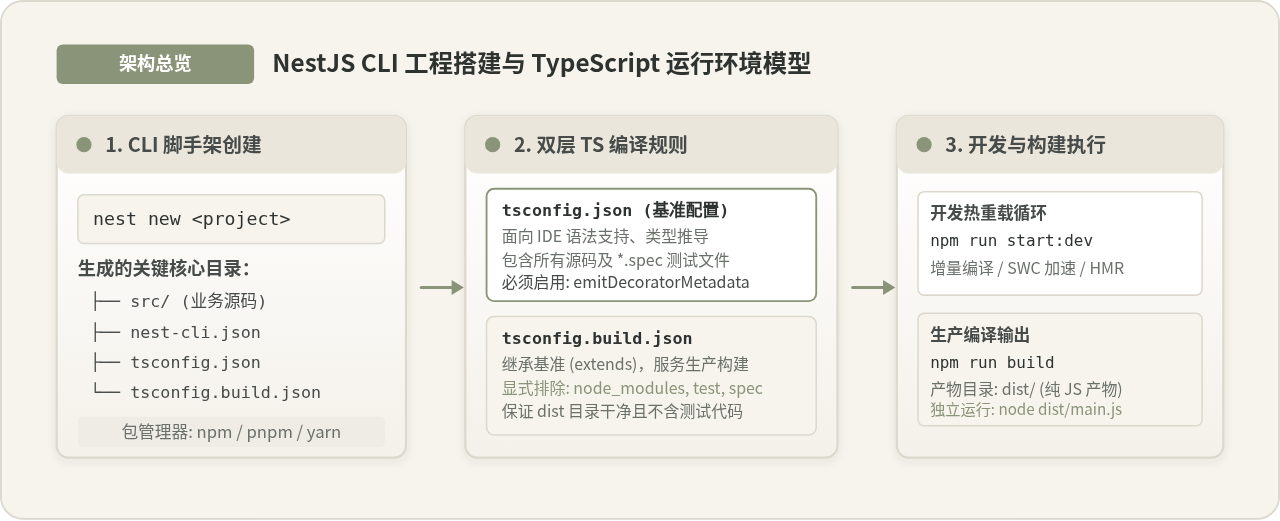
- 元数据反射收集:在
tsconfig.json中启用"emitDecoratorMetadata": true与"experimentalDecorators": true。编译时,TypeScript 会利用Reflect.defineMetadata在编译结果中保留构造函数参数的类型信息。 - 构建拓扑图并检测环路:应用启动时,Nest 容器从根模块出发,分析所有注册的提供者,建立有向无环图(DAG),并确立各组件的实例化先后顺序。
- 实例化与依赖注入:容器先实例化无外部依赖的底层叶子服务,将其缓存至单例池中;接着在实例化上层服务或控制器时,自动从池中取出单例传入其构造函数。
- 挂载路由并启动监听:控制器各依赖完全注入就绪后,NestJS 才会将路由方法挂载至底层 HTTP 服务器,对外提供服务。
四、模块(Module):组织边界与依赖隔离机制
模块(Module)是把控制器和服务提供者串联起来的纽带。在 NestJS 中,应用不是单一的大平面,而是由一系列高内聚模块构成的树状拓扑(Module Graph)。
1. @Module 元数据属性的精确分工
@Module() 装饰器接收一个对象参数,包含以下四个核心配置项:
| 配置项 | 类型 | 核心职责与协作机制 |
|---|---|---|
controllers |
Array<Type<any>> |
定义该模块内需要被实例化的控制器集合,绑定对应的 HTTP 路由监听。 |
providers |
Array<Provider> |
在当前模块内部 IoC 容器中注册的提供者。默认仅当前模块可见(封装保护)。 |
imports |
Array<Type<any>> |
导入外部模块列表。引入后,可直接在当前模块中使用该外部模块 exports 导出的提供者。 |
exports |
Array<Provider | any> |
声明该模块对外公开的提供者子集。未导出的提供者属于模块私有实现,外界无法引入。 |
2. 跨模块共享与可见性边界模型
NestJS 模块最大的特点是封装性(Encapsulation)。如果你在一个模块中写了某个 Service,但在另一个模块中想要使用它,单单在自己的模块里 providers: [...] 是不够的,必须遵循“源模块导出,目标模块导入”的严格协作规则。
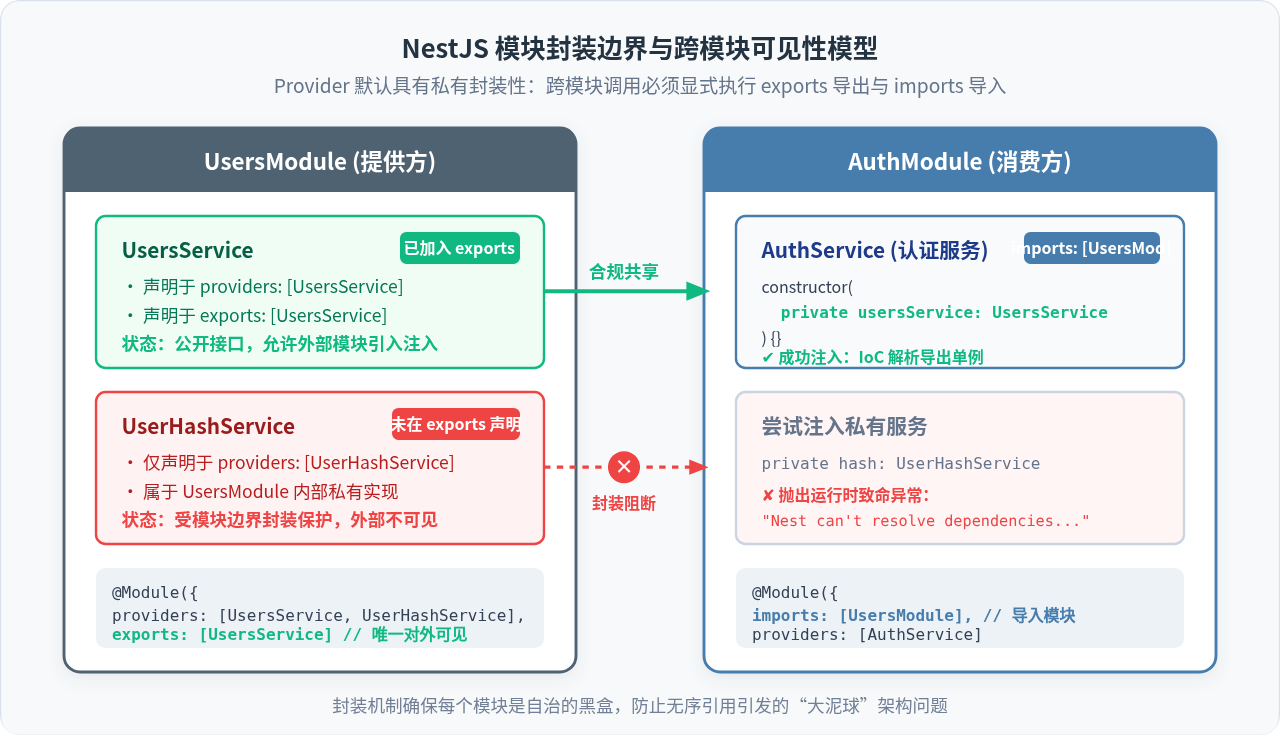
我们通过具体的代码结构观察这种跨模块协作。假设认证模块 AuthModule 需要在用户登录时调用 UsersService 验证密码:
第一步:提供方模块显式导出服务(users.module.ts)
import { Module } from '@nestjs/common';
import { UsersController } from './users.controller';
import { UsersService } from './users.service';
import { UserHashService } from './user-hash.service';

@Module({
  controllers: [UsersController],
  // 注册两个服务提供者
  providers: [UsersService, UserHashService],
  // 关键:仅将 UsersService 导出共享,UserHashService 作为模块私有实现被隐藏
  exports: [UsersService],
})
export class UsersModule {}
第二步:消费方模块显式导入模块(auth.module.ts)
import { Module } from '@nestjs/common';
import { AuthController } from './auth.controller';
import { AuthService } from './auth.service';
import { UsersModule } from '../users/users.module';

@Module({
  // 必须将 UsersModule 加入 imports,否则 AuthService 无法解析 UsersService 依赖
  imports: [UsersModule],
  controllers: [AuthController],
  providers: [AuthService],
})
export class AuthModule {}
第三步:在消费方的服务中直接注入(auth.service.ts)
import { Injectable, UnauthorizedException } from '@nestjs/common';
import { UsersService } from '../users/users.service';

@Injectable()
export class AuthService {
  // 依赖注入容器跨模块寻址,自动将 UsersModule 中实例化的 UsersService 单例注入进来
  constructor(private readonly usersService: UsersService) {}

  async validateUser(userId: number): Promise<any> {
    const user = await this.usersService.findById(userId);
    if (!user) {
      throw new UnauthorizedException('无效的用户凭证');
    }
    return user;
  }
}AuthModule 的 providers 数组中直接写入 UsersService。这会导致 NestJS 为 AuthModule 创建一份全新的 UsersService 实例,破坏单例共享,甚至引发数据隔离与内存浪费。正确的做法永远是在 imports 中导入 UsersModule。
五、端到端请求流转与协作生命周期总结
在实际运行中,一个完整的 HTTP 请求到达后端应用,模块、控制器、提供者三者是如何步调一致地完成请求处理与响应的?下面通过一个完整的执行链条进行归纳与总结:
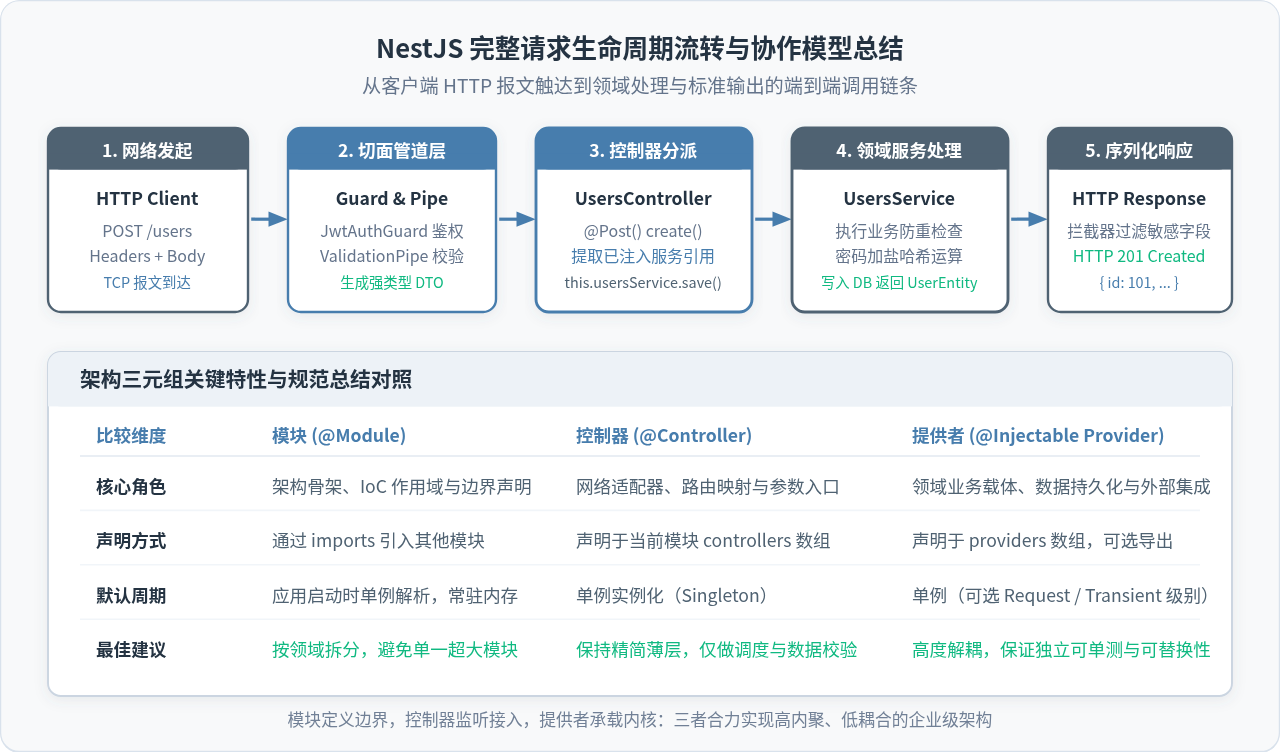
这一流转机制充分展现了职责分离带来的收益:
- 隔离性与安全性:由于管道与中间件先于控制器执行,当客户端传入非法格式的数据时,请求在到达控制器方法之前就会被拦截报错,业务层无需书写重复的基础参数类型判断。
- 可测试性(Testability):由于控制器与服务之间完全通过依赖注入解耦,在对
UsersController编写单元测试时,无需搭建真实的数据库连接,只需通过 Mock 对象替换UsersService即可完成毫秒级快速测试。 - 维护性与扩展性:未来如果需要切换存储引擎(例如从 MySQL 迁移到 MongoDB),只需要修改或替换
UsersService的实现细节,而上层的UsersController接口契约完全不需要任何改动。
六、核心架构常见问题与排错排查
1. 报错 "Nest can't resolve dependencies of the X..."
这是 NestJS 开发中最常见的报错。其本质是 IoC 容器在尝试实例化某个组件时,在其上下文作用域内找不到构造函数所需的某个 Token。排查顺序如下:
- 检查类装饰器:被注入的类是否有
@Injectable()装饰器,宿主类是否有@Controller()或@Injectable()。 - 检查模块 providers 声明:若依赖属于同模块,确认该类是否已列入当前模块的
providers数组。 - 检查跨模块 exports/imports 链路:若依赖属于外模块,确认源模块是否将该类列入了
exports,且当前模块是否在imports中引入了源模块。 - 检查循环依赖(Circular Dependency):如果 A 模块依赖 B 模块,B 模块又反向依赖 A 模块,编译期将无法决定谁先实例化。解决方式是双方构造函数及模块定义中使用
forwardRef(() => Module/Service)。
2. 作用域生命周期的选用原则
NestJS 提供三种 Provider 作用域:
- DEFAULT(单例,Singleton):推荐首选。应用生命周期内仅实例化一次并在全模块共享,性能最好,内存占用最低。
- REQUEST(请求作用域):为每个传入的 HTTP 请求生成独立实例,请求结束后垃圾回收。仅在需要依托请求上下文(如多租户隔离、动态语言包)时使用,避免滥用造成 GC 压力。
- TRANSIENT(瞬态作用域):每次向不同类注入时都会生成新实例,适合有状态的隔离算法类。
总结
NestJS 核心架构的魅力在于将企业级设计模式与 TypeScript 类型系统做了深度统一。通过模块定义组织边界与依赖隔离,通过控制器守卫 HTTP 网络边界与路由转发,通过服务提供者封装核心业务逻辑并借助 IoC / DI 容器完成自动化装配。掌握了这三者的协作规律与生命周期流转,便能够轻松自如地驾驭复杂系统的架构演进与代码重构。
Node.js 安装配置与第一个 HTTP 服务器编写
2026-11-05 11:41:40
怎么使用 nvm 管理并平滑升级 Node.js 版本
2026-11-04 23:15:07
Node.js 怎么使用 zlib 模块解压 gzip 和 deflate
2026-11-03 23:40:50
直接覆盖安装还是用版本管理器?Node.js 升级方式对比
2026-11-03 22:59:07
Express.js 是什么:Node.js Web 框架核心概念与适用场景
2026-11-03 20:00:12