Node.js应用怎么实现多环境配置管理(development/production)
详细讲解Node.js应用在开发(development)与生产(production)环境下的配置管理方案,涵盖NODE_ENV原理、dotenv与cross-env实践、Node.js原生--env-file特性、分层配置校验及容器化安全注入。
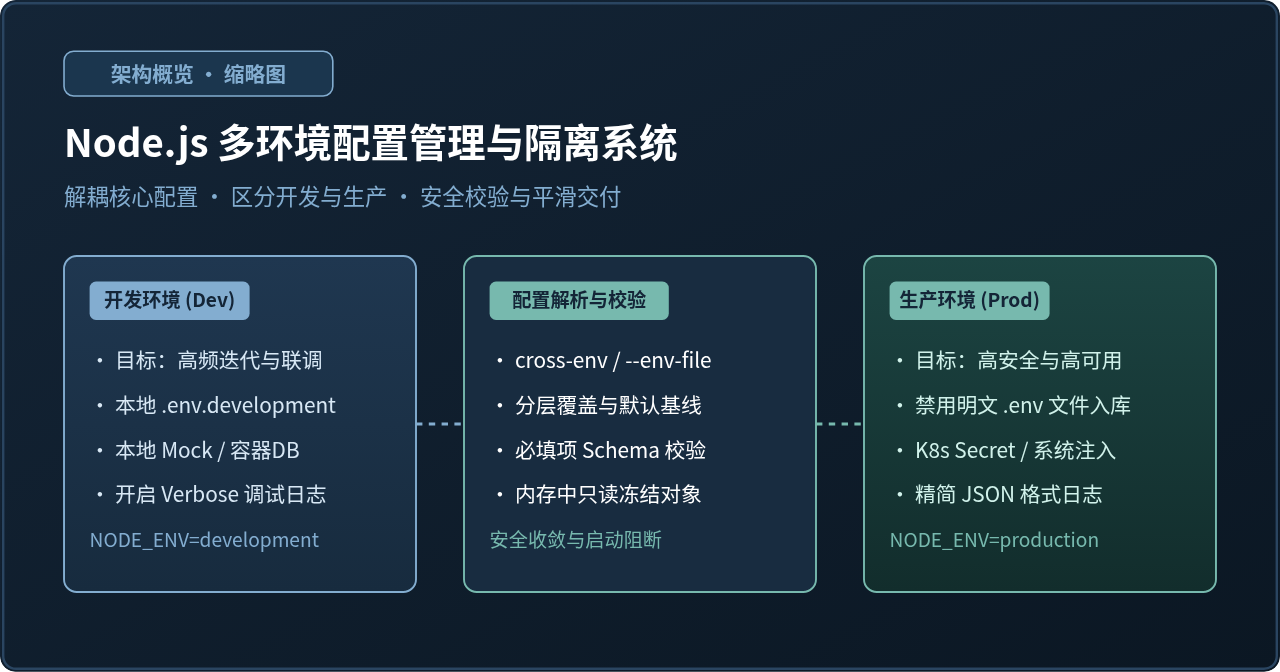
在本地联调时,你的 Node.js 服务通常连接的是 localhost:27017 的本地数据库和本地 Mock 接口,调试日志级别往往设为最详细的 debug;而当服务部署到生产服务器后,数据库必须切换为具备高可用与访问凭据的云端集群,日志需收敛为 warn 或 error,第三方支付密钥更是绝不能泄露。如果直接将这些连接串和密钥写死在业务代码中,每次切换环境不仅需要改动代码重新打包,还会带来极高的安全泄露隐患。
要规范解决这一问题,核心路径是“配置与代码严格分离”。本文将针对 Node.js 体系,从 NODE_ENV 基础运行机制讲起,详细演示基于 dotenv + cross-env 的经典工程化多环境配置、Node.js 20.6+ 官方原生 --env-file 特性、集中分层校验模块,以及生产环境下的密钥安全注入规范,帮助你搭建稳定、安全的多环境配置体系。
一、核心原则与环境变量(NODE_ENV)运行机制
现代云原生应用遵循“十二要素应用(The Twelve-Factor App)”准则,其中最核心的一条要求就是:将应用的配置存储于环境变量中。在 Node.js 中,运行时会通过内置的全局对象 process.env 来获取操作系统及容器注入的环境变量。
在社区中,NODE_ENV 是事实上的环境标识符标准,其主流取值通常为:
development:开发环境。在此模式下,框架通常会开启详细的堆栈跟踪、热重载支持,并禁用生产级别的缓存机制以利于本地调试。production:生产环境。诸如 Express、Koa 等 Web 框架会在此模式下自动开启视图缓存、关闭开发错误页面,V8 引擎也会执行更高强度的优化逻辑。test:自动化测试环境。通常用于 Jest、Mocha 等测试套件执行时,连接独立的测试数据库或沙箱环境。
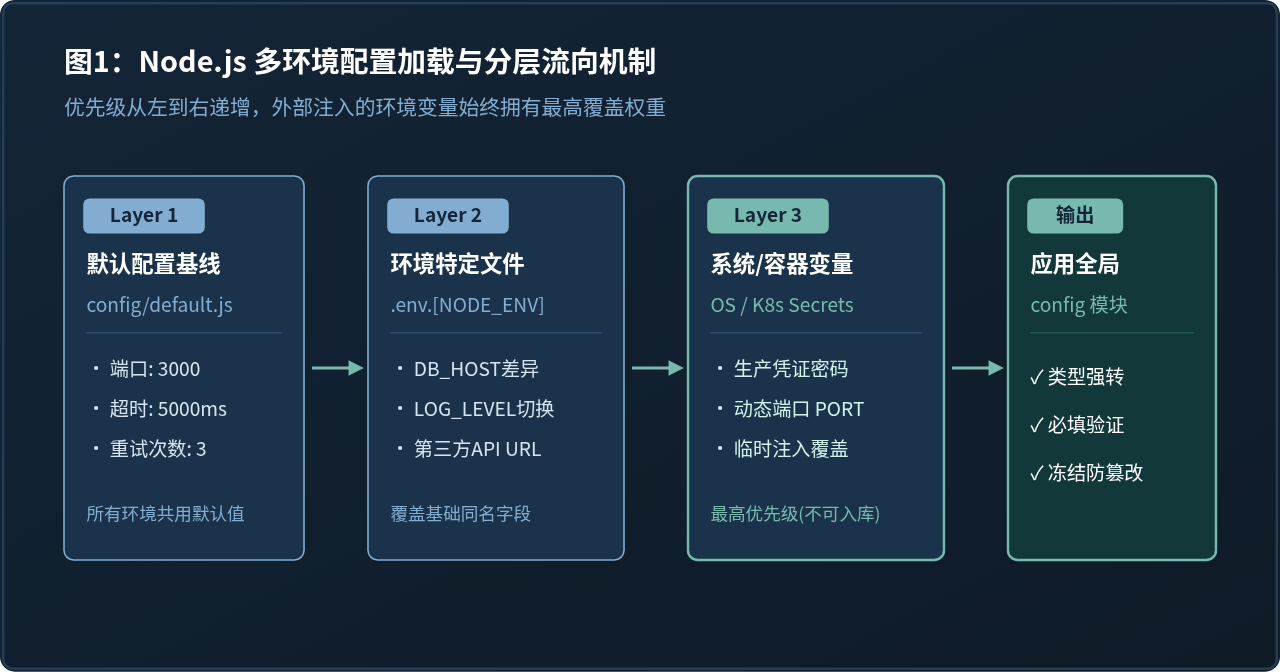
二、方案一:基于 dotenv 与 cross-env 的成熟方案
在大多数现存的 Node.js 项目中,dotenv(将 .env 文件解析到 process.env)配合 cross-env(跨平台设置环境变量)是最成熟、兼容性最广泛的多环境管理方案。
1. 依赖安装
首先在项目根目录下安装这两个工具库:
npm install dotenv
npm install cross-env --save-dev
为什么需要 cross-env? 在 Linux 或 macOS 下,我们可以在终端直接运行 NODE_ENV=production node app.js,但在 Windows 命令提示符(cmd)或 PowerShell 下,这种语法会报错。cross-env 能抹平不同操作系统的语法差异,确保命令在任何平台上都能一致执行。
2. 创建多环境文件
在项目根目录下创建不同环境的配置文件:
.env.development(开发环境专用配置):# .env.development PORT=3000 DB_URI=mongodb://localhost:27017/shop_dev LOG_LEVEL=debug ENABLE_SWAGGER=true.env.production(生产环境模板或基线配置):# .env.production PORT=8080 DB_URI=mongodb://prod-cluster.internal:27017/shop_prod LOG_LEVEL=warn ENABLE_SWAGGER=false
.env.production 文件中。该文件仅用于保存非敏感的默认开关,真实密钥必须由生产服务器的环境变量注入。
3. 编写配置加载模块
在项目内建立 config.js,让它根据当前 process.env.NODE_ENV 动态加载对应的环境文件:
// config.js
const path = require('path');
const dotenv = require('dotenv');

// 1. 获取当前环境,若未指定则默认为 development
const currentEnv = process.env.NODE_ENV || 'development';

// 2. 根据环境拼装文件名
const envFile = path.resolve(process.cwd(), `.env.${currentEnv}`);

// 3. 执行加载,dotenv 不会覆盖宿主系统已显式声明的环境变量
dotenv.config({ path: envFile });

// 4. 导出结构化配置对象
const config = {
  env: currentEnv,
  isProduction: currentEnv === 'production',
  port: parseInt(process.env.PORT, 10) || 3000,
  dbUri: process.env.DB_URI,
  logLevel: process.env.LOG_LEVEL || 'info',
  enableSwagger: process.env.ENABLE_SWAGGER === 'true',
};

// 冻结对象,防止运行时被意外篡改
module.exports = Object.freeze(config);
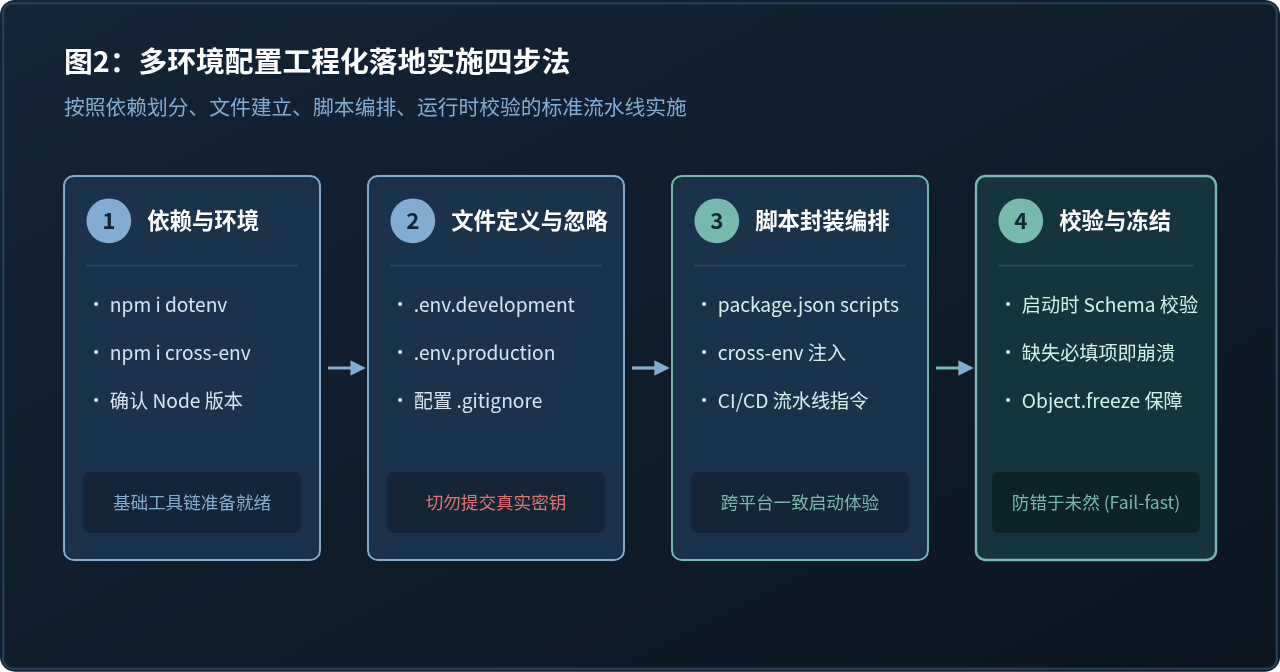
4. 配置 package.json 启动脚本
通过 npm run 脚本指定环境标识,方便本地和自动化部署统一调用:
{
  "name": "node-multi-env-demo",
  "version": "1.0.0",
  "scripts": {
    "dev": "cross-env NODE_ENV=development node server.js",
    "prod": "cross-env NODE_ENV=production node server.js",
    "test": "cross-env NODE_ENV=test jest"
  }
}
三、方案二:Node.js 20.6+ 官方原生 `--env-file` 支持
如果你的运行环境已经升级到 Node.js v20.6.0 及以上版本,Node.js 官方已经内置了对 .env 文件的解析支持,无需再安装 dotenv 依赖。
原生特性的使用方法
在启动 Node 命令时直接追加 --env-file 参数指定环境文件路径即可:
# 开发环境启动
node --env-file=.env.development server.js

# 生产环境启动
node --env-file=.env.production server.js
在 package.json 中可以直接配置:
{
  "scripts": {
    "dev": "node --env-file=.env.development server.js",
    "prod": "node --env-file=.env.production server.js"
  }
}--env-file。例如:node --env-file=.env --env-file=.env.development server.js后续指定的
.env.development 中的变量会覆盖先指定的通用 .env 中的同名变量,且宿主操作系统中已经存在的环境变量依然拥有最高优先级。
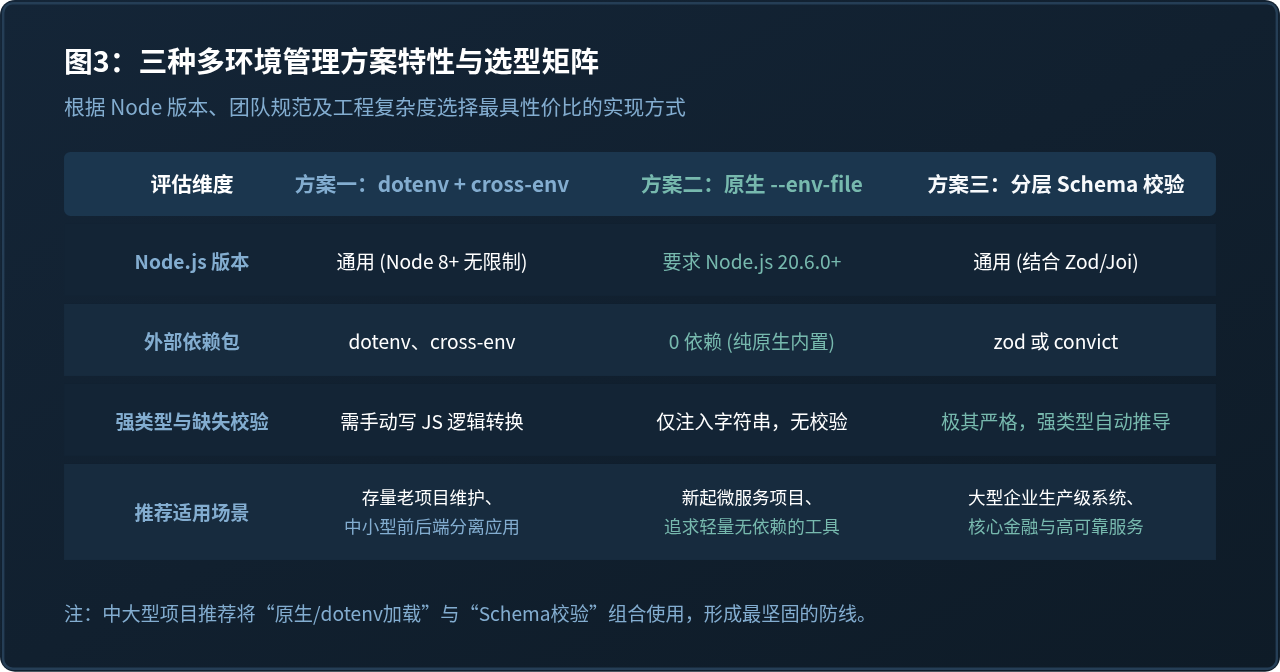
四、方案对比与选型决策
为了让不同技术背景与团队规模的项目能选出最合适的多环境配置架构,我们对主流的三种方案进行横向维度对比:
五、进阶:加入强类型校验与 Fail-Fast(快速失败)
在大型应用中,只把变量读进 process.env 是远远不够的。process.env 里的所有属性值都是纯字符串(string)。如果开发人员不小心遗漏了某个关键环境变量(例如 DB_PASSWORD),应用在启动时不会报错,直到运行数小时后某个用户调用数据库操作时才抛出空指针异常,造成线上事故。
健壮的工程实践是在应用启动的最早时刻进行校验。如果不符合要求,立刻抛出明确错误并阻止进程启动(Fail-Fast)。我们可以编写一个轻量的原生校验模块,或借助轻量校验库(如 zod):
// env.validator.js
const requiredEnvVars = ['NODE_ENV', 'DB_URI', 'JWT_SECRET'];

function validateEnv() {
  const missing = [];

  for (const key of requiredEnvVars) {
    if (!process.env[key]) {
      missing.push(key);
    }
  }

  if (missing.length > 0) {
    console.error('❌ [严重错误] 应用缺少必需的环境变量,拒绝启动:');
    missing.forEach(item => console.error(`   - ${item}`));
    // 退出进程,防止带病上线
    process.exit(1);
  }

  // 端口合法性校验
  const port = Number(process.env.PORT);
  if (isNaN(port) || port <= 0 || port > 65535) {
    console.error(`❌ [错误] 无效的端口配置 PORT=${process.env.PORT}`);
    process.exit(1);
  }

  console.log(`✅ [环境配置] 校验通过,当前运行模式: ${process.env.NODE_ENV}`);
}

module.exports = validateEnv;
在主服务入口 server.js 中优先引入:
// server.js 最顶部
require('./config'); // 先加载环境文件
require('./env.validator')(); // 立即执行校验

const express = require('express');
const app = express();
// ... 启动业务路由与监听
六、生产环境(production)安全规范与部署实战
当应用进入测试与生产交付环节时,环境配置管理的重心将从“便捷读取”转移到“安全管控”。以下为生产环境必须遵守的核心准则:
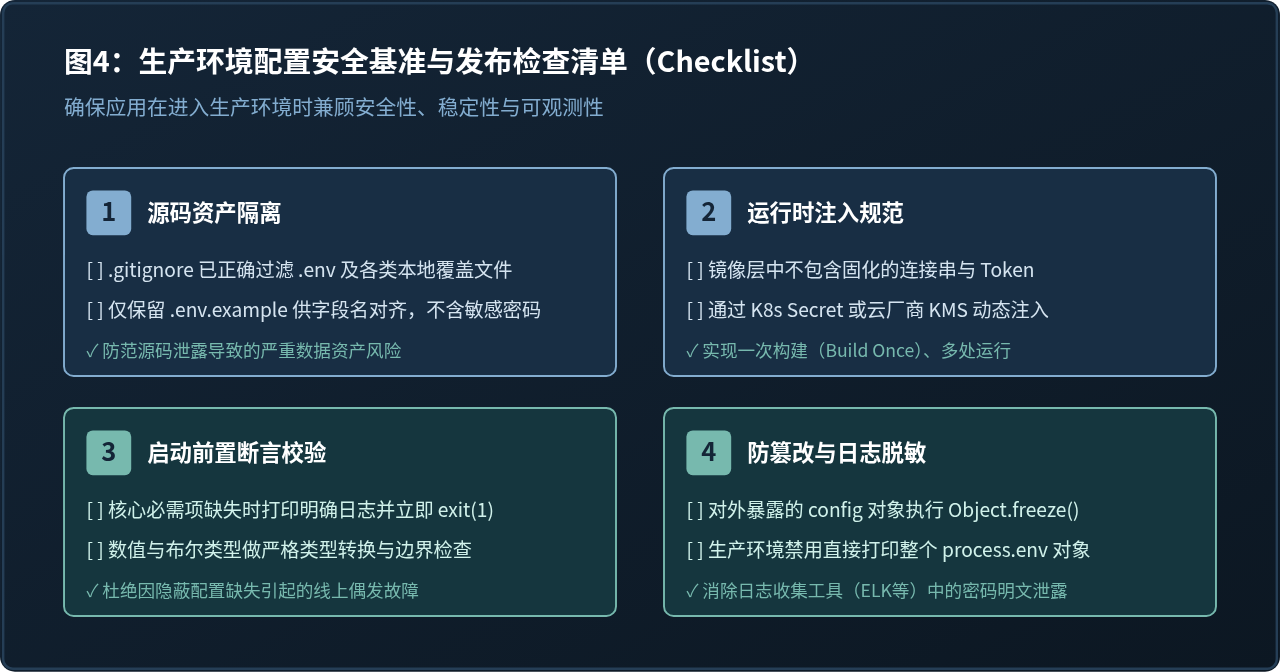
- 严禁在代码仓库提交敏感信息: 在
.gitignore中务必加入.env、.env.production、*.local。可以在仓库中保留一份.env.example文件,仅记录有哪些键名(Key),不填写真实凭据(Value),供团队成员参考。 - 容器化(Docker)中的配置注入: 在构建 Docker 镜像时,绝不应将生产密钥打包到镜像层(Layer)中。镜像应保持通用的“只读模版”,在运行容器时通过命令行参数、
docker-compose.yml或 Kubernetes Secret 注入:# 启动 Docker 容器时通过 -e 参数注入生产配置 docker run -d \ --name my-node-api \ -p 8080:8080 \ -e NODE_ENV=production \ -e DB_URI="mongodb://prod-user:secretPassword@10.0.1.25:27017/prod_db" \ -e JWT_SECRET="b9f3d9e03d428b8a7c6f..." \ my-node-app:1.0.0 - Kubernetes 中的安全挂载: 在 K8s 集群中,非敏感配置(如日志级别、端口)放入
ConfigMap,数据库密码与 Token 放入Secret,再通过envFrom挂载到 Pod 的容器内部。 - ES Module (ESM) 的变量加载陷阱: 在采用
import语法的现代 Node.js 项目中,import声明是静态提升(Hoisting)的。如果你这样写:
正确的解决方案是在启动脚本中通过 Node 原生参数预先加载:// ❌ 错误做法:dbClient 内部读取 process.env 时,dotenv 还没来得及运行! import './config.js'; import { dbClient } from './db.js';
或者直接使用前文介绍的 Node.js 20.6+ 官方node -r dotenv/config --dotenv-key=... server.js--env-file参数:node --env-file=.env.production server.mjs
七、总结
实现 Node.js 的多环境配置管理并不复杂,但做扎实需要兼顾开发体验与生产安全:
- 本地开发阶段: 利用
.env.development与cross-env或 Node 20.6+ 的--env-file,让团队开发者克隆代码后只需运行npm run dev即可启动,减少繁琐的手动配置。 - 结构层设计: 统一收敛到单一
config.js入口,做好类型转换与默认基线兜底,避免业务代码散落无数个直接访问process.env的裸调用。 - 生产交付阶段: 坚守“代码与密钥分离”,禁止生产密钥进仓库,依托宿主系统、Docker 与 K8s 动态注入,并配置启动前置校验。
通过这套层次分明、动静分离的多环境管理方案,你的 Node.js 应用在不同运行环境之间切换时将变得平滑、可控且坚固。
在 NestJS 中使用管道验证数据与守卫控制访问权限
2026-11-05 12:43:41
Node.js后端生成高强度随机字符串的方法
2026-11-04 16:29:54
Node.js环境中怎么使用axios或http模块发送GET请求
2026-11-03 21:57:15
Node.js环境下怎么实现JS反混淆自动化?常用库与CLI工具推荐
2026-11-03 21:15:54
解决JS逆向常见报错:缺少DOM环境导致代码运行失败
2026-11-03 20:41:59