怎么查看当前 Node.js 版本及判断是否需升级到最新 LTS
详细介绍如何在不同操作系统下准确查看当前运行的 Node.js 与包管理器版本,解读语义化版本号含义;系统剖析 Node.js 版本的发布周期与 LTS 机制,并提供四维评估决策框架,帮助开发者与运维团队科学评估是否升级至最新 LTS 版本。
查看当前正在运行的 Node.js 版本,只需在终端中执行命令 node -v 或 node --version。然而,获取到版本字符串仅是基础步骤,核心难点在于识别当前版本在官方生命周期中所处的阶段,并根据项目依赖、生产环境基础设施与业务稳定性要求,科学评估是否升级至最新 LTS(长期支持版)。盲目追新可能导致关键编译模块断裂或运行时异常,而长期停留在停止维护的老旧版本则会面临严重安全隐患。本文将详细讲解版本与环境排查的具体操作、官方 LTS 维护机制,并提供一套四维决策评估流程与实施验证方案。
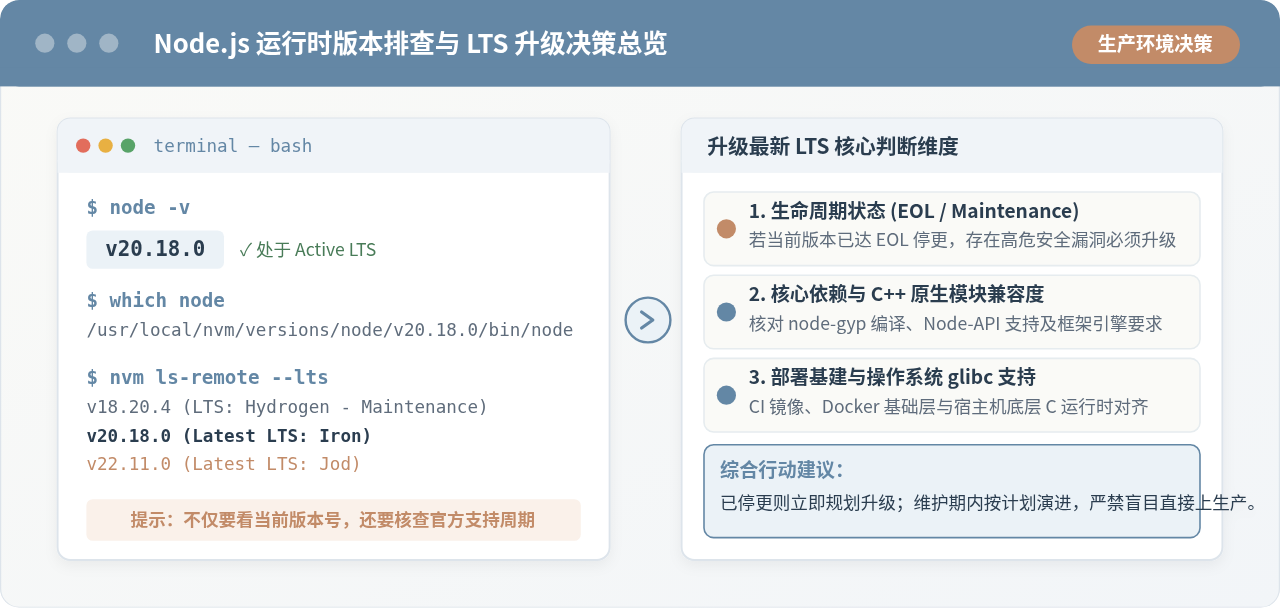
一、准确查看当前 Node.js 版本与运行环境
在终端中运行环境检测命令是开展任何评估的起点。由于现代开发流程中广泛使用版本管理器(如 nvm、fnm、volta 等)以及容器环境,单一命令的输出往往容易出现“局部与全局版本不一致”的误判。因此,完整的查看步骤应覆盖版本号获取、物理路径核实、语义化规则拆解以及底层组件核对四个环节。
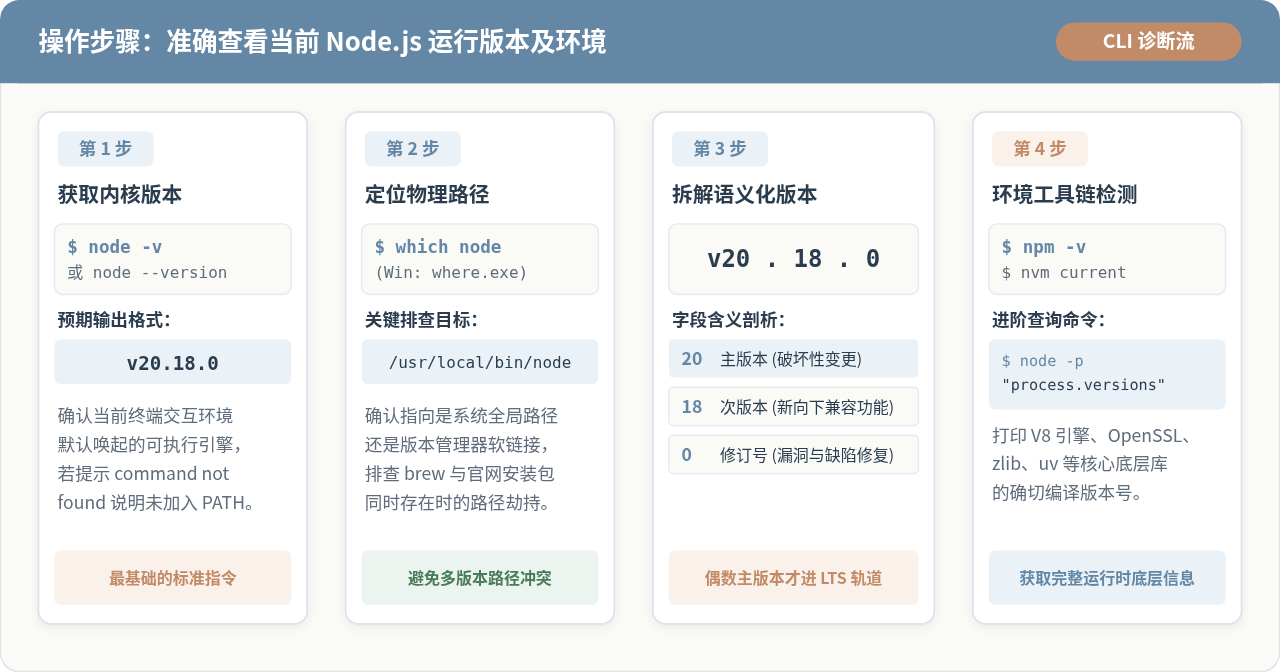
1. 核心版本查看命令与返回解读
打开操作系统的命令行终端(macOS / Linux 的 Terminal,或 Windows 的 PowerShell / CMD),执行以下标准查询命令:
# 查看当前激活的 Node.js 版本
$ node -v
v20.18.0

# 或使用全称参数(两者效果完全一致)
$ node --version
v20.18.0
命令返回的标准格式为 vMAJOR.MINOR.PATCH(例如 v20.18.0)。这里遵循严格的语义化版本(SemVer)规范:
- 主版本号(MAJOR,如 20):包含破坏性重大变更(Breaking Changes)。主版本号的升级通常伴随 V8 JavaScript 引擎的重大升级、底层 C++ API(Node-API / NAN)变动,以及废弃语法的彻底移除。
- 次版本号(MINOR,如 18):引入向下兼容的新功能。例如新增内置模块方法、实验性特性转正等,通常不会破坏已有业务逻辑。
- 修订号(PATCH,如 0):仅包含向下兼容的问题修复和安全漏洞(CVE)修补,不引入任何功能变化。
2. 定位物理可执行文件路径与避免路径劫持
多开发者在本地经常遇到“在某个项目构建报错提示版本不匹配,而在终端执行 node -v 却显示正常版本”的困惑。这通常是因为操作系统 PATH 环境变量中存在多个 Node.js 二进制文件,或者全局安装包与 Homebrew / 官方安装包产生了路径覆盖。执行路径检测命令可迅速定位实际生效的二进制位置:
# Linux / macOS 环境下查看物理路径
$ which node
/Users/username/.nvm/versions/node/v20.18.0/bin/node

# Windows PowerShell 环境下查看路径
> where.exe node
C:\Program Files
odejs
ode.exe
如果输出路径指向 .nvm 或 .fnm 目录,说明当前版本处于版本管理器的调度之下;如果指向系统默认目录(如 /usr/local/bin/node 或 C:\Program Files
odejs),则说明当前正在使用系统全局安装版本。
3. 配套生态与底层运行时库核查
Node.js 并不孤立运行,它与 npm 包管理器以及底层的 V8、OpenSSL、zlib 等 C 语言核心库紧密绑定。执行以下命令可打印出当前运行时的完整组件版本树:
# 查看自带的 npm 版本
$ npm -v
10.8.2

# 打印当前 Node.js 运行时底层的全部组件版本信息
$ node -p "process.versions"
{
  node: '20.18.0',
  v8: '11.3.244.226-node.23',
  uv: '1.46.0',
  zlib: '1.2.13.1-motley-47a32e1',
  brotli: '1.0.9',
  ares: '1.20.1',
  modules: '115',
  openssl: '3.0.15+quic'
}
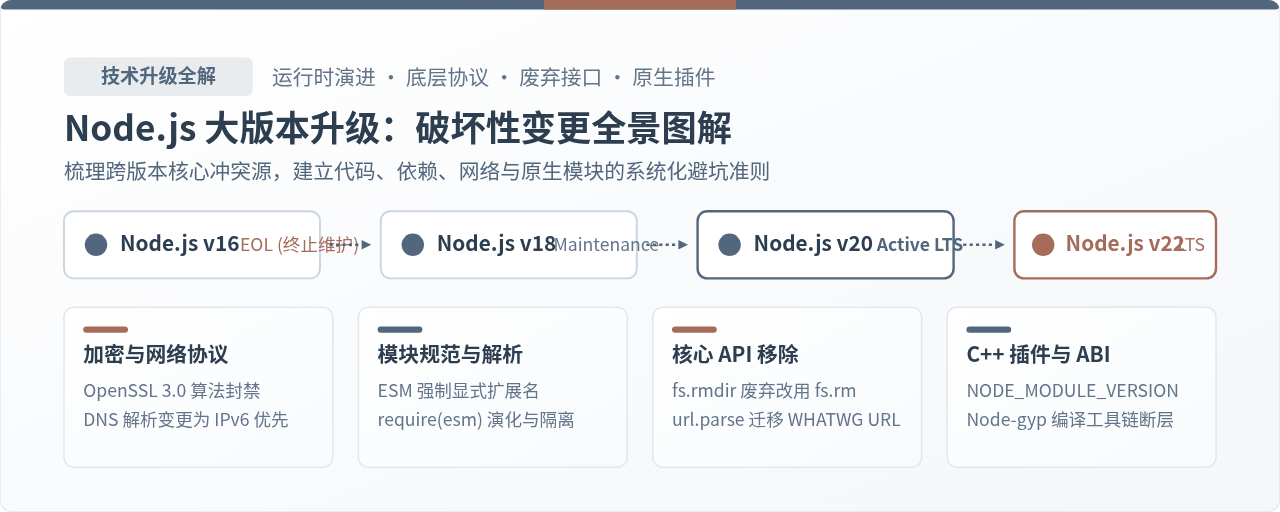
核对 process.versions 中的 modules 字段尤为关键。该字段代表 Node 模块内部的 ABI(Application Binary Interface)版本编号。凡是涉及 C++ 编写的原生插件(如旧版 node-sass、canvas、sqlite3 等),必须在完全相同的 ABI 版本下编译;一旦 Node.js 主版本升级导致 modules 编号变化,原有的原生编译产物将无法直接加载,必须重新编译。
二、深入理解 Node.js 的 LTS 机制与发布周期
在获取到版本号后,许多读者的第一反应是:“只要有更新的版本,是不是就该升级?”答案是否定的。要做出正确的升级判断,必须透彻理解 Node.js 官方的长期支持(Long Term Support,简称 LTS)发布规范。
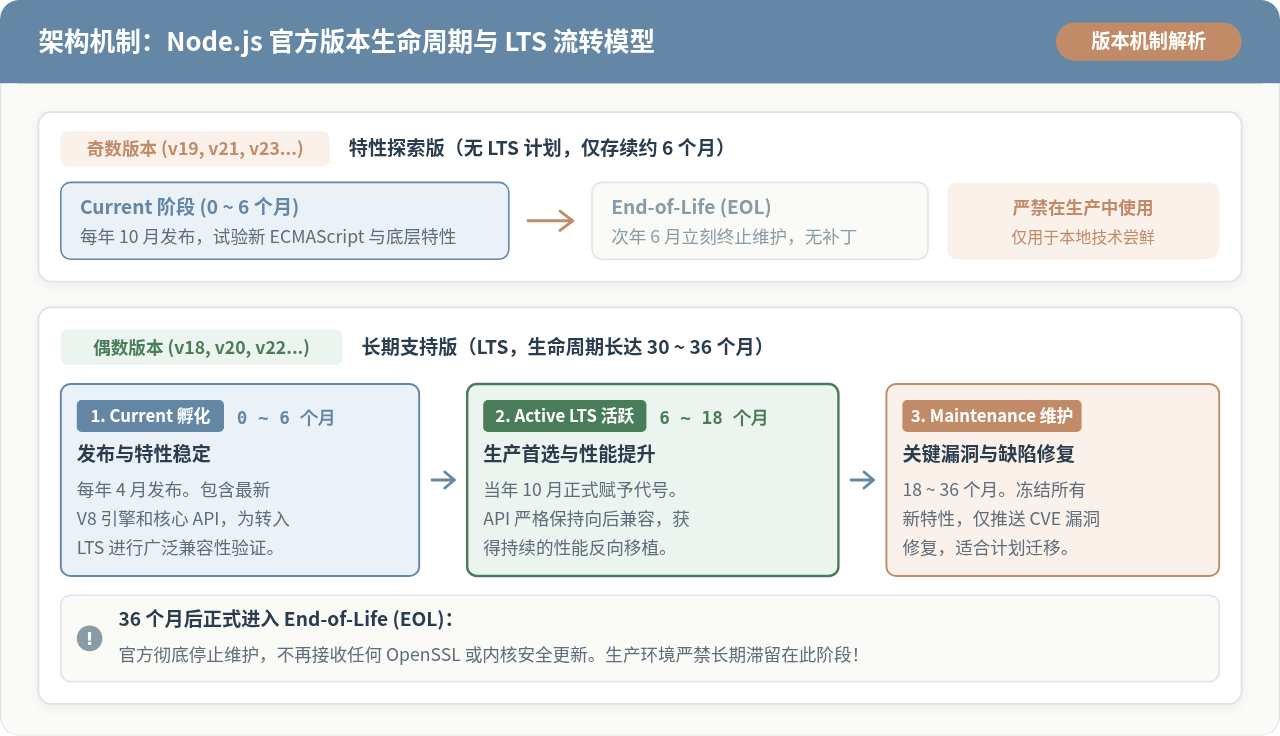
1. 偶数版本与奇数版本的根本定位差异
Node.js 社区拥有严格的版本发布日历,其核心规则以主版本号的奇偶性为准则:
- 偶数主版本(如 v18、v20、v22、v24 等):定位于企业级生产与长期稳定。偶数版本每年 4 月发布,历经 6 个月的 Current(特性孵化)阶段后,在当年的 10 月正式切入 LTS 状态,并被赋予官方代号(如 v18 Hydrogen、v20 Iron、v22 Jod)。偶数版本获得长达 30 到 36 个月的官方支持周期。
- 奇数主版本(如 v19、v21、v23 等):定位于前沿特性探索与快速试验。奇数版本每年 10 月发布,其存续期仅约 6 个月。奇数版本永远不会进入 LTS 阶段,官方在其生命周期结束后便不再提供任何漏洞修补。因此,生产环境与长期维护的企业项目严禁采用奇数版本。
2. LTS 的两个关键支持阶段
一个偶数版本在进入 LTS 后,其生命周期会清晰地划分为两个不同级别的支持阶段:
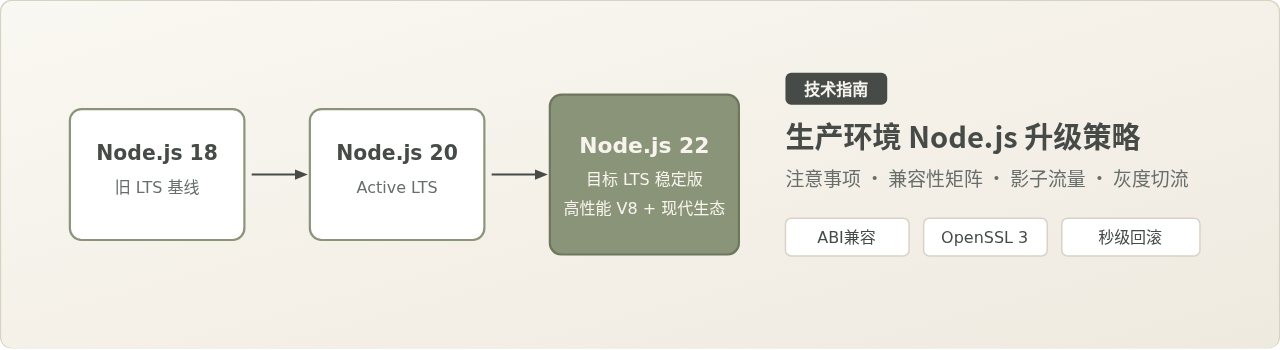
- Active LTS(活跃支持期,约 12 个月):这是生产环境的黄金推荐版本。在活跃期内,Node.js 官方不仅修复高危漏洞与 Bug,还会将社区中经过验证的性能优化和向下兼容的次要特性反向移植(Backport)到该分支中。
- Maintenance LTS(维护期,约 18 个月):当下一个新的偶数版本进入 Active LTS 后,原先的版本便转入 Maintenance 阶段。在维护期内,官方严格冻结一切新特性的合并,仅针对重大缺陷与高危 CVE 安全漏洞(尤其是底层 OpenSSL 补丁)发布修复版本。该阶段的目标是确保绝对的运行稳定性,适合企业系统平稳服役并规划后续迁移。
- End-of-Life(EOL,停止维护):维护期结束后,版本正式进入 EOL。官方彻底归档该代码分支,不再发布任何更新。这意味着,即使未来爆出严重的远程代码执行或内存溢出漏洞,官方也不会再提供官方补丁。
3. 如何官方核验当前最新 LTS 版本
官方最新 LTS 版本处于持续滚动中,读者可以通过以下权威途径核验官方状态,切忌凭记忆推测:
- 官方网站首页:访问
https://nodejs.org,首页左侧大按钮明确标有“LTS (Recommended for most users)”字样及版本号。 - 官方发布计划清单:访问官方 GitHub 仓库
nodejs/release#release-schedule,其中以可视化甘特图形式实时标明各版本的 Current、Active LTS、Maintenance 与 EOL 的精确起止日期。 - 命令行直接拉取:若已安装 nvm,可运行
nvm ls-remote --lts实时列出远程所有符合 LTS 标准的候选版本列表。
三、判断是否需升级到最新 LTS 的四维评估体系
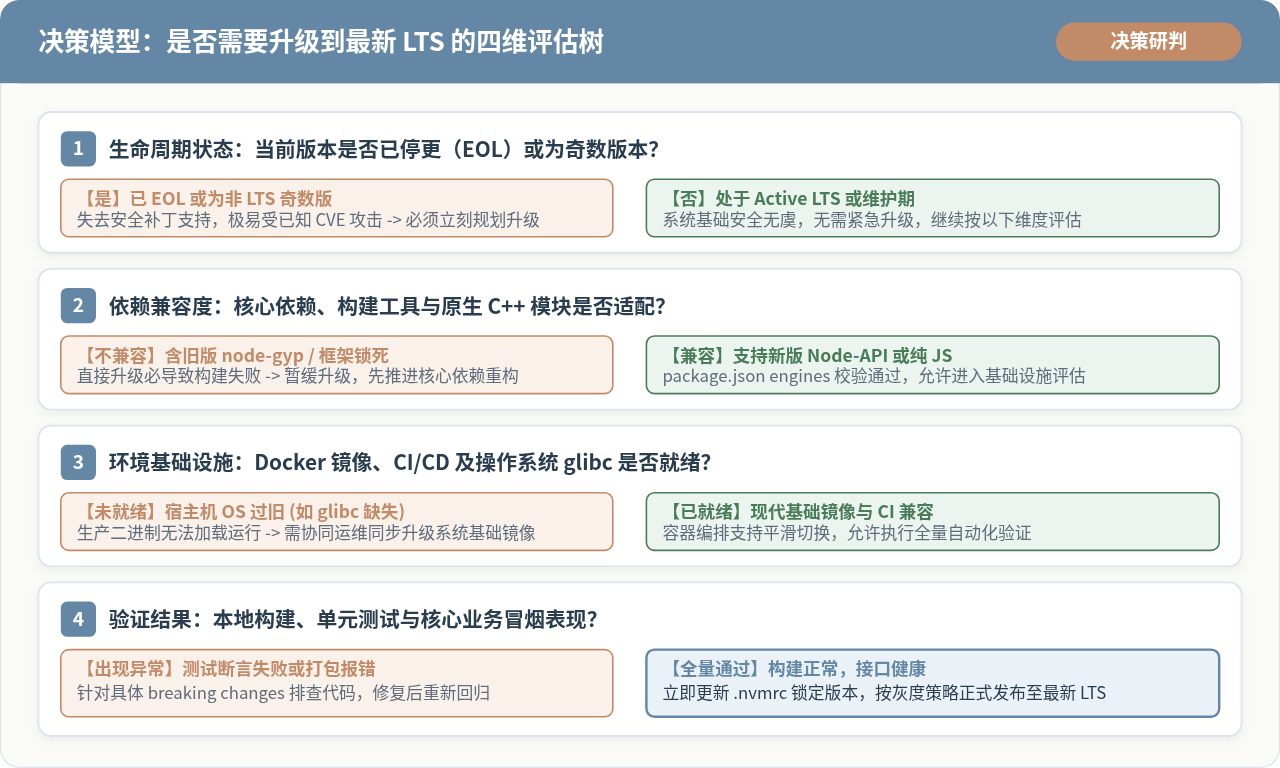
明确了当前版本号与官方生命周期后,便可进入核心决策阶段。升级 Node.js 主版本属于工程基础设施层面的变动,不能仅凭技术好奇心盲目跟进,也不能由于担心风险而长期放任不顾。建议从以下四个维度逐层评估:
维度 1:生命周期状态(必要性与紧迫度评估)
这是评估中拥有最高优先级的一票否决项。对照官方发布日历检查当前运行的版本:
- 如果当前版本已达到 EOL(例如 Node.js 16 或 Node.js 18 已停更):此时存在极高的安全隐患。现代 Web 服务暴露在公网环境下,缺乏 OpenSSL 补丁和 V8 引擎漏洞修补的 Node.js 实例容易成为供应链攻击与漏洞利用的目标。此场景下升级为强制要求,必须立即列入最高优先级迭代计划。
- 如果当前版本处于非 LTS 的奇数版本(如 v19、v21):由于官方早已停止维护,属于技术债务,必须尽快迁移到相邻的偶数 LTS 版本。
- 如果当前版本处于 Maintenance 阶段(如退居次席的旧版偶数 LTS):此时仍有基础安全补丁,系统运转依然稳定,无需紧急停机切换,但应在接下来的 1 到 3 个月内预留兼容性测试周期,按部就班推进升级。
- 如果当前版本已处于活跃的 Active LTS 阶段:系统处于最佳支持窗口期,除非新版 LTS 提供了业务急需的特定能力,否则不必在最新 LTS 刚发布的头几周盲目抢先切换。
维度 2:第三方依赖与 C++ 原生模块(兼容性评估)
Node.js 生态拥有数十万个 npm 依赖包,应用能否平稳运行主要取决于这些依赖库的兼容状态:
- 检查
package.json中的engines约束:某些严格规范的企业项目在package.json中限制了运行版本,例如"engines": { "node": "^18.0.0" }。如果直接在新版 Node 上运行,包管理器可能会抛出警告甚至终止安装。 - 排查 Native Addon 原生模块:依赖 C/C++ 编译的底层模块(通常通过
node-gyp在安装时本地构建)是升级报错的重灾区。检查项目中是否存在长期未更新的底层包(如旧版node-sass、fibers等)。这类包如果未升级到支持现代 Node-API 的新版本,在升级 Node.js 后执行npm install将直接报出 C++ 头文件丢失或编译器语法错误。 - 主流现代框架支持:检查项目使用的核心开发框架(如 Next.js、Nuxt、Vite、NestJS、Prisma 等)的官方文档。现代框架通常在最新 LTS 发布数周内即完成适配,但老旧项目采用的 Webpack 4 或 Babel 6 等过时工具链可能需要针对新版 Node 的加密算法(如 OpenSSL 3 的兼容参数)进行额外配置。
维度 3:基础设施、Docker 与宿主系统 glibc(环境评估)
本地运行正常并不意味着生产环境可以直接上线,环境一致性是保证升级不产生线上故障的关键:
- Linux C 运行库(glibc)依赖门槛:从 Node.js 18 开始,官方提供的 Linux 预编译二进制包提高了底层 glibc 的最低编译标准。例如在陈旧的 CentOS 7 或 RHEL 7 上直接运行现代 Node.js,会抛出致命错误
node: /lib64/libc.so.6: version 'GLIBC_2.28' not found。升级前必须核验服务器操作系统版本是否支持。 - Docker 基础镜像与 CI/CD 流程:如果项目使用 Docker 部署,检查 Dockerfile 中基础镜像标签。若采用动态标签(如
node:lts-alpine),可能会在某次构建中自动跃迁到新的大版本;生产规范更推荐显式指定主次版本号(如node:20.18-alpine),以确保镜像构建的可重现性。
维度 4:收益对比(性能、特性与维护成本)
升级最新 LTS 并非单纯为了避险,它还能为团队带来切实的工程红利:
- 运行时性能与内存优化:每次 LTS 跃迁均搭载了更新迭代的 Google V8 引擎,在 JavaScript 对象分配、JIT 编译执行以及异步 Promise 调度效率上均有可测量的性能提升。
- 开发体验与标准 API 完备:现代 LTS 陆续内置了诸多以往需要额外依赖的基础能力,包括原生全局
fetchAPI、内置测试执行器(node --test)、原生环境变量解析(node --env-file=.env)、原生监视模式(node --watch)等,有助于精简项目第三方依赖树。
四、安全升级与验证落地的标准工程流程
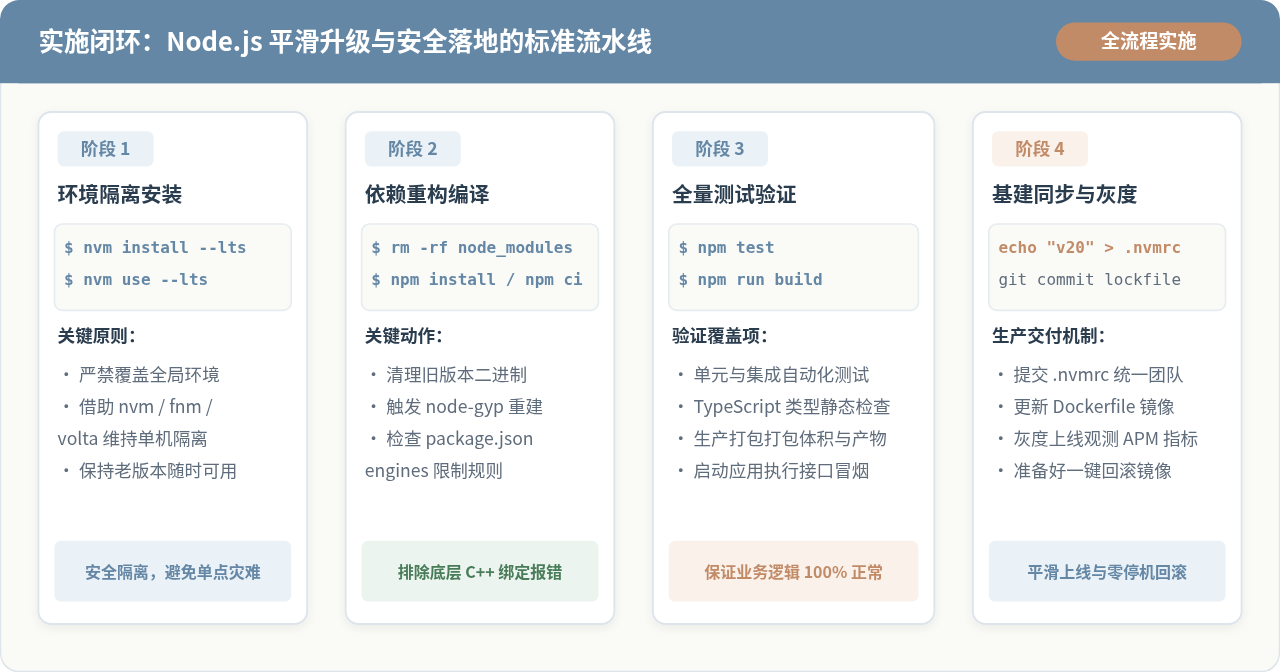
当经过前述评估确认应当升级后,切勿直接在全局环境执行覆盖安装。规范的工程化升级流程应当遵循“本地环境隔离、依赖彻底重构、全量自动化验证、灰度上线回滚”的四阶闭环。
1. 使用多版本工具进行无侵入安装
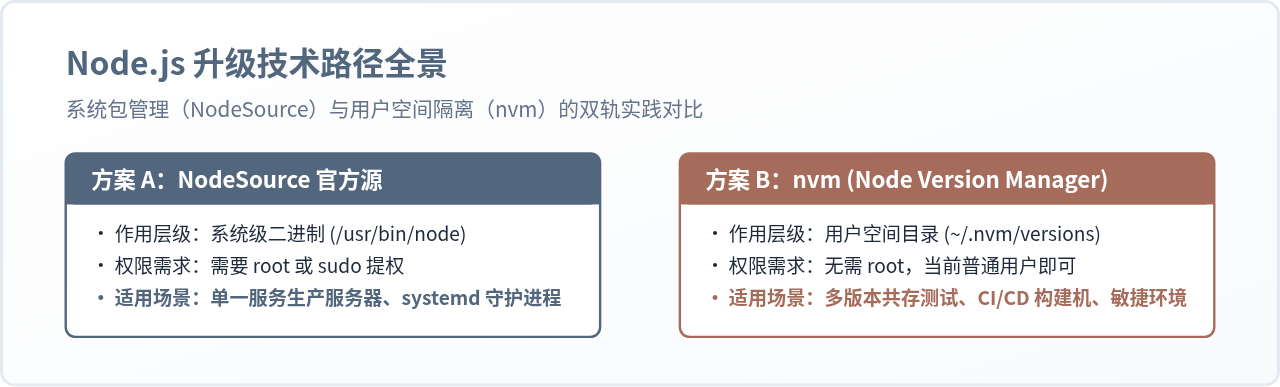
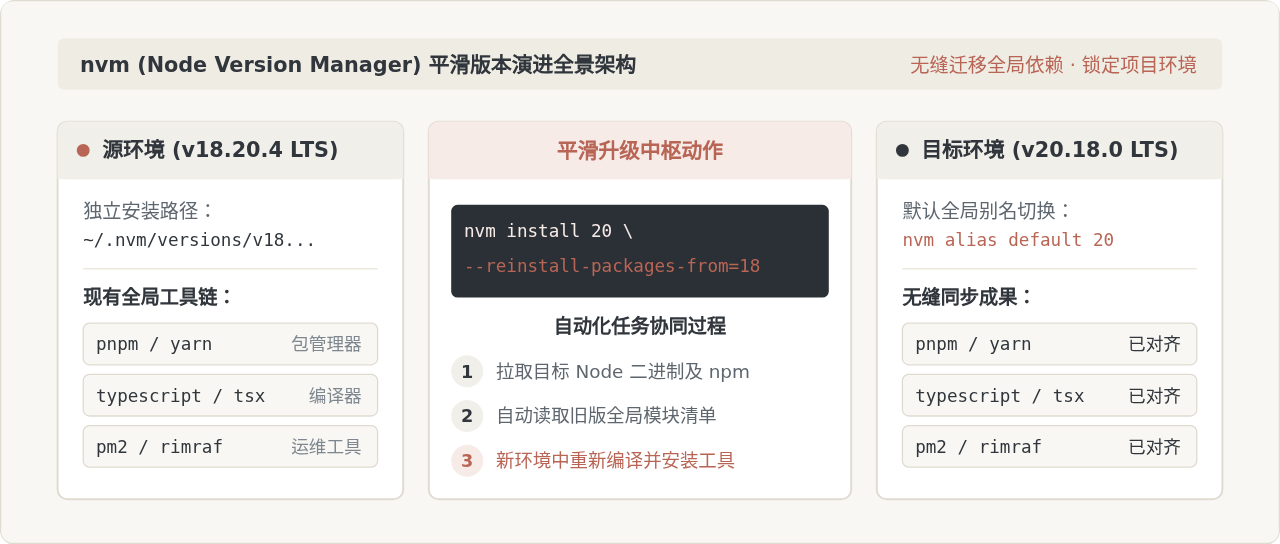
推荐使用 nvm(Node Version Manager)或 fnm(Fast Node Manager)等环境管理工具,实现多版本并行共存。以 nvm 为例:
# 1. 自动拉取并安装官方最新 LTS 版本
$ nvm install --lts
Installing latest LTS version...
Downloading and installing node v20.18.0...

# 2. 将当前 shell 会话临时切换到新版本
$ nvm use --lts
Now using node v20.18.0 (npm v10.8.2)

# 3. 验证切换生效
$ node -v
v20.18.0.nvmrc 文件,写入指定的目标版本号(如 v20.18.0 或 lts/iron)。团队成员只需在进入项目目录后运行 nvm use,即可自动对齐一致的开发环境。
2. 彻底清理旧依赖与原生模块重构
直接在旧有的 node_modules 目录上运行项目极易导致底层 C++ 符号冲突。正确的做法是彻底清理历史构建缓存与依赖目录,由包管理器基于当前 Node 运行时重新链接和编译:
# 清理现存的依赖目录与构建缓存
$ rm -rf node_modules .next dist build

# 使用 lockfile 执行严格一致性依赖安装
$ npm ci

# 若由于 engines 告警安装受阻,先定位冲突包并评估是否需更新依赖
3. 多层自动化测试与业务冒烟回归
依赖安装成功仅代表语法解析与编译完成,必须通过完整的测试流水线验证运行期逻辑:
- 静态类型检查:运行
npx tsc --noEmit,确认新版内置的全局声明(如新版本 Node.js 扩展的全局类型)没有与项目内部类型定义产生冲突。 - 单元与集成测试:执行
npm test,确保业务逻辑断言 100% 正常。特别关注与加密(crypto)、网络请求(http/https)、流式处理(stream)相关的底层测试用例。 - 打包与产物分析:执行
npm run build,验证生产构建打包流程是否通畅,检查打包输出的代码体积与 source-map 生成状态。 - 本地服务冒烟巡检:启动应用实例,人工核验核心 API 端点的请求响应、日志打印与鉴权流程。
4. 基础设施对齐与生产灰度发布
在本地验证无误后,升级动作需延伸到部署全流程:
- 同步修改 CI/CD 流水线配置文件(例如
.github/workflows/deploy.yml中的 Node 版本矩阵)。 - 更新容器配置中的
Dockerfile基础镜像标签。 - 在生产发布中采用灰度发布或滚动更新策略,先分配 10% 流量至新版 Node.js 容器实例,持续观测 APM 监控面板中的 CPU 利用率、Event Loop 延迟指标与未捕获异常日志。
- 必须预留明确的一键回滚预案(保留上一版本的 Docker 镜像镜像标签),一旦出现非预期故障,可秒级退回旧版本。
五、总结与场景决策速查表
版本管理的本质是在系统稳定性与演进红利/安全性之间寻找最佳平衡点。下表总结了日常工程实践中面对不同当前版本时的标准应对策略,供开发者与技术团队对照参考:
| 当前运行版本状态 | 典型代表示例 | 风险与现状评估 | 升级决策建议 |
|---|---|---|---|
| 已达 EOL (已停更) | v14, v16, v18 | 高危。官方彻底停止漏洞修补,极易暴露于公开已知 CVE 风险中。 | 必须立即升级。列为最高优先级技术改造,迁移至最新 Active LTS。 |
| 非 LTS 奇数版本 | v19, v21, v23 | 不适宜生产。仅存续约 6 个月,无长期维护支持计划。 | 尽快切换。迁移至相邻的稳定偶数 LTS 版本,规范生产技术选型。 |
| Maintenance LTS (维护期) | 前序偶数版本 | 安全受控。仅修复严重漏洞,无新特性引入,生态兼容性逐渐退化。 | 计划性平稳升级。制定 1~3 个月迁移计划,平滑演进至最新 Active LTS。 |
| Active LTS (活跃支持) | 当前主力偶数版本 | 最佳状态。API 绝对稳定,持续享有性能优化与重要 Bug 回迁。 | 维持现状 / 按需评估。除非业务强烈依赖更新版本独有特性,无需急躁追新。 |
node -v 结合生命周期日历确认所处位置,以安全必要性为牵引、以依赖兼容与宿主 glibc 为约束、以自动化测试为底线,才是保障 Node.js 应用长期高可用与高安全运行的专业实践路径。
在 NestJS 中使用管道验证数据与守卫控制访问权限
2026-11-05 12:43:41
Node.js后端生成高强度随机字符串的方法
2026-11-04 16:29:54
Node.js环境中怎么使用axios或http模块发送GET请求
2026-11-03 21:57:15
Node.js环境下怎么实现JS反混淆自动化?常用库与CLI工具推荐
2026-11-03 21:15:54
解决JS逆向常见报错:缺少DOM环境导致代码运行失败
2026-11-03 20:41:59