

对比script标签重载与fetch+eval执行JS的优劣
深入对比动态创建/重载 标签与使用 fetch() + eval() 执行 JavaScript 代码的底层机制、跨域限制、安全策略(CSP)、调试体验、运行性能与应用场景,帮助前端开发者合理选型。
<script> 标签,或者先借助 fetch() 获取代码文本再通过 eval()(或 new Function)在运行时解释执行。核心结论是:<script> 标签属于浏览器原生的流式编译与托管通道,具备天然的沙箱防范、零 CSP 阻碍、宽松跨域及出色的 DevTools 调试体验,是模块按需加载与第三方 SDK 引入的标准范式;而 fetch + eval 则属于“用户态接管通道”,虽然付出了 CSP 'unsafe-eval' 阻断、CORS 强依赖及堆内存双重占用的代价,但赋予了前端在代码执行前进行动态加解密、AST 重写与微前端作用域代理隔离的完全控制权。
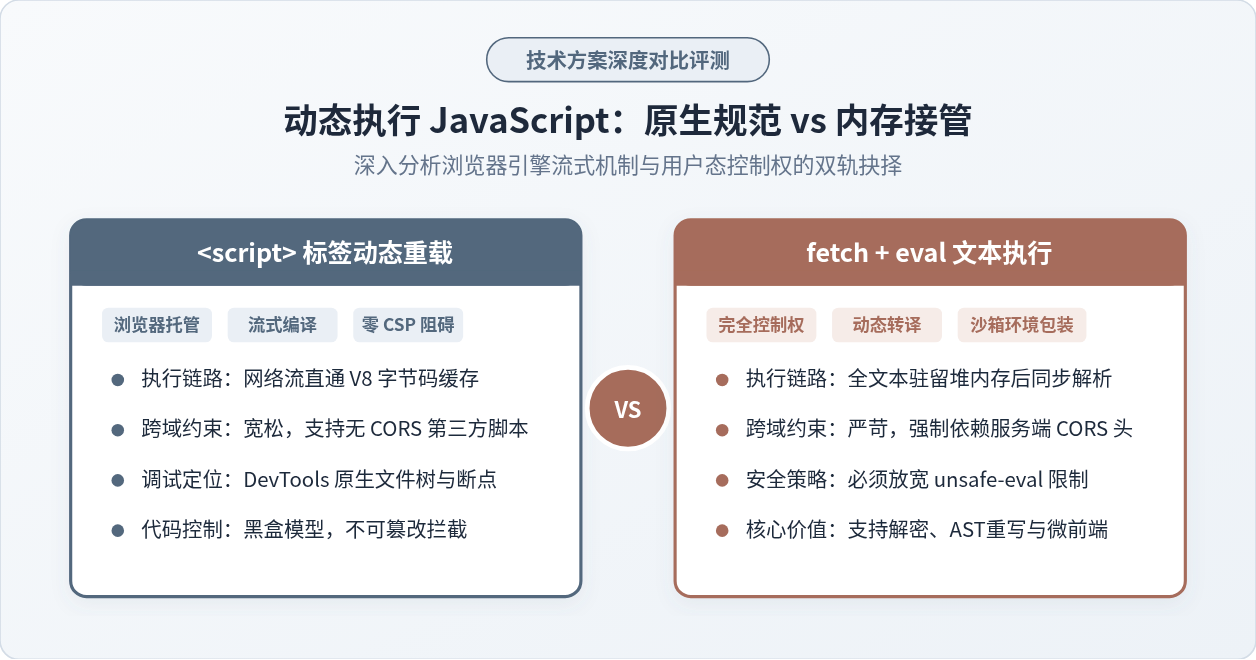
一、底层运行模型与标准代码实现
表面上看,两种方式最终都能使远程脚本在当前浏览器上下文中生效,但在引擎底层的输入形式与资源流转路径上,两者完全不可同日而语。
1. <script> 标签的加载与重载机制
当使用 DOM 创建并插入 <script> 节点时,浏览器内部的 ResourceLoader 会接管网络请求。网络流到达时直接对接 V8 等引擎的流式解析器(Streaming Parser),一边接收字节流一边完成词法分析与 AST 构建。执行完毕后,字节码甚至可直接被浏览器的底层磁盘代码缓存(V8 Code Cache)复用。
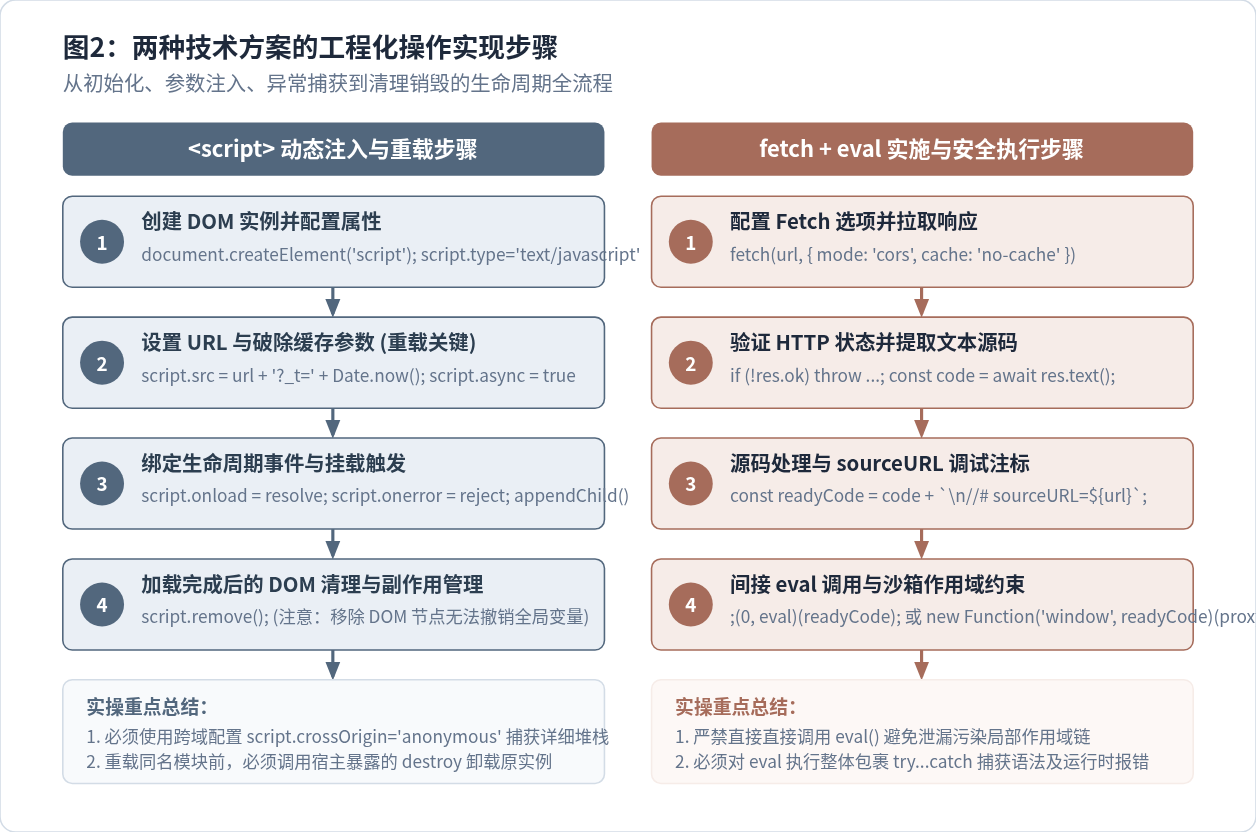
所谓“重载”(Reload),是指在单页应用中需要重新拉取并执行某一脚本文件(例如更新配置或重置插件)。由于浏览器的 HTTP 强缓存机制与节点缓存策略,若直接重复添加相同 src 的标签,浏览器可能直接命中内存缓存或认为节点无变化。因此,规范的重载通常需要配合时间戳破除缓存,并在挂载前清理旧 DOM 节点:
/**
 * 规范的 dynamic script 注入与重载工具函数
 * @param {string} url 脚本远程地址
 * @param {boolean} bustCache 是否追加时间戳破除缓存强制重载
 * @returns {Promise<void>}
 */
function loadScript(url, bustCache = false) {
  return new Promise((resolve, reject) => {
    // 1. 若需重载,追加时间戳参数
    const finalUrl = bustCache
      ? `${url}${url.includes('?') ? '&' : '?'}_t=${Date.now()}`
      : url;

    // 2. 构造 script DOM 节点
    const script = document.createElement('script');
    script.type = 'text/javascript';
    script.src = finalUrl;
    script.async = true;
    // 建议声明 crossOrigin,保证能够跨域捕获到详细的 Error 事件与堆栈
    script.crossOrigin = 'anonymous';

    // 3. 注册生命周期回调
    script.onload = () => {
      // 执行完毕后可选择性清理 DOM 节点,避免 DOM 树无节制膨胀
      // 注意:移除 script 元素不会销毁或撤销已经执行的 JS 变量与内存
      script.remove();
      resolve();
    };

    script.onerror = (err) => {
      script.remove();
      reject(new Error(`Failed to load script: ${finalUrl}`));
    };

    // 4. 挂载到 head 节点触发网络请求与引擎执行
    document.head.appendChild(script);
  });
}script.remove() 可以“卸载”脚本。事实上,DOM 节点的移除仅仅移除了文档结构中的标签,已经挂载到 window 的全局变量、闭包内存、事件监听和定时器依然全部保留。真正的重载必须由业务模块自身提供 destroy() 或 unmount() 清理入口。
2. fetch + eval 的拉取与间接执行机制
在 fetch + eval 模式下,网络请求被视为普通的 HTTP 文本拉取。浏览器完全不感知这段文本将被当作代码运行。源码被全部读入 JavaScript 堆内存(Heap),变成普通的字符串对象。随后,开发者通过 eval() 或 new Function() 手动触发编译执行。
/**
 * 规范的 fetch + eval 执行工具函数
 * @param {string} url 脚本地址
 * @returns {Promise<any>}
 */
async function loadScriptViaEval(url) {
  // 1. 发起网络请求(严格受限于 CORS 与 connect-src)
  const response = await fetch(url, {
    method: 'GET',
    headers: { 'Accept': 'application/javascript, text/javascript' }
  });

  if (!response.ok) {
    throw new Error(`HTTP Error: ${response.status} while fetching ${url}`);
  }

  // 2. 将文本完整读入 JS 堆内存
  const sourceCode = await response.text();

  // 3. 关键步骤:追加 sourceURL 注解,为 DevTools 建立文件关联
  const codeWithSourceMap = `${sourceCode}\n//# sourceURL=${url}`;

  // 4. 间接调用 eval,确保在全局作用域下运行,避免局部词法变量泄漏
  try {
    // (0, eval) 触发间接 eval(Indirect Eval),强制以全局上下文执行
    return (0, eval)(codeWithSourceMap);
  } catch (evalError) {
    console.error('Eval Execution Error:', evalError);
    throw evalError;
  }
}eval(code) 会继承当前函数的局部词法作用域(Lexical Scope),不仅会造成局部变量被篡改污染,还会强制破坏 V8 对包含函数的编译优化(如寄存器分配和内联缓存);而采用 (0, eval)(code) 间接调用,或者使用 new Function(code)(),语法规范严格要求其在全局作用域(Global Scope)中编译执行,能极大减少副作用。
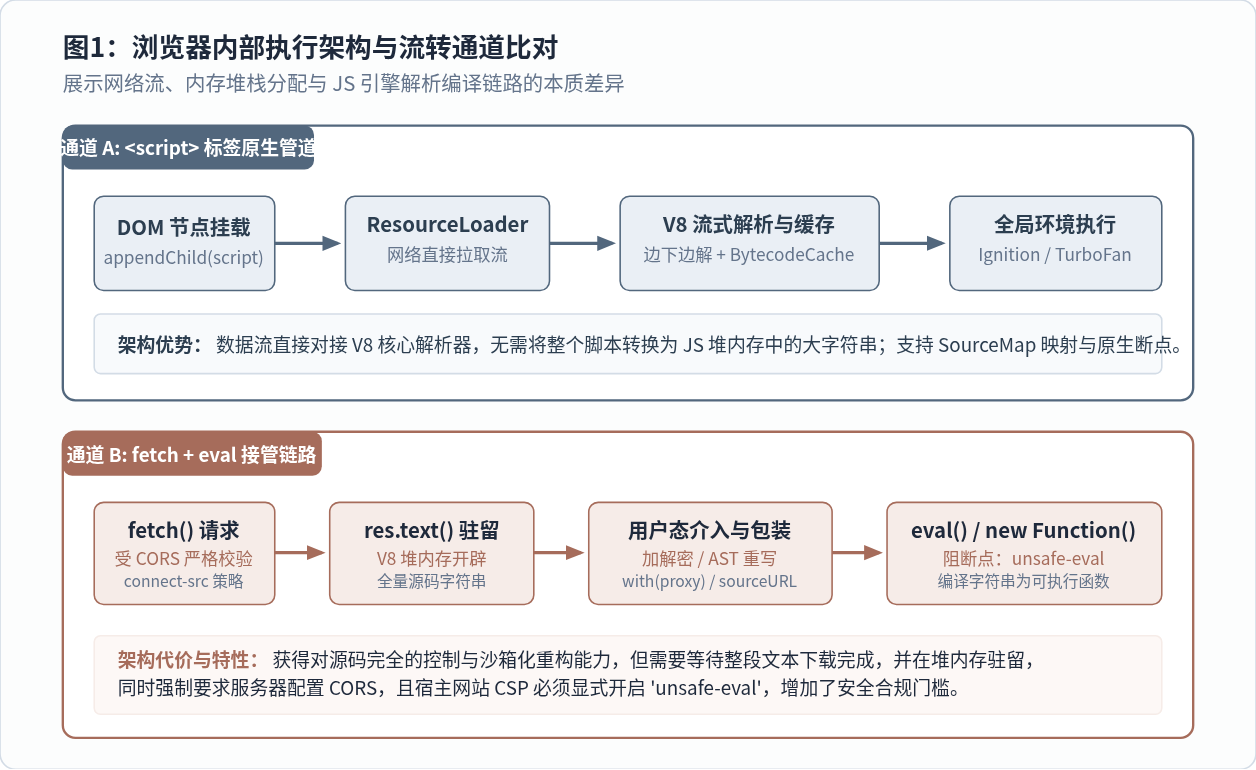
二、全方位多维度深度对比
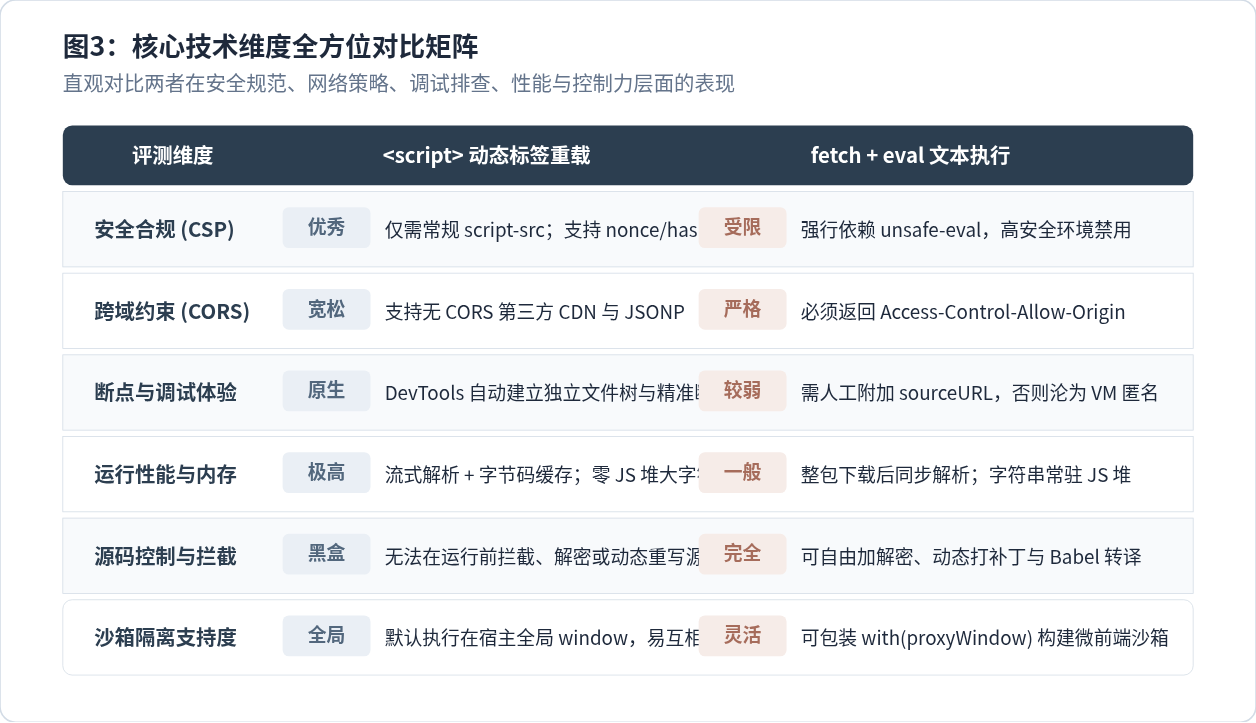
1. 安全合规与内容安全策略(CSP)
这是两套方案在企业级生产系统中最不可妥协的硬性分水岭。
-
<script> 表现:仅需在 HTTP 响应头配置
Content-Security-Policy: script-src 'self' https://cdn.example.com。即使在金融、电信等要求极为严苛的零信任场景,也可以通过服务端在<script nonce="...">中嵌入动态随机数或哈希校验,完全不需要对安全性做出任何降级。 -
fetch + eval 表现:不仅需要在
connect-src中放行拉取域名,更致命的是,eval()的调用必须强制开启Content-Security-Policy: script-src 'unsafe-eval'。一旦开启该指令,XSS 攻击者便能通过注入字符串执行任意恶意代码。许多现代浏览器扩展规范(如 Chrome 扩展 Manifest V3)、政企银行系统和安全审计均已明确禁止'unsafe-eval',直接一票否决该方案。
2. 跨域规则与网络策略(CORS)
在加载非同源的第三方资源时,两者的网络层门槛差异巨大:
<script> 标签遵循 HTML 历史悠久的跨域豁免规范。你可以自由加载公共 CDN 上的 jQuery、Vue 或统计打点脚本,目标服务器甚至不需要返回任何 CORS 响应头,浏览器会将其视为“不透明资源”(Opaque Resource)直接由引擎解析运行,这使得接入第三方服务时几乎零配置成本。
相比之下,fetch() 受到严格的 W3C Fetch 规范管控。目标服务器必须在响应头中明确提供 Access-Control-Allow-Origin。如果接入的第三方 CDN、供应商服务未配置 CORS 头,fetch() 会在网络层阶段被直接拦截并抛出网络错误,后续逻辑根本无法展开。
3. 开发者工具与调试排查体验
在复杂业务调试中,工程定位效率极为关键:
使用 <script> 加载时,浏览器 DevTools 会自动将其收录至 Sources 面板的独立树状结构中。文件的原始路径、行号对应、以及内嵌的 sourceMappingURL 都能原生生效。当脚本抛出未捕获异常时,Console 输出的调用栈清晰指明文件名与精准行号,开发者可随时在源码面板打断点单步调试。
而在 fetch + eval 模式中,若不手动追加 //# sourceURL=... 注解,代码在 DevTools 中会被渲染为类似于 VM1284:1 的匿名临时脚本,刷新后断点全部失效,控制台错误信息也仅显示单一的 eval 调用点。即使显式补充了 sourceURL,在部分浏览器与混合构建工具(如带有嵌套 Inline SourceMap 的场景)下,断点映射依然容易出现漂移或丢失局部作用域变量查看能力。
4. 引擎解析效率与内存开销
在追求首屏速度与大体积应用时,两者的性能差距体现在流水线并发度上:
-
并发与流式:
<script>采用“边下边解”(Streaming Compilation)机制。网络数据包以分块形式到达时,V8 解析线程就已经并行开始将其转译为 AST 和初始字节码。当最后一个网络包接收完成时,解析工作几乎已同步就绪,直接进入主线程执行。 -
内存暂存与阻塞:
fetch + eval必须经历完整的两阶段过程:首先在网络层等待全部数据下载完毕,接着在 JS 堆内存中分配一个完整的 String 字符串对象,最后将该字符串传给eval()。由于eval()是纯同步执行的,它会在主线程上独占 CPU 时间进行全量解析和编译,极易引发大段代码执行时的界面掉帧与卡顿。同时,若存在闭包引用,源码大字符串可能长期驻留于 JS 堆内存中,增加垃圾回收(GC)负担。
5. 用户态控制力与代码拦截(微前端的核心价值)
既然 fetch + eval 在安全、性能与调试上全面处于劣势,为什么许多微前端框架(如 qiankun、single-spa 的部分适配器)和动态运行时依然选择它?
原因在于 “源码可拦截与可重构性”。<script> 标签对开发者而言是一个完全封闭的黑盒:一旦注入 DOM,代码的解释执行权就交给了浏览器底层,你无法在运行时拦截某个模块的导入,无法修改其中的全局变量访问,也无法解密被加密的代码包。
而 fetch + eval 使得代码文本在执行前处于开发者的完全控制之下。典型应用场景包括:
- 微前端 JS 沙箱隔离:将拉取到的源码包装进
with(windowProxy) { ... }代码块,使子应用的全局读写全部被Proxy拦截重定向,防止子应用污染宿主全局变量。 - 离线化秒开缓存:利用
fetch()获取代码后,将其持久化写入本地IndexedDB。在无网或弱网环境下,直接从本地数据库取出字符串并eval执行,完全绕开 HTTP 缓存策略。 - 客户端动态解密与补丁:支持在前端将 AES 加密的 JS 代码包下载后解密,或者在运行时通过正则表达式替换某些环境敏感配置后再行执行。
三、常见陷阱与避坑指南
在实际生产工程中应用这两种模式时,有若干关键边界条件容易导致线上隐患:
1. script 标签重载时的“僵尸副作用”
许多开发者为了更新组件,执行 loadScript(url, true) 重新加载了一份脚本。然而,若原脚本中注册了 window.addEventListener('resize', fn)、挂载了 setInterval,或者将单例挂载在 window.__APP_INSTANCE__ 上,新脚本执行时会与旧实例产生冲突甚至发生内存泄漏。
避坑法则:动态重载 <script> 前,必须要求模块导出规范的销毁钩子,先主动执行 window.__MY_MODULE__?.destroy() 清理所有监听器与引用,再挂载新标签。
2. eval 作用域与全局变量提升
当执行 var a = 1; 时,通过直接 eval 执行在严格模式('use strict')下不会挂载到 window,而在非严格模式下若在普通函数内直接 eval,变量 a 可能会意外成为局部变量或修改函数形参。
避坑法则:始终使用间接 eval (0, eval)(code),或者使用 new Function(code)()。需要注意:在 new Function 中通过 var 声明的变量不会自动提升到 window,若脚本依赖传统的全局挂载行为,必须在代码中显式编写 window.myVar = ...。
3. 忽略 sourceURL 导致生产排错灾难
在 fetch + eval 的架构下,一旦出现语法错误或未捕获异常,Sentry 等前端监控系统捕获到的堆栈将显示为 anonymous function 或 eval at ...,完全丢失真实的源文件信息。
避坑法则:在将代码送入 eval 之前,必须强制在末尾换行拼接 //# sourceURL=path/to/file.js,确保错误监控上报可根据 URL 反查源文件。
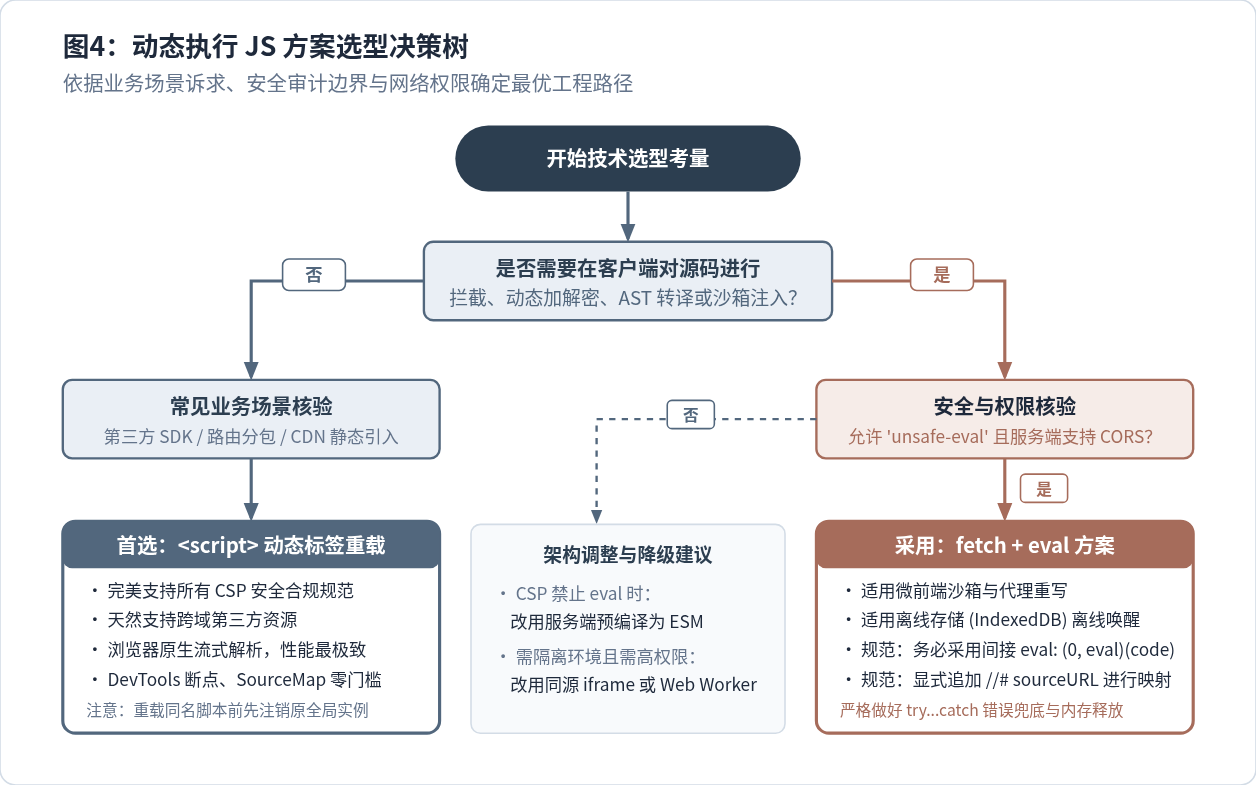
四、技术选型决策总结
经过上述维度的详细剖析,选型决策可以归纳为明确的条件判断:
-
优先采用 <script> 动态标签重载:
如果你是在开发常规 Web 业务、引入第三方统计/支付 SDK、实施标准的代码分包懒加载,或者运行在有严苛 CSP(禁止
'unsafe-eval')合规要求的企业内网系统中。<script>拥有不可替代的执行性能、完善的调试体验和零配置跨域能力。 -
有针对性地采用 fetch + eval:
仅当你确实需要对脚本内容进行“运行时干预”时才选用此方案。例如:微前端基座需要将子应用包装在
Proxy沙箱内运行、混合桌面客户端从加密磁盘读取并动态运行代码、或前端需要实现强定制的 IndexedDB 离线秒开缓存。在此场景下,必须确保目标源配置了 CORS,并在宿主 CSP 策略中合法放行'unsafe-eval',同时严格通过(0, eval)与sourceURL守住作用域与可调试性底线。
JS合并多个数组的三种方法:concat、spread与flat
2026-11-05 17:39:45
JavaScript怎么准确判断数据类型:typeof、instanceof与Object.prototype.toString
2026-11-05 17:09:21
JS中将数组和对象混合组装为JSON字符串
2026-11-05 16:41:42
JS运算符优先级与结合性的区别是什么?
2026-11-05 13:22:02
JS Map怎么只遍历Key或Value
2026-11-05 13:00:36







