前端JS实现拨号功能的几种方式对比与选择建议
深入对比前端实现拨号功能的四种主流方式:HTML声明式链接、window.location脚本跳转、隐藏Iframe注入以及容器JSBridge,分析其底层运作机制、兼容性边界与选型策略。
tel: 伪协议(包含声明式 HTML 标签、JavaScript 脚本跳转以及动态隐式 DOM 注入)以及混合应用环境下的容器原生桥接(JSBridge)。本文将针对这些主流实现方式展开横向对比,剖析各自的代码实现、底层流转机制与系统兼容性边界,并针对不同业务场景给出明确的选型决策。
一、拨号功能的底层协议与标准声明方式
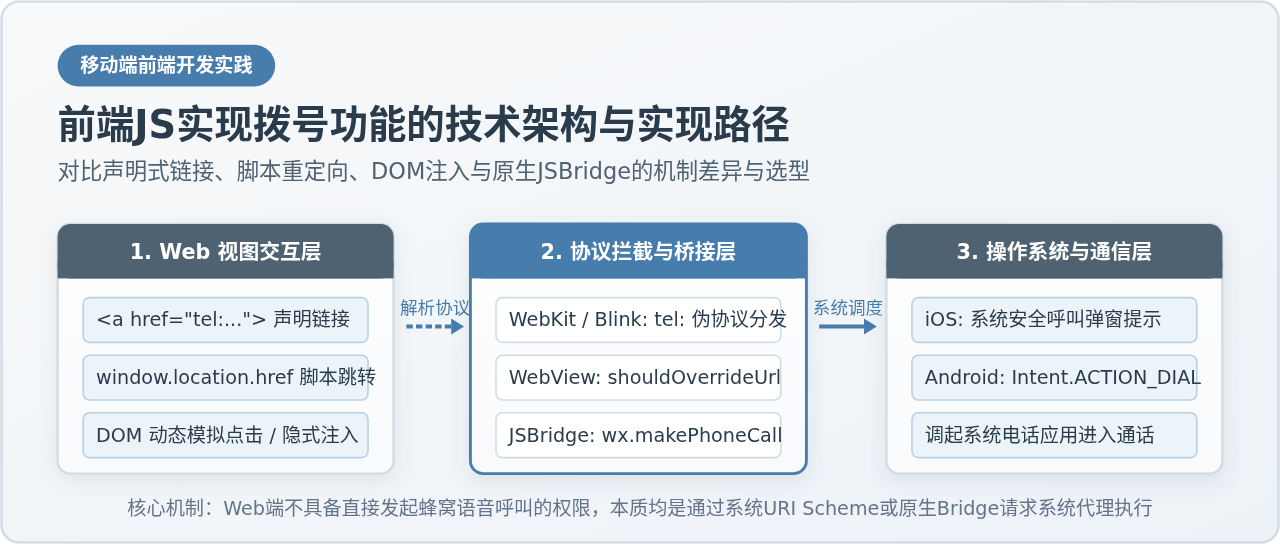
在标准的移动端浏览器(如 iOS Safari、Android Chrome 及主流内置浏览器)中,前端网页无法直接以蜂窝基带或硬件驱动的方式发起未经授权的电话呼叫。浏览器为了用户通信安全与资费防范,统一采用 URI 伪协议(URI Scheme)作为应用间通信的桥梁。对于电话呼叫,该协议遵循 IETF RFC 3966 规范,统一以前缀 tel: 标示。
1. 声明式 HTML 链接的基础用法
最简单、最符合 Web 标准的方式是通过 HTML 的 <a> 锚点标签直接声明 href="tel:号码"。当移动设备用户点击该超链接时,浏览器内核会识别该协议并将其派发至操作系统的 URL Scheme 路由中心,系统再拉起系统原生拨号确认浮层:
<!-- 基础静态声明式拨号链接 -->
<a href="tel:10086" class="call-btn">拨打客服电话 10086</a>

<!-- 包含国家代码的国际标准 E.164 格式(推荐跨国业务使用) -->
<a href="tel:+8613800138000">致电技术支持</a>

<!-- 包含分机号的格式:使用逗号(,)代表停顿1-2秒,分号(;)代表等待用户点击再发送 -->
<a href="tel:4001234567,101">拨打总机转分机 101</a>
在 iOS Safari 中,苹果为了防止网页恶意滥用无感吸费,即便点击了 tel: 链接,也不会直接开始拨打,而是强制弹出系统原生对话框(显示“是否呼叫 10086?”及“呼叫”、“取消”按钮)。在 Android 系统中,现代 Chrome 同样会启动 Intent.ACTION_DIAL 将号码填入拨号盘,由用户在系统拨号器中手动按下呼叫键。
<head> 中增加 meta 标签禁用自动嗅探:<meta name="format-detection" content="telephone=no">,随后显式为需要拨号的元素绑定 tel: 链接。
二、JavaScript 动态调用的三种实现方式
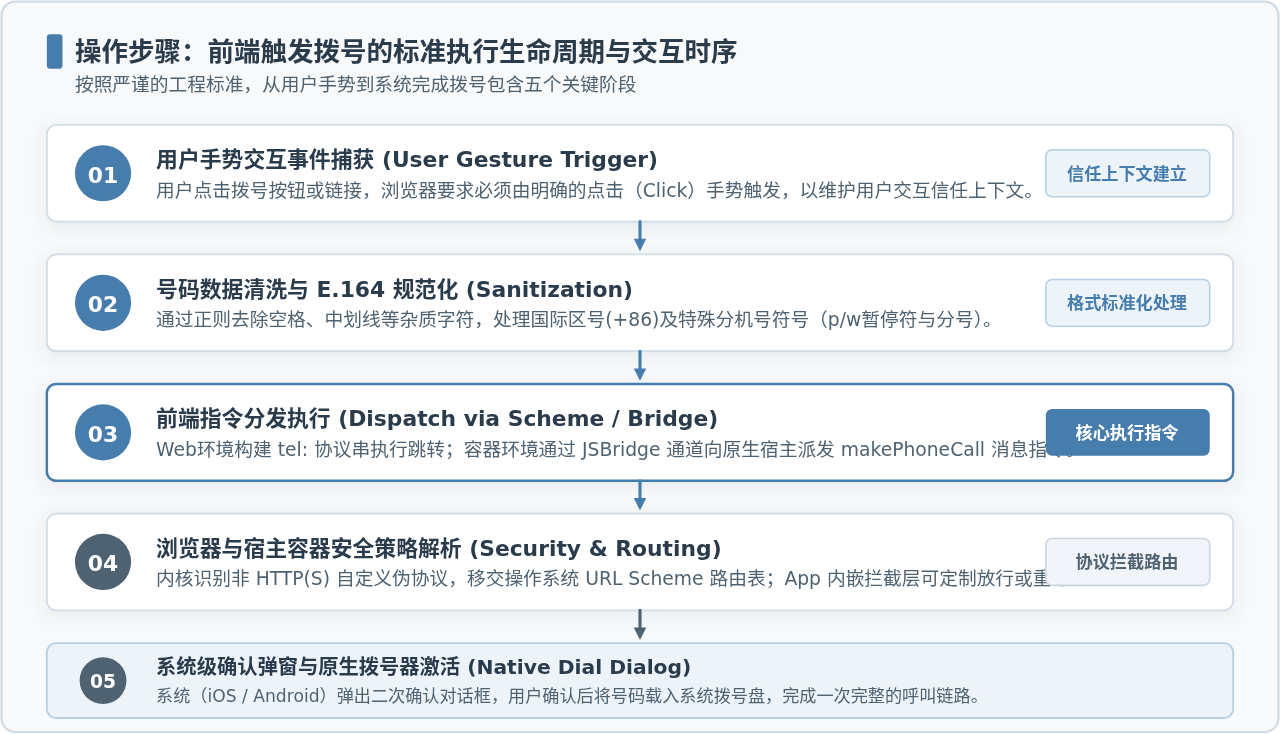
在单页面应用(SPA)或复杂的表单流程中,电话号码往往不是静态写死的,而是需要根据用户选择的门店、上一步填写的表单或服务端返回的数据动态生成。此时前端需要借助 JavaScript 动态触发拨号。常见的实现路径有以下三种:
方式一:window.location 脚本重定向
这是最直观的 JavaScript 方式。在用户点击事件的回调函数中,直接修改 window.location.href 为 tel: 字符串:
// 在特定按钮点击事件处理函数中调用
function callByLocation(phoneNumber) {
  if (!phoneNumber) return;
  // 数据清洗:剔除非数字、加号及分机号分隔符之外的杂质字符
  const cleanNumber = String(phoneNumber).replace(/[^0-9+;,]/g, '');
  // 直接修改顶层窗口定位地址
  window.location.href = `tel:${cleanNumber}`;
}
运作机制与局限:由于 tel: 协议属于系统级外链,现代移动端浏览器内核识别到非 HTTP/HTTPS 协议后,不会卸载当前页面 DOM,而是挂起页面并呼出系统对话框。但在少数老旧安卓机型的系统 WebView 或部分定制浏览器中,直接修改 location.href 可能会引发短暂白屏假象,或者破坏当前单页应用的 History 路由堆栈(导致返回键失效)。
方式二:动态创建 DOM 并模拟派发点击(a.click)
为了最大程度模拟用户的原生超链接点击,可以通过 JavaScript 在内存中动态创建一个 <a> 元素,设置其 href 属性后触发点击:
function callBySimulatedClick(phoneNumber) {
  const cleanNumber = String(phoneNumber).replace(/[^0-9+;,]/g, '');
  const a = document.createElement('a');
  a.href = `tel:${cleanNumber}`;
  a.style.display = 'none';
  // 挂载至文档体(兼容部分必须挂载才允许派发点击的浏览器)
  document.body.appendChild(a);
  a.click();
  // 触发后及时销毁节点,避免 DOM 冗余污染
  document.body.removeChild(a);
}
运作机制与优势:这种方式规避了直接改写 window.location 带来的页面刷新抖动风险,且能够天然复用浏览器对 <a> 标签的安全判定逻辑,是目前 Web 移动端动态调起拨号兼容性最稳妥的做法。
方式三:隐式 Iframe 动态注入(历史兼容技巧)
隐式 Iframe 注入是过去混合开发和移动端 H5 解决 iOS 白屏及页面路由中断的经典黑科技方案:
function callByHiddenIframe(phoneNumber) {
  const cleanNumber = String(phoneNumber).replace(/[^0-9+;,]/g, '');
  const iframe = document.createElement('iframe');
  iframe.style.display = 'none';
  iframe.src = `tel:${cleanNumber}`;
  document.body.appendChild(iframe);
  // 延迟移除 iframe 节点
  setTimeout(() => {
    document.body.removeChild(iframe);
  }, 2000);
}
现代规范下的现状:在早期 iOS 8/9 以及 Android 4.x 时代,该方案能在完全不影响主页面上下文的情况下无感拉起拨号。然而,在现代浏览器强化安全沙箱(Iframe 跨域策略与权限委托 Permissions Policy)之后,跨源或无主页面的内联 Iframe 调起 tel: 协议极易被浏览器直接静默拦截,因此在现代项目中已不再推荐作为通用首选方案。
三、混合应用(Hybrid)与容器环境下的 JSBridge 方案
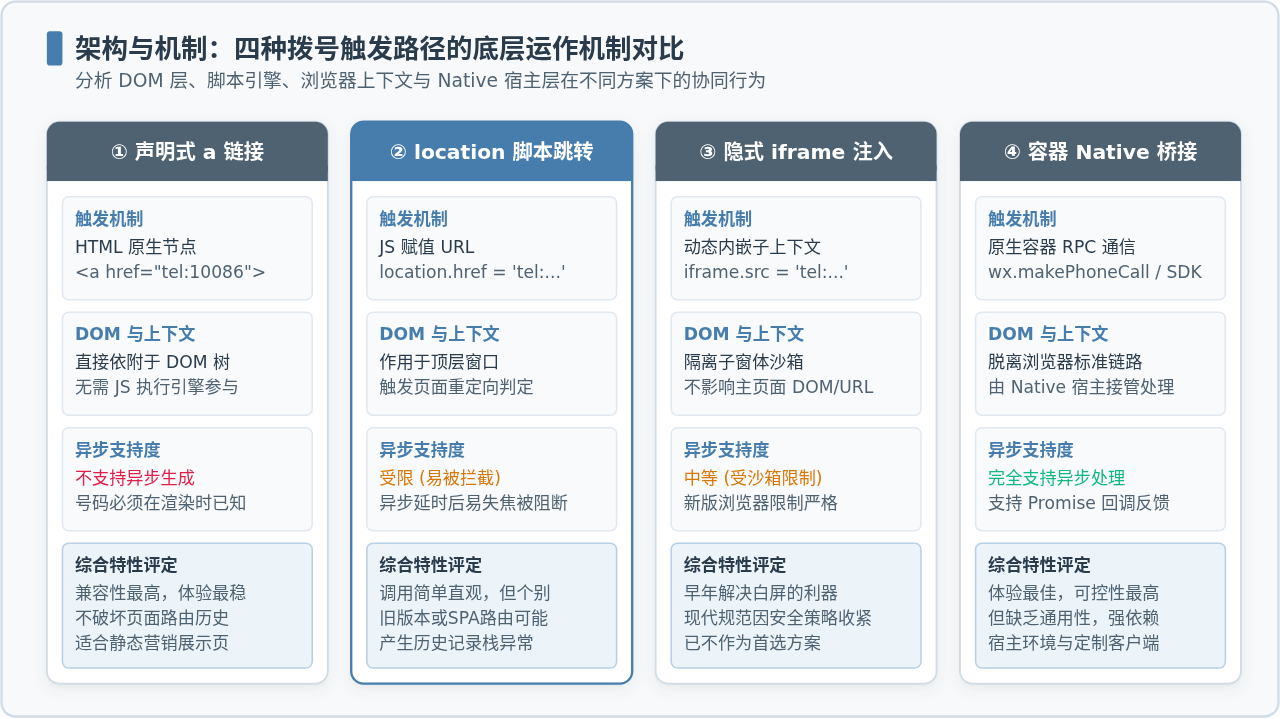
当业务运行在微信公众号、微信小程序 WebView、以及企业自研 App 的内嵌 WebView 中时,标准的 tel: 协议可能被 App 的原生拦截器拦截(若原生未配置放行,点击将没有任何反应)。为了提供更顺畅的用户体验与状态感知,推荐采用宿主容器提供的 JSBridge 桥接能力。
1. 微信生态环境下的原生调用
在微信小程序或通过 JSSDK 授权的内嵌网页中,可直接调用微信提供的 makePhoneCall 接口:
// 微信小程序环境调用示例
wx.makePhoneCall({
  phoneNumber: '4001001000',
  success() {
    console.log('成功拉起拨号盘');
  },
  fail(err) {
    // 用户取消拨打或设备不支持电话功能
    console.warn('拨打失败或取消:', err);
  }
});
2. 自定义 App 容器下的 Bridge 封装与优雅降级
在通用的跨端工程中,良好的封装模式是优先检测容器环境,若存在 Native Bridge 则走原生通道,若不存在则降级到 Web 的 a.click 方式:
function makeCall(phoneNumber) {
  const cleanNumber = String(phoneNumber).replace(/[^0-9+;,]/g, '');
  if (!cleanNumber) return;

  // 1. 优先判定原生 App 注入的 JSBridge 通道
  if (window.AppNativeBridge && typeof window.AppNativeBridge.callPhone === 'function') {
    window.AppNativeBridge.callPhone(cleanNumber);
    return;
  }

  // 2. 微信小程序的 web-view 环境适配
  if (window.__wxjs_environment === 'miniprogram' && window.wx && window.wx.miniProgram) {
    window.wx.miniProgram.navigateTo({
      url: `/pages/dial/index?phone=${cleanNumber}`
    });
    return;
  }

  // 3. 标准移动端浏览器降级兜底方案
  const a = document.createElement('a');
  a.href = `tel:${cleanNumber}`;
  a.style.display = 'none';
  document.body.appendChild(a);
  a.click();
  document.body.removeChild(a);
}
四、多端实测差异与常见踩坑排查
在实际生产部署中,拨号功能往往会在特定机型、PC 端或包含异步交互的复杂业务中遇到阻碍。理解这些异常表现背后的安全策略有助于快速定位根因。
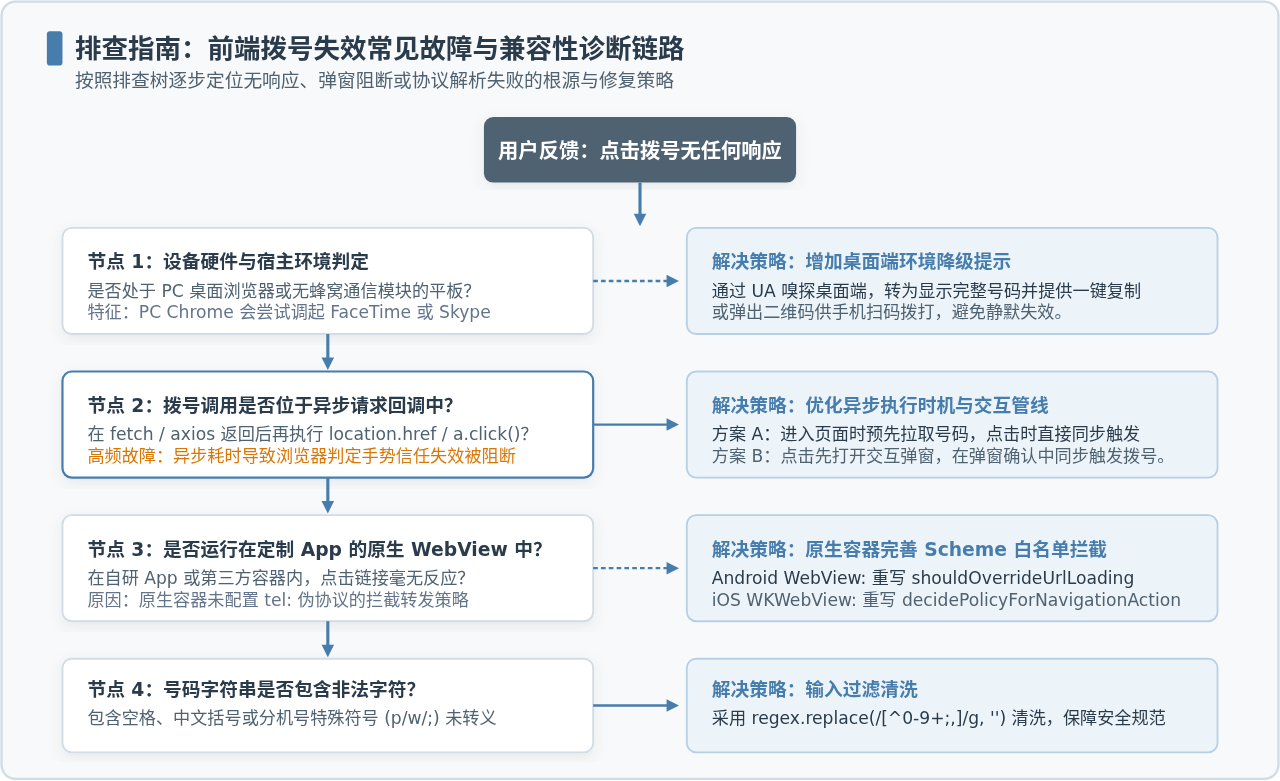
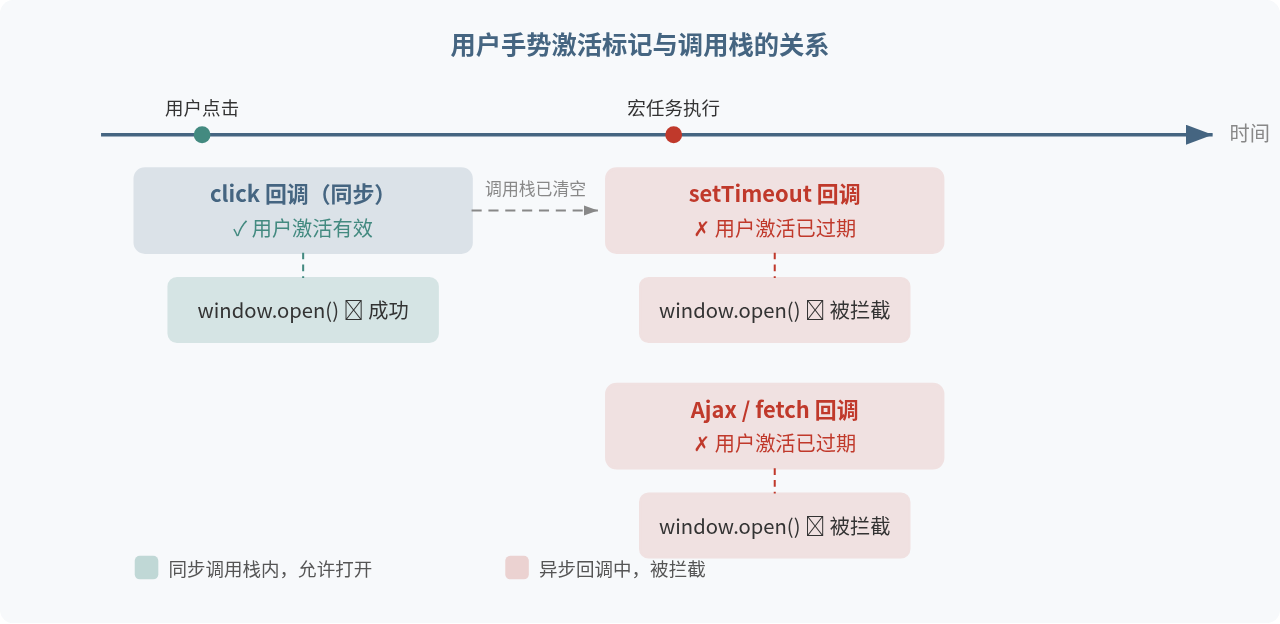
1. 异步请求后手势信任丢失问题(User Activation)
典型场景:点击“呼叫客服”后,前端需先发起 Ajax 请求向后台索取虚拟中间号(隐私通话场景),等待接口 await fetch(...) 返回后再执行 location.href = 'tel:...'。
故障表现:在 iOS Safari 及部分高版本 Android Chrome 中,电话弹窗完全不弹出,控制台无报错。
根本原因:现代浏览器推行了严格的 User Activation / Transient Activation(瞬间用户手势激活)安全规范。当用户点击按钮时,浏览器会授予当前线程一个短暂的(通常为 1-2 秒)受信任交互令牌。若异步网络请求耗时过长,该令牌会在请求返回前过期,浏览器内核会判定后续的拨号动作属于“恶意未经用户同意的自动重定向”而予以直接拦截。
解决方案:
- 预加载策略(推荐):在用户进入页面或渲染联系人列表时,提前通过接口拉取或计算好号码,保证用户点击时能够立即同步触发拨号。
- 二次交互确认:异步请求成功后,前端弹出一个友好的“客服已就绪,立即呼叫”对话框,由用户在弹窗上再次进行同步点击触发。
2. App 内嵌 WebView 中点击无响应
在 Android 自研 App 中,若原生工程使用的是纯净的 WebView 且未自定义 WebViewClient,点击 tel: 链接默认会被当作普通 HTTP 页面加载,导致 net::ERR_UNKNOWN_URL_SCHEME 错误或静默失效。
原生修复参考(Android):需在 WebViewClient.shouldOverrideUrlLoading 中显式拦截 tel: 前缀并派发系统拨号 Intent:
// Android 原生 WebViewClient 拦截适配
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("tel:")) {
        Intent intent = new Intent(Intent.ACTION_DIAL, Uri.parse(url));
        view.getContext().startActivity(intent);
        return true; // 由原生处理,不再继续在网页内加载
    }
    return false;
}
3. PC 桌面端点击的不良体验与降级方案
在桌面浏览器(如 macOS Chrome / Windows Edge)中点击 tel: 链接,系统通常会尝试呼起外部桌面应用程序(例如 FaceTime、Skype 或关联的手机连接应用),如果没有配置对应的桌面通信软件,往往毫无反应。
工程化建议:前端可通过简单的 User-Agent 检测或媒体查询检测当前是否具备触摸/移动端特征。在 PC 桌面端展示时,应将点击行为改为“复制号码到剪贴板”并浮现 Toast 提示“已复制号码,请在手机上拨打”,或直接展示二维码供手机扫码拨打。
五、多维度横向对比与技术选型建议
为了在架构设计和实际开发中迅速选出最匹配的实现方式,下表对四种主要方案的核心技术指标进行了横向综合评估:
| 对比维度 | 声明式 a 链接 | window.location | 动态模拟 a.click() | 容器 Native JSBridge |
|---|---|---|---|---|
| 实现复杂度 | 极低(纯 HTML) | 低(一行 JS) | 低(3-5 行 JS) | 中等(需 SDK 协作) |
| SPA 路由安全性 | 最高(完全无副作用) | 中等(个别机型有栈污染风险) | 高(无副作用) | 最高(宿主独立处理) |
| 异步接口配合 | 差(必须预先已知) | 较差(易丢失手势信任) | 一般(需控制在手势生命期内) | 优秀(原生层完整支持 Promise) |
| 跨端通用性 | 通用(全平台基础标准) | 通用(标准 Web 规范) | 通用(标准 DOM 规范) | 专有(强依赖特定 App 容器) |
| 交互反馈感知 | 无状态回调 | 无状态回调 | 无状态回调 | 丰富(可捕获取消、完成事件) |
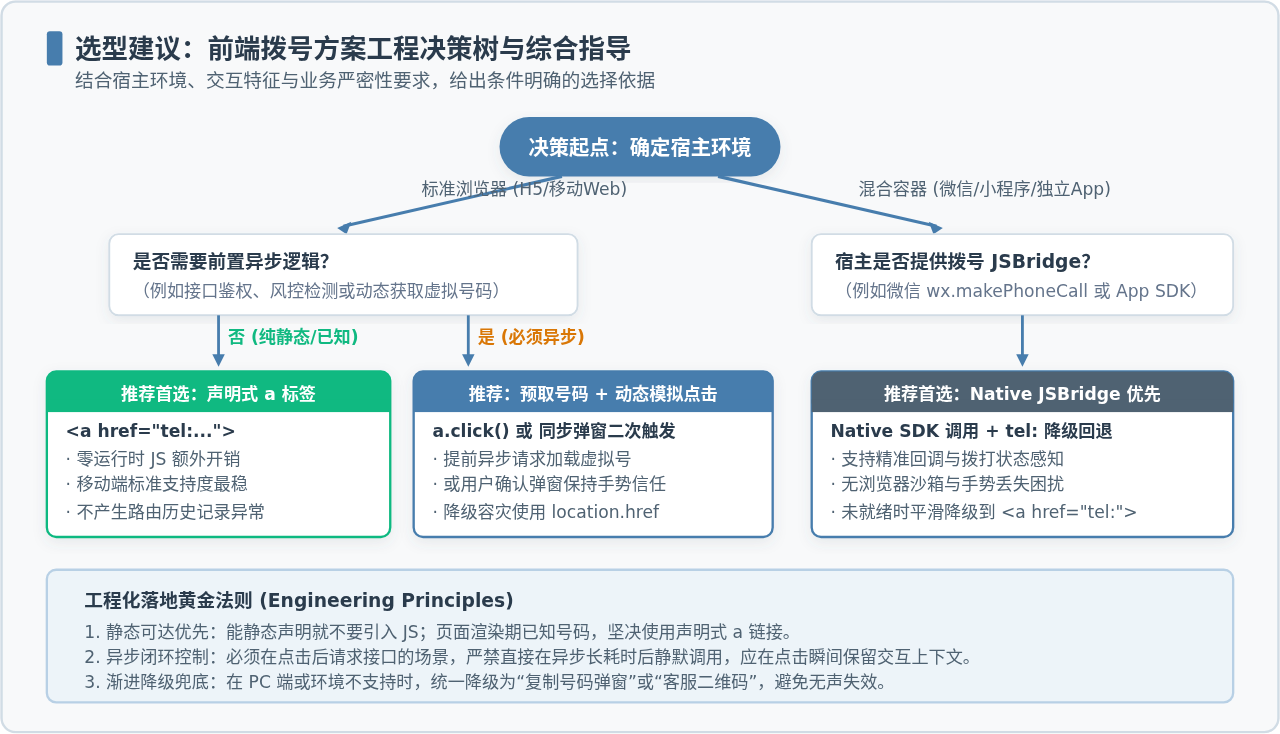
场景化选型建议
-
静态内容展示与营销门户页:
坚决选择 声明式
<a href="tel:...">。没有任何运行时 JavaScript 开销,搜索引擎爬虫能良好识别联系方式微数据,用户点击体验最为稳固顺滑。 -
常规单页面应用(SPA)与表单流程:
推荐选择 动态创建 DOM 模拟点击(
a.click())。它兼具了 JavaScript 的动态编排灵活性,又避免了直接重定向window.location在部分移动端浏览器上导致的路由历史异常。 -
涉及接口鉴权或虚拟隐私号业务:
采用 前置预拉取策略 或 “弹窗确认”手势桥接。若在纯 Web 环境下必须依赖异步返回的号码,务必确保在用户二次点击确认弹窗的同步线程内执行
a.click(),杜绝静默拦截。 -
深度集成于微信生态或特定混合 App:
首选 Native JSBridge(如
wx.makePhoneCall或客户端自定义 Bridge),并以动态模拟点击作为保底降级逻辑。Bridge 不仅能绕过 WebKit 的严苛限制,还能获得用户是否真实进入拨号盘的操作反馈,便于打点分析与转化率监控。
JS在setTimeout或Ajax回调中打开新标签页失败怎么处理
2026-11-05 15:50:12
JS直播协议选型:HLS、FLV与WebRTC的延迟与兼容性对比
2026-11-05 12:16:14
JS实现回到顶部:scrollTop赋值与浏览器兼容性处理
2026-11-04 23:43:35
JS使用classList动态添加、移除和切换CSS类名
2026-11-04 23:40:58
在 D3.js 中实现平滑过渡动画的技巧
2026-11-03 23:46:09