crypto-js 安装与引入:npm 和 CDN 快速上手指南
本文系统讲解 crypto-js 在现代前端与 Node.js 项目中的安装与引入方法,涵盖 npm 工程化按需导入、TypeScript 类型配置、主流 CDN 引入步骤、选型对比矩阵及常见踩坑排查,提供完整可复用的代码示例与架构流程图。
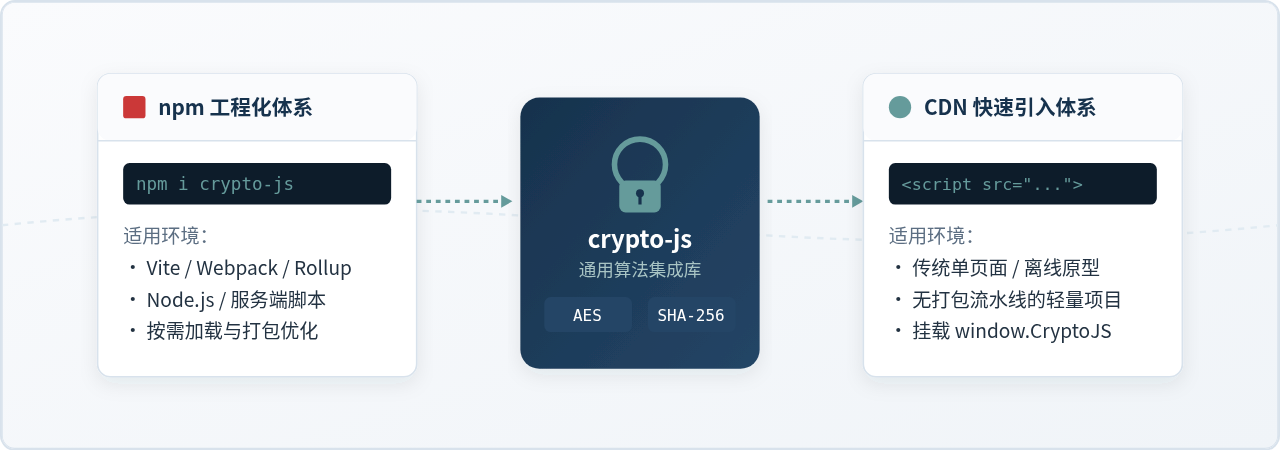
在前端与 Node.js 开发中,经常需要对敏感数据执行对称加密(如 AES)、生成摘要哈希(如 SHA-256、MD5)或计算接口签名(如 HMAC)。crypto-js 是 JavaScript 生态中被广泛采纳的标准密码学算法库。要使用它,首先需要根据当前项目的技术栈选择合适的引入方式:现代工程化项目首选 npm 安装以实现严格的版本管理与按需加载;而对于快速原型验证、轻量单文件页面或传统无构建项目,通过 CDN 标签引入则是最便捷的途径。本文将针对这两种主流途径,逐一梳理清晰完整的操作步骤与注意事项。
一、通过 npm 安装与工程化引入
使用构建工具(如 Vite、Webpack、Rollup)或编写 Node.js 应用程序时,应当优先使用包管理器将 crypto-js 作为项目的运行时依赖进行安装。这种方式能够获得确定的语义化版本控制,并支持现代 JavaScript 模块规范。
1. 安装依赖包与 TypeScript 类型声明
在项目根目录下打开终端,根据当前项目使用的包管理器执行对应的安装命令:
# 使用 npm 安装运行时依赖
npm install crypto-js

# 使用 yarn 安装
yarn add crypto-js

# 使用 pnpm 安装
pnpm add crypto-js
如果项目使用 TypeScript 进行开发,需要额外安装官方维护的类型定义包 @types/crypto-js 作为开发依赖,否则编辑器会提示找不到类型声明文件:
# 安装类型声明包(推荐开发依赖)
npm install --save-dev @types/crypto-js
2. 代码中的两种引入方式
在代码中引入 crypto-js 时,有两种主要策略:全量引入与按需引入。两者的选择直接影响构建后的最终包体积。
方式 A:全量引入(适合开发调试或多算法混合使用)
在 ES Module 规范下直接导入默认对象,或者在 CommonJS 规范下使用 require:
// ES Module 语法(Vite / Webpack / Vue / React 项目)
import CryptoJS from 'crypto-js';

// 计算 SHA-256 哈希示例
const hash = CryptoJS.SHA256('Hello World').toString();
console.log('SHA256 结果:', hash);

// CommonJS 语法(Node.js 原生环境)
const CryptoJS = require('crypto-js');
const encrypted = CryptoJS.AES.encrypt('秘密内容', 'my-secret-key').toString();
方式 B:按需引入(推荐生产项目使用,减小打包体积)
crypto-js 内部包含大量加密算法标准,打包全量文件通常占用约 400KB 以上源码体积。如果仅需使用 AES 对称加密或 MD5 算法,应直接引用具体的算法子路径,构建工具的 Tree-shaking 即可精准剔除无关算法:
// 仅引入 AES 算法核心与 Utf-8 编码器
import AES from 'crypto-js/aes';
import Utf8 from 'crypto-js/enc-utf8';

// 执行加密
const message = '待加密明文';
const secretKey = 'safe-pass-2026';
const cipherText = AES.encrypt(message, secretKey).toString();

// 执行解密并还原字符串
const bytes = AES.decrypt(cipherText, secretKey);
const originalText = bytes.toString(Utf8);
console.log('解密还原结果:', originalText);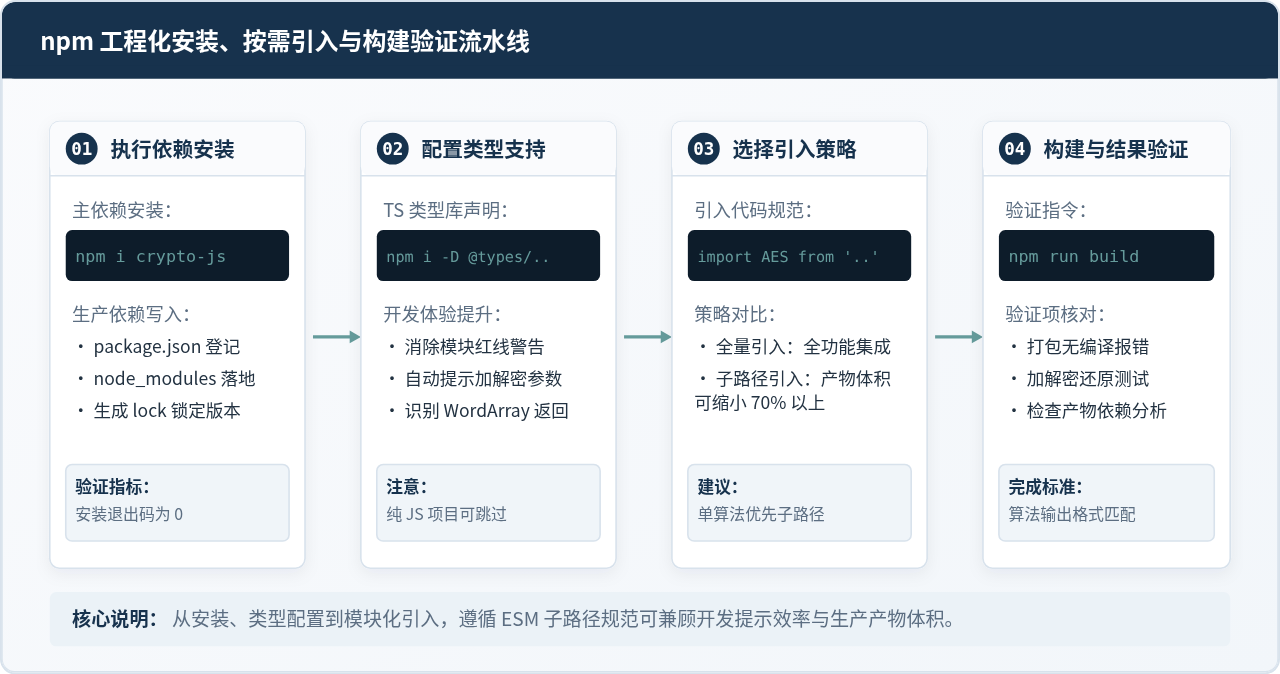
二、通过 CDN 标签直接引入
如果不需要 Webpack、Vite 等构建系统,只是编写独立的 HTML 文件、在教学演示中展示算法、或者在既有传统后端渲染页面(如 JSP、PHP、Django 模板)中临时增加加解密功能,直接使用 <script> 标签从公共 CDN 加载是最直观的方案。
1. 主流公共 CDN 地址选择
可以从以下主流公开 CDN 服务中选取 crypto-js 的压缩版本(crypto-js.min.js)。在实际选择时,请指定明确的版本号以防线上意外漂移:
- cdnjs:
https://cdnjs.cloudflare.com/ajax/libs/crypto-js/4.2.0/crypto-js.min.js - jsDelivr:
https://cdn.jsdelivr.net/npm/crypto-js@4.2.0/crypto-js.min.js - unpkg:
https://unpkg.com/crypto-js@4.2.0/crypto-js.js
2. 完整 HTML 运行示例
当通过 <script> 标签加载 crypto-js.min.js 后,库会自动向浏览器的顶层作用域挂载全局变量 window.CryptoJS。后续脚本必须确保在 CDN 脚本加载完成后执行:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>crypto-js CDN 引入示例</title>
  <!-- 1. 从 CDN 加载完整版 crypto-js -->
  <script src="https://cdnjs.cloudflare.com/ajax/libs/crypto-js/4.2.0/crypto-js.min.js"></script>
</head>
<body>
  <h3>加解密测试页面</h3>
  <div id="result"></div>

  <script>
    // 2. 检查全局对象是否成功注入
    if (typeof CryptoJS !== 'undefined') {
      const plainText = '测试明文字符串';
      const key = '1234567890123456'; // 16 字节密钥

      // 计算 MD5 摘要
      const md5Val = CryptoJS.MD5(plainText).toString();

      // 执行 AES 对称加密
      const cipher = CryptoJS.AES.encrypt(plainText, key).toString();

      // 执行 AES 解密
      const decrypted = CryptoJS.AES.decrypt(cipher, key).toString(CryptoJS.enc.Utf8);

      document.getElementById('result').innerHTML = `
        <p><strong>MD5 哈希:</strong> ${md5Val}</p>
        <p><strong>AES 密文:</strong> ${cipher}</p>
        <p><strong>还原明文:</strong> ${decrypted}</p>
      `;
    } else {
      console.error('CryptoJS 尚未正确加载,请检查网络或 CDN 链接!');
    }
  </script>
</body>
</html>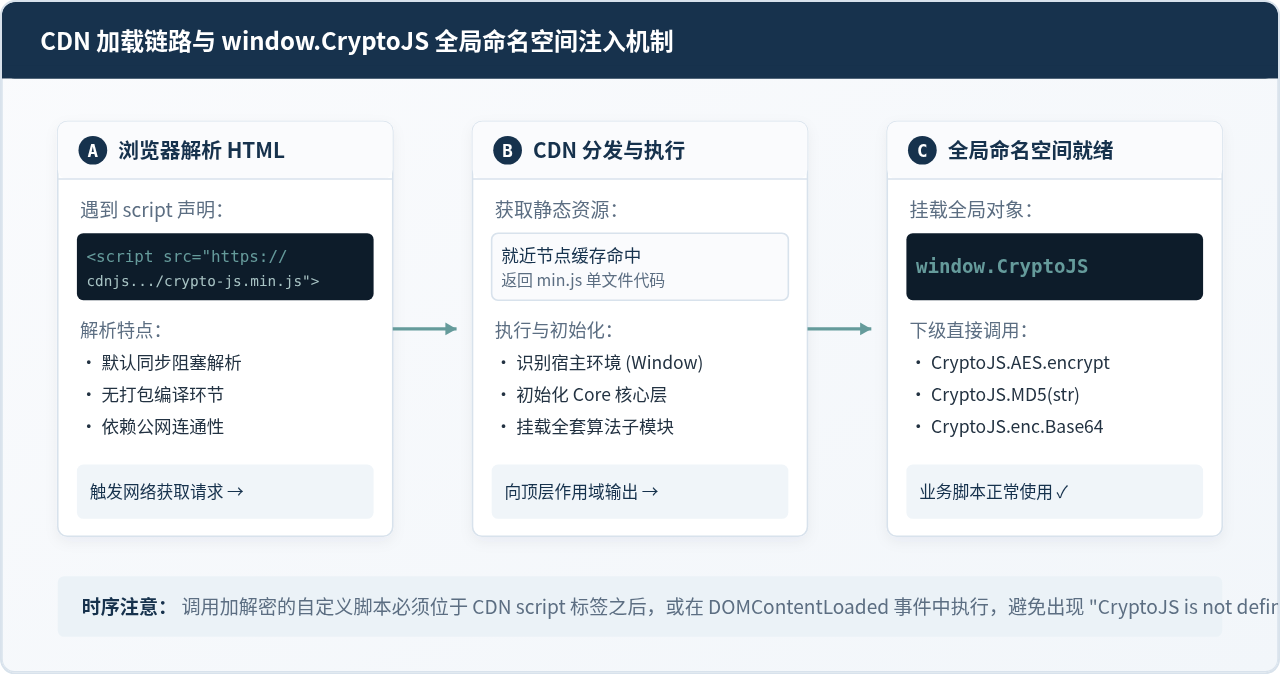
三、npm 与 CDN 选型对比与决策策略
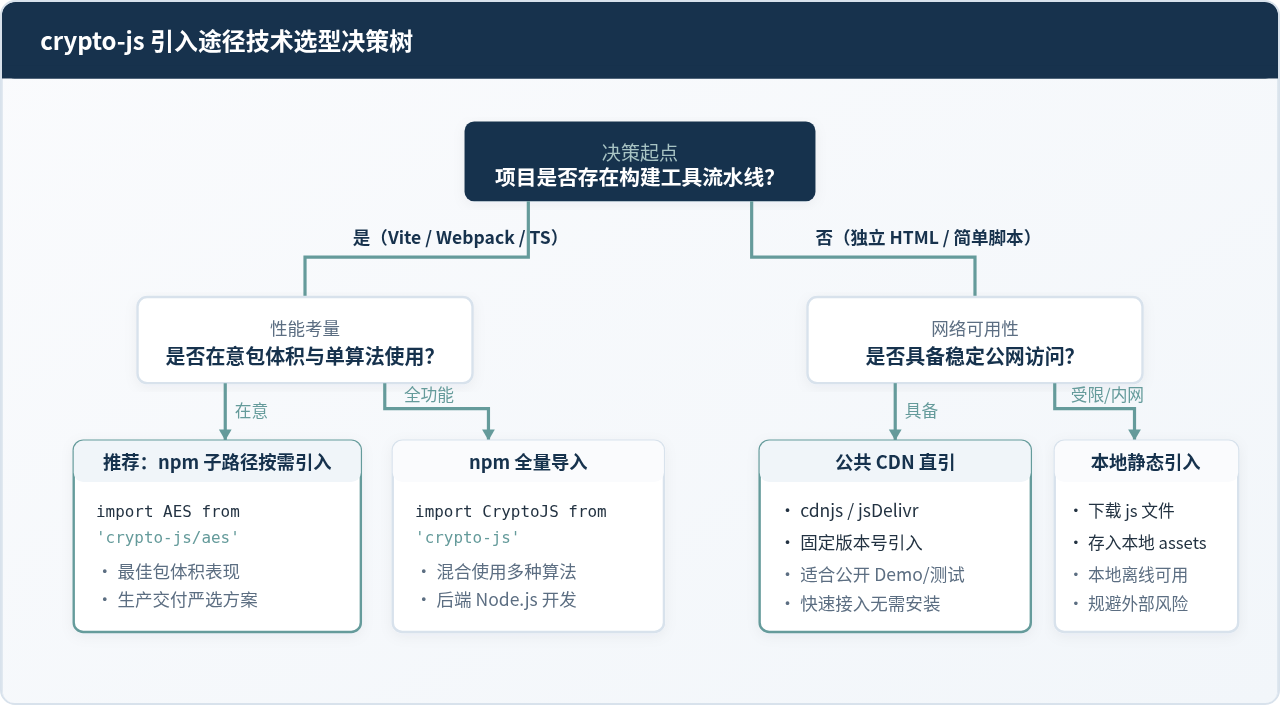
为了让读者在面对具体工程项目时做出最优的技术选型,我们将两种引入方式在网络依赖、构建开销、按需加载、类型支持等关键维度进行直观对比:
| 评估维度 | npm 工程化引入 | CDN 标签引入 |
|---|---|---|
| 适用技术栈 | Vue / React / Vite / Webpack / Node.js 现代工程 | 静态 HTML、离线原型、传统无构建后端模板项目 |
| 体积与按需加载 | 支持子路径模块化引入(如 crypto-js/aes),削减打包体积 |
通常引入完整版(crypto-js.min.js,约 60KB Gzip 后) |
| 类型与代码补全 | 完美支持(配合 @types/crypto-js 获得完整补全) |
开发阶段无直接代码提示(除非引入本地外挂类型声明) |
| 部署稳定性 | 依赖编译进最终产物,不受第三方外网 CDN 波动影响 | 强依赖公网 CDN 可用性,内网或专网生产环境可能受限 |
| 版本控制方式 | 通过 package-lock.json 锁定绝对精确版本 |
需在 URL 中显式固定版本号(如 @4.2.0)防静默升级 |
四、开发避坑与注意事项
虽然引入 crypto-js 的过程十分直接,但在初次使用时,有几个关于语法规范、类型、输出格式与安全边界的细节极易导致报错:
1. 解构导入与默认导入的区别
在使用构建工具时,不建议编写 import { AES } from 'crypto-js'。因为 crypto-js 本质上是 CommonJS 模块组织方式,命名导出在某些打包工具(如较早版本的 Webpack 或未配置合成默认导出的 Babel)中可能会得到 undefined。安全规范的写法始终是:
import CryptoJS from 'crypto-js'; 或使用子路径 import AES from 'crypto-js/aes';
2. 加密返回的是 WordArray 对象而非纯字符串
初学者容易直接拿加解密方法的返回值进行网络传输,例如直接作为 JSON 字段。实际上,CryptoJS.SHA256(...) 或 CryptoJS.AES.decrypt(...) 返回的是内部的 WordArray 二进制抽象对象。在获取可读内容时,必须显式调用格式转换:
• 转换为十六进制字符串:hash.toString(CryptoJS.enc.Hex)(哈希默认可直接 .toString())
• 解密还原文本:bytes.toString(CryptoJS.enc.Utf8)(若不指定 Utf8 编码器,还原出的不是中文字符串)
3. CDN 资源引入的 SRI(子资源完整性)防御
如果生产环境通过 CDN 引入,建议配合 integrity 属性进行哈希校验,防止 CDN 节点受到中间人劫持或文件篡改导致安全漏洞:
<script src="https://cdnjs.cloudflare.com/.../crypto-js.min.js" integrity="sha512-..." crossorigin="anonymous"></script>
4. 前端加密的安全边界提醒
必须清晰认识到:将密钥硬编码在前端 JavaScript 中无法抵御逆向分析。浏览器端代码对用户是完全公开的,所有混淆与加密只能提高逆向成本。因此,前端使用 crypto-js 的合理场景是:协议签名(如时间戳+动态 Token 防重放)、用户在页面输入的口令临时衍生加密本地缓存,或按后端要求预哈希密码。绝对不要将后端核心解密私钥打包进前端代码。
五、全景总结与速查清单
回顾全文,无论选择哪种引入方式,核心流程都遵循“环境准备 → 引入模块 → 调用算法 → 编码转换”的四步模型。下方的全景速查图为日常开发提供了快速对照索引:
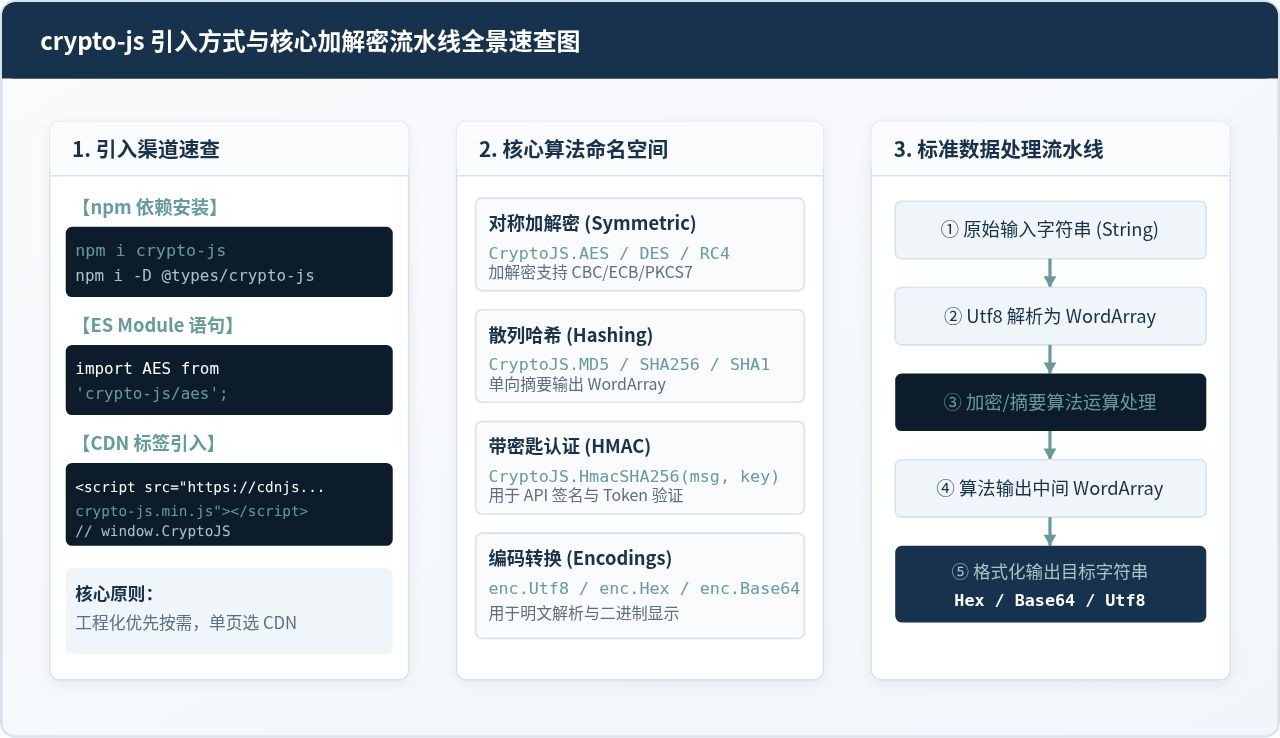
通过本文介绍的步骤,你可以针对不同的应用环境快速完成 crypto-js 的安装与引入。现代模块化工程项目推荐结合 @types/crypto-js 使用子路径按需引入以实现体积优化;而在无需构建流程的场景下,通过固定版本的 CDN 标签可以直接在全局作用域调用全套密码学算法。
JS 单例模式会导致内存泄漏吗?闭包引用陷阱与排查方法
2026-11-05 17:29:14
JS reduce实战:数组去重、扁平化与分组统计
2026-11-05 13:05:36
JS代码怎么在线压缩?新手操作指南与工具推荐
2026-11-04 18:07:25
fflate 与 pako.js 性能对比:JS 解压库怎么选
2026-11-03 22:54:05
JS DOM查询性能优化:缓存引用与减少重排重绘
2026-11-03 22:48:27