JS 使用 crypto.randomUUID() 生成唯一 ID 的方法与兼容性
详细讲解在 JavaScript 中使用原生 Web Crypto API 的 crypto.randomUUID() 生成符合 RFC 4122 标准的 UUID v4 唯一标识符的方法、原理、安全上下文限制及跨环境兼容性与降级方案。
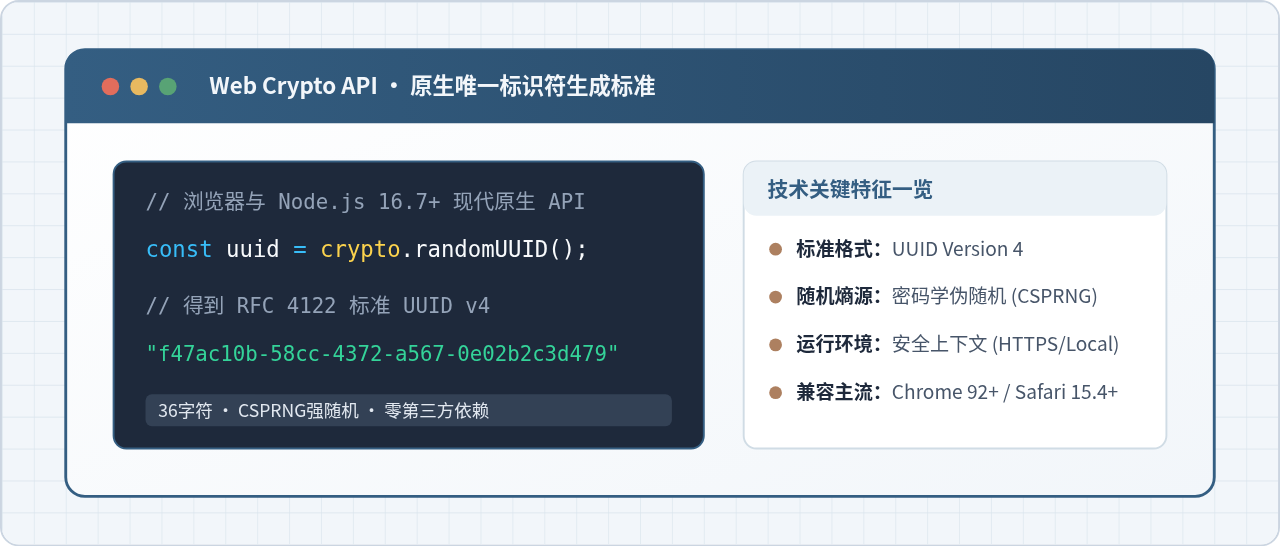
crypto.randomUUID() 是生成全局唯一标识符(UUID v4)的标准方法。它无须引入像 uuid 这类第三方 npm 依赖包,直接调用操作系统底层密码学安全伪随机数生成器(CSPRNG),具备零打包体积负担、极高的执行性能以及近乎绝对防碰撞的唯一性保证。本文将全面介绍该方法的调用规范、RFC 4122 标准结构原理、安全上下文(Secure Context)限制,以及跨浏览器和 Node.js 环境的兼容性与工程降级方案。
一、基础调用方法与快速上手
crypto.randomUUID() 是挂载在全局 crypto 对象上的原生方法。在浏览器和 Node.js(v16.7.0+)环境下均可直接使用,执行后同步返回一个全小写、包含 36 个字符的标准 UUID v4 字符串。
1. 浏览器环境中的调用
在支持的浏览器全局作用域下,可以直接通过 crypto.randomUUID() 或 window.crypto.randomUUID() 进行调用:
// 浏览器端直接生成唯一标识
const userId = crypto.randomUUID();
console.log(userId);
// 示例输出: "c9a646d3-9c61-4cd7-893e-c65b83f75757"

// 用于前端业务中的唯一 key,例如渲染列表或发起请求
const requestPayload = {
  traceId: crypto.randomUUID(),
  timestamp: Date.now(),
  action: "query"
};
2. Node.js 环境中的调用
在 Node.js 中,从 16.7.0 版本开始支持该方法。在现代 Node.js(v19.0.0+)中,crypto 已经作为全局对象注入全局命名空间,可以直接调用;在 Node.js 16.7.0 至 18.x 中,建议通过内置模块显式引入以确保通用性:
// 方式一:Node.js 16.7.0+ 推荐引入方式(CommonJS)
const { randomUUID } = require('node:crypto');
const orderId = randomUUID();
console.log('Order UUID:', orderId);
// 示例输出: "f47ac10b-58cc-4372-a567-0e02b2c3d479"

// 方式二:ES Module 规范
import { randomUUID } from 'node:crypto';
const sessionId = randomUUID();

// 方式三:Node.js 19.0.0+ 全局免引入调用
const traceId = crypto.randomUUID();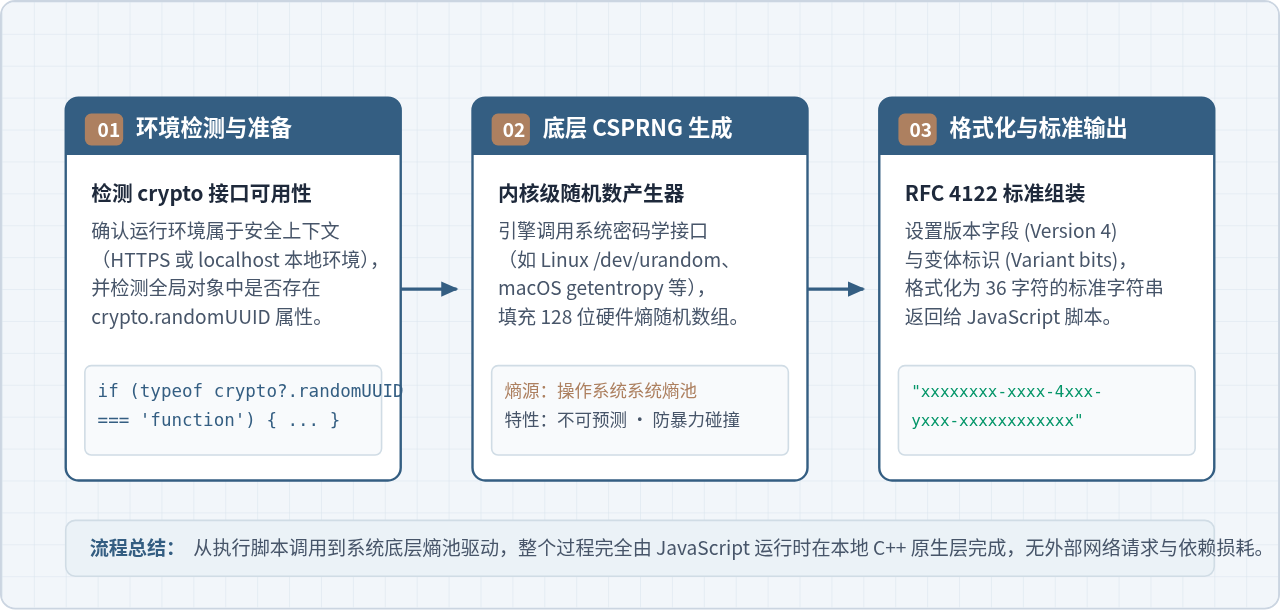
如图 1 所示,执行调用时,运行时内部不会产生额外网络通信或用户态算法解析,而是直接委托给宿主环境的密码学随机数发生器生成 128 位随机比特流,再由 C++ 原生层快速格式化为连字符分隔的十六进制字符串,整个生成延迟仅在微秒级别。
二、UUID v4 结构规范与安全性原理
了解 crypto.randomUUID() 返回值的内在结构,有助于我们在数据建模、数据库索引以及安全审计中建立正确的预期。该方法严格遵循互联网工程任务组(IETF)制定的 RFC 4122 规范中的 Version 4 定义。
1. 36 字符标准格式剖析
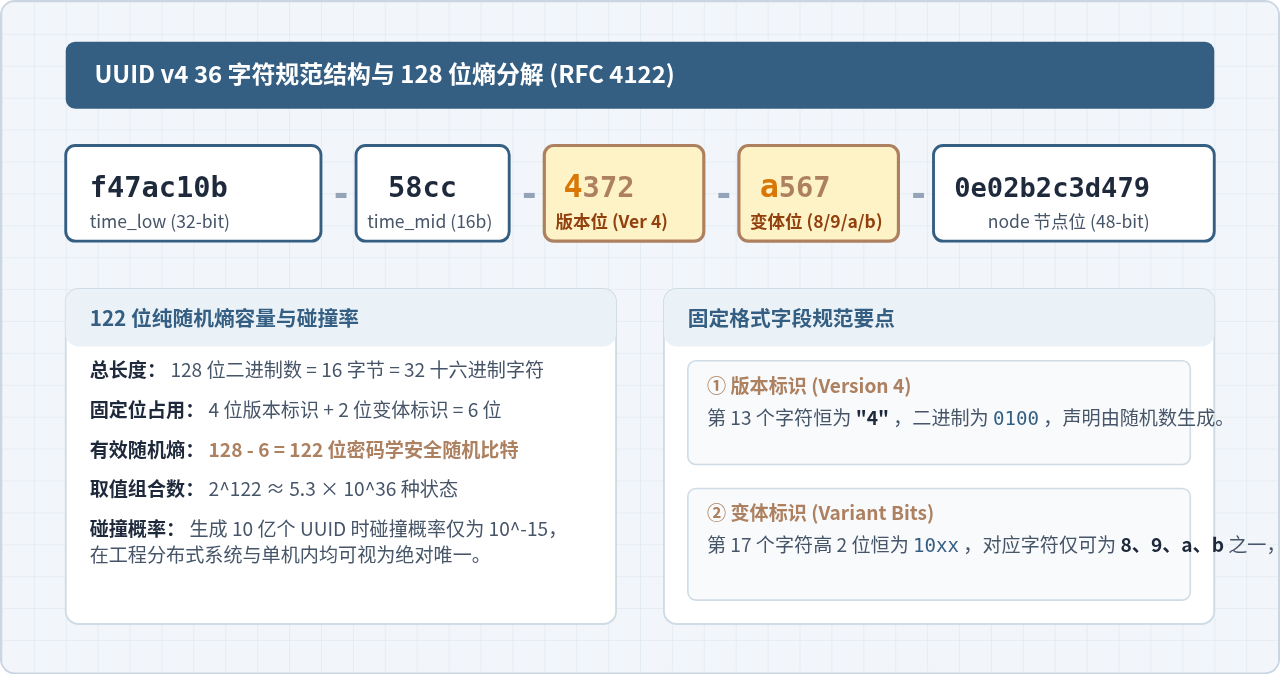
生成的 UUID 字符串格式为 8-4-4-4-12,共由 32 个十六进制字符和 4 个短横线连接符组成:
- 第 1 到 8 字符(32 位):完全由密码学强随机位填充。
- 第 9 到 12 字符(16 位):同样由强随机位填充。
- 第 13 到 16 字符(16 位):其中第 13 个字符恒定为
4,二进制最高 4 位为0100,代表 UUID 的版本号(Version 4,即基于随机数的 UUID)。 - 第 17 到 20 字符(16 位):其中第 17 个字符必然是
8、9、a或b之一,因为其最高有效两位必须被固定为二进制10xx,代表 Leach-Salz 变体规范。 - 第 21 到 36 字符(48 位):剩余的全部强随机字符。
2. 为什么比 Math.random() 更加安全?
很多初学者曾尝试通过 Math.random().toString(36) 或自定义循环来拼接随机字符串,但这种做法在生产环境中存在严重的安全与碰撞隐患:
- 随机熵源截然不同:
Math.random()采用的是伪随机数发生器(PRNG,如 xorshift128+),其随机数种子可预测,无法防范密码学攻击,极易发生规律性碰撞;而crypto.randomUUID()底层直接使用操作系统的 CSPRNG(如 Linux 的/dev/urandom或 macOS 的getentropy()),具有不可预测的熵源。 - 极低的碰撞概率:UUID v4 拥有总计 122 位的有效随机比特(128 位减去 6 个固定位),其可能生成的组合数高达 \(2^{122} pprox 5.3 imes 10^{36}\) 种。根据生日悖论计算,若要达到十亿分之一的碰撞概率,需要连续生成约 \(1.03 imes 10^{14}\) 个 UUID;在常规业务规模下,即便每秒生成上亿个 ID,也可认定其在工程生命周期内永不重复。
三、运行限制:安全上下文(Secure Context)要求
在实际生产部署中,开发者常遇到的一个典型报错是:在开发环境(localhost)一切正常,但上线到某些内网测试服务器或非 HTTPS 域名后,控制台抛出异常:
// 常见报错示例
Uncaught TypeError: crypto.randomUUID is not a function
// 或者
Uncaught TypeError: Cannot read properties of undefined (reading 'randomUUID')crypto.randomUUID() 只在安全上下文(Secure Context)中暴露。这意味着页面必须运行在 https:// 协议、本地回路 http://localhost、http://127.0.0.1 或特定本地开发环境文件协议下。
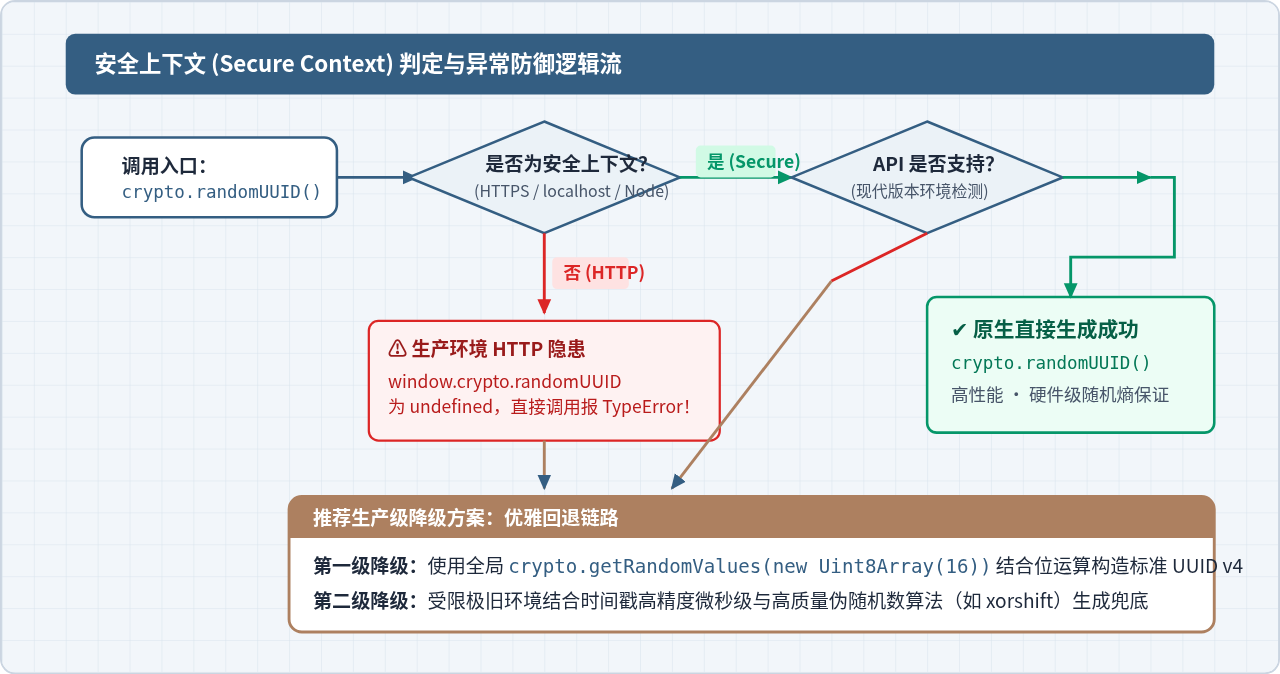
如果在纯 HTTP 域名(非安全上下文)下访问页面,部分现代浏览器会完全将 window.crypto.randomUUID 置为 undefined,或者根本不挂载该函数。因此,在开发需要兼顾多种部署网络环境的前端应用时,必须进行运行时功能探测与条件防御。
四、浏览器与 Node.js 兼容性矩阵
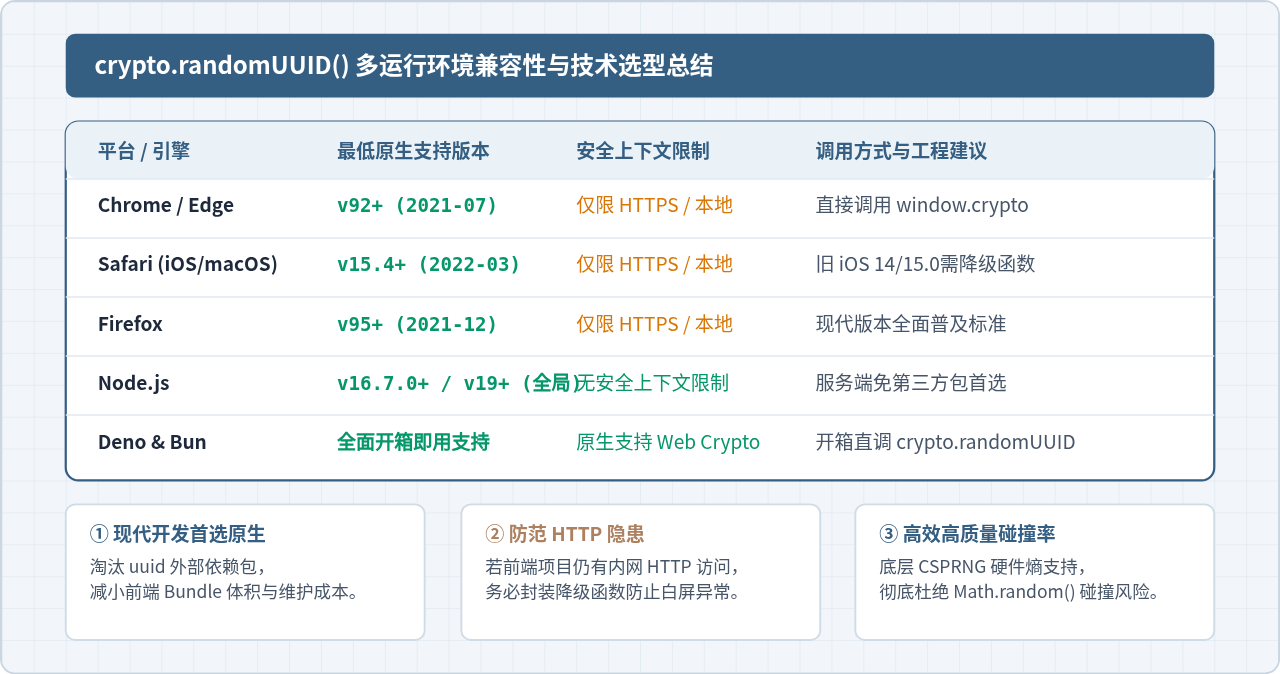
crypto.randomUUID() 在各大主流运行环境中的支持时间节点非常集中,目前已经在所有现代浏览器与服务端运行环境中成为普遍通用的标准基础能力。各运行环境的最低支持版本如下表所示:
| 环境 / 平台 | 支持起始版本 | 发布时间 | 安全上下文要求 | 备注说明 |
|---|---|---|---|---|
| Google Chrome | Chrome 92+ | 2021 年 7 月 | 需要 (HTTPS / Local) | 全面原生支持,性能极佳 |
| Microsoft Edge | Edge 92+ | 2021 年 7 月 | 需要 (HTTPS / Local) | 与 Chromium 同步支持 |
| Mozilla Firefox | Firefox 95+ | 2021 年 12 月 | 需要 (HTTPS / Local) | 95 版本起正式支持 Web Crypto 标准 |
| Apple Safari (macOS) | Safari 15.4+ | 2022 年 3 月 | 需要 (HTTPS / Local) | macOS Monterey 及后续系统原生支持 |
| iOS Safari / WebKit | iOS 15.4+ | 2022 年 3 月 | 需要 (HTTPS / Local) | 较旧的 iOS 14 / 15.0-15.3 设备无此函数 |
| Node.js | Node.js 16.7.0+ | 2021 年 8 月 | 无网络协议限制 | 16.7+ 可通过 node:crypto 引入,19+ 支持全局直接调用 |
| Deno / Bun | 全面支持 | 初期即原生支持 | 无网络协议限制 | 完全遵循 Web 标准 API 规范 |
五、生产环境通用封装与优雅降级方案
虽然现代主流浏览器与 Node.js 均已全面支持 crypto.randomUUID(),但在实际工程交付中,由于可能面对旧版移动端内置 WebView(如 iOS 15.4 之前的微信内嵌浏览器、老旧安卓工业机)、非 HTTPS 内部运维系统,我们应当编写一个具备向下兼容能力的工具函数。
1. 基于 crypto.getRandomValues 的标准降级实现
crypto.getRandomValues() 的历史兼容性远好于 randomUUID()(早在 Chrome 11、Firefox 21、Safari 5 即支持)。通过读取 16 字节的 Uint8Array 并精确设置版本位与变体位,可以构建出与原生 randomUUID() 在密码学强度和格式上完全一致的实现:
/**
 * 安全生成 UUID v4 的通用兼容函数
 * @returns {string} 36 字符的标准 UUID 字符串
 */
function safeRandomUUID() {
  // 1. 优先使用原生 crypto.randomUUID (安全上下文且环境支持)
  if (typeof crypto !== 'undefined' && typeof crypto.randomUUID === 'function') {
    return crypto.randomUUID();
  }

  // 2. 降级方案:使用历史兼容性更好的 crypto.getRandomValues
  if (typeof crypto !== 'undefined' && typeof crypto.getRandomValues === 'function') {
    const bytes = new Uint8Array(16);
    crypto.getRandomValues(bytes);

    // 遵循 RFC 4122:设置版本号为 4 (0100xxxx)
    bytes[6] = (bytes[6] & 0x0f) | 0x40;
    // 遵循 RFC 4122:设置变体号为 10xxxxxx (8, 9, a, b)
    bytes[8] = (bytes[8] & 0x3f) | 0x80;

    // 格式化为 8-4-4-4-12 的十六进制字符串
    const hex = Array.from(bytes, b => b.toString(16).padStart(2, '0')).join('');
    return [
      hex.substring(0, 8),
      hex.substring(8, 12),
      hex.substring(12, 16),
      hex.substring(16, 20),
      hex.substring(20, 32)
    ].join('-');
  }

  // 3. 极端受限环境兜底(如非 HTTPS 且无 Web Crypto 的旧环境)
  return 'xxxxxxxx-xxxx-4xxx-yxxx-xxxxxxxxxxxx'.replace(/[xy]/g, function(c) {
    const r = (Math.random() * 16) | 0;
    const v = c === 'x' ? r : (r & 0x3 | 0x8);
    return v.toString(16);
  });
}

// 执行测试
console.log(safeRandomUUID());
// 示例输出: "3d5f848b-3db4-46b6-9bb2-15f94957e62a"if (!crypto.randomUUID),并使用上述降级逻辑完成 Polyfill 挂载,从而使业务代码中均可直接书写原生的 crypto.randomUUID()。
六、总结与工程选型建议
回顾 JavaScript 在过去十余年中关于唯一标识符的处理方案,从早期依赖第三方大型库到如今平台原生标准化,crypto.randomUUID() 展现了现代 Web 标准演进的巨大优势:
- 优先选用原生 API:在现代纯前端单页应用或 Node.js 服务端应用中,强烈建议将
crypto.randomUUID()作为默认首选,直接废弃项目中陈旧的uuidnpm 依赖,进一步缩减依赖供应链与打包产物体积。 - 警惕非安全上下文部署:必须牢记浏览器端对 Secure Context(HTTPS / localhost)的硬性要求。对于企业内网通过非安全 HTTP 访问的管理后台,务必引入基于
crypto.getRandomValues的降级工具函数以避免线上抛出TypeError。 - 避免滥用伪随机数替代:切勿使用
Math.random()拼接核心业务数据的唯一 ID。无论是分布式会话标识、订单防重标记还是链路追踪,底层的不可预测性与密码学随机熵是系统稳定与安全运转的基石。
怎么在本地运行JavaScript脚本:Node.js下载安装与环境配置教程
2026-11-05 09:02:33
JavaScript开发环境怎么搭建:Node.js安装与VS Code配置指南
2026-11-03 23:36:59
JavaScript零基础入门:环境搭建与第一个Hello World
2026-11-03 23:34:09
NW.js 是什么:基于 Chromium 和 Node.js 的桌面应用框架
2026-11-03 15:14:00
nvm、n 和官方安装包:哪种 Node.js 升级方式更适合你
2026-11-03 14:54:28