

JavaScript变量声明let/const区别及数据类型详解
深入解析JavaScript中let与const变量声明的核心区别、作用域规则与暂时性死区,并系统梳理基本数据类型与引用类型的内存存储机制与类型判断方法。
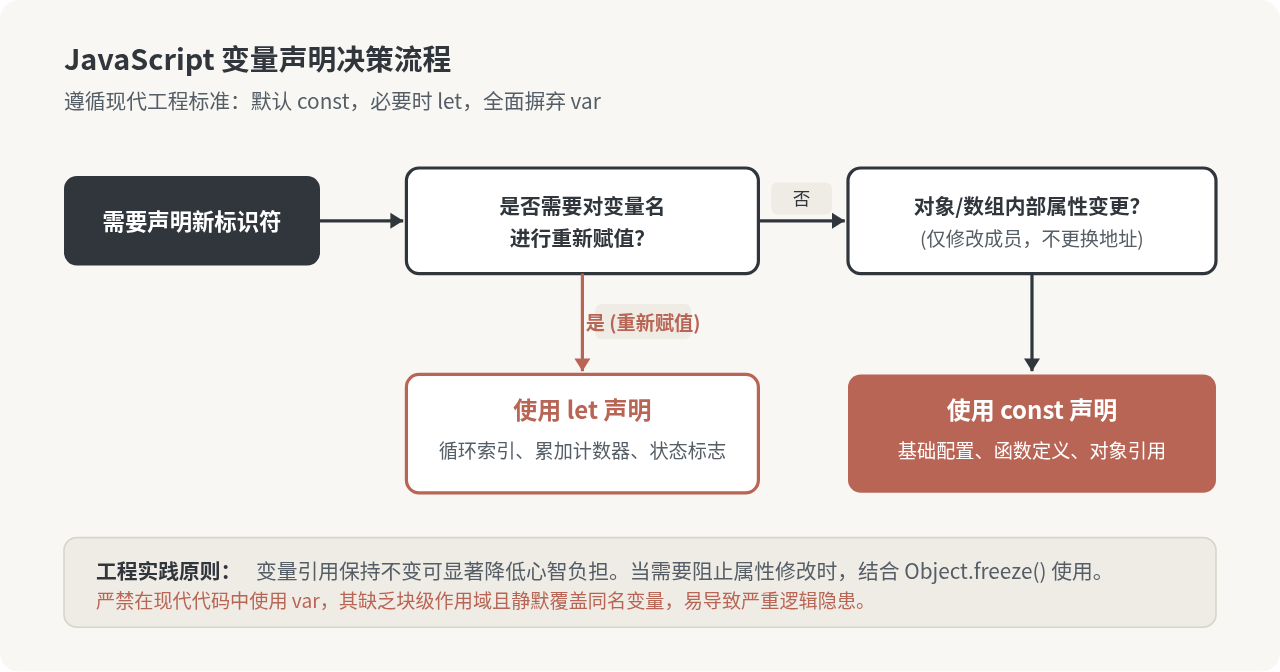
在现代 JavaScript(ES6及之后)开发中,变量声明与数据类型构成了语言执行机制的基石。传统声明关键字 var 由于存在变量提升、无块级作用域以及允许重复声明等缺陷,已被 const 与 let 全面取代。两者的选择边界非常明确:默认优先使用 const,仅在变量必须被重新赋值时使用 let;与此同时,深入理解 JavaScript 的 7 种原始数据类型与引用类型的栈堆内存分布机制,是规避数据意外突变、处理深浅拷贝及编写健壮代码的前提。
一、let 与 const 的核心特性与关键区别
let 和 const 都是 ES6 引入的块级作用域变量声明方式,旨在解决 var 所带来的作用域外溢与赋值失控问题。两者在作用域级别与生命周期机制上完全一致,核心差异在于标识符是否允许重新绑定。
1. 重新赋值与初始化限制
const 用于声明一个常量引用。使用 const 声明的变量必须在声明的同时赋予初始值,且一旦绑定,后续不能通过赋值运算符(=)改变该标识符所指向的内存地址。如果尝试对 const 重新赋值,引擎会直接抛出 TypeError: Assignment to constant variable。
let 则声明一个可变的变量标识符。它可以在声明时不赋初始值(默认初始化为 undefined),并且后续可以根据业务逻辑多次重新赋值:
// const 必须初始化且不可重新赋值
const MAX_RETRY_COUNT = 3;
// MAX_RETRY_COUNT = 5; // 抛出 TypeError

// let 允许后续重新赋值
let currentRetry = 0;
currentRetry += 1; // 正常执行
2. 块级作用域约束
let 与 const 均严格遵循块级作用域(Block Scope)。大括号 { ... }(如 if 分支、for 循环、while 循环乃至独立代码块)会形成一个独立的作用域区间,块内部声明的变量在块外部完全不可见:
if (true) {
  let blockVariable = "内部数据";
  const blockConstant = 100;
}
// console.log(blockVariable); // 抛出 ReferenceError: blockVariable is not defined
// console.log(blockConstant); // 抛出 ReferenceError: blockConstant is not defined
这一特性彻底解决了 var 在循环计数器中外溢到外部函数的典型问题。在 for (let i = 0; i < 5; i++) 中,每次循环迭代都会创建一个全新的独立词法作用域绑定,使异步回调能够正确捕获当前的迭代值,无需借助立即执行函数表达式(IIFE)。
二、暂时性死区(TDZ)与底层执行机制
许多初学者容易产生误解,认为“var 存在变量提升,而 let 和 const 没有提升”。这种说法在底层执行规范中是不严谨的。
1. 变量生命周期的三阶段
在 V8 等现代 JavaScript 引擎中,变量的建立分为三个阶段:创建(Declaration/Creation)、初始化(Initialization)和赋值(Assignment)。
- var 的生命周期:当进入函数作用域或全局作用域时,
var的创建与初始化是同时进行的。引擎在执行任何代码前,已经将var变量挂载在环境记录中并直接赋予初始值undefined。因此在代码书写位置之前访问该变量不会报错,只会读取到undefined。 - let / const 的生命周期:在进入块级作用域时,引擎在编译阶段同样会捕获到该变量的声明(完成“创建”绑定),但不会执行初始化。从块级作用域起点到变量正式声明的那一行代码之间的区间,被称为暂时性死区(Temporal Dead Zone, TDZ)。
在 TDZ 期间,该标识符虽然已经存在于词法环境记录中,但处于“不可访问”状态。任何对该标识符的读取、修改甚至使用 typeof 进行检查的操作,都会立刻触发 ReferenceError: Cannot access 'x' before initialization。
// 暂时性死区示例
function demonstrateTDZ() {
  // --- x 的暂时性死区开始 ---
  // console.log(typeof x); // 同样抛出 ReferenceError,不再有 typeof 的安全保障
  // console.log(x);        // 抛出 ReferenceError

  let x = 42; // --- x 的初始化完成,暂时性死区结束 ---
  console.log(x); // 正常输出 42
}
demonstrateTDZ();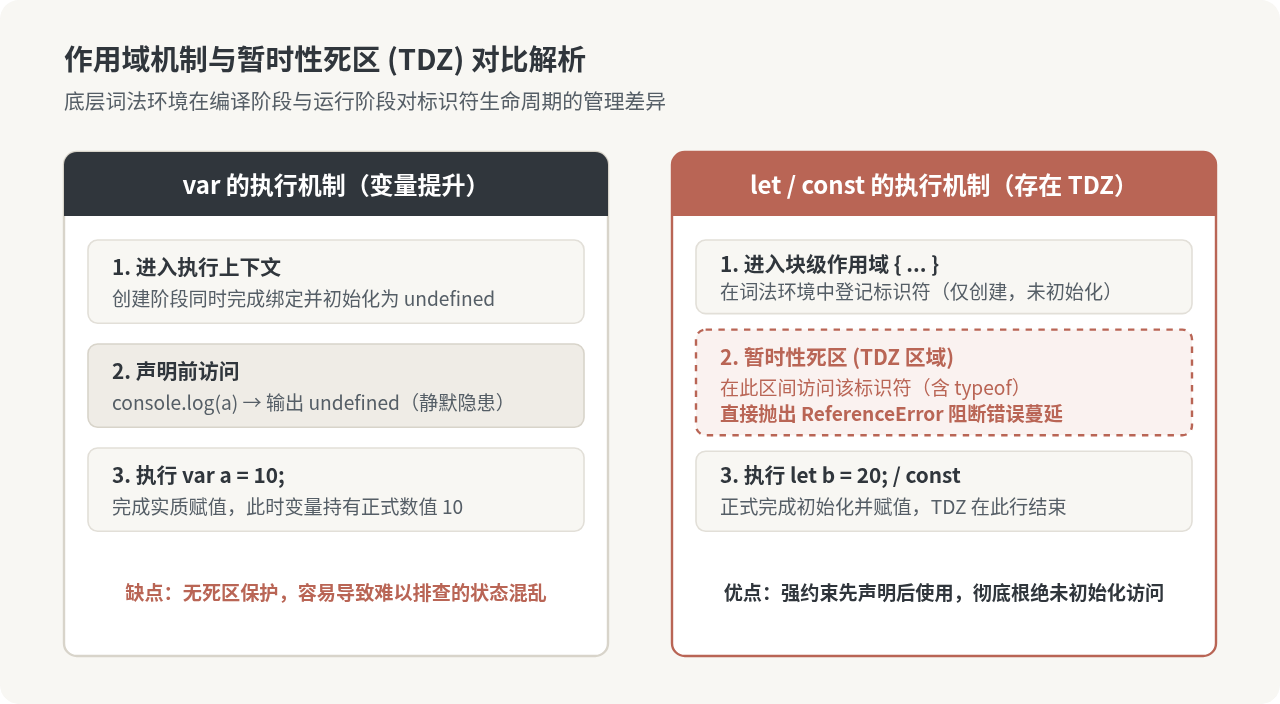
三、JavaScript 数据类型全景与内存分布
JavaScript 是一种动态弱类型语言。根据 ECMAScript 最新的规范标准,数据类型被划分为两大范畴:原始数据类型(Primitive Types)与引用数据类型(Reference Types)。
1. 7 种原始数据类型
原始数据类型的值直接存储在内存中,具备不可变性(Immutable)。当你操作一个原始值时,你改变的是变量的绑定值,而不是值本身:
Undefined:声明了变量但未赋值时的缺省状态,仅包含唯一值undefined。Null:表示空对象指针或无值状态,仅包含唯一值null。Boolean:布尔逻辑值,仅有true和false。Number:符合 IEEE 754 双精度 64 位二进制浮点数,包含整数、小数、NaN以及正负无穷(Infinity)。String:表示文本序列的字符集合,以 UTF-16 单元存储,字符串一旦创建其字符不可被原位篡改。Symbol:ES6 引入的唯一且不可变的原始值,常用于对象私有属性键,避免属性名冲突。BigInt:ES2020 引入,用于表示超出Number.MAX_SAFE_INTEGER(\(2^{53} - 1\))的安全大整数,数字末尾以n结尾(如9007199254740995n)。
2. 引用数据类型(Object)
除了上述 7 种原始类型外,JavaScript 中所有其他结构本质上都是对象(Object)。这包括:普通对象字面量({})、数组(Array)、函数(Function)、日期(Date)、正则表达式(RegExp)、Map、Set 等。
3. 栈内存(Stack)与堆内存(Heap)的分配模型
要深刻理解为什么 const 声明的对象允许修改属性,必须明确栈与堆的协作分工:
- 栈内存(Stack):由操作系统自动分配与释放,用于存储执行上下文中的基本类型变量值以及引用类型的内存地址指针。栈内存具有大小固定、连续、读写速度极高的特点。
- 堆内存(Heap):由程序在运行时动态分配,用于存储结构复杂、大小不固定的引用数据。垃圾回收器(GC)通过可达性分析定期清理无用引用的堆内存。
关键原理剖析:const 关键字锁定的仅仅是变量在栈内存中所保存的数据。对于原始类型,栈内存中存储的就是具体数值,因此 const num = 10 无法被改写;而对于对象和数组,栈内存中存储的只是一个指向堆内存特定区域的十六进制引用指针(例如 0x0012AF)。执行 obj.name = "Alice" 仅改变了堆内存中的数据,栈中的指针值未发生任何变动,因此不会违反 const 的约束。
// const 引用类型的行为验证
const user = { name: "Tom", age: 20 };

// 合法操作:修改堆内存中的属性内容,栈中指针未变
user.age = 21;
user.role = "admin";
console.log(user); // 输出 { name: "Tom", age: 21, role: "admin" }

// 非法操作:尝试给 user 赋予新的对象地址(改变栈中指针)
// user = { name: "Jerry" }; // 抛出 TypeError: Assignment to constant variable

// 如需实现真正的浅层属性不可变,需使用 Object.freeze
const frozenConfig = Object.freeze({ timeout: 5000 });
// frozenConfig.timeout = 3000; // 严格模式下抛出 TypeError,普通模式下静默忽略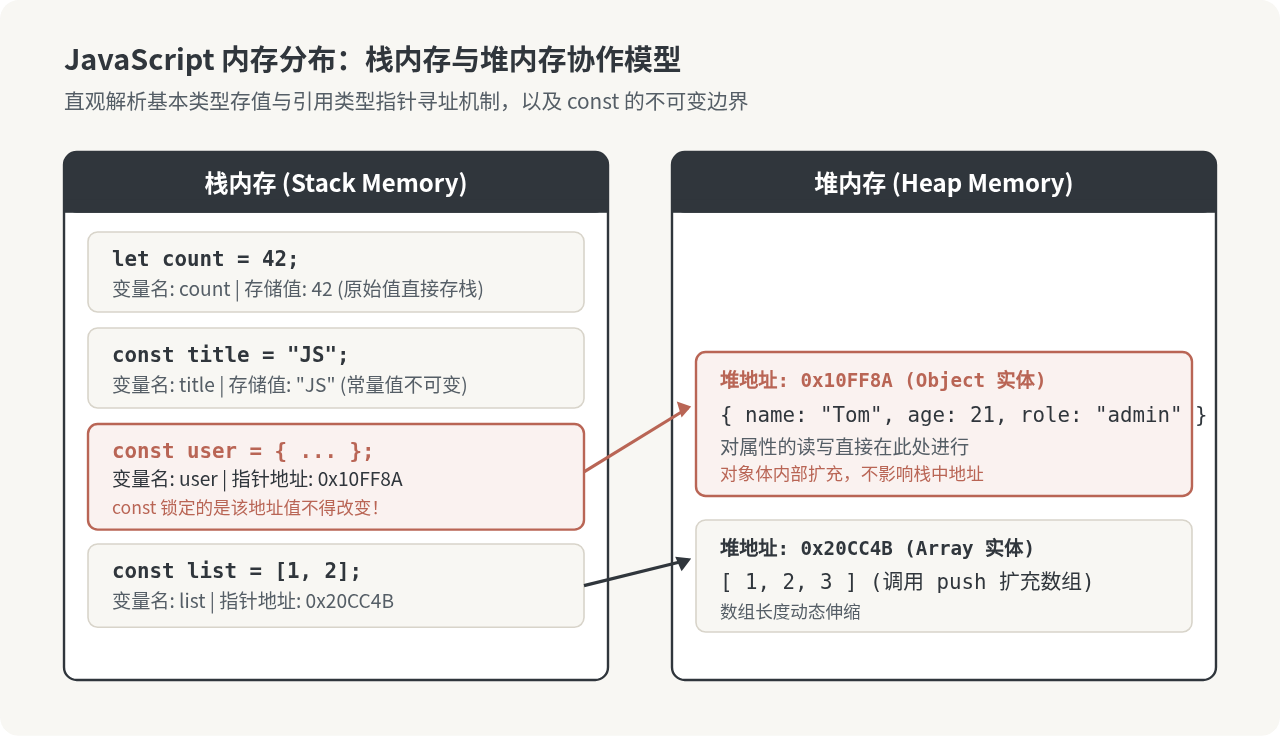
四、数据类型的精准检测方法与避坑指南
在实际工程场景中,动态检测变量类型是编写防御性代码的常见需求。JavaScript 提供了多种类型判断手段,但各自存在明确的适用边界与历史包袱。
1. typeof 运算符及其缺陷
typeof 是最基础的一元运算符,适用于快速判断基础原始类型和函数。其返回值均为全小写的字符串(如 "string"、"number"、"boolean"、"undefined"、"symbol"、"bigint"、"function")。
但 typeof 存在两个广为人知的重大限制:
- null 的历史遗留 Bug:
typeof null === "object"。这是 JavaScript 最初版本实现中的缺陷,因为早期对值的内部表示中,对象的类型标签是 0,而null的空指针也是全零表示,导致类型标签误判。这一表现已被规范永久保留,排查null必须使用恒等比较val === null。 - 无法细分复杂对象:对于普通对象、数组、日期、正则表达式等,
typeof一律返回"object"。例如typeof [] === "object",无法用于数组校验。
2. instanceof 原型链判定及其局限
instanceof 用于检测构造函数的 prototype 属性是否存在于某个实例对象的原型链上:
const arr = [1, 2, 3];
console.log(arr instanceof Array);  // true
console.log(arr instanceof Object); // true
instanceof 的局限在于:第一,无法检测原始基本数据类型(如 "str" instanceof String 返回 false);第二,在跨框架(跨 iframe、多窗口)环境下,不同环境拥有完全隔离的内置对象原型,来自子 iframe 的数组其实例无法通过主页面的 arr instanceof Array 校验。
3. 标准工业级解决方案:Object.prototype.toString.call()
在不引入外部库的情况下,最通用、精确且无视执行上下文环境的检测方案,是借用 Object.prototype 上的原生 toString 方法。该方法会根据规范内部的 [[Class]] 或 Symbol.toStringTag 属性,返回形如 [object Type] 的格式字符串:
// 工业级类型判断辅助函数
function getExactType(target) {
  return Object.prototype.toString.call(target).slice(8, -1).toLowerCase();
}

console.log(getExactType(null));        // "null"
console.log(getExactType(undefined));   // "undefined"
console.log(getExactType(123));         // "number"
console.log(getExactType("abc"));       // "string"
console.log(getExactType([1, 2]));      // "array"
console.log(getExactType({}));          // "object"
console.log(getExactType(/test/));      // "regexp"
console.log(getExactType(new Date()));  // "date"
console.log(getExactType(new Map()));   // "map"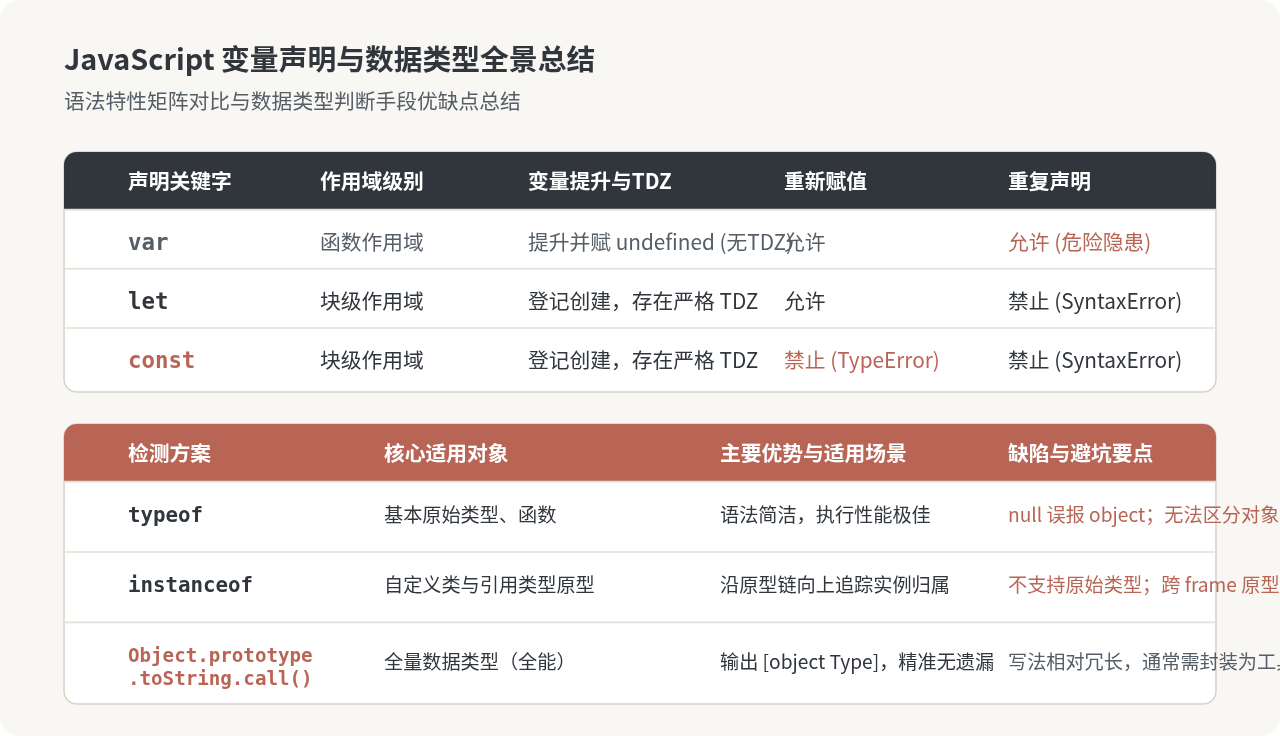
五、工程编码规范与总结
综合上述语言特性的深层机制,现代前端与 Node.js 工程中应遵循以下三条声明与类型处理原则:
- 声明基准法则:编码时一律默认使用
const进行声明。只有当你明确知道该变量会在后续代码中被赋予新值时(例如计数器递增、累加计算、状态切换),才退回使用let。团队代码库中应配置 ESLint 规则(如prefer-const与no-var)进行强制约束。 - 防御对象突变:当使用
const声明配置对象或静态常量字典时,需清醒认识到其属性依然可以被增删改查。若需实现不可篡改性,必须配合Object.freeze()或使用不可变数据结构工具。 - 严谨的类型防御:对基础数据类型检测优先使用
typeof(同时显式过滤val === null),对复杂数据结构及入参防御性校验,统一使用Object.prototype.toString.call()或针对特定类型的原生判定方法(如Array.isArray())。
JS运算符优先级与结合性的区别是什么?
2026-11-05 13:22:02
JS Map怎么只遍历Key或Value
2026-11-05 13:00:36
D3.js 与 ECharts 选型对比:灵活性 vs 开发效率
2026-11-05 09:45:01
为什么JS中typeof []返回object:数组类型检测误区解析
2026-11-04 19:50:47
D3.js 新手入门:环境搭建与第一个条形图实现
2026-11-04 10:49:48







