点击链接页面刷新怎么办?用 javascript:void(0) 解决死链接问题
在网页制作中,点击无跳转目标的超链接常常引发页面无故刷新或视口跳顶。本文系统剖析死链接导致页面刷新的深层原因,详细讲解 javascript:void(0) 的语法原理与操作修复步骤,并对比现代前端交互的最佳实践。
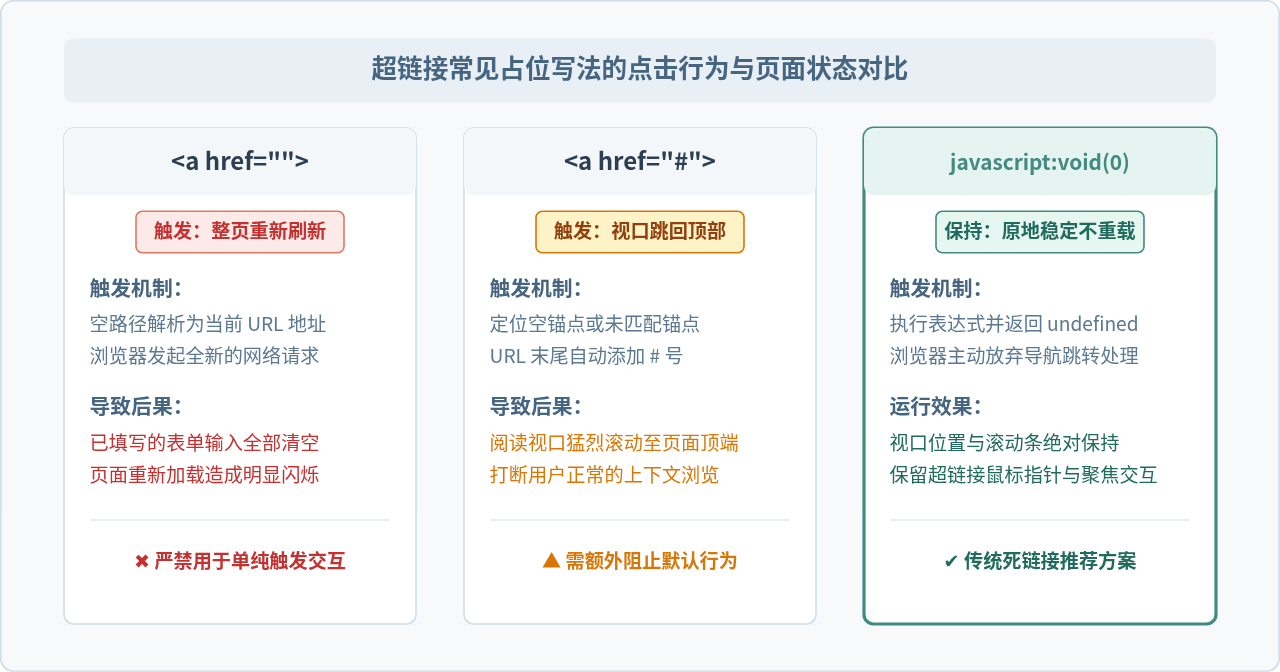
<a href="">,点击后便会引发页面整体刷新,使已填数据彻底丢失;若写成 <a href="#">,页面又会瞬间急剧跳回顶端。解决这类“死链接”副作用最直接有效的方法,是在超链接地址中写入 href="javascript:void(0)"。它能够完整保留超链接原生的鼠标手型与可聚焦交互,同时指示浏览器切断导航动作,让页面停留在原地。
一、为什么点击死链接会引起页面刷新或跳动?
超链接(<a> 标签)的设计初衷是用于文档之间的寻址与跳转。浏览器在监听到点击事件后,第一反应就是读取并解析其 href 属性的值。如果开发者没有提供实际的网页地址,而是试图利用空值或占位符来临时充当按钮,就会触发浏览器的底层默认导航逻辑:
- 空属性引发整页重新加载(
href=""):在 HTML 标准中,相对路径如果是空字符串,浏览器会根据当前文档的基准 URI 将其解析为当前页面本身。这意味着每次点击都会向服务器重新请求本页面并完成完整的重载流程,导致未保存的表单数据清空、滚动条复位、网络资源重复加载。 - 空锚点引发视口跳顶(
href="#"):井号#代表页面内部的片段标识符(Fragment Identifier)。当紧随其后的锚点名称为空时,浏览器会默认寻址到文档的根节点,从而驱动视口瞬间强行滚回页面最上方,打断用户的浏览心流。 - 什么是“死链接”:在实际前端开发与页面排版中,常有一些不需要跳转、仅用于触发特定逻辑的控件。如果使用未经过处理的超链接作为载体,它们就被称为死链接(Dummy Link)。如果处理不当,这类链接往往会带来难以预料的刷新与滚动 Bug。
二、深入剖析:javascript:void(0) 的运作原理
要透彻理解 javascript:void(0) 为何能避免刷新,需要将其拆解为两个核心环节:伪协议机制与 void 运算符特性。
1. javascript: 伪协议分流
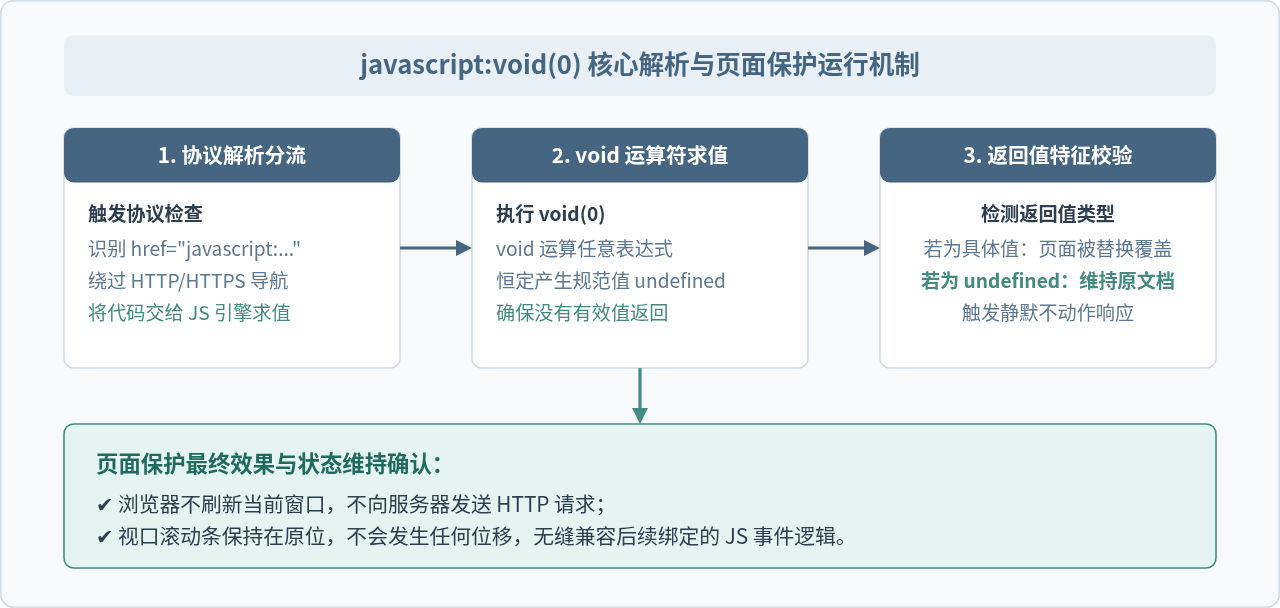
当浏览器看到链接以 javascript: 开头时,它不会将其视为标准的 HTTP/HTTPS 网络地址,而是将其识别为一段需要在当前文档环境中即刻求值的脚本代码。这个过程由浏览器的协议分流模块接管,直接将冒号后面的表达式传递给内置的 JavaScript 执行引擎。
2. void 运算符的求值规则
在 ECMAScript 规范中,void 属于一元运算符。它的明确定义是:计算其操作数表达式,但无条件返回 undefined。因此,无论传入什么参数(例如 void(0)、void 0 或 void("hello")),运算结果完全恒等于原始值 undefined。之所以普遍选用数字 0,仅仅是因为它字符最短、输入最快且执行消耗极低。
3. 浏览器的“无动作”判定规则
关键的魔法在于浏览器对 javascript: 伪协议返回值的处理准则:
- 如果脚本执行后返回了具体的有效值(例如字符串
javascript:'Hello World'),浏览器会判定该脚本输出了新页面内容,从而清空当前页面,将该返回值作为新的文档主体渲染; - 如果脚本执行后返回的是
undefined,浏览器便会判定“该脚本执行完毕但未生成新文档内容”,进而主动中断导航动作,既不更新 URL,也不重新渲染页面,完整维持现有的 DOM 树和滚动条位置。
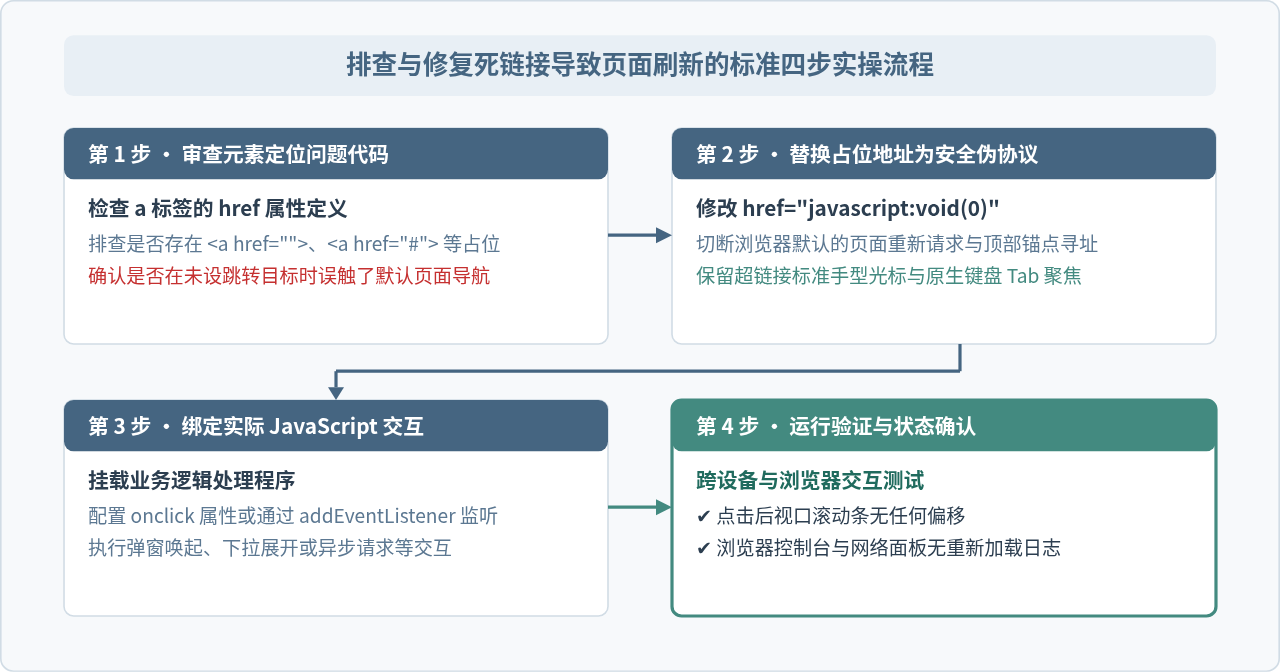
三、实战操作:排查与改造问题链接的标准四步
在实际维护项目或排查页面异常刷新 Bug 时,可以通过以下清晰的四个步骤进行针对性修复:
第 1 步:定位问题节点
打开浏览器的开发者工具(按 F12 或右键点击选择“检查”),切换到 Elements(元素)面板,全局检索出现异常刷新的链接,重点查看其 href 属性是否存在以下几种不合规写法:
<!-- 常见错误写法 1:空属性,点击直接刷新整个页面 -->
<a href="" onclick="openModal()">打开弹窗</a>

<!-- 常见错误写法 2:空锚点,点击导致视口强行跳回页面顶部 -->
<a href="#" onclick="openModal()">打开弹窗</a>
第 2 步:将占位地址替换为 javascript:void(0)
把属性修改为安全合规的 javascript:void(0)。这样能够彻底拦截原生页面的刷新与顶部跳转,且不需要改动既有的样式选择器:
<!-- 安全写法:切断导航,停留在原地 -->
<a href="javascript:void(0)" onclick="openModal()">打开弹窗</a>
第 3 步:绑定具体的业务交互逻辑
确保具体的交互逻辑由 onclick 属性或独立的脚本事件监听器处理。推荐使用现代标准的 DOM 监听方式:
<!-- HTML 结构 -->
<a id="myActionLink" href="javascript:void(0)">展开更多筛选条件</a>

<!-- JavaScript 交互脚本 -->
<script>
  const link = document.getElementById('myActionLink');
  link.addEventListener('click', function(event) {
    // 执行业务逻辑,例如展开抽屉或发送异步统计
    console.log('用户触发了交互,页面平稳不刷新');
  });
</script>
第 4 步:跨浏览器验证与状态确认
完成修改后在浏览器中进行实测:连续点击该链接,观察浏览器地址栏末尾是否出现多余的 # 字符,观察 Network(网络)面板中是否有页面文档重新加载的请求。如果视口稳定停留在原处、页面数据无闪烁丢失,则表明修复成功。
四、进阶对比:现代前端中的替代方案与选型
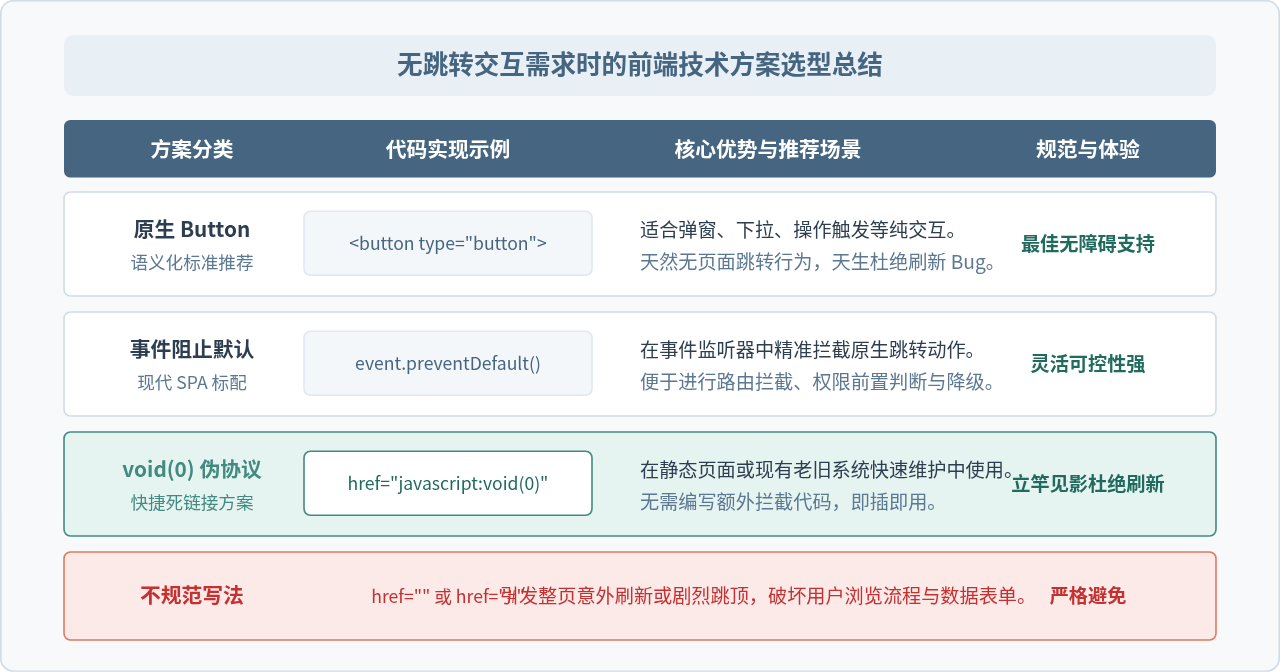
虽然 javascript:void(0) 能立竿见影地解决刷新问题,但在现代前端开发与无障碍访问规范(WAI-ARIA)要求下,我们还可以根据不同的架构环境选择更合适的技术手段:
1. 原生按钮:<button type="button">
如果一个界面元素的作用纯粹是“执行一个动作”(如提交数据、打开弹窗、删除项目)而不是“导航到某个地址”,那么在 HTML 语义中,它应当被声明为 <button> 而非 <a>。按钮默认没有导航跳转能力,使用 type="button" 可以完全杜绝表单提交与刷新:
<!-- 语义化标准推荐 -->
<button type="button" class="action-btn" onclick="openModal()">打开弹窗</button>优势:读屏软件能够准确向视障用户播报“按钮”角色;键盘用户只需按空格键或回车键即可轻松触发,具有天然的无障碍优势。
2. 显式拦截:event.preventDefault()
在单页应用(SPA)或工程化框架中,如果依然需要保留 <a> 标签的结构(例如为了利用现有 CSS 样式或提供友好的兜底 URL),可以在点击事件监听器中显式调用事件对象的 preventDefault() 方法:
<a id="editBtn" href="/backup-edit-page">快速编辑</a>

<script>
  document.getElementById('editBtn').addEventListener('click', function(e) {
    e.preventDefault(); // 阻断默认导航行为,杜绝刷新与跳顶
    showInlineEditor(); // 运行前端自定义逻辑
  });
</script>优势:具有渐进增强(Progressive Enhancement)特性。当用户禁用脚本或网络异常时,链接仍能以传统跳转方式作为兜底保证可用性。
五、注意事项与常见避坑要点
- 严格避免直接在 href 中写冗长业务代码:不要写成
href="javascript:alert(1);doSomething();"。这种写法混合了结构与行为,难以维护,且容易引发转义错误与 XSS 安全漏洞。业务逻辑应始终放到独立函数中。 - 内容安全策略(CSP)限制:在开启了严格 CSP 规则(如禁止
unsafe-inline)的安全环境中,浏览器可能会拦截javascript:伪协议的执行并报出安全警告。在受到 CSP 限制的现代系统里,优先采用<button>或addEventListener+e.preventDefault()是更规范的选择。 - 关于 void 的参数选择:
void(0)和void 0完全等价。部分开发者可能会好奇写成void(1)是否可行——答案是完全可行,因为void对任何入参都返回undefined。但遵循行业通用的void(0)能保持团队代码风格的一致性与可读性。
JavaScript将图片转换为Base64编码的两种途径
2026-11-05 16:43:05
怎么在 Vue 或 React 项目中正确集成 animate.js
2026-11-05 10:23:38
JS注册事件:addEventListener基础语法与参数详解
2026-11-05 08:44:56
JSP和JS的区别:运行环境与服务端/客户端职责解析
2026-11-04 23:34:36
pdf.js 官方下载地址:GitHub Release 获取预编译包
2026-11-04 23:07:27