

HTML网页中引入JavaScript的三种方式及区别
全面解析在HTML网页中引入JavaScript的三种常见方式:行内引入、内部脚本引入与外部文件引入,并从加载机制、维护性、性能缓存与安全性等多个维度进行深入对比和选型指导。
在构建 Web 页面时,HTML 负责组织网页的结构,CSS 负责页面的视觉表现,而 JavaScript 则赋予网页动态交互和逻辑处理能力。将 JavaScript 代码接入 HTML 文档,常见且标准的方式主要有三种:行内引入(Inline)、内部脚本引入(Internal)以及外部文件引入(External)。本文将详细介绍这三种方式的具体语法规则、生效场景以及关键差异,帮助开发者根据实际场景做出合理的架构选择。
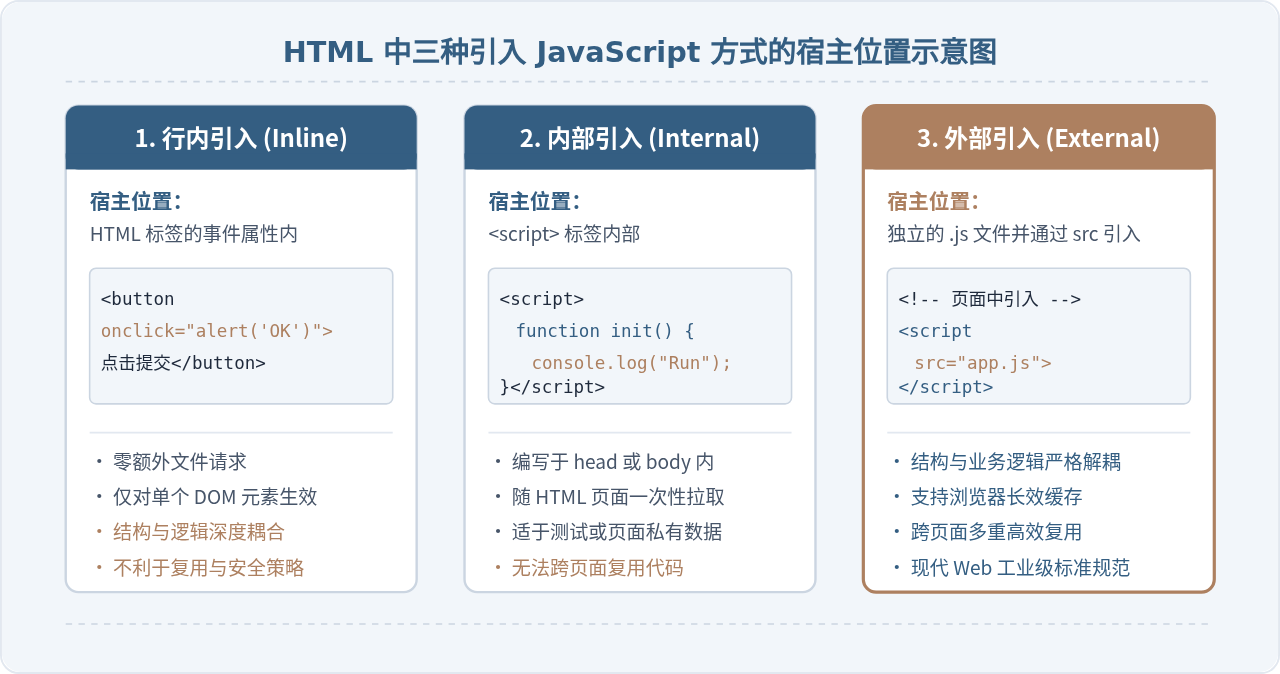
一、行内引入(Inline Script)
行内引入是将 JavaScript 代码作为属性值,直接嵌入在具体的 HTML 标签内部。常见的实现形式包括利用标签的事件属性(如 onclick、onmouseover 等),或者在超链接的 href 属性中使用 javascript: 伪协议。
1. 常见代码形式
<!-- 通过事件属性执行脚本 -->
<button onclick="alert('用户点击了提交按钮!')">点击提交</button>

<!-- 通过超链接伪协议执行脚本 -->
<a href="javascript:void(0);" onclick="console.log('触发操作');">操作链接</a>
2. 特点与局限性
行内引入的做法非常直观,无需在文档中声明额外的标签或独立文件,点击元素即可直接触发。然而在实际工程开发中,行内引入存在明显缺点:
- 违反关注点分离原则:HTML 本应专注于文档的内容结构,内嵌逻辑代码会导致标记语言与脚本语言混杂,代码臃肿且极难阅读。
- 无法复用与难以维护:如果多个页面元素需要相同的点击逻辑,必须逐个标签重复复制该段脚本。一旦逻辑需要修改,必须全量逐一排查。
- 受严格内容安全策略(CSP)限制:现代网站普遍采用 CSP 来防范 XSS(跨站脚本攻击),在默认安全策略下,浏览器会直接阻止行内执行未经签名的代码。
二、内部脚本引入(Internal Script)
内部脚本引入是在 HTML 文件内使用 <script> 标签,将所有的 JavaScript 代码包裹在标签体内。该方式让代码脱离了具体的标签属性,集中在一个或数个脚本区域内进行管理。
1. 常见代码形式
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>内部脚本示例</title>
</head>
<body>
  <h1 id="title">欢迎访问</h1>

  <script>
    // 内部脚本集中处理逻辑
    const titleElement = document.getElementById('title');
    titleElement.addEventListener('click', function() {
      console.log('标题被点击,执行业务逻辑');
    });
  </script>
</body>
</html>
2. 放置位置的影响
内部 <script> 标签通常放置在两个位置:
- 放置在
<head>标签中:由于浏览器是自上而下逐行解析 HTML,当解析到<head>中的脚本时,页面底部的 DOM 元素尚未被构建完成。如果在脚本中直接通过 DOM API 获取元素,会返回null,此时通常需要依赖DOMContentLoaded事件或者window.onload。 - 放置在
<body>的最底部:这是传统开发中的标准实践。放置在此处能保证在执行脚本时,页面中的 HTML 元素已经全部解析完毕,避免了白屏阻塞和未加载元素的访问异常。
三、外部文件引入(External Script)
外部引入是将 JavaScript 代码保存在扩展名为 .js 的独立外部文件中,随后在 HTML 页面中通过 <script src="文件路径"></script> 标签进行引用。这是当前中大型 Web 项目与生产环境中的标准写法。
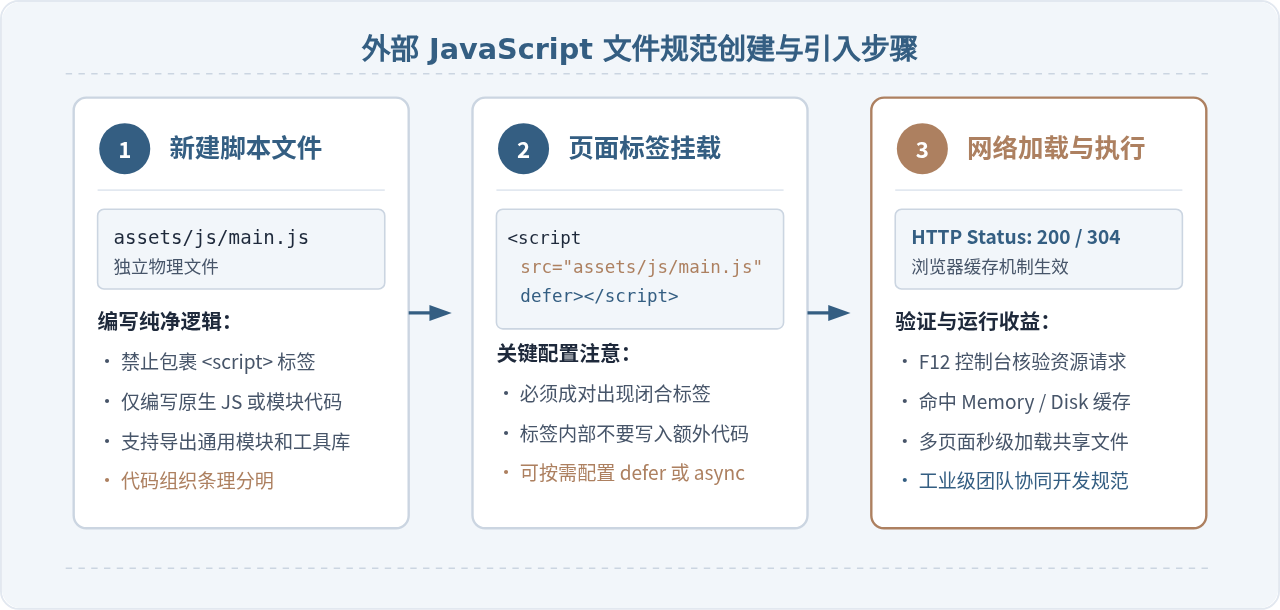
1. 外部引入的操作流程与代码
在项目中创建一个独立的 JavaScript 文件,例如 assets/js/app.js:
// assets/js/app.js
// 注意:外部 JS 文件内部直接编写逻辑,不需要、也不能写 <script> 标签
function calculateTotal(price, quantity) {
  return price * quantity;
}
console.log('外部脚本加载完成,准备就绪');
在 HTML 文档中通过 src 属性指定其相对路径或网络绝对路径:
<!-- 引入本地相对路径文件 -->
<script src="./assets/js/app.js"></script>

<!-- 引入 CDN 远程脚本资源 -->
<script src="https://cdn.example.com/libs/axios.min.js"></script>
重要注意:当 <script> 标签包含了 src 属性后,该标签体内部写入的任何 JavaScript 代码都将被浏览器直接忽略!例如 <script src="app.js">console.log('这段不会运行');</script>。
四、三种引入方式的核心机制对比
为了更清晰地理解三种方式在底层运作中的差异,我们需要从浏览器的解析执行流程与资源缓存网络层进行对比分析。
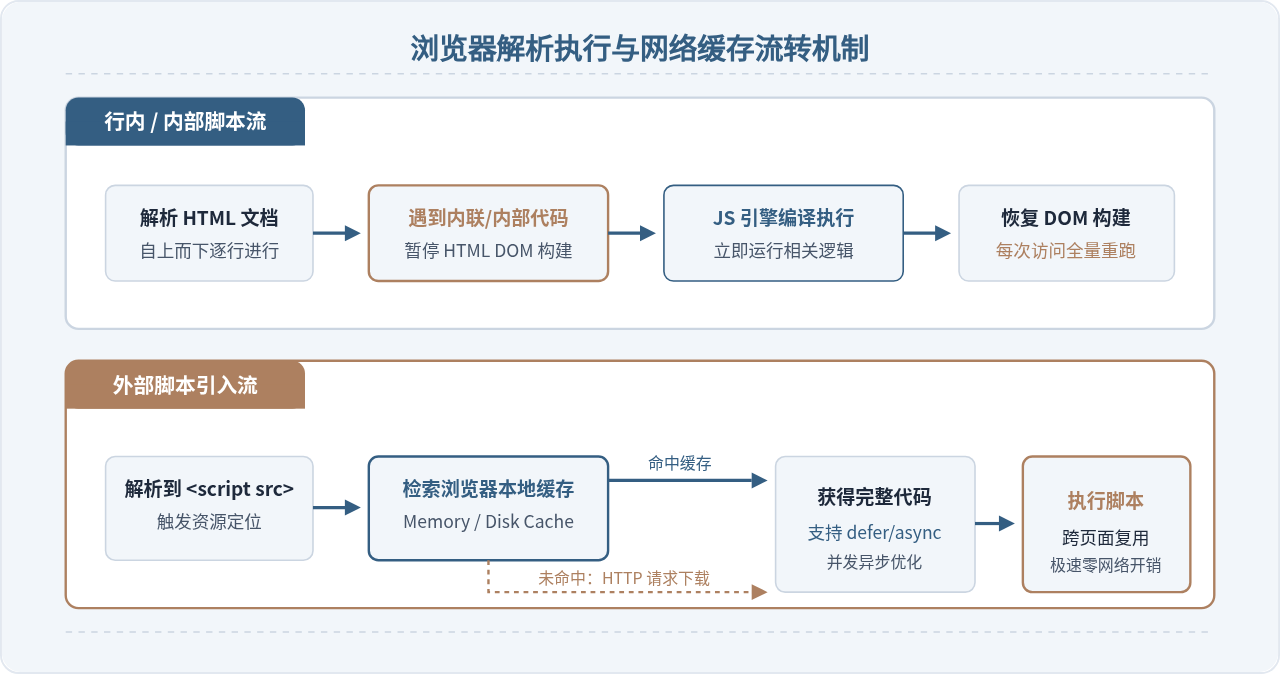
1. 核心差异对比表格
| 对比维度 | 行内引入 (Inline) | 内部引入 (Internal) | 外部引入 (External) |
|---|---|---|---|
| 代码关注点分离 | 极差(逻辑直接嵌入 HTML 属性) | 一般(同文件不同标签分区) | 优秀(独立 .js 物理文件解耦) |
| 多页面代码复用 | 完全无法复用,必须反复复制 | 仅能在当前 HTML 文档中使用 | 极佳(多页面通过同一个 URL 引入) |
| 浏览器缓存利用 | 无缓存(跟随 HTML 每次重新下发) | 无独立缓存(受限于 HTML 更新) | 支持强缓存与协商缓存(304/Disk) |
| 加载与解析控制 | 绑定特定 DOM 事件触发 | 阻塞式同步解析执行 | 支持 defer 和 async 属性异步调度 |
| 内容安全策略 (CSP) | 默认被禁止,存在高 XSS 风险 | 需配置特定哈希 (Hash) 或 Nonce | 天然友好,直接配置可信域名白名单 |
2. 异步加载属性:defer 与 async 的支持
外部引入相比前两者的一大核心优势,在于支持现代浏览器的异步加载控制属性:
defer属性:浏览器在后台异步下载脚本,不会阻塞 HTML 文档的解析;等到整个文档解析完成之后、DOMContentLoaded触发之前,按照脚本在页面中出现的顺序依次执行。async属性:脚本同样在后台异步下载,但只要下载完成便会立即打断 HTML 解析并执行。因此多个带async的脚本无法保证执行顺序,通常适用于独立的统计分析脚本(如 Google Analytics)。
五、常见问题与避坑指南
-
同时使用
src与标签体脚本:初学者容易写出
<script src="a.js">console.log('test')</script>的代码。请务必记住:一旦声明了src属性,标签内部的任何脚本均会被静默忽略。如果同时需要引入外部库并执行本页代码,应将其拆分为两个独立的<script>标签。 -
标签自闭合导致页面解析异常:
HTML5 规范中,
<script>必须显式成对出现,即必须写为<script src="app.js"></script>。如果误写成<script src="app.js" />,浏览器无法识别自闭合语法,会导致该标签之后的所有 HTML 标签全部被误判为脚本内容,从而造成后续页面整体空白崩溃。 -
未等待 DOM 树构建即操作节点:
在没有配置
defer属性的情况下,若直接将<script>放置在<head>内操作document.getElementById(),常常抛出Cannot read property of null错误。生产开发中请优先使用defer属性,或者将脚本置于</body>标签闭合前。
六、总结
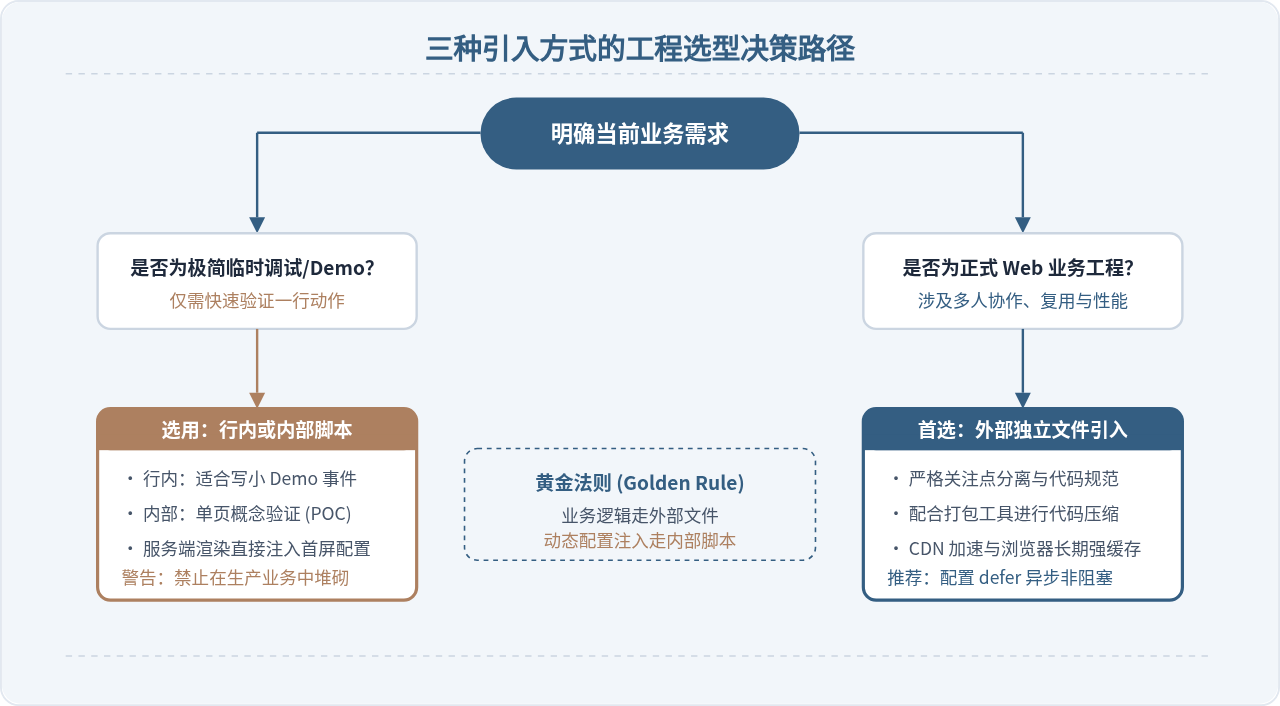
在 HTML 中引入 JavaScript 的三种方式各具特点:
- 行内引入:简单直接,但造成代码与结构混杂、无法跨元素复用且存在安全隐患,现代规范中除极少数简单调试外应严格避免使用。
- 内部脚本:无需发起额外的资源请求,适合页面独有的初始化配置、动态模板数据注水或快速原型编写。
- 外部引入:实现 HTML 与 JavaScript 的彻底解耦,具备优异的代码复用性、可维护性以及浏览器长效缓存能力,配合
defer机制更能大幅提升首屏加载性能,是现代 Web 开发的工业级推荐标准。
sigma.js 怎么实现节点点击、拖拽与悬停提示交互
2026-11-05 15:03:27
Matter.js 与 PixiJS/Three.js 集成:分离物理计算与渲染
2026-11-05 13:43:48
主流JS弹幕库选型指南:Danmaku.js等库的功能与体积对比
2026-11-05 09:28:19
JavaScript点击事件监听与交互效果实例
2026-11-05 09:10:19
自定义JS颜色选择器UI样式与交互细节
2026-11-05 09:09:06
相关标签:







