

JavaScript初学者常犯的5个错误及避坑指南
针对JavaScript初学者的5个典型错误进行深入剖析,涵盖相等比较、变量作用域、异步顺序、对象引用和事件监听器,提供清晰的原理图解、代码示例与防御性编程避坑指南。
错误一:滥用宽松相等(==)导致的隐式类型转换陷阱
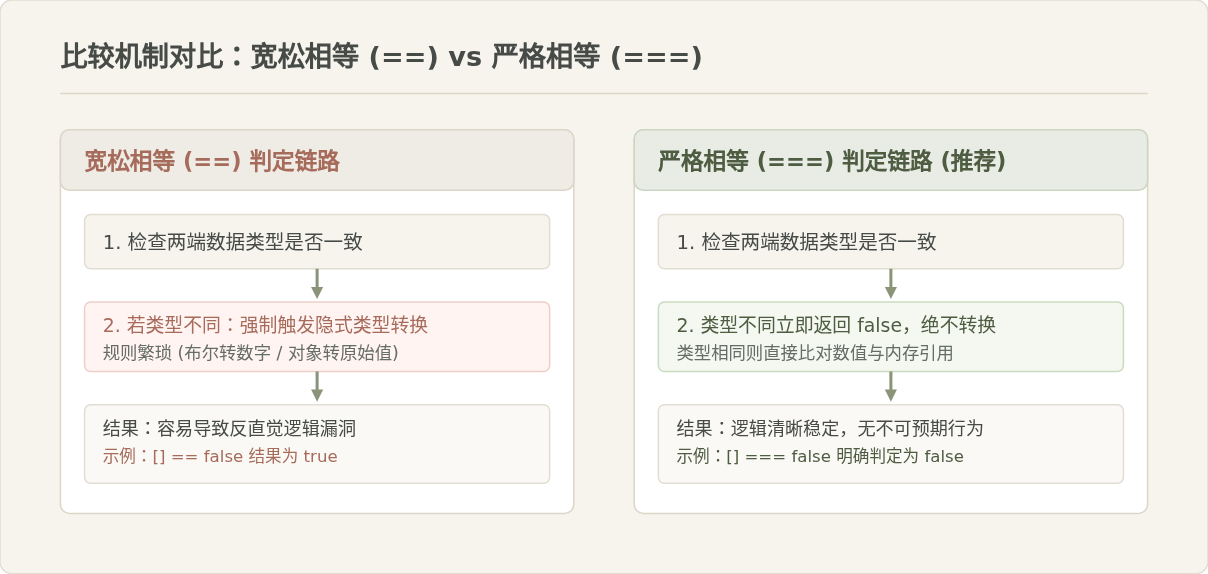
初学者在编写判断语句时,常常下意识地使用双等号 ==。在表面上看,== 似乎更加“智能”,能够自动忽略数据类型的差异直接比较内容,但实际上宽松相等触发的类型转换机制非常复杂,极易产生反直觉的判断结果。
1. 为什么 == 会产生意料之外的结果
当使用 == 比较两个不同类型的变量时,JavaScript 引擎会按照抽象相等比较算法(Abstract Equality Comparison)强制进行类型转换。例如将布尔值或字符串转为数字后再进行数值比较,这会导致诸如 "0" == false 或 [] == false 均判定为 true。
// 示例:容易产生隐蔽 Bug 的宽松比较
console.log(0 == "");           // 示例输出: true
console.log("0" == false);      // 示例输出: true
console.log(false == []);       // 示例输出: true
console.log([] == 0);           // 示例输出: true
console.log(null == undefined); // 示例输出: true
console.log("\t\r\n" == 0);     // 示例输出: true
2. 常见认知辨析:“既然宽松相等能同时处理 null 和 undefined,为什么不能常规使用?”
部分初学者认为 val == null 可以一行代码同时拦截 null 与 undefined,因此推导宽松相等更省事。这种写法在特定习惯下的确成立,但如果把它泛化为全局习惯,一旦遇到数字 0、空字符串 "" 或布尔值 false,宽松转换就会把合法输入误判为其他类型,引发严重的数据逻辑偏差。
3. 避坑指南与规范做法
日常业务代码中,应当 100% 优先使用严格相等 === 与严格不相等 !==。严格相等既检查数值又检查类型,不进行任何隐式转换,结果完全可预测。
// 正确做法:显式检查与严格匹配
const userInput = "";

// 避免:宽松相等会将空字符串误转为 0
if (userInput == 0) {
  // 当用户输入空字符串时,这里会被意外执行!
}

// 推荐:严格类型匹配,并显式表达业务意图
if (userInput === 0) {
  // 只有输入确实为数字 0 时才进入
}

// 检查是否为 null 或 undefined 的显式防御方法
if (userInput === null || userInput === undefined) {
  // 意图清晰,杜绝类型转换副作用
}
错误二:作用域混乱与滥用 var 导致的变量提升及泄漏
早期教程中经常出现 var 关键字,许多初学者在模仿时沿用 var 声明变量,导致代码在循环、条件分支中产生无法预期的状态覆盖。
1. var 与 let/const 的本质差异
var 具有函数作用域(Function Scope)而非块级作用域(Block Scope),并且存在变量提升(Hoisting)现象。在 if 或 for 代码块中通过 var 声明的变量会逃逸到包含它的外部函数甚至全局对象上。
// 错误示例:for 循环中 var 声明在异步回调中的典型灾难
for (var i = 0; i < 3; i++) {
  setTimeout(function() {
    console.log("var 循环索引:", i);
  }, 100);
}
// 示例输出:
// var 循环索引: 3
// var 循环索引: 3
// var 循环索引: 3
因为 var i 没有块级作用域,循环结束后变量 i 的最终值固定为 3,三个定时器回调共享同一个全局作用域下的 i,因而全部输出了 3。
2. 避坑指南:全面转向现代声明规范
- 默认使用
const: 如果一个标识符在初始化后不需要重新赋值,一律使用const,防止变量被意外重新绑定。 - 需要重新赋值时使用
let:let拥有严格的块级作用域,并在声明前存在暂时性死区(TDZ),任何提前访问都会直接抛出ReferenceError,帮助及早发现调用次序错误。 - 禁止在新代码中使用
var: 消除变量提升和全局对象属性污染。
// 修正做法:改用 let 获得块级独立绑定
for (let j = 0; j < 3; j++) {
  setTimeout(function() {
    console.log("let 循环索引:", j);
  }, 100);
}
// 示例输出:
// let 循环索引: 0
// let 循环索引: 1
// let 循环索引: 2
错误三:将异步代码误作为同步流程处理
JavaScript 运行在单线程事件循环机制上。初学者在调用 fetch 网络请求、文件读取或定时器时,经常误以为代码会按书写顺序逐行“等待完成后再往下执行”,从而直接去读取未决议的变量。
1. 典型错误:直接消费未完成的 Promise 结果
// 错误示例:误把异步请求当同步返回值使用
function getUserData(userId) {
  let result;
  fetch(`https://api.example.com/users/${userId}`)
    .then(response => response.json())
    .then(data => {
      result = data;
    });
  return result; // 致命错误:此时网络响应尚未到达,result 依然是 undefined!
}

const user = getUserData(101);
console.log(user); // 示例输出: undefined
2. 辨析:“在 forEach 里写 async/await 为什么不起作用?”
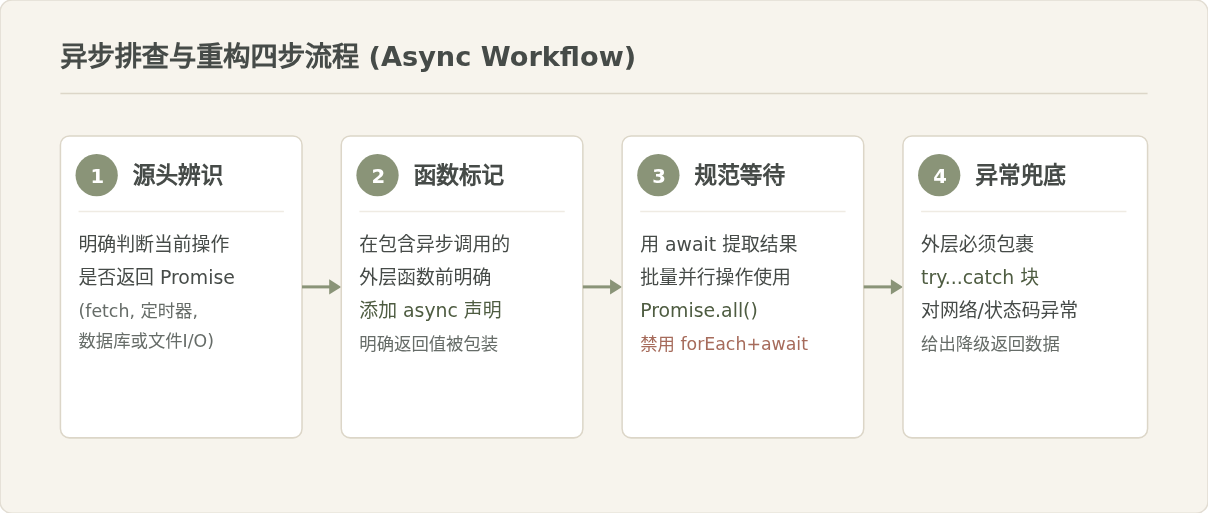
初学者尝试修复异步顺序时,常会写出 items.forEach(async (item) => { await doSomething(); })。他们以为外层会等待所有元素执行完成,实际上数组原型方法 forEach 并不关心回调函数返回的 Promise,它只会同步触发所有回调,导致循环外部的代码抢先执行。需要串行等待时应使用 for...of 循环,需要并行等待时应使用 Promise.all。
3. 标准避坑重构流程
处理异步逻辑时,应建立“识别异步来源 → 标记 async → 正确 await 决议 → 统一捕获异常”的标准化习惯。
// 修正做法:使用 async / await 与标准 try...catch 处理
async function getUserDataSafe(userId) {
  try {
    const response = await fetch(`https://api.example.com/users/${userId}`);
    if (!response.ok) {
      throw new Error(`HTTP 请求异常: ${response.status}`);
    }
    const data = await response.json();
    return data;
  } catch (err) {
    console.error("加载用户数据失败:", err.message);
    return null;
  }
}

// 消费端也必须以异步方式等待
async function renderPage() {
  const user = await getUserDataSafe(101);
  if (user) {
    console.log("成功获取用户:", user.name);
  }
}
错误四:对象和数组直接赋值导致的引用篡改与副作用
JavaScript 的数据类型分为两大类:原始类型(Primitive Types,如数字、字符串、布尔)与引用类型(Reference Types,如对象、数组、函数)。初学者习惯了原始类型的直接赋值行为,便理所当然地认为 const copy = original; 会生成一个全新独立的对象副本,从而引发严重的引用突变 Bug。
1. 引用传递的底层机制
在栈内存中,对象变量保存的仅仅是该对象在堆内存中的内存起始指针。当你将变量 objA 赋值给 objB 时,复制的仅仅是指针地址,两个变量在内存中依然指向同一块堆存储空间。对任意一个变量的属性进行修改,另一个变量都会同步受影响。
// 错误示例:直接赋值造成的引用数据意外篡改
const originalConfig = {
  theme: "light",
  timeout: 3000
};

// 误以为创建了新配置
const userConfig = originalConfig;
userConfig.theme = "dark"; // 意外突变!

console.log(originalConfig.theme); // 示例输出: "dark"(原始对象被直接篡改)
2. 辨析:“扩展运算符(...)能彻底解决对象复制吗?”
对象扩展运算符 { ...originalConfig } 或 Object.assign() 只能完成浅拷贝(Shallow Copy)。如果对象内部包含嵌套对象(例如 userInfo.settings.theme),浅拷贝只会复制第一层属性,嵌套属性引用的依然是同一个堆内存地址。因此,扩展运算符并非万能解药,对深层嵌套数据仍需保持警惕。
3. 正确的防修改复制策略
- 单层扁平对象: 使用对象展开运算符
const safeCopy = { ...source }。 - 深层复杂嵌套对象: 现代浏览器与 Node.js (v17+) 现已原生支持
structuredClone(),性能优于早期的JSON.parse(JSON.stringify(obj))且支持包含 Date、Set、Map 等复合类型。
// 修正做法:浅拷贝与原生深拷贝
const initialSettings = {
  user: "Alice",
  profile: { role: "admin", level: 5 }
};

// 1. 浅拷贝(仅适用于纯一维属性)
const shallow = { ...initialSettings };
shallow.user = "Bob"; // 不影响原对象的 user

// 2. 原生深拷贝(适用多层嵌套对象,彻底切断引用关系)
const deepCopy = structuredClone(initialSettings);
deepCopy.profile.role = "editor";

console.log(initialSettings.profile.role); // 示例输出: "admin"(安全保留)
console.log(deepCopy.profile.role);        // 示例输出: "editor"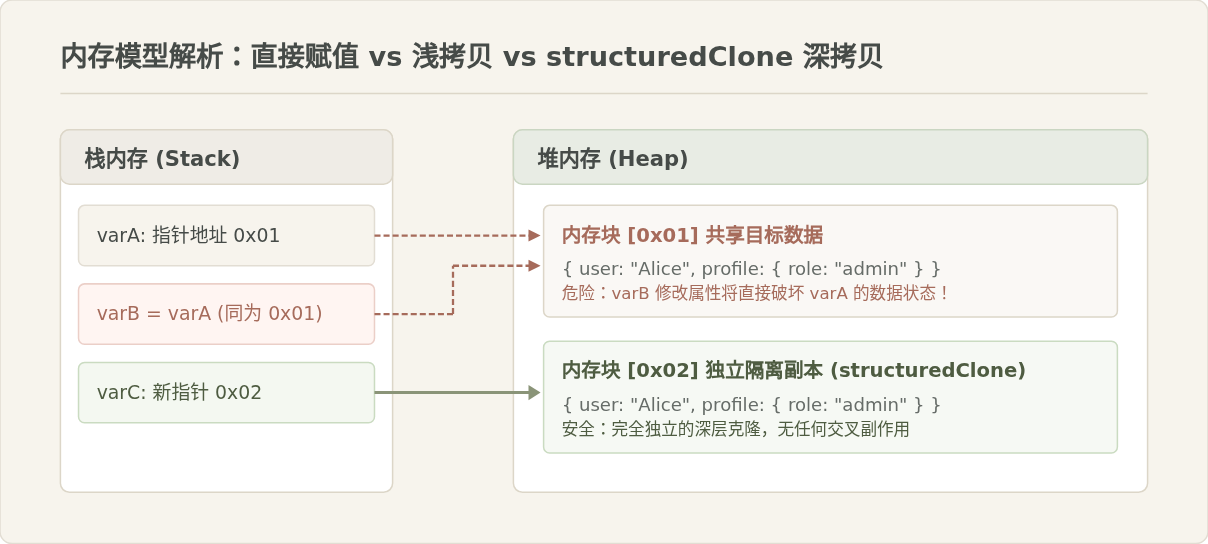
错误五:DOM 事件监听器未解绑与闭包引起的内存泄漏
在单页应用(SPA)或频繁更新的交互页面中,初学者常常只顾添加事件监听器(addEventListener),却从未考虑移除。更有甚者,将匿名回调函数直接写在挂载逻辑中,导致事件绑定不断叠加,引发严重的性能瓶颈甚至页面卡死崩溃。
1. 为什么匿名函数无法被 removeEventListener 移除
removeEventListener 移除监听器的核心前提是:传入的函数引用必须与当时添加时的函数引用完全一致。如果在注册时使用的是匿名函数或箭头函数,每次代码执行都会在内存中创建一个全新的函数实例,removeEventListener 根本无法匹配。
// 错误示例:以为移除了事件,实际毫无效果
const button = document.getElementById("submit-btn");

// 添加事件
button.addEventListener("click", () => {
  console.log("执行提交");
});

// 致命错误:这里的箭头函数是另一个新创建的对象,无法解绑!
button.removeEventListener("click", () => {
  console.log("执行提交");
});
2. 避坑指南:具名解绑与现代 AbortController 清理
针对事件解绑,推荐两种标准的工程化实践方式:
- 具名函数绑定法: 保存明确的函数引用,在组件卸载或生命周期结束时对称调用
removeEventListener。 - AbortController 信号解绑法: 现代 DOM 支持通过
signal配置参数传递控制器。调用一次controller.abort()即可一键注销绑定的全部关联监听器,非常适合批量清理。
// 做法一:保存具名函数引用(经典解绑方案)
function handleSubmit(event) {
  console.log("处理表单提交");
}
button.addEventListener("click", handleSubmit);
// 在页面销毁或不需要时精确解绑
button.removeEventListener("click", handleSubmit);

// 做法二:利用 AbortController 一键清除(推荐现代写法)
const controller = new AbortController();

window.addEventListener("resize", () => {
  console.log("窗口大小改变");
}, { signal: controller.signal });

window.addEventListener("scroll", () => {
  console.log("页面滚动");
}, { signal: controller.signal });

// 当页面离开或组件销毁时,一行代码注销所有监听器:
controller.abort();
避坑实践总结与防御性编码规范
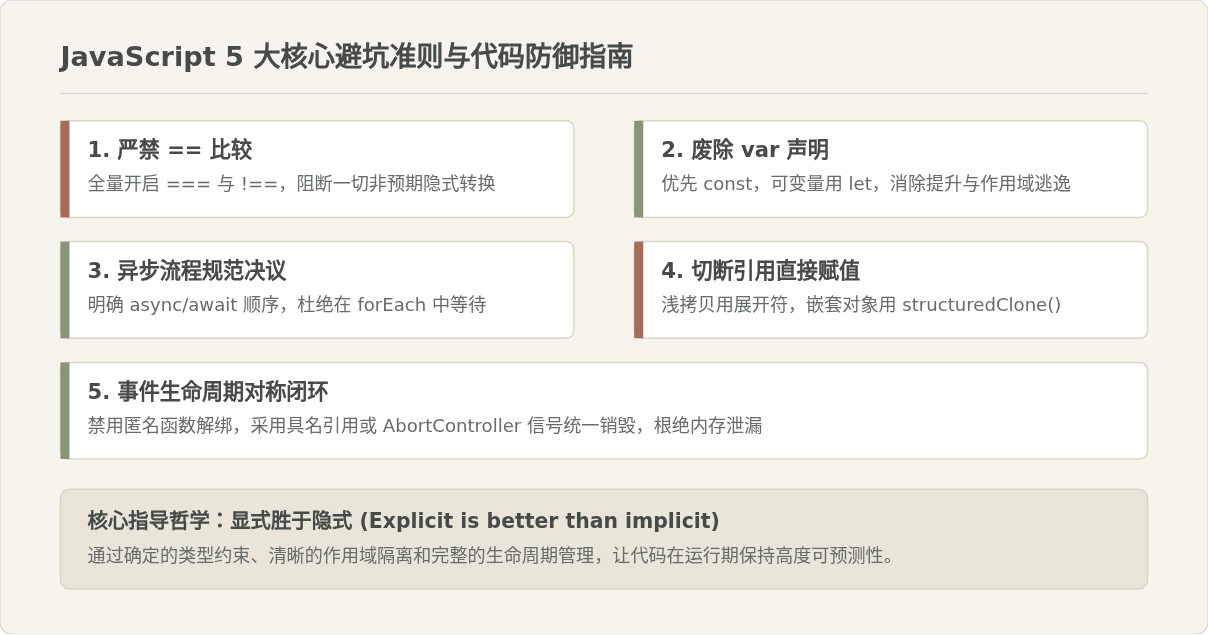
掌握 JavaScript 的特性关键在于建立可复用的编码习惯。为了在日常开发中自动化防御上述 5 个高频错误,建议将以下准则融入日常开发标准中:
- 开启 ESLint 的
eqeqeq: ["error", "always"]规则,禁止非预期的宽松相等。 - 开启
no-var: "error"与prefer-const: "error",从源头杜绝变量提升与全局污染。 - 所有网络请求与异步逻辑必须明确使用
async/await或标准 Promise 链路,并由try...catch兜底。 - 遇到引用数据修改前,先判断层级:单层用扩展运算符展开,多层嵌套使用
structuredClone()。 - 组件化开发中,挂载事件与定时器时必须配套编写对应的清理销毁逻辑,优先采用
AbortController简化生命周期管理。
JS动态构建复杂嵌套JSON对象的方法
2026-11-05 15:41:52
JS负数取余为什么是负数?详解余数与模运算区别
2026-11-05 13:34:41
JS 解压出现乱码或报错怎么解决?
2026-11-05 12:32:38
JS 中 startsWith、indexOf 与正则判断字符串前缀的对比
2026-11-04 22:19:43
JS解析Excel后怎么将数据转换为JSON格式
2026-11-04 20:58:28







