JavaScript本地存储实例:LocalStorage与SessionStorage用法详解
深入详解JavaScript中LocalStorage与SessionStorage的工作机制、生命周期差异、基础与进阶CRUD实例、JSON对象序列化封装、StorageEvent跨标签页通信及安全边界。
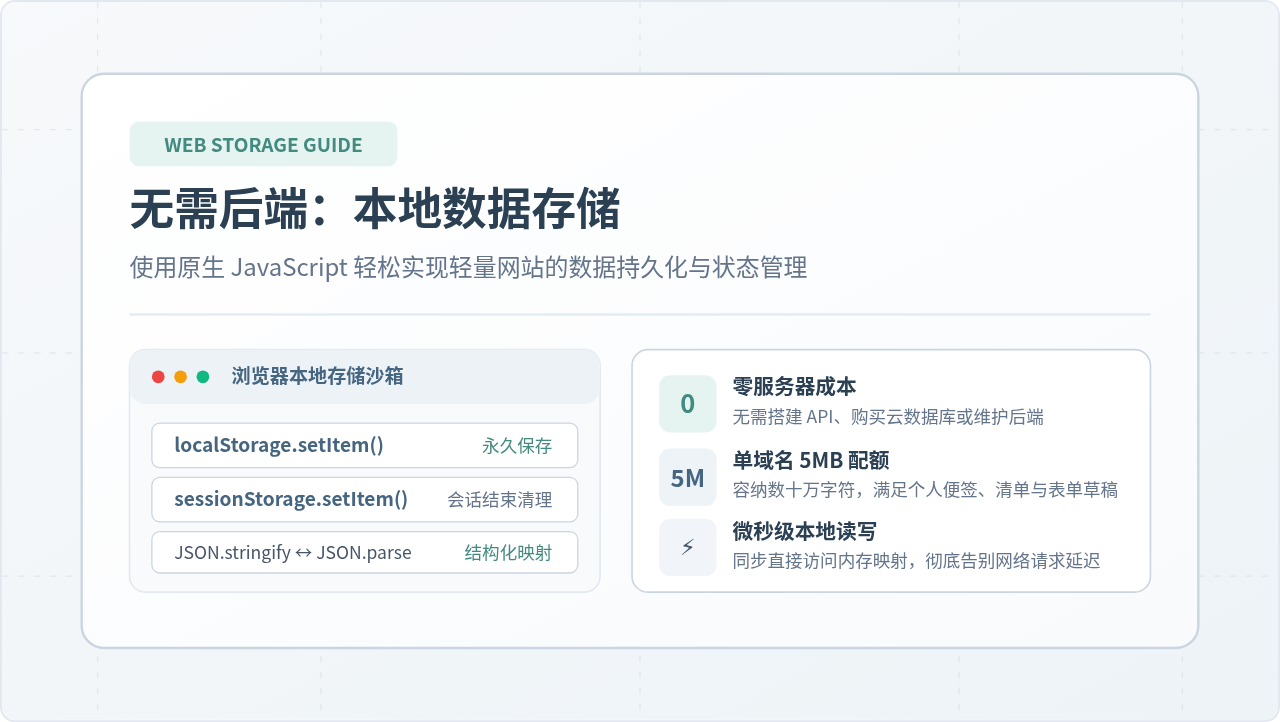
在前端应用开发中,状态保持与轻量级数据缓存是构建流畅用户体验的基石。Web Storage API 规范为浏览器提供了两种直观的键值对本地存储机制:localStorage 和 sessionStorage。它们提供了统一简洁的 JavaScript 接口,但针对不同的数据留存需求设计了截然相反的生命周期规则。本文将围绕这两个核心对象,从底层工作机制、标准 API 操作、复杂数据序列化封装、多标签页通信机制到安全与配额边界展开完整解析。
一、存储机制与核心生命周期对比
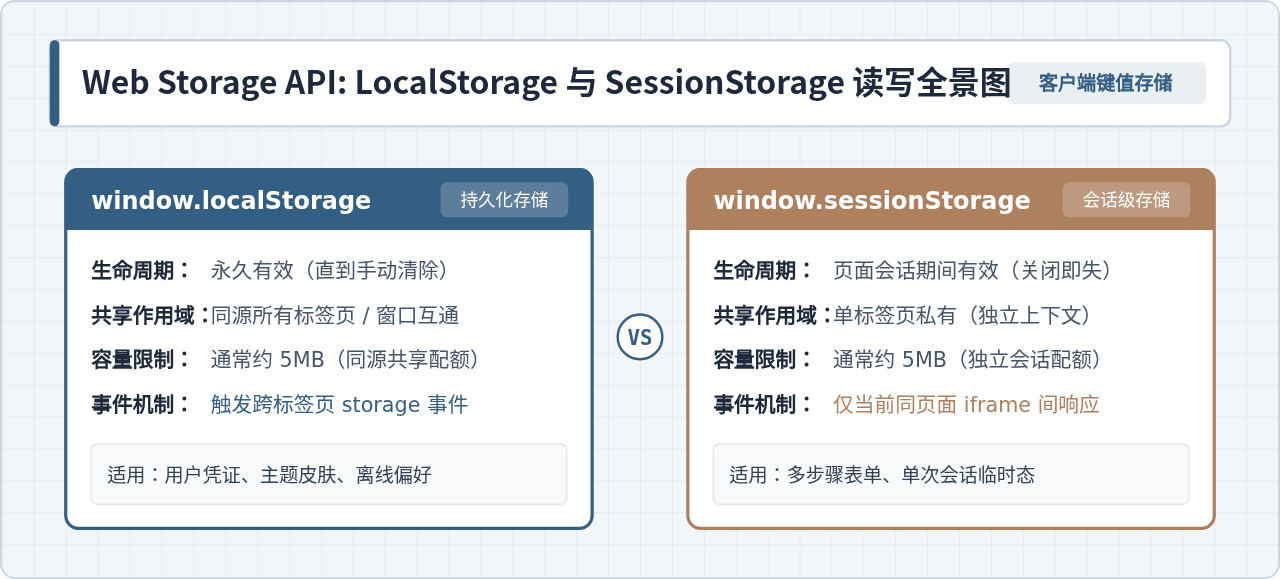
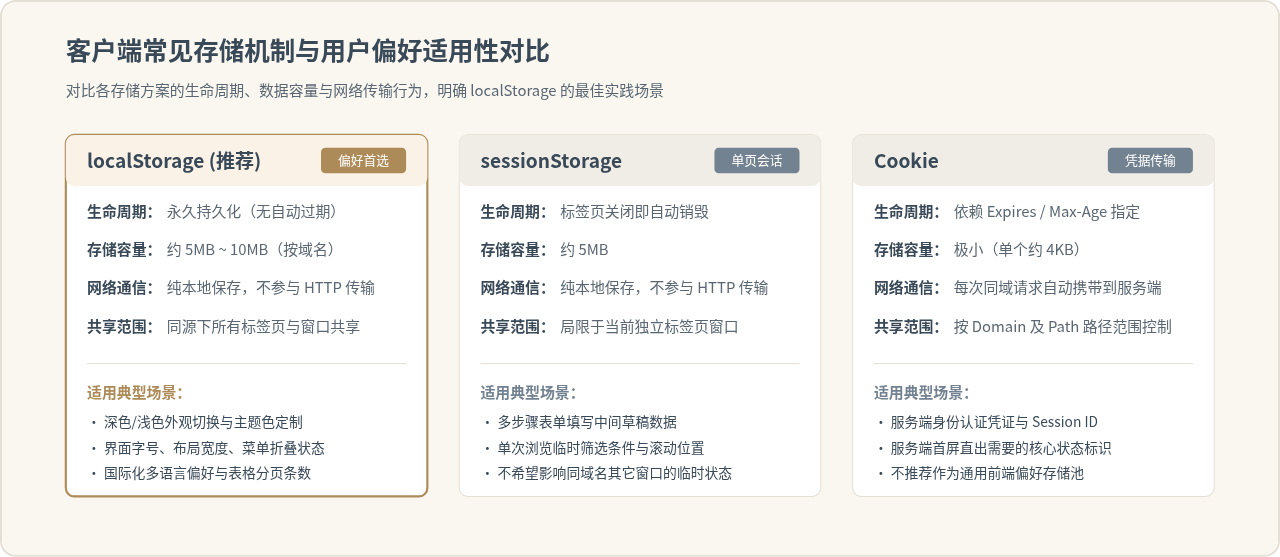
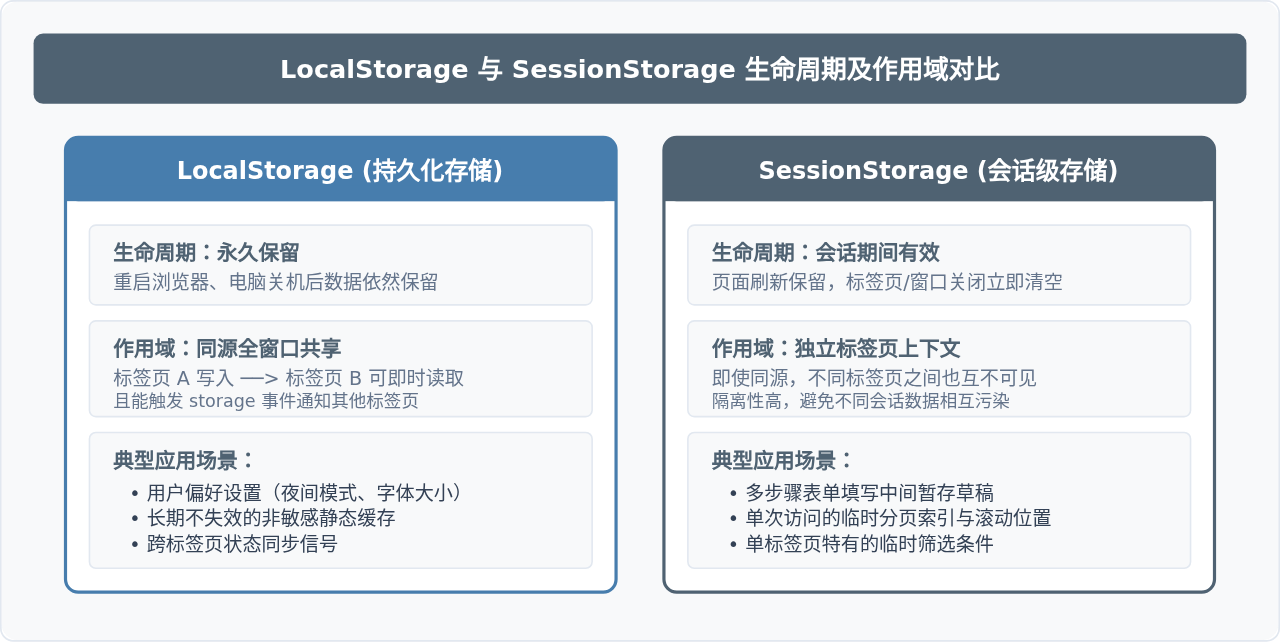
在深入代码之前,必须首先厘清 localStorage 与 sessionStorage 在存储机制上的异同点:
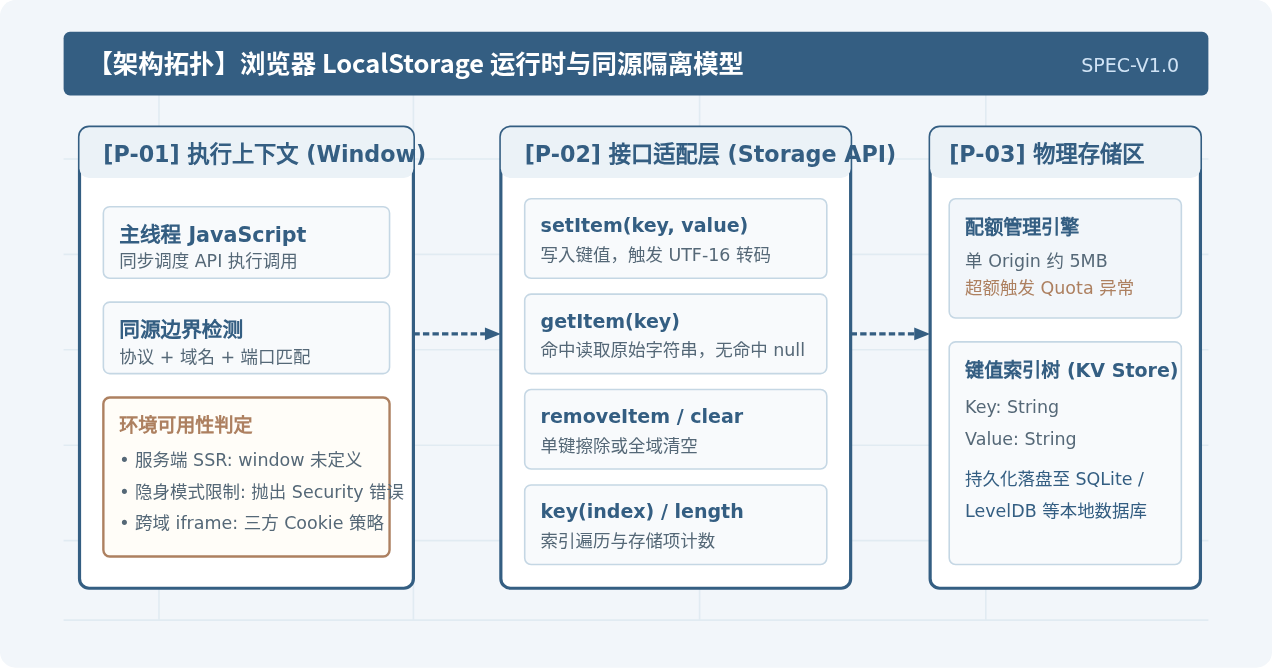
- 同源隔离(Same-Origin Policy):两者均严格遵循同源策略。协议(Protocol)、域名(Host)或端口(Port)三者中只要有一项不同,存储空间就完全隔离,彼此无法直接读取或覆盖。
- 生命周期(Lifetime):
localStorage的生命周期是持久性的,数据保存在客户端磁盘中,除非用户手动清理浏览器缓存、调用代码清除,或磁盘存储配额被强制重置,否则数据永久有效;sessionStorage的生命周期与顶级浏览上下文(Top-level Browsing Context)绑定,仅在当前浏览器标签页或窗口存活期间有效,关闭标签页后数据即刻被回收。 - 跨标签页共享规则:同源下的多个标签页或窗口可以共享同一个
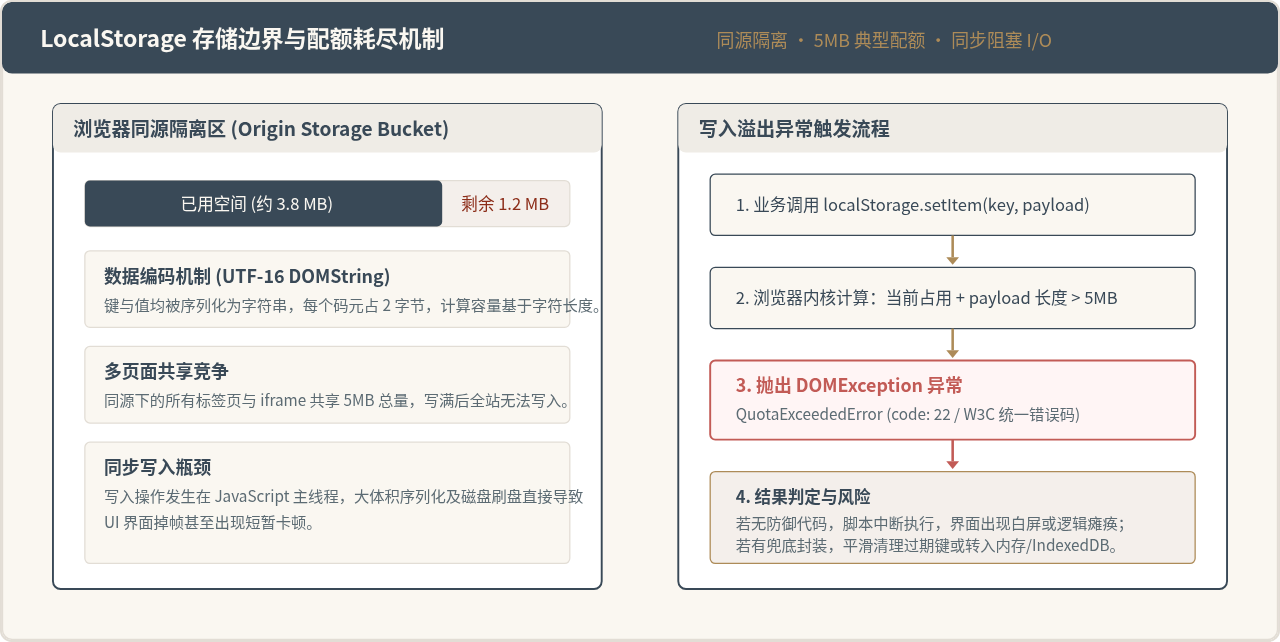
localStorage实例;而sessionStorage在不同标签页之间相互独立,即便是同源地址,在一个标签页中写入的sessionStorage在另一个标签页也无法访问(仅通过window.open打开的关联标签页会在初始化时克隆当前页的存储镜像,此后各自分离)。 - 存储容量与类型限制:各主流浏览器对每个源的限制通常为 5MB 左右,远大于传统 Cookie 的 4KB 限制;存储的值仅支持 DOMString(纯字符串),不支持原生直接存入 JavaScript 对象或二进制数据。
二、基础 API 与核心 CRUD 操作详解
window.localStorage 与 window.sessionStorage 均继承自 Storage 接口,两者的实例方法和属性完全一致。以下是 Web Storage 提供的标准操作方法:
setItem(key, value):存储键值对。若已存在该 key,则覆盖原有的值。注意:若传入的值非字符串,浏览器会自动隐式转换为字符串。getItem(key):根据 key 获取对应的值。如果指定的 key 不存在,则统一返回null(而非undefined)。removeItem(key):根据 key 移除指定的存储项。若 key 不存在,该方法静默执行,不抛出异常。clear():清空当前作用域下的所有存储键值项。key(index):根据数字索引获取对应的键名,索引范围为0到length - 1。length:属性,返回当前存储容器中包含的键值对总数。
// 1. 写入数据
localStorage.setItem('site_theme', 'dark');
sessionStorage.setItem('current_step', 'step_2');

// 2. 读取数据
const theme = localStorage.getItem('site_theme');
console.log(theme); // 输出: "dark"

const notFound = localStorage.getItem('non_existent_key');
console.log(notFound); // 输出: null

// 3. 删除特定键
localStorage.removeItem('site_theme');

// 4. 获取键名与遍历
sessionStorage.setItem('tab_id', 'tab_1024');
sessionStorage.setItem('scroll_y', '320');

for (let i = 0; i < sessionStorage.length; i++) {
  const k = sessionStorage.key(i);
  const v = sessionStorage.getItem(k);
  console.log(`第 ${i} 项: ${k} = ${v}`);
}

// 5. 一键清空
sessionStorage.clear();
console.log(sessionStorage.length); // 输出: 0尽管 JavaScript 允许像操作普通对象一样使用 localStorage.myKey = 'value' 或 localStorage['myKey'],但强烈推荐始终调用标准的 setItem() 与 getItem() 方法。因为当键名恰好与原型链属性(如 clear、getItem、length)重名时,对象属性操作会导致原型方法被意外覆写或逻辑混乱。
三、进阶实战:结构化数据与带过期时间(TTL)的存储封装
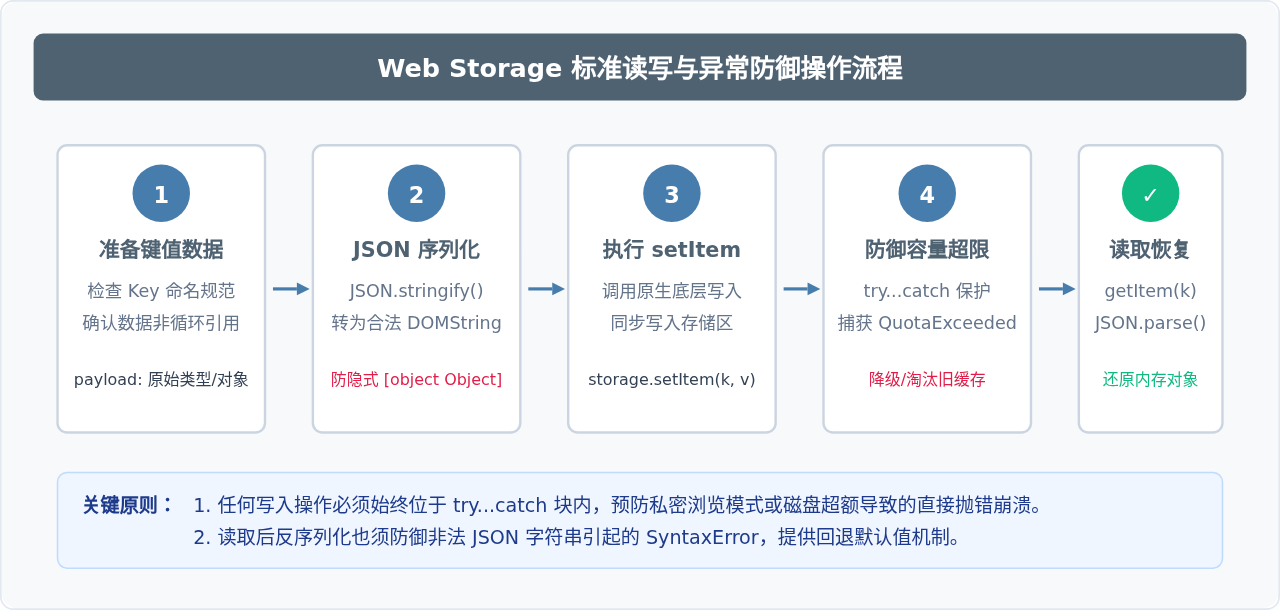
由于 Web Storage 只能保存字符串,直接将对象传入 setItem 会导致 JavaScript 调用对象的 toString() 方法,使保存的值沦为毫无意义的 "[object Object]"。此外,原生 API 不支持设置失效时间(Time to Live, TTL)。
在企业级开发中,我们通常会对原生 Storage 进行包装,使其支持自动序列化、反序列化、生命周期到期自清理以及统一的异常处理:
/**
 * 带有过期时间与自动序列化的 Storage 工具类
 */
class AdvancedStorage {
  constructor(storageType = 'localStorage') {
    this.storage = window[storageType];
  }

  /**
   * 写入键值并指定有效时长
   * @param {string} key 键名
   * @param {*} value 数据实体(支持对象、数组、基本类型)
   * @param {number} expireSeconds 过期时间(秒),若不传或为 0 则表示不过期
   */
  set(key, value, expireSeconds = 0) {
    const record = {
      value: value,
      expireAt: expireSeconds > 0 ? Date.now() + expireSeconds * 1000 : null
    };

    try {
      const serialized = JSON.stringify(record);
      this.storage.setItem(key, serialized);
      return true;
    } catch (err) {
      // 当配额超限(QuotaExceededError)时在此处捕获
      console.error(`Storage 写入失败 [${key}]:`, err);
      return false;
    }
  }

  /**
   * 读取键值并自动校验有效期
   * @param {string} key 键名
   * @param {*} defaultValue 默认回退值
   */
  get(key, defaultValue = null) {
    const rawData = this.storage.getItem(key);
    if (!rawData) {
      return defaultValue;
    }

    try {
      const record = JSON.parse(rawData);

      // 检查是否设置了有效时间并且已过期
      if (record.expireAt && Date.now() > record.expireAt) {
        this.storage.removeItem(key); // 惰性删除过期数据
        return defaultValue;
      }

      return record.value;
    } catch (err) {
      // 容错处理:若原先存入的不是序列化结构,直接返回原始字符串
      return rawData || defaultValue;
    }
  }

  /**
   * 移除特定项
   */
  remove(key) {
    this.storage.removeItem(key);
  }

  /**
   * 清空所有数据
   */
  clear() {
    this.storage.clear();
  }
}

// 实例演示
const localCache = new AdvancedStorage('localStorage');

// 存储复杂对象,并设置 60 秒后过期
localCache.set('user_profile', { id: 1001, name: '张工', roles: ['admin'] }, 60);

// 即时读取
console.log(localCache.get('user_profile'));
// 输出: { id: 1001, name: '张工', roles: ['admin'] }
四、利用 StorageEvent 实现同源跨标签页通信
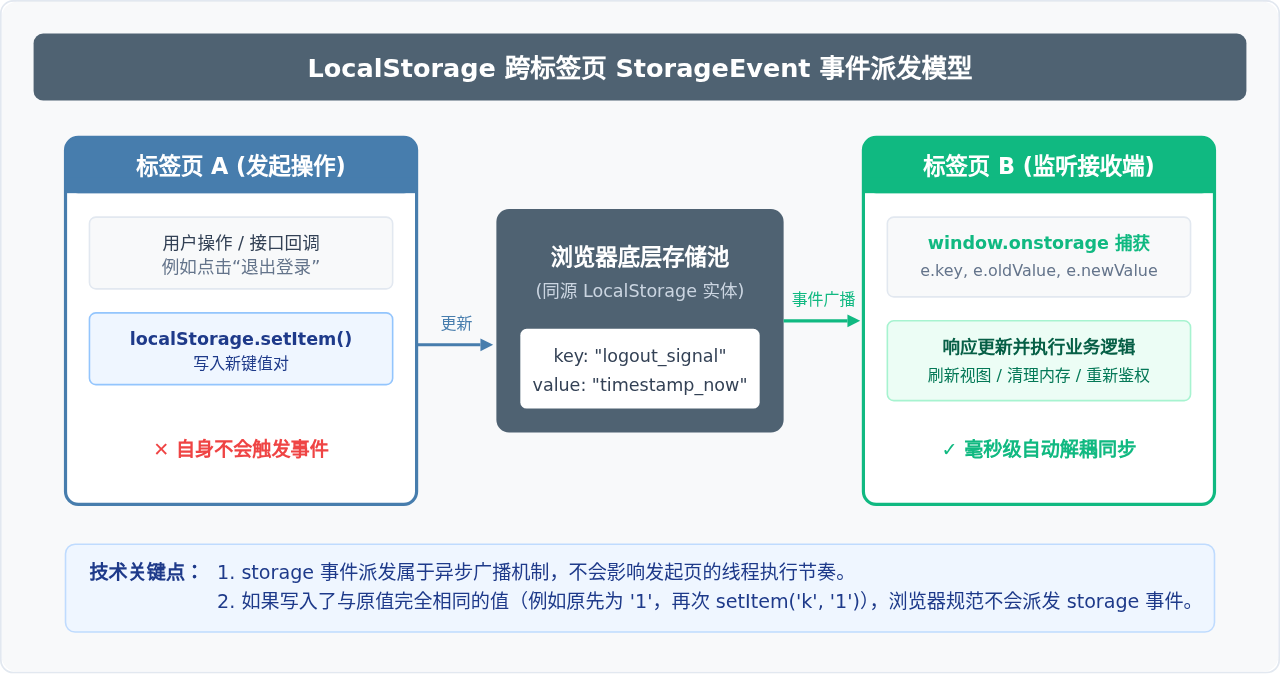
当同源网页在不同标签页或窗口中打开时,如果其中一个页面对 localStorage 进行了增删改操作,浏览器会在其他同源标签页的 window 对象上触发 storage 事件。这是前端实现无 WebSocket / SharedWorker 的轻量级跨标签页解耦通信的经典方案。
StorageEvent 事件对象包含以下几个关键只读属性:
key:发生变化的键名。若调用的是clear(),该属性为null。oldValue:改变前的原始值。如果是新增键,则为null。newValue:改变后的最新值。如果是删除键(removeItem),则为null。url:触发该存储变更的页面的绝对 URL。storageArea:受影响的 Storage 对象(即指向改变的localStorage实例)。
// 在各标签页均挂载事件监听器
window.addEventListener('storage', (event) => {
  // 必须确保是 localStorage 触发
  if (event.storageArea !== localStorage) return;

  console.log(`检测到存储变更事件!`);
  console.log(`受影响键名: ${event.key}`);
  console.log(`变更前数据: ${event.oldValue}`);
  console.log(`变更后数据: ${event.newValue}`);
  console.log(`触发源页面: ${event.url}`);

  if (event.key === 'user_login_status') {
    const isLogin = JSON.parse(event.newValue);
    if (!isLogin) {
      alert('账号已在另一标签页退出登录,正在同步登出...');
      window.location.reload();
    }
  }
});1. 当前进行 localStorage.setItem() 操作的页面自身不会触发 storage 事件,只有除自身之外的其他同源活跃页面会接收到通知。
2. sessionStorage 的变更在绝大多数标准浏览器下不会向其他标签页分发 storage 事件,因为其作用域本身就不共享。
五、容量限制、安全边界与技术选型决策
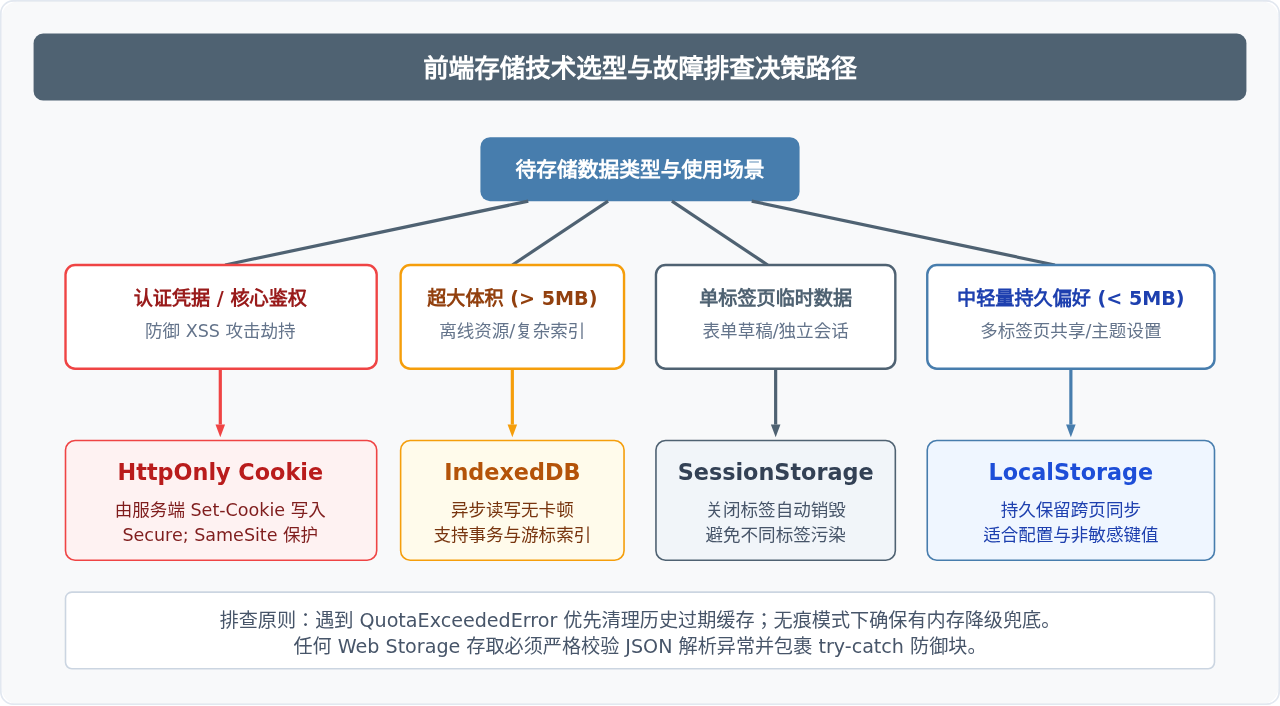
虽然 Web Storage 使用简便,但在现代高标准的前端架构中,盲目滥用会导致性能与安全问题。以下是必须把握的三个核心边界:
1. 安全风险:XSS 与敏感凭据
Web Storage 完全暴露在当前页面的全局 JavaScript 运行环境中。任何成功的跨站脚本攻击(XSS)都可以轻而易举地通过 localStorage.getItem() 将用户的存储数据盗取并回传到恶意服务器。因此:
- 绝对禁止在 LocalStorage / SessionStorage 中明文存放密码、高权限访问令牌、信用卡号或敏感个人信息(PII)。
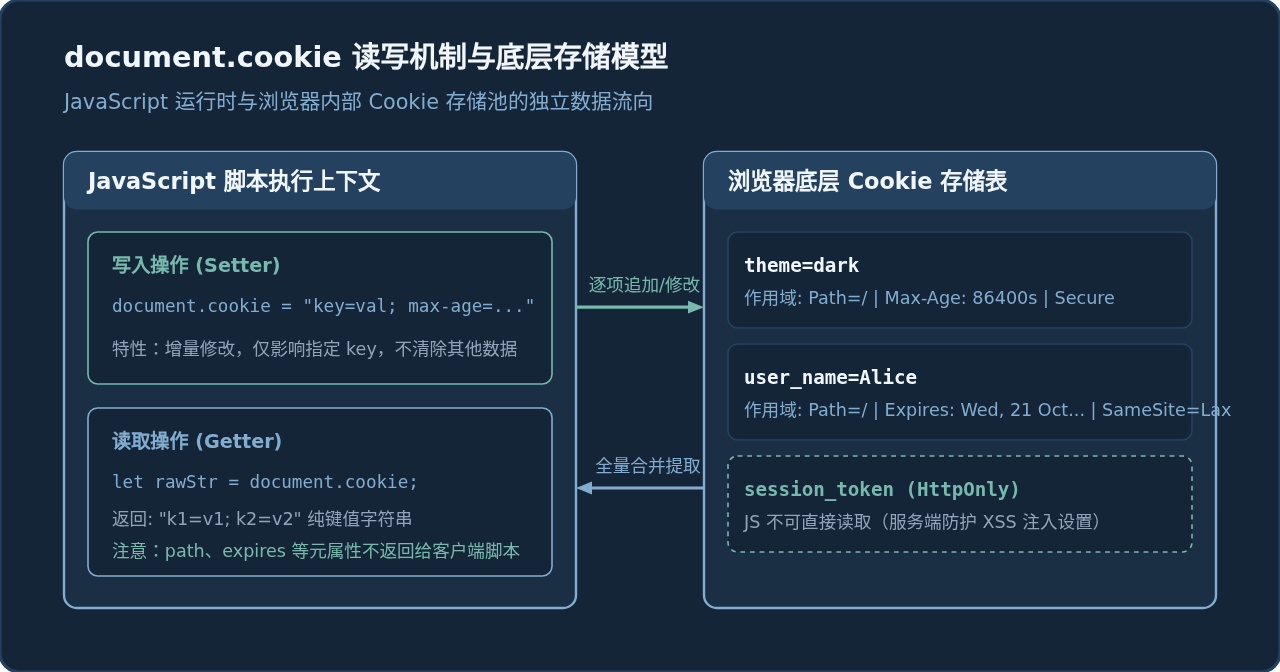
- 针对用户会话鉴权令牌(Session Token / JWT),工业界推荐的方案是使用由服务端注入的
HttpOnly; Secure; SameSite=StrictCookie。这种 Cookie 在浏览器发起网络请求时自动携带,但 JavaScript 代码完全无法读取,从根本上杜绝了 XSS 偷取 Token 的途径。
2. 同步阻塞与容量超限
Web Storage 的所有操作均为同步阻塞(Synchronous)执行。如果在一个循环中频繁写入大体积数据,或者读取占用几兆字节的巨型 JSON 字符串,主线程会产生明显的掉帧与卡顿。当超出配额(多数浏览器上限为 5MB 左右)时,浏览器会抛出 DOMException: QuotaExceededError。如果需要存储几十兆以上的结构化数据或二进制 Blob / File,应当选用支持异步操作与索引查询的 IndexedDB。
3. 前端客户端存储方案选型矩阵
| 特性维度 | Cookie | LocalStorage | SessionStorage | IndexedDB |
|---|---|---|---|---|
| 生命周期 | 根据 Expires / Max-Age 决定 | 持久保留,需主动清理 | 标签页/窗口关闭即销毁 | 持久保留,需主动清理 |
| 存储容量 | 约 4 KB | 约 5 MB | 约 5 MB | 通常大于 250 MB(达磁盘一定比例) |
| 数据类型 | 字符串(Key=Value 格式) | 纯字符串 | 纯字符串 | 结构化对象、二进制 Blob/ArrayBuffer |
| 网络传输 | 每次 HTTP 请求头自动携带 | 不随请求发送,仅本地读取 | 不随请求发送,仅本地读取 | 不随请求发送,仅本地读取 |
| 访问 API | document.cookie / HTTP 头 |
window.localStorage (同步) |
window.sessionStorage (同步) |
window.indexedDB (异步 Promise) |
| 安全特性 | 支持 HttpOnly / Secure 隔离 XSS | JS 全局可读,易受 XSS 威胁 | JS 全局可读,易受 XSS 威胁 | JS 全局可读,易受 XSS 威胁 |
六、总结
localStorage 与 sessionStorage 为浏览器端提供了开箱即用的键值对存储能力。理解它们的核心在于把握**生命周期边界**与**跨标签页可见性**:需要跨越浏览器重启与长期保存的应用配置选择 localStorage,并善用 storage 事件处理多标签页同步;仅需伴随单次会话流转且互不干扰的中间状态则选用 sessionStorage。在此基础上,通过规范的 JSON 序列化封装、TTL 机制设计以及严格规避敏感鉴权信息存储,便能在保障系统安全与性能的前提下充分发挥 Web Storage 的价值。
JS怎么实现页面强制刷新
2026-11-05 14:53:38
点击JS链接直接运行不下载?前端实现.js文件强制下载的三种方法
2026-11-05 12:12:23
怎么封装一个通用的JS创建元素辅助函数
2026-11-05 11:41:41
Swiper.js 怎么监听滑动结束并获取当前索引
2026-11-05 10:57:15
HTML、CSS和JS的关系:Web前端三件套怎么协作
2026-11-04 15:41:40