JavaScript逆向入门:Chrome断点调试与加密参数定位实战
本文系统讲解JavaScript逆向的核心流程,聚焦Chrome开发者工具的断点调试方法与网络请求加密参数的定位实战技巧。
在对现代化 Web 站点进行接口抓包分析时,常会遇到诸如 sign、token 或密文载荷等带有动态混淆的加密参数。解决这一问题的核心路径在于借助 Chrome 开发者工具(Chrome DevTools),通过网络抓包定位请求发起位置,再配合 XHR/Fetch 断点、事件监听断点或关键字搜索逐层回溯 JavaScript 调用栈,最终剥离出实际负责参数计算的加密函数。本文将以标准的前端逆向操作链路为主线,详细解析从发现加密参数到在源码中精确下断并还原逻辑的全过程。
一、整体流程:从网络请求到源码断点
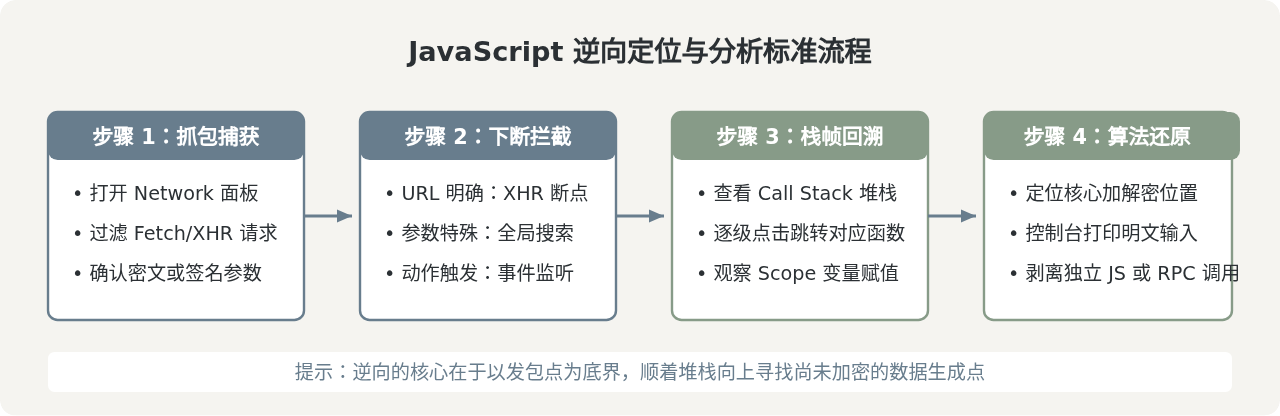
JavaScript 逆向并不是盲目阅读打包压缩后的前端源码,而是依靠“可观察的特征(URL 路径、参数名、发起堆栈)”快速收窄分析范围。通常包含四个关键阶段:定位可疑请求、识别特征标记、选用合适断点进行拦截、顺着调用栈回溯找到原始明文与加密算法。
二、Chrome 关键断点调试方法对比
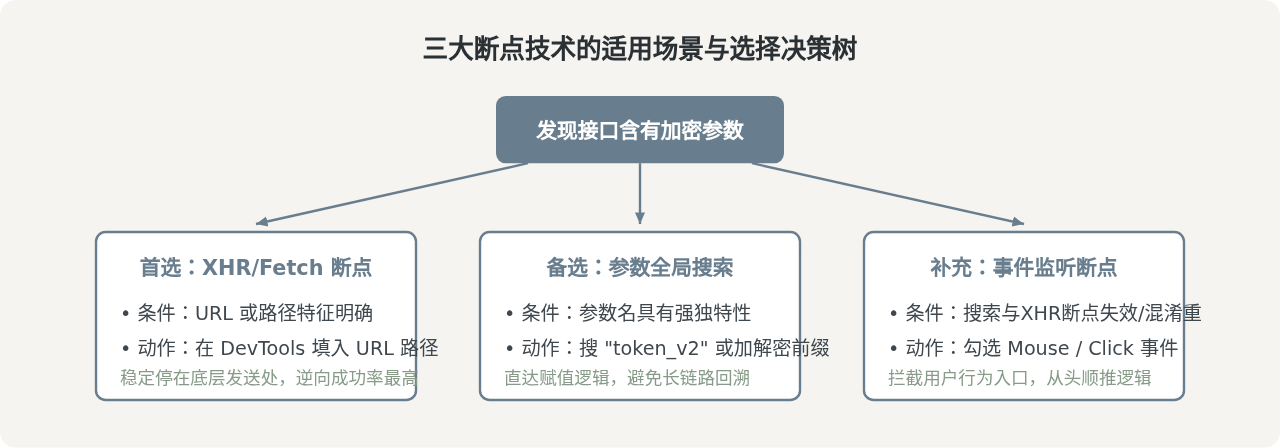
在面对不同的反爬与混淆场景时,断点类型的选择直接决定了逆向效率。最常用的三种方式为 XHR/Fetch 断点、关键字全局搜索定位、以及事件监听器断点。下表对比了这几种技术方案的典型应用场景及其限制:
| 断点类型 | 触发机制 | 优势场景 | 局限与应对 |
|---|---|---|---|
| XHR/fetch Breakpoints | 当发起的网络请求 URL 匹配指定子串时暂停 | 接口 URL 相对固定,能够迅速阻断在底层网络发送函数处(如 xhr.send 或 fetch) |
暂停时参数往往已经完成加密,必须依靠调用栈向上逐层回溯 |
| Global Search (Ctrl+Shift+F) | 在全部已加载资源中全文检索特定的参数名或关键字 | 参数名称较为特殊、冷僻(例如 _signature、token_id) |
若参数名过于普遍(如 sign、data、key),会搜索出上千条匹配,干扰排查 |
| Event Listener Breakpoints | 在页面触发特定用户事件(如 Click、Submit、Keydown)时暂停 | 需要点击“登录”或“提交”按钮才生成请求,且代码混淆极其严重难以直接搜到参数 | 可能会先触发各种第三方监控、UI框架的事件代理层,需要多次跳过无关代码 |
三、核心实战:定位并还原加密参数
以一个带有 sign 参数的请求为例。假设网络抓包中发现接口 /api/v1/user/info?uid=1024&sign=4e8a7c2b...。我们的目标是弄清 sign 是由什么明文输入、以何种算法计算生成的。
1. 设置 XHR 断点拦截发包
在 Chrome DevTools 的 Sources(源代码) 面板右侧,找到 XHR/fetch Breakpoints 展开栏。点击 + 号,输入该接口 URL 的特征部分,例如 /api/v1/user/info。再次触发该请求,浏览器会立即在发送底层代码(通常是 Axios 拦截器、原生 xhr.send() 或 window.fetch)处暂停运行。
2. 查看 Call Stack(调用栈)并逐级向上回溯
由于断点停留在底层库,这里的参数已经拼接完毕。此时切忌在当前位置死磕,应将视线移至右侧的 Call Stack。调用栈记录了当前函数的完整调用链,最顶层是当前暂停处,越往下则是调用它的上层业务函数。
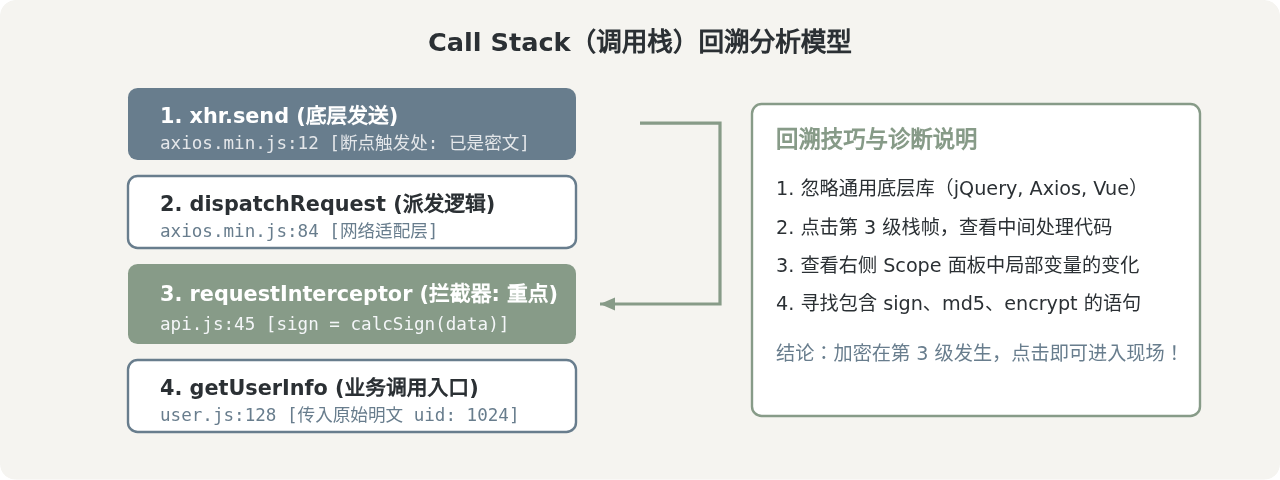
注意:现代前端普遍经过打包工具(Webpack、Vite)压缩,代码多为无格式的单行脚本。点击代码编辑器左下角的 {}(Pretty print)按钮进行格式化,是顺利阅读代码与单步调试的前提。
3. 提取与验证加密函数
跳转到 requestInterceptor 对应源码后,通常可以看到类似如下的代码结构:
// 拦截器在发包前注入签名
service.interceptors.request.use(function (config) {
    var timestamp = Date.now();
    var rawString = "uid=" + config.params.uid + "&t=" + timestamp + "&salt=k98df!#";
    config.params.sign = MD5(rawString).toString();
    config.params.t = timestamp;
    return config;
});
在 config.params.sign = MD5(rawString)... 这行代码行号处再次打下一个行断点(Line Breakpoint),释放(F8)先前的 XHR 断点并重新触发请求。此时代码暂停在加密计算前夕:
- 选中
rawString,悬浮或在 Console 中执行,确认原始明文由哪些参数组成; - 选中
MD5,在控制台打印或右键“Go to function definition”跳转到它的函数体,确认是否为标准哈希算法或魔改实现。
四、总结与常见问题排查
在实际调试过程中,初学者常会遇到反调试机制或异步栈丢失的问题。掌握系统的排查方法能有效避免陷入死循环。
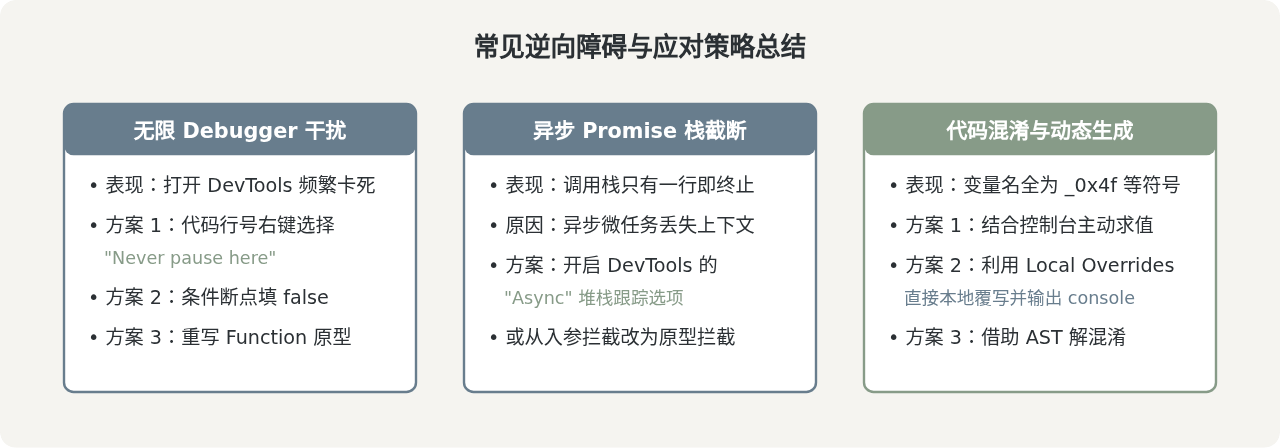
综上所述,JavaScript 逆向是一门建立在调试工具熟练运用基础上的排查技术。面对纷繁复杂的前端加密,只要理清“网络发包 → 栈帧回溯 → 参数装配 → 算法求值”这条核心链路,绝大多数接口签名与载荷加密都能够被准确捕获并还原。
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12
JavaScript console.log高级用法:用table、group和time优化调试输出
2026-11-05 08:04:56
JS变量中存储HTML代码时的特殊字符转义方法
2026-11-04 19:04:09
JS怎么安全转换带千分位或货币符号的字符串为数字
2026-11-04 11:54:14
推荐几款稳定的在线JS反混淆工具,支持Obfuscator.io解密
2026-11-04 08:16:21