绕过Chrome扩展沙箱限制:通过DOM间接获取页面JS数据
详解Chrome扩展Content Script沙箱隔离机制,以及如何通过向页面注入脚本并利用共享DOM(CustomEvent、DOM属性与MutationObserver)安全获取页面JavaScript数据。
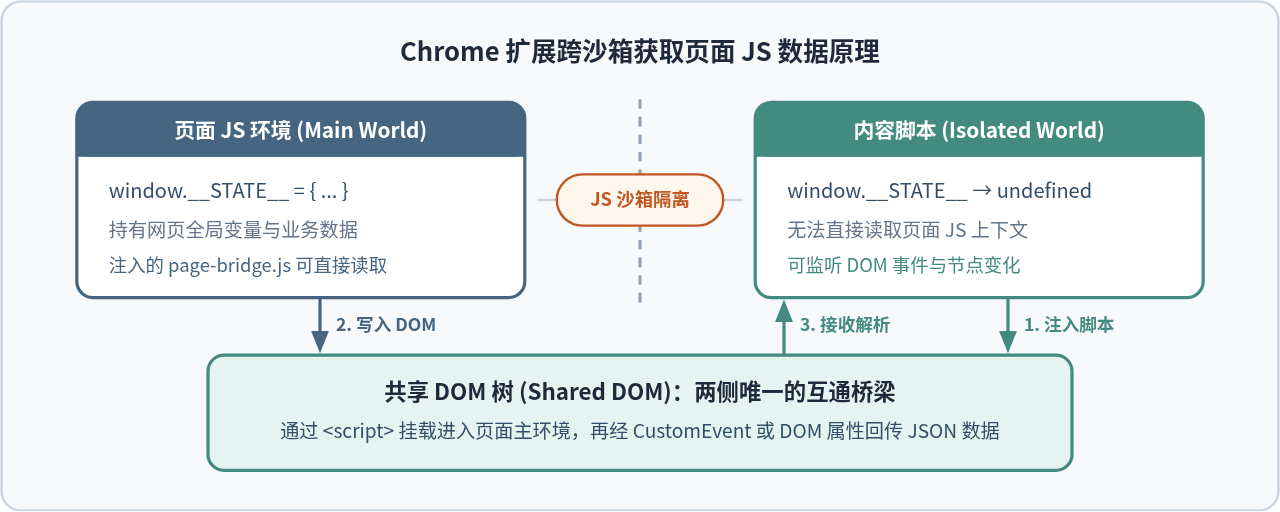
在开发 Chrome 扩展时,内容脚本(Content Script)无法直接读取网页挂在 window 上的全局变量,访问时会直接得到 undefined。这是因为内容脚本与网页各自运行在相互隔离的 JavaScript 执行环境中,但双方共享同一棵页面 DOM 树。只要先在内容脚本中注册 DOM 监听,再向页面 DOM 挂载脚本文件让其在页面主环境中读取并序列化目标变量,最后通过自定义事件(CustomEvent)或 DOM 节点属性把数据传回内容脚本,就能在不依赖特殊权限的前提下稳定拿到页面 JS 数据。
一、为什么内容脚本拿不到页面 JS 变量
Chrome 扩展的 Content Script 运行在名为 Isolated World(隔离世界) 的沙箱环境中,而网页本身的脚本运行在 Main World(主环境) 中。浏览器将两者的 JS 运行时拆开,主要是为了避免扩展脚本与网页脚本互相覆盖全局变量、篡改原型链,或者让网页恶意调用扩展上下文中的 API。
这种隔离只作用于 JavaScript 上下文,并不隔离页面的 DOM 结构。具体差异可以概括为两条边界:
- 相互隔离的部分:各自的
window对象、全局变量(如网页框架写入的window.__INITIAL_STATE__)、作用域闭包以及内置对象原型。在内容脚本里打印window.__INITIAL_STATE__,看到的只是内容脚本自己的window。 - 共同访问的部分:同一个
document对象及其下属的全部 DOM 节点、节点属性(如data-*)、文本内容以及 DOM 事件分发机制。
正因为双方都能操作同一棵 DOM 树,DOM 就成了在主环境与内容脚本之间传递数据的天然通道。
二、通过 DOM 间接获取数据的基本思路
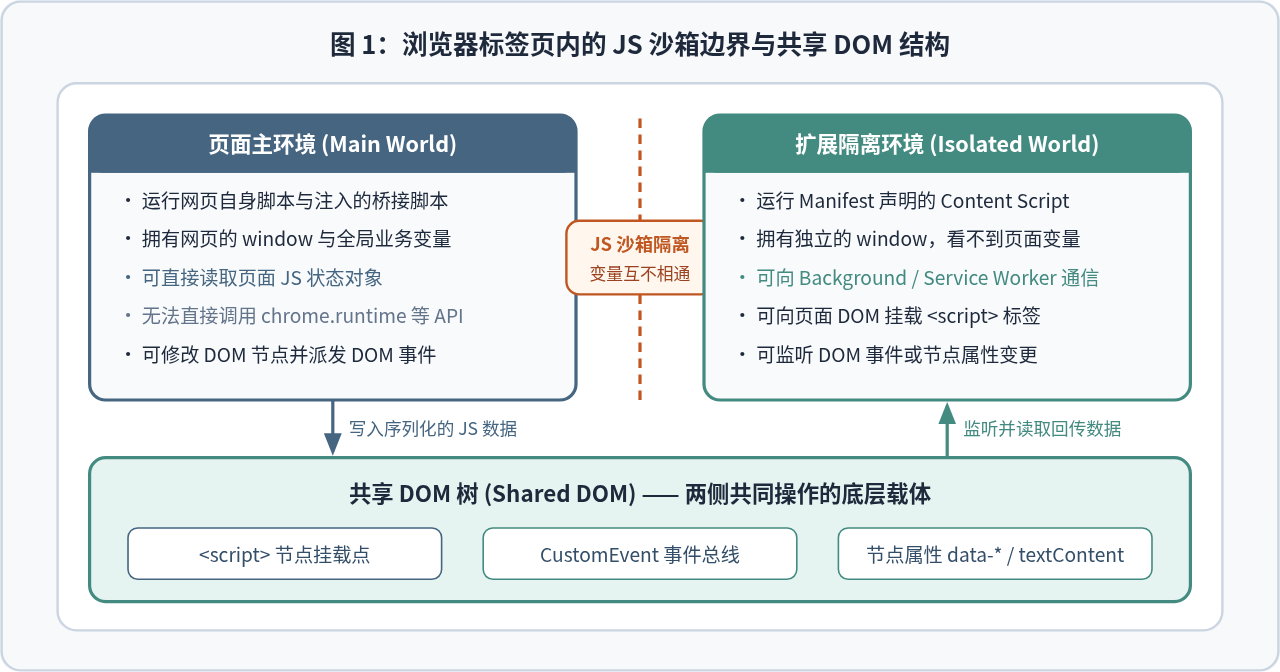
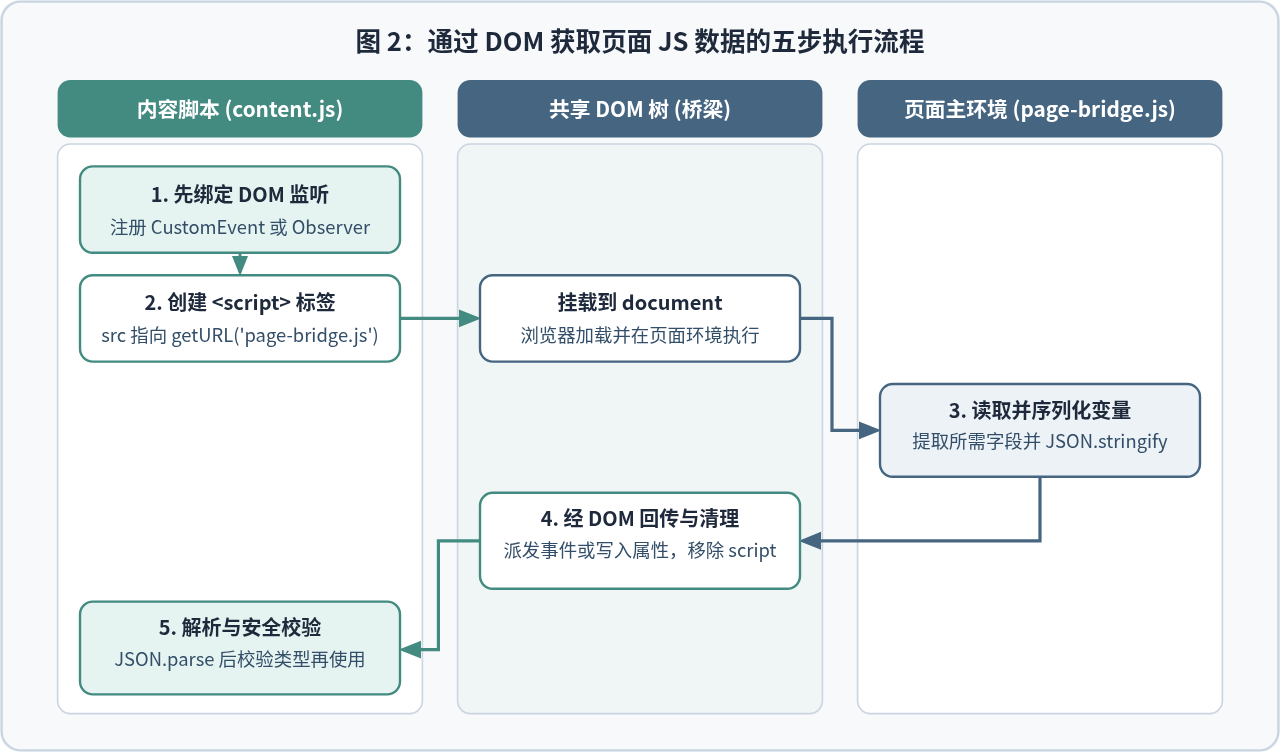
要让隔离世界拿到页面变量,需要把“读取 JS 变量”和“接收数据”拆成两步,由 DOM 承担中间传话人的角色:
- 先绑定接收监听:内容脚本先在
document上绑定事件监听器(或启动MutationObserver),准备好接收页面传来的数据。 - 通过 DOM 挂载桥接脚本:内容脚本创建一个
<script>元素,将src指向扩展包内的桥接脚本文件,并插入到document.head或document.documentElement。 - 在页面主环境执行并序列化:浏览器加载并执行这个
<script>时,代码运行在页面主环境中,因此能够直接访问页面上的全局变量与对象属性,随后通过JSON.stringify把需要的数据转成纯文本。 - 经由 DOM 把数据交回内容脚本:桥接脚本派发一个
CustomEvent,或者把文本写入一个临时隐藏 DOM 节点的属性/内容中,并在完成后移除临时节点。 - 解析与校验:内容脚本收到回调后,使用
JSON.parse还原数据并检查字段类型,再用于界面展示或发送给扩展后台。
三、完整实现示例(Manifest V3)
下面以一个具体的 Manifest V3 扩展示例演示如何读取目标网页中的 window.__PAGE_CONFIG__。目录中只需包含三个文件:manifest.json、content.js 和 page-bridge.js。
1. 配置 manifest.json
如果直接把 JS 字符串写进 script.textContent 注入页面,绝大多数启用了内容安全策略(CSP)的网站都会拦截内联脚本执行。因此推荐把桥接代码放在独立文件 page-bridge.js 中,并在 web_accessible_resources 中允许目标域名加载该资源。
{
  "manifest_version": 3,
  "name": "DOM Bridge Demo",
  "version": "1.0.0",
  "content_scripts": [
    {
      "matches": ["https://example.com/*"],
      "js": ["content.js"],
      "run_at": "document_idle"
    }
  ],
  "web_accessible_resources": [
    {
      "resources": ["page-bridge.js"],
      "matches": ["https://example.com/*"]
    }
  ]
}
2. 编写页面桥接脚本 page-bridge.js
该脚本会被插入到页面 DOM 中,在页面主环境里运行。注意不要直接序列化整个 window,而是只挑选明确需要的字段,并用 try...catch 包裹序列化过程,避免循环引用或不可序列化对象导致脚本中断。
(() => {
  const EVENT_NAME = 'EXT_PAGE_DATA_BRIDGE';

  try {
    const rawConfig = window.__PAGE_CONFIG__;
    const payload = rawConfig
      ? {
          found: true,
          userId: typeof rawConfig.userId === 'string' ? rawConfig.userId : null,
          locale: typeof rawConfig.locale === 'string' ? rawConfig.locale : null,
          features: Array.isArray(rawConfig.features) ? rawConfig.features : []
        }
      : { found: false };

    document.dispatchEvent(
      new CustomEvent(EVENT_NAME, {
        detail: JSON.stringify(payload)
      })
    );
  } catch (err) {
    document.dispatchEvent(
      new CustomEvent(EVENT_NAME, {
        detail: JSON.stringify({
          found: false,
          error: err instanceof Error ? err.message : 'serialize_failed'
        })
      })
    );
  } finally {
    // 清理临时挂载的 script 元素,保持页面 DOM 整洁
    if (document.currentScript) {
      document.currentScript.remove();
    }
  }
})();
3. 编写内容脚本 content.js
在 content.js 中,关键顺序是先注册监听、后挂载脚本。因为浏览器从本地 chrome-extension:// 路径加载脚本速度极快,如果反过来先挂载再监听,事件可能在监听尚未注册前就已经触发。
(() => {
  const EVENT_NAME = 'EXT_PAGE_DATA_BRIDGE';

  function handlePageData(event) {
    if (typeof event.detail !== 'string') {
      return;
    }

    try {
      const data = JSON.parse(event.detail);
      if (!data || typeof data !== 'object') {
        return;
      }

      if (data.found) {
        console.log('[Extension] 收到页面数据:', data);
        // 在此处继续处理或通过 chrome.runtime.sendMessage 发往后台
      } else {
        console.warn('[Extension] 未读取到目标变量:', data.error || 'undefined');
      }
    } catch (parseErr) {
      console.error('[Extension] 解析页面数据失败:', parseErr);
    }
  }

  // 1. 先在共享的 document 上绑定监听
  document.addEventListener(EVENT_NAME, handlePageData, { once: true });

  // 2. 再创建并挂载桥接脚本
  const script = document.createElement('script');
  script.src = chrome.runtime.getURL('page-bridge.js');
  script.onload = () => script.remove();
  script.onerror = () => {
    document.removeEventListener(EVENT_NAME, handlePageData);
    script.remove();
  };

  (document.head || document.documentElement).appendChild(script);
})();
当目标页面存在 window.__PAGE_CONFIG__ = { userId: "u_1024", locale: "zh-CN", features: ["export", "dark_mode"] } 时,打开开发者工具控制台可以看到类似下面的输出(以下为示例输出):
// 示例输出
[Extension] 收到页面数据: {found: true, userId: 'u_1024', locale: 'zh-CN', features: Array(2)}
四、两种 DOM 回传通道对比:CustomEvent 与节点属性
除了上面演示的 CustomEvent,还有一种常见做法是把数据写进隐藏 DOM 节点(例如 data-* 属性或 textContent),让内容脚本直接读取或通过 MutationObserver 监听变化。下面给出节点属性方式的简化实现片段:
// page-bridge.js(写入端)
const bridgeNode = document.createElement('div');
bridgeNode.id = '__ext_dom_bridge';
bridgeNode.hidden = true;
bridgeNode.dataset.payload = JSON.stringify({ ready: true, version: window.APP_VERSION || '' });
(document.body || document.documentElement).appendChild(bridgeNode);

// content.js(监听端)
const observer = new MutationObserver(() => {
  const node = document.getElementById('__ext_dom_bridge');
  if (!node || !node.dataset.payload) return;
  const parsed = JSON.parse(node.dataset.payload);
  node.remove();
  observer.disconnect();
  console.log('[Extension] 从节点属性读取:', parsed);
});
observer.observe(document.documentElement, { childList: true, subtree: true });
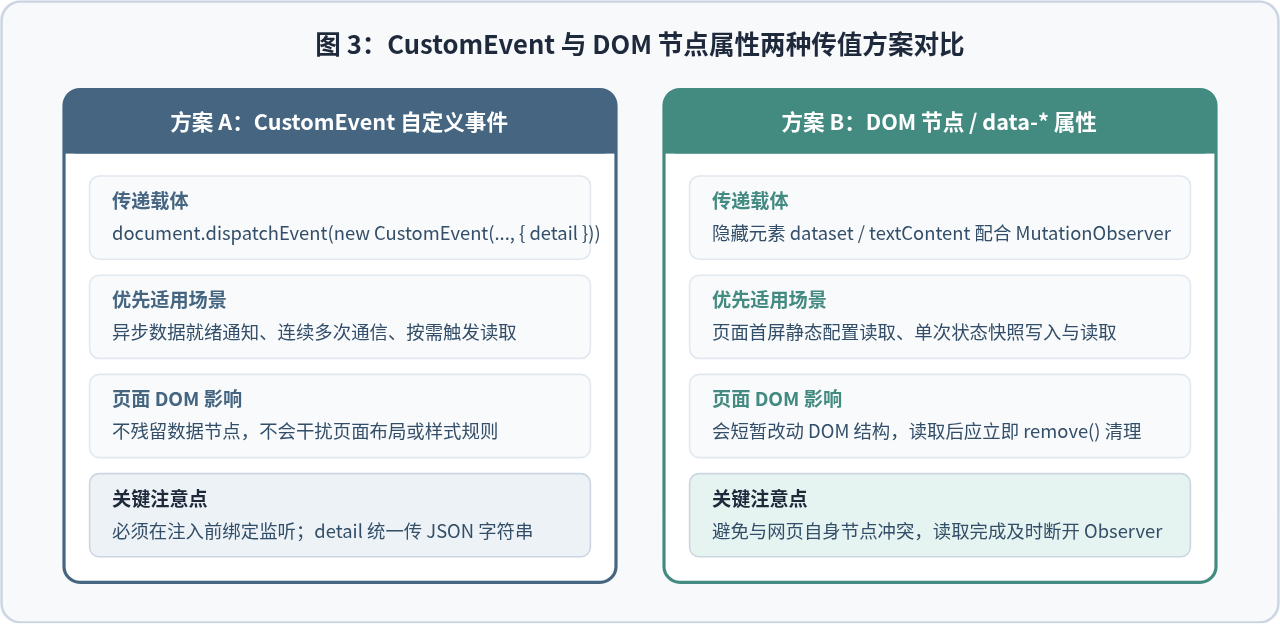
两种方式底层都依赖共享 DOM,但适用场景和注意事项不同:
| 对比维度 | 方案 A:CustomEvent 自定义事件 | 方案 B:DOM 节点 / data-* 属性 + MutationObserver |
|---|---|---|
| 传递方式 | 在 document 上派发自定义事件,通过 detail 字符串传值 |
把 JSON 写入隐藏元素的属性或文本,由 MutationObserver 捕获 |
| 适用场景 | 多次通信、拦截页面异步请求结果、用户点击后实时取数 | 页面初始化时的单次状态快照、配置一次性写入后即读取 |
| DOM 影响 | 除临时 <script> 外不新增业务数据节点 |
会向 DOM 插入或修改节点,读取完毕必须主动清理 |
| 常见风险 | 监听器晚于派发时会漏掉事件 | 高频修改大块文本可能触发页面自身的 MutationObserver |
五、常见问题、CSP 限制与安全边界
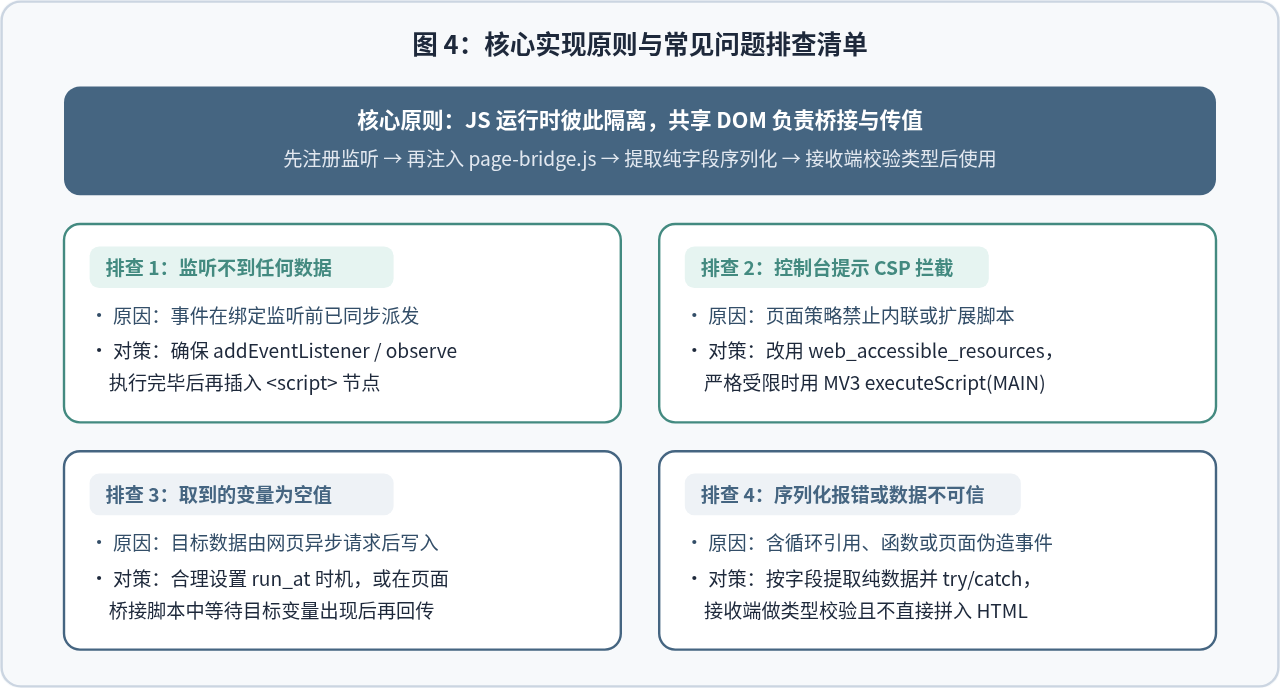
把方案搬到真实网站上时,最常遇到的问题集中在以下四点:
1. 页面内容安全策略(CSP)拦截
采用 chrome.runtime.getURL('page-bridge.js') 配合 web_accessible_resources 可以避开大部分站点对内联脚本(unsafe-inline)的限制。但如果个别高安全站点在响应头里把 script-src 收紧到只允许特定域名、且不允许 chrome-extension: 来源,DOM 注入 <script> 仍会被浏览器拦截并在控制台报 CSP 错误。
这种情况下,在 Manifest V3 中通常不再走 DOM 注入,而是申请 scripting 权限,由后台 Service Worker 调用 chrome.scripting.executeScript 并传入 world: 'MAIN' 参数,直接把函数投递到页面主环境执行。
2. 页面变量尚未初始化
单页应用或异步加载数据的网站,在 document_idle 触发时目标变量可能还没有赋值。如果遇到读取结果一直是 undefined,可以在 page-bridge.js 中加入短暂的轮询或超时机制(例如每 100 毫秒检查一次目标字段,最多等待几秒),等变量就绪后再派发事件;或者在页面脚本触发特定用户动作时再向内容脚本发回数据。
3. 不可序列化对象导致的错误
JSON.stringify 会忽略对象中的函数与 undefined 属性,遇到循环引用或 BigInt 时还会直接抛出异常。不要把整个复杂框架实例(如 React/Vue 内部对象)直接序列化,而应像上文示例那样逐字段提取纯文本、数字、布尔值或普通数组。
CustomEvent,或者篡改隐藏 DOM 节点里的 data-* 内容。因此,内容脚本收到的数据一律视为不可信输入,必须先校验字段类型和取值范围,绝不能直接拼接进 innerHTML 或当作可执行代码处理。
PHP专注服务端脚本,JavaScript主导前端交互:两者核心定位有何区别
2026-11-22 20:39:03
JS禁用按钮后怎么添加灰色遮罩或样式反馈
2026-11-22 19:09:14
JS怎么移除或清空动态添加的div元素
2026-11-22 18:19:39
CSS scroll-behavior:smooth与JS回到顶部方案对比及选择建议
2026-11-22 17:16:26
为什么JS设置的style样式优先级高于外部CSS
2026-11-22 11:50:45