怎么安全地给深层嵌套JS对象属性赋值而不报错
深入剖析JavaScript深层嵌套对象赋值报错的根本机制,详细讲解原生空值合并运算符、手写可防御原型污染的安全赋值函数、不可变数据流更新及工业级类库方案的实现与最佳实践。
一、深入本质:为什么深层赋值会直接崩溃?
日常业务开发中,处理表单数据回填、后端接口多层嵌套响应或动态配置文件时,常常需要更新嵌套很深的数据。最直观的书写方式是直接链式点号引用:
const response = {};
// 试图给深层属性赋值
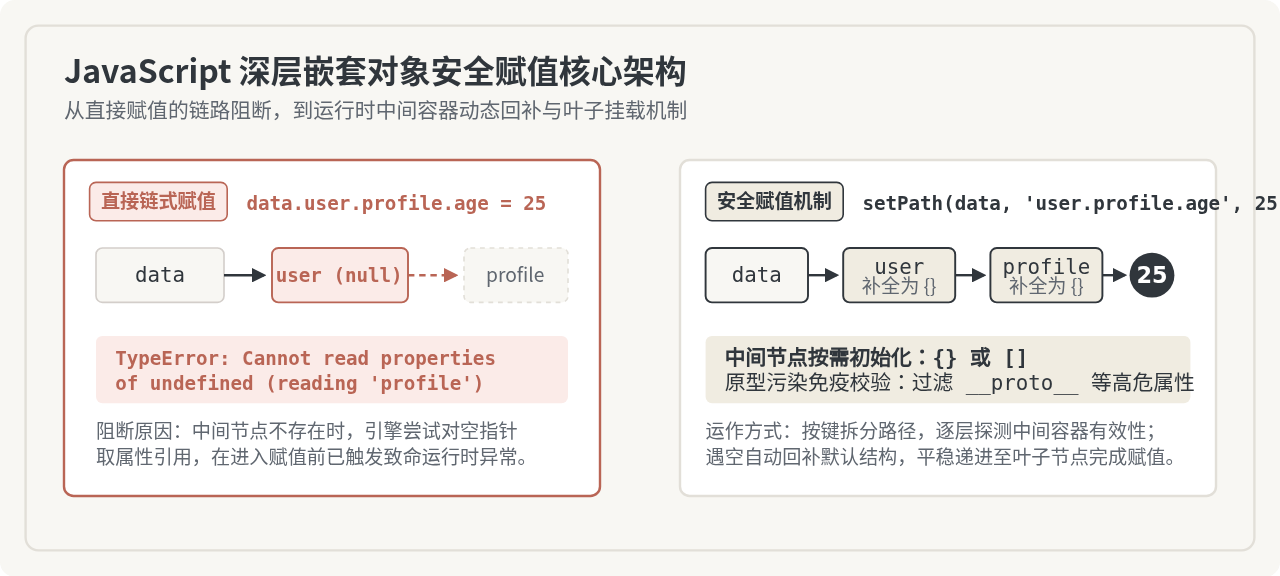
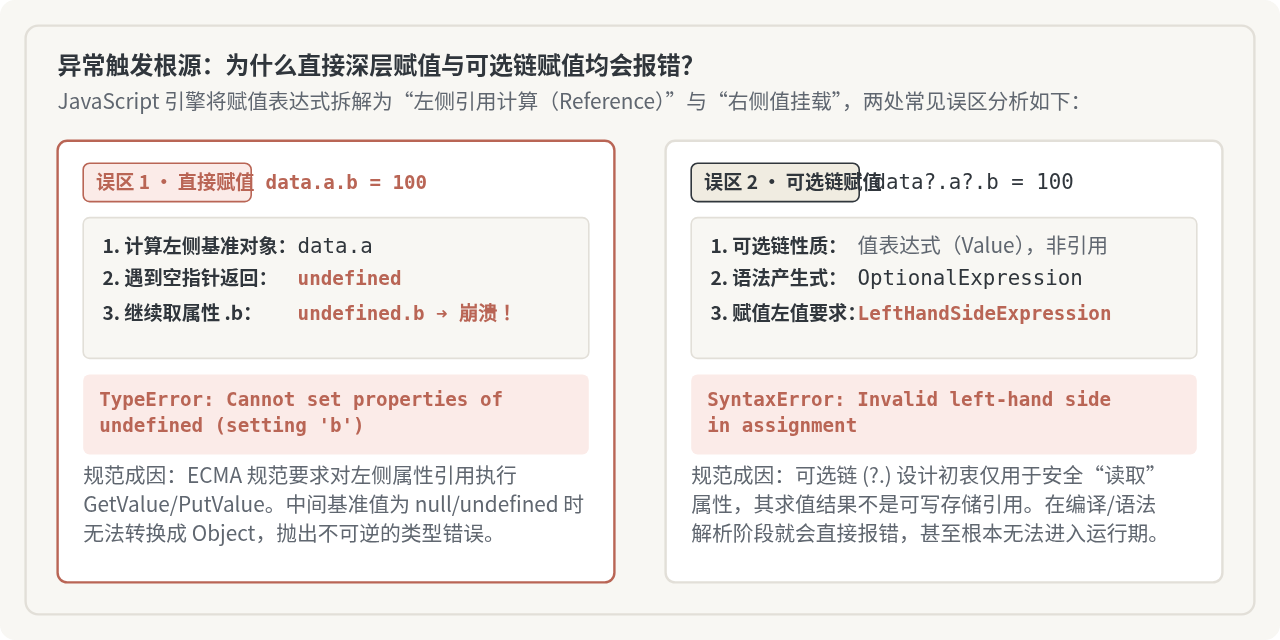
response.data.user.profile.age = 25;执行这段代码会立即抛出致命错误:TypeError: Cannot read properties of undefined (reading 'user')。出现这一现象的底层逻辑在于 JavaScript 引擎的求值步骤:
- 引用求值(Reference Resolution):在执行赋值运算符
=之前,引擎必须先解析等号左侧的引用。解析过程是从左向右层层获取对象的; - 链路断裂:当计算到
response.data时,由于data属性尚未定义,返回值为undefined; - 非法寻址:引擎紧接着尝试从
undefined上读取user属性,因为null与undefined没有原型也没有任何属性字典,引擎无法将其强制转换(ToObject),从而直接终止代码并抛出TypeError。
为什么可选链运算符 ?. 无法解决赋值问题?
许多开发者在 ES2020 引入可选链(Optional Chaining)后,直觉地尝试使用以下写法:
// 错误示例:这并不是合法的 JavaScript 语法
response?.data?.user?.profile?.age = 25;这段代码在语法解析阶段就会直接报错:SyntaxError: Invalid left-hand side in assignment。ECMAScript 规范明确规定,赋值运算符的左操作数必须是一个合法的“左值引用(LeftHandSideExpression)”,即指代可写入的内存空间地址。而可选链运算符 ?. 的语义是“安全求值短路表达式”,其产出的是一个纯粹的右值(Value)。由于右值不能承载写入操作,语言规范禁止将可选链表达式置于赋值运算符左侧。
二、原生轻量解法:空值合并赋值运算符(??=)
如果项目运行在现代浏览器或 Node.js 15+ 环境,且嵌套的属性层级固定、数量较少(如仅 2 到 3 层),可以使用 ES2021 引入的空值合并赋值运算符(Logical Nullish Assignment,??=)。
空值合并赋值的规则是:仅当目标变量为 null 或 undefined 时,才将右侧值赋给左侧,否则保持原值不变。通过配合括号链式保底,我们可以手动为各层中间节点搭桥:
const state = {};

// 分步安全赋值:若节点不存在则原地补齐空对象
(state.data ??= {}).user ??= {};
state.data.user.nickname = "Matrix";

console.log(state.data.user.nickname); // 输出: "Matrix"不建议使用逻辑或赋值 ||=,因为如果原有属性值为布尔值 false、数字 0 或空字符串 "",这些假值会被 ||= 错误地重置为全新空对象,从而覆盖掉已有数据。使用 ??= 仅对空值起效,更安全准确。
适用场景与边界:这种写法无需引入任何外部函数或第三方包,执行效率最高。但它的局限性也很明显:必须硬编码写出每一个层级,只适合路径已知且层级固定的场景;若属性路径来自于动态变量(例如 "config.module.loader.rule[0].test"),该方法无法胜任。
三、通用解法:封装轻量安全赋值函数(带防原型污染)
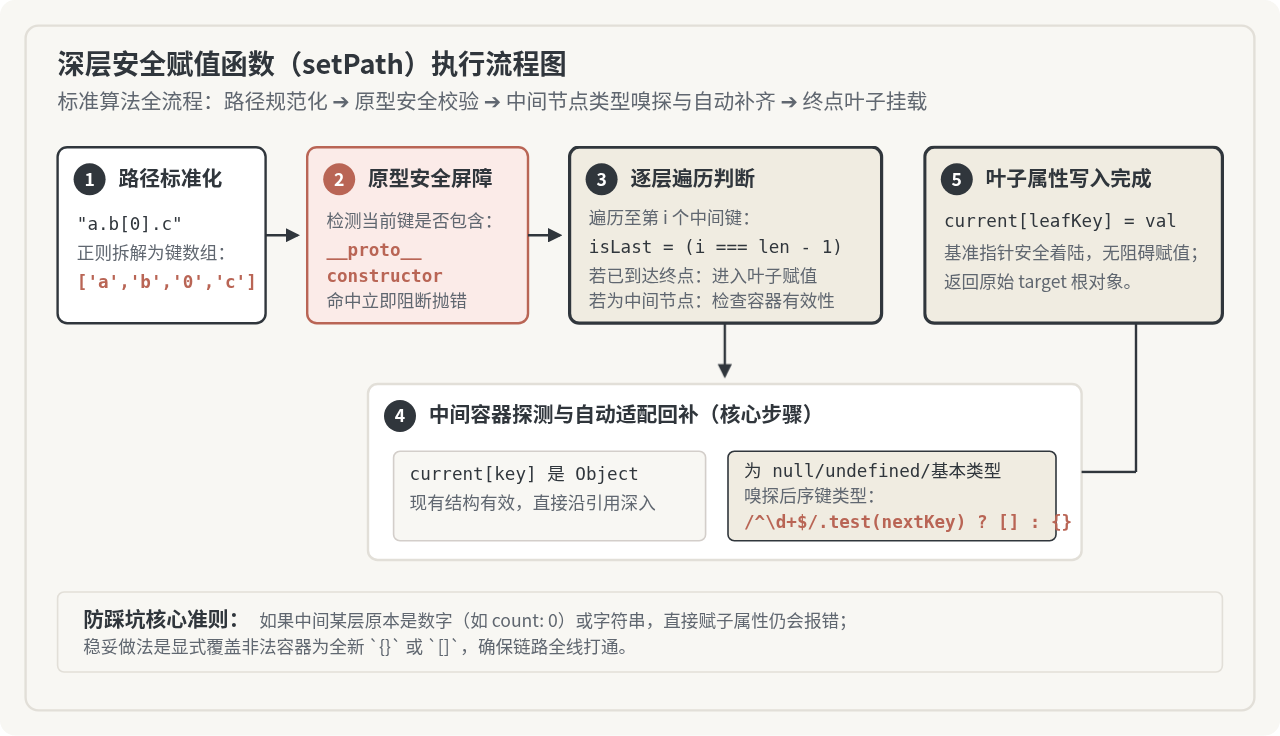
面对动态路径和多层深度结构,最灵活可靠的方式是封装一个通用的 setPath 工具函数。一个工业可用的安全赋值函数,必须满足四个核心设计指标:
- 路径通用解析:能够同时兼容点号路径字符串(如
"user.profile.tags[0]")与键数组(如['user', 'profile', 'tags', 0]); - 中间容器智能推导:当中间路径未定义时,如果下一个键为整数数字,则自动初始化为数组
[],否则初始化为对象{}; - 非对象中间层修复:若原路径上已存在非对象类型(如数字或布尔值),能够合理修复为容器对象,避免在基元类型上挂载属性;
- 严格防御原型污染:严厉拦截
__proto__、constructor与prototype,杜绝安全漏洞。
完整实现代码与详细注释
以下是经过完整边界考量的纯 JavaScript 原生实现:
/**
 * 高危原型链键黑名单集合
 */
const FORBIDDEN_KEYS = new Set(['__proto__', 'constructor', 'prototype']);

/**
 * 判断目标是否为非 null 的可用对象容器
 */
function isObject(val) {
  return val !== null && (typeof val === 'object' || typeof val === 'function');
}

/**
 * 将路径字符串规范化为键数组
 * 例: "users[0].profile.name" => ["users", "0", "profile", "name"]
 */
function parsePath(path) {
  if (Array.isArray(path)) {
    return path.map(String);
  }
  if (typeof path !== 'string' || path.trim() === '') {
    return [];
  }
  // 匹配点号或中括号中的属性名/数字索引
  return path
    .replace(/\[(\w+)\]/g, '.$1')
    .split('.')
    .filter(segment => segment.length > 0);
}

/**
 * 安全地给嵌套对象属性赋值
 * @param {Object} target 目标对象
 * @param {string|Array} path 属性路径
 * @param {*} value 赋值内容
 * @returns {Object} 返回修改后的目标对象
 */
function safeSet(target, path, value) {
  if (!isObject(target)) {
    throw new TypeError("safeSet 的目标参数必须为对象或数组");
  }

  const keys = parsePath(path);
  if (keys.length === 0) {
    return target;
  }

  let current = target;

  for (let i = 0; i < keys.length - 1; i++) {
    const key = keys[i];
    const nextKey = keys[i + 1];

    // 1. 安全防线:拦截原型污染高危键
    if (FORBIDDEN_KEYS.has(key)) {
      console.warn(`[safeSet 拦截] 检测到高危属性写入尝试: "${key}",操作已丢弃。`);
      return target;
    }

    // 2. 检查当前层级是否已存在有效容器
    const existing = current[key];
    if (!isObject(existing)) {
      // 根据下一个键的形态,智能判断初始化为数组还是普通对象
      const isNextKeyIndex = /^\d+$/.test(nextKey);
      current[key] = isNextKeyIndex ? [] : {};
    }

    // 3. 指针深入至下一层容器
    current = current[key];
  }

  // 4. 叶子节点赋值
  const lastKey = keys[keys.length - 1];
  if (FORBIDDEN_KEYS.has(lastKey)) {
    console.warn(`[safeSet 拦截] 叶子节点包含高危属性: "${lastKey}",已丢弃。`);
    return target;
  }

  current[lastKey] = value;
  return target;
}
代码调用验证示例
// 场景 1:完全空白的根对象,多层自动补全
const config = {};
safeSet(config, "server.network.port", 8080);
console.log(config.server.network.port); // 输出: 8080

// 场景 2:支持数组索引语法与数字键
safeSet(config, "server.cluster.nodes[0].ip", "192.168.1.100");
console.log(Array.isArray(config.server.cluster.nodes)); // 输出: true
console.log(config.server.cluster.nodes[0].ip); // 输出: "192.168.1.100"

// 场景 3:遇到原有基本类型占用中间节点时,平稳修复
const data = { info: "not an object" };
safeSet(data, "info.detail.verified", true);
console.log(data.info.detail.verified); // 输出: true
四、关键安全规范:必须防御原型污染(Prototype Pollution)
深层赋值函数如果缺乏防护,是 Web 应用中最容易被黑客利用的漏洞来源之一。原型污染是指攻击者构造恶意的属性路径(通常通过输入解析、JSON Payload 或查询参数),使赋值逻辑沿着原型链一路向上修改了 Object.prototype。
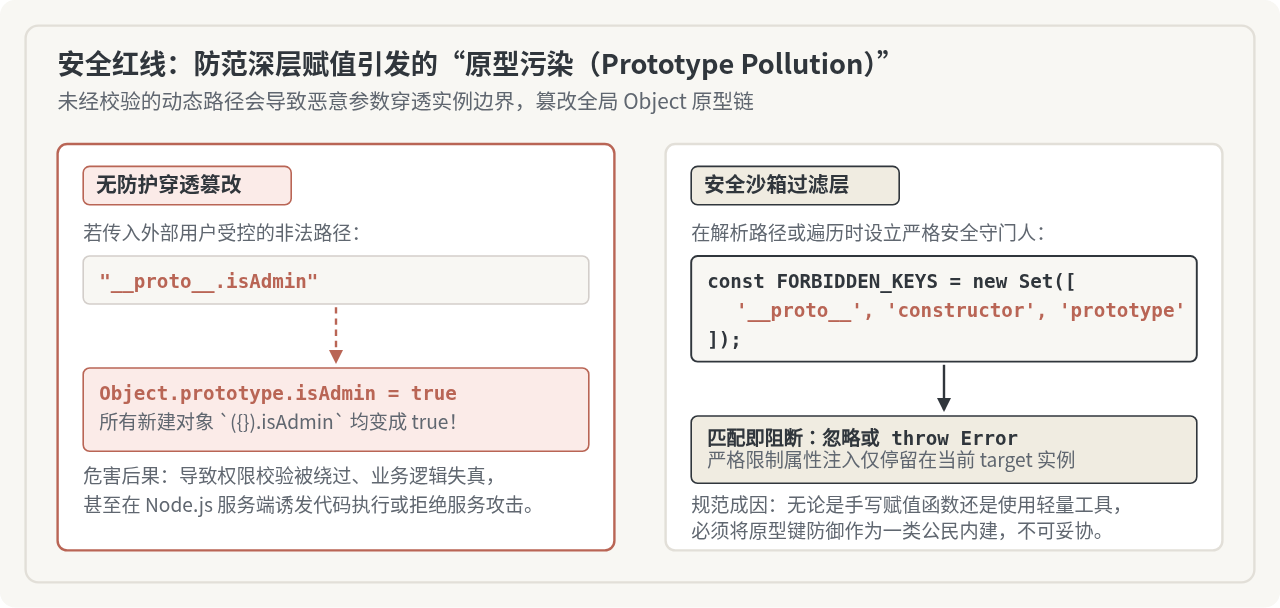
例如,若直接采用朴素的 current = current[key] 遍历逻辑,攻击者传入路径 "__proto__.isAdmin" 与值 true,会导致:
// 未做防护的函数会导致全局污染:
naiveSet(target, "__proto__.isAdmin", true);

// 此时运行环境中所有新建的纯对象都继承了该属性:
const newObj = {};
console.log(newObj.isAdmin); // 输出: true!这将导致鉴权逻辑被严重击穿因此,无论是自己编写代码还是审查开源实现,必须将 __proto__、constructor 和 prototype 加入硬性黑名单,在遍历的第一时间跳过或阻断,确保赋值行为被严格限制在当前实例边界之内。
五、不可变数据场景:React 与状态管理中的深层更新
在 React、Redux、Zustand 等现代前端视图库中,直接就地修改(Mutate)对象属性会导致组件无法感知引用变化,从而导致视图不更新。在此类场景中,安全赋值不仅要“不报错”,还要“返回全新引用的副本”。
1. 原生展开运算符的嵌套解法(浅层可用)
// 原始状态
const userState = { id: 101, details: { profile: { city: "Beijing" } } };

// 使用拓展运算符更新 city
const nextState = {
  ...userState,
  details: {
    ...userState?.details,
    profile: {
      ...userState?.details?.profile,
      city: "Shanghai"
    }
  }
};
这种模式保证了引用变化,但当层级超过 3 层时,代码极其冗长且难以维护,且写错一层就会退化为全量覆盖。
2. 基于 Immer 的不可变更新(工程推荐)
在工程化项目中,推荐搭配 immer 库的 produce 函数。Immer 基于 ES6 Proxy 机制,允许你使用直接赋值的自然语法,并在底层自动完成深拷贝与结构共享:
import { produce } from "immer";

const baseState = {};

const nextState = produce(baseState, draft => {
  // 在 draft 代理上安全初始化与赋值
  draft.settings ??= {};
  draft.settings.theme ??= {};
  draft.settings.theme.mode = "dark";
});

console.log(nextState.settings.theme.mode); // "dark"
console.log(baseState.settings); // undefined (原数据完全未被变异)
六、第三方工业级方案:Lodash 中的 _.set
如果项目中已经引入了 lodash 或 lodash-es,直接使用 lodash/set 或 lodash/setWith 是经过社区大规模验证的成熟选择。
import set from "lodash/set";

const record = {};

// lodash.set 会自动创建不存在的路径容器,内部包含健全的原型安全防护
set(record, 'analytics.pageviews[0].count', 1024);

console.log(record.analytics.pageviews[0].count); // 1024
如果需要定制中间节点的创建规则(例如指定中间层使用特定的 Map 或自定义类实例),可以使用 lodash/setWith 并传入自定义生成函数:
import setWith from "lodash/setWith";

const store = {};
// 自定义中间结构生成方式
setWith(store, '[0][1]', 'customVal', Object);
七、方案对照与选型决策指南
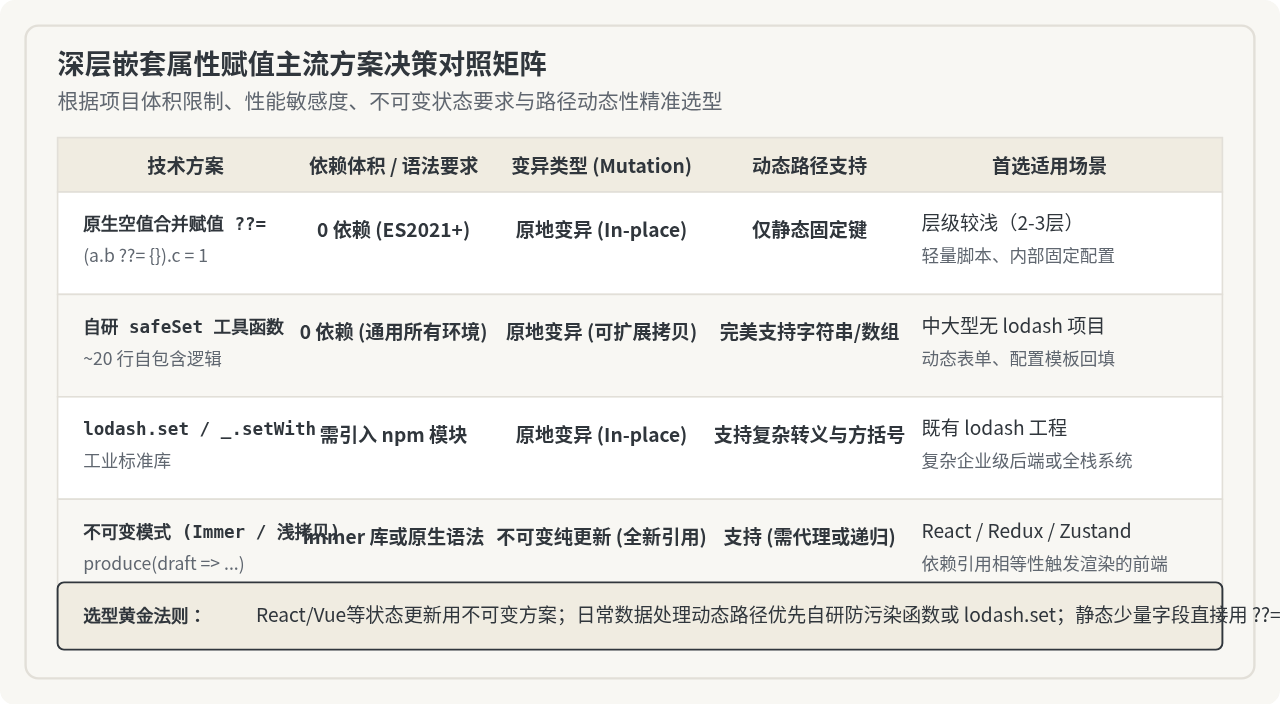
| 实现方案 | 依赖体积 | 动态路径支持 | 不可变更新 | 防原型污染 | 推荐使用场景 |
|---|---|---|---|---|---|
| 原生 ??= 语法 | 0 字节 | 不支持 | 否(原地修改) | 天然安全 | 层级浅(<=3)、路径固定、无打包体积配额的脚本 |
| 自研 safeSet 函数 | < 1 KB | 完美支持 | 可扩展 | 代码内显式防御 | 不能引入重依赖的基础组件库、SDK、动态表单配置系统 |
| Lodash _.set | 按需约 4 KB | 完美支持 | 否(原地修改) | 社区库级防护 | 已包含 lodash 的中大型企业级 Web / Node.js 业务系统 |
| Immer (produce) | 约 3.5 KB | 需结合循环 | 是(结构共享) | 框架级保证 | React、Redux、Zustand 等依赖引用判等的状态流转层 |
八、常见疑难排查与核心原则
- 只读属性与冻结对象报错:若目标链路上有对象被
Object.freeze()或Object.seal()锁定,或者某个属性被配置为writable: false,在严格模式("use strict")下任何赋值均会抛出TypeError: Cannot assign to read only property。处理未知外部对象前,应使用Object.isFrozen()探测,或通过克隆生成全新可写对象; - 属性名称含有点号的特殊情况:某些接口键名本身就带有句点(例如
"data.raw.name"是一个单一键名而非嵌套结构)。此时路径解析不能盲目执行split('.'),应优先采用数组格式传递键序列,例如safeSet(obj, ["data.raw.name", "value"], 100); - 数字键与数组空洞:若直接给超出当前数组长度的索引赋值(如向空数组赋
[100]),JavaScript 会创建包含空洞的稀疏数组(Sparse Array)。对于密集列表数据,建议先用push或配合合理的长度截断。
掌握以上原理和方法后,无论在日常表单维护、服务端协议解析还是前端数据流中,都能根据工程约束选择最稳健的深层赋值策略,彻底告别 Cannot read properties of undefined 运行时异常。
前端面试指南:复杂混合异步代码的JS执行顺序推导
2026-11-22 09:01:57
JS字符串转数组的三种方法:split、Array.from与展开运算符
2026-11-22 08:31:00
JavaScript快速排序优化:随机基准与三数取中策略实现
2026-11-21 23:02:35
解决JavaScript因this默认绑定丢失导致的常见Bug
2026-11-21 22:51:10
JavaScript高级程序设计第3版与第4版核心区别及选购建议
2026-11-21 21:39:53