JavaScript跳转怎么携带参数?URL拼接与Storage传值方案
深入解析JavaScript页面跳转携带参数的核心技术方案:从URL拼接(Query String、URLSearchParams、Hash)到Web Storage(sessionStorage、localStorage)的完整实现、适用场景、生命周期管理与安全避坑指南。
在前端交互开发中,从当前页面跳转至目标页面并携带上下文数据是一项高频基础操作。无论是从商品列表点击进入详情页需要传递商品 ID,还是在用户多步骤表单提交后跳转到结果页传递订单凭证,数据都需要在页面流转之间精准无误地交接。如果传参方案选择不当或处理不严谨,不仅会导致特殊字符截断、页面刷新数据丢失、嵌套对象沦为 [object Object],甚至会将敏感的用户凭据暴露在浏览器地址栏与访问历史中。
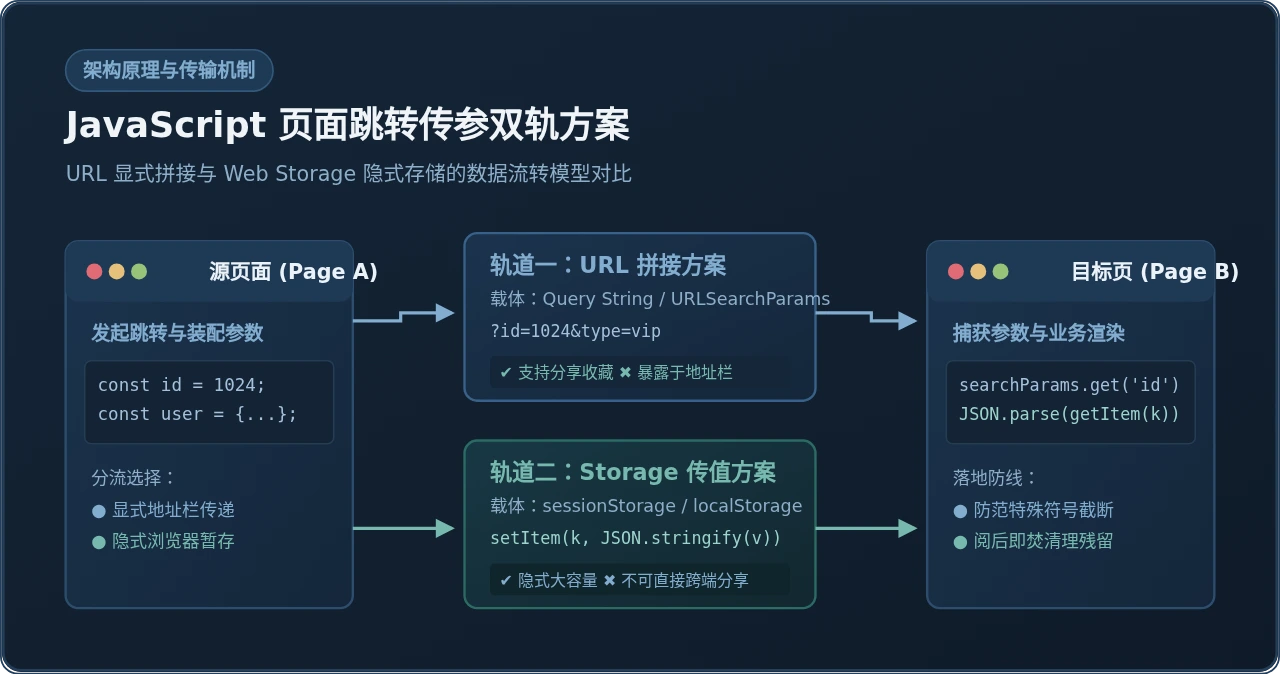
JavaScript 页面跳转传参本质上分为两条主线:一条是显式暴露在浏览器地址栏中的 URL 拼接方案(Query String 与 Hash),另一条是借助浏览器本地持久化介质的 Web Storage 传值方案(sessionStorage 与 localStorage)。本文将从原理实现、执行步骤、选型决策与生产避坑四个维度,全面拆解这两大核心方案。
一、URL 拼接传参方案:原理、语法与规范实现
URL 拼接是将参数直接附加在目标链接的查询字符串(Query String)或哈希片段(Hash)中。这种方案最为经典,其最大优势在于透明且可持久追溯:目标页面的状态完全包含在 URL 字符串内部,用户可以自由复制链接分享给同事,或者将带有参数的页面加入浏览器书签,下一次打开依然能够精准还原目标状态。
1.1 传统字符串拼接的痛点与转码规范
早期前端代码中,开发者常通过模板字符串或字符串连接操作符拼接 URL:
// 不推荐的裸字符串手动拼接
const keyword = "JavaScript & Vue 教程";
const category = "前端/工程化";
window.location.href = "/search.html?kw=" + keyword + "&cat=" + category;
// 实际地址: /search.html?kw=JavaScript & Vue 教程&cat=前端/工程化
这种写法存在严重的结构性隐患:如果参数中包含 &、=、?、空格或中文字符,浏览器会将 & Vue 误识别为另一个新的参数键名,导致 kw 参数被提前截断。在传统拼接中,每个动态参数值都必须手动调用 encodeURIComponent() 进行百分号编码(Percent-encoding):
// 传统但安全的拼接写法
const safeKw = encodeURIComponent(keyword);
const safeCat = encodeURIComponent(category);
window.location.href = `/search.html?kw=${safeKw}&cat=${safeCat}`;
1.2 现代标准方案:利用 URLSearchParams 组装参数
现代所有主流浏览器均已原生支持 URLSearchParams 构造函数。它能够接收普通对象、数组或键值对,并自动完成所有键值对的 URI 安全编码,彻底杜绝了手动拼接拼写错误与遗漏编码的问题。
// 推荐:URLSearchParams 规范生成 Query 字符串
const queryParams = {
  id: "order_9527",
  status: "pending",
  keyword: "前端 & 全栈", // 包含特殊字符 & 和空格
  page: 1
};

const searchParams = new URLSearchParams(queryParams);
// 自动转换为: id=order_9527&status=pending&keyword=%E5%89%8D%E7%AB%AF+%26+%E5%85%A8%E6%A0%88&page=1
window.location.href = `/order-detail.html?${searchParams.toString()}`;
进阶技巧:结合 URL 构造对象处理复杂绝对路径
若需要拼接相对路径或修改现有完整 URL,可以直接使用 new URL(url, base) 对象的 searchParams 属性,直接调用 urlObj.searchParams.set(key, value) 或 append() 方法,逻辑更加清晰稳健。
1.3 目标页面获取与解析 URL 参数
页面跳转完成后,目标页面需要从当前地址中捕获参数。过去开发者往往编写复杂的正则表达式或使用 split('&') 逐层切割字符串,不仅容易漏判边缘情况,还必须手动调用 decodeURIComponent。
现在,利用 window.location.search 与 URLSearchParams,只需一行代码即可精准提取参数:
// 目标页面:order-detail.html
const params = new URLSearchParams(window.location.search);

// 1. 获取单个参数值(自动完成逆向解码,不存在时返回 null)
const orderId = params.get('id');       // "order_9527"
const keyword = params.get('keyword'); // "前端 & 全栈"
const page = Number(params.get('page')) || 1;

// 2. 检查特定参数是否存在
if (params.has('status')) {
  console.log("当前订单状态:", params.get('status'));
}

// 3. 批量将全部 Query 参数转换为标准 JavaScript 对象
const allParams = Object.fromEntries(params.entries());
console.log(allParams);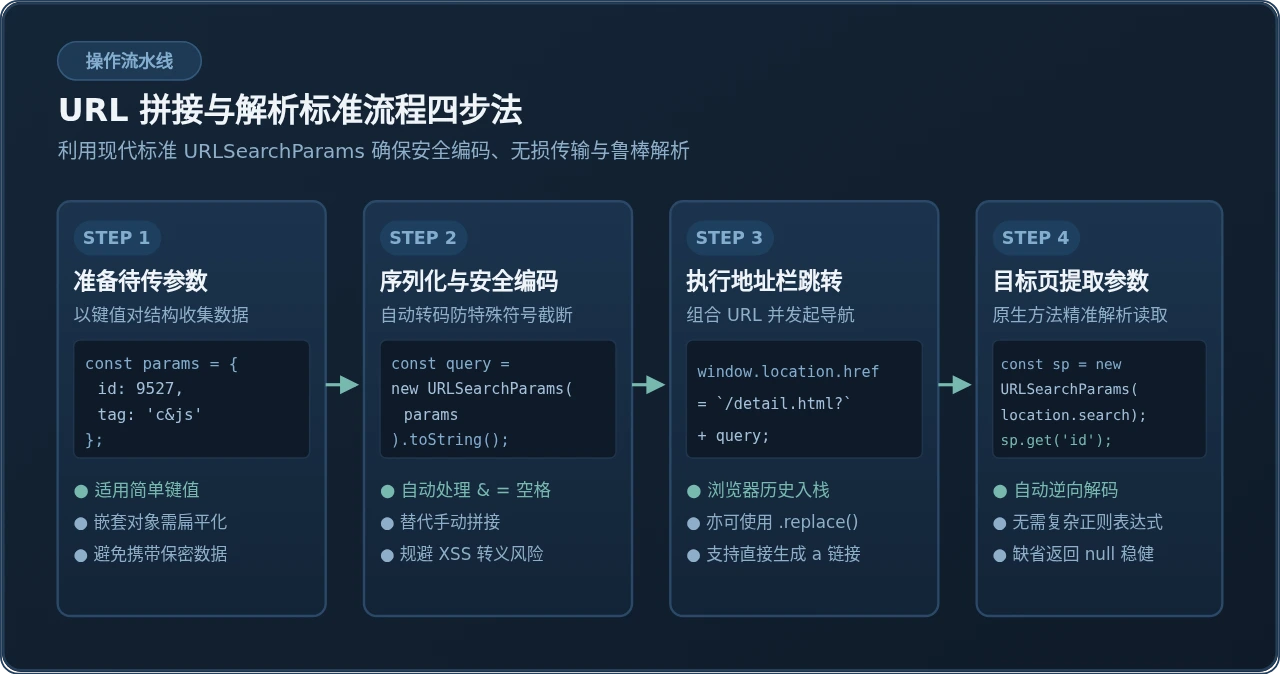
二、Web Storage 传值方案:复杂结构与隐式传输
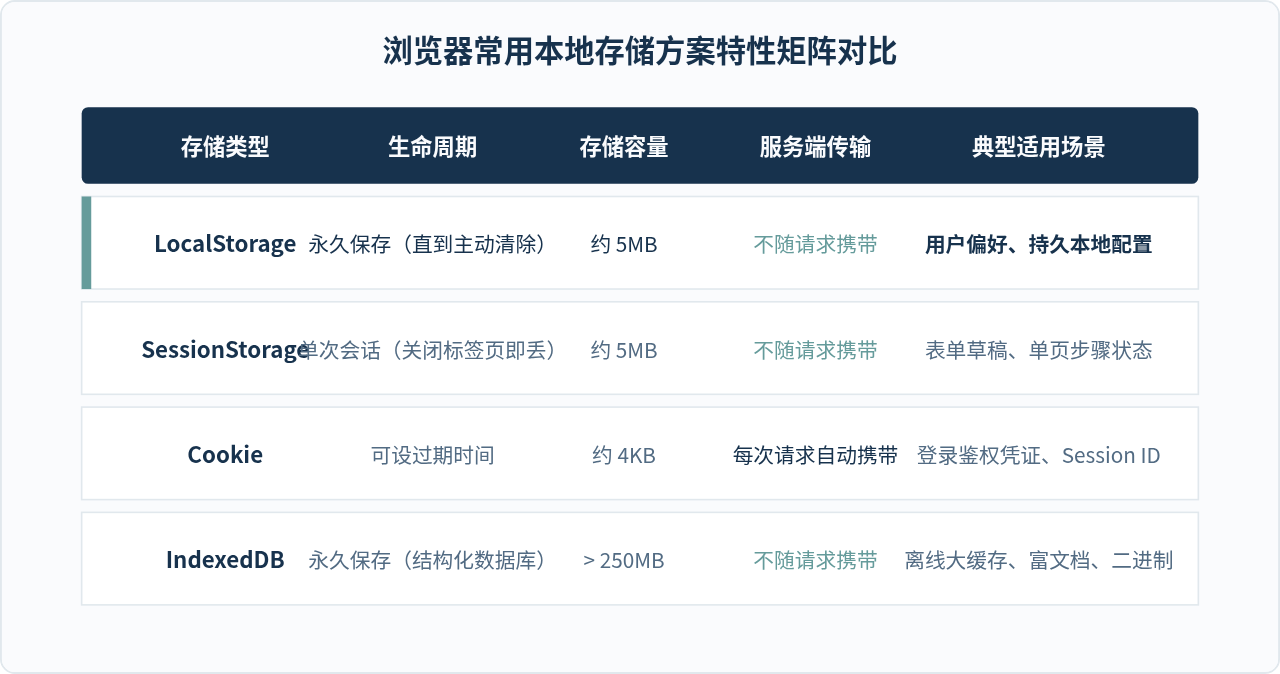
虽然 URL 传参直观且便于分享,但它受到容量上限(不同浏览器对 URL 长度通常限制在 2KB 到 8KB 之间)、类型单一(仅支持扁平字符串)以及暴露隐私等固有约束。当我们需要传递深层嵌套的复杂对象(如包含多项商品的购物车快照、富文本内容),或者不希望敏感字段出现在地址栏中时,基于浏览器的 Web Storage(sessionStorage 与 localStorage)成为了绝佳的选择。
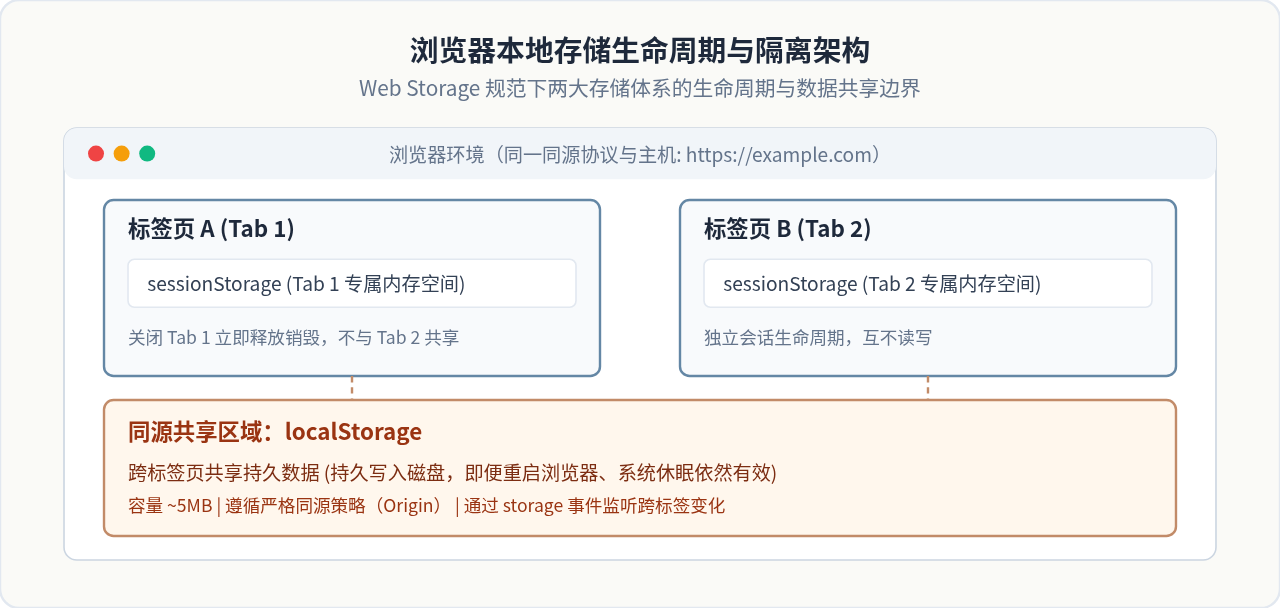
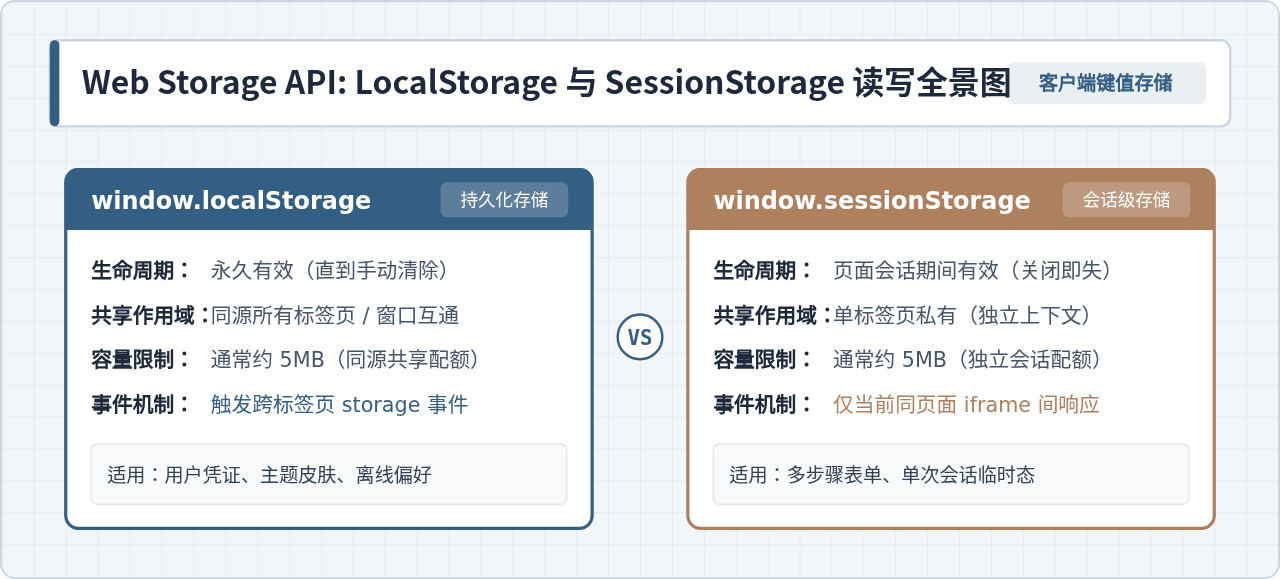
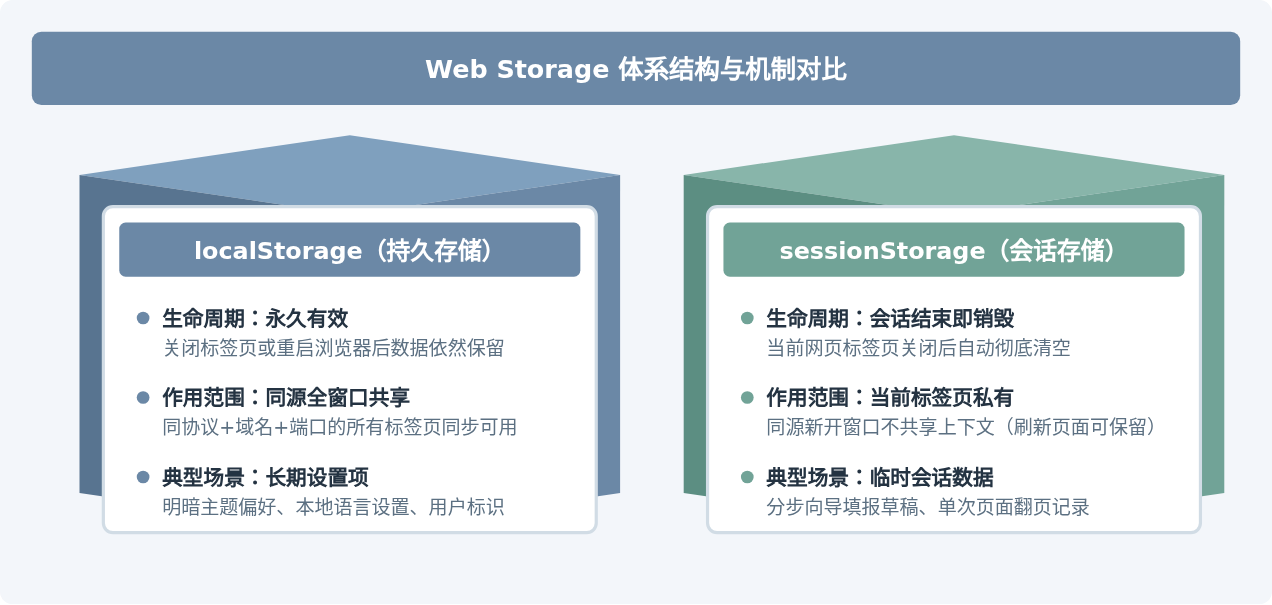
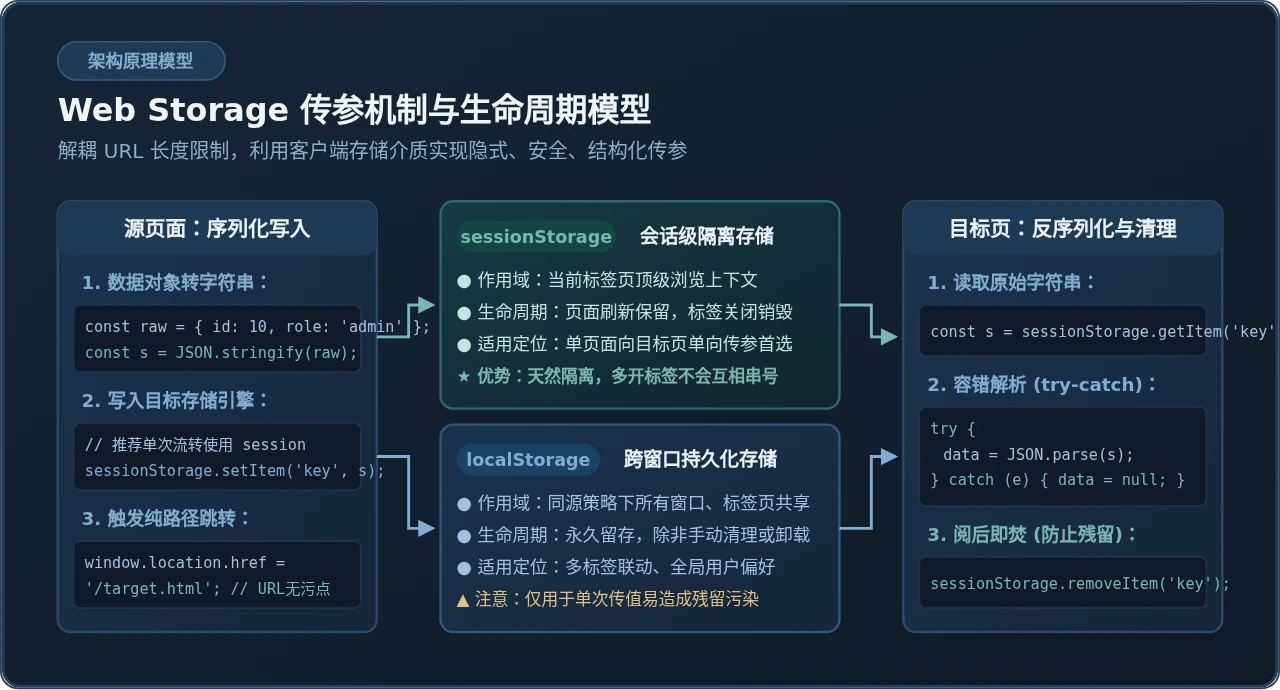
2.1 sessionStorage 与 localStorage 的生命周期与作用域
二者同属 Web Storage API,接口完全一致,但在数据生存周期和跨窗口共享机制上有着根本性的差异:
- sessionStorage(会话存储,推荐单次传参首选):
生命周期与当前的浏览器标签页(Browsing Context)深度绑定。只要该标签页没有被关闭,即使用户在页面中按 F5 刷新、或者通过
location.href进行多次同源页面跳转,存储的数据始终保留。更关键的是,即使在同一个浏览器中打开两个完全相同的页面标签,它们各自的 sessionStorage 也是彻底隔离的。这意味着在多标签并发操作时,绝对不会出现数据互相串号的问题。 - localStorage(持久存储):
数据永久保存在客户端硬盘中,除非用户主动清除浏览器缓存或前端代码执行
clear()/removeItem()。更重要的是,同源下的所有标签页和窗口完全共享同一份 localStorage 空间。如果仅用它传递临时的单次跳转参数,极易因用户并发多开页面而导致数据覆盖和残留污染。
2.2 规范存取:对象序列化与 try-catch 容错解析
Web Storage 的底层只允许存储 DOMString 纯字符串键值对。如果直接将 JavaScript 对象存入,浏览器会隐式调用其 toString() 方法,最终存下的字符串为无意义的 "[object Object]"。因此,存取复杂结构必须严格搭配 JSON.stringify() 与 JSON.parse()。
源页面(发送端)写入参数:
// 源页面:order-confirm.html
const payload = {
  checkoutId: "CHK_888999",
  timestamp: Date.now(),
  items: [
    { id: 101, title: "微服务架构实战", price: 89.0, count: 1 },
    { id: 102, title: "前端工程化体系", price: 99.0, count: 2 }
  ],
  delivery: { city: "北京", express: "顺丰速运" }
};

try {
  // 必须序列化为 JSON 字符串
  sessionStorage.setItem("CHECKOUT_PAYLOAD", JSON.stringify(payload));
  // 干净跳转,地址栏不携带冗长杂乱的参数
  window.location.href = "/payment.html";
} catch (error) {
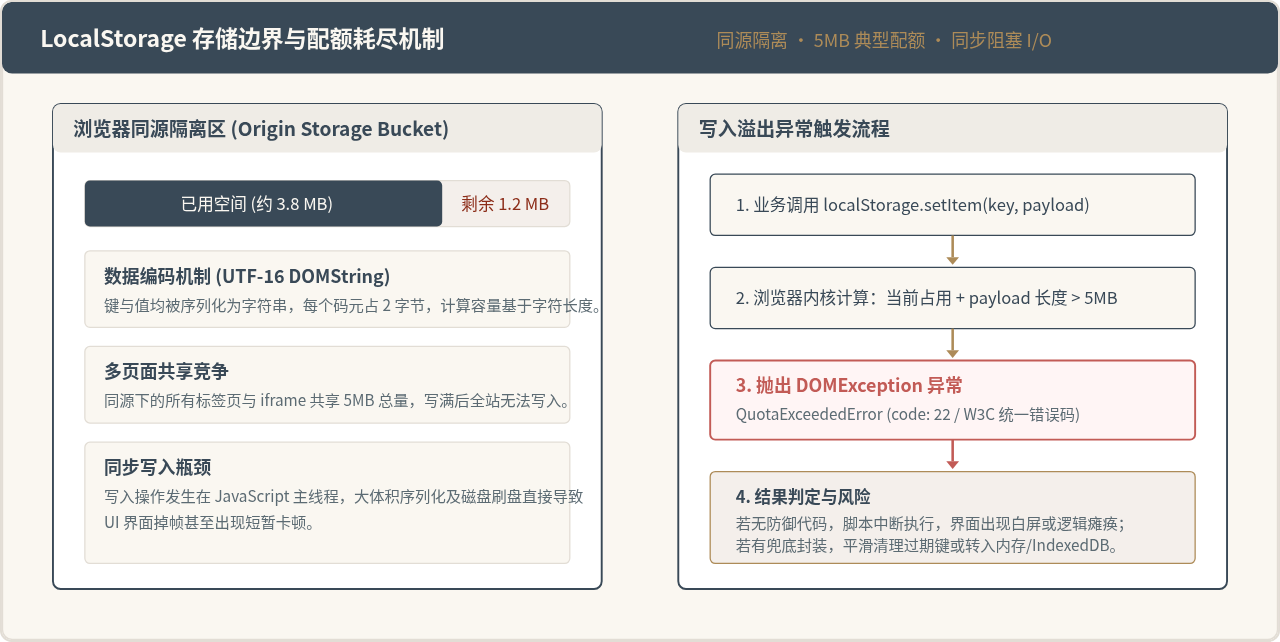
  // 防御 Safari 无痕模式或存储配额超出 (QuotaExceededError)
  console.error("Storage 写入失败:", error);
}
目标页面(接收端)读取与“即用即清”:
// 目标页面:payment.html
function getAndClearSessionParam(key) {
  const rawData = sessionStorage.getItem(key);
  if (!rawData) return null;

  try {
    // 成功获取数据后,立即执行移除,防止历史脏数据污染后续会话
    sessionStorage.removeItem(key);
    return JSON.parse(rawData);
  } catch (err) {
    console.error(`解析 Storage 参数 [${key}] 异常:`, err);
    sessionStorage.removeItem(key); // 损坏数据同样清除
    return null;
  }
}

// 执行读取
const checkoutData = getAndClearSessionParam("CHECKOUT_PAYLOAD");
if (checkoutData) {
  renderPaymentPage(checkoutData);
} else {
  // 兜底处理:提示过期或引导返回上一步
  alert("订单会话已过期或参数丢失,请返回重新提交");
  window.location.href = "/cart.html";
}
关键准则:临时传参必须“即用即清”(Consume & Destroy)
将 Storage 用于页面传参时,目标页面在成功读取反序列化后,务必同步调用 removeItem(key)。如果不清理,当用户在同一标签页中退回前一页再做其他操作时,可能会错误读取到上一次残留的旧参数,引发严重的业务逻辑异常。
三、方案选型决策:URL 拼接还是 Web Storage?
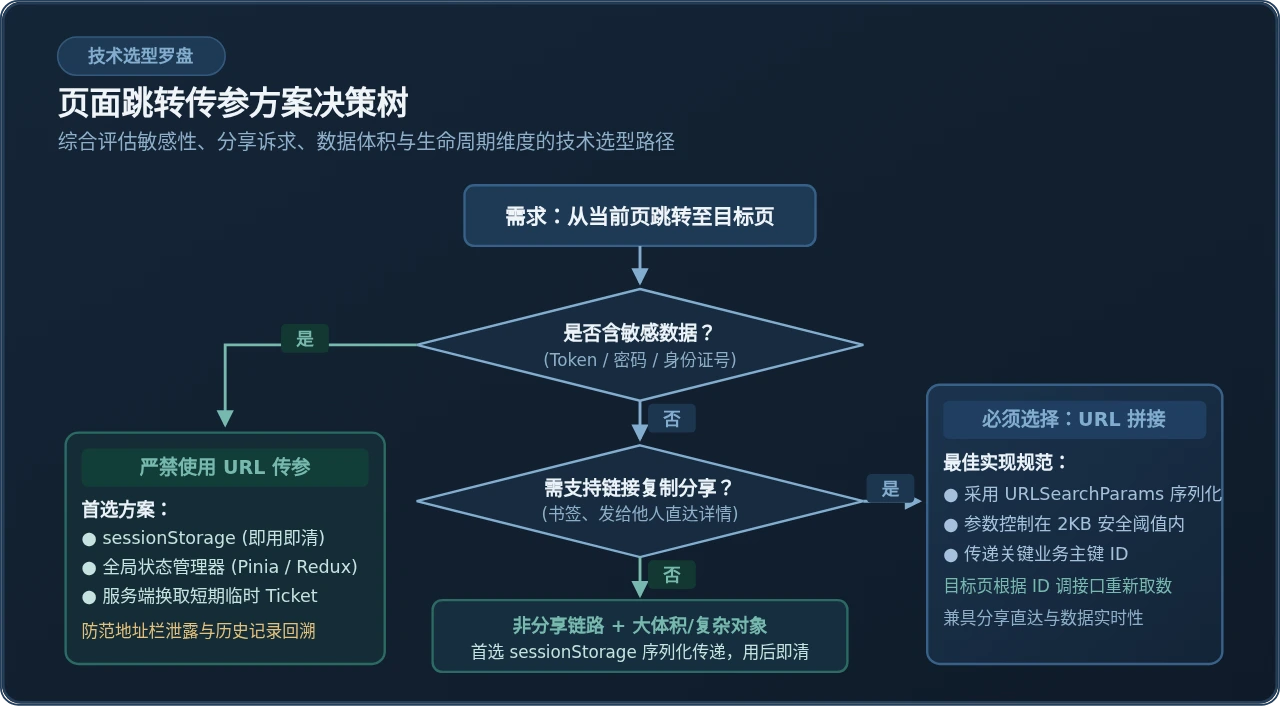
在面对具体的业务需求时,究竟应该使用 URL 拼接还是 Web Storage?这绝不是非此即彼的技术偏好,而是取决于实际业务对可分享性、数据敏感度、数据规模与状态生命周期的具体要求。
| 对比维度 | URL 拼接方案 (Query String) | sessionStorage 方案 | localStorage 方案 |
|---|---|---|---|
| 数据容量限制 | 约 2KB ~ 8KB(受浏览器及 Web 服务器限制) | 约 5MB(客户端内存缓存) | 约 5MB ~ 10MB(本地持久化) |
| 地址栏可见性 | 完全显式可见,记录在浏览器历史与日志中 | 完全隐式,地址栏整洁干净 | 完全隐式,地址栏整洁干净 |
| 跨端与书签分享 | 支持(复制 URL 发送给他人即可复现) | 不支持(仅限于当前标签页内部) | 不支持(仅限于同源浏览器实例) |
| 页面刷新保留 | 保留 | 保留 | 保留 |
| 复杂嵌套对象 | 极差(需手工扁平化或过长转码) | 极佳(配合 JSON.stringify 原样复原) | 极佳(配合 JSON.stringify 原样复原) |
| 敏感数据安全性 | 极低(容易泄漏至 Referer、日志及历史) | 中高(防止网络窥探,需防 XSS) | 中等(防 XSS 漏洞读取) |
| 多标签页并发影响 | 无冲突(每个 URL 相互独立) | 天然隔离(不同标签页会话互不干扰) | 强冲突(同源多标签页会相互覆盖) |
3.1 典型业务场景速查
- 场景 A:电商商品/文章详情页跳转(推荐 URL 拼接)
列表页点击跳转详情页,只需传递目标实体的唯一标识主键,例如/detail.html?id=1024。目标页根据 ID 重新请求服务端接口获取最新数据。这样用户收藏书签或分享给朋友时,任何人打开都能看到相同的商品。 - 场景 B:搜索筛选与分页状态(推荐 URL 拼接)
如/list.html?cat=tech&page=2&sort=asc。将筛选条件留在 URL 中,使得浏览器的“后退”与“前进”按钮能够完美还原各步骤筛选结果。 - 场景 C:复杂向导式表单提交(推荐 sessionStorage)
第一步填写个人信息,第二步选择服务套餐,第三步核对并付款。每一步涉及数十个字段甚至上传文件临时凭据,数据体量大且无需对外公开,用sessionStorage逐步传递最为稳妥。 - 场景 D:跨标签页协同或全局配置(考虑 localStorage)
例如用户在设置页切换了深色主题,或者在登录页完成了单点登录,跳转的同时希望其他已打开的同源页面同步刷新状态,此时可以通过localStorage结合window.addEventListener('storage', ...)监听跨窗口通知。
四、生产环境常见陷阱与避坑指南
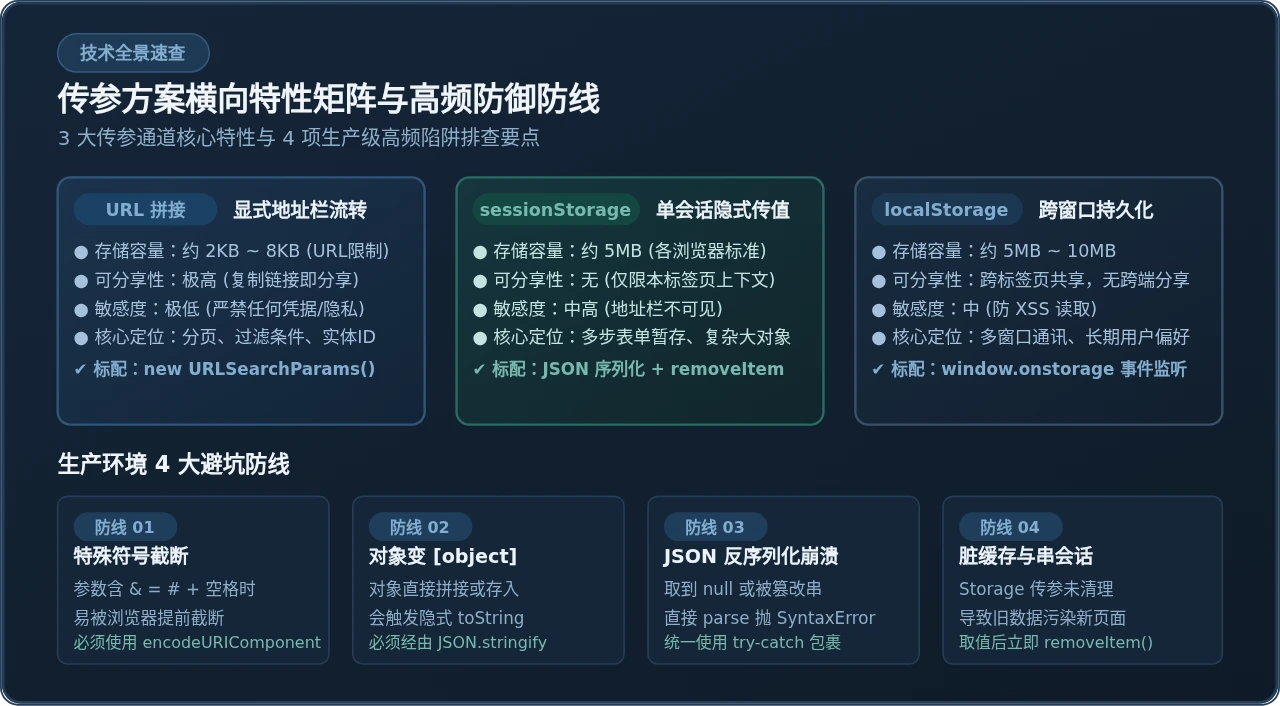
参数传递看似简单,但在复杂的前端生产环境中,如果不建立防御意识,极容易踩入以下四大高频陷阱:
4.1 陷阱一:特殊字符与加号转义截断
在 URL 标准中,加号 + 在 Query String 中代表空格,& 代表参数分隔符,# 代表Hash 锚点开始。如果某个用户的手机号或验证码包含 +86,或者检索词包含 C++:
- 错误写法:
location.href = "/check?code=" + "+8613800000000"; - 接收端解析:
params.get("code")得到的是" 8613800000000"(加号变为空格!)。 - 避坑防线:始终采用
URLSearchParams或者对动态变量严格调用encodeURIComponent(),使+转义为%2B。
4.2 陷阱二:对象隐式转换产生 [object Object]
JavaScript 在拼接字符串时具有隐式类型转换机制。初学者常犯此类错误:
const user = { name: "Alice", role: "admin" };
// 错误示范:隐式 toString()
window.location.href = `/profile.html?user=${user}`;
// 实际请求地址变成了: /profile.html?user=[object%20Object]
这种参数在目标页完全无法还原恢复。对于 URL 传参,若确实需要传递简短对象,必须显式 JSON.stringify 并配合 encodeURIComponent(如:?user=${encodeURIComponent(JSON.stringify(user))});而当对象体积较大时,应坚决改用 sessionStorage。
4.3 陷阱三:敏感信息明文暴露于地址栏
严禁将用户登录密码、支付密钥、身份证号或长期访问的 JWT Token 直接拼接到 URL 中。因为:
- URL 会毫无保留地展示在屏幕地址栏上,极易被他人旁窥;
- URL 会写入浏览器的历史记录(History)以及服务端的 Access Log 日志中;
- 页面如果发生外部资源外链跳转,完整的 URL 很可能会通过 HTTP
Referer请求头直接泄露给第三方站点。
避坑防线:敏感数据必须通过 sessionStorage、全局内存状态库(Pinia / Redux)或者通过后端接口置换短期一次性凭证(Ticket)。
4.4 陷阱四:JSON 反序列化崩溃与存储超限
从 Storage 读取参数时,许多开发者习惯写 const data = JSON.parse(sessionStorage.getItem("key"))。如果用户清除了缓存,或者该 key 本就不存在(返回 null),执行 JSON.parse(null) 虽返回 null,但如果 key 对应的字符串被篡改或损坏(如仅存了一半的字符串),JSON.parse 会直接抛出无法捕获的 SyntaxError,导致整个页面的后续脚本执行彻底瘫痪。
避坑防线:反序列化必须强制使用 try-catch 包裹,并设置合理的默认兜底值。
五、工程化实用代码封装与落地总结
为了在实际团队开发中规范传参行为、减少重复样板代码,我们可以将上述最佳实践封装为轻量级工具模块:
/**
 * 页面跳转传参通用工具库 (NavigationUtils.js)
 */
export const NavRouter = {
  /**
   * 1. 规范的 URL 跳转传参
   * @param {string} url 目标页面路径
   * @param {Object} queryParams 参数对象
   */
  pushQuery(url, queryParams = {}) {
    const [path, existingSearch] = url.split('?');
    const sp = new URLSearchParams(existingSearch || '');

    Object.entries(queryParams).forEach(([key, val]) => {
      if (val !== undefined && val !== null) {
        sp.set(key, typeof val === 'object' ? JSON.stringify(val) : String(val));
      }
    });

    const finalQuery = sp.toString();
    window.location.href = finalQuery ? `${path}?${finalQuery}` : path;
  },

  /**
   * 2. 安全的 URL 参数提取
   * @param {string} key 参数名
   * @returns {string|null}
   */
  getQuery(key) {
    const sp = new URLSearchParams(window.location.search);
    return sp.get(key);
  },

  /**
   * 3. 隐式安全会话传参 (适用于大对象或私密数据,阅后即焚)
   * @param {string} url 目标路径
   * @param {string} paramKey 传参标识
   * @param {any} data 待传数据
   */
  pushSession(url, paramKey, data) {
    try {
      sessionStorage.setItem(`__NAV_${paramKey}`, JSON.stringify(data));
      window.location.href = url;
    } catch (e) {
      console.error('Session 传参写入失败,请检查数据大小或隐私模式设置', e);
    }
  },

  /**
   * 4. 目标页安全消费会话参数 (自动反序列化并销毁缓存)
   * @param {string} paramKey 传参标识
   * @returns {any|null}
   */
  consumeSession(paramKey) {
    const storageKey = `__NAV_${paramKey}`;
    const raw = sessionStorage.getItem(storageKey);
    if (!raw) return null;

    try {
      sessionStorage.removeItem(storageKey); // 立即销毁,防二次误读
      return JSON.parse(raw);
    } catch (e) {
      sessionStorage.removeItem(storageKey);
      console.warn(`会话参数 [${paramKey}] 损坏或非标准 JSON:`, e);
      return null;
    }
  }
};
核心规则总结速记:
- 小数据、需分享、需书签、需后退恢复:毫不犹豫走
URLSearchParams拼接; - 大数据、复杂嵌套、敏感凭证、单次流转:坚决走
sessionStorage序列化,并在落地消费后即时removeItem销毁; - 永远不要直接裸拼字符串,永远不要让未转义的特殊字符与未经 JSON 化的裸对象上路。
JS在iframe中刷新父页面的代码实现
2026-11-21 22:05:52
JS二维码识别率低怎么办?图片预处理提升成功率
2026-11-21 18:50:30
JavaScript批量操作HTML DOM的性能优化:DocumentFragment用法
2026-11-21 16:58:31
封装一个可配置速度与触发距离的JS回到顶部通用函数
2026-11-21 15:07:34
原生JavaScript怎么封装可复用组件
2026-11-21 14:05:11