

JS在iframe中刷新父页面的代码实现
深入讲解在JavaScript中从iframe子页面刷新父页面的代码实现方式。涵盖window.parent与window.top对象层级解析、四种刷新API差异、同源与跨域场景解决方案及死循环防护与时序控制。
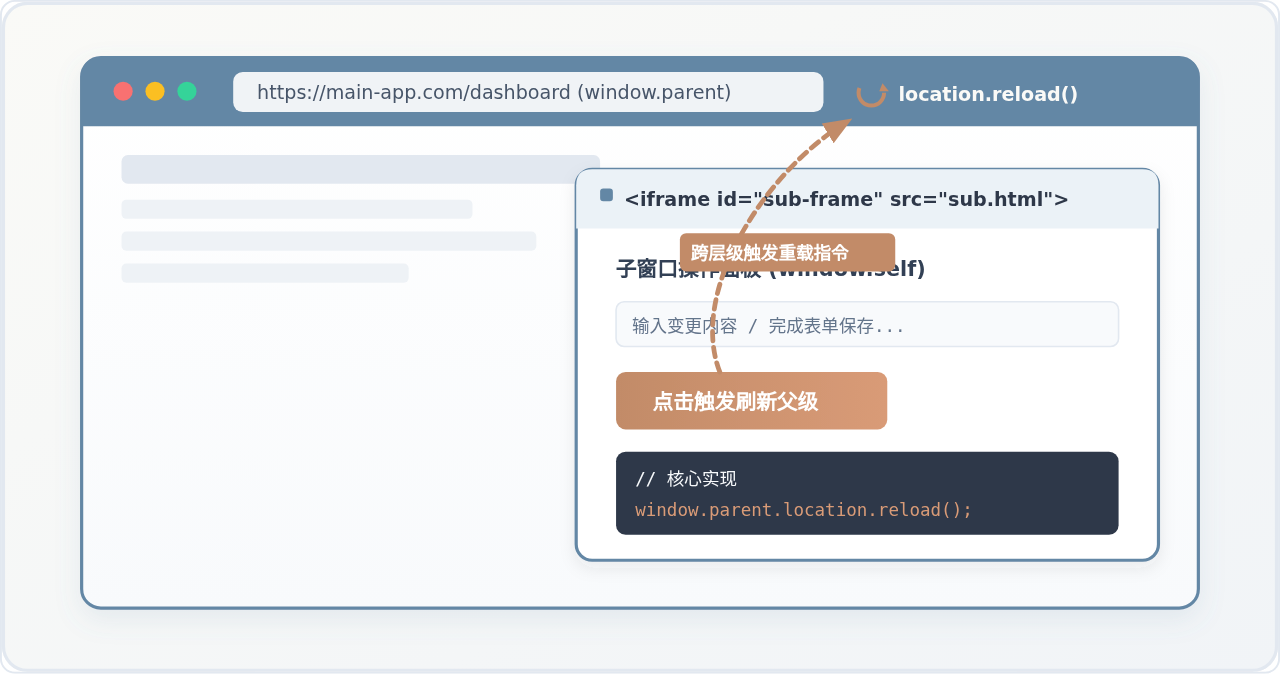
<iframe> 嵌入的子页面往往需要驱动宿主父页面重新加载,例如在弹窗内提交表单后刷新父级数据列表。在同源环境下,核心做法是通过 window.parent.location.reload() 重载父页面;若处于多层深层嵌套且需更新整个宿主窗口,则调用 window.top.location.reload()。若iframe与父页面跨越了不同的协议、域名或端口,受浏览器同源策略限制,直接调用会抛出安全异常,此时必须借助 postMessage 机制实现跨域消息中继。本文将详细讲解层级对象关系、四种具体代码实现、跨域适配策略与防死循环等关键避坑点。
一、窗口引用层级与作用域对象
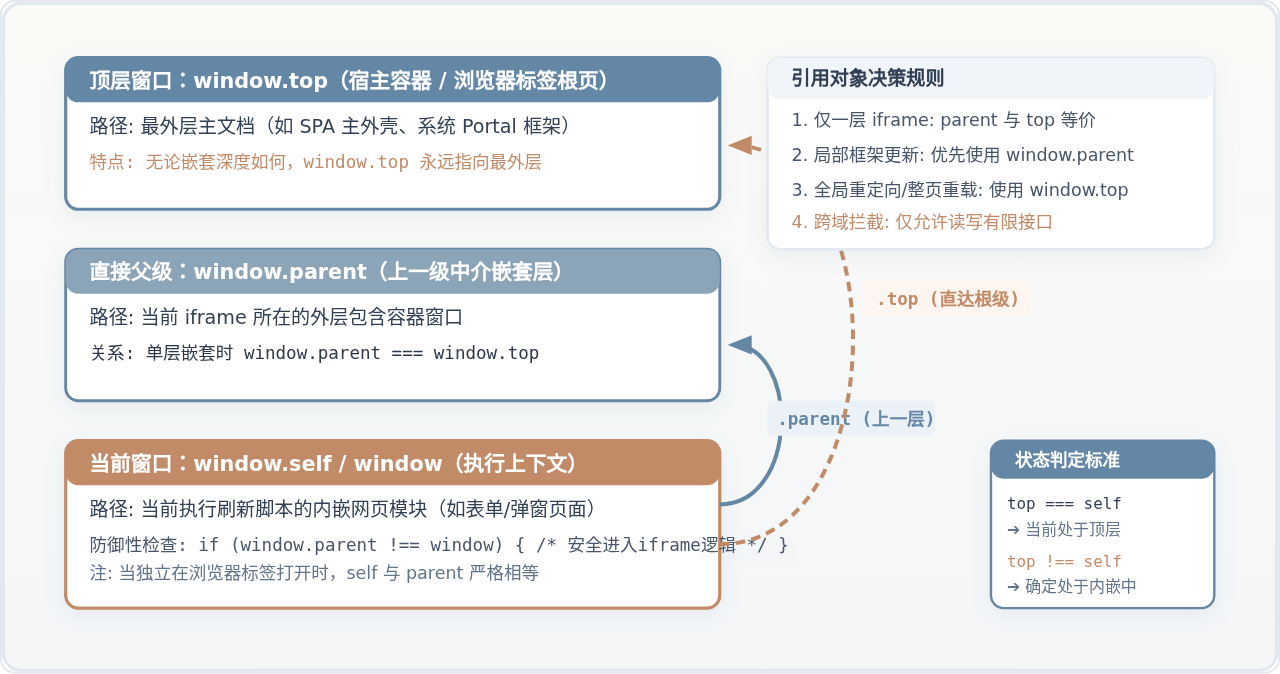
在编写刷新代码之前,必须准确区分浏览器提供的三种全局窗口指针:window.self、window.parent 和 window.top。它们决定了你的刷新指令究竟作用于哪一层视口。
- window.self(或 window):指代当前脚本正在运行的窗口上下文。在 iframe 内部执行时,它代表该 iframe 自身,调用
location.reload()只会重新加载自身内容。 - window.parent:指代当前窗口的直接上一级父页面。如果当前系统只包含一层嵌套(即父页面直接引入 iframe),那么
window.parent就是主页面窗口。 - window.top:指代最顶层的宿主浏览器窗口。如果存在多层嵌套(例如:主页面 A 嵌套了 iframe B,iframe B 又嵌套了弹窗 iframe C),在 C 中调用
window.parent仅能操作 B,而调用window.top则能够直接穿透全部嵌套,直接定位到顶层 A。
在实际工程中,子页面可能既作为 iframe 嵌入运行,也可能被用户在新标签页直接打开。为了防止独立运行时误调引发异常,在执行任何父级逻辑前应加入防御性判断:
function hasParentWindow() {
  // 当独立打开时,window.parent 严格等于 window 自身
  return window.parent && window.parent !== window;
}
二、同源环境下刷新父页面的四种实现方式
当 iframe 与父页面处于同一源(相同的协议、域名和端口号)时,可以直接访问父页面的 location 对象并执行刷新。针对不同的业务场景,主要有以下四种实现方式:
1. 标准重新加载:location.reload()
这是最常见、最直接的实现方式。它会指示浏览器重新加载父页面的当前 URL:
// 刷新直接父级页面
window.parent.location.reload();

// 跨越多层嵌套,强制刷新最顶层窗口
window.top.location.reload();注意事项:早期一些代码会传递布尔值 reload(true) 试图强制跳过缓存从服务器抓取。但在当前的 W3C / WHATWG HTML5 规范中,reload() 的参数已被标准化为废弃,现代浏览器(Chrome、Edge、Firefox 等)会直接忽略传入的布尔值。若确需强制清除客户端缓存,推荐在 URL 后附加随机时间戳查询参数。
2. 历史无痕替换:location.replace()(业务推荐)
如果子页面完成的是一个具有破坏性或一次性的操作(如订单提交、数据删除),刷新父页面时不希望用户点击浏览器“后退”按钮还能回到旧状态,应使用 replace():
// 使用当前地址替换父页面的历史记录栈顶
window.parent.location.replace(window.parent.location.href);
与 reload() 相比,replace() 不会在浏览器的历史记录(History Stack)中追加新的跳转节点,避免了页面在重载后导致“后退按钮失效或反复循环”的用户体验缺陷。
3. 地址重赋导航:location.href
直接将父页面的当前地址重新赋值给其自身:
// 将父级页面地址重置为自身,触发完整 GET 请求
window.parent.location.href = window.parent.location.href;核心差异:如果父页面当前是通过 POST 请求渲染出来的,直接调用 reload() 往往会触发浏览器的“确认重新提交表单”弹窗;而通过重新赋值 href,浏览器会以标准的 GET 方式重新请求该 URL,从而避开表单重复提交警告。
4. 附带参数刷新(用于通知父级局部更新)
若希望在刷新的同时向父页面传递更新状态或激活特定选项卡,可以在修改父页面 URL 时动态追加 Query 参数或 Hash:
const parentUrl = new URL(window.parent.location.href);
parentUrl.searchParams.set('updated', Date.now());
// 导航至带新参数的 URL
window.parent.location.href = parentUrl.toString();| 刷新方式 | 调用代码 | 历史记录影响 | POST表单表现 | 最佳适用场景 |
|---|---|---|---|---|
| reload() | window.parent.location.reload() |
维持当前历史栈 | 可能提示重新提交 | 常规页面重载、状态重置 |
| replace() | window.parent.location.replace(url) |
替换当前栈顶,不新增历史 | 以 GET 方式替换 | 表单提交完成、支付回调、避免后退重复操作 |
| href 重赋 | window.parent.location.href = url |
追加一条新的浏览历史 | 转化为 GET 重新请求 | 需要避免 POST 警告,或需要追加刷新参数 |
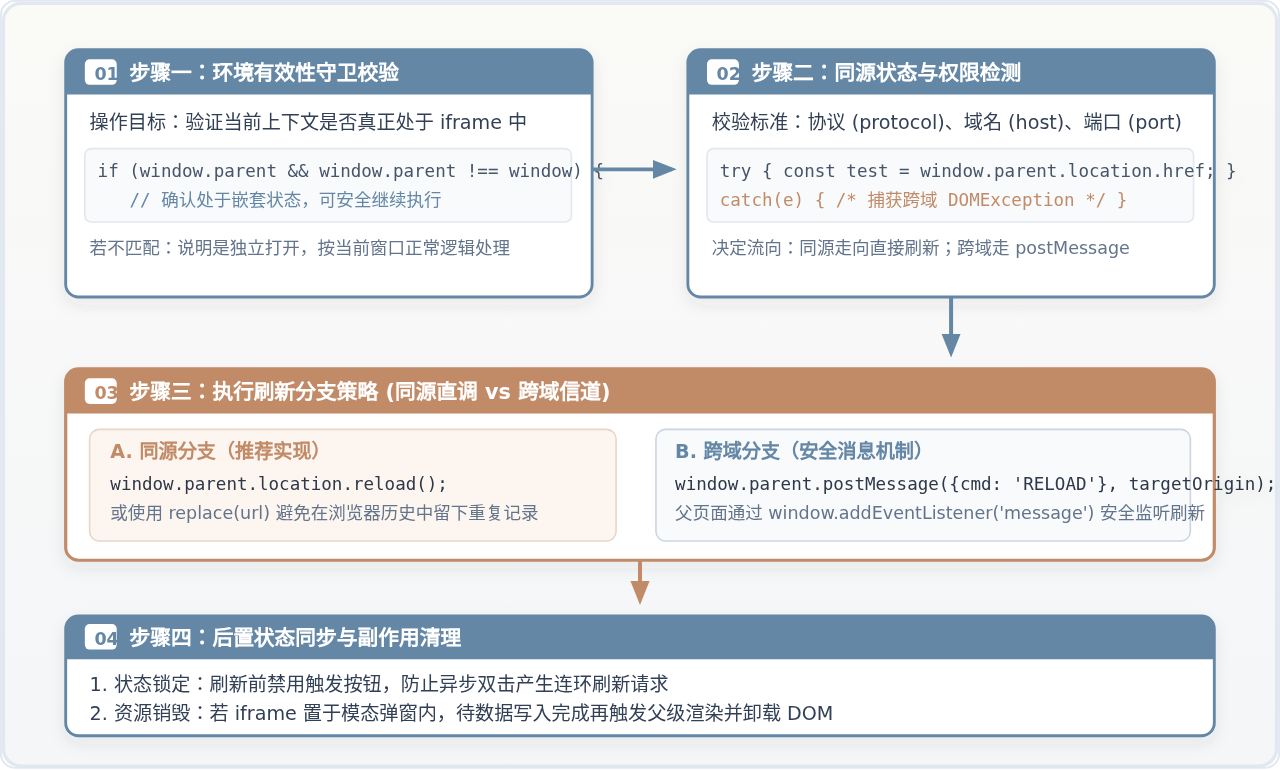
三、完整工程实现示例:父子页面协同
下面给出一套在实际业务场景中可直接参考的父子页面完整代码。该示例模拟了在父页面中打开一个用于编辑数据的 iframe 模态弹窗,在 iframe 内部完成提交后刷新父页面并关闭弹窗。
1. 父页面实现(parent.html)
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>父页面 - 数据表格看板</title>
  <style>
    #modal { display: none; position: fixed; inset: 0; background: rgba(0,0,0,0.5); }
    #modal iframe { width: 500px; height: 320px; margin: 100px auto; display: block; border: none; background: #fff; }
  </style>
</head>
<body>
  <h1>客户信息列表</h1>
  <button id="openBtn" onclick="openEditor()">添加新客户(打开iframe)</button>
  <div id="content">最后加载时间:<span id="loadTime"></span></div>

  <!-- 模态弹窗包含 iframe -->
  <div id="modal">
    <iframe id="subFrame" src="child.html"></iframe>
  </div>

  <script>
    document.getElementById('loadTime').innerText = new Date().toLocaleTimeString();

    function openEditor() {
      document.getElementById('modal').style.display = 'block';
    }

    // 暴露供子页面调用的后置清理函数(同源可选)
    function closeEditorModal() {
      document.getElementById('modal').style.display = 'none';
    }
  </script>
</body>
</html>
2. iframe 子页面实现(child.html)
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>子页面 - 编辑表单</title>
</head>
<body>
  <form id="clientForm" onsubmit="handleSubmit(event)">
    <label>客户姓名: <input type="text" id="name" required></label><br><br>
    <button type="submit" id="submitBtn">保存并刷新父级</button>
  </form>

  <script>
    async function handleSubmit(event) {
      event.preventDefault();
      const btn = document.getElementById('submitBtn');
      btn.disabled = true;
      btn.innerText = '正在提交...';

      try {
        // 1. 模拟网络请求发送数据
        await new Promise(resolve => setTimeout(resolve, 600));

        // 2. 检查父级环境并执行刷新
        if (window.parent && window.parent !== window) {
          // 推荐使用 replace 避免污染历史记录
          window.parent.location.replace(window.parent.location.href);
        } else {
          // 若独立运行则刷新自身
          window.location.reload();
        }
      } catch (err) {
        console.error('提交失败:', err);
        btn.disabled = false;
        btn.innerText = '保存并刷新父级';
        alert('保存失败,请重试');
      }
    }
  </script>
</body>
</html>
四、跨域限制与 postMessage 安全解决方案
在微前端架构或第三方系统集成中,iframe 与父页面往往属于不同的域名(例如父页面为 https://app.company.com,iframe 为 https://service.partner.com)。
此时,若在 iframe 中直接执行 window.parent.location.reload(),浏览器出于同源策略(Same-Origin Policy)的安全沙箱拦截,会立即在控制台抛出致命异常:
Uncaught DOMException: Blocked a frame with origin "https://service.partner.com"
from accessing a cross-origin frame.在这种跨域场景下,唯一的标准合法方案是使用 HTML5 的 postMessage 跨文档通信 API。子页面向父页面投递刷新信号,由父页面接收后自主触发本域的刷新操作。
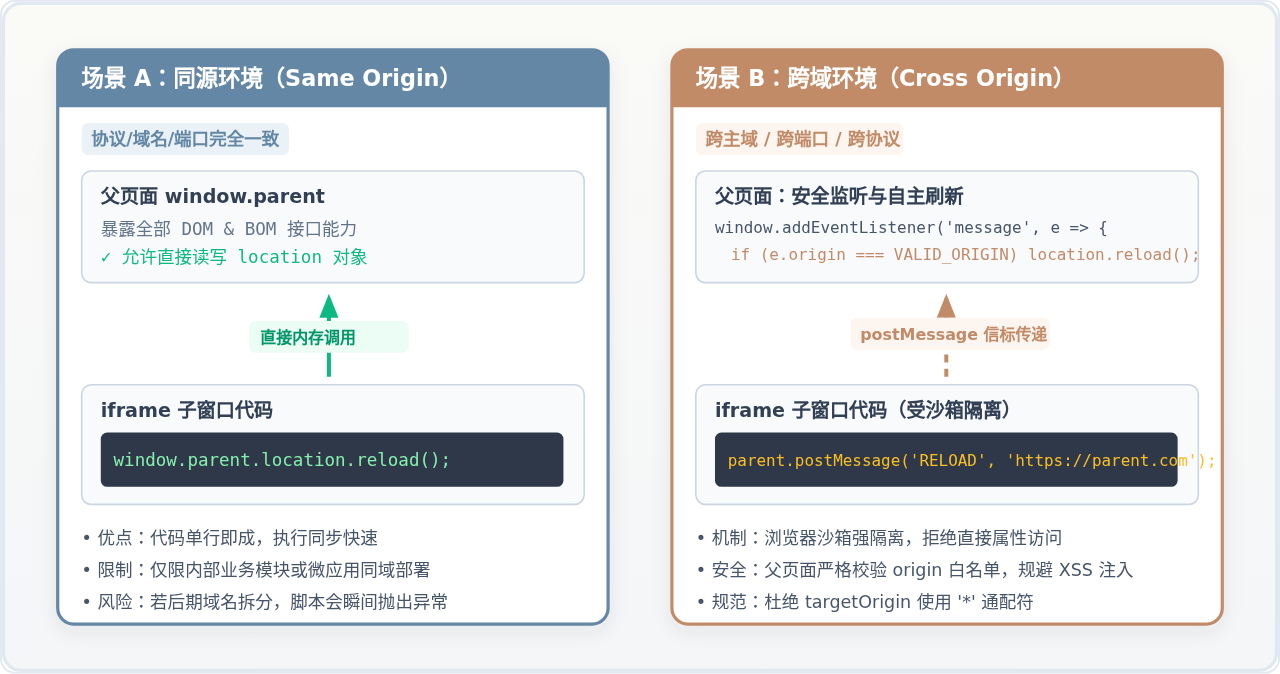
1. 子页面:派发跨域刷新指令
在子页面中,调用父级窗口的 postMessage 方法。注意必须传入确切的父级 targetOrigin,禁止滥用 "*" 通配符:
function notifyParentReload() {
  if (!window.parent || window.parent === window) return;

  const payload = {
    type: 'REQUEST_PAGE_RELOAD',
    timestamp: Date.now()
  };

  // 严禁传递 '*'!必须指明受信任的父页面源
  const trustedParentOrigin = 'https://app.company.com';
  window.parent.postMessage(payload, trustedParentOrigin);
}
2. 父页面:监听信标并执行安全校验
父页面通过监听全局 message 事件接收指令。安全核心在于必须第一步校验 event.origin:
// 在父页面主脚本中全局注册监听
window.addEventListener('message', function(event) {
  // 1. 严格白名单校验来源 origin
  const allowedOrigins = ['https://service.partner.com'];
  if (!allowedOrigins.includes(event.origin)) {
    return; // 拦截未受信任的第三方虚假消息
  }

  // 2. 解析指令载荷
  const data = event.data;
  if (data && data.type === 'REQUEST_PAGE_RELOAD') {
    console.log('收到合法iframe刷新请求,正在执行父页面重载...');
    window.location.reload();
  }
});
五、核心避坑指南与高频问题排查
在实际落地 iframe 刷新父页面的逻辑时,有几个非常隐蔽但高发的工程陷阱需要特别防范:
如果将刷新代码写在子页面的
window.onload 或顶层未被事件包装的脚本中,会引发灾难性的死循环:父页面刷新 ➔ 重新加载嵌入的 iframe ➔ iframe 加载完毕再次执行刷新代码 ➔ 父页面再次刷新……直至浏览器内存溢出崩溃。刷新指令必须严格绑定在“用户交互动作完成”(如点击提交按钮)或“特定业务回调”内部。
若 iframe 位于模态框内,开发者有时会并发调用“关闭弹窗(直接从 DOM 移除 iframe 节点)”与“异步请求”。如果先移除了 iframe,浏览器会立即中止(cancel)该 iframe 内部所有未完成的
fetch 或 xhr 请求,导致后端未能成功入库。标准做法应为:等待接口 await fetch() 成功返回后,再依次触发父页面刷新与弹窗隐藏。
如果父页面在
<iframe> 标签上配置了 sandbox 属性,默认情况下会禁用脚本执行与弹窗。若要允许子页面通过 JS 触发刷新或 postMessage,父页面的 sandbox 属性必须显式包含:sandbox="allow-scripts allow-same-origin"。缺少必要标记会导致脚本直接静默失效。
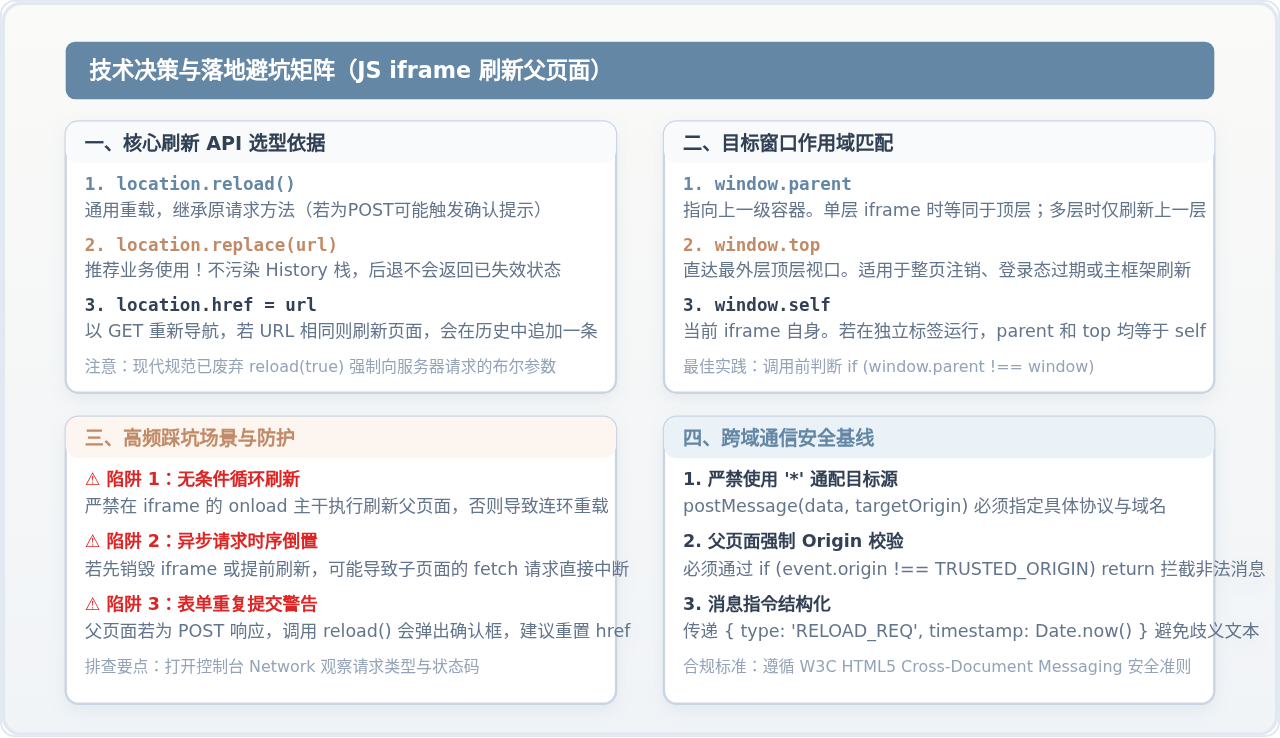
六、总结与选型清单
在 JavaScript 中通过 iframe 刷新父页面是一项典型且基础的跨上下文控制操作。在实际编码前,建议按以下清单快速做技术选型:
- 层级选择:仅需刷新直接宿主使用
window.parent;系统存在多层嵌套框架且需重载全局视口使用window.top。 - 语法选择:常规刷新选用
location.reload();对于注重浏览历史整洁、防止后退回退失效状态的交互场景,优先选用location.replace(location.href)。 - 同源保障:同源直接调用;一旦跨越子域、主域或端口,统一采用
postMessage消息事件方案,并在父端严密审查event.origin。 - 防御编码:始终在调用前检测
window.parent !== window,并将刷新指令严格限制在明确的成功回调中,坚决避免无条件触发导致的死循环。
JS二维码识别率低怎么办?图片预处理提升成功率
2026-11-21 18:50:30
JavaScript批量操作HTML DOM的性能优化:DocumentFragment用法
2026-11-21 16:58:31
封装一个可配置速度与触发距离的JS回到顶部通用函数
2026-11-21 15:07:34
原生JavaScript怎么封装可复用组件
2026-11-21 14:05:11
原生JS与jQuery获取窗口高度的方法对比及选择建议
2026-11-21 10:44:28







