Python调用JS代码:PyExecJS、js2py与Node.js子进程方案对比
深入对比Python调用JavaScript代码的三大主流方案:PyExecJS、js2py与Node.js子进程。从底层执行机制、ES6+语法支持、并发性能、依赖隔离与工程落地等维度进行全方位评测与实战选型。
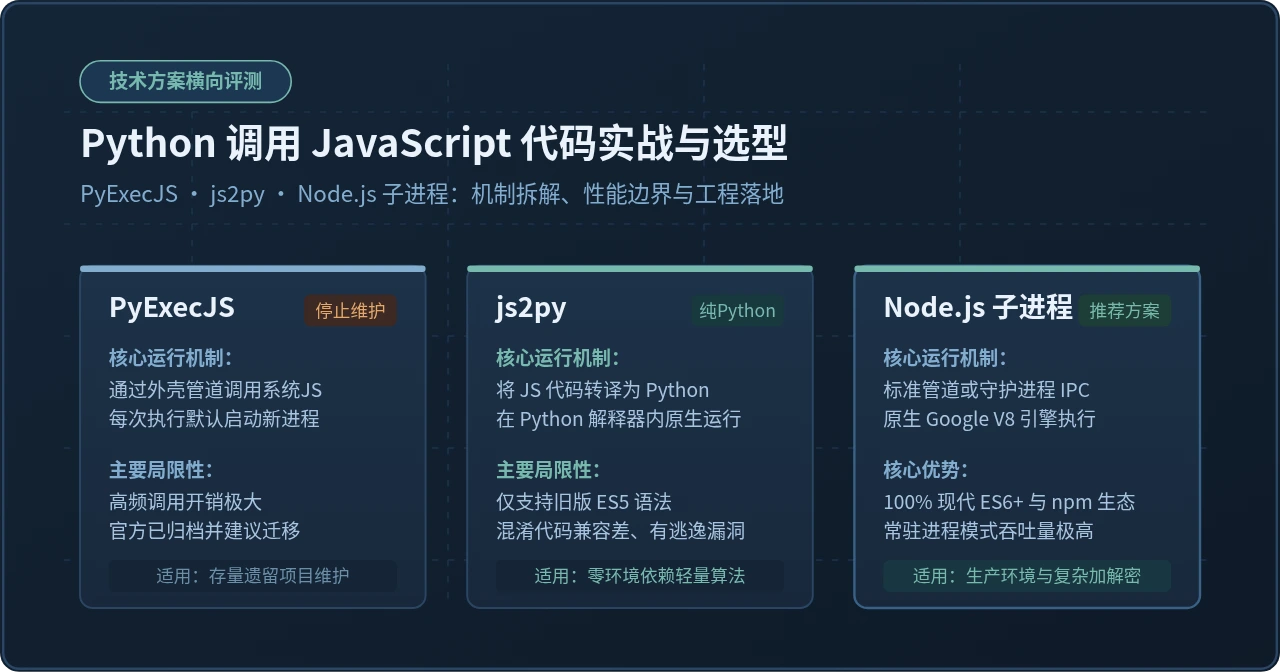
一、底层运行机理与架构差异
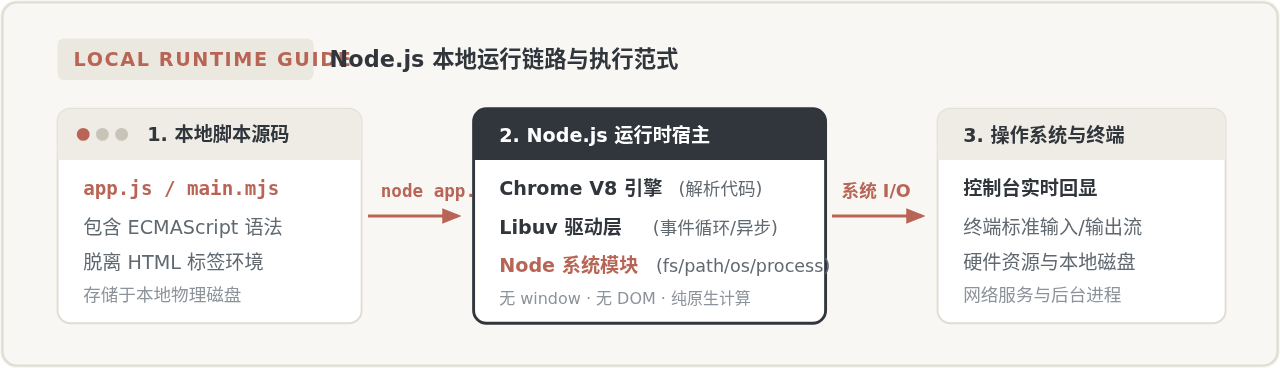
要准确判断三种方案的性能与适用边界,首先需要理解它们在内存和进程级别是如何与 JavaScript 代码交互的。虽然对外暴露的都是 Python 函数接口,但底层所依赖的运行时环境和进程调度模式完全不同。
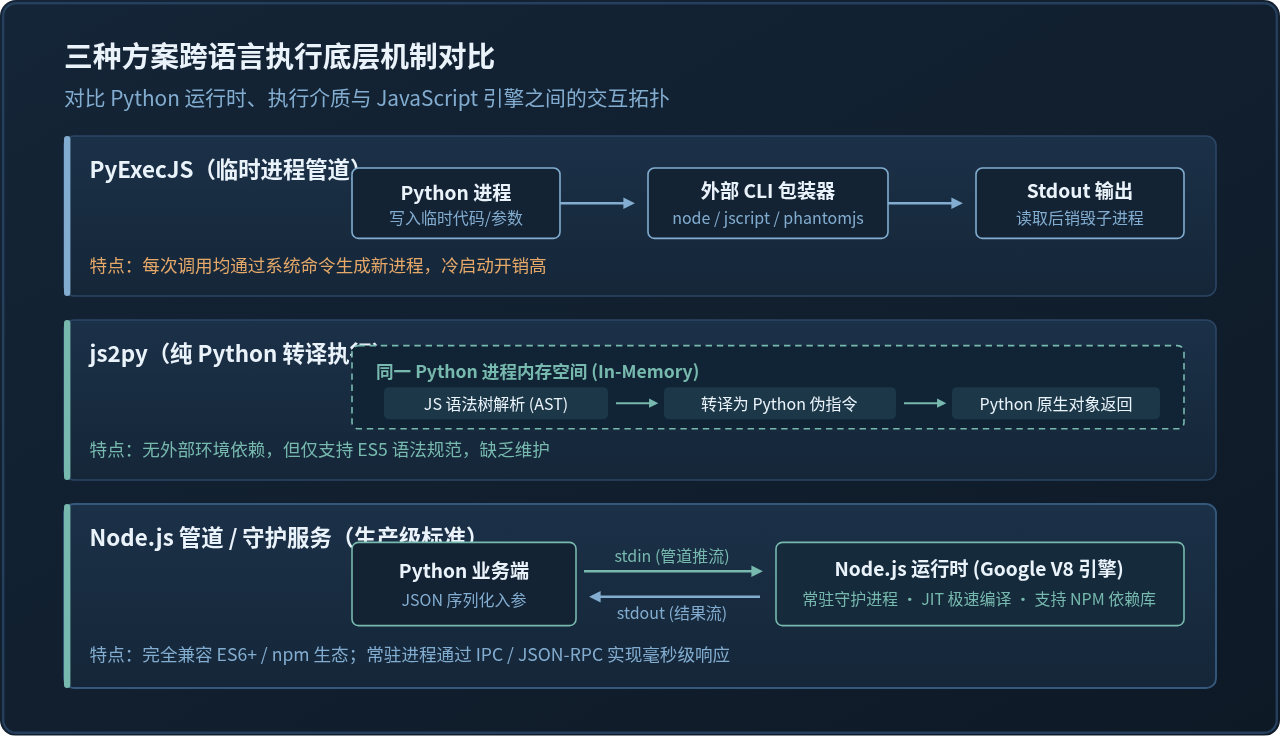
从架构拓扑可以看出,三者的本质区别在于:
- PyExecJS:充当一层通用的命令行外壳包装器。它在每次调用
eval()或call()时,将 JS 代码与入参写入临时文件或通过标准管道传递,通过系统子进程启动宿主机上的 JS 引擎(如 Node.js 或系统自带的 JScript),读取执行输出后随即销毁该进程。 - js2py:采用“全托管于 Python 进程”的架构。它内部实现了一套 JavaScript 的词法分析器与语法解析器(AST),并将 JS 语法直接翻译映射为 Python 虚拟机支持的字节码或动态函数。运行全程在单个 Python 解释器内完成,无任何跨进程通信与外部环境依赖。
- Node.js 子进程 / 守护服务:将计算委托给成熟的 Google V8 引擎。通过标准流管道(stdin/stdout)进行进程间结构化通信。在进阶架构中,可复用常驻守护进程或轻量 RPC 服务,避免重复启动进程带来的冷启动消耗。
二、方案一:PyExecJS 机制、用法与局限性分析
PyExecJS 曾是 Python 社区中最流行的跨语言执行库,其设计目标是提供一套屏蔽底层引擎差异的抽象接口,自动适配系统中已有的 JS 执行环境。
1. 依赖安装与基础调用示例
使用前需通过 pip 安装库本身,并在宿主操作系统中配置好 Node.js 环境:
Bash 命令pip install PyExecJS编写典型的加解密调用代码:
Python 示例代码(execjs_demo.py)import execjs
# 待执行的 JavaScript 核心算法片段
js_code = """
function generateToken(userId, salt) {
var raw = userId + ":" + salt;
var hash = 0;
for (var i = 0; i < raw.length; i++) {
hash = ((hash << 5) - hash) + raw.charCodeAt(i);
hash |= 0;
}
return "tok_" + Math.abs(hash).toString(16);
}
"""
# 编译 JS 代码上下文
context = execjs.compile(js_code)
# 调用 JS 中定义的函数并获取返回对象
result = context.call("generateToken", 10086, "secure_salt_2026")
print("PyExecJS 返回结果:", result)
PyExecJS 返回结果: tok_6b5c3d4a2. 核心局限与官方归档现状
除了停止维护外,PyExecJS 在生产环境中存在两大结构性缺陷:
- 严重的进程冷启动开销:即使通过
execjs.compile()完成了预编译,在后续每一次调用context.call()时,PyExecJS 仍会启动一次新的独立系统子进程。在高频并发调用的爬虫或后端服务中,CPU 将大量浪费在进程的创建、文件句柄分配与上下文销毁上,单次调用耗时通常在 80ms 至 200ms 之间。 - 编码与临时文件异常:在 Windows 等非 UTF-8 默认编码的平台上,PyExecJS 频繁发生 UnicodeDecodeError 乱码;当 JS 代码体积较大或存在特殊字符转义时,通过命令行参数拼接极易触发参数超长或语法解析错误。
三、方案二:js2py 机制、用法与适用边界
js2py 最大的卖点在于“零环境依赖”。如果项目部署环境受到严格安全限制(如无权限安装 Node.js 的容器或离线内网服务器),js2py 提供了一种纯 Python 的解法。
1. 依赖安装与基础调用示例
Bash 命令pip install js2pyimport js2py
# 定义符合 ES5 规范的算法函数
js_source = """
function calculateSign(data) {
var factor = 31;
var result = 0;
for (var i = 0; i < data.length; i++) {
result = (result * factor + data.charCodeAt(i)) % 1000000007;
}
return result.toString();
}
"""
# 创建并执行上下文
context = js2py.EvalJs()
context.execute(js_source)
# 在 Python 中调用 JS 函数
sign = context.calculateSign("request_payload_data")
print("js2py 计算签名:", sign)
js2py 计算签名: 6479532482. 致命短板与安全性分析
尽管零外部依赖极具吸引力,但在实际工程中使用 js2py 会面临较为严重的语法与安全瓶颈:
- 语法局限仅停留在 ES5:js2py 不原生支持现代 JavaScript(ES6+)核心语法,例如
let / const块级作用域、箭头函数、Promise、async/await、解构赋值与类语法(class)。面对现代前端工程经过 Webpack 或 Vite 打包混淆的代码,js2py 会在词法解析阶段直接抛出JsException: SyntaxError。 - 纯解释执行性能衰减:由于缺少 V8 等现代引擎的即时编译(JIT)机制,复杂的循环加密计算在 js2py 中的执行速度比原生 Node.js 慢 10 倍到 50 倍以上。
- 沙箱逃逸与安全隐患:js2py 曾被曝出存在沙箱逃逸漏洞。恶意构造的 JS 字符串可以通过访问底层 Python 对象的属性(如
__class__.__base__)在宿主系统中执行任意系统命令,因此严禁在 js2py 中运行未经审查的不受信脚本。
四、方案三:Node.js 子进程与常驻管道实战
直接通过 Python 的内置 subprocess 模块与系统安装的原生 Node.js 引擎对接,是当前工业界使用最广泛、维护性最高的标准解法。该方案能完整利用 Node.js 社区的全部生态与现代语法。
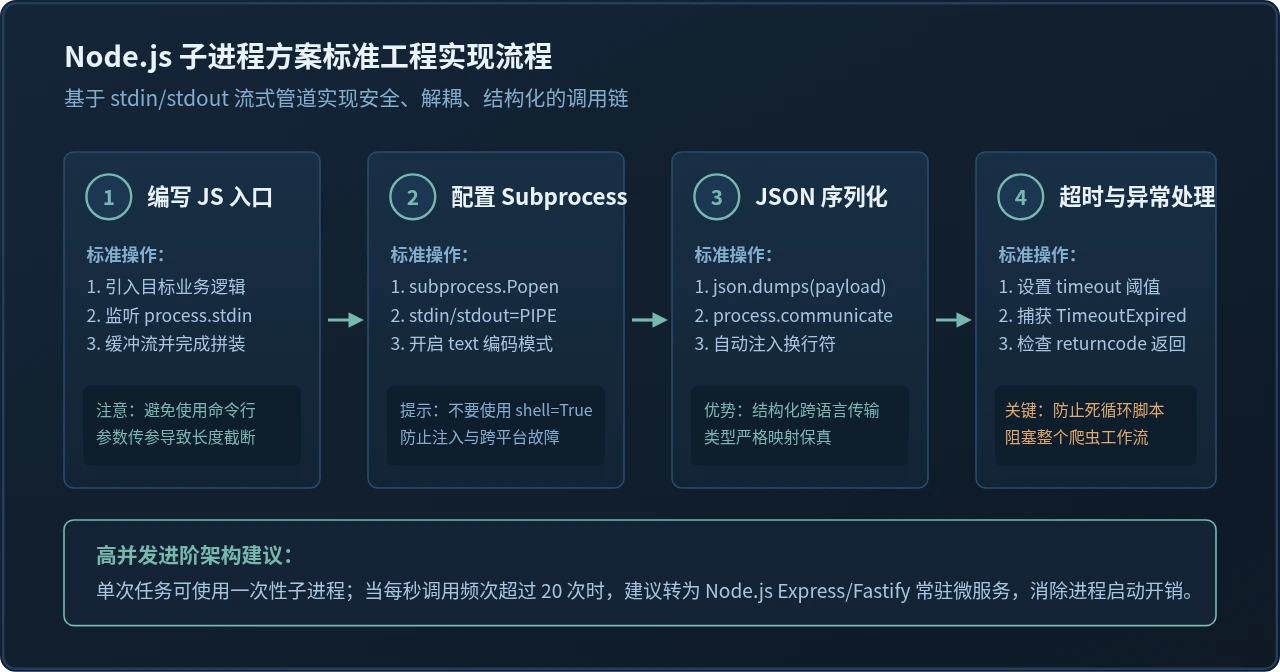
1. 轻量化一次性子进程方案(基于 stdin/stdout)
当调用频率不高(如定时抓取或偶发请求解密)时,使用流式管道运行单个独立任务是最安全、最直观的模式。此模式参数通过标准输入流(stdin)传递,避免了命令行参数长度限制和注入风险。
首先准备专门的 JavaScript 处理脚本:
JavaScript 文件(cipher_worker.js)const fs = require('fs');
const crypto = require('crypto');
// 从标准输入流完整接收数据
function runWorker() {
let rawInput = '';
process.stdin.setEncoding('utf-8');
process.stdin.on('data', (chunk) => {
rawInput += chunk;
});
process.stdin.on('end', () => {
try {
const payload = JSON.parse(rawInput);
// 执行现代 ES6+ 语法及 Node 原生算法
const hash = crypto.createHmac('sha256', payload.secretKey)
.update(payload.message)
.digest('hex');
const output = {
status: 'success',
signature: hash,
timestamp: Date.now()
};
// 将结果序列化为 JSON 写入 stdout
process.stdout.write(JSON.stringify(output));
} catch (err) {
process.stderr.write(JSON.stringify({ status: 'error', message: err.message }));
process.exit(1);
}
});
}
runWorker();
随后编写 Python 调用端,通过 subprocess.Popen 进行数据交换与异常监控:
import subprocess
import json
import os

def call_node_worker(js_script_path, payload_data, timeout_seconds=5):
    """
    通过流管道安全调用 Node.js 脚本
    """
    if not os.path.exists(js_script_path):
        raise FileNotFoundError(f"找不到执行脚本: {js_script_path}")

    input_str = json.dumps(payload_data)

    # 显式使用列表传参,杜绝 shell 注入
    proc = subprocess.Popen(
        ['node', js_script_path],
        stdin=subprocess.PIPE,
        stdout=subprocess.PIPE,
        stderr=subprocess.PIPE,
        text=True,
        encoding='utf-8'
    )

    try:
        stdout_data, stderr_data = proc.communicate(input=input_str, timeout=timeout_seconds)
    except subprocess.TimeoutExpired:
        proc.kill()
        proc.communicate()
        raise TimeoutError(f"Node.js 子进程执行超时 (阈值: {timeout_seconds}s)")

    if proc.returncode != 0:
        raise RuntimeError(f"Node.js 运行失败 [代码: {proc.returncode}]: {stderr_data}")

    return json.loads(stdout_data)

# 执行调用测试
if __name__ == '__main__':
    data = {
        "message": "account_session_ticket_9912",
        "secretKey": "enterprise_secret_k9"
    }

    # 模拟实际调用
    result = call_node_worker('cipher_worker.js', data)
    print("Node.js 管道执行成功:")
    print("签名:", result['signature'])
    print("时间戳:", result['timestamp'])
Node.js 管道执行成功:
签名: a93c6f2e8471b058c42b01d0a5e840d2bcf2fa099381ea203b5840d8dbf4e07a
时间戳: 1731849182390
2. 高性能常驻服务模式(进阶架构)
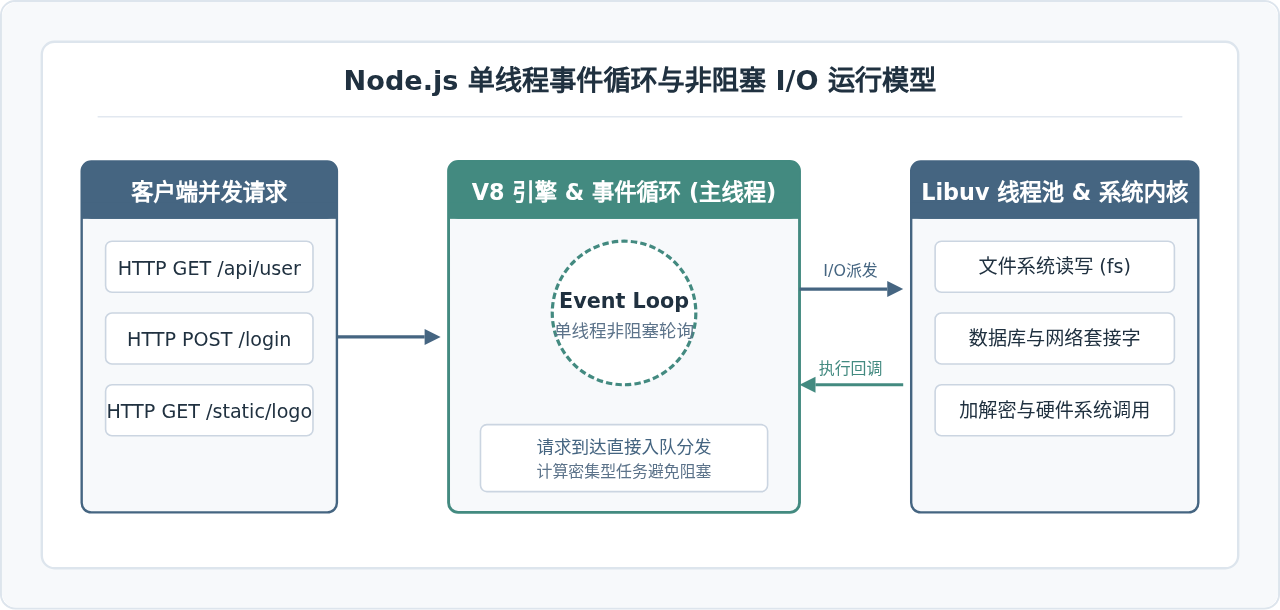
当系统每秒需要处理数十次乃至上百次加密运算时,频繁拉起 node 进程的开销将成为系统吞吐的主要瓶颈。此时的工业级解决方案是:将 Node.js 逻辑包装为一个常驻在本地回路(127.0.0.1)的轻量级微服务(如基于 Express 或 Fastify),Python 端通过 urllib 或 requests 发起 HTTP 请求。
常驻模式下,Google V8 引擎无需重复初始化,JIT 编译器能对热点函数进行充分机器码优化,单次函数调用的平均耗时可稳定压缩在 2ms ~ 5ms 以内,吞吐量相比单次子进程提升数十倍。
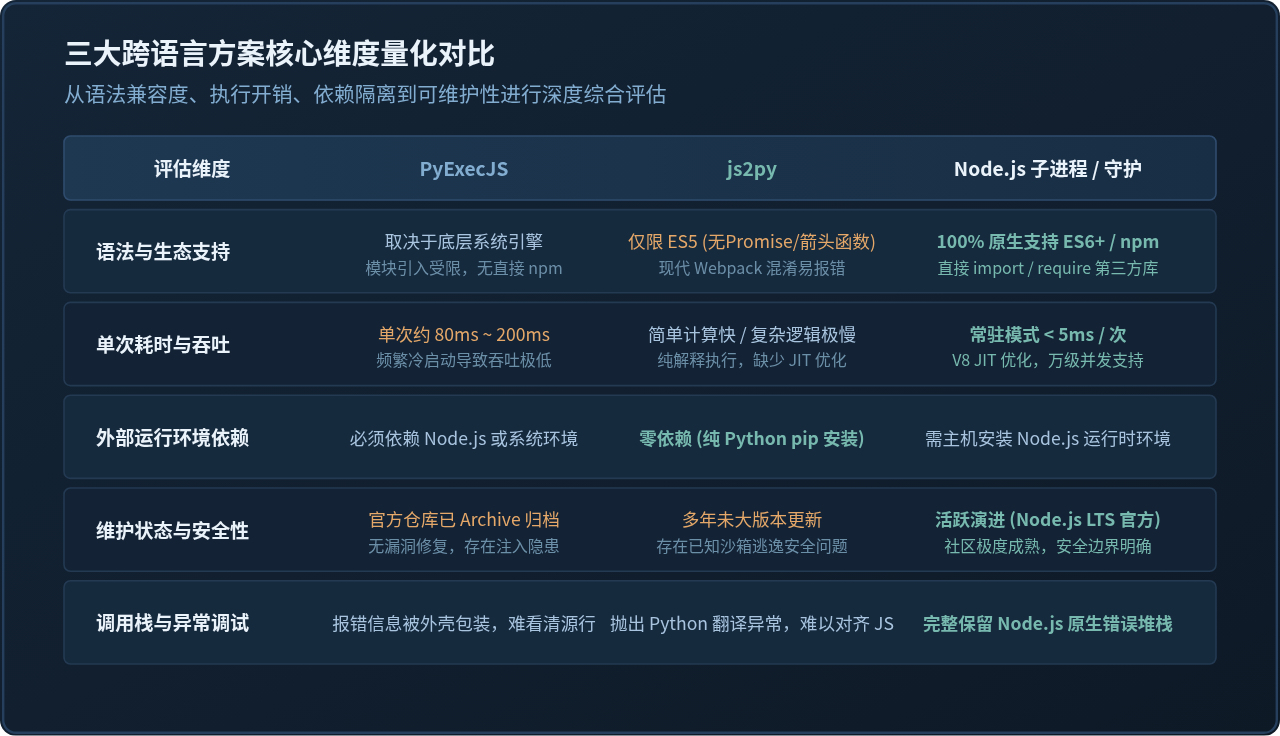
五、核心维度全面量化对比
下表从工业落地的关键考量维度,对三套方案的优缺点进行汇总整理:
| 评估维度 | PyExecJS | js2py | Node.js 子进程 / 守护服务 |
|---|---|---|---|
| 语法与生态支持 | 受底层 CLI 限制,无法便捷引入 npm 依赖 | 仅支持 ES5;不兼容现代打包工具与模块化语法 | 100% 完整支持 ES6+ 及 npm 生态包 |
| 执行性能 | 单次启动开销 80ms~200ms,吞吐瓶颈明显 | 简单函数较快;复杂算法慢 10x 以上 | 单次进程约 50ms;常驻服务仅 2ms~5ms |
| 外部环境依赖 | 需主机安装 Node.js 或相关引擎 | 零依赖,仅需 pip 安装 Python 包 | 需要主机具备 Node.js 运行时 |
| 维护与安全 | 已进入官方只读归档,停止演进 | 低频维护,存在沙箱逃逸安全隐患 | Node.js LTS 官方持续迭代,工业级安全隔离 |
| 错误调试便利性 | 外壳包装导致错误栈错位,排查困难 | 错误信息转为 Python 内部异常,难以对应源码 | 原生输出 Node.js 标准错误堆栈及代码行号 |
六、工程选型决策路径与避坑指南
结合实际系统架构要求与项目生命周期,推荐按照以下逻辑图谱进行选型:
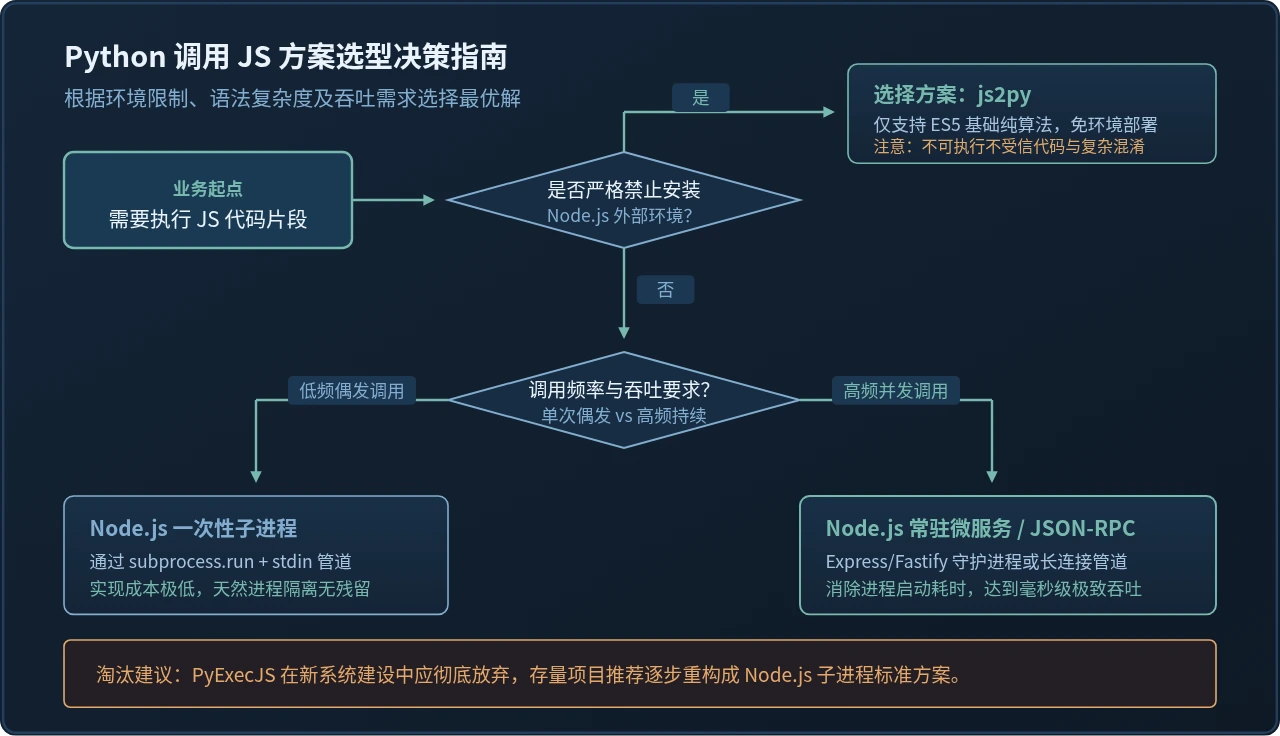
1. 针对具体场景的选型决策建议
- 推荐首选(生产级标准):Node.js 子进程管道或常驻服务
凡是涉及商业级爬虫、现代网站反爬签名解析、包含 Webpack 混淆、使用了crypto-js等第三方库的业务,一律采用 Node.js 子进程或轻量 RPC 方案。虽然需要配置 Node 运行时,但其可靠性、现代语法支持度及排错效率远非其余方案可比。 - 特定受限场景备选:js2py
仅当面对的是纯算法逻辑(如简单的 Base64 自定义变形、简易哈希计算),且代码完全由开发者人工提取重构成纯 ES5 语法,同时系统运行环境严苛禁止安装额外运行时(如轻量化 Docker 基础镜像或受限边缘设备)时,方可考虑 js2py。 - 应当淘汰归档:PyExecJS
对于已有的使用 PyExecJS 的老旧存量系统,如果没有遇到性能瓶颈可暂时维持现状;但对于任何新建项目,均应坚决避免引入该库,推荐使用subprocess管道替代。
2. 工程落地避坑注意事项
- 坚决避免 Shell 注入风险:在 Python 中调用子进程时,切勿使用
shell=True配合字符串拼接命令(如node -e "code")。这在不同操作系统间容易因引号转义破裂导致解析失败,且存在极高的安全注入风险。务必使用参数列表并通过stdin流传递数据。 - 务必设置子进程超时(Timeout):逆向混淆代码中常常包含防调试的无限递归或死循环陷阱(debugger 循环)。若不显式指定
timeout阈值,子进程可能永久挂起并耗尽系统工作进程。 - 字符编码显式锁定:在跨进程管道交互中,统一显式指定
encoding='utf-8',彻底规避跨平台时因操作系统默认编码(如 Windows 下的 GBK)导致的解析乱码。
Node.js中怎么使用xml2js库解析XML数据
2026-11-20 22:34:28
Node.js 执行 JS 文件输出中文乱码的解决方法
2026-11-19 14:58:12
怎么在Electron应用中集成Python环境供JS调用
2026-11-18 09:54:26
前端开发中怎么判断当前JS运行环境是浏览器还是Node.js
2026-11-17 21:01:18
OpenBot v1.1.0 正式版为什么会让部分旧接口返回 404?
2026-11-17 19:07:31