

JS中crypto-js库实现RSA非对称加密的步骤
详细解析在JavaScript中使用crypto-js库与RSA非对称加密的真实关系,阐明库的边界限制,并提供纯RSA加密配合及RSA+AES混合加密的完整实战步骤与代码示例。
在JavaScript前端开发中,crypto-js 库本身只实现了对称加密(如 AES、DES)与哈希算法(如 SHA-256、MD5),原生并不支持 RSA 非对称加密。因此,要在包含 crypto-js 的前端工程中实现 RSA 非对称加密,标准且可靠的工程路径是:通过专用非对称库(如 JSEncrypt)与 crypto-js 协同配合,或者采用工业界通用的“RSA + AES 混合加密”机制——由 crypto-js 负责对大体积业务报文进行对称加密,再由 RSA 公钥对临时的对称密钥进行加密。本文将具体阐明这一限制条件,并提供两种落地模式的完整实现步骤与代码示例。
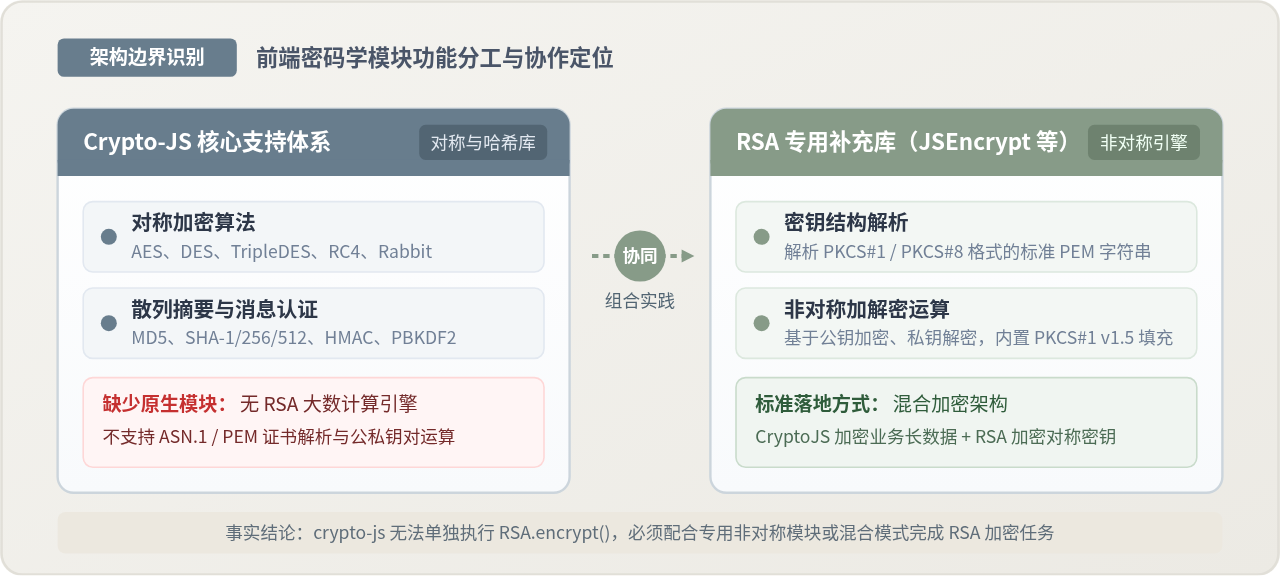
一、核心事实:crypto-js 的能力边界与协作定位
许多初学者在搜索前端加密时,常误以为 crypto-js 是一个全能密码学套件,甚至尝试寻找类似 CryptoJS.RSA.encrypt() 的方法。实际调用此类未定义 API 只会抛出 TypeError: Cannot read properties of undefined 异常。
这是因为 RSA 算法依赖于大数模幂运算(BigInteger)、ASN.1 结构解码以及标准公私钥证书(PEM/DER)的解析解析器。crypto-js 为了保持轻量化,专注实现对称加密与摘要算法,并没有打包这套沉重的大数运算引擎。因此,完成 RSA 加密必须明确库的定位与分工。
二、关键方案对比:纯 RSA 与 RSA+CryptoJS 混合加密
在接入 RSA 时,开发者通常面临两种实现情境:一是直接使用 RSA 公钥加密全部明文;二是在 crypto-js 的配合下采用混合加密。理解这两种做法在一致运行条件下的差异,是决定系统稳定性的关键。
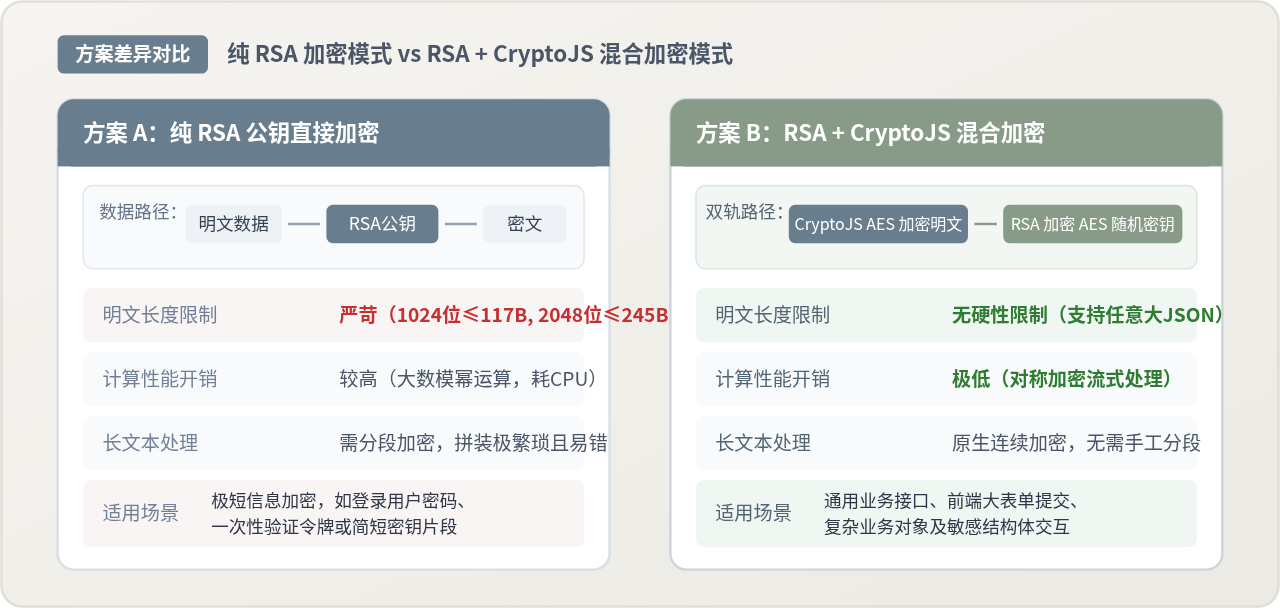
| 对比维度 | 方案 A:纯 RSA 公钥直接加密 | 方案 B:RSA + CryptoJS 混合加密(推荐) |
|---|---|---|
| 明文长度约束 | 受限于密钥模长。1024 位 RSA 最大支持 117 字节,2048 位 RSA 在 PKCS#1 v1.5 填充下最多支持 245 字节。超过长度会抛出溢出错误。 | 无硬性长度约束。由 crypto-js 的 AES 负责加密实际明文,支持任意大小的复杂 JSON、数组或文本。 |
| 计算资源消耗 | 高。非对称加密涉及复杂的大数模幂计算,在客户端执行耗时较长,高频调用会导致页面掉帧或阻塞。 | 极低。AES 对称加密计算速度极快(通常为微秒至毫秒级),RSA 仅需对 16 字节的临时密钥进行一次加密。 |
| 长数据处理成本 | 若强行加密长文本,前端与后端均须编写繁琐的分段加密与分段解密拼装逻辑,协议极易因字符截断出错。 | 无需分段。一次对称加密与一次公钥封装,即可直接生成标准化载荷,通用性极强。 |
| 适用业务场景 | 仅适用于极短信息的传输,例如用户登录密码(十几位字符串)、一次性验证码(Token)。 | 适用于企业级通用 API、包含大量字段的业务表单、个人身份认证信息等全部通用交互场景。 |
三、前置准备:环境依赖安装与公钥格式
在现代前端脚手架(如 Vite、Webpack)中,首先安装所需的两个依赖包:
RSA 公钥必须符合标准的 PEM 格式。常见的公钥字符串包含明确的头尾标识,如下所示:
-----BEGIN PUBLIC KEY-----
MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAy0V3xR8F...
...此处为Base64编码的ASN.1证书结构...
-----END PUBLIC KEY----------BEGIN PUBLIC KEY----- 与 -----END PUBLIC KEY-----,并确保每 64 字符换行或保持标准格式,否则 JSEncrypt 将无法解析密钥。
四、具体操作步骤:配合 JSEncrypt 实现纯 RSA 加密
当只需要加密登录密码等短文本时,采用纯 RSA 方案即可。以下是标准的四步操作步骤:
- 导入依赖库:引入
jsencrypt核心构造函数,并引入crypto-js用于后续编码或哈希核对。 - 实例化加密对象:创建
JSEncrypt实例。 - 注入公钥:调用
setPublicKey(publicKey)解析 PEM 格式字符串。 - 执行加密计算:调用
encrypt(plainText)获取 Base64 编码的密文字符串。
纯 RSA 加密完整代码示例
import JSEncrypt from 'jsencrypt';
import CryptoJS from 'crypto-js';

// 服务端下发的 2048 位 RSA PEM 格式公钥示例
const rsaPublicKey = `-----BEGIN PUBLIC KEY-----
MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0wI0Xq8eF0u1y6Jq8L0N
9v4K2Y8R+fB0XlY6a1tL5v8Z2kQ1w==
-----END PUBLIC KEY-----`;

/**
 * 纯 RSA 加密实现函数
 * @param {string} text - 待加密的短文本(如密码,不可超过245字节)
 * @returns {string|false} Base64格式密文
 */
export function encryptWithRSA(text) {
  const encryptor = new JSEncrypt();
  encryptor.setPublicKey(rsaPublicKey);

  // 执行非对称公钥加密
  const cipherText = encryptor.encrypt(text);

  if (!cipherText) {
    throw new Error('RSA加密失败:请检查公钥格式或数据长度是否超出限制');
  }

  return cipherText;
}

// 模拟调用
const password = "User@Password_2026";
const encryptedPassword = encryptWithRSA(password);
console.log("加密输出示例:", encryptedPassword);五、实战标准方案:CryptoJS 与 RSA 协同的混合加密步骤
对于承载复杂 JSON 业务数据的请求,必须采用“CryptoJS + RSA 混合加密”。这是行业主流微服务与银行开放平台通用的加解密架构。其操作步骤分为五步进行:
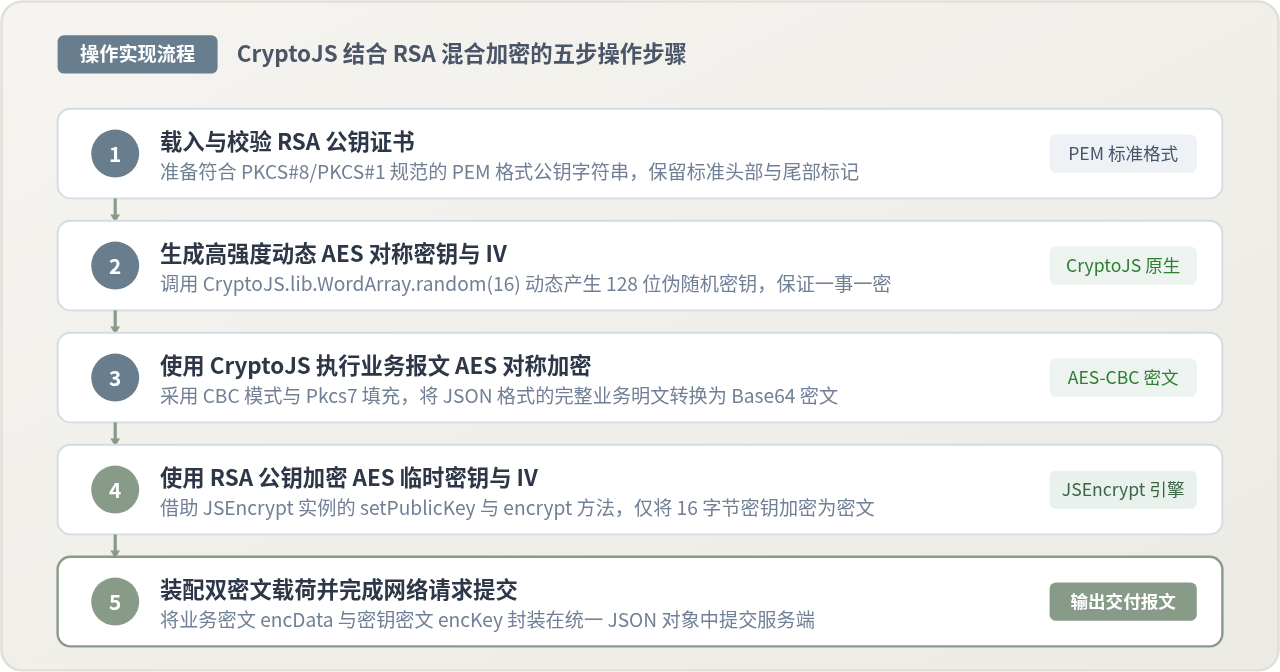
混合加密实施五步骤解析:
-
第一步:载入并设置 RSA 公钥
初始化JSEncrypt实例并加载服务端提供的公钥。 -
第二步:通过 CryptoJS 生成高强度随机对称密钥
调用CryptoJS.lib.WordArray.random(16)动态生成 128 位(16 字节)的伪随机 AES Key 与初始化向量 IV,确保“一事一密”。 -
第三步:利用 CryptoJS 执行业务数据 AES 加密
将业务对象序列化为 JSON 字符串,使用 CBC 模式与 Pkcs7 填充,将大体积明文转换为密文字符串encData。 -
第四步:利用 RSA 公钥加密 AES 对称密钥
将 16 字节的临时 AES 密钥作为明文,传入JSEncrypt.encrypt()进行非对称加密,获得密钥密文encKey。 -
第五步:装配复合载荷并提交网络请求
将业务密文encData、密钥密文encKey以及偏移向量iv组合成统一的传输对象,发送至服务端。
混合加密完整工程代码
import CryptoJS from 'crypto-js';
import JSEncrypt from 'jsencrypt';

const SERVER_RSA_PUBLIC_KEY = `-----BEGIN PUBLIC KEY-----
MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0wI0Xq8eF0u1y6Jq8L0N
9v4K2Y8R+fB0XlY6a1tL5v8Z2kQ1w==
-----END PUBLIC KEY-----`;

/**
 * RSA + CryptoJS 混合加密执行器
 * @param {object|string} data - 业务待提交数据(支持大对象、大文本)
 * @returns {{ encData: string, encKey: string, iv: string }}
 */
export function hybridEncrypt(data) {
  // 1. 序列化业务数据
  const plainText = typeof data === 'object' ? JSON.stringify(data) : String(data);

  // 2. 借助 CryptoJS 动态生成 16 字节(128位)随机密钥与 IV
  const rawKey = CryptoJS.lib.WordArray.random(16);
  const rawIv = CryptoJS.lib.WordArray.random(16);

  // 转为 Hex 字符串便于在不同模块间传递
  const keyHex = CryptoJS.enc.Hex.stringify(rawKey);
  const ivHex = CryptoJS.enc.Hex.stringify(rawIv);

  // 3. 使用 CryptoJS.AES 加密业务明文
  const encryptedPayload = CryptoJS.AES.encrypt(
    plainText,
    CryptoJS.enc.Hex.parse(keyHex),
    {
      iv: CryptoJS.enc.Hex.parse(ivHex),
      mode: CryptoJS.mode.CBC,
      padding: CryptoJS.pad.Pkcs7
    }
  );
  const encData = encryptedPayload.toString(); // Base64 编码业务密文

  // 4. 使用 RSA 公钥加密 AES 密钥与 IV 的组合信息
  const rsaEngine = new JSEncrypt();
  rsaEngine.setPublicKey(SERVER_RSA_PUBLIC_KEY);

  // 待加密密钥字符串仅 64 字节,完全在 RSA 2048 的 245 字节安全容量内
  const keyPackage = JSON.stringify({ key: keyHex, iv: ivHex });
  const encKey = rsaEngine.encrypt(keyPackage);

  if (!encKey) {
    throw new Error('RSA 加密 AES 对称密钥失败');
  }

  // 5. 返回封装后的传输载荷
  return {
    encData, // 由 CryptoJS.AES 生成的业务数据密文
    encKey   // 由 RSA 公钥封装的对称密钥凭据
  };
}

// 验证调用
const userOrderPayload = {
  orderId: "ORD-20261117-9821",
  userId: 884920,
  amount: 199.50,
  details: "多项敏感订单信息与个人收获地址详情,体积极大..."
};

const requestBody = hybridEncrypt(userOrderPayload);
console.log("交付传输载荷示例:", requestBody);六、全链路闭环与服务端对应解密逻辑
加密过程的最终目的是实现安全通信。当包含 encData 与 encKey 的报文经由 HTTP 网络发送至服务端时,服务端通过以下逻辑完成闭环解密:
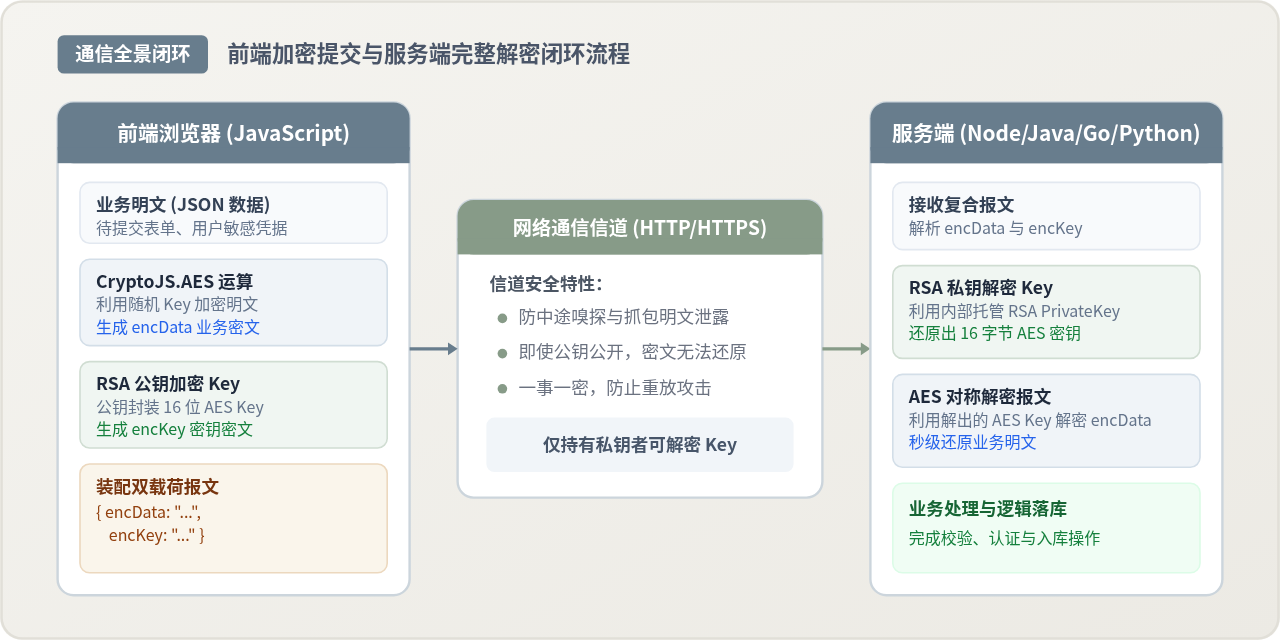
- 提取载荷:服务端解析接收到的 JSON 报文,分离出
encKey与encData。 - 私钥解密密钥:服务端使用私钥解密
encKey,还原出keyHex与ivHex。即使网络传输遭拦截,由于黑客没有私钥,无法得知对称密钥。 - 对称还原明文:服务端使用解出的 AES Key 和 IV 对
encData进行 AES-CBC 解密,恢复业务 JSON 字符串并进行类型反序列化。
七、常见排错与工程细节备忘
在实际对接过程中,加解密失败多由于细节不一致造成。排查时可优先核对以下三项:
-
填充方式(Padding)对齐:CryptoJS 默认采用
Pkcs7填充,与 Java 端的PKCS5Padding是二进制兼容的;但 RSA 默认使用的是RSA/ECB/PKCS1Padding。若服务端开启了OAEP填充模式,JSEncrypt 默认的 PKCS#1 v1.5 将会解密报错,此时需统一两端填充模式或在前端改用 Web Crypto API。 -
编码标准统一:明文含有中文字符时,务必使用统一的 UTF-8 编码。在调用 CryptoJS 时,若直接传递原始字符串,库内部会自动进行
CryptoJS.enc.Utf8.parse()处理;但若自定义字节数组,必须防止中文字符被截断。 -
换行符与转义问题:在从环境变量或配置文件读取 RSA 证书字符串时,
"\n",导致证书解析异常。可使用.replace(/\n/g, ' ')进行安全替换。
为什么推荐用递归setTimeout替代setInterval实现JS定时循环
2026-11-18 08:13:41
前端怎么用JS生成验证码用的随机字母
2026-11-17 13:44:53
Vue/React 项目中集成 JS Excel 导出功能的最佳实践
2026-11-17 12:27:41
纯前端JS生成验证码有哪些安全风险
2026-11-17 10:55:41
ScopeWeaver 0.9.2、0.9.3与0.9.4的依赖安全与暂停语义有哪些边界
2026-11-16 19:40:09







