

JS实现验证码发送60秒倒计时禁用按钮
详细讲解如何使用原生JavaScript实现手机或邮箱验证码发送后的60秒倒计时及按钮禁用效果,涵盖状态流转、定时器实现、时间漂移校准与页面刷新持久化方案。
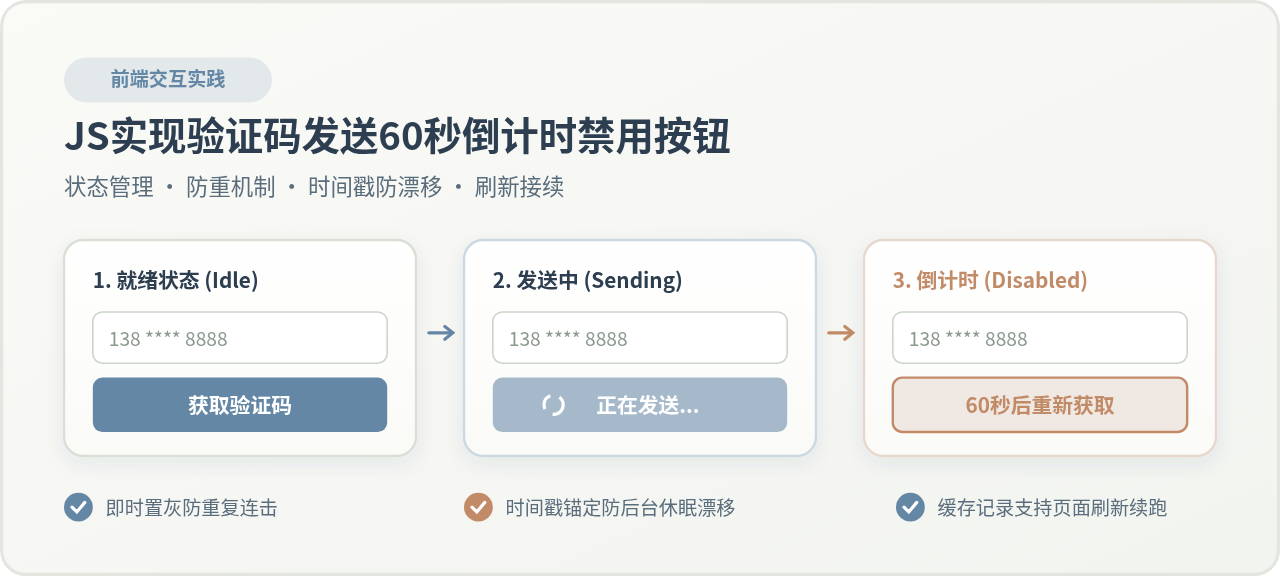
在各类注册登录、找回密码或身份核验表单中,“获取短信/邮箱验证码”是最常见的前端高频交互之一。点击按钮后立即锁定按钮并进入 60 秒倒计时,核心目的在于两个方面:一是向用户提供清晰的等待反馈,告知验证码已在下发通道中;二是在前端交互层切断用户连续多次点击的可能,避免向后端短信网关并发发送请求,降低短信费用支出与接口被恶意盗刷的风险。
一、核心运行机制与状态机模型
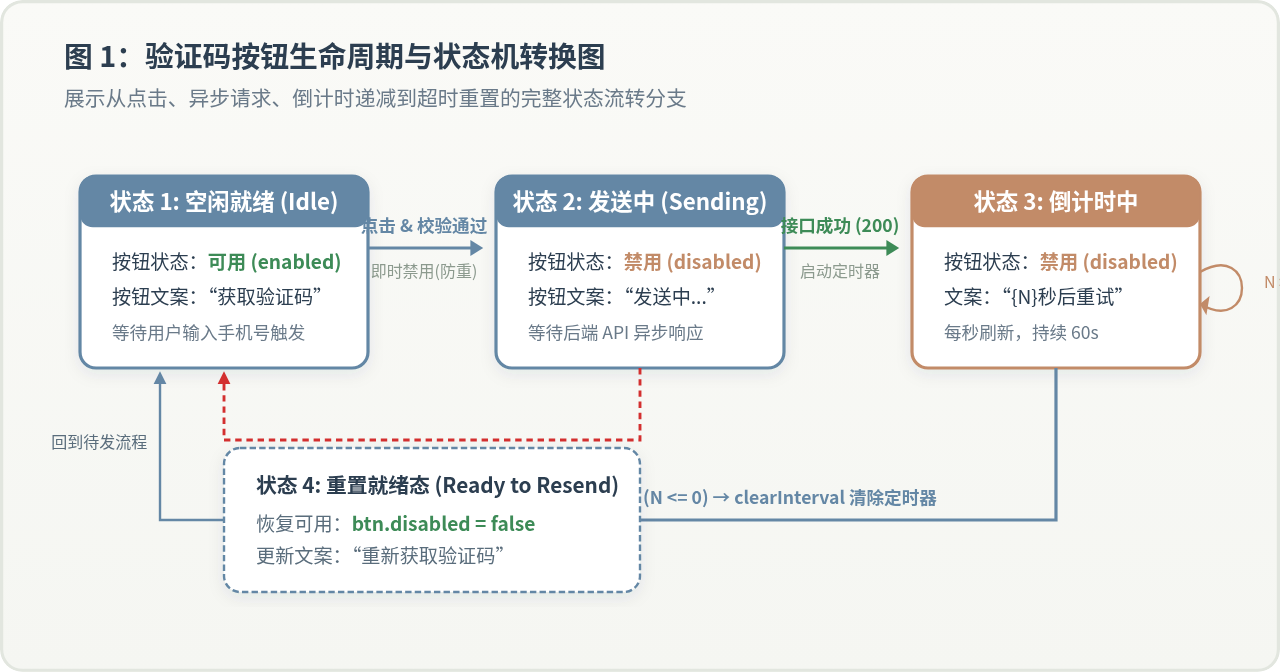
实现一个健全的验证码倒计时按钮,本质上是在管理一个有限状态机(Finite State Machine, FSM)。按钮并非只有简单的“可用”与“不可用”,而在整个交互周期中包含四个关键状态:
- 空闲就绪态 (Idle):按钮呈现初始样式(如蓝色高亮),文案显示为“获取验证码”,处于可用(
disabled = false)状态,等待用户输入合法手机号后点击触发。 - 请求处理态 (Sending):用户点击按钮瞬间,先完成前置格式校验;校验通过后,第一行执行代码即刻将按钮置为禁用(
disabled = true),文案切换为“正在发送...”,随后发起异步网络请求。 - 倒计时锁定态 (Counting Down):后端接口返回成功确认后,启动 60 秒倒计时。按钮持续保持禁用,每秒动态递减剩余秒数并更新按钮文案(如“59秒后重新获取”)。
- 重置就绪态 (Reset / Ready):当倒计时递减至 0 秒时,注销定时器资源,将按钮重新恢复为可用(
disabled = false),文案更新为“重新获取验证码”,等待下一次点击交互。如果第二步的异步网络请求返回失败,亦需立即回滚至此状态。
二、基础原生 JS 实现方案
在原生 JavaScript 中,最直接的实现方式是通过 HTML 原生 <button> 元素的 disabled 属性结合 setInterval 定时器。使用语义化的 <button> 标签优于普通的 <div> 或 <span>,因为其自带焦点管理与原生事件拦截机制,当属性设置 disabled = true 时,浏览器底层会自动阻止点击事件与键盘触发。
1. HTML 与基础样式结构
<div class="input-group">
  <input type="tel" id="phoneInput" placeholder="请输入11位手机号码" maxlength="11" />
  <button type="button" id="sendCodeBtn">获取验证码</button>
</div>

<style>
  #sendCodeBtn {
    padding: 8px 16px;
    background-color: #6487A5;
    color: #ffffff;
    border: none;
    border-radius: 4px;
    font-size: 14px;
    cursor: pointer;
    transition: background-color 0.2s ease;
  }
  #sendCodeBtn:disabled {
    background-color: #D1D9E0;
    color: #8C9BA5;
    cursor: not-allowed;
  }
</style>
2. 原生 JavaScript 基础逻辑
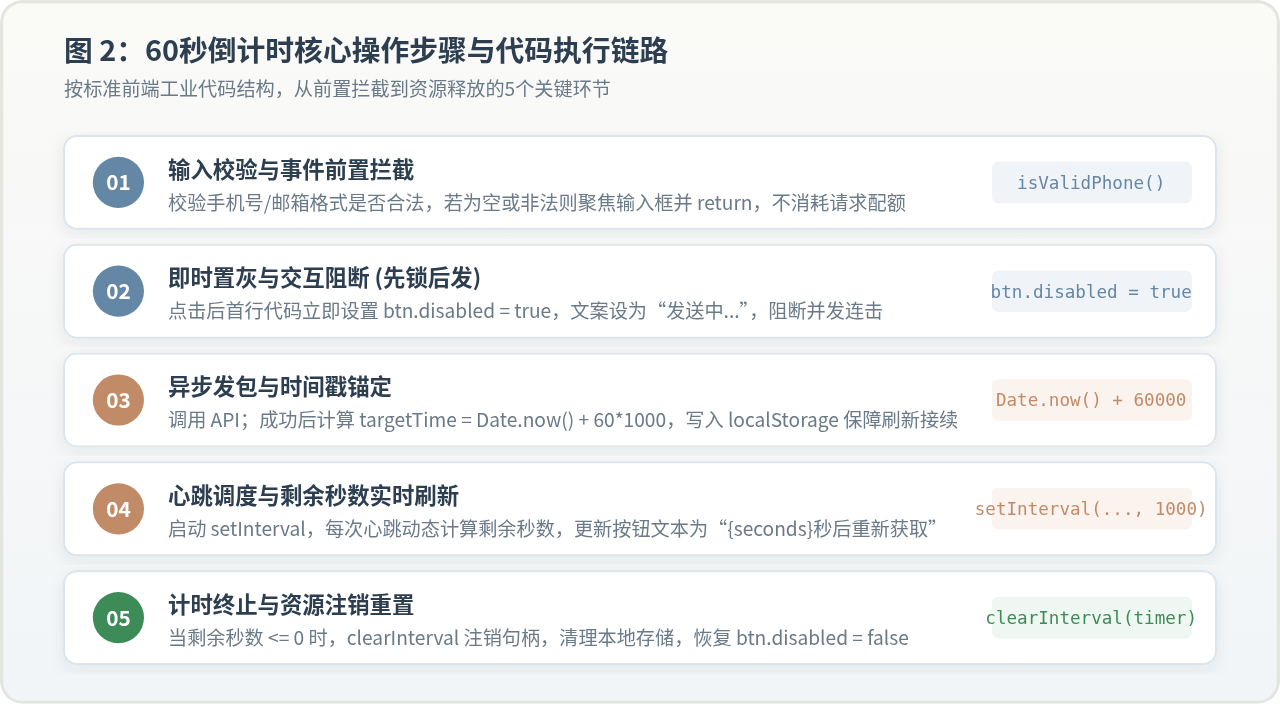
在基础实现中,我们需要定义倒计时秒数变量 countdown = 60 以及定时器句柄 timer = null。在触发点击事件后启动逐秒递减循环:
const phoneInput = document.getElementById('phoneInput');
const sendCodeBtn = document.getElementById('sendCodeBtn');

let timer = null;
const TOTAL_SECONDS = 60;

sendCodeBtn.addEventListener('click', function () {
  const phone = phoneInput.value.trim();

  // 1. 前置手机号格式校验
  if (!/^1[3-9]\d{9}$/.test(phone)) {
    alert('请输入正确的11位手机号码');
    phoneInput.focus();
    return;
  }

  // 2. 点击后立即禁用按钮,防止多次并发点击
  sendCodeBtn.disabled = true;
  let remaining = TOTAL_SECONDS;
  sendCodeBtn.innerText = `${remaining}秒后重新获取`;

  // 3. 启动定时器,每 1000 毫秒递减一次
  timer = setInterval(function () {
    remaining--;
    if (remaining > 0) {
      sendCodeBtn.innerText = `${remaining}秒后重新获取`;
    } else {
      // 4. 倒计时归零,清除定时器并重置按钮状态
      clearInterval(timer);
      timer = null;
      sendCodeBtn.disabled = false;
      sendCodeBtn.innerText = '重新获取验证码';
    }
  }, 1000);
});
三、防重复点击与异步网络请求衔接
在真实的业务场景中,发送验证码必然伴随异步 HTTP 请求(如 fetch 或 axios)。初学者在编写此类代码时,经常犯一个经典错误:将按钮禁用的操作放在接口回调(.then())内部。这会导致明显的安全隐患与体验问题:
btn.disabled = true,再向后端发包。
另一个关键细节是异常失败回滚。如果后端校验失败(如“手机号已被占用”、“图形验证码错误”或“网络超时”),前端绝对不能继续执行 60 秒倒计时锁定,否则用户将被无意义地拦截在表单外 1 分钟。正确的做法是在 catch 或业务返回错误码时,立即注销定时器并恢复按钮为可用状态:
async function handleSendCode() {
  const phone = phoneInput.value.trim();
  if (!validatePhone(phone)) return;

  // 立即进入发送中禁用态,拦截连击
  sendCodeBtn.disabled = true;
  sendCodeBtn.innerText = '正在发送...';

  try {
    // 模拟后端异步请求
    const res = await mockSendSmsApi(phone);
    if (res.code === 200) {
      // 接口返回成功,开启 60 秒倒计时
      startCountdown(60);
    } else {
      // 业务错误(如频繁发送、手机号异常)
      alert(res.message || '发送失败,请重试');
      resetButton();
    }
  } catch (err) {
    // 网络断开或服务器 500
    alert('网络异常,请检查网络连接后重试');
    resetButton();
  }
}

function resetButton() {
  if (timer) {
    clearInterval(timer);
    timer = null;
  }
  sendCodeBtn.disabled = false;
  sendCodeBtn.innerText = '重新获取验证码';
}
四、进阶优化:解决休眠漂移与刷新失效
虽然上述基于 setInterval 和 remaining-- 的代码能够完成基本演示,但在生产环境中直接使用会遭遇两个严重的缺陷:
1. 浏览器后台标签页休眠导致“时间漂移”
现代浏览器(如 Chrome、Edge、Safari、Firefox)为了节省设备电量与系统资源,对处于后台非激活状态的标签页(Inactive Tabs)实施严格的 CPU 调度限制。在页面被切到后台或最小化后,setInterval 的心跳执行频率会被强制降频至 1000ms 甚至更大间隔。结果是:用户切到微信聊天 30 秒后再切回浏览器,原本应该只剩 30 秒的倒计时,可能才走了 3 秒,造成严重的时间失真。
解决方案:时间戳差值法(Timestamp Anchoring)。不要在内存中记录步长递减的 count,而是在启动时刻计算绝对截止时间戳:targetTimestamp = Date.now() + 60 * 1000。在定时器的每次心跳中,通过当前实际时刻与截止时刻做减法计算剩余时间:Math.ceil((targetTimestamp - Date.now()) / 1000)。无论浏览器在后台如何卡顿或降频,切回前台时计算得出的差值始终与现实物理世界的时间分秒对齐。
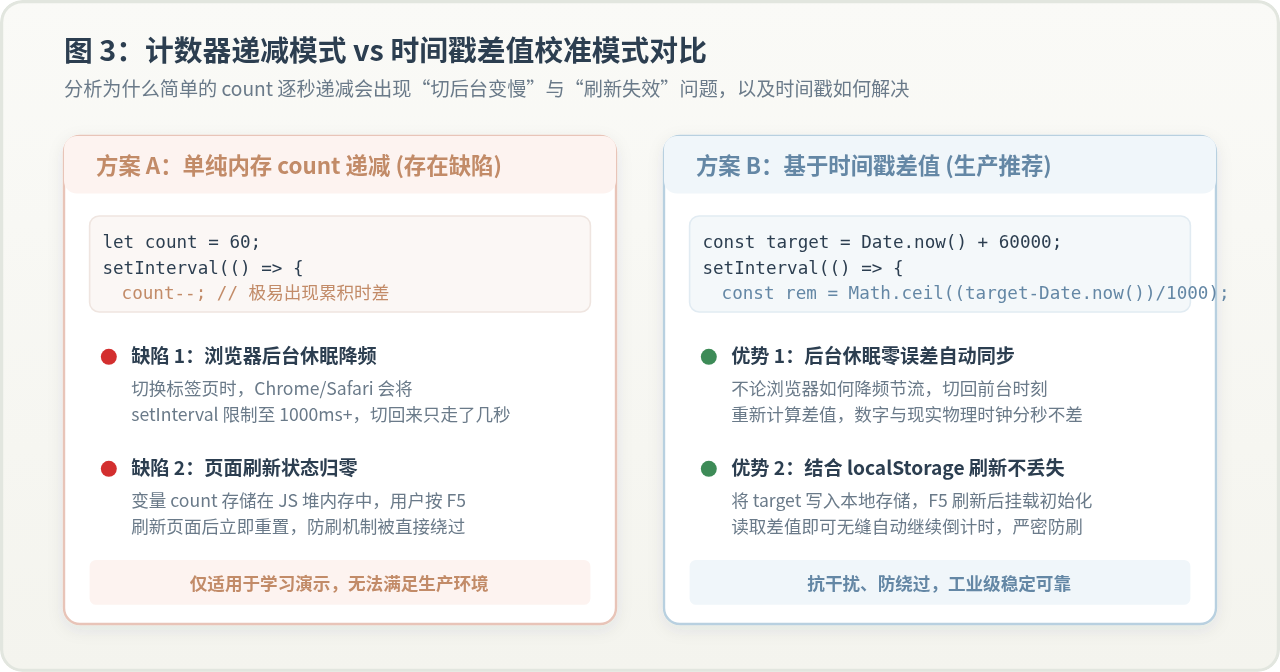
2. 用户按 F5 刷新页面导致倒计时失效
在纯内存模式下,倒计时变量保存在 JavaScript 运行时环境中。一旦用户刷新页面,页面重新加载,JS 脚本重置,按钮恢复为初始可点状态。攻击者或普通用户可以利用“点击发送 -> 刷新页面 -> 再次点击”的简易方式绕过 60 秒频率约束。
解决方案:本地持久化(localStorage)。当倒计时触发时,将目标截止时间戳 targetTimestamp 写入浏览器的 localStorage。在页面 DOM 加载完成(如 DOMContentLoaded 事件)时,首先读取该存储项。若发现当前时刻尚未达到截止时间,则自动无缝挂载并接续倒计时;若已经超时,则主动清除存储键值。
五、生产级完整开箱即用代码
综合上述所有边界防御措施,我们将手机号校验、瞬时置灰、异步错误回滚、真实时间戳校准与本地存储持久化整合为如下工业级实现方案。可以直接复制并在实际项目中运行:
// 验证码倒计时管理器
class VerificationCodeTimer {
  constructor(options) {
    this.button = document.querySelector(options.buttonSelector);
    this.input = document.querySelector(options.inputSelector);
    this.storageKey = options.storageKey || 'verify_code_target_time';
    this.duration = options.duration || 60; // 默认60秒
    this.timerId = null;

    this.init();
  }

  init() {
    if (!this.button) return;
    // 1. 检查是否存在未跑完的持久化倒计时
    this.checkStorage();
    // 2. 绑定点击发送事件
    this.button.addEventListener('click', () => this.handleClick());
  }

  checkStorage() {
    const targetStr = localStorage.getItem(this.storageKey);
    if (!targetStr) return;

    const targetTime = parseInt(targetStr, 10);
    const now = Date.now();
    if (targetTime > now) {
      // 仍处于倒计时周期内,自动恢复
      this.startCountdown(targetTime);
    } else {
      localStorage.removeItem(this.storageKey);
    }
  }

  async handleClick() {
    const phone = this.input ? this.input.value.trim() : '';
    if (!this.validatePhone(phone)) {
      alert('请输入正确的11位大陆手机号码');
      if (this.input) this.input.focus();
      return;
    }

    // 第一步:立即禁用按钮,防止连击
    this.button.disabled = true;
    this.button.innerText = '正在发送...';

    try {
      // 第二步:发起后端接口请求
      const success = await this.mockApiRequest(phone);
      if (success) {
        // 第三步:计算目标时间戳并持久化
        const targetTime = Date.now() + this.duration * 1000;
        localStorage.setItem(this.storageKey, targetTime.toString());
        this.startCountdown(targetTime);
      } else {
        alert('验证码发送失败,请稍后重试');
        this.reset();
      }
    } catch (error) {
      alert('网络连接超时,请重试');
      this.reset();
    }
  }

  startCountdown(targetTime) {
    this.clearTimer();
    this.button.disabled = true;

    const updateDisplay = () => {
      const remainingMs = targetTime - Date.now();
      const remainingSeconds = Math.ceil(remainingMs / 1000);

      if (remainingSeconds > 0) {
        this.button.innerText = `${remainingSeconds}秒后重新获取`;
      } else {
        // 倒计时结束,注销清理
        this.reset('重新获取验证码');
      }
    };

    // 立即执行一次渲染,消除第1秒空白卡顿
    updateDisplay();
    this.timerId = setInterval(updateDisplay, 1000);
  }

  clearTimer() {
    if (this.timerId) {
      clearInterval(this.timerId);
      this.timerId = null;
    }
  }

  reset(text = '获取验证码') {
    this.clearTimer();
    localStorage.removeItem(this.storageKey);
    this.button.disabled = false;
    this.button.innerText = text;
  }

  validatePhone(phone) {
    return /^1[3-9]\d{9}$/.test(phone);
  }

  mockApiRequest(phone) {
    return new Promise((resolve) => {
      setTimeout(() => resolve(true), 600); // 模拟网络延迟
    });
  }
}

// 页面加载完成后实例化调用
document.addEventListener('DOMContentLoaded', () => {
  new VerificationCodeTimer({
    buttonSelector: '#sendCodeBtn',
    inputSelector: '#phoneInput',
    duration: 60
  });
});
六、核心要点总结与工程避坑清单
在前端交互与表单安全体系中,实现 60 秒倒计时按钮绝不仅是调用一次 setInterval,而是一套贯穿交互体验、网络容错和时钟精度的综合解决方案。在日常代码审查中,可以对照以下清单进行自查:
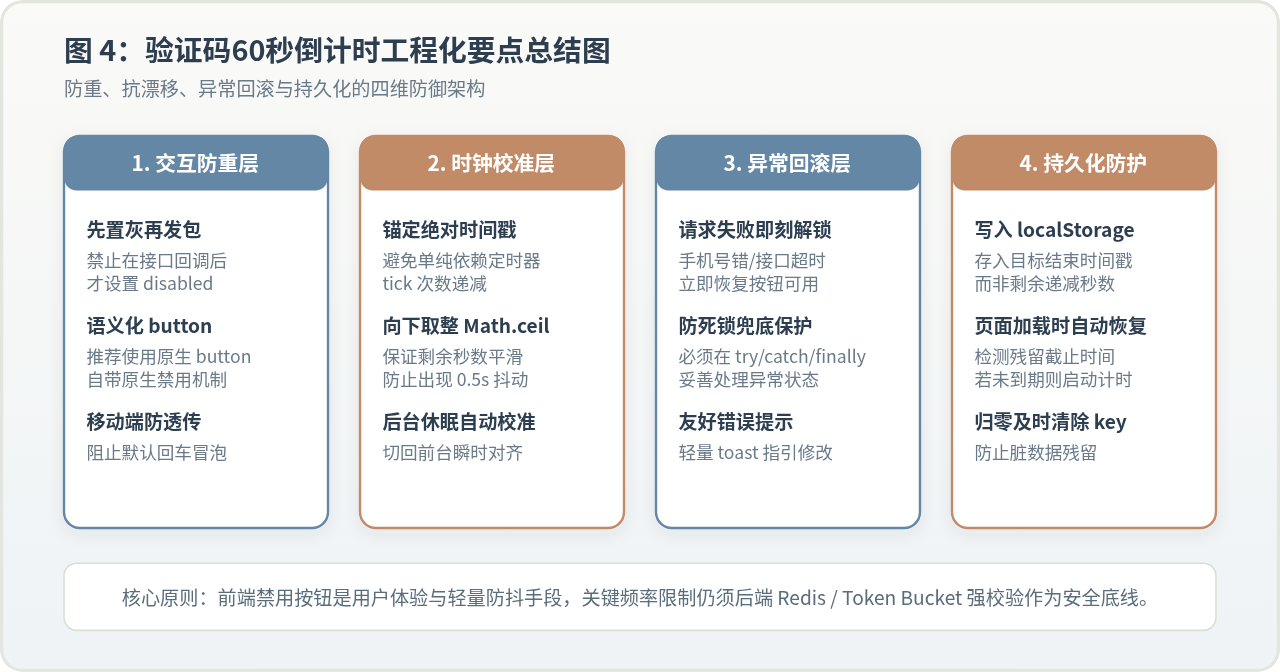
- 操作顺序务必遵循“先置灰再发包”:点击事件触发的第一步就是更改
disabled = true,切断后续连续点击的信号源,绝不能等待网络回调成功才置灰。 - 必须配备错误恢复(Rollback)机制:在
try...catch的异常分支或业务报错返回时,第一时间调用重置函数释放按钮,防止把用户误死锁在 60 秒等待期内。 - 使用时间戳差值规避后台时钟休眠漂移:永远以
Date.now()或截止时刻差值为基准做渲染,避免仅依靠定时器累加次数,彻底解决浏览器标签休眠导致的时间膨胀。 - 善用本地存储支持刷新页面无缝续跑:将截止时间戳写入
localStorage,在页面初始化时恢复执行,防止用户通过手动刷新绕过倒计时限制。 - 防范内存泄漏:在页面卸载(如 SPA 组件销毁
unmount)或倒计时归零时,务必调用clearInterval(timerId)注销定时器,避免后台孤儿进程持续占用内存资源。 - 前端防护不等于安全底线:前端禁用按钮和本地倒计时只负责改善人机交互体验和阻断无意连击。对于恶意的脚本刷接口行为,后端的 IP 限流、手机号单日发送上限、图形人机验证(CAPTCHA)及短信网关频率控制才是绝对不可或缺的安全防线。
JavaScript中XMLHttpRequest怎么实现请求超时处理
2026-11-18 15:56:39
JavaScript slice与substring方法的核心差异
2026-11-18 15:52:39
JS离线地图数据准备:从QGIS导出到本地切片流程
2026-11-18 15:17:37
怎么用JS正则实现“必须包含”某类字符的密码校验?
2026-11-18 15:05:49
JS获取文件名但不包含扩展名的实现代码
2026-11-18 12:58:51







