JS输出对象方法对比:console.log、JSON.stringify与util.inspect怎么选
全面对比 JavaScript 中 console.log、JSON.stringify 与 util.inspect 三种对象输出方法的底层机制、输出表现、类型支持与边界陷阱,提供场景化选型指南与决策流程,解决对象截断、异步引用快照及循环引用报错等常见问题。
[Object];在把对象转成字符串写入日志时,直接抛出 TypeError: Converting circular structure to JSON 异常中断了整个服务。针对不同阶段的需求,console.log、JSON.stringify 与 util.inspect 分别对应了交互排错、持久化快照与服务端深度诊断三种截然不同的设计定位。掌握它们的底层运作差异与边界,是写出稳定调试代码和可靠日志系统的关键。
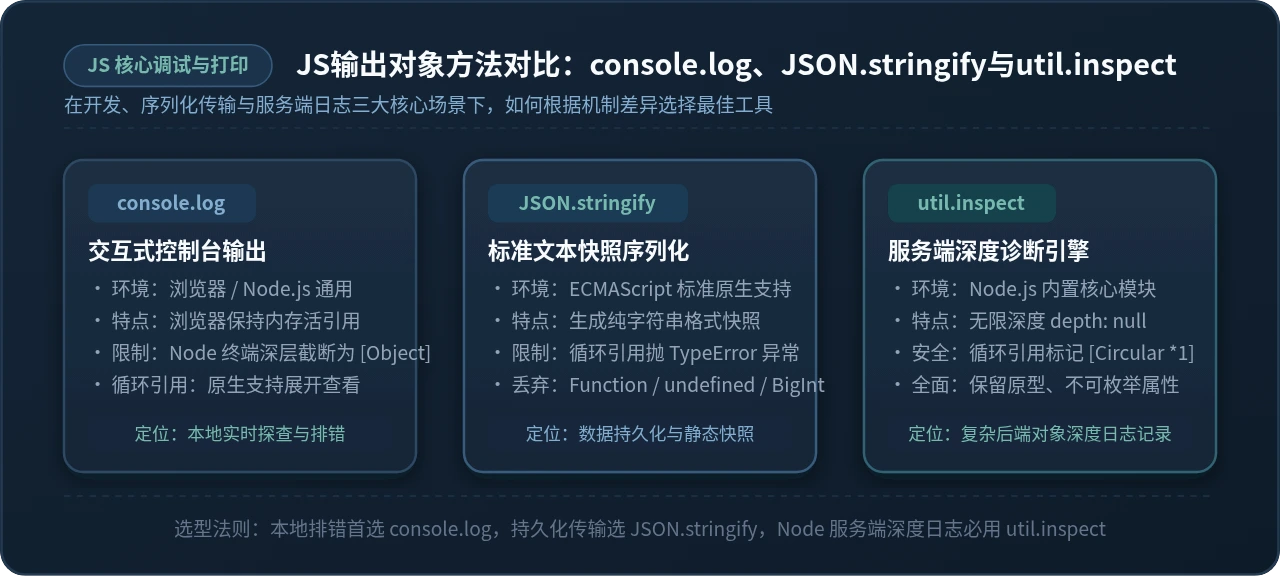
一、开门见山:核心差异与 30 秒速查结论
为了在日常开发中快速决断,我们可以从输出目的、执行环境和容错能力三个硬性指标建立直观筛选规则:
- 本地交互式调试(浏览器首选):直接使用
console.log(obj)。浏览器的 DevTools 会提供可折叠、可下钻的交互式对象树,排查体验极佳;如果该对象后续存在异步修改,请配合structuredClone(obj)打快照。 - 数据传输与静态持久化:使用
JSON.stringify(obj, null, 2)。它生成标准 JSON 文本,适合写入文件、HTTP 响应传输或对简单 POJO(无循环引用、无特殊数据类型)对象进行纯文本打印。 - Node.js 后端生产日志与深层诊断:优先使用
util.inspect(obj, { depth: null, colors: true })或console.dir(obj, { depth: null })。它原生防御循环引用(自动标记为[Circular *1]而不抛错),且能无损显示 Symbol、Map/Set、BigInt 以及隐藏原型属性。
二、console.log:交互式调试利器与“动态引用”陷阱
console.log 是开发者接触最多的打印 API。作为标准 Console 规范的一部分,它在浏览器和 Node.js 运行时中的底层实现有着本质差异。
1. 浏览器 DevTools 中的“延迟求值”陷阱
在 Chrome 或 Firefox 的开发者工具中执行 console.log(user) 时,控制台并没有为该对象立即创建一份深拷贝,而是保留了对该对象在堆内存中的引用指针。
const user = { name: 'Alice', role: 'guest' };
console.log(user); // 步骤 1:此时 role 还是 'guest'

// 模拟异步业务逻辑
setTimeout(() => {
  user.role = 'admin'; // 步骤 2:异步更新为 'admin'
}, 1000);
如果开发者在 1 秒之后点击控制台日志左侧的折叠小三角展开该对象,看到的 role 属性实际上是 'admin'。这种“延迟求值(Lazy Evaluation)”机制经常导致开发者误判代码在当时时刻的执行状态。浏览器通常会在属性旁显示一个蓝色的小叹号图标(提示:Value below was evaluated just now)。
2. Node.js 终端下的 util.inspect 浅层截断(depth: 2)
而在 Node.js 运行时,控制台无法提供 GUI 折叠面板,console.log 底层实际上直接调用了 process.stdout.write(util.format(...)),而 util.format 对对象的格式化默认依赖 util.inspect,并硬编码了遍历深度 depth = 2。
const complexTree = {
  level1: {
    level2: {
      level3: {
        level4: 'deep data'
      }
    }
  }
};
console.log(complexTree);
// 终端实际输出结果:
// { level1: { level2: { level3: [Object] } } }
超过 2 层的子属性全部被省略成了 [Object] 或 [Array],如果在排查三层以上的嵌套配置、复杂 ORM 关联模型时,console.log 无法直接呈现关键数据。
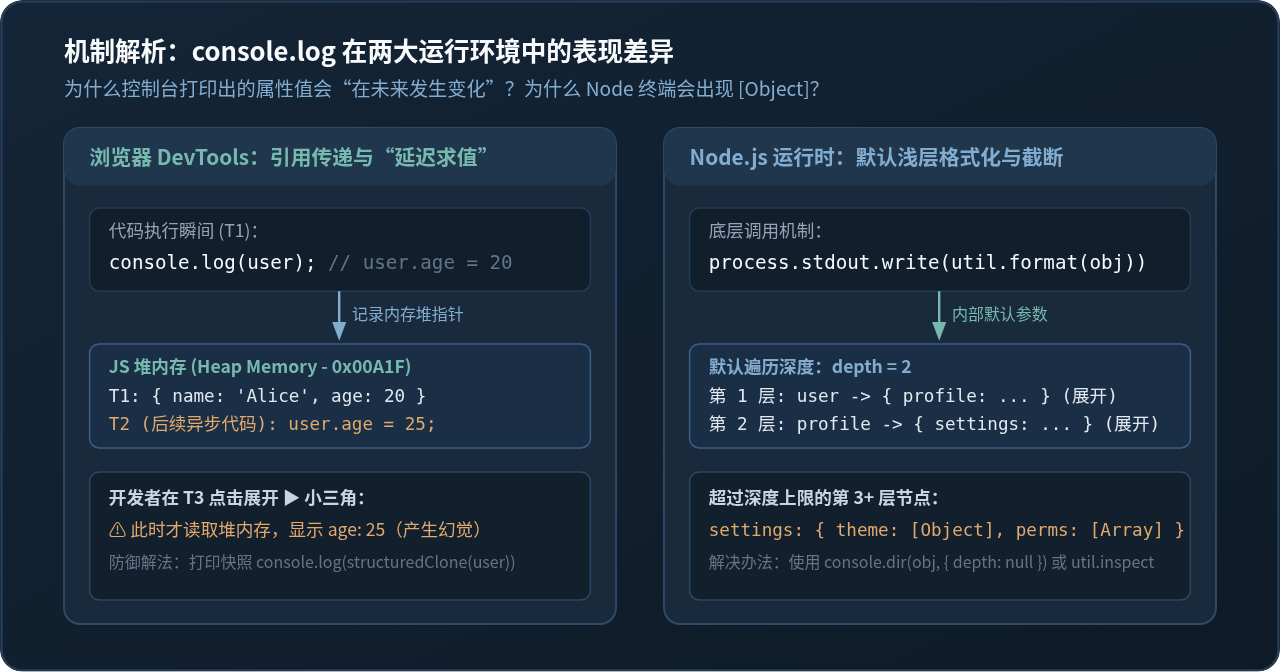
console.log(structuredClone(obj)) 或 console.log(JSON.parse(JSON.stringify(obj))) 创建真正的数据快照。
三、JSON.stringify:数据序列化与静态快照,但畏惧“复杂类型”
JSON.stringify 是 ECMAScript 标准原生提供的序列化工具。它的核心职责是将 JavaScript 值转换为符合 JSON 格式规范的文本字符串,而非专门的调试检查器。由于输出的是纯字符串,它天然具备“时刻快照”的特点,绝不会受到后续内存变更的影响。
1. 格式化缩进与自定义 Replacer
在控制台调试时,传递第三个参数可以获得格式化缩进的高可读文本:
const config = { host: '127.0.0.1', port: 8080, auth: { token: 'secret' } };
console.log(JSON.stringify(config, null, 2));
/* 输出示例:
{
  "host": "127.0.0.1",
  "port": 8080,
  "auth": {
    "token": "secret"
  }
}
*/
第二个参数 replacer 还可以作为属性白名单数组或转换函数,实现敏感词脱敏(例如隐藏 token 字段)。
2. 致命限制一:循环引用直接抛出异常
如果对象中存在相互引用(例如 DOM 节点、树形父子节点、链表结构),JSON.stringify 会直接导致进程异常:
const parent = { name: 'Parent' };
const child = { name: 'Child', parent: parent };
parent.child = child; // 构成了循环引用回路

try {
  JSON.stringify(parent);
} catch (err) {
  console.error(err.message);
  // 报错:TypeError: Converting circular structure to JSON
}
如果在 Node.js 全局日志拦截中间件中盲目调用 JSON.stringify(ctx.request),一旦请求对象包含循环指针,将直接引发未捕获异常导致 HTTP 服务崩溃。
3. 致命限制二:数据静默丢失与 BigInt 报错
JSON 规范只支持 string、number、boolean、null、array 和 object。对于 JavaScript 专有的特殊数据类型,JSON.stringify 会采取静默剔除或报错:
- Function / undefined / Symbol:如果出现在普通对象中,对应的属性键值对会被直接丢弃;如果出现在数组中,会被隐式替换为
null。 - BigInt:尝试序列化包含 BigInt(如
100n)的对象时,直接抛出TypeError: Do not know how to serialize a BigInt。 - Date:会被转换成 UTC 格式的 ISO 字符串,丢失 Date 对象原型方法。
- RegExp / Error / Map / Set:默认被序列化为空对象
{},信息全量丢失。
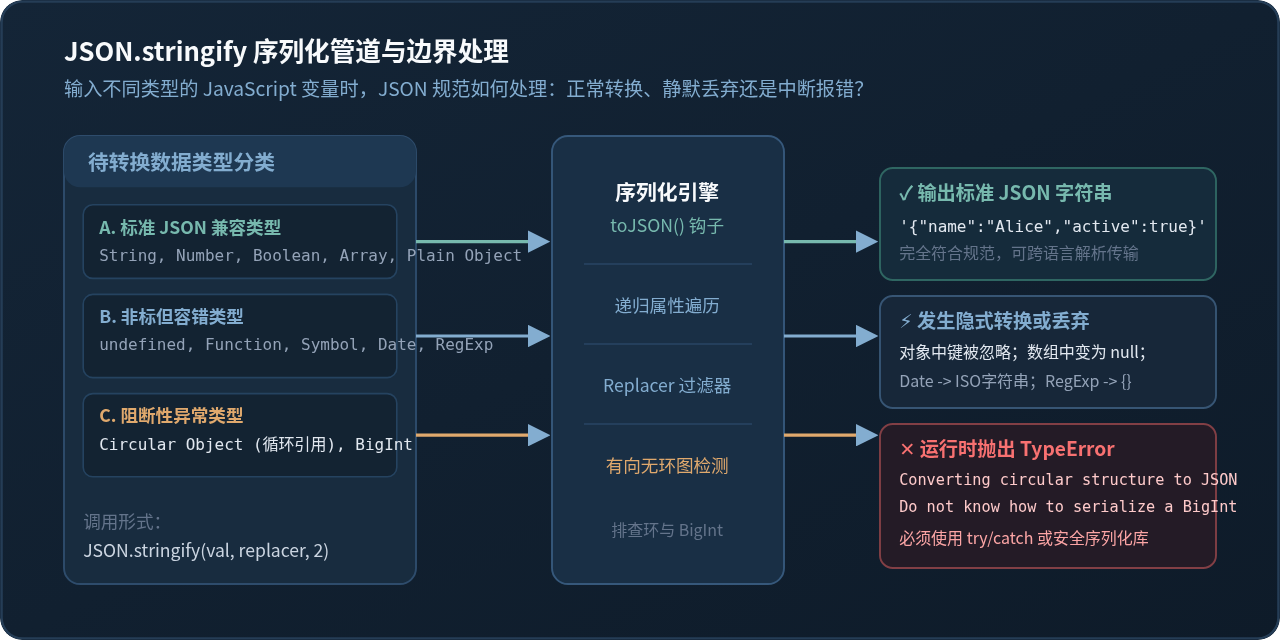
四、util.inspect:Node.js 服务端深度诊断的瑞士军刀
util.inspect 是 Node.js 核心模块 node:util 导出的专用对象格式化工具。它的设计目标不是为了跨系统数据交换,而是为开发者和运维日志提供最大化、最精确的对象诊断视图。
1. 突破深度限制与精细参数调优
util.inspect(object[, options]) 提供了大量实用的调控选项,最核心的包括:
depth: null:将遍历深度设为null,彻底消除所有[Object]截断,不论对象嵌套多少层都完整展开。showHidden: true:连同对象的不可枚举属性(non-enumerable)以及Symbol键一起展示。colors: true:启用 ANSI 终端彩色高亮(数字为黄色、字符串为绿色、布尔为黄色等),方便命令行阅读。写日志文件时建议设为false避免 ANSI 转义字符污染。maxArrayLength: 50:限制数组打印的最大长度,防止巨型数组打满终端缓冲区。
import util from 'node:util';

const deepAppConfig = {
  server: {
    db: {
      cluster: {
        primary: { host: '10.0.0.1', pool: 50 }
      }
    }
  }
};

// 彻底展开任意深度的配置
const output = util.inspect(deepAppConfig, {
  depth: null,
  colors: true,
  compact: false
});
console.log(output);
2. 安全处理循环引用与完整类型保真
与 JSON.stringify 的硬性崩溃不同,util.inspect 内置了有向图环检测算法。当它检测到已遍历过的对象指针时,会自动标记为 [Circular *1],绝对不会抛出异常。
const a = { name: 'A' };
const b = { name: 'B', refA: a };
a.refB = b;

console.log(util.inspect(a, { depth: null }));
/* 输出示例:
<ref *1> {
  name: 'A',
  refB: { name: 'B', refA: [Circular *1] }
}
*/
此外,util.inspect 原生支持 Map、Set、WeakMap、BigInt、RegExp、Error 堆栈、TypedArray 等全部现代 JavaScript 内置类型,能清晰显示它们的条目数量与内部存储。
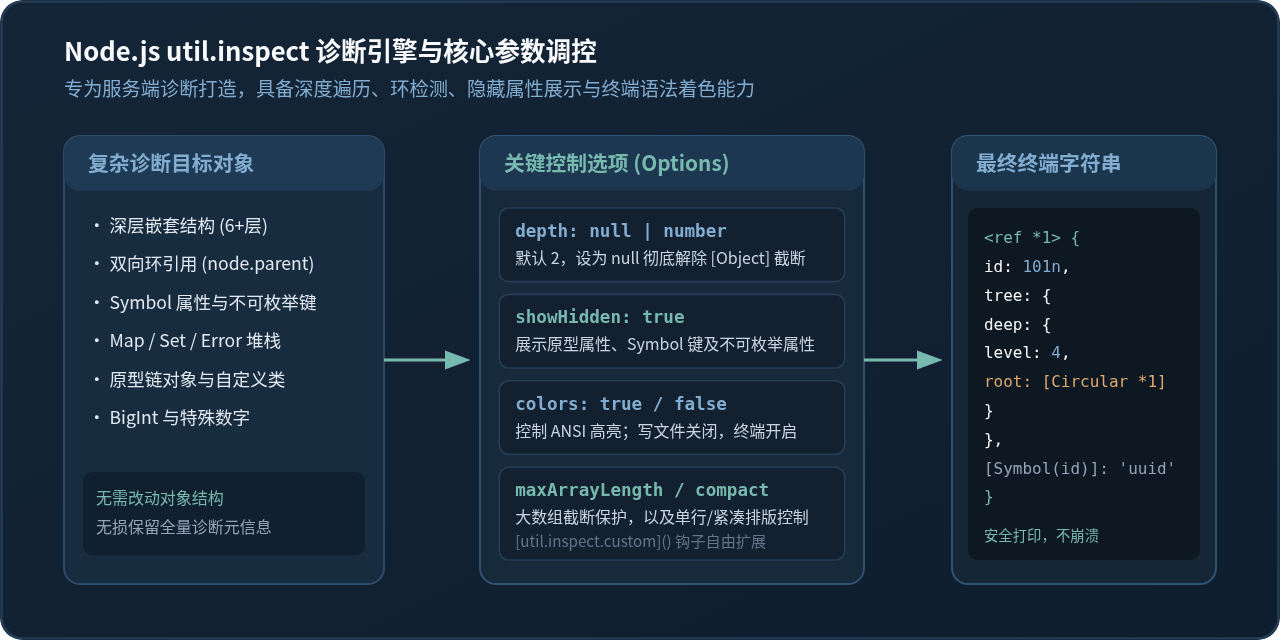
util 模块,可以直接调用全局内置的 console.dir(obj, { depth: null, colors: true }),它的底层与 util.inspect 完全一致。
五、多维度特性横向对比(深度横评)
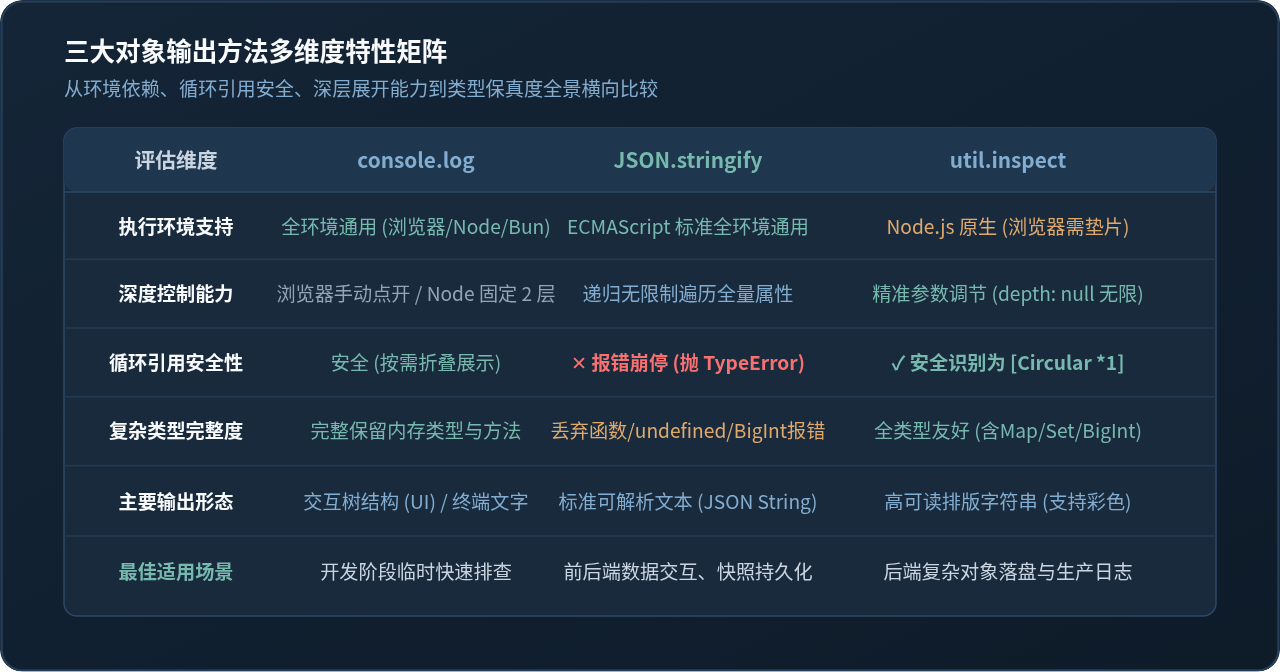
理解了三者的底层设计理念后,我们将其放置在同一套工程维度下进行综合比对:
| 评估指标 | console.log | JSON.stringify | util.inspect |
|---|---|---|---|
| 执行环境 | 全环境(浏览器、Node.js、Bun、Deno) | ECMAScript 原生标准(全环境) | Node.js 原生(浏览器需打包 polyfill) |
| 输出数据类型 | 宿主平台控制台交互对象 / stdout 流 | 标准 JSON 格式 string |
格式化格式的 string |
| 深度遍历控制 | 浏览器手动展开 / Node.js 固定 2 层 | 全量遍历(无法中途截断) | depth 参数精准调节(支持 null 无限展开) |
| 循环引用容错 | ✓ 安全(浏览器折叠查看 / Node 标明) | ✕ 崩溃(抛出 TypeError 异常) | ✓ 极其安全(标注为 [Circular *1]) |
| 特殊类型保留 | 完全保留(保持原生对象类型与原型链) | 弱(丢失函数/undefined/Symbol,BigInt报错) | 极强(完整保留 Map/Set/BigInt/原型信息) |
| 格式化排版能力 | 依赖控制台自带格式 | 支持空格/Tab 缩进与 replacer 过滤 | 支持 ANSI 颜色、紧凑度、单行阈值控制 |
| 典型使用场景 | 本地编码调试、临时性问题探查 | API 接口响应、数据持久化存储 | 服务端排错、生产日志记录、复杂模型打印 |
六、场景化选型决策指南与落地路径
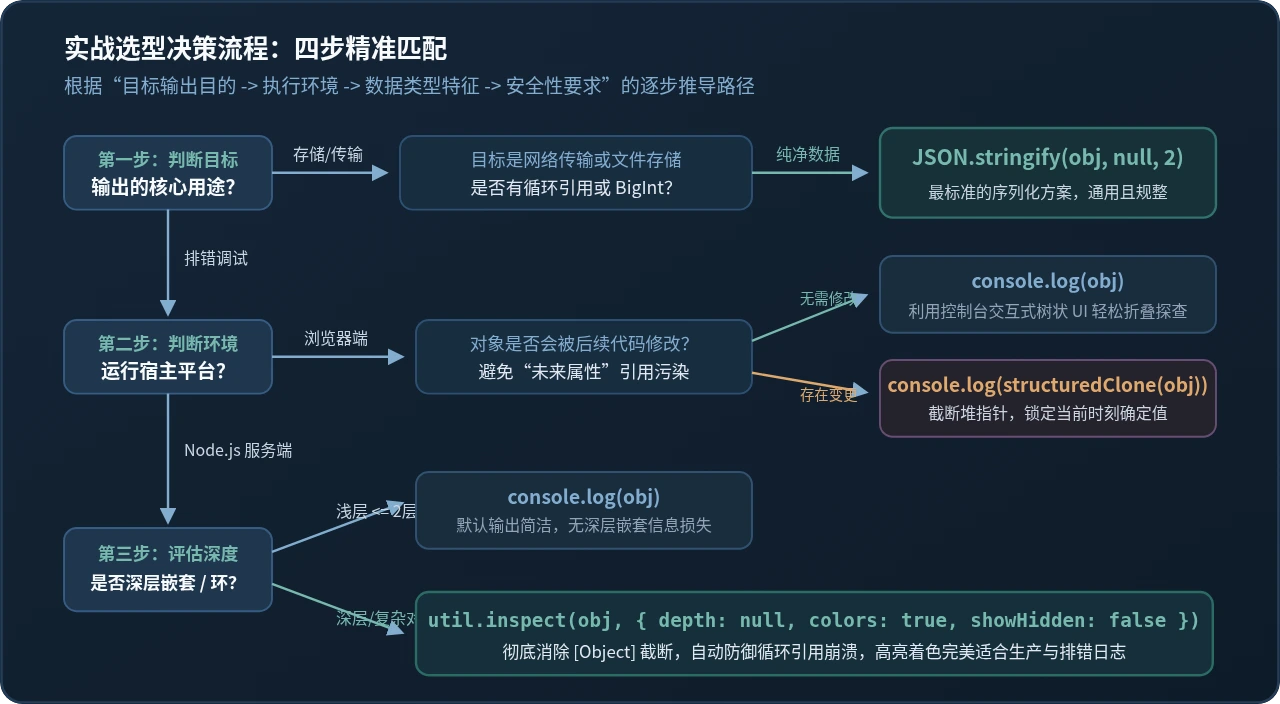
面对具体的技术场景,开发者无需纠结,只需按照以下四步决策逻辑即可快速确定最佳方案:
-
第一步:明确输出目的(序列化还是调试?)
如果输出结果需要发送给后端接口、保存到 localStorage、或者写入 Redis/数据库,唯一合法的选择是 JSON.stringify。如果仅为了人眼排查问题或记日志,进入第二步。
-
第二步:确认当前执行环境(前端还是后端?)
如果运行在浏览器端,首选
console.log。如果担心对象在异步流程中被篡改,使用console.log(structuredClone(obj))捕获纯净瞬间;如果在 Node.js 服务端,进入第三步。 -
第三步:评估数据结构复杂度(是否有深层或循环?)
若打印的对象已知是 1~2 层的简单结构,直接使用
console.log最为轻巧;若涉及复杂状态树、ORM Model、Express/Koa Request 对象,坚决选用util.inspect(obj, { depth: null })或console.dir。 -
第四步:确认输出载体(终端屏幕还是文本日志文件?)
在本地终端屏幕查看时开启
colors: true提升阅读效率;若通过 Winston、Pino 等日志库写入磁盘文件,务必设置colors: false,防止日志文件中出现类似[32m的乱码转义字符。
七、常见问题排查与避坑实践
1. 为什么控制台打印出的属性与断点处看到的不一致?
这是因为代码中存在对象引用突变(Mutation)。当代码执行到 console.log(obj) 时,打印语句向 DevTools 注册了对象指针;在单步调试或后续代码中,对象的属性被后续函数修改。当你在 DevTools 中展开小箭头时,DevTools 才会去读取该对象当前的最新内存值。
解决方案:在打印前进行深拷贝解耦:
// 现代原生推荐方案:
console.log(structuredClone(obj));

// 兼容旧环境备用方案:
console.log(JSON.parse(JSON.stringify(obj)));
2. Node.js 日志中经常出现 [Object] 导致关键排错信息缺失怎么办?
这通常是因为直接对嵌套对象调用了默认的 console.log,导致触碰了 2 层的默认深度限制。
解决方案:替换为 console.dir 或直接使用 util.inspect:
// 推荐方式 1:一行代码解除深度限制
console.dir(nestedObject, { depth: null });

// 推荐方式 2:封装成通用日志格式化函数
import util from 'node:util';
const formatLog = (obj) => util.inspect(obj, { depth: null, colors: false });
3. 服务端接口日志必须输出 JSON 字符串,但又担心对象包含循环引用导致服务宕机?
直接在不受控的上下文对象上调用 JSON.stringify 是很多 Node.js 线上 Crash 的根源。
解决方案:通过 WeakSet 编写一个安全的 Replacer 过滤器,遇到循环引用时替换为标记占位符:
function safeJsonStringify(obj, indent = 2) {
  const seen = new WeakSet();
  return JSON.stringify(obj, (key, value) => {
    // 处理 BigInt 序列化
    if (typeof value === 'bigint') {
      return value.toString() + 'n';
    }
    // 过滤循环引用
    if (typeof value === 'object' && value !== null) {
      if (seen.has(value)) {
        return '[Circular Reference]';
      }
      seen.add(value);
    }
    return value;
  }, indent);
}
八、总结
没有哪一种输出方法能够包办所有场景:
- console.log 的核心是“交互与直观”,它是开发者探索代码运行状态的第一触点;
- JSON.stringify 的核心是“规范与流通”,它用于标准数据交换与静态刻录,使用时需时刻防范循环引用与特殊类型限制;
- util.inspect 的核心是“诊断与容错”,它是 Node.js 环境下处理复杂结构、排查深层 Bug 与产出安全日志的基石。
掌握不同方法背后的工作原理与边界条件,在编码时根据运行宿主和数据诉求做出针对性选型,才能彻底远离数据截断、日志崩溃和幽灵属性的困扰。
Node.js中怎么使用fs模块读取JSON配置文件
2026-11-20 20:20:29
Vue.js 安装教程:Node.js 环境检查与 Vite 项目初始化步骤
2026-11-20 13:05:28
JavaScript生成验证码后怎么与后端进行校验交互
2026-11-19 19:56:57
Node.js中http模块与Axios请求超时的配置区别
2026-11-18 17:17:24
LangChain Core 1.8.2 会影响哪些 Python 后端网关配置?
2026-11-18 11:53:55