

JavaScript生成验证码后怎么与后端进行校验交互
详细解析JavaScript生成验证码后与后端进行校验交互的完整方案。从纯前端生成的信任边界风险、接口交互时序、数据状态暂存(Redis与HMAC密文),到前后端具体代码实现与防重放安全策略,提供一目了然的操作步骤与落地指南。
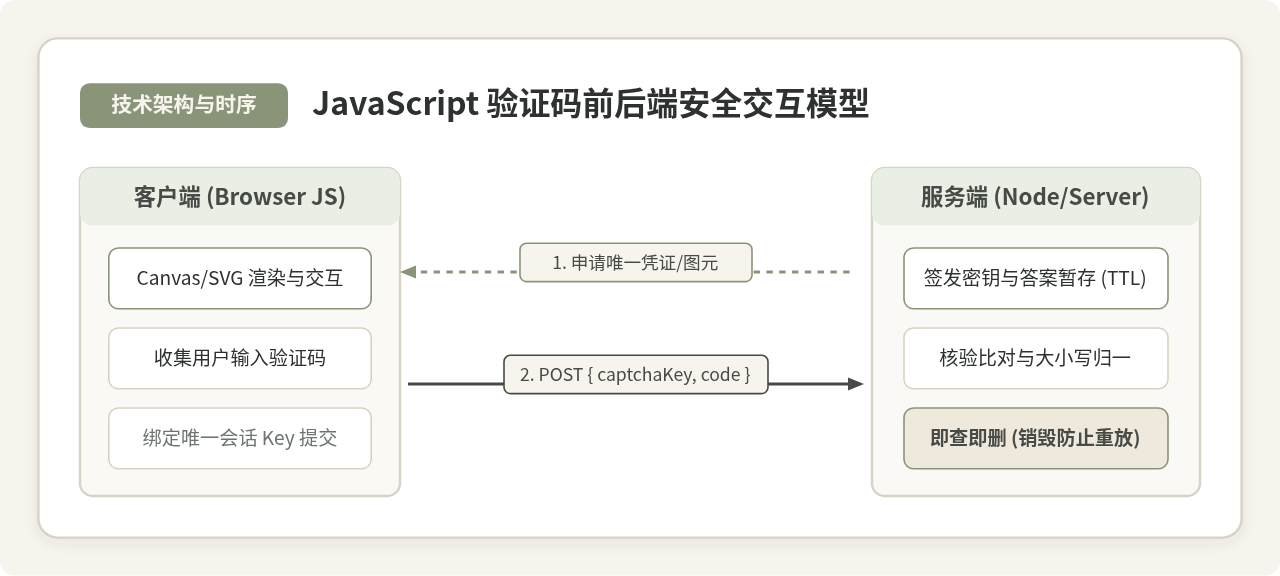
一、辨析与边界:为什么纯前端不能自己决定答案?
很多开发者在初学阶段,常尝试在网页端使用 HTML5 <canvas> 结合原生 JavaScript 编写验证码。代码通常分为两部分:一段生成 4 位随机字符(例如 "7A3X"),另一段用 Canvas 将字符绘制出来并加上若干彩色干扰线和噪点。
这时往往会产生一个直观的疑问:“前端已经算出了这 4 位字符,在表单提交时,直接把用户输入的字符和这个真实字符一起传给后端接口比对,不就可以完成校验了吗?”
这种看似成立的方案存在致命的安全漏洞。前端运行在不可控的客户端浏览器中,任何网络抓包工具、脚本或简单的 curl 请求都可以绕过浏览器渲染层,直接向后端接口提交相同的 userInput 和 realCode。在这种模式下,验证码防范撞库、刷接口和自动化机器人(Bot)的核心能力完全丧失。
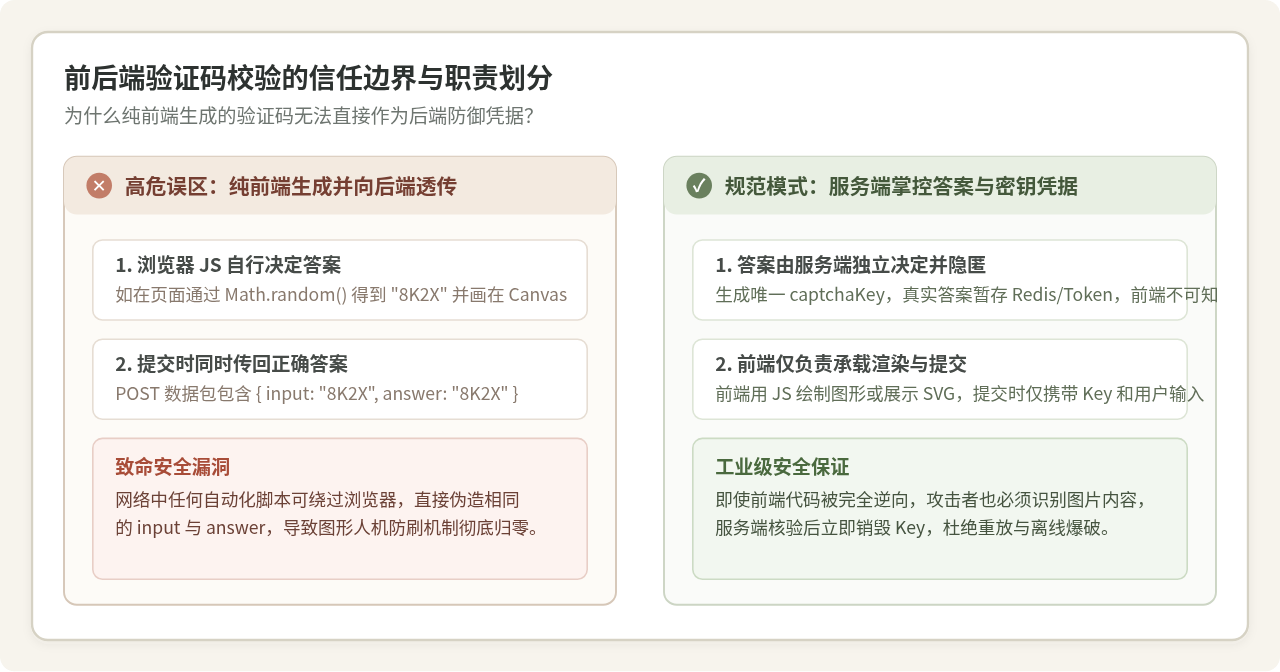
二、前后端校验交互的标准时序五步法
要构建严密的人机验证闭环,前后端之间需要建立一条基于“唯一请求标识(Token / Key)”的会话链路。无论图形是后端直接渲染输出为 SVG/PNG,还是前端根据指令绘制,整个交互均严格遵循以下 5 个步骤:
- 前端请求验证码凭证:页面加载或用户点击“看不清,换一张”时,前端向后端专用接口发起 GET 请求。
- 后端签发 Key 并留存真值:后端随机生成 4~6 位验证字符,并生成一个全局唯一的字符串(如 UUID)作为
captchaKey。后端将该 Key 与字符绑定存入临时存储中(设置 60~180 秒过期时间),随后向前端返回该 Key 以及图形内容(或由后端直接返回 SVG 字符串)。 - 前端挂载 Key 并渲染展示:前端将接收到的
captchaKey保存在内存变量或表单隐藏域中,并将图形展示在页面上,引导用户输入。 - 前端携 Key 提交业务表单:用户填写完表单及验证码后,点击提交。前端通过 POST 请求将
captchaKey、captchaInput与其他业务字段(如用户名、密码)一并打包发送。 - 后端比对并即时销毁:后端接口提取
captchaKey,在存储中检索对应的真实字符进行不区分大小写的比对。最关键的动作是:无论核验成功还是失败,均立刻删除该 Key 对应的存储记录,防止验证码被重复重放或暴力试错。
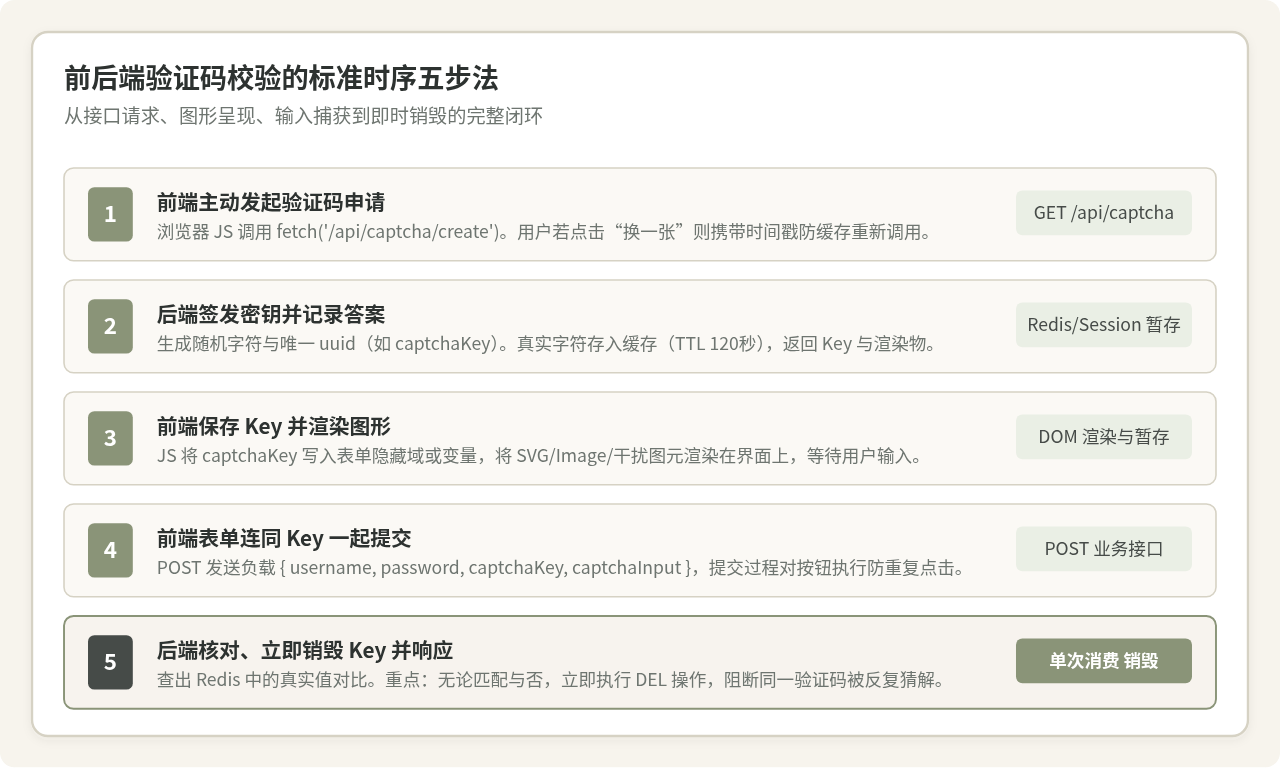
三、三种典型的状态管理模式对比
在设计接口交互时,后端如何保存未过期的验证码真值,决定了系统的可扩展性与基础设施依赖。当前主流的方案有以下三种:
| 方案类型 | 交互传输载体 | 后端存储介质 | 适用架构与优缺点 |
|---|---|---|---|
| 方案 A:Redis 键值缓存(推荐) | JSON 返回 captchaKey,表单 POST 回传 |
分布式 Redis,设定 TTL 倒计时 | 工业界主流首选。支持无缝集群扩容,自动清理过期数据,前后端完全解耦。 |
| 方案 B:无状态 HMAC 签名 Token | 返回包含哈希密文的 captchaToken |
无需服务端存储(仅需轻量防重放布隆过滤器) | 高并发/边缘计算适用。服务器零内存状态,但需额外防重放与防重刷机制。 |
| 方案 C:传统 Session / Cookie | 依赖浏览器自动携带 Cookie: connect.sid |
内存 Session 或 Session 数据库 | 单机单体系统简便。在跨域、移动端或微服务分布式网关下配置较为繁琐。 |
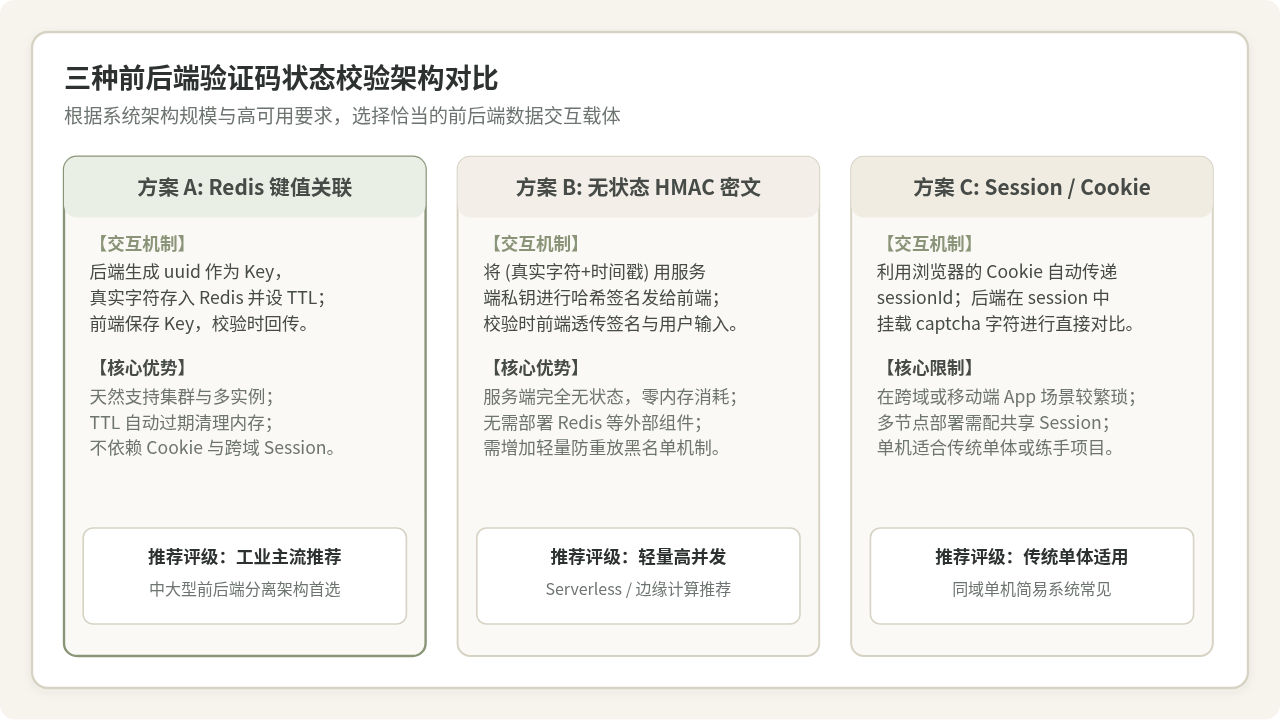
四、完整前后端代码实现(Node.js + 原生 JavaScript)
下面以最通用的前后端分离场景(基于 captchaKey 临时缓存方案)为例,展示完整的接口与前端交互代码。
1. 服务端接口实现(Node.js / Express 环境)
后端提供两个接口:GET /api/captcha/create 用于签发凭据与生成 SVG 图元;POST /api/login 用于承载业务登录并核验证验码。
// server.js
const express = require('express');
const crypto = require('crypto');
const app = express();

app.use(express.json());

// 模拟内存缓存(在分布式生产环境中请替换为 redisClient)
const captchaCache = new Map();

// 生成随机验证码字符(排除易混淆字符 0, O, 1, I)
function generateRandomCode(length = 4) {
  const chars = '23456789ABCDEFGHJKLMNPQRSTUVWXYZ';
  let result = '';
  for (let i = 0; i < length; i++) {
    result += chars.charAt(Math.floor(Math.random() * chars.length));
  }
  return result;
}

// 接口 1:申请验证码(签发唯一 Key 并返回 SVG 内容)
app.get('/api/captcha/create', (req, res) => {
  const code = generateRandomCode(4);
  const captchaKey = crypto.randomUUID();
  const expireAt = Date.now() + 120 * 1000; // 120秒有效期

  // 写入缓存并记录过期时间戳
  captchaCache.set(captchaKey, { code, expireAt });

  // 生成内联 SVG 干扰图形
  const svgImage = `
    <svg xmlns="http://www.w3.org/2000/svg" width="120" height="40" viewBox="0 0 120 40">
      <rect width="100%" height="100%" fill="#EFECE5"/>
      <path d="M 10 30 Q 60 5 110 25" stroke="#8A9478" fill="none" stroke-width="2"/>
      <text x="60" y="27" font-size="22" font-weight="bold" fill="#464B48"
            text-anchor="middle" font-family="sans-serif" letter-spacing="4">${code}</text>
    </svg>
  `;

  res.json({
    success: true,
    captchaKey: captchaKey,
    svgData: svgImage
  });
});

// 接口 2:业务表单提交与验证码核验
app.post('/api/login', (req, res) => {
  const { username, password, captchaKey, captchaInput } = req.body;

  if (!captchaKey || !captchaInput) {
    return res.status(400).json({ success: false, message: '请提供验证码' });
  }

  // 1. 检索缓存
  const record = captchaCache.get(captchaKey);

  // 2. 关键防护:执行即查即删,杜绝暴力猜解或二次利用
  captchaCache.delete(captchaKey);

  if (!record) {
    return res.status(400).json({ success: false, message: '验证码已失效,请重新获取' });
  }

  if (Date.now() > record.expireAt) {
    return res.status(400).json({ success: false, message: '验证码已超时过期' });
  }

  // 3. 统一规范化处理:去除首尾空格并转换为大写比较
  const normalizedUser = captchaInput.trim().toUpperCase();
  const normalizedReal = record.code.toUpperCase();

  if (normalizedUser !== normalizedReal) {
    return res.status(400).json({ success: false, message: '验证码错误,请重新输入' });
  }

  // 4. 验证码通过,进入实际用户鉴权流程
  return res.json({ success: true, message: '登录成功' });
});

app.listen(3000, () => console.log('Captcha Server running on port 3000'));
2. 前端界面与交互交互实现(原生 JavaScript)
前端主要包含三个交互行为:初始化加载、点击更换验证码、表单提交时带上当前有效凭证。
<!-- index.html 核心片段 -->
<div class="form-item">
  <label>验证码:</label>
  <input type="text" id="captcha-input" maxlength="4" placeholder="输入 4 位字符" autocomplete="off" />
  <span id="captcha-container" title="点击刷新验证码" style="cursor: pointer;"></span>
</div>
<button id="submit-btn" type="button">确认登录</button>

<script>
let currentCaptchaKey = ''; // 暂存当前活动的验证码凭据 Key
const container = document.getElementById('captcha-container');
const submitBtn = document.getElementById('submit-btn');

// 获取并渲染新验证码
async function refreshCaptcha() {
  try {
    // 加入时间戳防止浏览器强缓存 GET 请求
    const res = await fetch('/api/captcha/create?t=' + Date.now());
    const data = await res.json();
    if (data.success) {
      currentCaptchaKey = data.captchaKey;
      container.innerHTML = data.svgData;
    }
  } catch (err) {
    console.error('获取验证码失败:', err);
  }
}

// 页面加载后立即获取一次,并绑定点击更换事件
window.addEventListener('DOMContentLoaded', refreshCaptcha);
container.addEventListener('click', refreshCaptcha);

// 表单提交交互
submitBtn.addEventListener('click', async () => {
  const captchaInput = document.getElementById('captcha-input').value.trim();
  if (!captchaInput) {
    alert('请输入验证码');
    return;
  }

  submitBtn.disabled = true; // 防止重复高频点击

  try {
    const response = await fetch('/api/login', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({
        username: 'test_user',
        password: 'password_123',
        captchaKey: currentCaptchaKey,
        captchaInput: captchaInput
      })
    });

    const result = await response.json();
    if (result.success) {
      alert('校验通过:' + result.message);
    } else {
      alert('校验未通过:' + result.message);
      // 校验失败后,旧验证码已在后端被销毁,前端必须立即刷新重置
      document.getElementById('captcha-input').value = '';
      refreshCaptcha();
    }
  } catch (e) {
    alert('网络异常,请重试');
  } finally {
    submitBtn.disabled = false;
  }
});
</script>
五、校验交互中不可忽视的安全防御细节
很多系统虽然完成了上述接口编写,但因为遗漏了关键边界处理,导致验证码形同虚设。在编写交互逻辑时,必须落实以下四个控制要点:
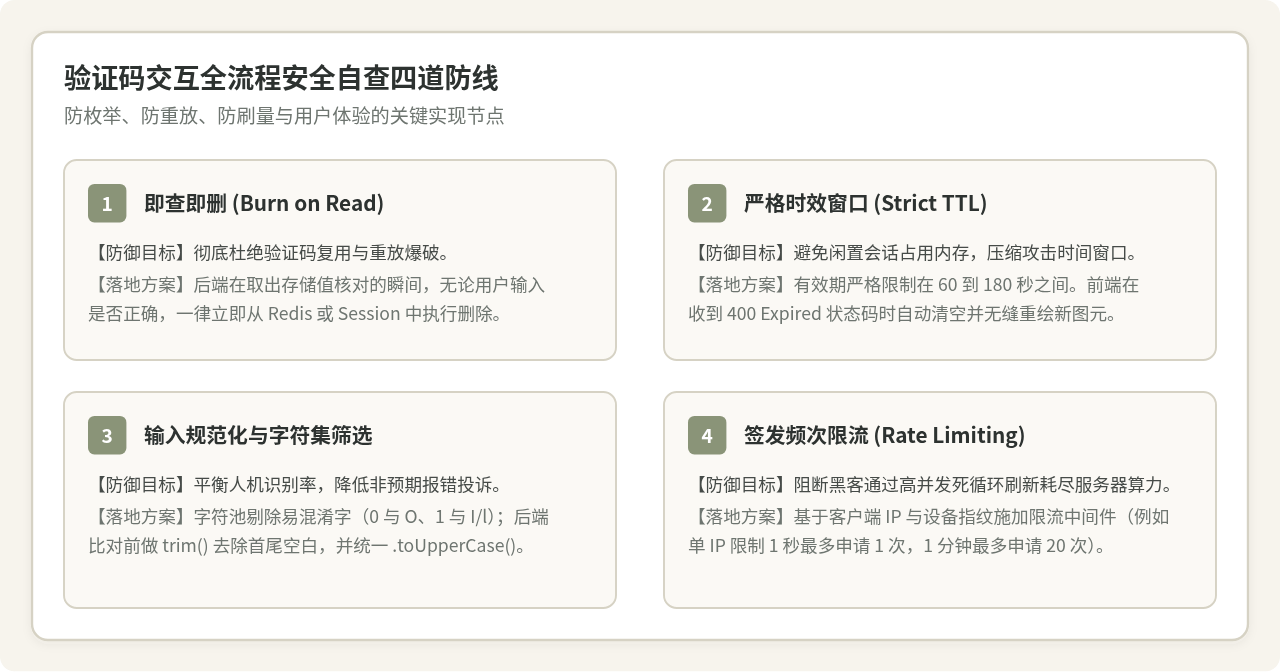
- 即查即删(Burn on Read):无论比对成功还是失败,后端在读取缓存后必须立即执行
DEL操作。若比对失败后不删除 Key,黑客即可利用脚本针对该固定 Key 在有效期内并发枚举 4 位字符(仅 36^4 种可能,瞬间被撞破)。 - 时效控制(TTL 倒计时):验证码有效期建议控制在 60 至 180 秒之间。超时后接口明确返回过期状态码(如 400 Expired),前端接收到后应自动重新拉取,避免向用户展示陈旧无效的图元。
- 输入规范化与字符集优化:人类用户在移动端或不同输入法下容易出现首尾空格或大小写不敏感输入。后端在比对前应使用
.trim().toUpperCase()规整。同时生成字符集应当过滤数字0与字母O、数字1与字母I等极易引起视力误判的字符。 - 申请接口频次限制(Rate Limiting):验证码生成包含计算与哈希过程。必须在
/api/captcha/create接口配置基于 IP 或设备指纹的限流策略(例如单一客户端每分钟最多申请 15 次),防止服务器遭受恶意刷图元导致的拒绝服务攻击。
六、总结与核心结论
理解“JavaScript生成验证码后怎么与后端进行校验交互”的关键,在于清晰划分表现层与凭证层的边界。前端 JavaScript 的任务是友好展示图形、提升输入体验并提交关联凭据;而后端则全权掌握随机答案的生成、时效控制、一致性核对以及一次性销毁。
通过遵循“后端签发 Key 与答案暂存 → 前端载入渲染 → 提交时 Key 捆绑输入 → 服务端核验并即查即删”这一标准范式,不仅能彻底杜绝前端参数篡改的风险,还能轻松适配单体系统与现代云原生微服务架构。
Node.js中http模块与Axios请求超时的配置区别
2026-11-18 17:17:24
LangChain Core 1.8.2 会影响哪些 Python 后端网关配置?
2026-11-18 11:53:55
Node.js使用Nodemailer通过SMTP发送邮件教程
2026-11-18 11:06:05
Node.js异步创建文件的最佳实践:async/await用法
2026-11-17 18:00:50
前端JS生成图片验证码后怎么与后端校验交互
2026-11-17 17:30:11







