前端JS生成图片验证码后怎么与后端校验交互
详细解析前端JavaScript利用Canvas生成图片验证码后与后端的安全校验交互方案,阐述信任边界划分、HMAC无状态令牌交互流程、防篡改与即时核销机制及生产级代码实现。
一、为什么前端不能“自产自销”——交互中的信任边界
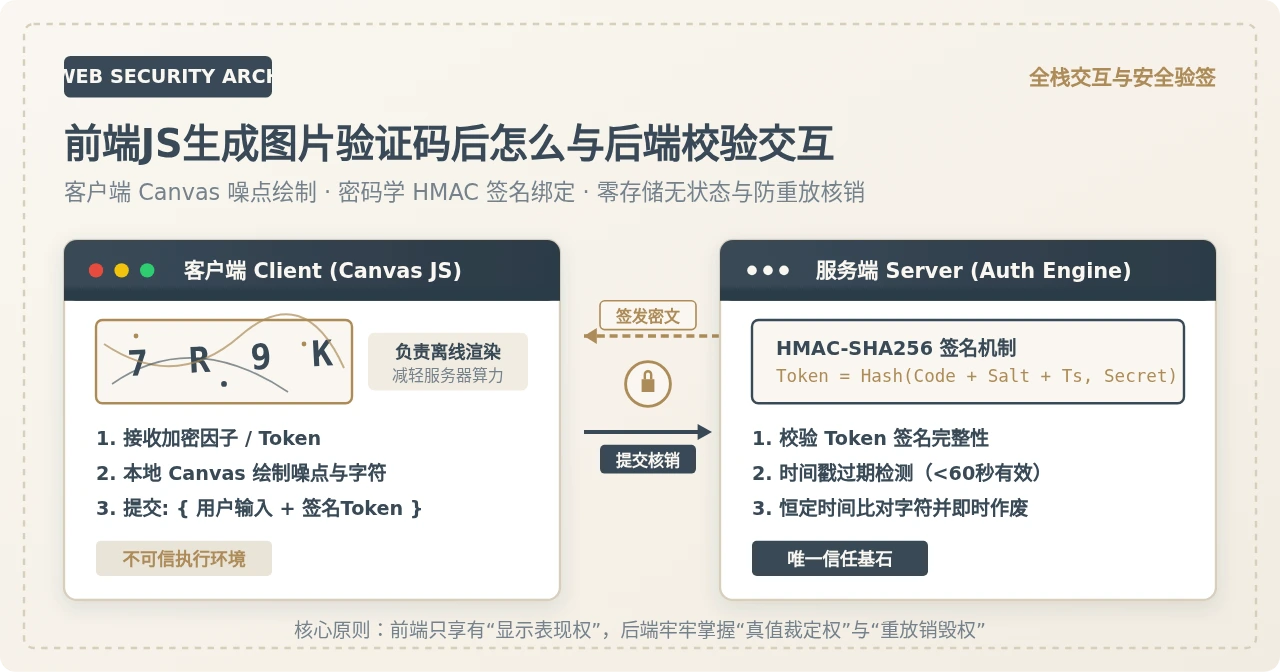
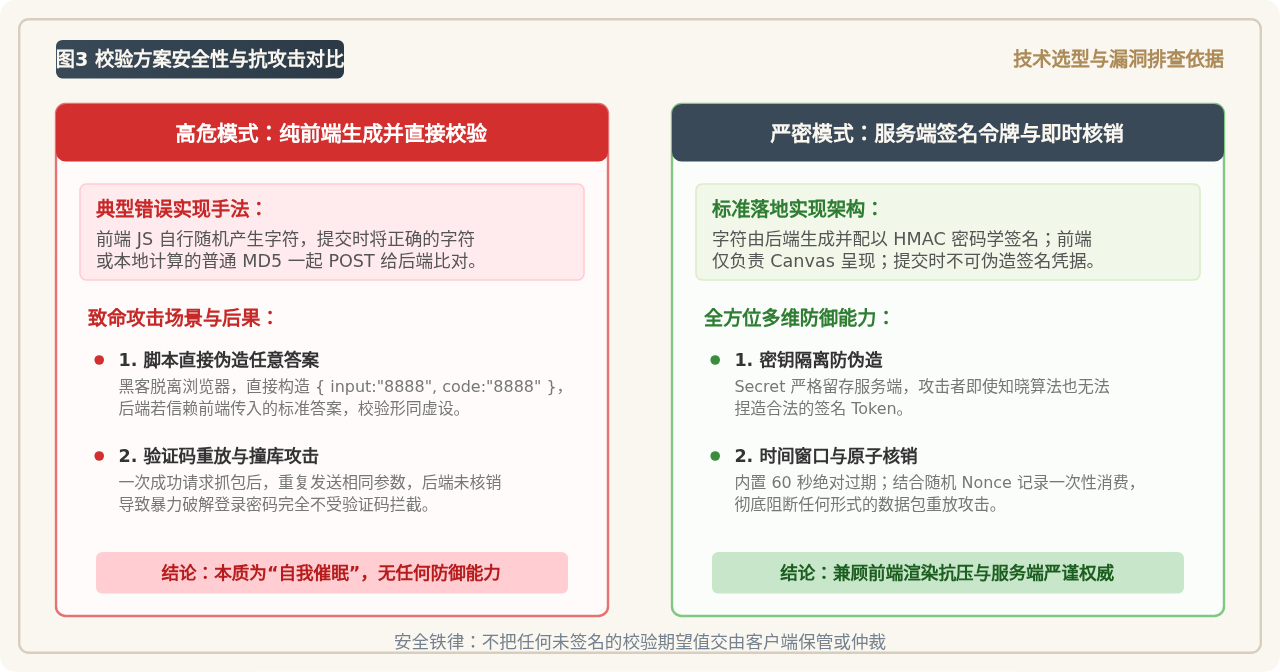
在很多初学者的设想中,既然前端用 JavaScript 的 Math.random() 就能随机生成 4 位字符串,并通过 canvas.getContext('2d') 绘制成带干扰线的图片,那么似乎只需要在用户提交表单时,把“用户输入的字符”和“前端生成的字符”一起 POST 到后端比对即可。这是一种极其典型的安全反模式。
客户端执行环境是完全开放且不可信的。攻击者无需在浏览器中手输验证码,而是可以直接通过自动化脚本(如 Python requests、cURL 或 Node.js)脱离网页界面直接调用后端登录接口。如果后端信任前端传来的所谓“正确答案”,攻击者只需构造形如 {"userInput": "8888", "correctCode": "8888"} 的数据包,验证码防护便彻底形同虚设。
因此,明确前后端的分工边界是设计交互协议的前提:
- 前端 JS 的权责范围:负责将字符呈现为具备光学混淆特征的图片(消耗客户端 CPU/GPU 资源,完成人机界面的视觉展现)。前端不具备“定义正确答案”的权力。
- 后端服务的核心权责:负责产生防伪凭证、把控验证码的时效性(TTL)、验证签名的完整性,以及执行防止数据包重放的单次销毁逻辑。
二、主流实现方案:基于 HMAC 签名令牌的数据交互机制
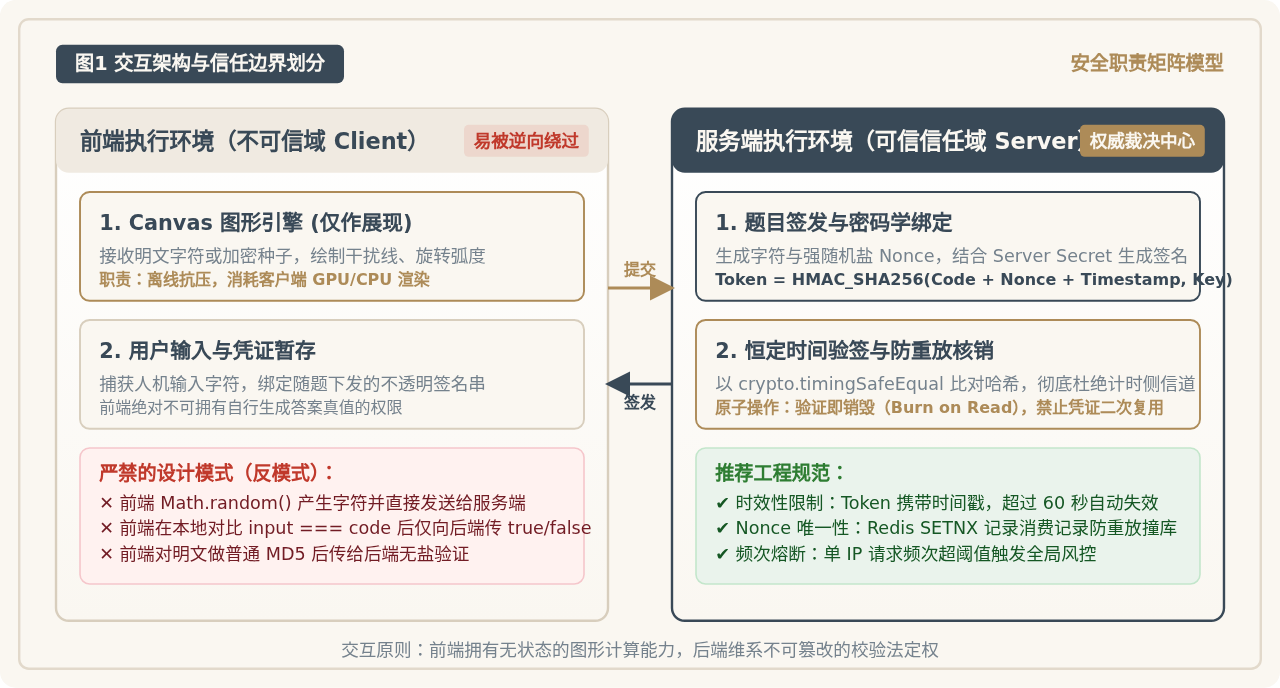
如果不想在服务端运行庞大的图像处理库(如 node-canvas、sharp、Pillow),同时又希望避免服务端为了记录每个用户的验证码而向 Redis 或 Session 频繁写入临时状态,业界最推荐的方案是基于 HMAC(基于哈希的消息认证码)的无状态签名令牌模式。
该方案的核心思想是:服务端使用仅自己可见的私钥(Secret Key),对“验证码明文 + 时间戳 + 唯一防重放随机数”生成不可篡改的签名摘要,随字符一同下发给前端。
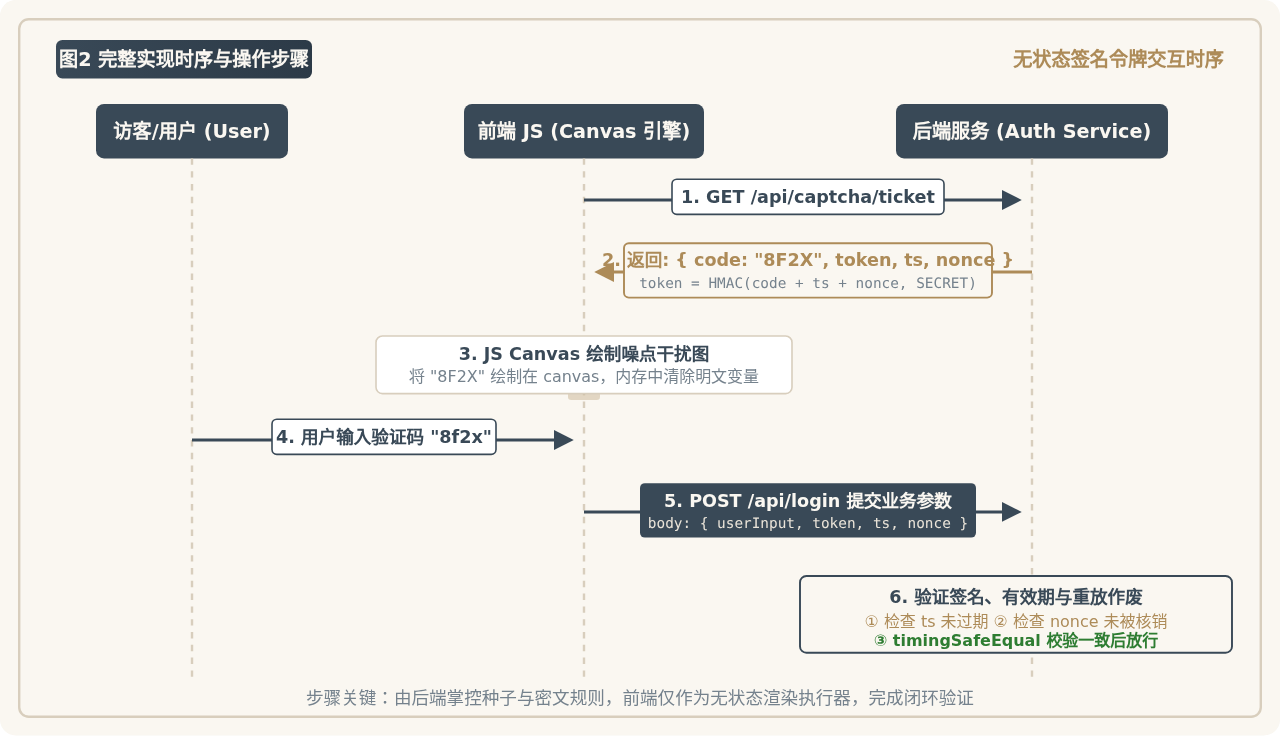
1. 阶段一:获取验证码挑战凭证(Challenge Ticket)
前端向服务端发起 GET 请求(例如 /api/captcha/ticket),服务端执行以下运算:
- 生成 4 位随机字符
code(如 "8F2X"); - 生成当前毫秒级时间戳
timestamp与高强度随机随机数nonce(如 UUID 或 16 位 Hex 串); - 使用服务端密钥计算签名:
token = HMAC_SHA256(code + timestamp + nonce, SERVER_SECRET); - 将
code、timestamp、nonce以及token以 JSON 格式返回给前端。此时服务端无需在内存或数据库中持久化任何记录。
2. 阶段二:前端 JS 绘制 Canvas 与用户人机交互
前端页面拿到响应后,将 code 传入绘制函数。通过 HTML5 Canvas 绘制随机背景杂色、旋转单个字符角度、绘制三次贝塞尔干扰曲线和随机噪点,最后将绘制出的图像展示在 <canvas> 画布上。绘制完成后,前端立即从全局变量中销毁明文字符 code,仅在表单上下文中保留 token、timestamp 和 nonce。
3. 阶段三:业务表单提交与后端核验
用户看图后输入字符 userInput,点击提交,前端将业务参数与凭据组合发送给服务端(例如 POST /api/login):
// 客户端提交的数据载荷示例
{
  "username": "zhangsan",
  "password": "Password123!",
  "captchaInput": "8f2x",
  "captchaToken": "a9b2c3d4e5f6...", // HMAC 签名
  "timestamp": 1731400000000,
  "nonce": "e3b0c44298fc1c14"
}
三、实战落地:前端 Canvas 绘制与后端验签核心代码
下面给出基于原生 JavaScript 与 Node.js 的工业级完整交互实现,前后端变量名严格对应,便于直接调试与集成。
1. 前端 HTML 与 Canvas 绘制逻辑
前端包含一个 Canvas 画布、一个刷新按钮、一个输入框以及用于存储服务端令牌的隐藏凭证字段。
<!-- HTML 结构 -->
<div class="captcha-box">
  <canvas id="captchaCanvas" width="130" height="42" style="cursor: pointer; border: 1px solid #ccc;"></canvas>
  <button type="button" id="refreshBtn">换一张</button>
  <input type="text" id="captchaInput" placeholder="请输入4位验证码" maxlength="4" autocomplete="off" />
</div>

<script>
// 客户端凭据暂存对象(不存储正确答案,只存待提交凭证)
const captchaTicket = {
  token: '',
  timestamp: 0,
  nonce: ''
};

// 1. 从后端获取验证码字符与签名令牌
async function fetchCaptchaTicket() {
  try {
    const res = await fetch('/api/captcha/ticket');
    const data = await res.json();
    if (data.code === 200) {
      captchaTicket.token = data.token;
      captchaTicket.timestamp = data.timestamp;
      captchaTicket.nonce = data.nonce;

      // 仅用于即时 Canvas 渲染,绘制完毕后局部变量随即释放
      renderCanvasCaptcha(data.renderText);
    }
  } catch (err) {
    console.error('获取验证码凭证失败:', err);
  }
}

// 2. 前端 Canvas 干扰图形绘制函数
function renderCanvasCaptcha(text) {
  const canvas = document.getElementById('captchaCanvas');
  const ctx = canvas.getContext('2d');
  const width = canvas.width;
  const height = canvas.height;

  // 清空背景并填充淡灰奶油色
  ctx.fillStyle = '#FAF7F1';
  ctx.fillRect(0, 0, width, height);

  // 绘制 4~6 条随机贝塞尔干扰线
  for (let i = 0; i < 4; i++) {
    ctx.strokeStyle = `rgba(${Math.floor(Math.random()*150)}, ${Math.floor(Math.random()*150)}, ${Math.floor(Math.random()*150)}, 0.5)`;
    ctx.lineWidth = 1 + Math.random();
    ctx.beginPath();
    ctx.moveTo(Math.random() * width, Math.random() * height);
    ctx.bezierCurveTo(
      Math.random() * width, Math.random() * height,
      Math.random() * width, Math.random() * height,
      Math.random() * width, Math.random() * height
    );
    ctx.stroke();
  }

  // 绘制随机干扰噪点
  for (let i = 0; i < 35; i++) {
    ctx.fillStyle = `rgba(${Math.floor(Math.random()*200)}, ${Math.floor(Math.random()*200)}, ${Math.floor(Math.random()*200)}, 0.6)`;
    ctx.beginPath();
    ctx.arc(Math.random() * width, Math.random() * height, 1.2, 0, 2 * Math.PI);
    ctx.fill();
  }

  // 逐字旋转绘制字符,增加机器 OCR 难度
  const chars = text.split('');
  ctx.font = 'bold 24px -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif';
  ctx.textBaseline = 'middle';

  const charSpacing = width / (chars.length + 1);
  chars.forEach((char, index) => {
    ctx.save();
    ctx.fillStyle = '#394957';
    // 字符中心点平移与随机 -20度 到 +20度 旋转
    const x = charSpacing * (index + 1);
    const y = height / 2 + (Math.random() * 6 - 3);
    ctx.translate(x, y);
    ctx.rotate((Math.random() * 40 - 20) * Math.PI / 180);
    ctx.fillText(char, -8, 2);
    ctx.restore();
  });
}

// 3. 绑定点击刷新与页面初始化
document.getElementById('captchaCanvas').addEventListener('click', fetchCaptchaTicket);
document.getElementById('refreshBtn').addEventListener('click', fetchCaptchaTicket);
window.addEventListener('DOMContentLoaded', fetchCaptchaTicket);

// 4. 表单提交时附带验证码凭证
async function submitLoginForm(formData) {
  const payload = {
    ...formData,
    captchaInput: document.getElementById('captchaInput').value.trim(),
    captchaToken: captchaTicket.token,
    timestamp: captchaTicket.timestamp,
    nonce: captchaTicket.nonce
  };
  return await fetch('/api/login', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify(payload)
  });
}
</script>
2. 后端 Node.js / Express 验签核心服务
后端提供两处核心逻辑:凭证签发接口 /api/captcha/ticket 与业务提交校验逻辑。
const express = require('express');
const crypto = require('crypto');
const app = express();
app.use(express.json());

// 服务端保管的私钥(环境变量注入,严禁泄露给客户端)
const CAPTCHA_SECRET = process.env.CAPTCHA_SECRET || 'k9#mP$7vX!qL2@wZ90_Enterprise_Key';
const CAPTCHA_TTL_MS = 60 * 1000; // 60秒有效期

// 模拟 Redis 存储已消费的 Nonce(生产环境使用真实 Redis 集群)
const consumedNonces = new Set();

// 内部工具:计算 HMAC-SHA256 签名(统一转小写比对,忽略大小写敏感)
function generateCaptchaToken(code, timestamp, nonce) {
  const normalizedCode = String(code).trim().toLowerCase();
  const rawData = `${normalizedCode}:${timestamp}:${nonce}`;
  return crypto.createHmac('sha256', CAPTCHA_SECRET).update(rawData).digest('hex');
}

// 接口 1:签发验证码挑战参数
app.get('/api/captcha/ticket', (req, res) => {
  // 排除易混淆字符(如 0/O, 1/I)
  const alphabet = '23456789ABCDEFGHJKLMNPQRSTUVWXYZ';
  let renderText = '';
  for (let i = 0; i < 4; i++) {
    renderText += alphabet[Math.floor(Math.random() * alphabet.length)];
  }

  const timestamp = Date.now();
  const nonce = crypto.randomBytes(12).toString('hex');
  const token = generateCaptchaToken(renderText, timestamp, nonce);

  // 下发给客户端:渲染文本 + 签名令牌 + 时间戳 + 随机数
  res.json({
    code: 200,
    renderText,
    token,
    timestamp,
    nonce
  });
});

// 接口 2:业务验证中间件 / 接口校验逻辑
function verifyCaptcha(req, res, next) {
  const { captchaInput, captchaToken, timestamp, nonce } = req.body;

  // 1. 参数完整性检验
  if (!captchaInput || !captchaToken || !timestamp || !nonce) {
    return res.status(400).json({ code: 4001, message: '验证码参数缺失' });
  }

  // 2. 检查有效时间窗口(防超时使用)
  const now = Date.now();
  if (now - timestamp > CAPTCHA_TTL_MS || timestamp > now + 5000) {
    return res.status(400).json({ code: 4002, message: '验证码已失效,请刷新' });
  }

  // 3. 检查防重放(已使用过的 Nonce 严禁二次提交)
  if (consumedNonces.has(nonce)) {
    return res.status(400).json({ code: 4003, message: '验证码已被使用,请勿重复提交' });
  }

  // 4. 服务端按规则重算预期签名
  const expectedToken = generateCaptchaToken(captchaInput, timestamp, nonce);

  // 5. 使用恒定时间算法比较哈希(彻底防御 Timing Attack 侧信道探测)
  const tokenBuffer = Buffer.from(captchaToken, 'hex');
  const expectedBuffer = Buffer.from(expectedToken, 'hex');

  if (tokenBuffer.length !== expectedBuffer.length || !crypto.timingSafeEqual(tokenBuffer, expectedBuffer)) {
    return res.status(400).json({ code: 4004, message: '验证码不正确' });
  }

  // 6. 原子销毁:核销 Nonce(生产环境使用 Redis: SET nonce 1 EX 60 NX)
  consumedNonces.add(nonce);
  setTimeout(() => consumedNonces.delete(nonce), CAPTCHA_TTL_MS);

  // 校验通过,放行至后续业务逻辑(如校验密码、创建账号等)
  next();
}

app.post('/api/login', verifyCaptcha, (req, res) => {
  const { username, password } = req.body;
  // 执行常规登录鉴权...
  res.json({ code: 200, message: '登录成功' });
});
四、方案甄别与安全风险排查
在实现验证码交互时,很多项目容易因为对协议理解不透彻而留下致命漏洞。下表详细罗列四种常见技术方案的安全性与适用边界:
| 设计模式 | 实现原理 | 抗爬虫/脱机伪造 | 防重放攻击能力 | 服务端存储成本 |
|---|---|---|---|---|
| 纯前端随机与自校 | JS 本地生成 4 位字符,本地比对后仅向后端提交布尔值或同时提交答案 | 无(0星):直接调用接口即可绕过 | 无:无任何防重放机制 | 0 字节 |
| 客户端明文 MD5 混淆 | 前端对生成的字符做 md5(code) 传给后端比对 | 无(0星):彩虹表或逆向 JS 即刻破译 | 无:固定哈希可无限重放 | 0 字节 |
| 后端会话票据模式 (Session/Redis) | 后端生成字符存入 Redis,前端仅拉取字符渲染,提交时根据 Session ID 检索比对 | 高(4星):必须匹配后端 Session 缓存 | 高:核验后 del key 即时失效 | 中等(高并发下需维护 Session 键池) |
| 无状态 HMAC 签名令牌模式 (本文推荐) | 后端仅派发 HMAC 签名与明文种子,由前端 Canvas 绘制,后端验签并核销 Nonce | 高(4星):密码学私钥隔离,无法伪造 | 极高:时间戳截断 + 消费 Nonce 拦截 | 极低(无需维护会话,仅记录短效 Nonce) |
renderText 必须在网络中传输一次,攻击者如果在自动化脚本中直接解析返回的 JSON,即可直接读取到答案。因此:
适用场景说明:该交互方案主要适用于防范低成本批量并发刷接口、防范未逆向接口的传统自动化工具、以及在无图形库支持的轻量级微服务环境中快速建立验证码屏障。若面对高级定向爬虫攻击,推荐配合前端代码混淆、WebAssembly 动态执行,或由服务端直接产出混淆位图流。
五、生产环境必须落实的生命周期防护规范
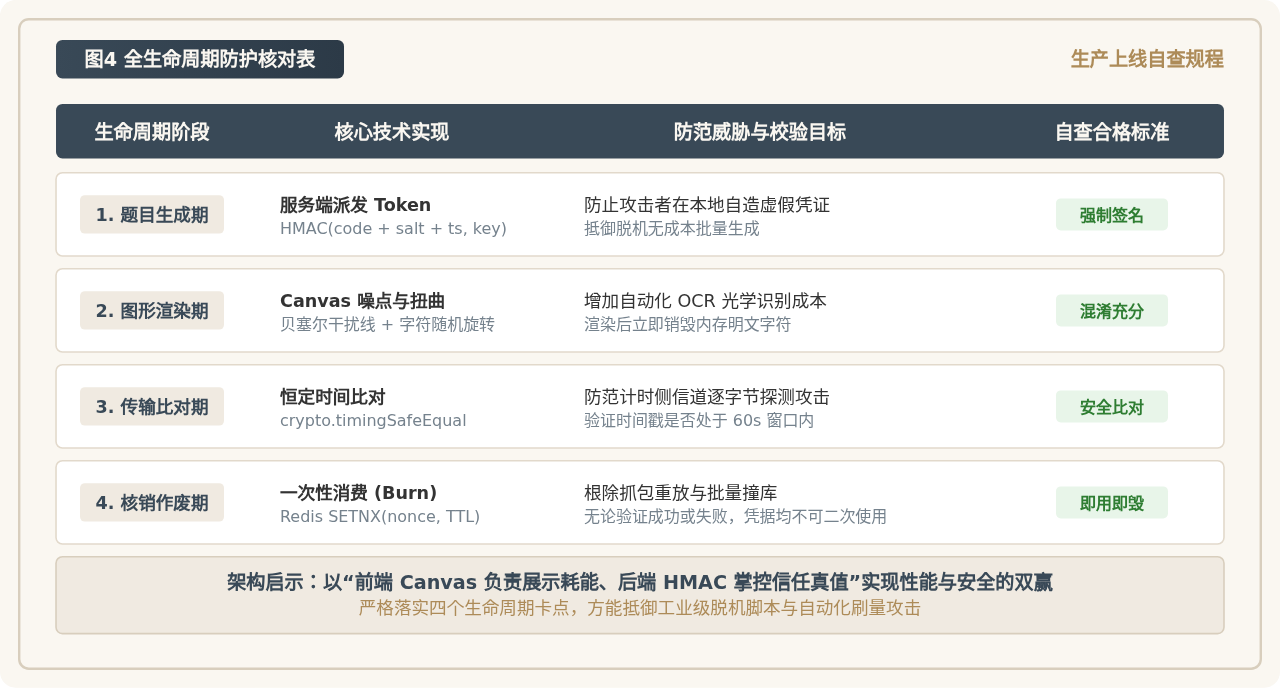
在将前端生成的验证码交互应用到生产环境时,必须在代码中严格落实以下四个防护卡点,否则再巧妙的算法也会因为逻辑漏洞被瞬间攻破:
1. 原子核销(Burn on Read / Use)
任何验证码凭据在且仅在第一次验证时有效。无论用户的密码是否输入正确,无论验证码字符是否拼写正确,该验证码的 nonce 或 sessionKey 必须在服务端立即作废。如果不立即作废,黑客就可以先手动输入一次正确的验证码,然后拦截该数据包并无限次重放,用于暴力枚举管理员后台的弱密码。
2. 恒定时间比较(Constant-time Equality)
在 Node.js 或 Java 中比对两个字符串哈希时,切勿直接使用 token === expectedToken。普通的字符串比对是“按字符从左到右探测,一旦发现不同立即返回 false”。攻击者可以通过记录微秒级网络响应延迟(Timing Attack),逐位猜解出正确的 Token。务必使用 Node.js 的 crypto.timingSafeEqual() 或对应语言的标准常数时间比对函数。
3. 严格的时间窗口校验(Window TTL)
时间戳 timestamp 必须限制在极窄的合理生命周期内(建议 60 秒到 120 秒)。超过该时限的数据包直接返回失效错误。同时检查客户端时间戳是否大幅超前于服务器时钟(如超出 5 秒),防止时间倒流篡改。
4. 频次熔断与 IP 限流(Rate Limiting)
在 /api/captcha/ticket 凭证拉取接口上必须配置 IP 维度的频次限制(如单 IP 每分钟最多调用 20 次)。避免恶意攻击者通过无限并发拉取凭据消耗服务端计算能力。
六、总结与工程落地清单
通过上面的分析与代码实现,我们可以清晰回答“前端 JS 生成图片验证码后怎么与后端校验交互”的核心问题:
- 不能让前端决定真值:前端只作为 Canvas 渲染组件,负责呈现视觉噪点与字符旋转。
- 通过服务端签名维系信任:利用 HMAC 对字符、时间戳和随机数生成防伪摘要,前端提交时原样带回。
- 无状态或短效有状态核验:后端按既定规则重算摘要并使用常数时间算法比对。
- 强制一次性消费与时效截断:配合 Nonce 记录与 60 秒超时机制,彻底粉碎数据重放与撞库攻击。
遵循以上交互机制,既能充分发挥前端在终端设备上的图形计算优势、免去服务端繁重庞杂的位图渲染工作,又牢牢守住了后端身份认证与风控防护的安全生命线。
Node.js v27.0.0-alpha.0.1.1 为什么要区分压缩包与公证文件?
2026-11-17 13:27:27
TensorFlow.js与Brain.js对比:怎么选择合适的JavaScript神经网络库
2026-11-16 18:13:27
Node.js官网下载速度慢?使用官方镜像节点加速下载
2026-11-13 23:52:19
Node.js官网地址是多少
2026-11-13 18:00:00
Node.js中使用Buffer将字符串转为16进制
2026-11-12 21:54:25