

怎么用JavaScript实现表单实时验证
本文详细讲解如何使用原生JavaScript实现体验优良的表单实时验证,从核心事件机制、单字段即时校验、连续输入防抖与异步查重,到多字段协同及提交拦截的完整落地指南与代码示例。
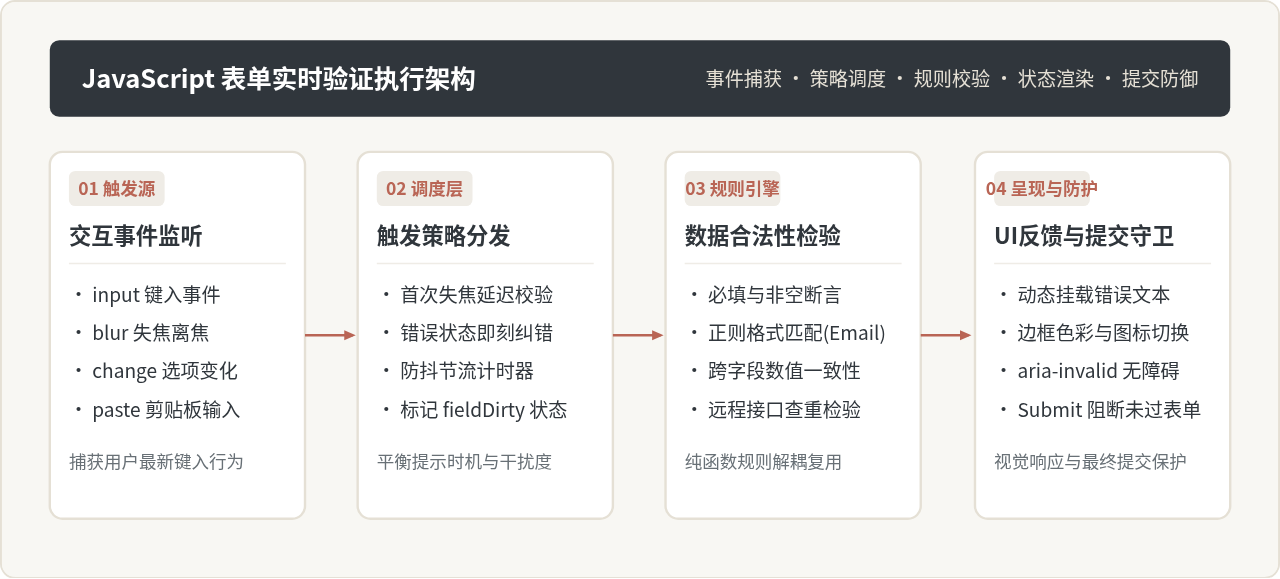
表单实时验证是在用户填写数据的过程中,通过 JavaScript 立即评估输入内容是否合规,并动态呈现验证结果与界面提示的技术。相较于传统在点击提交按钮后才反馈整表错误的模式,实时验证将信息纠偏前置在输入阶段,大幅缩短了用户发现问题与修改数据的操作路径。实现这一功能的核心步骤非常直接:选择合适的时机监听输入控件的交互事件、运行结构独立的校验规则函数、依据校验结果切换提示文案与视觉状态,并在最终表单提交时建立全量阻断机制。本文将围绕原生 JavaScript 逐步展开各模块的实现逻辑与代码细节。
一、事件监听的选择与时机控制
实现表单实时验证的首要工作是确定“在什么时候执行校验”。在浏览器提供的 DOM 事件中,与表单输入直接相关的核心事件主要有 input、blur 和 change。不同的事件对应不同的生命周期阶段,决定了校验的灵敏度和对用户的打扰程度:
input事件:当文本框的值发生改变(包括键盘键入、退格、粘贴或拖拽文字)时立即同步派发。它具备最高的响应灵敏度,但如果直接用于初次输入的格式判断,会在用户刚敲入第一、二个字符时就判定为“邮箱格式错误”,造成强烈的打扰与误导。blur事件:当用户点击其他区域或按下 Tab 键使输入框失去焦点时派发。它代表用户暂时完成了当前输入框的录入动作,是评估字段完整性(例如必填项、标准格式)的最稳妥时机。change事件:对于普通文本框,该事件在失焦且内容与获取焦点前不同时才派发;而对于<select>、复选框或单选框,选项被改动后会立刻派发。因此,change适合选项类控件,而非文本框的高频实时反馈。
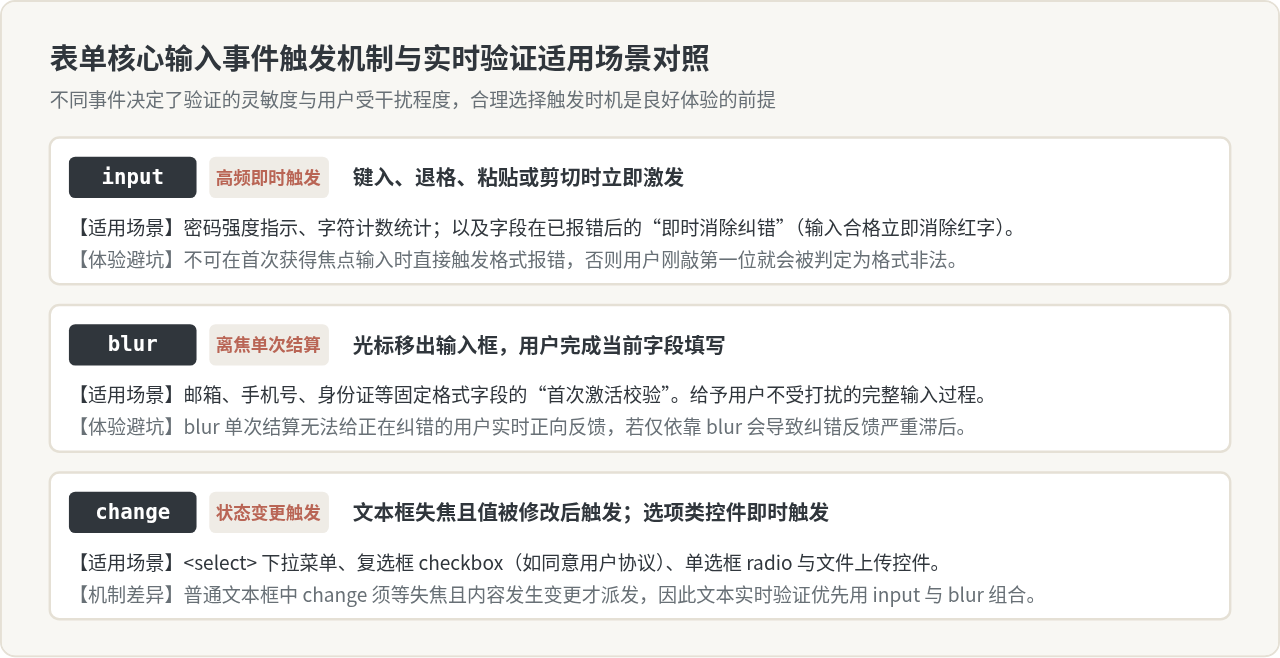
体验优化准则(Lazy 与 Eager 动态切换):成熟的实时验证通常采用“初次失焦(Lazy)检查,报错后即时(Eager)消除”的混合策略。即在字段被首次填写且未报错前,不在 input 时报错,而是在 blur 时做首次严格校验;一旦该字段被标记为“不合法”,后续的每一次 input 击键都立即触发重检,只要用户输入符合规则,红字提示瞬间消失,给予即时的正面鼓励。
二、单字段实时验证的完整实现步骤
实现一个具备实时验证能力的表单字段,可拆解为标准的四个操作环节:准备语义化 DOM 结构、编写解耦的纯校验函数、构建 UI 状态更新逻辑,最后接入事件侦听器。
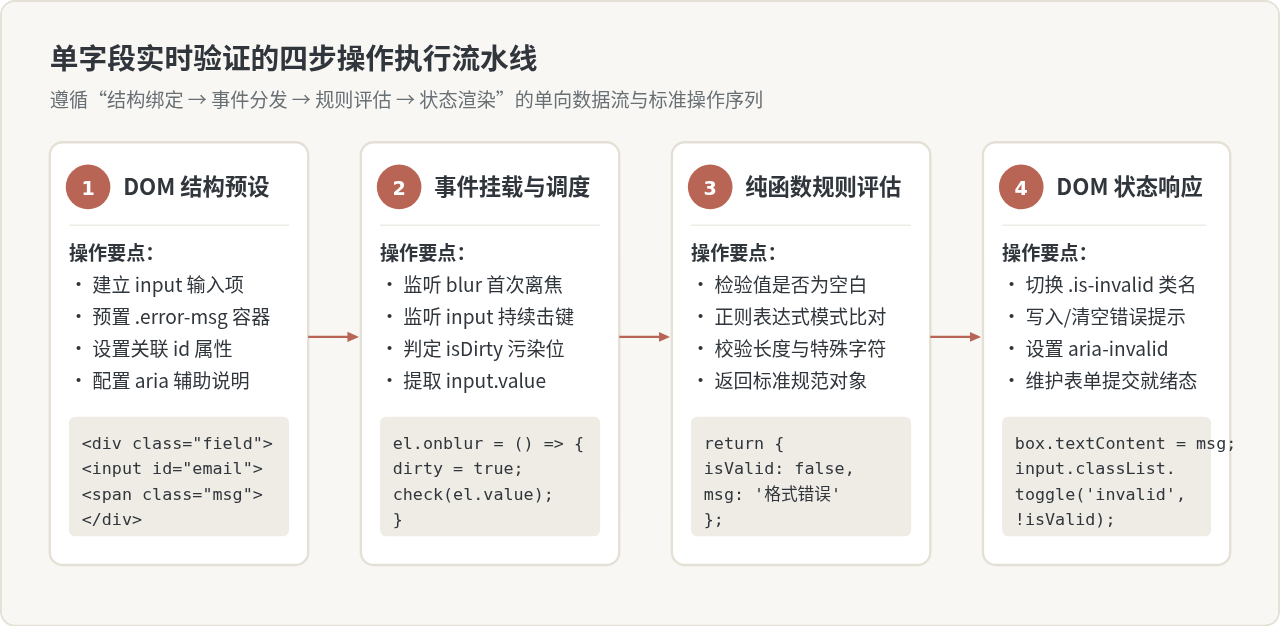
步骤 1:构建语义化 HTML 结构与无障碍支持
验证提示不仅要服务于普通视觉用户,还需为屏幕阅读器等辅助设备提供语义支持。通过 aria-describedby 将输入框与下方的错误提示容器建立关联,并预置 aria-invalid 状态属性:
<div class="form-group">
  <label for="user-email">电子邮箱</label>
  <input
    type="email"
    id="user-email"
    name="email"
    placeholder="name@example.com"
    aria-describedby="email-error"
    aria-invalid="false"
  />
  <span class="error-msg" id="email-error" role="alert"></span>
</div>
步骤 2:编写纯校验规则函数
校验逻辑应当与 DOM 渲染彻底分离,保持为接收字符串并返回校验结果对象的纯函数。这样能够确保规则在不同表单、甚至是单元测试中直接复用:
// 纯函数:仅负责数据验证,不操作任何 DOM
function validateEmail(value) {
  const trimmed = value.trim();
  if (trimmed === '') {
    return { isValid: false, message: '电子邮箱不能为空' };
  }
  // 基础邮箱格式正则
  const emailRegex = /^[^\s@]+@[^\s@]+\.[^\s@]+$/;
  if (!emailRegex.test(trimmed)) {
    return { isValid: false, message: '请输入有效的邮箱地址(例如 name@domain.com)' };
  }
  return { isValid: true, message: '' };
}
步骤 3:编写 UI 状态渲染与样式控制函数
在界面上,通过增删类名(如 is-invalid)控制输入框的边框变红,同时将具体错误文本写入对应的提示容器中:
function renderFieldStatus(inputEl, errorEl, result) {
  if (result.isValid) {
    inputEl.classList.remove('is-invalid');
    inputEl.classList.add('is-valid');
    inputEl.setAttribute('aria-invalid', 'false');
    errorEl.textContent = '';
  } else {
    inputEl.classList.remove('is-valid');
    inputEl.classList.add('is-invalid');
    inputEl.setAttribute('aria-invalid', 'true');
    errorEl.textContent = result.message;
  }
}
步骤 4:装配交互事件并维护状态标记
将前述的“失焦启动、键入消除”策略融入事件侦听。我们使用 isTouched 状态位记录用户是否已经结束了该字段的首次录入:
const emailInput = document.getElementById('user-email');
const emailError = document.getElementById('email-error');

let isTouched = false;

// 1. 监听失焦:标记已接触,并触发首次校验
emailInput.addEventListener('blur', () => {
  isTouched = true;
  const result = validateEmail(emailInput.value);
  renderFieldStatus(emailInput, emailError, result);
});

// 2. 监听即时键入:仅在已处于报错/已接触状态时,提供即时重新校验
emailInput.addEventListener('input', () => {
  if (!isTouched) return;
  const result = validateEmail(emailInput.value);
  renderFieldStatus(emailInput, emailError, result);
});
三、体验进阶:连续输入防抖与异步查重
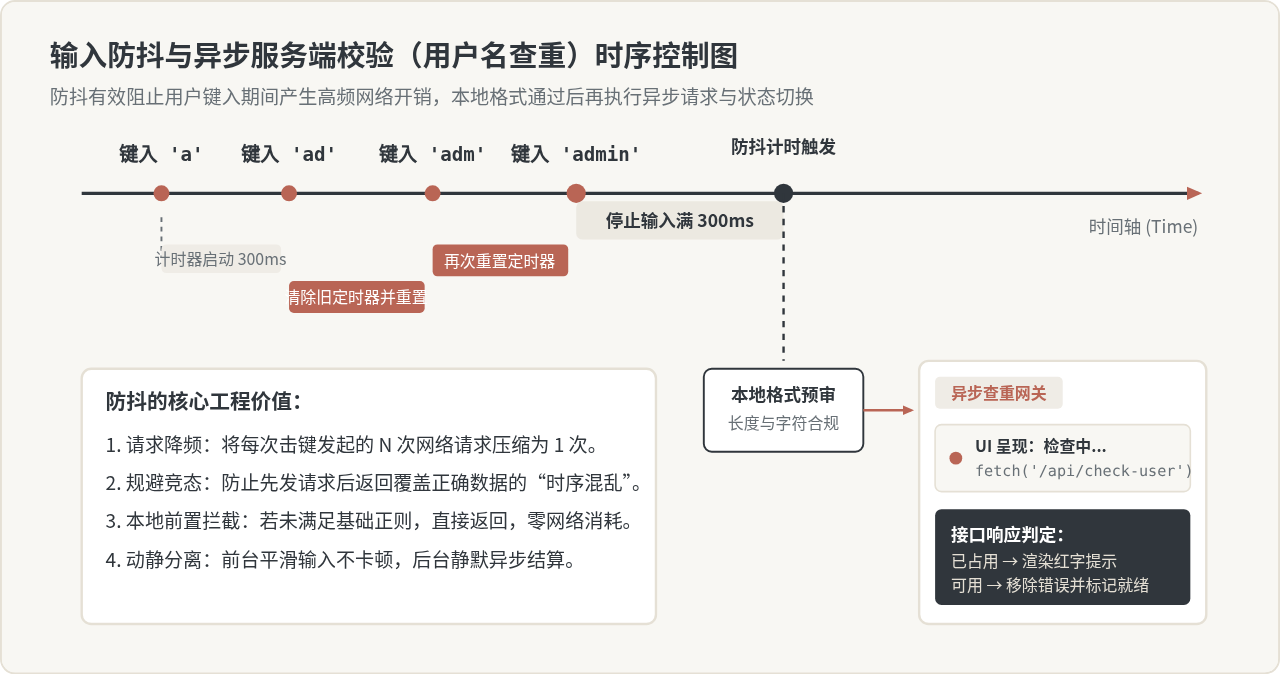
当验证逻辑涉及网络请求(如检查“用户名是否已被注册”或“手机号是否已被占用”)时,不能直接在 input 事件中每次击键都发起请求。若用户连续输入 8 个字母,没有节制的事件会导致瞬时发出 8 次 HTTP 请求,这不仅对后端服务器造成无谓压力,还可能因网络波动产生“后发请求先返回”的数据竞态覆盖问题。
解决这一问题的标准手段是函数防抖(Debounce)与前置本地格式校验结合:
1. 原生防抖工具函数
防抖的核心原理是维护一个定时器句柄,在指定毫秒数(例如 300ms 或 500ms)内如果再次被调用,则清除前一个定时器并重新计时,直到用户停顿时间达到阈值才真正执行回调:
function debounce(fn, delay = 300) {
  let timer = null;
  return function (...args) {
    clearTimeout(timer);
    timer = setTimeout(() => {
      fn.apply(this, args);
    }, delay);
  };
}
2. 异步校验流程与加载态反馈
执行异步验证时,务必先通过轻量的本地同步规则(例如字符长度在 4 到 16 位、且只含合法字符)。若本地未通过,则直接返回错误,无需消耗网络资源。进入网络请求时,界面应提供“正在检查...”的状态提示:
// 模拟向后端接口请求查重
async function checkUsernameAvailability(username) {
  // 生产环境通常使用:const res = await fetch(`/api/check-user?name=${encodeURIComponent(username)}`);
  // 这里使用 Promise 模拟 200ms 的网络往返
  return new Promise((resolve) => {
    setTimeout(() => {
      const takenUsernames = ['admin', 'root', 'administrator', 'system'];
      if (takenUsernames.includes(username.toLowerCase())) {
        resolve({ isValid: false, message: '该用户名已被注册,请更换' });
      } else {
        resolve({ isValid: true, message: '' });
      }
    }, 200);
  });
}

// 防抖包装后的异步综合处理器
const handleUsernameInput = debounce(async (inputEl, errorEl) => {
  const val = inputEl.value.trim();

  // 1. 本地轻量预审
  if (val.length < 4 || val.length > 16) {
    renderFieldStatus(inputEl, errorEl, { isValid: false, message: '用户名长度须在 4 到 16 个字符之间' });
    return;
  }

  // 2. 显示加载等待态
  errorEl.textContent = '正在检测用户名可用性...';
  errorEl.style.color = '#687076';

  // 3. 执行异步查重
  try {
    const result = await checkUsernameAvailability(val);
    errorEl.style.color = ''; // 恢复样式配置
    renderFieldStatus(inputEl, errorEl, result);
  } catch (err) {
    renderFieldStatus(inputEl, errorEl, { isValid: false, message: '网络异常,暂无法校验用户名' });
  }
}, 350);
四、多字段协同与表单提交统一拦截
单字段实时验证能够提升输入体验,但绝不能替代整表在 submit 事件上的全局防御。用户可能会跳过可选字段、直接按下回车键提交,或者使用浏览器的自动填充功能,导致部分输入框未被正常触发事件。
此外,许多常见业务需要跨字段比对(如“密码”与“确认密码”必须一致)。当用户在填写确认密码后,回过头又修改了初始密码时,确认密码输入框也需要同步刷新其合法性状态。
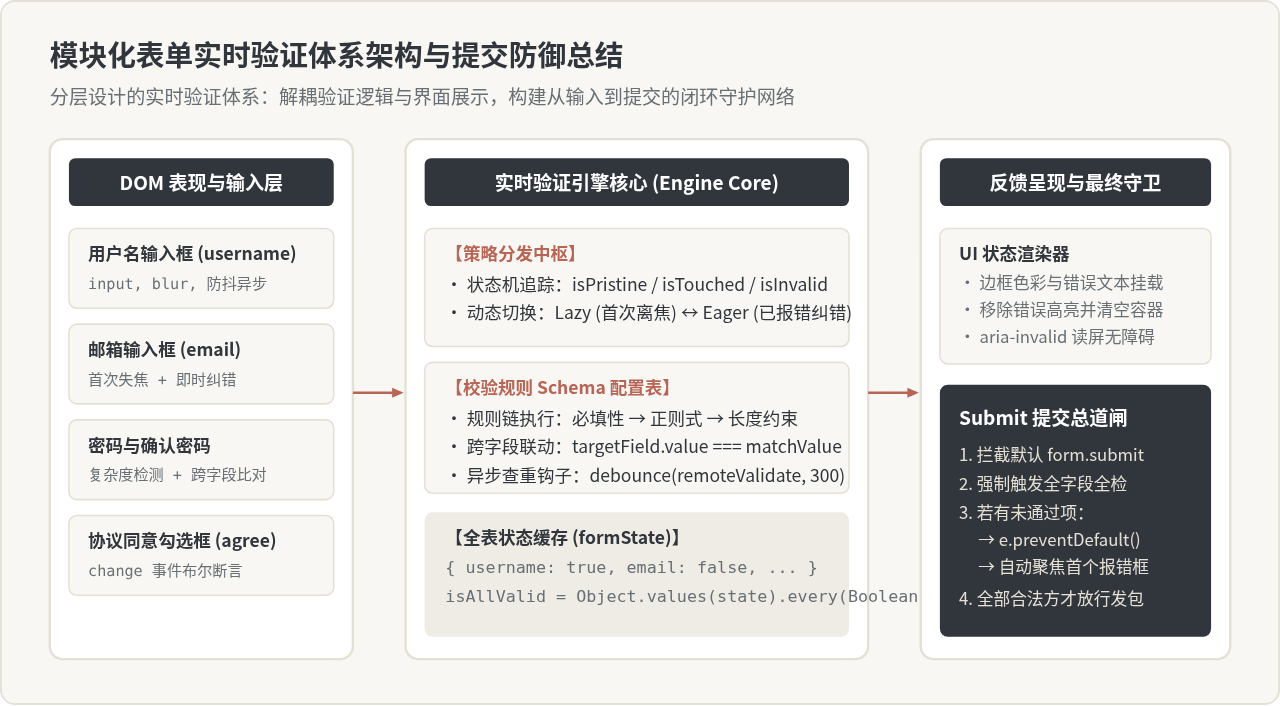
模块化整表实时验证的通用落地实现
为了让多字段表单代码结构条理分明,我们可以使用 Schema 字典来声明各个字段的验证规则与关联依赖:
// 完整表单协同管理模块
const form = document.getElementById('signup-form');

// 规则配置字典(Schema)
const schema = {
  password: {
    input: document.getElementById('user-pwd'),
    error: document.getElementById('pwd-error'),
    validate(val) {
      if (val.length < 8) return { isValid: false, message: '密码长度至少为 8 位' };
      if (!/[0-9]/.test(val) || !/[a-zA-Z]/.test(val)) {
        return { isValid: false, message: '密码必须同时包含字母和数字' };
      }
      return { isValid: true, message: '' };
    }
  },
  confirmPassword: {
    input: document.getElementById('user-pwd-confirm'),
    error: document.getElementById('pwd-confirm-error'),
    validate(val) {
      const originalPwd = document.getElementById('user-pwd').value;
      if (val === '') return { isValid: false, message: '请再次输入密码以确认' };
      if (val !== originalPwd) return { isValid: false, message: '两次输入的密码不一致' };
      return { isValid: true, message: '' };
    }
  }
};

// 验证单个字段并返回结果
function validateField(fieldName) {
  const config = schema[fieldName];
  const result = config.validate(config.input.value);
  renderFieldStatus(config.input, config.error, result);
  return result.isValid;
}

// 挂载各字段事件监听
Object.keys(schema).forEach(fieldName => {
  const { input } = schema[fieldName];
  let touched = false;

  input.addEventListener('blur', () => {
    touched = true;
    validateField(fieldName);
  });

  input.addEventListener('input', () => {
    if (touched) {
      validateField(fieldName);
    }
    // 特殊联动:当修改原密码时,如果确认密码框已有输入,则同步重新检验确认密码框
    if (fieldName === 'password' && schema.confirmPassword.input.value !== '') {
      validateField('confirmPassword');
    }
  });
});

// 最终提交防御闸口
form.addEventListener('submit', (e) => {
  let isAllValid = true;
  let firstInvalidEl = null;

  // 全量字段强行触发全检
  for (const fieldName of Object.keys(schema)) {
    const isValid = validateField(fieldName);
    if (!isValid) {
      isAllValid = false;
      if (!firstInvalidEl) {
        firstInvalidEl = schema[fieldName].input;
      }
    }
  }

  // 若存在任一不合格字段,阻断表单真实提交并聚焦到首个错误项
  if (!isAllValid) {
    e.preventDefault();
    if (firstInvalidEl) {
      firstInvalidEl.focus();
    }
  } else {
    // 验证完全通过,执行提交(或派发 Ajax 请求)
    console.log('所有字段验证通过,准许提交');
  }
});
五、生产实践中的常见问题与边界处理
在实际项目中推行实时验证时,有三个容易忽视的边界细节需要予以关注:
1. 浏览器自动填充(Autofill)的事件缺位
许多现代浏览器在自动填充保存的账密或联络信息时,可能不会主动触发标准的 input 或 change 事件。如果完全依赖实时事件维护表单的可提交状态,就会出现“输入框内明明已有文字,提交按钮却依然被禁用”的情况。因此,在表单提交时刻必须以实际 DOM 节点的 .value 为准进行全量重算,切勿单纯只信任临时变量里缓存的状态。
2. 客户端实时验证与服务端安全验证的分工边界
客户端实时验证的唯一使命是优化用户交互体验,帮助用户高效录入正确格式的数据。任何在浏览器端运行的 JavaScript 都可以被网络调试工具、脚本注入或直接通过 HTTP 请求绕过。因此,后端 API 必须无条件执行全套严格的二次业务校验,永远不能因为前端“已经实时验证通过”而省略服务端的安全防护。
3. 动态增减字段的事件委托
在类似“动态添加多位家庭成员”或“多条订单商品项”的动态表单场景中,如果对每个新增的 <input> 都单独调用 addEventListener,容易引发内存泄漏且代码冗长。此时应利用事件冒泡机制,在表单父级容器上绑定事件监听器:
// 使用事件委托统一捕获动态子项的 input 与 focusout(替代不冒泡的 blur)
form.addEventListener('focusout', (e) => {
  if (e.target && e.target.matches('.dynamic-field-input')) {
    // 执行通用校验逻辑
  }
});总结:实现健全的 JavaScript 表单实时验证,关键在于做到“三权分立”——将输入事件调度、纯函数校验规则与 UI 状态渲染拆分为清晰独立的逻辑单元;在交互上推行“首次失焦检验、报错后即时消除”的人性化节奏;在涉及外部调用时辅以防抖;最终通过表单 submit 拦截形成坚固的提交防线。
HTML页面加载完成后自动执行JS函数的方法
2026-11-20 18:19:54
JS根据条件动态添加或删除class类名
2026-11-20 17:49:21
日期处理、HTTP请求与动画:常用JavaScript专用库推荐
2026-11-20 17:42:59
怎么在浏览器控制台运行JS脚本并修改页面内容
2026-11-20 17:40:34
addEventListener useCapture参数详解:怎么开启JS事件捕获
2026-11-20 17:06:15
相关标签:







