

怎么避免JavaScript自定义事件导致的内存泄漏
深入剖析JavaScript中自定义事件与发布订阅模式引发内存泄漏的根本原因,从引用链分析、Chrome DevTools排查步骤,到保持引用一致性、AbortController信号解绑及WeakRef弱引用托底等实战方案。
AbortController 传递信号进行原子化批量移除;若需从架构层彻底阻断强引用链,则可通过 WeakRef 与 FinalizationRegistry 实施弱引用托底。
一、隐蔽的引线:为什么自定义事件极易引发内存泄漏
在单页应用(SPA)的开发过程中,你可能遇到过这样一个细节:一个包含复杂图表或大型列表的数据面板,在用户反复打开、关闭十多次后,界面没有抛出任何语法异常或逻辑错误,但整个浏览器的响应却明显变得迟缓,CPU 占用率悄然拉高。如果打开任务管理器,会发现该标签页的内存从初始的几十兆一路攀升至上百兆甚至更高,且即使处于无操作的空闲状态也迟迟不回落。
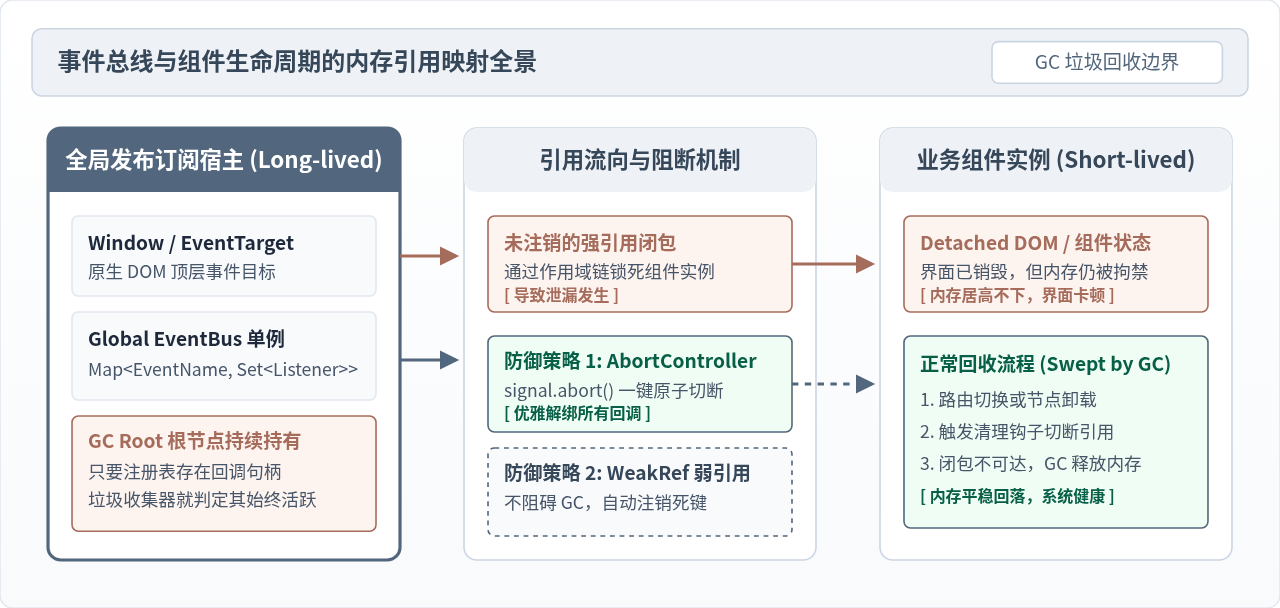
排查这种现象时,极高比例的罪魁祸首来自未解绑或解绑失败的自定义事件监听器。要理解其成因,必须回到 JavaScript 引擎的垃圾回收(Garbage Collection,简称 GC)机制。现代 JavaScript 运行时普遍采用“标记-清除”(Mark-and-Sweep)算法,从全局根对象(GC Root,例如 window、运行环境的主上下文栈)出发,沿着变量的引用路径向下遍历。凡是能够通过引用路径触达的对象都被判定为“存活”,而无法触达的对象才会被标记为垃圾并在适当时机回收其占用的内存空间。
而在前端工程中,自定义事件通常依赖两种形态存在:第一种是浏览器原生支持的 EventTarget,例如向 window、document 或某个常驻容器元素派发的 CustomEvent;第二种是应用级维护的事件总线(EventBus 或 EventEmitter),如基于发布订阅模式构建的单例对象。无论哪种形式,事件分发中心本身都具备长生命周期,它往往贯穿于整个应用运行过程。
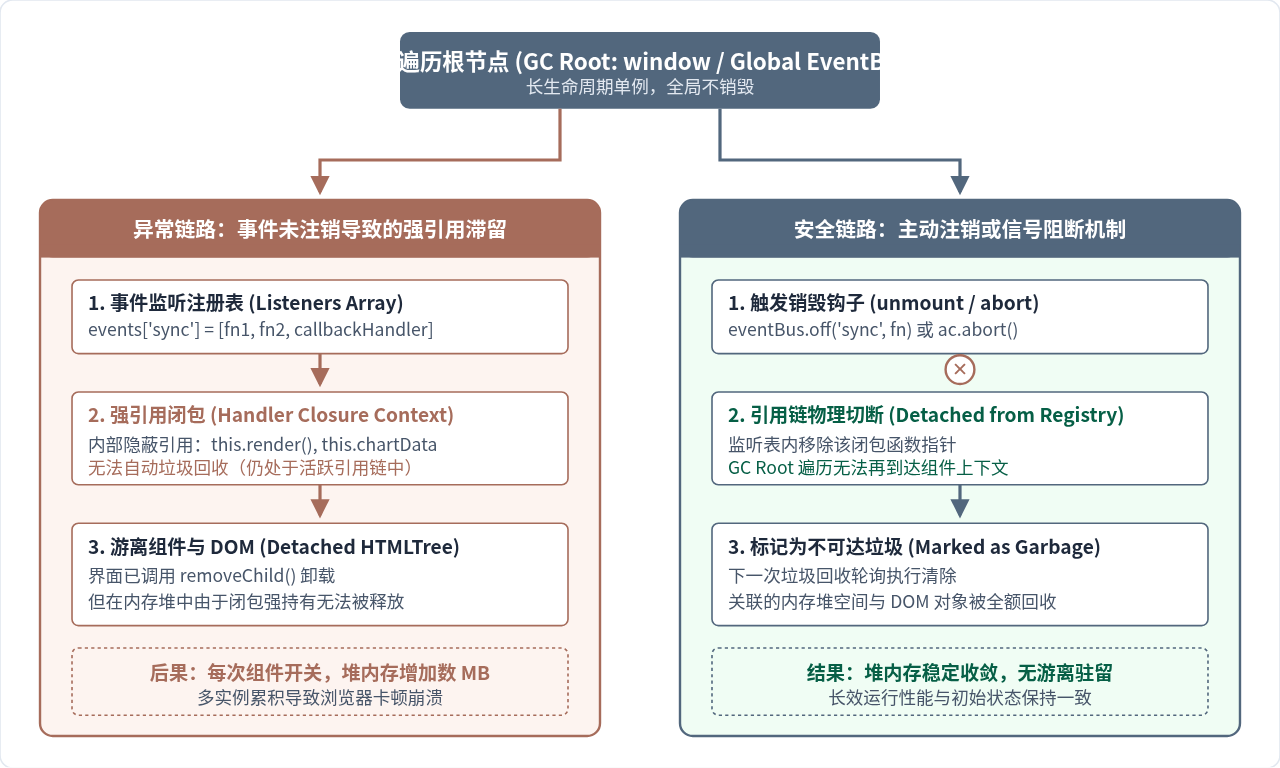
当一个临时组件(例如弹窗、路由视图)挂载时,它往往需要监听某个自定义事件。此时,该组件的回调函数被推送进事件总线的监听器队列中。由于该回调函数诞生于组件的词法作用域内,它通过闭包无声无息地捕获了当前组件实例、相关状态甚至渲染出的 DOM 树。一旦组件在视图中被移除(DOM 树被摘下),只要全局事件总线中还残留着这一纸“监听契约”,GC 就会顺着“全局总线 → 回调函数 → 闭包上下文 → 组件及 DOM”这条坚不可摧的强引用链遍历下来,认为这些对象依然有用,从而阻断任何垃圾回收。结果便是,大量本该销毁的 DOM 变成了内存中的“游离节点”(Detached DOM Elements),在暗处持续消耗内存。
二、典型代码陷阱:看似已经注销,实则泄漏依然
在实际项目中,极少有团队完全不写解绑代码。更让人头疼的情况在于:代码里明明规规矩矩地写了 removeEventListener 或 eventBus.off,但在实际运行中解绑操作根本没有生效。这是因为 JavaScript 的函数比较规则基于对象引用的一致性,一旦引用失配,解绑就会在不报错的情况下静默扑空。
陷阱一:内联匿名函数与箭头函数
这是初学者与赶进度的项目中最常见的写法。在绑定事件时随手传入一个内联箭头函数,试图在卸载钩子中用同样写法的函数去移除:
// 错误示范:两次传入的箭头函数是不同的堆内存对象
class ModalComponent {
  mount() {
    // 注册时在堆中创建了函数对象 A
    eventBus.on('user:logout', () => {
      this.cleanupSession();
    });
  }

  destroy() {
    // 注销时创建了全新的函数对象 B,A 依然牢牢留在 eventBus 内部!
    eventBus.off('user:logout', () => {
      this.cleanupSession();
    });
  }
}
在这段代码中,eventBus.off 会在内部查找与传入参数严格全等(===)的监听函数。由于前后两个箭头函数在内存中处于完全不同的地址,事件总线根本找不到对应的项,注销逻辑形同虚设。
陷阱二:Function.prototype.bind 的隐形克隆
为了保证回调函数中的 this 指向组件实例,许多开发者会使用 bind。但大家常常忽略了一个关键语言特性:每次调用 .bind() 都会返回一个新的函数包装器。
// 错误示范:bind 产生新函数,导致注销失效
class DataViewer {
  mount() {
    // this.onRefresh.bind(this) 返回了函数包装实例 1
    window.addEventListener('data:refresh', this.onRefresh.bind(this));
  }

  destroy() {
    // 再次 bind(this) 返回了崭新的函数包装实例 2,匹配失败!
    window.removeEventListener('data:refresh', this.onRefresh.bind(this));
  }

  onRefresh() {
    /* 业务刷新逻辑 */
  }
}
执行 removeEventListener 时,传入的是第二个绑定函数,浏览器底层在事件监听表中遍历对比,发现没有一个监听器的引用与之相同,因此什么也不会发生,第一个绑定函数及其闭包牢牢地驻扎在 window 的事件监听列表中。
window 才会出问题。凡是在全局单例(如 Redux Store、Vuex、Pinia、Mitt 总线、RxJS 主题)上订阅的操作,只要引用的函数无法在销毁时被精确移除,都会产生完全相同规模的内存泄漏。
三、排查与验证:使用 Chrome DevTools 精确定位泄漏源
在怀疑代码存在事件导致的内存泄漏时,无需盲目猜测。利用 Chrome DevTools(开发者工具)的 Memory(内存)面板,可以通过科学的对比步骤直接揪出持有引用的根源。
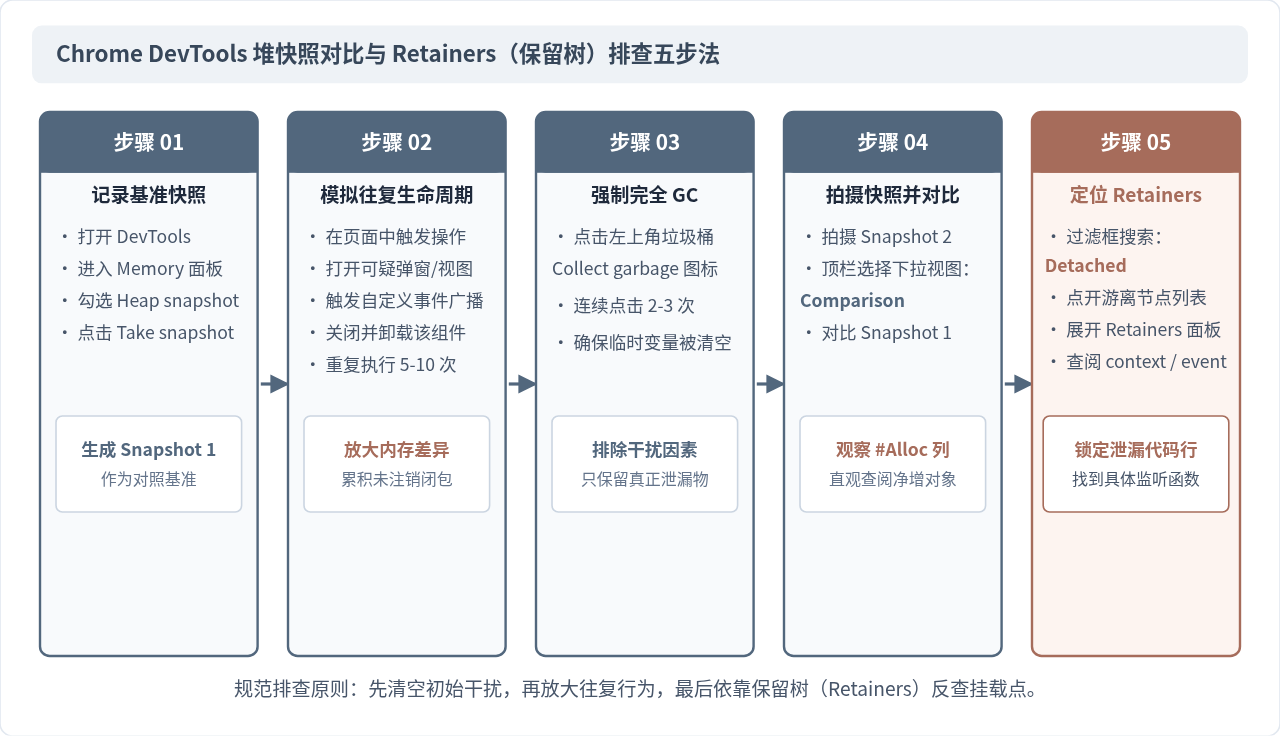
在步骤 05 中展开底部的 Retainers(保留树) 视图时,你会看到一系列黄色或红色的引用节点。重点关注带有 context、EventListener 或 eventBus 属性的层级。顺着层级往上追溯,DevTools 会用纯文本明确标出是哪个文件、第几行的函数闭包在直接或间接地引用着这个游离节点。只要发现了这根“线”,修复起来就有了明确的目标。
四、解决方案一:保持引用一致性与生命周期的严格对称
要杜绝泄漏,最经典、也是最基础的方案,是在组件创建时缓存固定的函数引用,并在销毁时对称调用注销方法。
无论你使用纯原生 JavaScript、Vue 还是 React,都应该遵循“在哪里挂载,就在对称的生命周期里清理”的准则。对于需要绑定 this 或传参的场景,必须提前将绑定后的函数赋值给实例属性或局部变量:
// 正确示范:通过实例属性固化函数句柄
class SafeDataWidget {
  constructor(container) {
    this.container = container;
    this.cacheBuffer = new Array(10000).fill('DATA');

    // 在构造函数中完成绑定并固化引用,保证后续全等比较一致
    this.handleCustomUpdate = this.handleCustomUpdate.bind(this);
  }

  mount() {
    // 注册固化的具名引用
    window.addEventListener('app:stateChange', this.handleCustomUpdate);
  }

  unmount() {
    // 销毁时传入完全相同的引用,成功从底层的监听表剔除
    window.removeEventListener('app:stateChange', this.handleCustomUpdate);
    this.container.innerHTML = '';
  }

  handleCustomUpdate(event) {
    console.log('处理事件数据:', event.detail);
  }
}
在现代前端框架中,这一思路同样适用。例如在 React 中,利用 useEffect 的返回清理函数:
// React 函数组件中的对称清理模式
import { useEffect } from 'react';

function UserProfile({ userId }) {
  useEffect(() => {
    const onProfileChange = (event) => {
      console.log('收到自定义更新:', event.detail);
    };

    // 1. 订阅事件
    customBus.on(`user:${userId}`, onProfileChange);

    // 2. 在组件卸载或依赖变化时精确注销
    return () => {
      customBus.off(`user:${userId}`, onProfileChange);
    };
  }, [userId]);

  return <div>用户面板</div>;
}
五、解决方案二:现代标准的降维打击——AbortController 信号解绑
尽管维护引用一致性是可行的,但当一个组件需要监听十几个不同的事件时,代码里就会充斥着大量的 this.handlerA = ...、this.handlerB = ...,并在销毁阶段逐行书写 removeEventListener。这种繁琐极容易因为疏忽遗漏某一处,导致泄漏重新发生。
现代 Web 标准(DOM Level 4 及后续规范)为原生 EventTarget 引入了极具优雅性的特性:支持传入 AbortSignal。所有继承自 EventTarget 的对象(包括 window、document、HTMLElement、甚至是现代 Node.js 中的 EventEmitter)在调用 addEventListener 时,都可以接受一个 { signal } 配置项。
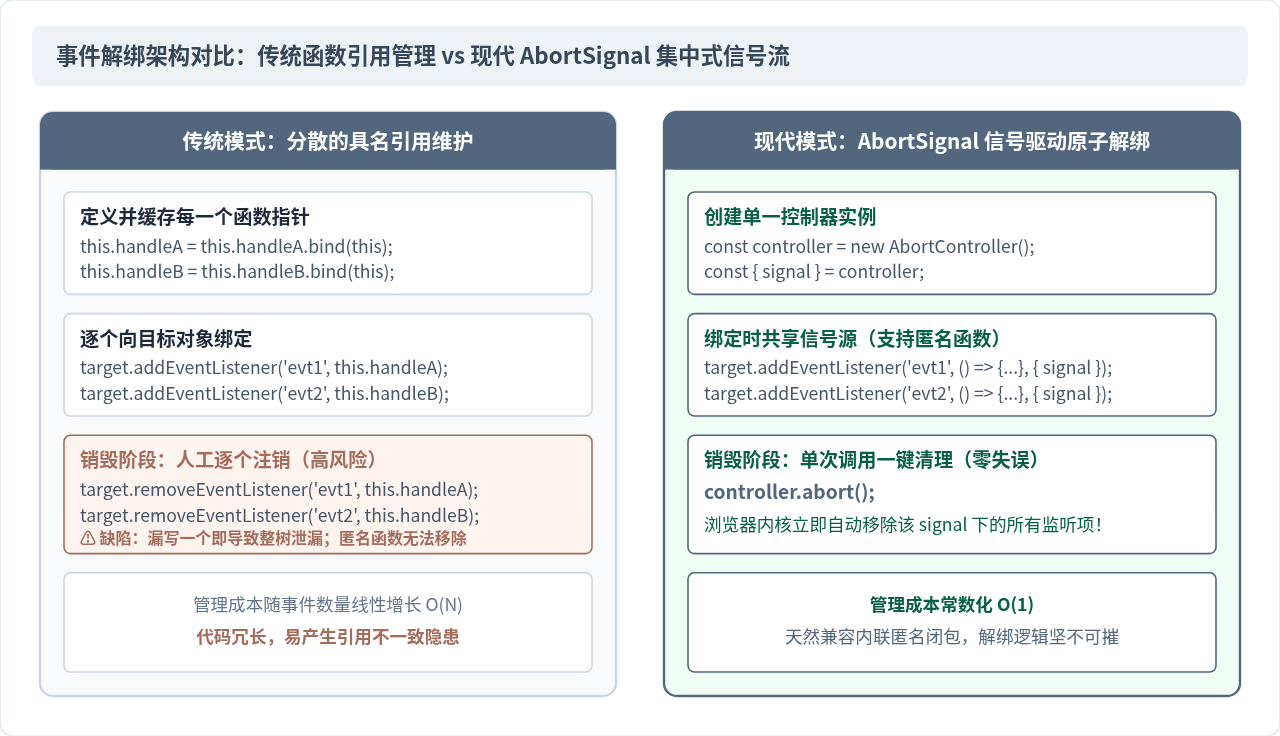
借助 AbortController,代码将变得极其干净清爽:
// 现代标准写法:利用 AbortController 一键注销全部自定义事件
class ModernDashboard {
  constructor() {
    this.abortController = new AbortController();
  }

  mount() {
    const { signal } = this.abortController;

    // 即使直接使用内联箭头函数,也能被 signal 统一安全销毁
    window.addEventListener('custom:orderSync', (e) => {
      this.renderOrders(e.detail);
    }, { signal });

    window.addEventListener('custom:themeChange', (e) => {
      this.applyTheme(e.detail);
    }, { signal });
  }

  destroy() {
    // 只需触发一次 abort,底层所有挂载该 signal 的事件监听器全部自动移除!
    this.abortController.abort();
    console.log('所有自定义事件已原子化清理完毕');
  }
}
为自定义 EventEmitter 扩展 signal 支持
如果你使用的是自己编写的轻量事件总线,也可以非常简单地为 on 方法注入 signal 支持,从而与现代标准保持同等强大的安全体验:
class SafeEventEmitter {
  constructor() {
    this.listeners = new Map();
  }

  on(eventName, handler, options = {}) {
    if (!this.listeners.has(eventName)) {
      this.listeners.set(eventName, new Set());
    }
    const handlerSet = this.listeners.get(eventName);
    handlerSet.add(handler);

    // 核心逻辑:监听外部传入的 signal
    if (options.signal) {
      if (options.signal.aborted) {
        handlerSet.delete(handler);
        return;
      }
      options.signal.addEventListener('abort', () => {
        handlerSet.delete(handler);
        if (handlerSet.size === 0) {
          this.listeners.delete(eventName);
        }
      }, { once: true });
    }
  }

  emit(eventName, payload) {
    const handlerSet = this.listeners.get(eventName);
    if (handlerSet) {
      handlerSet.forEach((fn) => fn(payload));
    }
  }
}
六、解决方案三:架构级托底——使用 WeakRef 与 FinalizationRegistry 构建弱引用
在很多大型复杂架构中,即便制定了严苛的规范,依然难保团队成员不会因为粗心遗漏清理代码。如果能让事件中心在底层不建立强引用,那么即使开发者完全忘记调用 off,垃圾回收器也能自由回收组件。
ES2021 正式引入了 WeakRef(弱引用)和 FinalizationRegistry(终结器注册表)。我们可以借助它们打造一个具备“自我愈合”特性的弱引用事件分发器:
// 基于 WeakRef 与 FinalizationRegistry 构建的防御性事件中心
class WeakEventEmitter {
  constructor() {
    this.eventMap = new Map();

    // 当监听宿主被 GC 实际回收时,自动触发注册的回调清理死键
    this.cleanupRegistry = new FinalizationRegistry(({ eventName, listenerRef }) => {
      const list = this.eventMap.get(eventName);
      if (list) {
        const index = list.indexOf(listenerRef);
        if (index !== -1) {
          list.splice(index, 1);
        }
        if (list.length === 0) {
          this.eventMap.delete(eventName);
        }
      }
    });
  }

  /**
   * @param {string} eventName 事件名称
   * @param {object} subscriber 订阅者宿主对象(如组件实例)
   * @param {Function} callback 触发时的执行函数
   */
  subscribe(eventName, subscriber, callback) {
    if (!this.eventMap.has(eventName)) {
      this.eventMap.set(eventName, []);
    }

    const subscriberRef = new WeakRef(subscriber);
    const record = { subscriberRef, callback };

    this.eventMap.get(eventName).push(record);

    // 注册到垃圾回收监听器
    this.cleanupRegistry.register(subscriber, { eventName, listenerRef: record });
  }

  emit(eventName, data) {
    const list = this.eventMap.get(eventName);
    if (!list) return;

    for (let i = list.length - 1; i >= 0; i--) {
      const { subscriberRef, callback } = list[i];
      const target = subscriberRef.deref();

      if (target) {
        // 宿主依然健在,执行正常分发
        callback.call(target, data);
      } else {
        // 宿主已被 GC 清除,懒惰剔除过期项
        list.splice(i, 1);
      }
    }
  }
}WeakRef 能够完美保证订阅者在外部引用清空后立刻允许被 GC 收集,但其触发回收的时机完全取决于底层引擎的 GC 调度周期。因此,弱引用方案适合作为框架或公共基建的安全兜底网,日常业务中仍应首选 AbortController 进行确定性的生命周期注销。
七、防御性事件编程策略全景与落地清单
治理内存泄漏并非一日之功,而是需要团队在日常编码中形成坚实的工程约束。通过将上述策略整合,我们可以提炼出针对 JavaScript 自定义事件的内存安全防护体系。
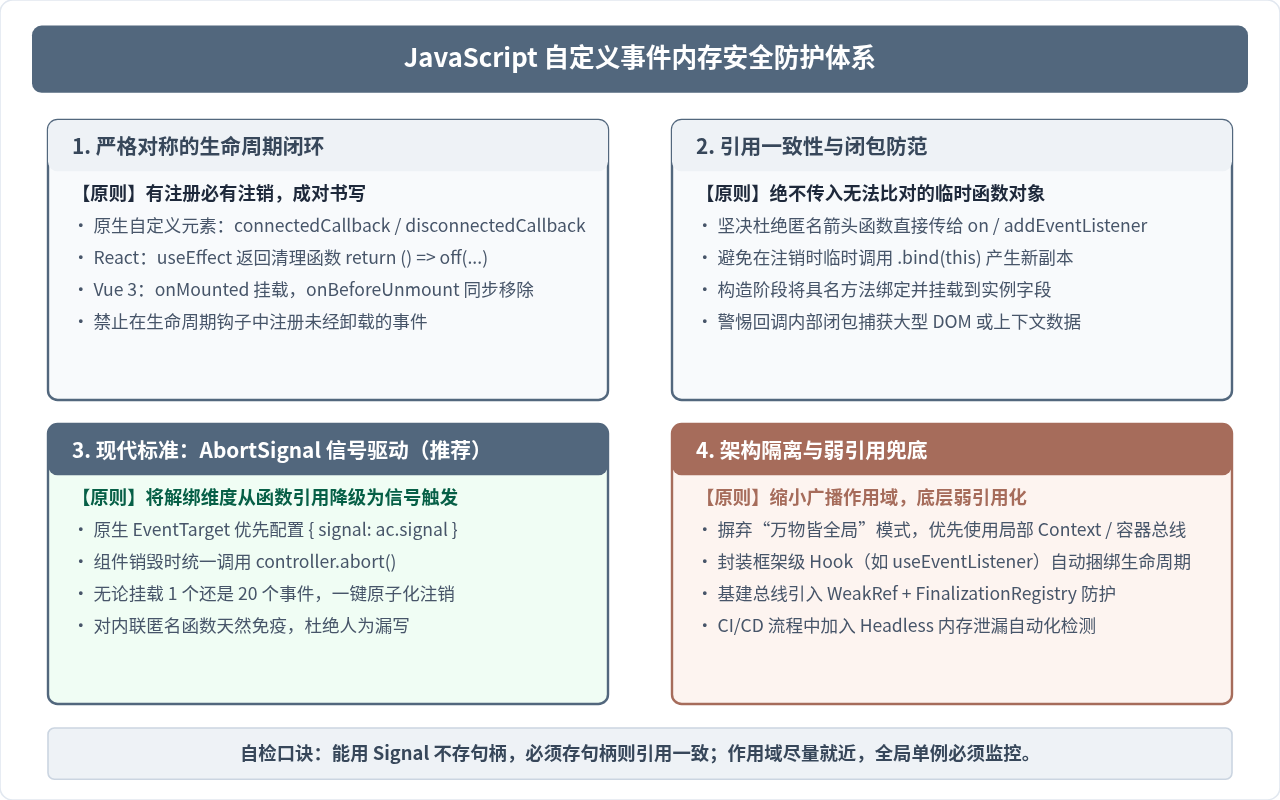
归结起来,自定义事件的内存泄漏问题并不神秘,它的本质始终是长生命周期容器对短生命周期上下文的不当持有。在实际项目演进中,建议将现代 AbortController 方案作为团队规范的首选,辅以 Chrome DevTools 的堆快照对比进行定期排查与回归验证。只要牢牢把控住引用的断开时机,就能够在享受事件驱动带来的解耦优势的同时,确保应用的内存表现始终稳健高效。
JS怎么获取上一个和下一个兄弟元素
2026-11-20 13:55:20
JS中window.open与location.href打开URL的区别及适用场景
2026-11-20 10:47:51
JS设置style优先级过高导致CSS类失效怎么办
2026-11-20 10:08:38
JS使用classList API添加、删除和切换class类名
2026-11-20 08:49:19
JS注册事件后不触发?排查DOM加载时机与选择器错误
2026-11-20 08:41:53







