点击刷新JS图片验证码无效的原因及解决方法
深入解析点击刷新JavaScript图片验证码无反应或刷新无效的五大核心原因,提供浏览器强缓存穿透、现代DOM事件健壮监听、前后端分离Token同步及F12四步排查法的完整解决方案与实用代码。
一、浏览器 HTTP 强缓存拦截机制(最普遍原因)
在前端实现验证码刷新时,最常见的写法是直接对 <img> 标签的 src 属性重新赋值。例如直接执行 captchaImg.src = '/api/captcha';。这种做法在绝大多数现代浏览器中会直接导致刷新失败。
浏览器的资源加载机制以完整的 URL(包含协议、域名、路径和查询参数)作为缓存查找的唯一键名(Cache Key)。当 src 被重新赋值为与当前完全相同的路径时,浏览器会优先判定该资源已存在于本地内存或磁盘缓存中,根本不会向服务器发送真实的 HTTP GET 网络请求,而是直接读取本地旧图片副本渲染;或者服务端返回了 304 Not Modified,页面视觉上呈现为“点击后毫无变化”。
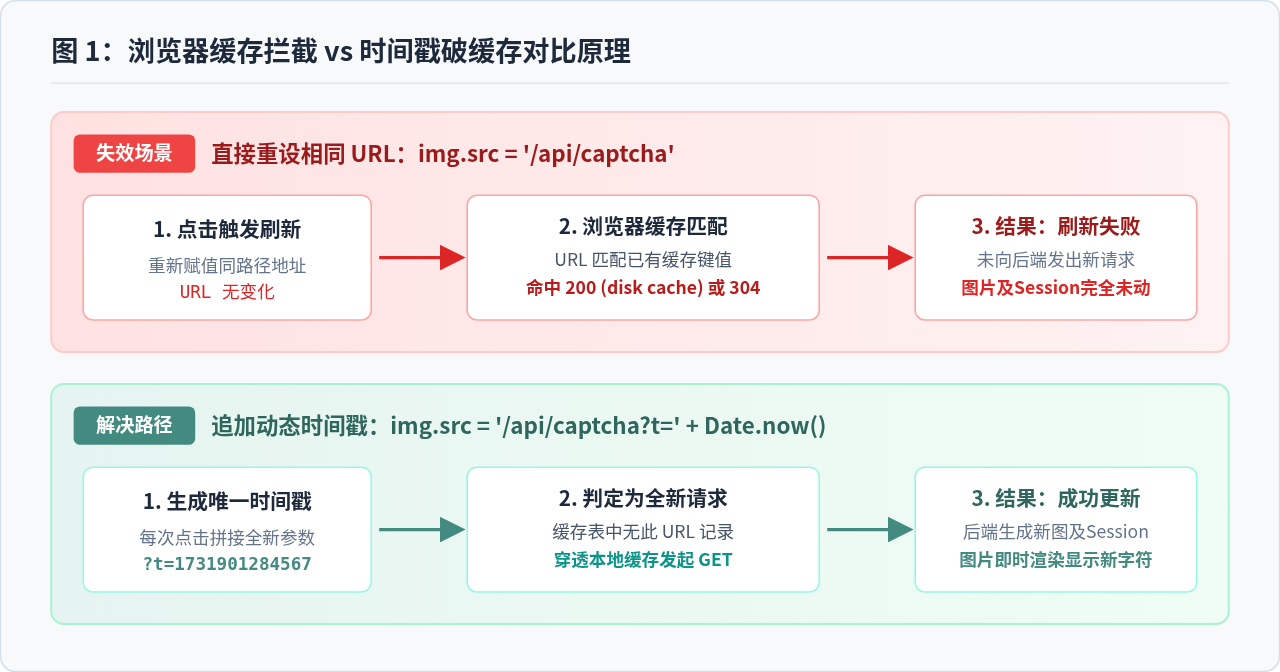
解决方法:动态追加时间戳或随机参数
破坏浏览器强缓存最稳定、通用的方案是在验证码 URL 后面拼接一个永不重复的查询参数,强制浏览器将每次点击识别为一个全新的资源请求:
// 获取验证码图片元素
const captchaImg = document.querySelector('#captchaImg');

// 刷新函数:动态追加当前时间毫秒数
function refreshCaptcha() {
  const baseUrl = '/api/get-captcha-image';
  // 判定原有路径中是否已存在其他 GET 参数
  const separator = baseUrl.includes('?') ? '&' : '?';
  captchaImg.src = baseUrl + separator + 't=' + Date.now();
}/api/captcha?type=login),直接拼接 ?t= 会破坏原有的 URL 结构。必须先通过 includes('?') 判定分隔符使用 ? 还是 &,或者使用标准 new URL() 对象来安全操作。
二、DOM 事件监听失效与脚本执行时机错误
如果排查发现不仅图片没有变,甚至在浏览器开发者工具的 Network 面板中连 0 字节的缓存记录都没有出现,那么故障点通常在 JavaScript 的事件监听阶段。常见场景包括以下三种:
- 脚本执行先于 DOM 节点渲染:将原生
document.getElementById('captchaImg')放在了<head>标签内且没有添加defer属性,执行绑定时 DOM 节点尚未生成,变量值为null,随后的addEventListener直接抛出Cannot read properties of null异常。 - 内联事件作用域覆盖或命名冲突:在 HTML 中书写
<img onclick="refresh()">,如果当前页面引入的其他第三方库或全局变量中也存在名为refresh的对象,会导致函数调用失败或报出refresh is not a function。 - 动态挂载组件未委托事件:在 Vue、React 或模态弹窗(Modal)等动态渲染场景中,验证码节点是后插入页面的,原先在静态页面加载时绑定的事件监听并没有附加到新的元素上。
解决方法:规范化监听绑定与全局安全作用域
放弃内联 onclick 属性,采用现代 JavaScript 的事件监听模型,并确保在 DOM 树完全就绪后执行:
// 确保 DOM 就绪后再绑定
document.addEventListener('DOMContentLoaded', () => {
  const captchaWrapper = document.querySelector('.captcha-container');
  const captchaImg = document.querySelector('#captchaImg');

  if (!captchaImg) {
    console.warn('未找到验证码图片元素');
    return;
  }

  // 核心刷新逻辑
  const handleRefresh = (event) => {
    event.preventDefault();
    const timestamp = new Date().getTime();
    captchaImg.src = `/api/captcha?_t=${timestamp}`;
  };

  // 点击图片或点击旁边的“换一张”链接均可触发
  captchaImg.addEventListener('click', handleRefresh);

  const changeBtn = document.querySelector('#btnChangeCaptcha');
  if (changeBtn) {
    changeBtn.addEventListener('click', handleRefresh);
  }
});
三、前后端分离架构下的 Token / Key 状态脱节
在传统 MVC 架构中,图片验证码通常直接依赖浏览器的 Session Cookie(如 JSESSIONID 或 PHPSESSID)进行校验,后端在输出图片二进制流的同时把正确答案存入服务端 Session。但是在目前广泛采用的前后端分离体系中,验证码大多通过“唯一标识(CaptchaKey / UUID)+ 图片”的形式运作。
很多开发者只通过修改 img.src 重新拉取了新图片,但没有同步更新表单中隐藏的 captcha_key 字段。此时会出现隐蔽的假象:“图片确实变了,但用户无论输入多么正确的新验证码,后端永远提示验证码错误”。这是因为后端验证时拿着旧的 Key 去 Redis 或数据库比对,而新图片的答案绑定在刚刚生成的全新 Key 上。
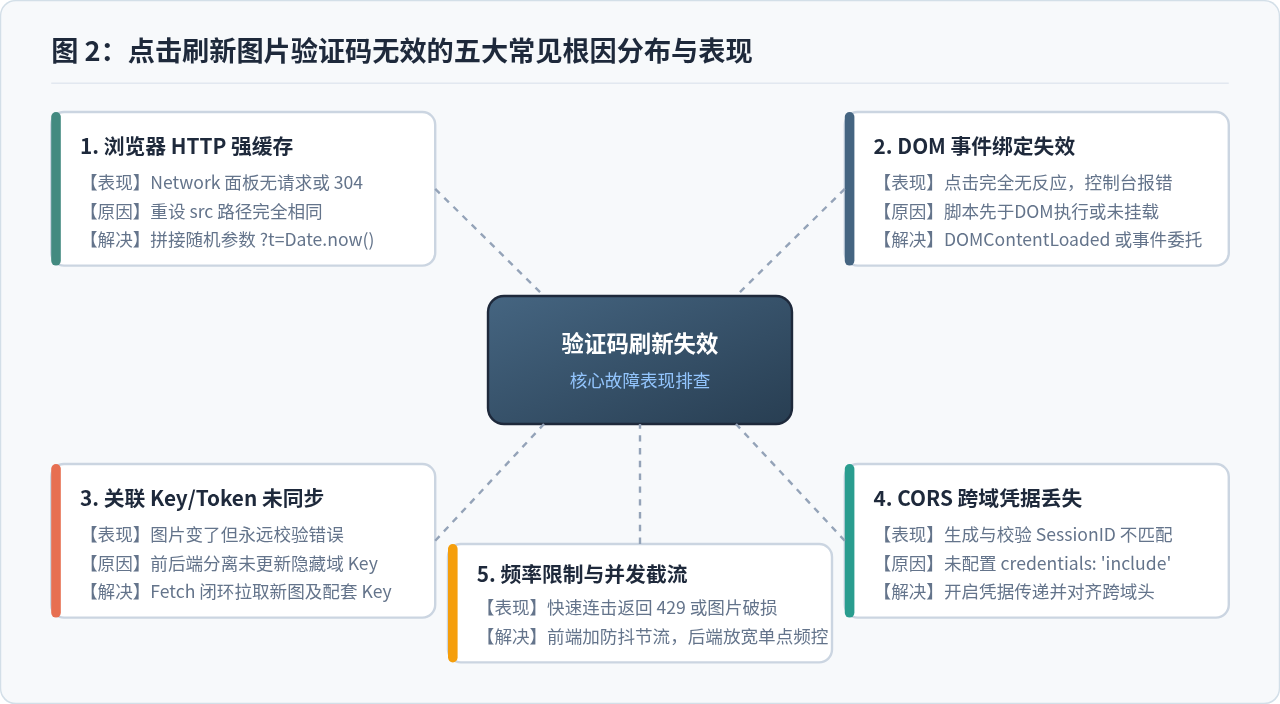
解决方法:异步拉取并协同更新校验 Key
对于前后端分离架构,推荐使用 fetch 或 axios 请求 JSON 接口,在接口中同时获取验证码的 Base64 编码与新凭证 Key:
async function refreshSeparatedCaptcha() {
  const captchaImg = document.getElementById('captchaImg');
  const captchaKeyInput = document.getElementById('captchaKey');

  try {
    const response = await fetch('/api/auth/captcha?t=' + Date.now(), {
      method: 'GET',
      headers: { 'Accept': 'application/json' }
    });

    if (!response.ok) throw new Error('网络响应异常: ' + response.status);

    const data = await response.json();
    // 协同更新:图片源(Base64)与表单隐藏凭证 Key
    captchaImg.src = data.imageBase64;
    captchaKeyInput.value = data.captchaKey;
  } catch (err) {
    console.error('验证码刷新失败:', err);
  }
}
四、CORS 跨域凭据丢失与服务端防刷频控
1. 跨域未携带 Cookie 导致 Session 错乱
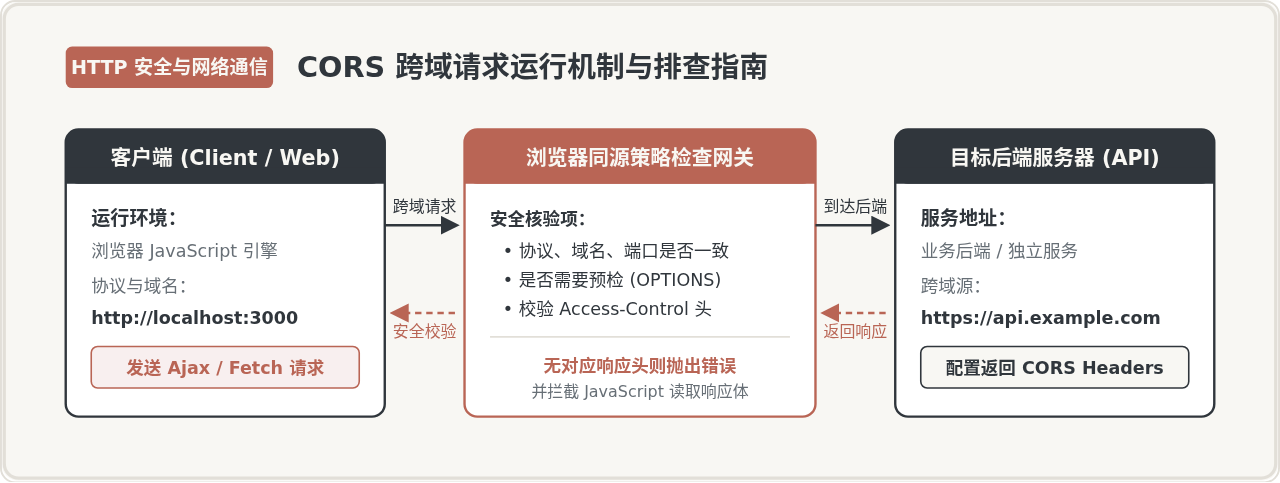
当静态前端托管在 fe.example.com,而验证码接口部署在 api.example.com 时,属于典型的跨域请求。默认情况下,异步请求不会向跨域地址发送 Cookie。每次前端调用刷新接口,服务端都会因为识别不到已有的 Session ID 而创建孤立的新 Session,导致后续表单提交校验时,登录接口读取到的 Session 与验证码接口写入的 Session 并不一致。
此时前端使用 fetch 时必须显式声明 credentials: 'include',且服务端 CORS 响应头必须配置 Access-Control-Allow-Credentials: true,且 Access-Control-Allow-Origin 不能设为通配符 *,必须指定明确的来源域名。
2. 服务端频控截流与服务端禁用缓存配置
为了防止黑客利用机器人高频刷新验证码消耗服务器绘图资源,许多后端框架配置了频控拦截(例如同一 IP 1 秒内只允许请求 1 次)。如果前端用户连续快速点击,后续请求会被服务端直接返回 429 Too Many Requests,前端未做错误兜底便会导致图片无法显示或卡住。
同时,服务端生成验证码图片的控制器必须主动声明响应头,禁止下游代理与网关缓存:
// 典型服务端响应头设置(例如 Nginx / Node.js / Java)
Cache-Control: no-cache, no-store, max-age=0, must-revalidate
Pragma: no-cache
Expires: 0
Content-Type: image/png
五、开发者工具 (F12) 四步标准排查流程
当遇到点击刷新验证码无效时,无需盲目修改代码,按照以下标准排查顺序可以在几分钟内定位根因:
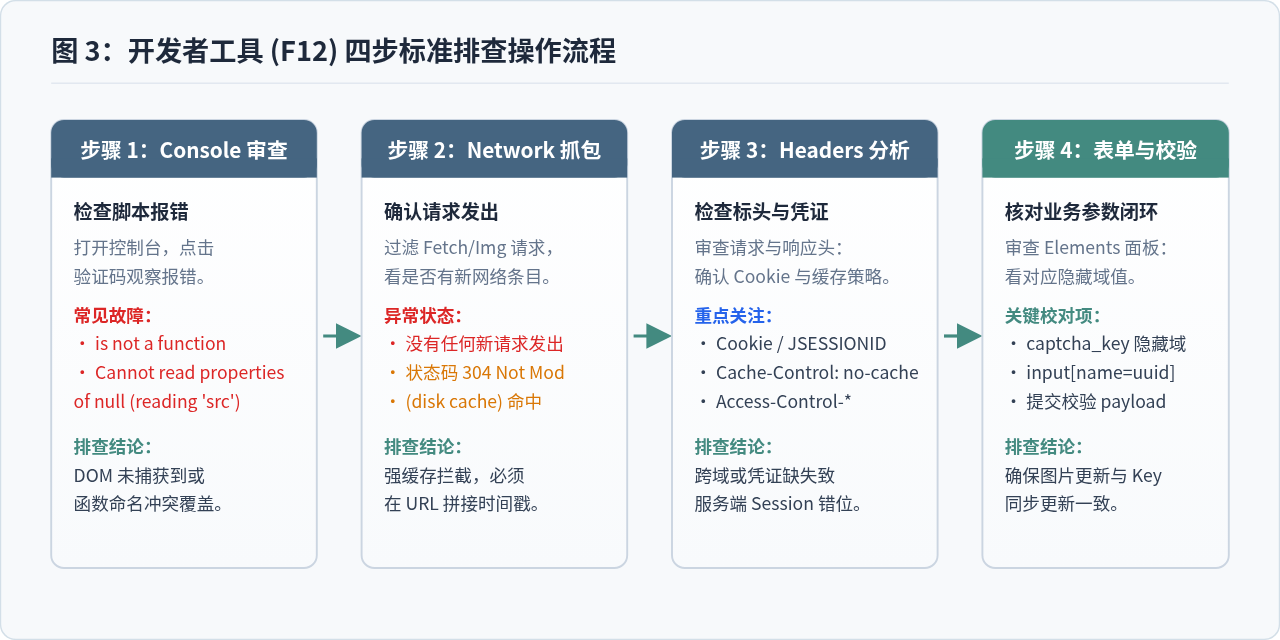
| 排查步骤 | 检查面板 | 观察重点 | 对应根因与解决方向 |
|---|---|---|---|
| 第一步 | Console (控制台) | 是否有红色 Uncaught 错误信息 | 元素选择器未匹配、事件绑定语法错误或函数名冲突。 |
| 第二步 | Network (网络) | 点击瞬间是否有新条目,状态码为何值 | 无请求或为 304 / disk cache 表示被缓存拦截;429 表示频控拦截。 |
| 第三步 | Headers (标头) | Request Query 是否含时间戳,是否有 Cookie | 未带时间戳需改代码追加;跨域缺 Cookie 需配置 credentials。 |
| 第四步 | Elements (元素) | 查看对应隐藏域 <input type="hidden"> 的 value |
前后端分离架构下确认 key 值是否随同图片一起发生改变。 |
六、生产环境健壮刷新方案与验证闭环
在生产环境中,一个成熟的验证码刷新模块应当同时处理防连击节流、视觉加载反馈、网络超时容错以及无障碍键盘支持。以下是一个可直接复制使用的工业级纯前端完整实现:
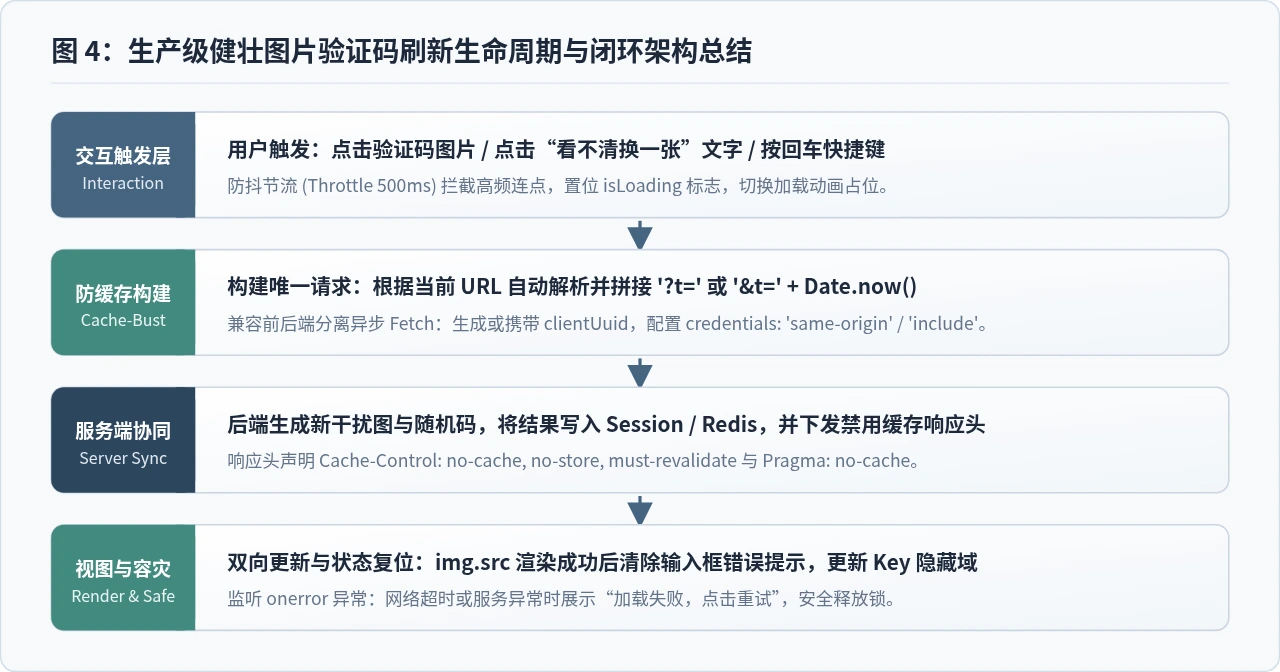
完整实现代码
class CaptchaController {
  constructor(imgSelector, triggerSelector, baseUrl) {
    this.imgEl = document.querySelector(imgSelector);
    this.triggerEl = document.querySelector(triggerSelector);
    this.baseUrl = baseUrl;
    this.isLoading = false;
    this.throttleDelay = 600; // 节流间隔,防止用户狂点消耗服务器资源
    this.lastClickTime = 0;

    this.init();
  }

  init() {
    if (!this.imgEl) return;

    // 绑定点击与键盘可访问性(按空格或回车同样可刷新)
    const executeRefresh = () => this.refresh();
    this.imgEl.addEventListener('click', executeRefresh);

    if (this.triggerEl) {
      this.triggerEl.addEventListener('click', executeRefresh);
    }

    // 监听加载状态
    this.imgEl.addEventListener('load', () => {
      this.isLoading = false;
      this.imgEl.style.opacity = '1';
    });

    this.imgEl.addEventListener('error', () => {
      this.isLoading = false;
      this.imgEl.style.opacity = '1';
      console.error('验证码图片加载失败,请检查网络或后端服务');
    });
  }

  refresh() {
    const now = Date.now();
    // 节流判定
    if (now - this.lastClickTime < this.throttleDelay || this.isLoading) {
      return;
    }

    this.lastClickTime = now;
    this.isLoading = true;
    this.imgEl.style.opacity = '0.5'; // 提供半透明视觉反馈

    // 安全解析 URL,避免破坏已有参数
    try {
      const targetUrl = new URL(this.baseUrl, window.location.origin);
      targetUrl.searchParams.set('_t', now.toString());
      this.imgEl.src = targetUrl.toString();
    } catch (e) {
      // 相对路径降级兼容处理
      const sep = this.baseUrl.includes('?') ? '&' : '?';
      this.imgEl.src = this.baseUrl + sep + '_t=' + now;
    }
  }
}

// 实例化执行
document.addEventListener('DOMContentLoaded', () => {
  new CaptchaController('#captchaImage', '#refreshLink', '/api/captcha');
});
七、验证修复结果的确认清单
200 OK(非 304,非 disk cache)。为什么JS获取兄弟节点会返回文本节点或null
2026-11-20 11:30:42
JS中className与classList修改class的区别及最佳实践
2026-11-20 10:44:05
用JavaScript实现网页深色模式颜色切换
2026-11-19 23:24:07
JavaScript直接操作用户界面的常见方式有哪些
2026-11-19 21:23:34
怎么替代 JavaScript alert:构建自定义模态框组件
2026-11-19 19:55:43