为什么JavaScript类需要私有变量:封装性与API设计
深入剖析为什么现代JavaScript类需要原生私有变量(#字段)。从下划线约定的缺陷、海勒姆法则的影响、内部不变性的守卫,到TypeScript private与原生硬私有的本质差异,结合实际API设计案例,全面掌握面向对象封装与可维护类设计的核心原则。
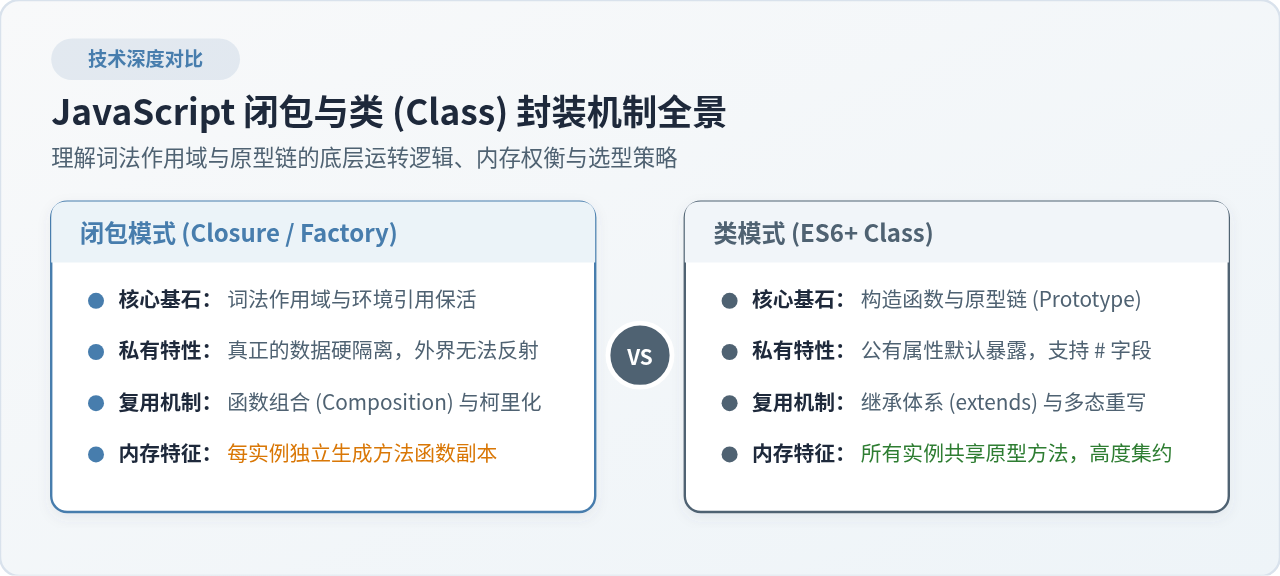
# 前缀为代表的原生私有字段(Private Fields)。在过去很长一段时间内,开发团队普遍依赖下划线约定(如 _balance)或闭包、WeakMap 等间接技巧来模拟内部状态。然而,软性约定无法真正阻断外部的越权访问与直接篡改,不仅会导致对象内部的不变性(Invariants)被轻易击穿,更使得类的私有实现细节外溢为不可更改的事实契约,最终锁死 API 的重构与演进空间。本文将从面向对象封装的底层逻辑切入,解析为什么 JavaScript 必须引入语言级的硬私有机制,并结合实际工程场景说明如何通过私有变量设计健壮且低耦合的类 API。
一、封装性的本质:为什么下划线约定在工业界行不通
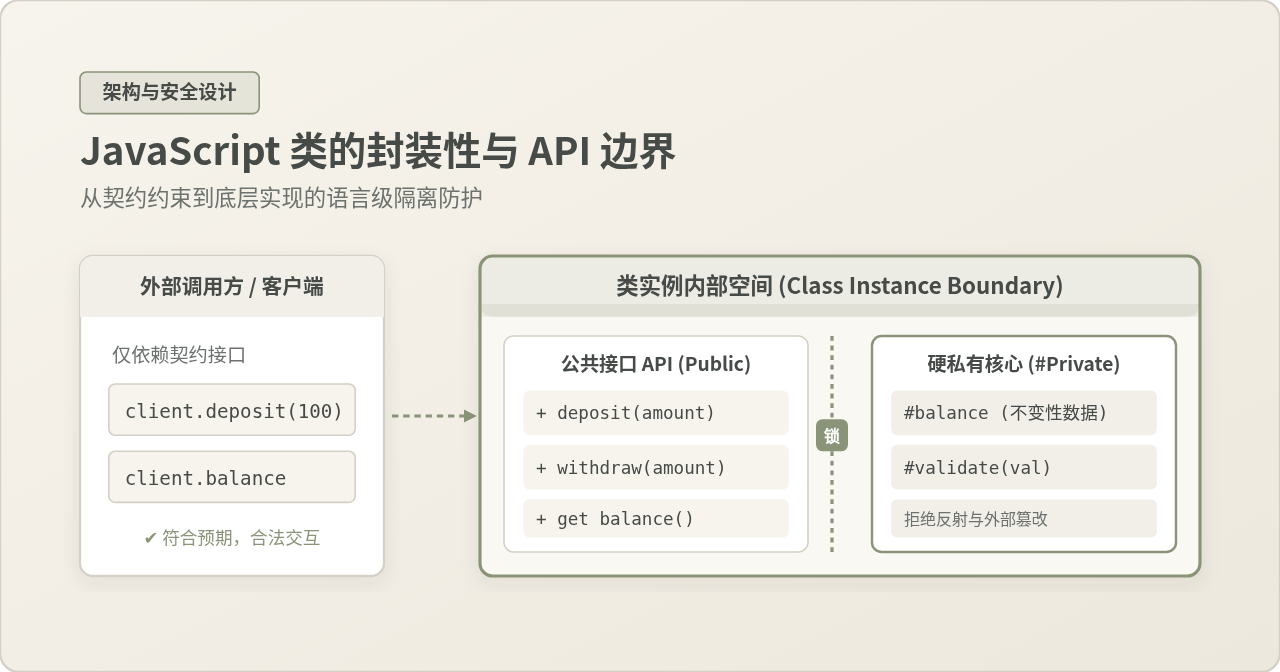
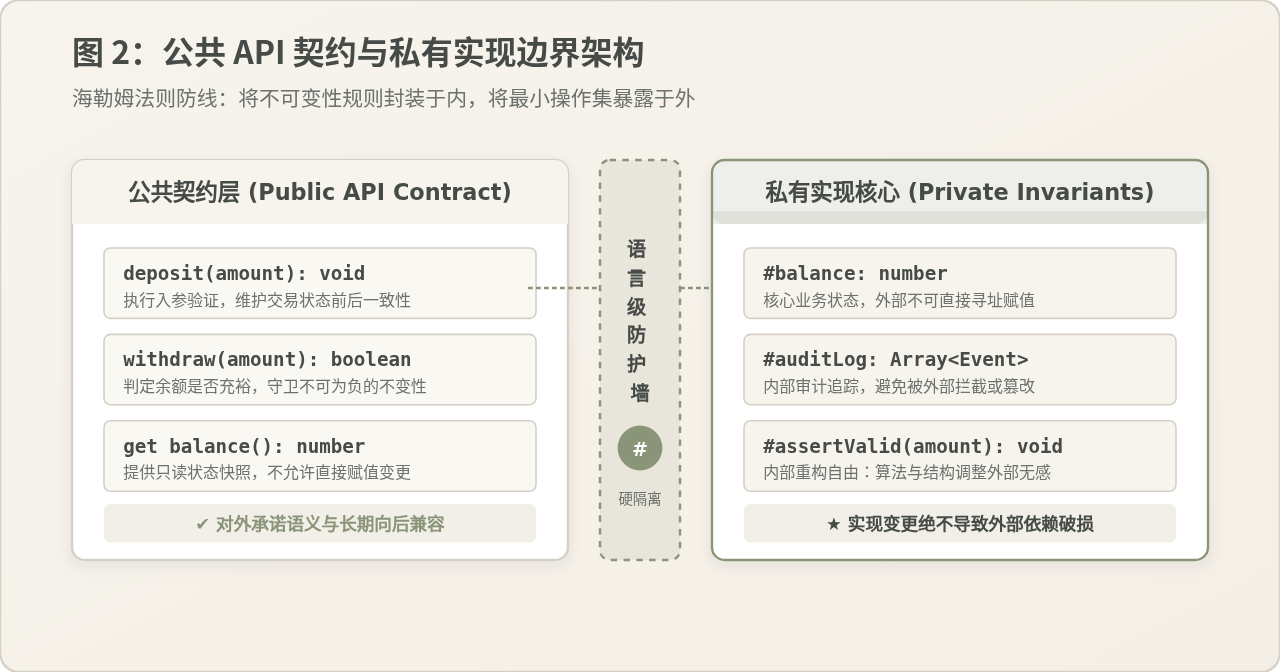
面向对象设计的核心支柱之一是封装(Encapsulation)。封装的目的绝不仅仅是“将变量收拢在类里面”,而是要在类的内部状态与外部世界之间建立一道受控的访问屏障。类对外提供稳定的、表达业务意图的公开方法(Public Methods),而将数据结构的具体存储形式、状态校验细节以及辅助算法完全收敛在内部。
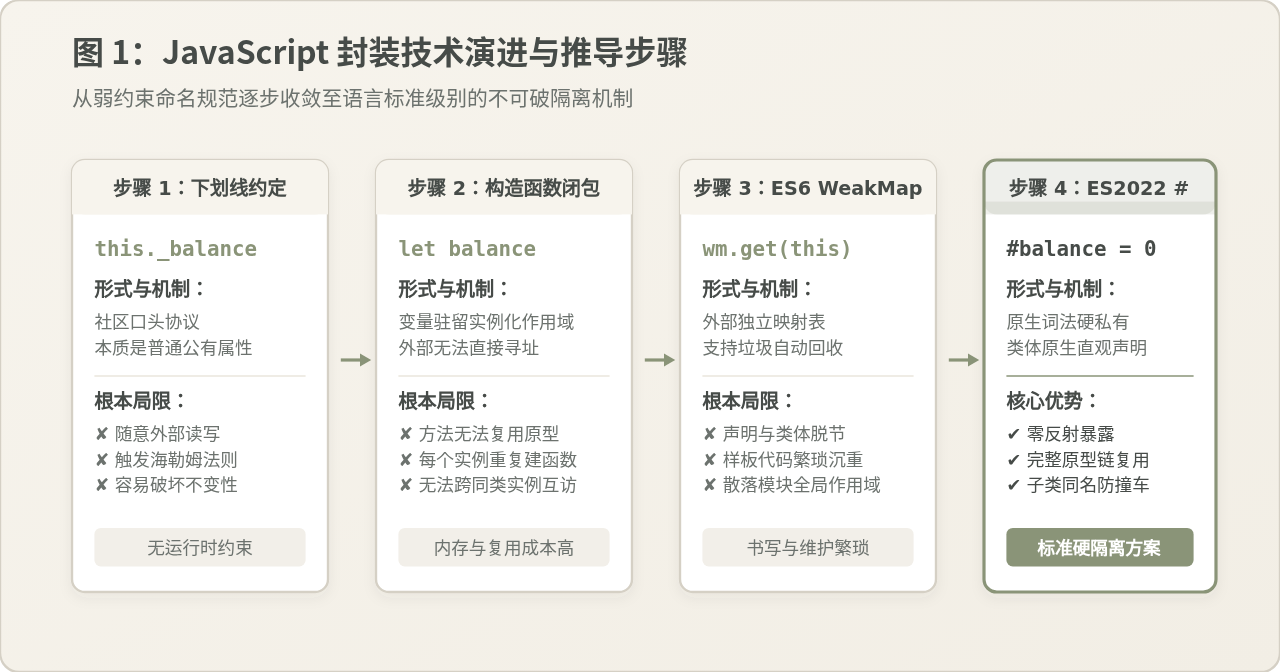
在 ES2022 之前,JavaScript 语言本身没有提供类成员访问控制修饰符。社区形成了一种不成文的惯例:以单个下划线开头的属性(如 this._count)表示该成员是私有的,调用方不应当直接访问。然而,这种约定在严肃的团队协作与开源类库设计中面临着致命的问题:
- 缺乏运行时强制约束:下划线属性在底层依然是普通的可枚举公共属性。任何外部代码、第三方插件或新手开发者都可以毫无阻碍地执行
instance._count = -999,绕过所有校验逻辑。 - 海勒姆法则(Hyrum's Law)的必然生效:“当一个 API 拥有足够多的使用者时,API 规范里承诺了什么并不重要,你的系统里所有可被观察到的行为都会被某些人所依赖。”一旦下划线属性能够被反射、调试工具或直接索引看见,下游系统就会在各种紧急修复或临时脚本中直接读写它。一旦你尝试重命名或修改该内部属性,就会引发严重的向下兼容故障。
我们可以看一个经典的银行账户(BankAccount)反例:
// 传统下划线约定方式:缺乏防御能力
class VulnerableAccount {
  constructor(owner, initialBalance) {
    this.owner = owner;
    this._balance = initialBalance; // 约定为私有
  }

  deposit(amount) {
    if (typeof amount !== 'number' || amount <= 0) {
      throw new Error('存款金额必须为正数');
    }
    this._balance += amount;
  }

  get balance() {
    return this._balance;
  }
}

const account = new VulnerableAccount('张三', 100);

// 外部调用方为了“走捷径”,直接越过 deposit 的校验
account._balance = -500; // 成功篡改!
console.log(account.balance); // 输出:-500,破坏了账户金额非负的核心不变性
正如代码所示,无论 deposit 方法写得多么严密,只要 _balance 可以被外部直接寻址,整个类的封装性就形同虚设。
二、类的内部状态保护与“不变性”(Invariants)
要理解私有变量为什么是刚需,必须理解软件工程中的不变性(Invariants)。不变性是指一个对象在生命周期的任何合法时间点上,都必须保持为真的状态假设或业务约束。
例如,在网络重试队列中,“重试次数必须为非负整数”;在分页组件中,“当前页码不能大于总页数”;在安全客户端中,“授权令牌必须处于未过期状态”。
如果类的字段是公开的,外部代码便可以在任意时刻赋予非法的值,使得对象落入不可预知的紊乱状态。即便使用 ES6 的 getter 和 setter,也无法解决所有问题:因为 setter 依旧向外暴露了赋值入口,只要对外暴露了该属性,调用方就会形成依赖。当业务逻辑升级、底层存储从简单的数字变为复杂的状态对象时,已发布的 setter 将成为沉重的历史包袱。
三、语言级“硬私有”(#field)的运行机制与安全边界
ES2022 规范正式通过了类的私有字段、私有方法与私有访问器提案(Private Elements)。其语法使用 # 作为前缀:
class SecureAccount {
  // 必须在类体内预先声明私有字段
  #balance = 0;
  #owner;

  constructor(owner, initialBalance) {
    this.#owner = owner;
    this.deposit(initialBalance);
  }

  deposit(amount) {
    if (typeof amount !== 'number' || amount <= 0) {
      throw new TypeError('存款金额必须为正数');
    }
    this.#balance += amount;
  }

  withdraw(amount) {
    if (typeof amount !== 'number' || amount <= 0) {
      throw new TypeError('取款金额必须为正数');
    }
    if (amount > this.#balance) {
      throw new Error('账户余额不足');
    }
    this.#balance -= amount;
    return true;
  }

  get balance() {
    return this.#balance;
  }
}

const myAccount = new SecureAccount('李四', 500);

// 尝试从外部直接访问私有字段
console.log(myAccount.#balance);
// 语法错误:SyntaxError: Private field '#balance' must be declared in an enclosing class

// 尝试通过字符串动态索取
console.log(myAccount['#balance']); // 输出:undefined,无法绕过
1. 词法作用域绑定而非属性名查找
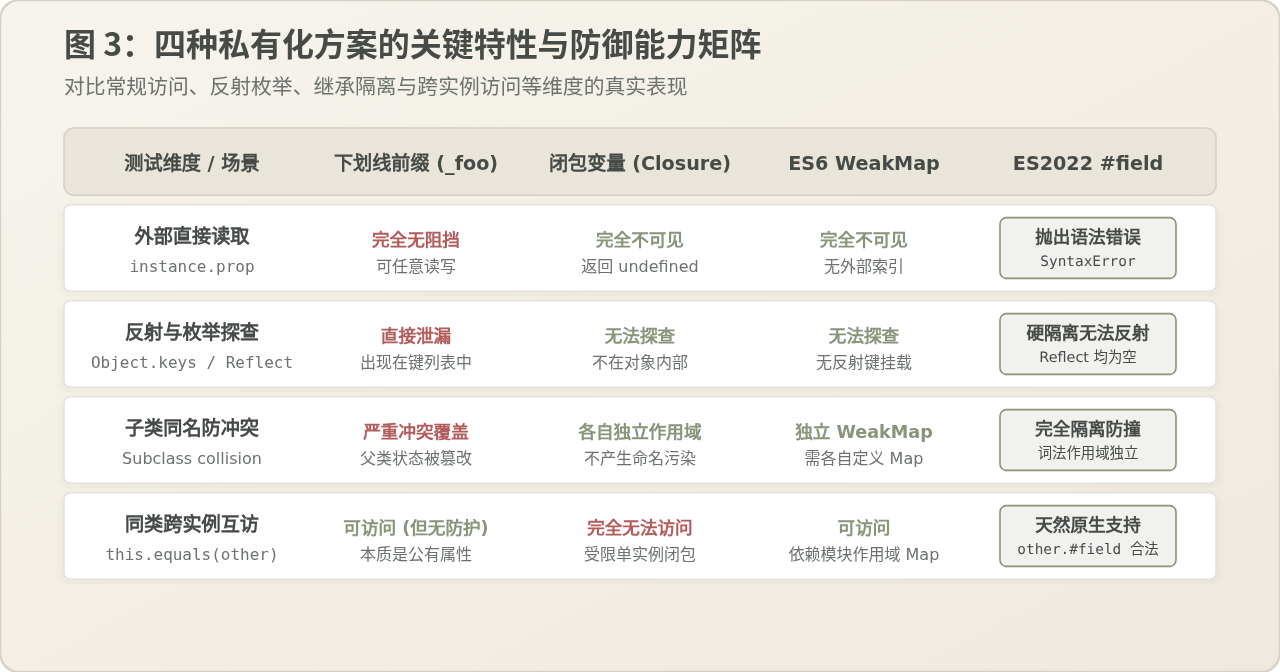
很多开发者初次见到 # 语法时会产生误解,以为 #balance 只是把带有井号的字符串作为键名。实际上完全不是。在 JavaScript 引擎底层,私有标识符是通过词法作用域(Lexical Scope)绑定的内部插槽(Private Environment)。外部代码中书写 obj.#balance 在解析阶段就会直接触发 SyntaxError,连运行的机会都没有。
2. 彻底隔绝反射探查
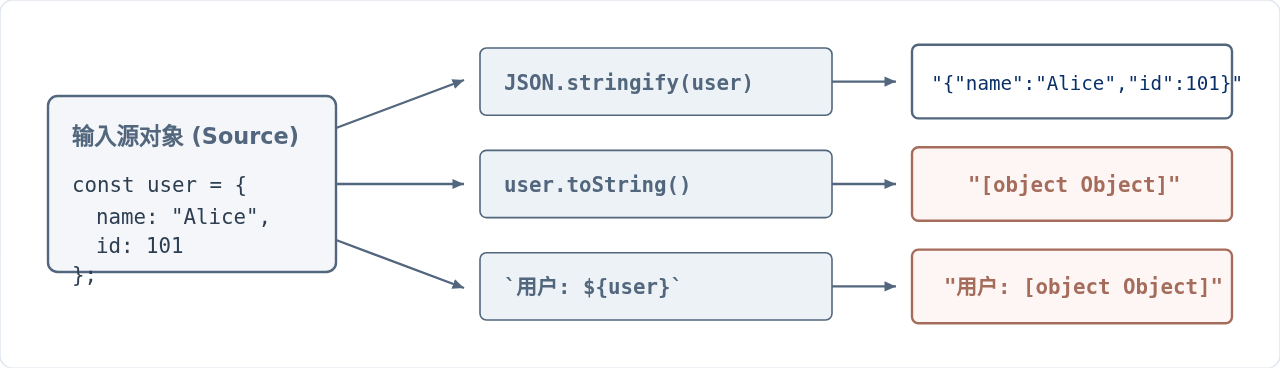
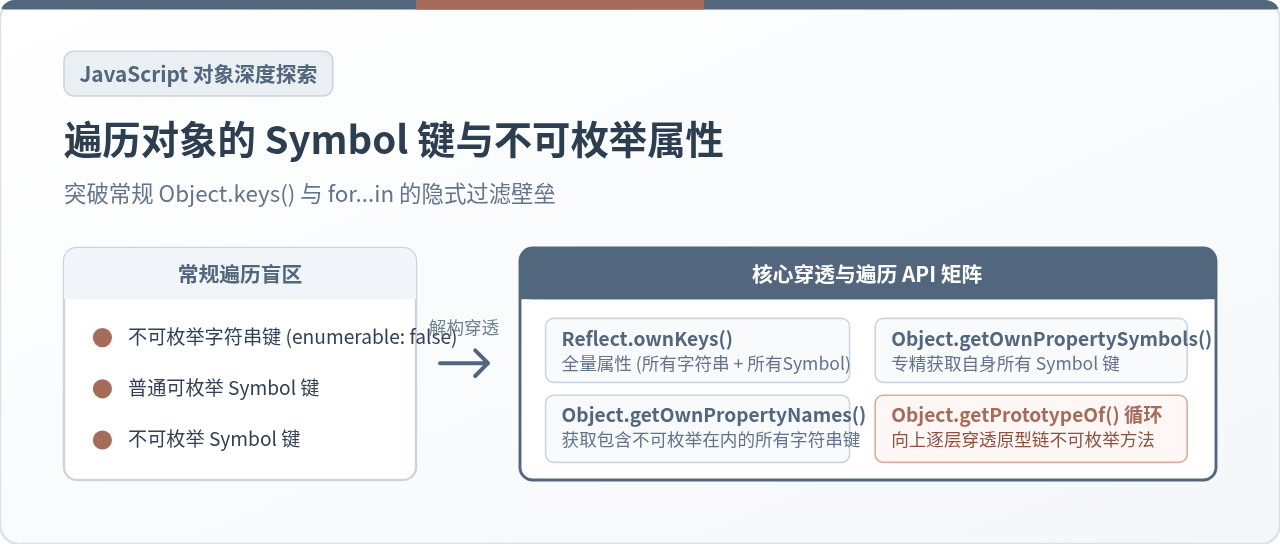
常规属性即便被设为不可枚举,依然能通过 Object.getOwnPropertyNames() 或 Reflect.ownKeys() 获取。而原生私有字段完全不属于对象的公开键集。使用 Object.keys(obj)、JSON.stringify(obj)、for...in 循环均无法捕获私有字段。任何依赖自动扫描对象属性的外部逻辑都不会受到内部实现细节的干扰。
3. 子类同名防撞车(Subclass Independence)
在继承体系中,若父类和子类各自需要一个内部计数器 _count,子类若不小心命名相同,就会在实例化时覆盖父类的数据,产生极其诡异的 Bug。而原生私有字段的作用域完全局限于声明它的类体内部。父类的 #count 与子类的 #count 在底层属于两个完全独立的私有标识符,二者在内存中和谐共存,彻底杜绝了意外重写。
四、常见误区与深层辨析
private 属于编译期类型擦除系统。当 TypeScript 代码转译为原生 JavaScript 后,private foo: string 会退化为普通的公共字段 this.foo。
如果你正在编写的是一个内部业务应用,团队全员严格遵守 TS 检查,那么 TS private 确实能在编写阶段提供阻断。但如果你开发的是一个向 npm 发布供各方调用的开源 SDK、基础组件库,或者在微前端架构中有运行时插件,外部使用者完全可以直接读取和篡改 TS private 属性。
只有原生的 #foo 才能提供真正的运行时硬私有保护(Hard Privacy)。
constructor 内部,导致每一个实例都要单独克隆一份方法函数,严重浪费内存且无法利用原型链继承机制;此外,闭包无法支持同类跨实例访问(例如定义 equals(otherAccount) 方法时,无法在当前实例内读取另一个实例的闭包数据)。
而 WeakMap 方案虽然支持垃圾回收,但需要在类体外部声明模块级映射表,书写极其啰嗦,并且在面对深层继承或序列化调试时极易引起心智负担。# 字段将声明集中在类体本身,由引擎在底层统一优化执行性能。
五、API 设计实战:设计高内聚的健壮类
在实际项目中,私有变量不仅是防御工具,更是优秀 API 设计的助推器。一个设计良好的类,其公共 API 应当是最小化且直观的。以下是一个生产级 HTTP 请求客户端的设计示例,演示如何运用私有字段隐藏内部令牌刷新细节与重试计数:
class RobustApiClient {
  // 私有核心状态
  #authToken;
  #baseUrl;
  #retryCount = 0;
  #maxRetries;

  constructor({ baseUrl, token, maxRetries = 3 }) {
    this.#baseUrl = baseUrl.replace(/\/+$/, '');
    this.#authToken = token;
    this.#maxRetries = maxRetries;
  }

  // 公共契约:对外只提供语义清晰的请求入口
  async request(endpoint, options = {}) {
    const url = `${this.#baseUrl}/${endpoint.replace(/^\/+/, '')}`;
    return this.#executeWithRetry(url, options);
  }

  // 私有辅助方法:外部调用方无需也无法感知重试与令牌拼接细节
  async #executeWithRetry(url, options) {
    try {
      const headers = {
        'Content-Type': 'application/json',
        ...options.headers,
        'Authorization': `Bearer ${this.#authToken}`
      };

      const response = await fetch(url, { ...options, headers });
      if (!response.ok) {
        throw new Error(`HTTP Error: ${response.status}`);
      }
      this.#retryCount = 0; // 重置计数器
      return await response.json();
    } catch (error) {
      if (this.#retryCount < this.#maxRetries) {
        this.#retryCount++;
        await this.#delay(Math.pow(2, this.#retryCount) * 100);
        return this.#executeWithRetry(url, options);
      }
      throw error;
    }
  }

  // 私有工具函数
  #delay(ms) {
    return new Promise(resolve => setTimeout(resolve, ms));
  }

  // 只读属性:外部只能查看重试上限,不能篡改
  get maxRetries() {
    return this.#maxRetries;
  }
}
在这个设计中:
- 攻击面与误用面降到最低:外部调用方只能调用
client.request(url)和读取client.maxRetries。复杂的指数退避延迟计算、授权头注入、以及随时可能重置的内部重试计数,都被严格封印在#私有域内。 - 架构演进完全自由:明天如果你打算把
#executeWithRetry改为基于连接池或集成 OpenTelemetry 链路追踪,外部所有调用代码均无需变动任何一行,确保了向后兼容性的绝对稳固。
六、工程落地总结与实践建议
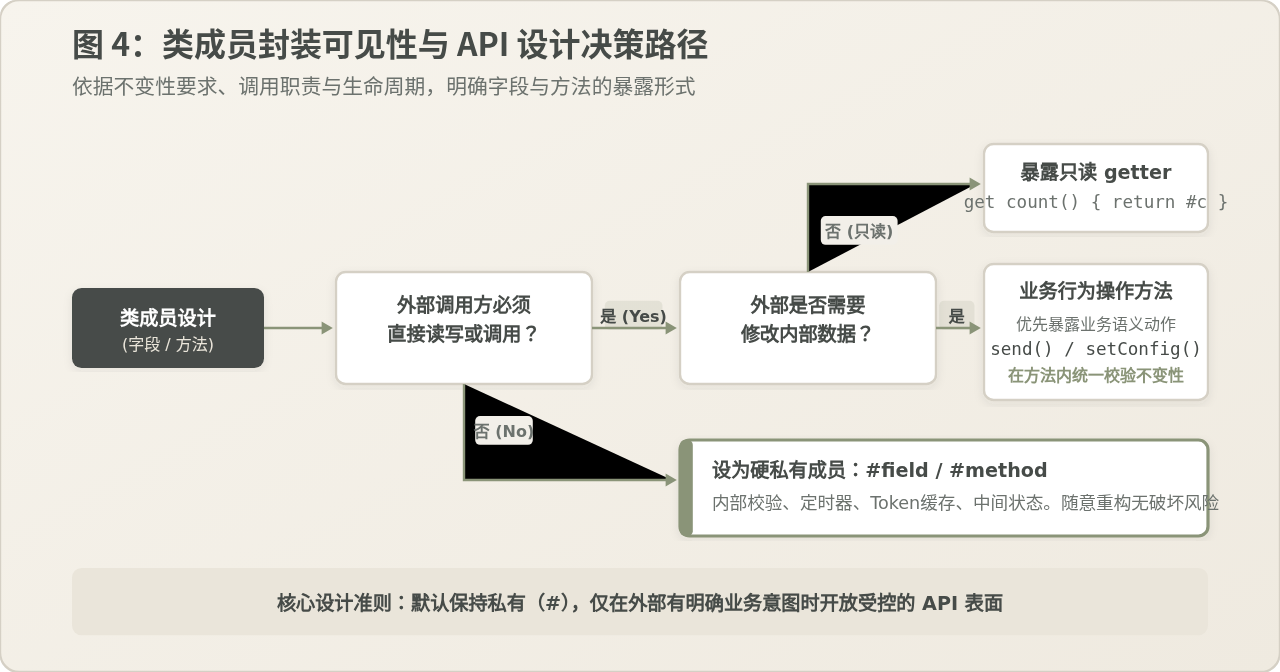
在现代 JavaScript / TypeScript 项目中,合理运用私有变量是构建工业级组件与类库的必修课。建议遵循以下实践标准:
- 默认保持私有原则:在编写类时,先将所有内部字段和辅助工具函数声明为
#private。只有当外部调用方确实需要触发某项业务操作时,才显式设计公共方法。 - 以业务行为代替字段暴露:避免盲目为私有字段添加对等的
get和set。直接暴露set本质上还是把内部结构暴露给了外界。优先提供能够完整体现业务语义与守卫规则的方法(例如用account.withdraw(val)代替account.balance = newBalance)。 - 善用只读 getter 暴露状态快照:如果外部需要读取状态来驱动 UI 渲染或逻辑判断,暴露只读的
getter,且如果该状态是对象或数组,应返回其浅拷贝或不可变封装,防止外部通过引用修改内部数据。 - 分清工具库分发与纯业务项目的边界:在开发底层公共 SDK、npm 库或插件系统时,坚决使用原生
#私有字段;在完全受控的内部 TypeScript 业务项目中,可根据团队代码风格规范合理搭配。
怎么在JS中判断字符串是否只包含空格
2026-11-20 11:33:07
兼容旧版浏览器:怎么用for...in循环手动计算JS对象键数量
2026-11-20 11:02:43
苹果手机连接Wi-Fi认证页面JavaScript加载失败怎么办
2026-11-20 09:34:58
JS中clearTimeout与clearInterval的基本用法及区别
2026-11-19 21:21:09
JS使用URL对象解析域名、路径和参数
2026-11-19 20:35:40